


Software für das Schwachstellenmanagement ist ein leistungsstarkes Tool, mit dem Unternehmen jeder Größe Sicherheitslücken identifizieren und beheben können. Mit Schwachstellenmanagement können sich Unternehmen vor einer Vielzahl von Sicherheitsrisiken schützen, darunter Datenschutzverletzungen, Malware-Infektionen und Denial-of-Service-Angriffe. Durch die Automatisierung der Prozesse zur Schwachstellensuche, -bewertung und -priorisierung sparen Unternehmen mit diesen Tools Zeit und Geld.
Lösungen für das Schwachstellenmanagement helfen Unternehmen außerdem dabei, Branchenvorschriften und -standards wie den Payment Card Industry Data Security Standard (PCI DSS) einzuhalten. Diese Software versetzt Unternehmen in die Lage, ihre Daten, Kunden und ihren Ruf zu schützen.
Hier sind unsere Empfehlungen für die besten Lösungen für das Schwachstellenmanagement im Jahr 2023:
- ManageEngine Vulnerability Manager Plus: Beste Software für das Schwachstellenmanagement insgesamt. (Mehr erfahren)
- GFI LanGuard: Am besten für eine erschwingliche cloudbasierte Lösung geeignet. (Mehr erfahren)
- Qualys VMDR: Am besten für umfangreiche IT-Infrastrukturen geeignet. (Mehr erfahren)
- Tenable Vulnerability Management: Am besten für die Verwaltung einer großen Anzahl cloudbasierter Assets geeignet. (Mehr erfahren)
- CrowdStrike Falcon Spotlight: Am besten für ein endpointzentriertes Schwachstellenmanagement geeignet. (Mehr erfahren)
- Rapid7 InsightVM: Am besten für Skalierbarkeit geeignet. (Mehr erfahren)
- Acunetix: Am besten für webzentrierte Umgebungen geeignet. (Mehr erfahren)
- Microsoft Defender Vulnerability Management: Am besten für Unternehmen mit einem Microsoft-Ökosystem geeignet. (Mehr erfahren)
- Vergleich der besten Software für das Schwachstellenmanagement
- ManageEngine Vulnerability Manager Plus
- GFI LanGuard
- Qualys Vulnerability Management (VMDR)
- Tenable Vulnerability Management
- CrowdStrike Falcon Spotlight
- Rapid7 InsightVM
- Acunetix
- Microsoft Defender Vulnerability Management
- Kernfunktionen von Software für das Schwachstellenmanagement
- So wählen Sie die beste Software für das Schwachstellenmanagement für Ihr Unternehmen aus
- So haben wir Software für das Schwachstellenmanagement bewertet
- Häufig gestellte Fragen (FAQs)
- Fazit: Die beste Software für das Schwachstellenmanagement für Ihr Unternehmen auswählen
Vergleich der besten Software für das Schwachstellenmanagement
Die folgende Vergleichstabelle zeigt die derzeit führenden Lösungen für das Schwachstellenmanagement. Sie gibt einen Überblick über deren Kernfunktionen, Integrationsmöglichkeiten, Benutzerfreundlichkeit und Skalierbarkeit:
| Geschwindigkeit | Genauigkeit | Automatisierung der Behebung | Integration von Drittanbietern | Benutzerfreundlichkeit | Skalierbarkeit | Einstiegspreis | |
|---|---|---|---|---|---|---|---|
| ManageEngine Vulnerability Manager Plus | Ausgezeichnet | Hoch | Überdurchschnittlich | Ordentlich | Mühelos | Hoch | Kostenlos oder 695 US-Dollar/Jahr für 100 Geräte |
| GFI LanGuard | Ausgezeichnet | Hoch | Erweitert | Begrenzt | Mittel | Außergewöhnlich | Preis auf Anfrage beim Vertrieb |
| Qualys Vulnerability Management (VMDR) | Ausgezeichnet | Hoch | Erweitert | Begrenzt | Mittel | Hoch | Preis auf Anfrage beim Vertrieb |
| Tenable Vulnerability Management | Mittel | Uneinheitlich | Erweitert | Umfangreich | Mittel | Hoch | 2.275 US-Dollar/Jahr für 65 Geräte |
| CrowdStrike Falcon Spotlight | Ausgezeichnet | Uneinheitlich | Erweitert | Ordentlich | Vereinfacht | Außergewöhnlich | Preis auf Anfrage beim Vertrieb |
| Rapid7 InsightVM | Mittel | Variable Genauigkeit mit gemeldeten Fehlalarmen | Begrenzt | Ordentlich | Mittel | Außergewöhnlich | 6.562,50 US-Dollar/Jahr für 250 Assets |
| Acunetix | Ausgezeichnet | Hoch | Begrenzt | Umfangreich | Vereinfacht | Außergewöhnlich | Preis auf Anfrage beim Vertrieb |
| Microsoft Defender Vulnerability Management | Ausgezeichnet | Hoch | Überdurchschnittlich | Begrenzt | Vereinfacht | Hoch | In Microsoft Defender enthalten |
Weiter zu:
- Kernfunktionen von Software für das Schwachstellenmanagement
- So wählen Sie die beste Software für das Schwachstellenmanagement für Ihr Unternehmen aus
- So haben wir Tools zur Netzwerksegmentierung bewertet
- Häufig gestellte Fragen (FAQs)
ManageEngine Vulnerability Manager Plus
Beste Software für das Schwachstellenmanagement insgesamt
Gesamtbewertung: 4,25/5
- Kosten: 5/5
- Kernfunktionen: 4,75/5
- Integrationen: 3/5
- Benutzerfreundlichkeit: 5/5
- Kundensupport: 2,75/5
- Skalierbarkeit: 3,75/5
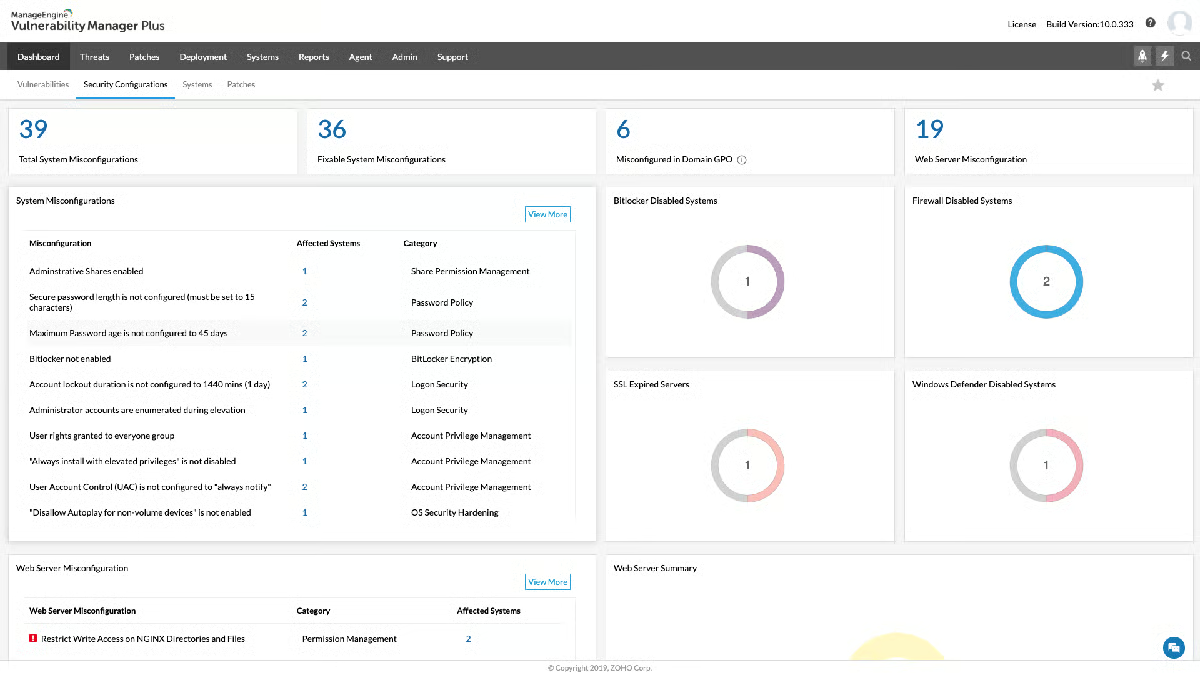
Vulnerability Manager Plus, eine plattformübergreifende Lösung für Schwachstellenmanagement und Compliance, geht über die Funktionen herkömmlicher Tools für das Schwachstellenmanagement hinaus. Sie nutzt angreiferbasierte Analysen, die Härtung von Webservern, die Prüfung risikoreicher Software und die Eindämmung von Zero-Day-Schwachstellen. Dieses durchgängige Tool für das Schwachstellenmanagement bietet umfassende Abdeckung, kontinuierliche Transparenz, gründliche Bewertungen und eine ganzheitliche Behebung von Bedrohungen und Schwachstellen – alles über eine einzige Konsole.
Unabhängig davon, wo sich ihre Endpunkte befinden – im lokalen Netzwerk, in einem DMZ-Netzwerk, an einem Remotestandort oder unterwegs –, können sich Unternehmen darauf verlassen, dass Vulnerability Manager Plus ihrer verteilten Belegschaft sichere Arbeitsumgebungen bietet. Die Software ist ein leistungsstarkes Tool für das moderne Cybersicherheitsmanagement, mit dem Unternehmen vorbeugende Maßnahmen gegen Sicherheitsrisiken ergreifen können.
Preise
ManageEngine bietet drei Preisoptionen:
- Kostenlos: Bis zu 25 Geräte
- Professional: 695 US-Dollar pro Jahr für 100 Geräte
- Enterprise: 1.195 US-Dollar pro Jahr für 100 Geräte
Funktionen
- Bewertung von Schwachstellen und Patch-Management.
- Systemprüfung und -wartung gemäß mehr als 75 CIS-Benchmarks.
- Härtung von Webservern.
- Eindämmung von Zero-Day-Schwachstellen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Prüfung und Deinstallation risikoreicher Software | Für fehlende Patches ist eine manuelle Bereitstellung erforderlich |
| Native Funktion zur Härtung von Webservern | Einige Updates schlagen gelegentlich fehl |
| Integrierte automatisierte Patch-Bereitstellung | |
| Fortschrittliche angreiferbasierte Analysen | |
| Kostenlose Version verfügbar |
GFI LanGuard
Am besten für eine erschwingliche cloudbasierte Lösung geeignet
Gesamtbewertung: 3,75/5
- Kosten: 4/5
- Kernfunktionen: 4,5/5
- Integrationen: 3,25/5
- Benutzerfreundlichkeit: 2,5/5
- Kundensupport: 4,25/5
- Skalierbarkeit: 5/5
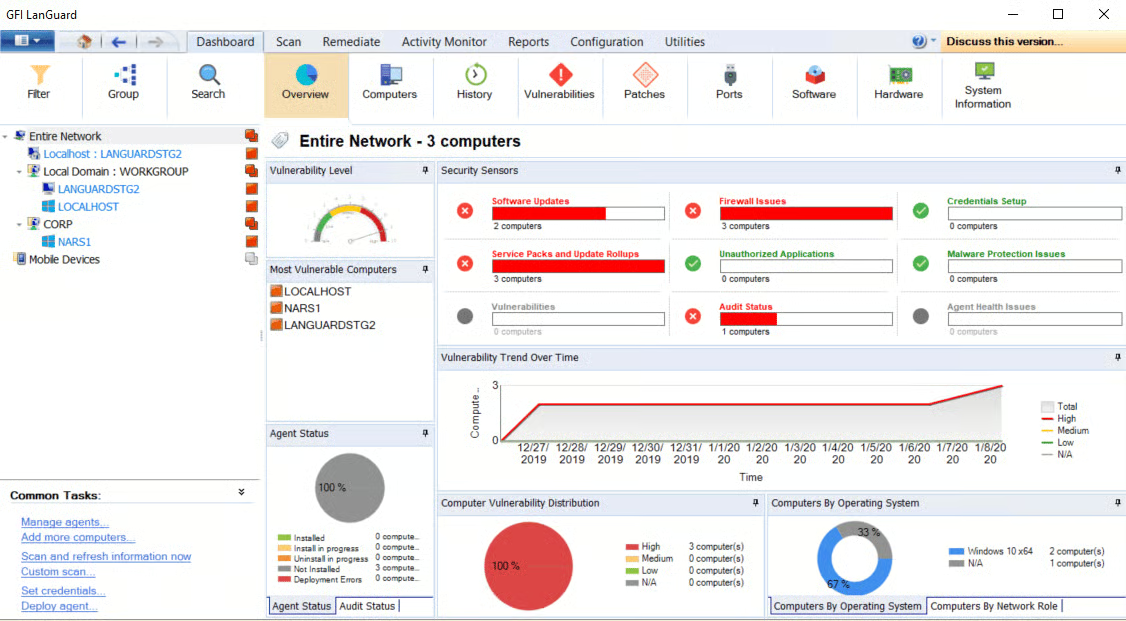
GFI LanGuard ist eine umfassende Netzwerksicherheitslösung, die Schwachstellenmanagement als eine ihrer Funktionen umfasst. Sie gehört zu den besten Optionen, da sie vollständigen Schutz bietet und die Abwehr verbessert, indem sie Patches verwaltet, Schwachstellen behebt und die Einhaltung gesetzlicher Vorschriften sicherstellt.
Das Tool nutzt fortschrittliche Methoden zur Erkennung von Schwachstellen und bietet eine zentrale Ansicht des Netzwerks. Dadurch können Unternehmen Risiken identifizieren und priorisieren, Patches automatisch anwenden und Branchenvorschriften wie PCI DSS und HIPAA einhalten.
GFI LanGuard kann in virtuellen Umgebungen ausgeführt werden und sowohl agentenlose als auch agentenbasierte Modi unterstützen. Nutzer können den Modus wählen, der ihren Anforderungen und Präferenzen entspricht, und gleichzeitig Kosten und Komplexität bei der Verwaltung physischer Server reduzieren.
Preise
GFI LanGuard wird auf Grundlage der Anzahl der zu scannenden Knoten lizenziert. Weitere Informationen zu den Preisoptionen erhalten Sie beim Vertrieb oder Sie starten eine kostenlose 30-tägige Testversion.
Funktionen
- Scannt, erkennt und bewertet Sicherheitslücken im Netzwerk und unterstützt bei deren Behebung.
- Sucht nach fehlenden Nicht-Sicherheits-Patches, Sicherheits-Patches und Service Packs.
- Detaillierte Berichte zur Aufdeckung von Problemen.
- Sichert das Netzwerk gegen Hacker ab.
- Bietet bei minimalem Verwaltungsaufwand einen vollständigen Überblick über die Netzwerksicherheit.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Unterstützt virtuelle Umgebungen und cloudbasierte Dienste | Aufgrund der Abrechnung pro Knoten kostspielig für große Netzwerke |
| Detaillierte Netzwerkanalyse einschließlich Konfiguration, Apps, Hardware, Geräten und Sicherheitsstatus jedes Knotens | Einige Integrationen sind nur in teureren Tarifen verfügbar |
| Lädt die neuesten Patches für Drittanbieter-Apps oder Betriebssysteme automatisch herunter und installiert sie | Die Preise sind nicht transparent |
Qualys Vulnerability Management (VMDR)
Am besten für umfangreiche IT-Infrastrukturen geeignet
Gesamtbewertung: 4/5
- Kosten: 4/5
- Kernfunktionen: 4,75/5
- Integrationen: 4/5
- Benutzerfreundlichkeit: 2,5/5
- Kundensupport: 4,75/5
- Skalierbarkeit: 3,75/5
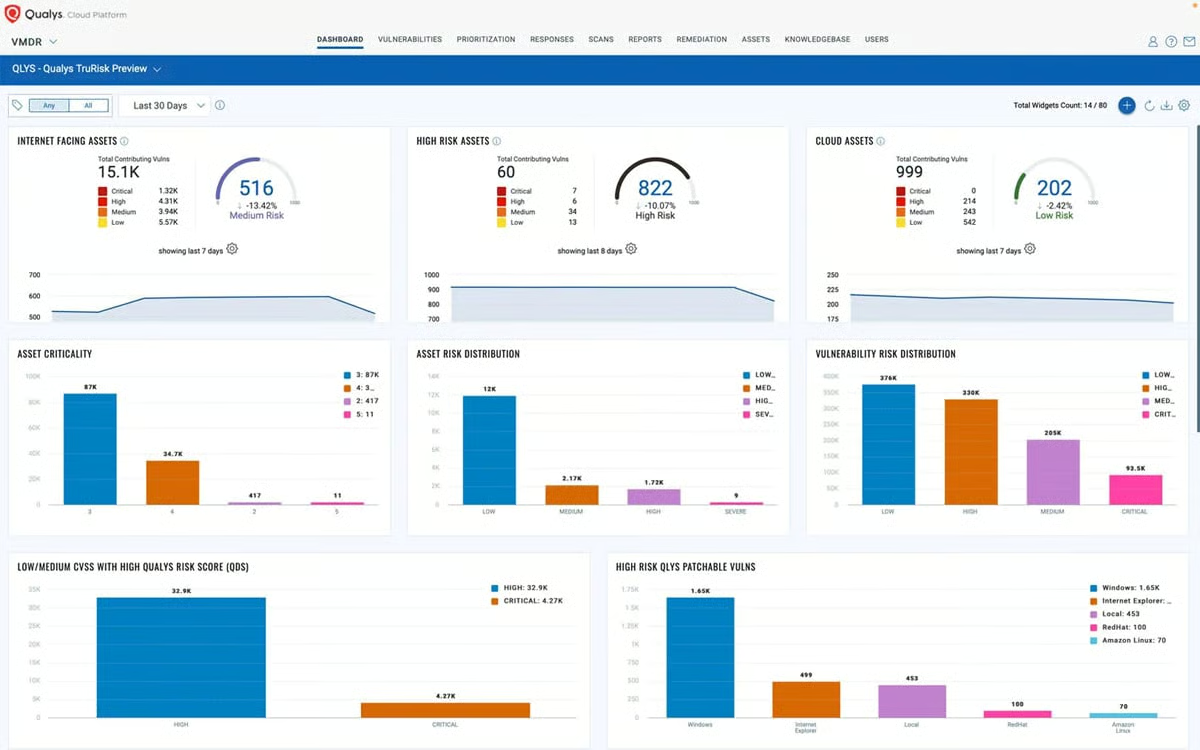
Qualys VMDR, das von der Qualys TruRisk Platform unterstützt wird, kombiniert den Qualys Cloud Agent, virtuelle Scanner und Netzwerkanalysen für ein optimiertes Schwachstellenmanagement. Der gesamte Prozess – von der Erkennung von Assets über die risikobasierte Bewertung bis zur Behebung – wird automatisiert und stärkt so die Reaktion auf Bedrohungen.
VMDR bietet Transparenz, um Schwachstellen und Assets nach Geschäftsrisiko zu priorisieren. Die Lösung lässt sich für eine effiziente und skalierbare Behebung in Configuration-Management-Datenbanken (CMDBs), Patch-Management-Systeme und IT-Service-Management-Lösungen (ITSM) integrieren.
Qualys VMDR gehört zu unseren Favoriten, da die Lösung hybride Umgebungen und Multi-Cloud-Umgebungen sowie containerisierte und serverlose Anwendungen unterstützt. Dadurch können Unternehmen ihre vielfältigen und dynamischen IT-Assets scannen und absichern.
Preise
Qualys VMDR wird pro Asset abgerechnet. Kontaktieren Sie deren Vertriebsabteilung, um ein Angebot zu erhalten, oder starten Sie eine kostenlose Testversion.
Funktionen
- Automatisierte Priorisierung der Behebung von Schwachstellen mit Kontext.
- Echtzeiterkennung von Schwachstellen und Fehlkonfigurationen.
- Automatisierte Identifizierung und Kategorisierung von Assets.
- Individuelles Behebungsmanagement.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Skalierbar, flexibel und kostengünstig, da Nutzer nur für die tatsächlich genutzten Leistungen bezahlen | Einige Funktionen, die Wettbewerber standardmäßig anbieten, müssen separat als Add-ons erworben werden. |
| Keine Installation oder Verwaltung von Hardware oder Software erforderlich | Überfordernde Benutzeroberfläche |
| Echtzeittransparenz und -analyse | Die Preise sind nicht transparent |
Tenable Vulnerability Management
Am besten für die Verwaltung einer großen Anzahl cloudbasierter Assets geeignet
Gesamtbewertung: 3,75/5
- Kosten: 2,75/5
- Kernfunktionen: 4,25/5
- Integrationen: 4,75/5
- Benutzerfreundlichkeit: 2,5/5
- Kundensupport: 4,75/5
- Skalierbarkeit: 3,75/5
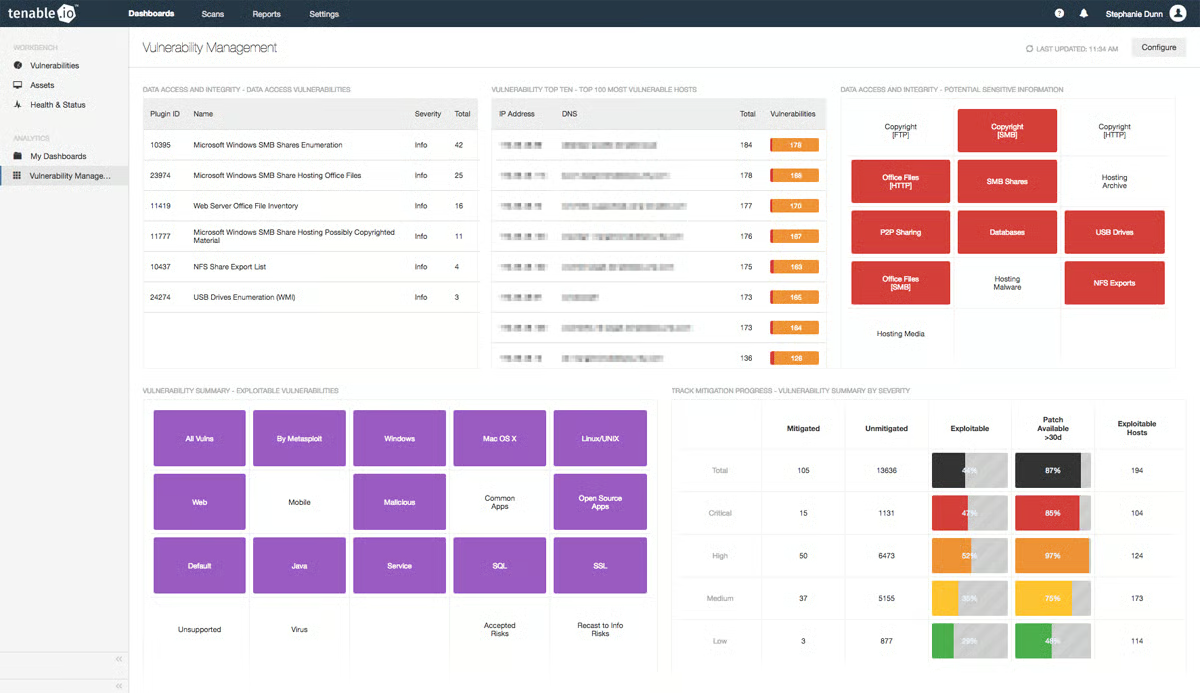
Tenable Vulnerability Management, ehemals Tenable.io, ist eine risikobasierte Plattform, die einen Überblick über alle Geräte und den gesamten Datenverkehr in einem Netzwerk ermöglicht. Wir haben sie aufgrund ihrer umfangreichen Funktionen als eine der besten Lösungen ausgewählt. Dazu gehören kontinuierliche Erkennung und Bewertung, integrierte Priorisierung, Bedrohungsinformationen, Echtzeitberichte und Cloud-Management. Die Lösung bietet eine ganzheitliche Ansicht von Assets und Schwachstellen für eine präzise Risikobewertung.
Die Software Tenable Vulnerability Management wird in der Cloud verwaltet und von Tenable Nessus unterstützt. Sie bietet eine umfassende Abdeckung von Schwachstellen, flexible Ressourcenfreigabe und Anpassungsfähigkeit an verschiedene regulatorische und Compliance-Anforderungen. Die Plattform unterstützt außerdem geplante Scans, die Durchsetzung von Richtlinien, die Analyse von Scanergebnissen und die cloudbasierte Verwaltung mehrerer Tenable-Nessus-Scanner.
Mit dieser Lösung können Sicherheitsteams in dynamischen Umgebungen effizient genaue Informationen zu Assets und Schwachstellen erfassen. Außerdem können sie Risiken proaktiv mindern, indem sie Schwachstellen verstehen und priorisieren.
Preise
Tenable Vulnerability Management wird jährlich auf Abonnementbasis und abhängig von der Anzahl der Assets abgerechnet. Die Preise beginnen bei 2.275 US-Dollar pro Jahr für 65 Assets. Eine kostenlose Testversion ist ebenfalls verfügbar.
Funktionen
- Kontinuierliche, dauerhaft aktivierte Erkennung und Bewertung von Assets.
- Integrierte Bedrohungsinformationen.
- Echtzeitvisualisierung von Risiken sowie Nachverfolgung von Schwachstellen, Assets und Behebungsmaßnahmen.
- Vollständig dokumentierte API und vorgefertigte Integrationen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Vollständiger Kontext zu Schwachstellen einschließlich der Kritikalität betroffener Assets sowie einer Bewertung der aktuellen und künftigen Aktivitäten von Angreifern | Die Benutzeroberfläche ist gelegentlich langsam und zeigt veraltete Daten an |
| Automatisierung der kontinuierlichen Analyse durch maschinelles Lernen | Verborgene Filter und Kategorien zur Überprüfung aktiver Schwachstellen sind schwer zu finden |
| Agentenbasierte, agentenlose und cloudbasierte Scans |
CrowdStrike Falcon Spotlight
Am besten für ein endpointzentriertes Schwachstellenmanagement geeignet
Gesamtbewertung: 3,25/5
- Kosten: 2,25/5
- Kernfunktionen: 3,25/5
- Integrationen: 3,25/5
- Benutzerfreundlichkeit: 3,75/5
- Kundensupport: 3,25/5
- Skalierbarkeit: 5/5
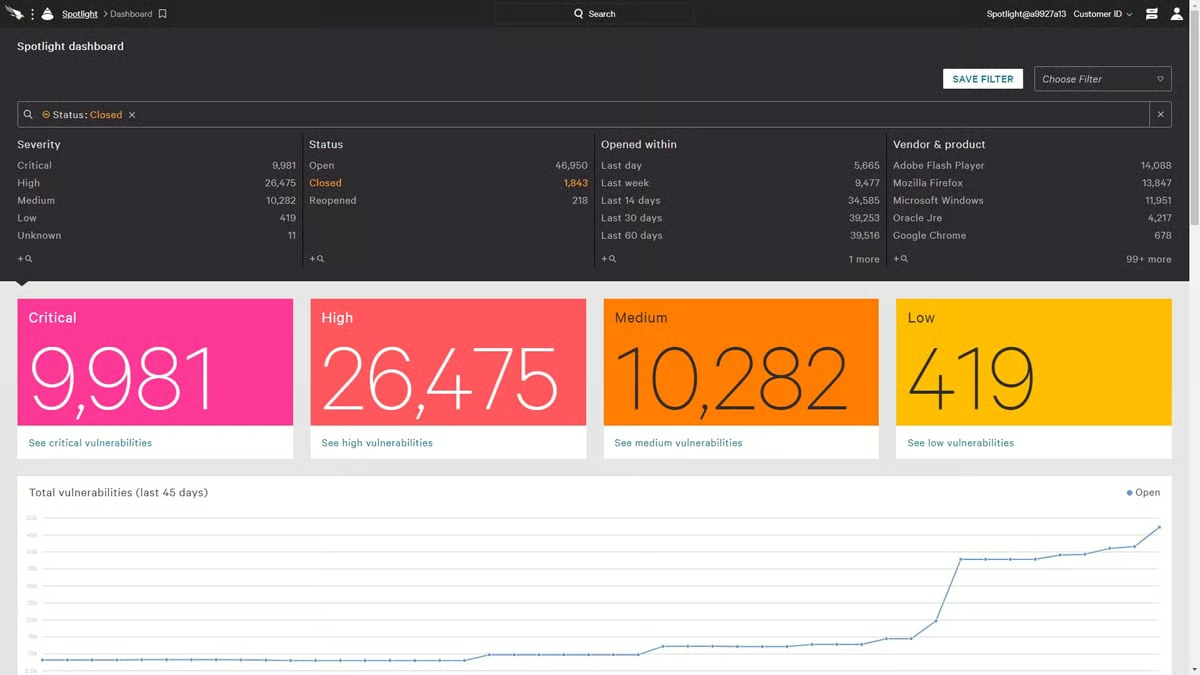
Die cloudnative CrowdStrike Falcon Spotlight ist eine KI-gestützte Plattform für das Schwachstellenmanagement, die eine scanlose Technologie zur Bewertung von Schwachstellen verwendet, um ein dauerhaft aktives, automatisiertes Schwachstellenmanagement mit Echtzeitpriorisierung von Risiken zu ermöglichen. Das dynamische Tool arbeitet nahtlos mit den übrigen Modulen der Falcon-Plattform zusammen und lässt sich harmonisch in andere Tools für das Schwachstellenmanagement integrieren.
Darüber hinaus ermöglicht CrowdStrike Falcon Spotlight Sicherheits- und Schwachstellenmanagementteams eine bessere Zusammenarbeit und schnellere Reaktion auf Bedrohungen, indem sie Common Vulnerabilities and Exposures (CVEs) zusammen mit Profilen und Techniken von Bedrohungsakteuren nutzen.
Preise
- CrowdStrike bietet eine gestaffelte Preisgestaltung für KMU und Großunternehmen. Bitte kontaktieren Sie die Vertriebsabteilung, um weitere Informationen zu den verfügbaren Tarifen zu erhalten.
Funktionen
- Konsistente Bewertung von Schwachstellen mit dem einzigen schlanken Falcon-Agenten von CrowdStrike.
- Echtzeittransparenz über neu auftretende Schwachstellen.
- Automatische Priorisierung von Risiken durch ein fortschrittliches KI-Modell.
- Echtzeit-Telemetrie auf Grundlage von Bedrohungen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Cloudbasierte Architektur, keine Installation oder Aktualisierung auf Geräten erforderlich | Die erkannten Schwachstellen sind auf bestimmte Betriebssysteme und Middleware beschränkt |
| Einheitlicher Schutz schließt die Lücke zwischen Schwachstellenbewertung und Bedrohungsprävention | Eingeschränkte Möglichkeiten zur Anpassung von Berichten |
| Keine transparenten Preisinformationen |
Rapid7 InsightVM
Am besten für Skalierbarkeit geeignet
Gesamtbewertung: 3,25/5
- Kosten: 2,75/5
- Kernfunktionen: 3,5/5
- Integrationen: 4,5/5
- Benutzerfreundlichkeit: 2,5/5
- Kundensupport: 3/5
- Skalierbarkeit: 5/5
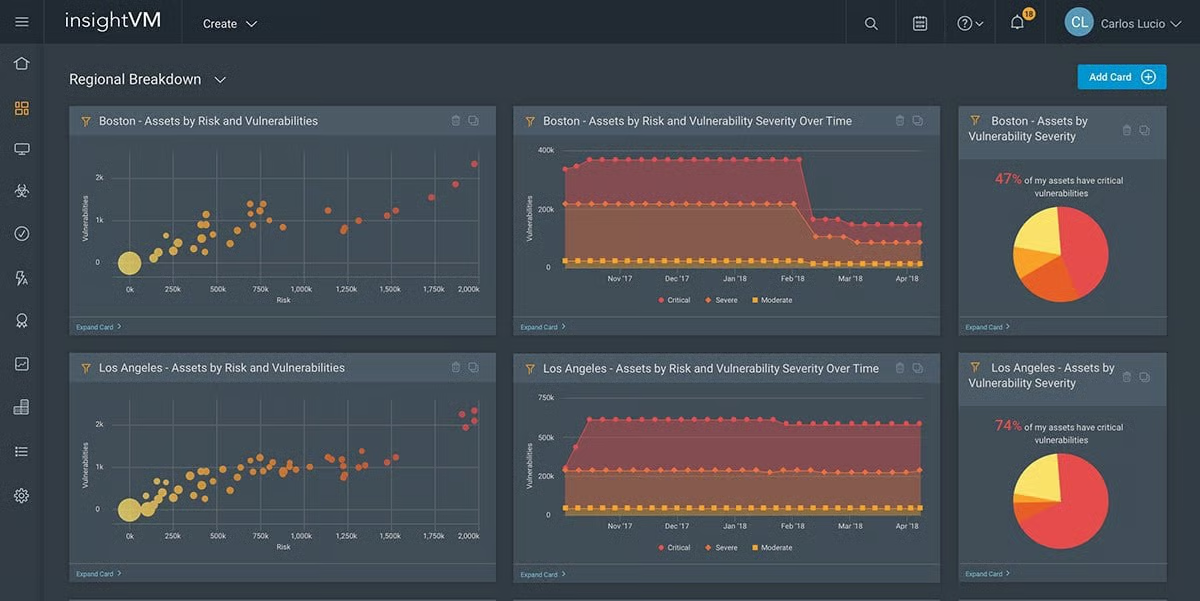
Rapid7 InsightVM bewertet und priorisiert Risiken unter Berücksichtigung verschiedener relevanter Faktoren, etwa potenzieller geschäftlicher Konsequenzen und des Verhaltens von Angreifern. Die Lösung verwendet einen einzigartigen Real Risk Score von 1 bis 1.000, der Basismetriken des Common Vulnerability Scoring System (CVSS) wie geschäftliche Auswirkungen und Ausnutzbarkeit mit Messwerten zur Gefährdungslage kombiniert. Dieser Ansatz bietet Unternehmen eine detailliertere und aktuellere Perspektive auf die Relevanz.
Wir haben InsightVM als eine der besten Optionen ausgewählt, da die Lösung auf Skalierbarkeit ausgelegt ist und sich für Unternehmen unterschiedlicher Größe mit vielfältigen IT-Umgebungen eignet. Durch eine geeignete Architektur sowie entsprechende Planungs- und Integrationsstrategien können Unternehmen ihre Verfahren für das Schwachstellenmanagement mit InsightVM effizient ausweiten.
Preise
InsightVM wird pro Asset abgerechnet, wobei eine gleitende Skala gilt, die bei einer größeren Anzahl von Assets höhere Mengenrabatte vorsieht. Die Preise beginnen bei 26,25 US-Dollar pro Asset und Jahr für mindestens 250 Assets (insgesamt 6.562,50 US-Dollar).
Funktionen
- Schlanker Endpoint-Agent.
- Priorisierung nach dem tatsächlichen Risiko.
- Live-Dashboards.
- Integrierte Bedrohungs-Feeds.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Einheitliches Ökosystem optimiert Sicherheitsbetrieb und Incident Response | Bietet keine Bewertung von Cloud-Konfigurationen, Containersicherheit und integrierten Automatisierungs-Workflows mehr |
| Verknüpft Schwachstellendaten mit Endpoint-Telemetrie in Echtzeit | Laut Nutzerfeedback eine hohe Anzahl an Fehlalarmen |
| Live-Dashboards optimieren die Erkennung in Echtzeit | |
| Anpassbare Berichtoptionen |
Acunetix
Am besten für webzentrierte Umgebungen geeignet
Gesamtbewertung: 3,75/5
- Kosten: 3/5
- Kernfunktionen: 3,5/5
- Integrationen: 4/5
- Benutzerfreundlichkeit: 3,75/5
- Kundensupport: 3/5
- Skalierbarkeit: 5/5
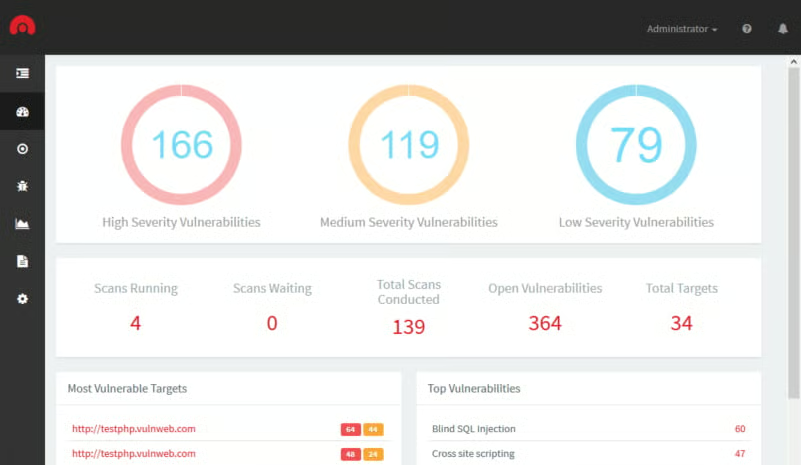
Acunetix ist eine leistungsstarke Software zum Scannen und Verwalten von Webschwachstellen, die die Sicherheit von Webanwendungen und Websites von Unternehmen verbessert. Sie verwendet einen Web-Crawler, um Website-Seiten systematisch auf Sicherheitslücken wie SQL-Injection (SQLi) und Cross-Site-Scripting (XSS) zu untersuchen.
Anschließend erstellt die Software detaillierte Berichte, in denen die identifizierten Schwachstellen, deren Schweregrad und Anleitungen zu ihrer Behebung aufgeführt sind. So können Unternehmen kritische Probleme priorisieren und umgehend beheben, um ihre digitalen Assets zu schützen.
Die Software ist außerdem skalierbar und flexibel. Sie ermöglicht es Unternehmen, Scans an ihre spezifischen Anforderungen anzupassen. Acunetix lässt sich nahtlos in andere Tools und Plattformen integrieren und vereinfacht die komplexe Verwaltung von Webanwendungen.
Darüber hinaus unterstützt die Lösung Unternehmen bei der Einhaltung verschiedener Sicherheitsstandards und Vorschriften wie PCI DSS, HIPAA und DSGVO. Acunetix erweist sich für Unternehmen verschiedener Größen und Branchen als anpassungsfähig und hilft ihnen, ihre Websicherheit zu verbessern.
Preise
Acunetix bietet drei Preispläne: Standard, Premium und Acunetix 360, veröffentlicht jedoch für keinen davon Preise. Wenden Sie sich an das Vertriebsteam des Unternehmens, um Preisinformationen zu erhalten.
Funktionen
- Automatisiertes Scannen von Webanwendungen und Websites auf Schwachstellen.
- Automatisiertes Crawling und Erkennen.
- Schwachstellenbewertung und Risikoeinstufung.
- Anleitungen zur Behebung.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Erkennt mehr als 7.000 Schwachstellen, darunter schwache Passwörter, Fehlkonfigurationen und offengelegte Datenbanken | Für das Scannen der Sicherheit von Webanwendungen entwickelt und deckt möglicherweise nicht alle Asset-Typen umfassend ab |
| Benutzerfreundliches intelligentes Crawling | Ressourcenintensiv |
| Flexible API | Keine transparenten Preise |
Microsoft Defender Vulnerability Management
Am besten für Unternehmen mit einem Microsoft-Ökosystem geeignet
Gesamtbewertung: 4/5
- Kosten: 4/5
- Kernfunktionen: 4,5/5
- Integrationen: 3,25/5
- Benutzerfreundlichkeit: 3,75/5
- Kundensupport: 5/5
- Skalierbarkeit: 3,75/5
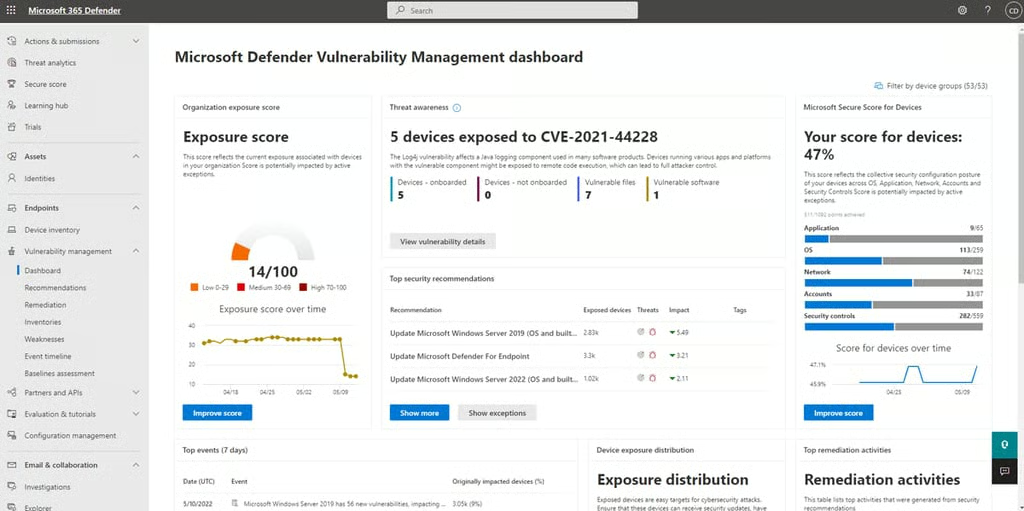
Microsoft Defender Vulnerability Management ist eine Cybersicherheitslösung, die Sicherheitsbedrohungen durch einen risikobasierten Ansatz zur Verwaltung von Schwachstellen minimiert. Dieses Tool kann Risiken in verschiedenen Endpoints (verwalteten und nicht verwalteten), Cloud-Workloads, Servern, Containern und Netzwerkgeräten erkennen. Dafür verwendet es integrierte und agentenlose Scanner. Außerdem bietet es Echtzeittransparenz über die Softwareanwendungen, digitalen Zertifikate, Hardware und Firmware sowie Browsererweiterungen eines Unternehmens.
Zur Priorisierung von Schwachstellen nutzt Defender Vulnerability Management die Bedrohungsdaten von Microsoft, Prognosen zur Wahrscheinlichkeit eines Sicherheitsverstoßes, den Geschäftskontext und Gerätebewertungen. Die Lösung identifiziert schnell die wichtigsten Schwachstellen in den wichtigsten Assets und liefert Sicherheitsempfehlungen zur Risikominderung. Darüber hinaus bietet sie integrierte Workflows und die Möglichkeit, bestimmte Anwendungen zu blockieren.
Microsoft Defender Vulnerability Management unterstützt verschiedene Betriebssysteme wie Windows, macOS, Linux, Android und iOS sowie Netzwerkgeräte. Regelmäßige Aktualisierungen bringen neue Funktionen und Möglichkeiten zur Verbesserung der Wirksamkeit.
Preise
Die Kernfunktionen von Microsoft Defender Vulnerability Management sind in einigen Microsoft-Defender-Tarifen enthalten. Premiumfunktionen können als Add-on erworben werden und sind ab 2,00 US-Dollar pro Benutzer und Monat erhältlich. Wenden Sie sich an das Microsoft-Vertriebsteam, um weitere Preisinformationen zu erhalten.
Funktionen
- Kontinuierliche Erkennung und Überwachung von Assets.
- Intelligente risikobasierte Priorisierung.
- Erweiterte Tools zur Bewertung von Schwachstellen und Konfigurationen.
- Schwachstellenbewertungen in Cloud-Workloads.
- Bewertung von Sicherheits-Baselines.
- Bewertung von Browsererweiterungen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Blockiert anfällige Anwendungen | Eingeschränkte Unterstützung für Integrationen von Drittanbietern |
| Bewertungen von Schwachstellen und Fehlkonfigurationen, Softwareinventare und Einblicke in die Nutzung | Komplexe Einrichtung |
| Optionen für agentenbasiertes und agentenloses Scannen |
Kernfunktionen von Software für das Schwachstellenmanagement
Software für das Schwachstellenmanagement spielt eine entscheidende Rolle dabei, Unternehmen in die Lage zu versetzen, Sicherheitslücken in ihren Systemen und Netzwerken zu erkennen, zu priorisieren und zu beheben. Für einen effizienten Betrieb sollte sie Funktionen zum Scannen von Schwachstellen, zur Priorisierung von Risiken, für Behebungs-Workflows, Warnmeldungen und Benachrichtigungen sowie für Compliance bieten.
Scannen von Schwachstellen
Das Scannen von Schwachstellen dient dazu, Software, Hardware und Netzwerkgeräte auf bekannte Schwachstellen zu untersuchen. Es ist für die Aufrechterhaltung der Sicherheit von Computersystemen unerlässlich, da Assets aktiv auf bekannte Schwachstellen geprüft werden.
Eine gute Software für das Schwachstellenmanagement sollte verschiedene Scanmethoden unterstützen, darunter authentifizierte Scans mit den entsprechenden Zugangsdaten und nicht authentifizierte Scans. Regelmäßige Scans des Netzwerks und seiner Assets sind entscheidend, um Angriffe zu verhindern und die allgemeine Sicherheit zu gewährleisten.
Priorisierung von Risiken
Die Funktion zur Priorisierung von Risiken ermöglicht es Unternehmen, Ressourcen sinnvoll einzusetzen und ihre Sicherheitslage durch die Minderung potenzieller Risiken zu verbessern. Eine zuverlässige Software für das Schwachstellenmanagement priorisiert Schwachstellen, indem sie deren Risiko anhand von Faktoren wie CVSS-Werten, der Kritikalität von Assets und den potenziellen geschäftlichen Auswirkungen bewertet.
Warnmeldungen und Benachrichtigungen
Die Möglichkeit, Warnmeldungen und Benachrichtigungen für neu entdeckte Schwachstellen oder Statusänderungen einzurichten, ist ein zentraler Bestandteil eines Tools für das Schwachstellenmanagement, da sie das Bewusstsein für die Schwachstellenlandschaft und potenzielle Risiken für das Unternehmen erhöht. Diese Tools ermöglichen außerdem die kontinuierliche Überwachung und Bewertung der Aktivitäten und Leistung des Schwachstellenmanagements in Echtzeit.
Behebungs-Workflow
Software für das Schwachstellenmanagement sollte über einen optimierten Behebungs-Workflow verfügen, der Aufgaben zuweist, den Fortschritt verfolgt und die Behebung von Schwachstellen verifiziert. Dieser systematische Ansatz, der die Erkennung, Priorisierung, Behebung und Überwachung von Schwachstellen umfasst, ist grundlegend für die Verbesserung von Sicherheit und Compliance in Unternehmen.
Compliance
Die Software sollte mit Tools ausgestattet sein, mit denen sich die Einhaltung von Branchenstandards und Vorschriften analysieren und melden lässt. Diese Funktion hilft Unternehmen, potenzielle rechtliche und finanzielle Folgen einer Nichteinhaltung wie Geldstrafen, Klagen oder Sanktionen zu vermeiden.
Compliance-Funktionen tragen außerdem dazu bei, den Ruf und die Marke des Unternehmens zu wahren, indem sie dessen Engagement für Sicherheit und Datenschutz unter Beweis stellen. So lassen sich negative Berichterstattung oder Reaktionen von Kunden vermeiden. Darüber hinaus verbessern diese Funktionen die Sicherheitslage des Unternehmens, indem sie die Verfahren des Schwachstellenmanagements an bewährten Branchenpraktiken und regulatorischen Richtlinien ausrichten.
So wählen Sie die beste Software für das Schwachstellenmanagement für Ihr Unternehmen aus
Wichtige Aspekte wie Funktionen, Integrationen, Skalierbarkeit, Benutzerfreundlichkeit und Spezialisierung der Software sollten berücksichtigt werden, bevor Sie das Tool auswählen, das die genauen Anforderungen Ihres Unternehmens erfüllt.
Funktionen
Die Berücksichtigung der Funktionen einer Software für das Schwachstellenmanagement ist von größter Bedeutung, da sie sich unmittelbar darauf auswirken, wie gut die Lösung Sicherheitslücken in der Infrastruktur Ihres Unternehmens erkennen, bewerten und priorisieren kann.
Beispielsweise benötigen Softwareentwicklungsunternehmen möglicherweise Funktionen für das Schwachstellenmanagement, die sich in ihre DevOps-Prozesse integrieren lassen. Fähigkeiten wie die Integration in CI/CD-Pipelines und das Scannen der Containersicherheit sind erforderlich, um Schwachstellen in Softwarecode und containerisierten Anwendungen zu finden und zu beheben.
Integrationen
Integrationen maximieren die Effizienz und Abdeckung einer Lösung, indem sie nahtlose Verbindungen mit anderen Sicherheitstools ermöglichen. Schwachstellen können in verschiedenen IT-Umgebungen schnell erkannt und behoben werden. Darüber hinaus können Sie die Software dank der Anpassungsmöglichkeiten durch Integrationen auf Ihre spezifischen Anforderungen zuschneiden und so optimal an Ihre bestehende Infrastruktur und Ihre Prozesse anpassen.
Beispielsweise sollten Unternehmen im Bildungssektor nach Tools für das Schwachstellenmanagement suchen, die sich in Schüler-Informationssysteme (SIS) und Lernmanagementsysteme (LMS) integrieren lassen. Unternehmen aus dem verarbeitenden Gewerbe und der Industrie müssen hingegen Lösungen berücksichtigen, die sich zur eingehenden Bewertung ihrer industriellen Steuerungstechnik in industrielle Steuerungssysteme (ICS) und SCADA-Systeme integrieren lassen.
Skalierbarkeit
Skalierbarkeit stellt sicher, dass die Software mit den sich wandelnden Anforderungen Ihres Unternehmens wachsen und sich an diese anpassen kann. Wenn Ihr Unternehmen expandiert, können Ihre IT-Infrastruktur und ihre Komplexität und Größe zunehmen. Das bedeutet, dass die Software höhere Scanlasten bewältigen, zusätzliche Assets verwalten und eine gleichbleibende Leistung erbringen muss.
Ohne Skalierbarkeit besteht die Gefahr, dass Ihre Lösung für das Schwachstellenmanagement Ihren Anforderungen nicht mehr gerecht wird. Dies kann zu Lücken bei der Sicherheitsabdeckung, weiteren betrieblichen Herausforderungen und möglicherweise zu kostspieligen Ersatzbeschaffungen oder Upgrades führen.
Benutzerfreundlichkeit
Die Benutzerfreundlichkeit der Software wirkt sich unmittelbar auf die Effizienz der Arbeit Ihres Sicherheitsteams aus. Eine benutzerfreundliche Oberfläche und intuitive Workflows erleichtern Sicherheitsexperten die Navigation in der Software, die Konfiguration von Scans, die Interpretation von Ergebnissen und die Priorisierung von Schwachstellen. Dies führt zu einem effizienteren Schwachstellenmanagement, schnelleren Reaktionszeiten und einer verbesserten Sicherheitslage.
Darüber hinaus verkürzen benutzerfreundliche Lösungen die Einarbeitungszeit neuer Teammitglieder und verringern das Fehlerrisiko aufgrund von Komplexität oder Unklarheit.
Spezialisierung der Software
Die Spezialisierung stellt sicher, dass die Software auf die Schwachstellen und Bedrohungen zugeschnitten ist, die für Ihre Branche oder Ihren Unternehmenstyp einzigartig sind. So benötigen Organisationen im Gesundheitswesen möglicherweise auf HIPAA-Compliance spezialisierte Software, während E-Commerce-Unternehmen Software benötigen, die sich auf die Sicherheit von Webanwendungen konzentriert, um ihre Online-Shops vor Schwachstellen zu schützen, die häufig von Cyberkriminellen ausgenutzt werden, die es auf Online-Handelsplattformen abgesehen haben.
Spezialisierte Software umfasst in der Regel vordefinierte Vorlagen, Vorschriften und Best Practices, die für Ihre Branche relevant sind, und optimiert so den Prozess der Schwachstellenbewertung und -behebung. Diese Spezialisierung kann zu einem genaueren Schwachstellenmanagement, besserer Compliance und einem höheren Schutz vor branchenspezifischen Bedrohungen führen. Sie ist daher ein wichtiger Aspekt bei der Auswahl der richtigen Software für Ihr Unternehmen.
So haben wir Software für das Schwachstellenmanagement bewertet
Um die besten Lösungen für das Schwachstellenmanagement im Jahr 2023 zu ermitteln und zu bewerten, haben wir unsere Analyse in sechs Kategorien unterteilt: Kosten, Kernfunktionen, Kundensupport, Benutzerfreundlichkeit, Integrationen und Skalierbarkeit. Jede dieser Kategorien wurde weiter in spezifischere Kriterien unterteilt, die auf die besonderen Anforderungen und Erwartungen an Software für das Schwachstellenmanagement zugeschnitten sind.
Nachdem wir die Kriterien und Unterkriterien definiert hatten, vergaben wir für jede Software in diesen Kategorien Punkte. Diese Bewertungen basierten auf einer sorgfältigen Analyse der Leistung der Software anhand der festgelegten Kriterien. Anschließend berechneten wir die Gesamtpunktzahl für jede Lösung.
Kosten – 20 %
Wir bewerteten die Kosten anhand der Verfügbarkeit einer kostenlosen Testversion und einer kostenlosen Version, einer abgestuften Preisgestaltung für Unternehmen unterschiedlicher Größe sowie individueller und budgetfreundlicher Preispläne für kleine und mittlere Unternehmen.
- Sieger nach Kriterien: ManageEngine Vulnerability Manager Plus.
Kernfunktionen – 25 %
Wir bewerteten die Qualität der Kernfunktionen jeder Lösung, etwa die Geschwindigkeit und Genauigkeit von Schwachstellenscans, die Priorisierung von Schwachstellen, die Automatisierung der Behebung, Berichtsfunktionen, Compliance-bezogene Funktionen, die Asset-Erkennung sowie Warnungen und Benachrichtigungen. Außerdem bewerteten wir erweiterte Funktionen wie das Scannen mobiler Geräte und des IoT, die Kennzeichnung von Assets und die Trendanalyse.
- Sieger nach Kriterien: ManageEngine Vulnerability Manager Plus und Qualys VMDR.
Kundensupport – 10 %
Die Bewertungen für den Kundensupport werden von mehreren Faktoren beeinflusst, darunter die Verfügbarkeit von Supportkanälen wie Chat, Telefon und E-Mail, eine aktive Nutzergemeinschaft sowie eine vollständige und aktuelle Dokumentation. Auch die Reaktionszeiten und die Verfügbarkeit für verschiedene Kundentarife wurden berücksichtigt.
- Sieger nach Kriterien: Microsoft Defender Vulnerability Management.
Benutzerfreundlichkeit – 20 %
Um die Benutzerfreundlichkeit der Lösungen für das Schwachstellenmanagement für unterschiedliche Kompetenzniveaus zu bewerten, haben wir Feedback von mehreren Bewertungsplattformen gesammelt, darunter sowohl positive als auch negative Kommentare.
- Sieger nach Kriterien: ManageEngine Vulnerability Manager Plus.
Integrationen – 15 %
Wir haben die Integrationsfunktionen jedes Tools umfassend bewertet und dabei drei wichtige Aspekte berücksichtigt: Qualität, Quantität und Flexibilität.
Bei der Qualität bewerteten wir, wie effektiv sich das Tool in wichtige Softwarekategorien wie Patch-Management-Systeme, SIEM-Lösungen, Ticketing- und Incident-Response-Tools integrieren lässt.
Außerdem ermittelten wir die Anzahl der Drittanbieter-Softwarelösungen, in die sich die einzelnen Tools integrieren ließen. Dies gibt Aufschluss über ihre Vielseitigkeit bei der Anbindung verschiedener externer Systeme.
Wir untersuchten die Anpassungsmöglichkeiten der Software für Integrationen. Dabei wollten wir feststellen, ob sie Konfigurationsoptionen, APIs oder andere Möglichkeiten zur Feinabstimmung des Integrationsprozesses bietet, damit Unternehmen die Software nahtlos an ihre bestehende Infrastruktur und ihre Anforderungen anpassen können.
- Sieger nach Kriterien: Tenable Vulnerability Management.
Skalierbarkeit – 10 %
Wir bewerteten die Skalierbarkeit der Software, indem wir untersuchten, ob sie wachsende Anforderungen nahtlos und ohne Ressourcenbeschränkungen bewältigen kann. Außerdem berücksichtigten wir ihre Fähigkeit zur optimierten Skalierung durch Automatisierung und mit minimalem Verwaltungsaufwand.
- Sieger nach Kriterien: GFI LanGuard, CrowdStrike Falcon Spotlight, Rapid7 InsightVM und Acunetix.
Häufig gestellte Fragen (FAQs)
Was leisten Lösungen für das Schwachstellenmanagement?
Lösungen für das Schwachstellenmanagement sind Softwaretools, die Sicherheitslücken in der IT-Infrastruktur und den Anwendungen eines Unternehmens identifizieren und bewerten, sie nach Risikostufe kategorisieren und für die Behebung priorisieren.
Diese Tools führen automatisierte Scans durch, um Schwachstellen wie Softwarefehler oder Fehlkonfigurationen zu erkennen. So können Unternehmen ihre Ressourcen auf die Behebung der kritischsten Schwachstellen konzentrieren und das Gesamtrisiko für ihre Systeme und Daten verringern.
Wer benötigt Software für das Schwachstellenmanagement?
Software für das Schwachstellenmanagement ist für jedes Unternehmen unverzichtbar, das auf IT-Systeme und -Anwendungen angewiesen ist, da sie dabei hilft, Sicherheitslücken proaktiv zu ermitteln und zu beheben. Dazu gehören Unternehmen jeder Größe, Behörden und gemeinnützige Organisationen sowie IT-Fachleute, die für die Aufrechterhaltung sicherer Umgebungen verantwortlich sind.
Durch den Einsatz von Software für das Schwachstellenmanagement können diese Organisationen das Risiko von Sicherheitsverletzungen, Datenlecks und anderen Cyberbedrohungen verringern und so den Schutz sensibler Informationen und die Integrität ihrer Abläufe gewährleisten.
Worin unterscheiden sich EDR und Software für das Schwachstellenmanagement?
Endpoint Detection and Response (EDR) und Schwachstellenmanagement sind zwei unterschiedliche Arten von Cybersicherheitssoftware mit unterschiedlichen Zweckbestimmungen.
| Endpoint Detection and Response (EDR) | Schwachstellenmanagement |
|---|---|
| Erkennt aktive Bedrohungen und verdächtige Aktivitäten auf einzelnen Endpunkten wie Computern, Servern und Mobilgeräten und reagiert darauf. | Erkennt und behebt potenzielle Schwachstellen in der IT-Infrastruktur eines Unternehmens. |
| Überwacht die Aktivitäten an Endpunkten in Echtzeit und sucht nach Anzeichen für bösartiges Verhalten. | Scannt Systeme und Anwendungen auf bekannte Schwachstellen, Fehlkonfigurationen oder schwache Sicherheitseinstellungen. |
| Reaktiv und auf Vorfälle ausgerichtet, indem Sicherheitsbedrohungen bei ihrem Auftreten behoben werden. | Proaktiv und darauf ausgerichtet, potenzielle Sicherheitsprobleme zu verhindern, bevor sie ausgenutzt werden können. |
Kurz gesagt: EDR dient dazu, Angriffe zu erkennen und darauf zu reagieren, während das Schwachstellenmanagement eingesetzt wird, um Schwachstellen aufzudecken und zu beheben, bevor sie ausgenutzt werden können.
Fazit: Die beste Software für das Schwachstellenmanagement für Ihr Unternehmen auswählen
Die Auswahl des richtigen Tools für das Schwachstellenmanagement ist eine bedeutende Investition, die sich erheblich auf die langfristige Sicherheit und den Erfolg Ihres Unternehmens auswirken kann. Die Priorisierung von Faktoren wie der Übereinstimmung mit Ihren spezifischen Unternehmensanforderungen, der Skalierbarkeit, den Integrationsfunktionen und der Benutzerfreundlichkeit ist entscheidend. Mithilfe der in diesem Leitfaden beschriebenen Schritte können Sie unsere Auswahl selbst bewerten und weitere Recherchen durchführen, bis Sie sicher sind, das bestmögliche Tool für Ihre individuellen Anforderungen gefunden zu haben.
Patch-Management-Tools sind ein wesentlicher Bestandteil des Schwachstellenmanagements. Hier finden Sie die besten Patch-Management-Software und -Tools.