


En matière de sécurité en ligne, les pare-feu sont un outil essentiel pour protéger les données et les réseaux contre les cyberattaques malveillantes. Un pare-feu est un système conçu pour contrôler les accès entre les réseaux, les ordinateurs et d’autres systèmes.
Les règles de pare-feu constituent un élément important de ce système de sécurité, car elles déterminent quel trafic réseau sera autorisé à traverser le pare-feu et quel trafic sera bloqué. Grâce à un ensemble clair de règles de pare-feu, les entreprises peuvent protéger leurs systèmes contre les menaces potentielles tout en permettant aux utilisateurs légitimes d’accéder aux services dont ils ont besoin.
- Que sont les règles de pare-feu ?
- Comment fonctionnent les règles de pare-feu ?
- Où les règles de pare-feu sont-elles généralement stockées ?
- Ordre d’application des règles de pare-feu
- Les 10 meilleures pratiques pour les règles de pare-feu
- 5 types différents de règles de pare-feu
- Exemple de règle de pare-feu
- 8 étapes pour créer une règle de pare-feu dans pfSense
- En résumé : améliorer votre sécurité grâce aux règles de pare-feu
Que sont les règles de pare-feu ?
Les règles de pare-feu sont des instructions qui contrôlent la manière dont un dispositif pare-feu traite le trafic entrant et sortant. Ce sont des mécanismes de contrôle des accès qui appliquent les politiques de sécurité des réseaux en bloquant ou en autorisant les communications selon des critères prédéfinis. Ces critères comprennent les adresses IP source ou de destination, les ports, les protocoles et les services.
Selon le type de pare-feu, les règles peuvent également déterminer quels utilisateurs ou groupes ont accès à certaines applications ou où certaines données peuvent circuler au sein du réseau. Pour être efficace, la règle doit être définie et activée explicitement dans la configuration du pare-feu.
Comment fonctionnent les règles de pare-feu ?
Un pare-feu évalue chaque paquet de données entrant et sortant au regard des règles de pare-feu. Si le paquet correspond à l’une des règles, le pare-feu l’autorise à atteindre sa destination. Dans le cas contraire, il le rejette et, si cela a été programmé, le signale.
Les règles de pare-feu sont configurées sous forme de listes de contrôle d’accès (ACL), c’est-à-dire des listes ordonnées d’autorisations qui définissent le trafic autorisé ou refusé. Une ACL classique comprend une action (autoriser, refuser ou rejeter), suivie des conditions ou paramètres auxquels le trafic doit satisfaire avant l’application de cette action.
Pour garantir la sécurité, les pare-feu appliquent souvent une politique de « refus par défaut », ce qui signifie que tout trafic qui ne respecte pas explicitement les critères définis dans les règles de pare-feu sera refusé.
Prenons un exemple très simple : une règle peut stipuler « Autoriser tout trafic provenant de l’adresse IP X vers le port Y ». Lorsqu’un paquet arrive au niveau du pare-feu, celui-ci lit sa source et sa destination. Si la source du paquet est X et sa destination Y, il passe. En revanche, si sa source est Z — ou si elle n’est pas identifiée — et que sa destination est Y, il est refusé.
Où les règles de pare-feu sont-elles généralement stockées ?
Les règles de pare-feu sont stockées dans un fichier de configuration contenant les règles et les paramètres d’un pare-feu donné. Ce fichier se trouve généralement sur le serveur qui exécute le pare-feu.
L’administrateur réseau accède au fichier de configuration et le modifie en ajoutant de nouvelles règles ou en modifiant celles qui existent, selon les besoins. Ces changements sont ensuite enregistrés et appliqués au pare-feu afin de prendre effet immédiatement. Selon le type de pare-feu, les règles peuvent être stockées à différents endroits, par exemple dans un registre ou même dans une base de données externe.
Ordre d’application des règles de pare-feu
Les règles de pare-feu sont appliquées de haut en bas : le pare-feu commence par la première règle créée et parcourt toute la séquence dans l’ordre de création. SANS Institute recommande l’ordre suivant lors de la création et de la configuration des règles de pare-feu :
- Filtres anti-usurpation, pour bloquer les adresses privées et internes apparaissant depuis l’extérieur.
- Règles d’autorisation des utilisateurs, comme « autoriser HTTP vers le serveur web public ».
- Règles d’autorisation de gestion, comme « les traps SNMP vers un serveur de gestion réseau ».
- Suppression du bruit, comme « ignorer les échanges OSPF et HSRP ».
- Refus et alerte, pour alerter les administrateurs système en cas de trafic suspect.
- Refus et journalisation, pour journaliser le trafic restant à des fins d’analyse.
Les 10 meilleures pratiques pour les règles de pare-feu
Pour garantir le meilleur niveau de sécurité possible, il est important de suivre certaines bonnes pratiques lors de la configuration des pare-feu, notamment documenter les règles sur les différents appareils, surveiller les journaux du pare-feu et mettre en place un accès avec le minimum de privilèges.
1. Documenter les règles de pare-feu sur plusieurs appareils
Documentez toutes les configurations de règles de pare-feu et veillez à mettre régulièrement ces documents à jour. Les administrateurs peuvent ainsi examiner la configuration actuelle et effectuer les changements nécessaires si des menaces ou des vulnérabilités sont détectées dans la sécurité du réseau.
La documentation explique pourquoi la règle existe et quels problèmes elle résout. Les administrateurs peuvent ainsi déterminer rapidement si la règle doit rester active, ce qui contribue à limiter le risque que des attaquants trouvent une faille. Elle sert également de piste d’audit à des fins de conformité.
2. Mettre en place une politique de refus par défaut
Commencez toujours par une politique de refus par défaut (également appelée « deny any/any »), qui consiste à refuser tout trafic sauf autorisation explicite. Cela garantit que les nouvelles menaces ne peuvent pas pénétrer dans le réseau sans être détectées. Il vaut mieux bloquer par erreur une partie du trafic légitime puis annuler manuellement le blocage que de laisser passer une menace potentiellement dévastatrice.
3. Surveiller les journaux du pare-feu
La surveillance régulière des journaux du pare-feu est essentielle au maintien d’une bonne sécurité réseau. La journalisation permet aux administrateurs de suivre le flux du trafic sur l’ensemble du réseau, de rechercher les activités suspectes et de résoudre les problèmes. La surveillance des journaux du pare-feu indique également qui utilise le système et à quelles fins.
En suivant les niveaux d’activité, il est plus facile de repérer une hausse ou une baisse soudaine de l’utilisation, ce qui peut indiquer qu’une attaque a eu lieu. Selon la complexité de l’infrastructure de l’organisation, les journaux des différents composants du système, tels que les routeurs, les serveurs et les commutateurs, peuvent être regroupés en un emplacement centralisé à des fins d’analyse et d’alerte.
4. Regrouper les règles de pare-feu pour réduire la complexité et optimiser les performances
Le regroupement des règles de pare-feu afin de simplifier leur structure est essentiel pour réduire la complexité et optimiser les performances d’un pare-feu. Regrouper les règles présentant des caractéristiques similaires, comme les adresses source ou de destination, les protocoles, les ports ou les services, permet de réduire le nombre de règles nécessaires et de faciliter la gestion de l’ensemble de règles.
En outre, segmenter le réseau en différentes zones et appliquer des règles de pare-feu à chacune d’elles peut contribuer à contrôler les flux de trafic, à réduire le risque d’exposition involontaire et à améliorer la vitesse et les performances du pare-feu.
5. Configurer un contrôle au niveau des applications
Configurez les pare-feu pour n’autoriser que certaines applications et certains services, comme les navigateurs web et les clients de messagerie, plutôt que toute application qui tente d’accéder au réseau. Cela ajoute une couche de sécurité en limitant les applications pouvant se connecter au réseau.
6. Utiliser le mode surveillance
Le mode surveillance est une configuration de règle qui permet aux administrateurs d’observer le trafic réseau sans le bloquer, avant de créer une règle de pare-feu. Il leur permet d’examiner le trafic réseau actuel, d’identifier et d’autoriser le trafic nécessaire, puis de créer des règles pour autoriser ou refuser le trafic supplémentaire.
En mode surveillance, les administrateurs utilisent les adresses IP et les ports pour identifier le trafic et vérifier qu’il est nécessaire. Une fois le trafic identifié, ils peuvent dresser une liste des IP sources, des IP de destination et des ports de destination, puis commencer à catégoriser le trafic afin de créer les règles de pare-feu appropriées.
7. Mettre en place un accès avec le minimum de privilèges
Limitez l’accès des utilisateurs aux seuls privilèges nécessaires à l’exécution de leurs tâches. Ainsi, seuls les utilisateurs qui doivent accéder à un service ou à une ressource donnée peuvent le faire.
Par exemple, si un utilisateur n’a pas besoin d’un accès FTP dans le cadre de ses fonctions, l’administrateur doit configurer la règle pour l’en empêcher. Cette configuration limite le risque d’accès non autorisé, accidentel ou intentionnel, aux informations ou ressources sensibles.
8. Supprimer les règles de pare-feu redondantes
Les pare-feu qui ne sont pas correctement administrés ont tendance à se retrouver encombrés de règles redondantes et inutiles. Veillez à vérifier régulièrement et à supprimer les règles inutiles ou qui se chevauchent, susceptibles d’encombrer le système et de créer de la confusion.
9. Examiner régulièrement les règles de pare-feu
Comme toute mesure de sécurité, les pare-feu doivent rester à jour face aux menaces actuelles. Pour cela, il est essentiel d’examiner et de mettre régulièrement à jour les règles de pare-feu. Il faut notamment s’assurer que toutes les politiques de sécurité restent cohérentes et que toutes les menaces sont traitées rapidement et efficacement.
10. Bloquer les ports suivants
La checklist du pare-feu de SANS Institute recommande de bloquer le trafic sortant qui utilise les ports suivants :
| Service | Port | Numéro de port |
|---|---|---|
| Transferts de zone DNS | TCP | 53 |
| Démon TFTP | UDP | 69 |
| Link | TCP | 87 |
| BSD Unix | TCP | 512-514 |
| Service de petite taille | TCP et UDP | 20 et moins |
| SMTP (sauf les relais de messagerie externes) | TCP | 25 |
| NetBIOS dans Windows NT | TCP et UDP | 135 |
| NetBIOS dans Windows NT | UDP | 137 et 138 |
| IMAP | TCP | 143 |
| LDAP | TCP et UDP | 389 |
| Syslog | UDP | 514 |
| Port AUX Cisco | TCP | 2001 |
| Port AUX Cisco (flux) | TCP | 4001 |
| Port AUX Cisco (binaire) | TCP | 6001 |
| Ports HTTP courants de niveau supérieur | TCP | 8000, 8080 et 8888 |
Le blocage de ces ports peut contribuer à réduire le risque d’activité malveillante sur un réseau en empêchant les accès non autorisés à certains services. En outre, de nombreuses organisations bloquent certains ports associés aux jeux en ligne et au partage de fichiers pair-à-pair (P2P) afin de limiter l’utilisation de la bande passante sur leur réseau.
5 types différents de règles de pare-feu
Selon le type de système de sécurité en place, de nombreux types de règles de pare-feu peuvent s’appliquer. Parmi les règles de pare-feu les plus courantes figurent :
- Règles d’accès : Ces règles autorisent, bloquent ou rejettent certains types de trafic en fonction des adresses source et de destination, du protocole et du numéro de port.
- Règles de traduction d’adresses réseau (NAT) : Les règles NAT traduisent les adresses IP d’un réseau à un autre, ce qui facilite le routage du trafic entre les réseaux. Elles peuvent également servir à protéger les réseaux privés contre les menaces externes.
- Filtrage de paquets avec état : Cette règle de pare-feu inspecte chaque paquet qui traverse le pare-feu et suit l’état de la connexion. Elle compare les informations du paquet à l’état de connexion existant et autorise ou refuse le paquet en fonction de cette comparaison.
- Passerelles au niveau des applications : Également appelées serveurs proxy, elles jouent le rôle de gardiennes entre Internet et un réseau interne. Les serveurs proxy fonctionnent au niveau de la couche 7 du modèle OSI, la couche application. Ils protègent le réseau interne en contrôlant l’accès aux réseaux externes. Les administrateurs réseau peuvent les utiliser pour restreindre l’accès à certains sites web, bloquer certains types de contenu ou limiter les appareils autorisés à accéder au réseau.
- Passerelles au niveau des circuits : Ces pare-feu fonctionnent au niveau de la couche session 5 du modèle réseau OSI, où les connexions sont établies et maintenues. Passerelles au niveau des circuits sont chargées d’authentifier les paquets TCP et IP entrants et d’autoriser ou de refuser le trafic en fonction des règles configurées.
Exemple de règle de pare-feu
Les ensembles de règles de pare-feu peuvent être configurés pour bloquer ou autoriser le trafic en fonction de critères tels que l’adresse source, le port source, l’adresse de destination, le port de destination et l’indication selon laquelle le trafic doit être autorisé ou refusé.
| Adresse source | Port source | Adresse de destination | Port de destination | Action |
|---|---|---|---|---|
| 192.168.1.2 | 80 | 10.10.10.20 | 22 | Autoriser |
| 10.10.0.0/24 | Tous | 192.168.0.0/24 | 443 | Refuser |
| Tous | Tous | Tous | Tous | Refuser |
Les règles de pare-feu présentées ci-dessus autoriseraient le trafic provenant de 192.168.1.2 sur le port 80 à destination de 10.10.10.20 sur le port 22, tout en refusant le trafic de 10.10.0.0/24 vers 192.168.0.0/24 sur le port 443 et en refusant tout trafic entrant provenant de n’importe quelle adresse source et de n’importe quel port.
En définissant un ensemble de règles, les administrateurs peuvent contrôler le trafic autorisé et le trafic bloqué, fournissant ainsi une couche de sécurité supplémentaire à leur réseau.
8 étapes pour créer une règle de pare-feu dans pfSense
pfSense est une distribution open source de pare-feu et de routeur basée sur FreeBSD. Elle est conçue pour faire office de pare-feu, de réseau privé virtuel (VPN), de routeur et de point d’accès sans fil (WAP). Elle prend en charge de nombreuses technologies réseau courantes telles qu’IPv4, IPv6, OpenVPN, Snort et pfBlockerNG. Elle est principalement utilisée comme pare-feu et routeur pour sécuriser les réseaux dans les environnements commerciaux et d’entreprise.
Voici comment créer une règle de pare-feu dans pfSense.
Étape 1 : Connectez-vous à l’interface web de pfSense.
Étape 2 : Accédez à Pare-feu, puis sélectionnez Règles.
Étape 3 : Sélectionnez le périphérique réseau pfSense de votre choix (par exemple, le périphérique WAN ou LAN).
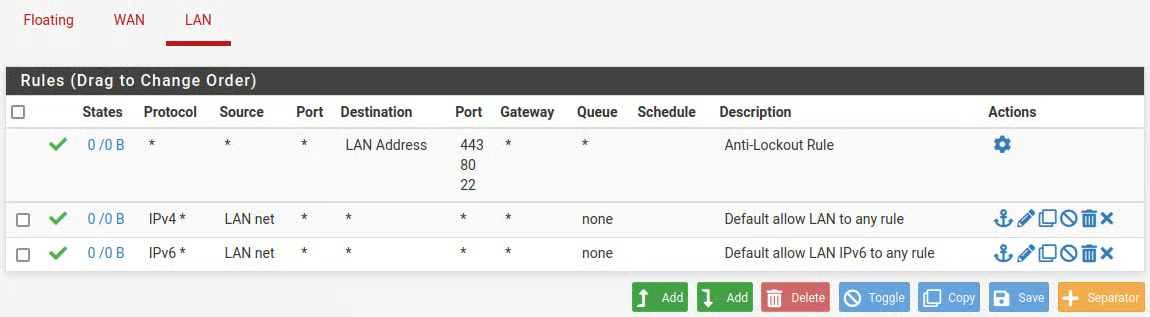
Étape 4 : Cliquez sur le bouton Ajouter pour créer une nouvelle règle. Le bouton Ajouter situé à gauche et doté d’une flèche vers le haut crée la règle en haut de la liste, tandis que le bouton Ajouter situé à droite et doté d’une flèche vers le bas crée une règle en bas de la liste.
Étape 5 : Sélectionnez l’action à effectuer lorsque la règle correspond (passer, bloquer, rejeter).
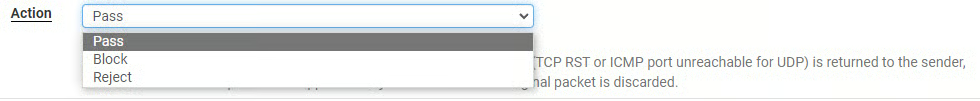
- Passer signifie que la règle autorisera le trafic.
- Bloquer signifie que la règle empêchera le trafic de passer.
- Rejeter signifie que la règle rejettera le trafic et renverra un message d’erreur.
Étape 6 : Sélectionnez l’interface, le protocole ainsi que les informations sur la source et la destination appropriés.
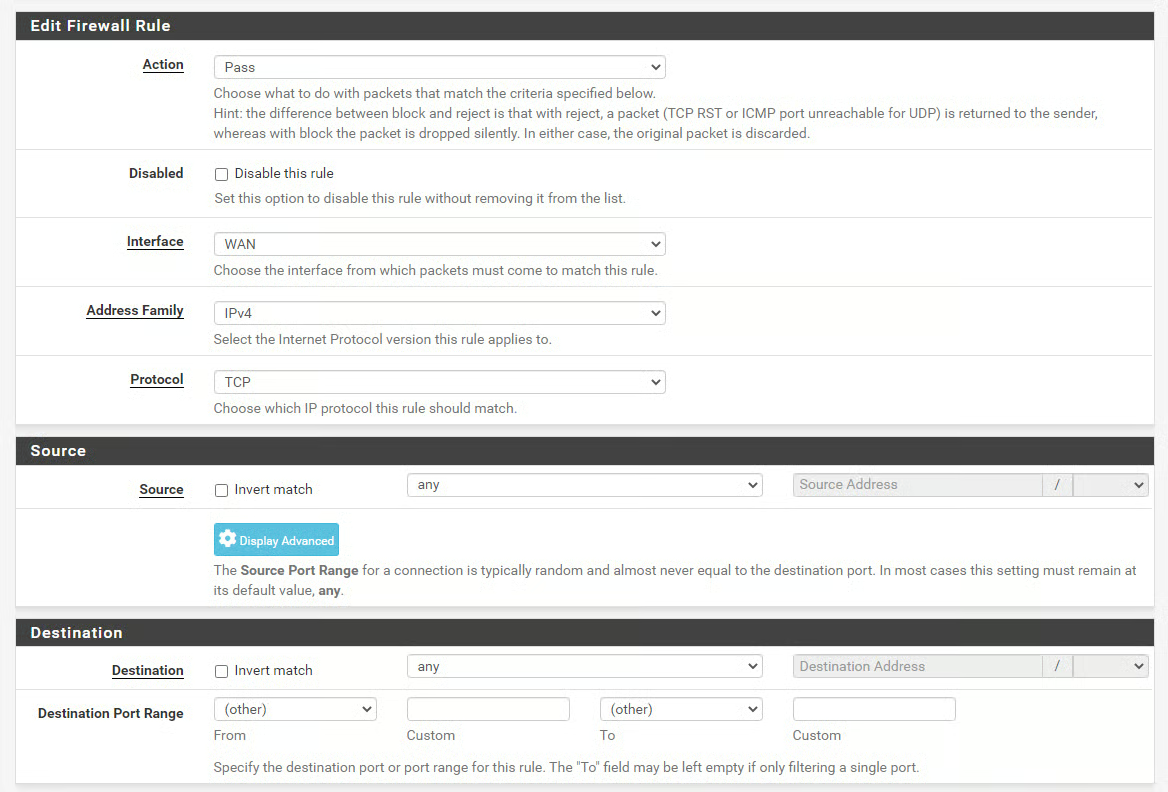
- Interface : Choisissez l’interface de votre choix (par exemple, WAN ou LAN).
- Famille d’adresses : Sélectionnez la famille d’adresses appropriée : IPv4, IPv6 ou les deux.
- Protocole : Sélectionnez le protocole auquel vous souhaitez appliquer la règle, tel que TCP, UDP ou ICMP.
- Source : Définissez la source du trafic. Il peut s’agir d’une adresse IP, d’un réseau, de PPPoE ou de L2TPIP.
- Destination : Comme pour les informations sur la source, définissez l’adresse ou la plage d’adresses IP de destination.
Étape 7 : Sélectionnez les options de journalisation appropriées.
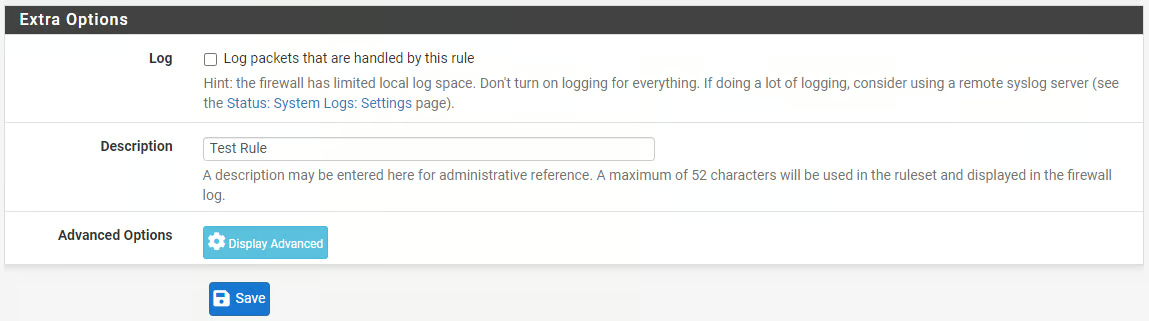
Étape 8 : Cliquez sur Enregistrer. La nouvelle règle devrait maintenant apparaître dans la liste.
En résumé : améliorer votre sécurité grâce aux règles de pare-feu
En comprenant les différents types de règles de pare-feu et les bonnes pratiques pour les configurer, vous pouvez garantir la sécurité et le bon fonctionnement de vos réseaux d’entreprise. Tenez compte des besoins spécifiques du réseau et des utilisateurs de votre organisation, et assurez-vous que les règles sont correctement configurées et conformes aux normes du secteur.
Lors de la création de règles de pare-feu, il est également essentiel de tenir compte de leur impact sur les performances globales du réseau. Un trop grand nombre de règles restrictives peut entraîner des problèmes de latence, tandis que des règles trop permissives peuvent créer des failles de sécurité. Veillez à configurer soigneusement les règles de pare-feu et à les examiner régulièrement pour vous assurer qu’elles restent à jour.
Un pare-feu de nouvelle génération étendra votre protection à toutes les couches.