


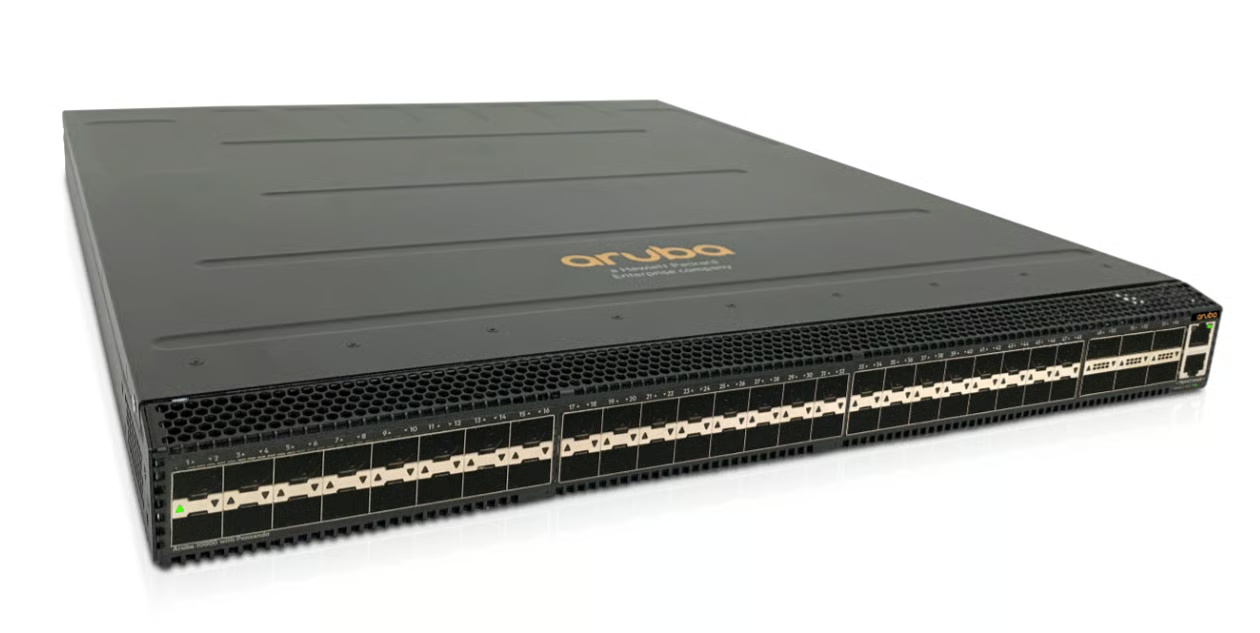
Aruba Networks arbeitet mit dem Halbleiter-Startup Pensando an einem Data-Center-Switch, der Aufgaben integrieren soll, die derzeit von spezialisierten Appliances ausgeführt werden, und sie als verteilte Dienste bereitstellt.
Arubas Top-of-Rack-Switch der CX-10000-Serie ermöglicht Unternehmen den Aufbau derselben flexiblen, offenen und serviceorientierten Netzwerkinfrastrukturen, die von Hyperscalern und Cloud-Anbietern betrieben werden – in ihren eigenen Rechenzentren oder Colocation-Einrichtungen. Statt Sicherheit und andere Aufgaben wie Firewalls, Verschlüsselung, Network Address Translation und Load-Balancing in separaten Appliances auszuführen, werden diese Aufgaben über Pensandos integrierte Datenverarbeitungseinheit Elba (DPU) als zustandsbehaftete Dienste bereitgestellt.
Der neue L2/L3-Switch ermöglicht es Unternehmen, sich in einer Welt aus Hybrid-Clouds und Edge-Computing weiterzuentwickeln, in der mehr Netzwerkverkehr von Osten nach Westen fließt – zwischen Geräten in einem Rechenzentrum – statt von Norden nach Süden zwischen Systemen in separaten Einrichtungen. Er schafft eine Umgebung für verteilte Dienste, die über diesen neuen Switch für verteilte Dienste betrieben wird, so John Gray, Leiter des Data-Center-Marketings bei Aruba, das zu Hewlett Packard Enterprise gehört.
Fokus auf den Ost-West-Datenverkehr
Die Entwicklung des Switches wird durch die Menge und Geschwindigkeit des Datenverkehrs aus der Public Cloud vorangetrieben. Bis zu 70 Prozent dieses Datenverkehrs fließen von Osten nach Westen – von einer virtuellen Maschine zur nächsten, zwischen Servern oder von Container zu Container, erklärte Gray gegenüber Enterprise Networking Planet.
„Im vergangenen Jahrzehnt haben Kunden von Rechenzentren softwaredefinierte Infrastrukturen aufgebaut, ob nun mit 10 Gig [Gigabit-Ethernet oder GbE}, 25, 100 oder 400 Gigabit umfassenden Leaf-and-Spine-Infrastrukturen“, sagte er. „Das hat aus Sicht der Performance geholfen, aber nicht die Einführung von Service-Chaining. Kunden lösen das heute buchstäblich mit Firewalls im Wert von mehreren Millionen Dollar und L4-7-Appliances im Wert von Hunderttausenden Dollar, die an einem separaten Service-Leaf im Rechenzentrum hängen. Dieser ist nicht dafür ausgelegt, den [Ost-West-]Datenverkehr dort zu verarbeiten, … wo sich die Anwendung befindet.“
Wo sich die Anwendung in modernen Infrastrukturen befindet, kann auch der Enterprise-Edge oder ein Colocation-Standort am Rand der IT-Umgebung eines Kunden sein. Das Ergebnis ist ein umfangreiches „Hairpinning von Datenverkehr“ durch die Serviceschicht, was die Performance beeinträchtigt, Komplexität und Kosten erhöht und die Skalierung erschwert.
„Diese Firewalls kosten jeweils Hunderttausende Dollar und sind für Nord-Süd-[Datenverkehr] ausgelegt, nicht so sehr für Ost-West-Datenverkehr“, sagte Gray. „Mit dem Switch für verteilte Dienste übernehmen wir diese Technologien in Software, beschleunigen sie mit Silizium und verlagern diesen Punkt im Netzwerk tatsächlich in die Netzwerkstruktur – oben im Rack und so nah wie möglich an den Stellen, an denen die Anwendungen verarbeitet werden.“
Außerdem lesenswert: Sicherheitsmanagement in Multi-Cloud-Umgebungen
Deutliche Fortschritte bei Performance und Kosten
Das Ergebnis ist eine zehnfach höhere Performance und eine 1.000-mal bessere Skalierbarkeit als bei herkömmlichen Netzwerkinfrastrukturen – und das zu einem Drittel der Kosten, sagte er. Der CX 10000 basiert auf Arubas bestehendem Netzwerkbetriebssystem AOS-CX und dem CX-Switch-Portfolio von Top-of-Rack-Switches für Campusnetze und Rechenzentren. Der neue Switch nutzt außerdem die Software Aruba Fabric Composer zur Bereitstellung der CX-Switches und zur Vereinheitlichung der Infrastruktur, zu der auch HPE-Rechenzentrumsysteme gehören.
Der neue Switch, der ab Januar 2022 zu einem Einstiegspreis von 45.000 US-Dollar erhältlich sein wird, bietet eine Switching-Kapazität von 3,2 Tb/s sowie 48 10- und 25-GbE-Ports und sechs 40- und 100-GbE-Ports.
Das Sicherheitsmanagement ist ein zentraler Bestandteil des Switches. Datenverkehr über eine Reihe von Security-Appliances zu leiten, kann kostspielig sein und die Performance beeinträchtigen. Der CX 10000 verschlüsselt Datenverkehr, bietet Firewall-Funktionen und ermöglicht die Mikrosegmentierung des Netzwerks, sodass der Datenverkehr nur auf die erforderlichen Netzwerkbereiche zugreifen kann. Außerdem hilft er Unternehmen dabei, Zero-Trust-Architekturen bis zum Edge auszudehnen.
Außerdem lesenswert: Mikro-Rechenzentren verändern den Edge
Pensandos DPU
Ein Schlüssel zum CX 10000 ist Pensandos DPU, beziehungsweise SmartNIC. Das Unternehmen wurde 2017 von mehreren Cisco-Systems-Veteranen gegründet, darunter der ehemalige CEO John Chambers, der Vorsitzende des Startups ist. DPUs werden in modernen Rechenzentren zunehmend eingesetzt, um bestimmte Aufgaben von der CPU eines Systems auszulagern und dadurch die Performance zu verbessern. Die Elba-DPU ist entscheidend dafür, Dienste in den Switch zu integrieren und Appliances aus der Infrastruktur zu entfernen.
Pensando hat bereits 313 Millionen US-Dollar eingesammelt, wobei HPE zu den Investoren gehört. Neben Chambers zählen auch andere ehemalige Cisco-Veteranen zum Unternehmen, darunter Prem Jain, heute CEO des Unternehmens, Luca Cafiero, Mario Mazzola und Soni Jiandani (Chief Business Officer), die während ihrer Jahre bei Cisco zahlreiche Unternehmen ausgegründet hatten, die später wieder in den Netzwerkriesen eingegliedert wurden. Ein weiterer ehemaliger Cisco-Manager, der an der Gründung von Pensando beteiligt war, ist Vipin Jain, der heute Chief Technology Officer des neuen Unternehmens ist.
Gemeinsam mit Chambers und den anderen produziert Pensando nun Silizium, das Unternehmen wie Aruba im Wettbewerb mit Cisco und anderen Netzwerkanbietern sowie mit anderen DPU-Herstellern wie Nvidia und Broadcom einsetzen können. Cloud-Anbieter und Hyperscaler wie Amazon Web Services (AWS), Microsoft Azure, Google Cloud und Facebook verwenden DPUs bereits seit mehreren Jahren.
„Den Giganten die Stirn bieten“
Während einer Online-Veranstaltung mit HPE und Pensando sagte Chambers, er wolle die Cloud zugänglicher machen und „jedem großen Hyperscaler die Möglichkeit geben, mit AWS zu konkurrieren, und das nun auf jedes Unternehmen und jede Behörde herunterbrechen. … Wir haben die Chance, einen ganzen Markt zu verändern und es mit den Giganten aufzunehmen. Es macht Spaß, es mit den großen Wettbewerbern aufzunehmen und sie zu überholen.“
HPE hat seinerseits seit etwa einem Jahr Pensando-Technologie für Server in seinen Portfolios Apollo, ProLiant und Edgeline sowie über seine GreenLake-Hybrid-Cloud-Plattform im Angebot.
„Jetzt bringen wir diese Technologie in das Formfaktor-Design eines Netzwerkswitches und integrieren sie dort“, sagte Gray.
Alan Weckel, Gründer und Technologieanalyst bei 650 Group, sagte während einer Präsentation, auf der der CX 10000 angekündigt wurde, dass der Vorstoß von Aruba, HPE und Pensando hin zu einer Netzwerkarchitektur mit verteilten Diensten angesichts der schnellen Veränderungen in der IT-Umgebung sinnvoll sei: mit Multi-Clouds und Hybrid-Clouds ebenso wie mit Private Clouds, Colocation-Zentren und dem Edge – und in einer Zeit, in der die Daten entscheidend sind: ihre Erstellung, Übertragung und Speicherung sowie ihre Verwaltung und Absicherung.
Schmerzpunkte angehen
Der Einsatz von Technologien zur Auslagerung von Aufgaben, etwa DPUs, sei wichtig, sagte Weckel.
„Wenn wir uns ansehen, wie sich Server entwickelt haben, sehen wir FPGAs [feldprogrammierbare Gate-Arrays], ASICs und SmartNICs, die wir heute DPUs nennen. Sie dienten dazu, diese Schmerzpunkte durch die verfügbare Hard- und Software anzugehen“, sagte er. „Bis zu einem gewissen Grad war der Server mit der SmartNIC- und jetzt der DPU-Kategorie ein wenig voraus. Das eröffnet dem Netzwerk eine große Chance, dieselbe Art von Technologie zu nutzen, die Bereitstellung von Workloads zu beschleunigen und diese Kundenprobleme wirklich zu lösen. Der Mensch kann im Verhältnis zu dem, was wir in der Vergangenheit getan haben, einfach nicht skalieren.“
Unternehmen werden neue Angebote wie den CX 10000 wahrscheinlich annehmen, wenn diese eine Vereinfachung des Betriebs, den Abbau von Komplexität und Kosten sowie eine Verbesserung von Sicherheit und Skalierbarkeit ermöglichen.
„Sie können nicht skalieren, ihre Anwendungen wachsen unkontrolliert, ebenso ihre Sicherheitsanforderungen, und sie haben Daten überall verteilt. Diese Produktklasse ermöglicht es ihnen, das Netzwerk etwas anders zu betrachten und es vielleicht auf einer zukunftsorientierten Zehnjahresbasis aufzubauen“, sagte Weckel. „Deshalb werden sie es bei ihren Implementierungen in Betracht ziehen.“
Er sieht kaum Hürden und fügte hinzu: „Hybrid Cloud und Enterprise entwickeln sich heutzutage so schnell – sei es, weil wir von zu Hause aus arbeiten, oder einfach aufgrund des Agilitätsfaktors –, dass sie dies schnell annehmen werden, weil es ihnen ermöglicht, schneller und agiler oder einfach cloudähnlicher zu werden.“
Weiterlesen: NetOps vs. DevOps: Automatisierung ins Netzwerk bringen