


Da die Risiken für die Absicherung von Online-Ressourcen weiter steigen, ermöglicht Ethical Hacking Organisationen, sich auf legalem Weg Einblicke in die Vorgehensweise von Angreifern zu verschaffen und mithilfe von Sicherheitsexperten ihre Sicherheitslage zu verbessern.
Ethical-Hacking-Tools simulieren Cyberangriffe auf Systeme, Anwendungen und Netzwerke, um Schwachstellen aufzudecken, die Hacker nur allzu gern ausnutzen.
Die stetig zunehmende Raffinesse von Cyberbedrohungen macht Ethical-Hacking-Software und -Tools für Unternehmen, denen ihre Cybersicherheit wichtig ist, unverzichtbar.
Hier sind unsere 8 Empfehlungen für die besten Ethical-Hacking-Programme und -Tools:
- Nmap: Am besten für die Netzwerkerkennung und -zuordnung geeignet (Mehr erfahren)
- Intruder: Am besten für cloudbasierte Schwachstellen-Scans geeignet (Mehr erfahren)
- Invicti: Am besten für die Sicherheitsprüfung von Webanwendungen geeignet (Mehr erfahren)
- Metasploit: Am besten für die Entwicklung und Prüfung von Exploits geeignet (Mehr erfahren)
- Nessus: Am besten für eine umfassende Schwachstellenbewertung geeignet (Mehr erfahren)
- SQLMap: Am besten für die Erkennung und Ausnutzung von SQL-Injection (SQLi) geeignet (Mehr erfahren)
- Wireshark: Am besten für die Analyse von Netzwerkprotokollen geeignet (Mehr erfahren)
- Acunetix: Am besten für automatisierte Scans auf Webschwachstellen geeignet (Mehr erfahren)
- Vergleich der besten Ethical-Hacking-Programme und -Tools
- Nmap
- Intruder
- Invicti
- Metasploit
- Nessus
- SQLMap
- Wireshark
- Acunetix
- Die wichtigsten Funktionen von Ethical-Hacking-Software und -Tools
- Wie wähle ich die beste Ethical-Hacking-Software und die besten Ethical-Hacking-Tools für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQ)
- Methodik
- Fazit: Schützen Sie Ihr Unternehmen mit Ethical-Hacking-Tools
Vergleich der besten Ethical-Hacking-Programme und -Tools
Da es keinen Mangel an Ethical-Hacking-Software gibt, ist es entscheidend, die Funktionen der in Betracht gezogenen Tools zu verstehen, um eine fundierte Entscheidung treffen zu können. Hier ist ein Vergleich unserer Top-Empfehlungen anhand ihrer Funktionen und Preise.
| Netzwerk-Scanning | Scans auf Webschwachstellen | SQLi-Erkennung | Exploit-Entwicklung | Protokollanalyse | Cloudbasiert | Automatisierte Scans | Einstiegspreis | |
|---|---|---|---|---|---|---|---|---|
| Nmap | ✔ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | Kostenlos |
| Intruder | ✔ | ✔ | ✔ | ✘ | ✘ | ✔ | ✔ | 160 US-Dollar/Monat für 1 Anwendung |
| Invicti | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Preis bei Invicti erfragen |
| Metasploit | ✔ | ✔ | ✔ | ✔ | ✘ | ✘ | Teilweise | Preis bei Metasploit erfragen |
| Nessus | ✔ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | 3.590 US-Dollar/Jahr |
| SQLMap | ✘ | ✘ | ✔ | ✘ | ✘ | ✘ | ✔ | Kostenlos |
| Wireshark | ✘ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | Kostenlos |
| Acunetix | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Preis bei Acunetix erfragen |
Springen zu:
- Die wichtigsten Funktionen von Ethical-Hacking-Software und -Tools
- Wie wähle ich die beste Ethical-Hacking-Software und die besten Ethical-Hacking-Tools für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQ)
- Methodik
Nmap
Am besten für die Netzwerkerkennung und -zuordnung geeignet
Nmap, kurz für Network Mapper, ist ein beliebtes Open-Source-Tool zur Netzwerkerkennung und Sicherheitsüberprüfung. Netzwerk- und Systemadministratoren können damit unter anderem Geräte in einem Netzwerk erkennen, offene Ports zusammen mit verschiedenen Netzwerkattributen finden und weitere Dienste ermitteln.
Nmap läuft auf allen wichtigen Computerbetriebssystemen. Das zeigt seine Vielseitigkeit und festigt seine Position als erste Wahl für die Bewertung der Sicherheitslage von Netzwerken.
Preise
Nmap ist Open Source und kostenlos nutzbar. Das bedeutet, dass Sie es gemäß den Bedingungen seiner Lizenz verwenden und verbreiten können.
Funktionen
Abbildung A
- Host-Erkennung zur Identifizierung aktiver Geräte in einem Netzwerk.
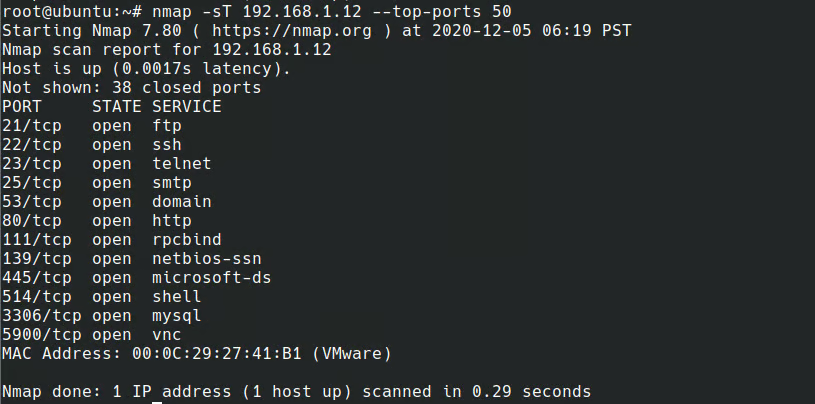
- Port-Scanning (Abbildung A) zur Erkennung offener Ports auf Netzwerkgeräten.
- Die Betriebssystemerkennung ermittelt das Betriebssystem vernetzter Geräte.
- Versionserkennung zur Identifizierung von Anwendungs- und Dienstversionen.
- Skriptfähige Interaktion mithilfe der Nmap Scripting Engine (NSE).
Vorteile
- Beeindruckende Funktionen zur Netzwerkerkennung und -zuordnung.
- Unterstützt Dutzende Zuordnungs- und Scanverfahren.
- Open-Source-Tool zur Netzwerkerkennung.
Nachteile
- Die Befehlszeilenschnittstelle kann für Einsteiger einschüchternd wirken.
- Regelmäßige Updates sind erforderlich, um die Genauigkeit zu gewährleisten.
Intruder
Am besten für cloudbasierte Schwachstellen-Scans geeignet
Intruder ist ein führender cloudbasierter Schwachstellen-Scanner, der Nutzern hilft, Cybersicherheitslücken in ihren Onlinesystemen zu finden, bevor Angreifer dies tun. Das Tool sucht proaktiv nach neuen Bedrohungen und bietet eine besonders anschauliche Bedrohungsanalyse, um das Schwachstellenmanagement zu vereinfachen und kostspielige Datenschutzverletzungen zu vermeiden.
Intruder bietet außerdem einen kontinuierlichen Penetrationstest-Service an. Dadurch ist das Tool eine hervorragende Wahl, um Schwachstellen zu finden, bevor Hacker sie entdecken – ganz ohne internes Fachwissen.
Preise
Intruder bietet drei Tarife an: Essential, Pro und Premium. Die Preise für die einzelnen Tarife variieren je nach Anzahl der zu scannenden Anwendungen und Infrastrukturobjekte. Sie beginnen bei 160 US-Dollar pro Monat für jeweils eine Anwendung und ein Infrastrukturobjekt. Sie können den Preisrechnerverwenden, Intruder kontaktieren, um ein individuelles Angebot zu erhalten, oder eine 14-tägige kostenlose Testversion des Pro-Abonnements ausprobieren.
Funktionen
Abbildung B
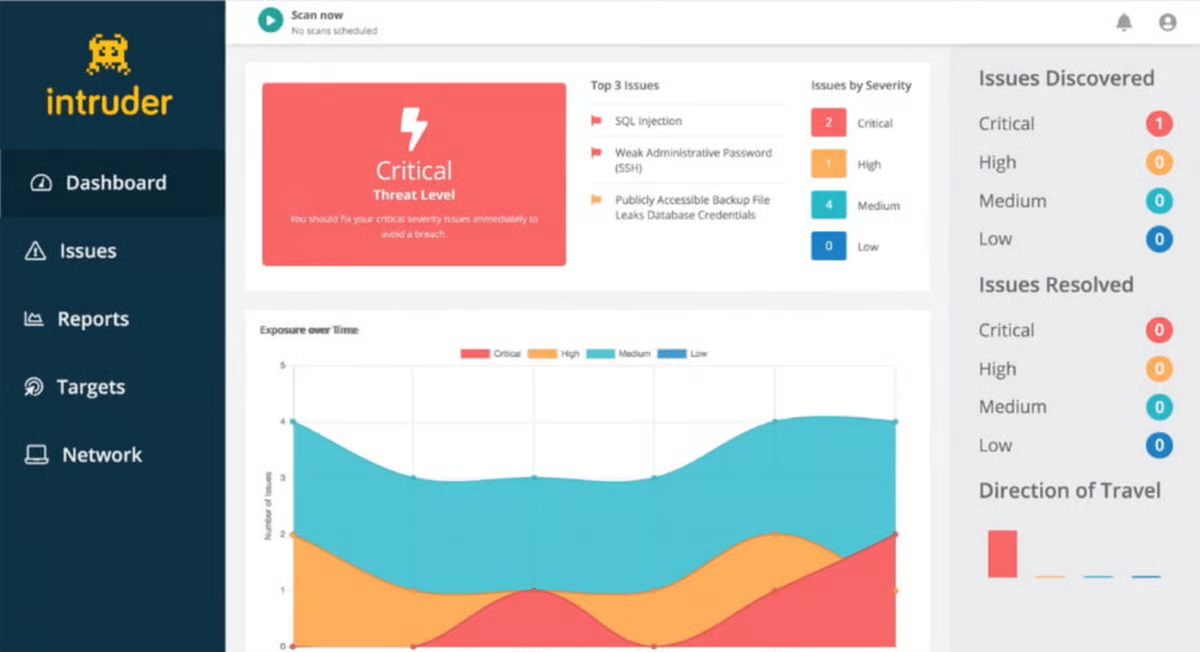
- Automatisierte externe, interne, cloudbasierte Web- und API-Schwachstellen-Scans (Abbildung B).
- Intelligente Priorisierung von Problemen zur Visualisierung aller Schwachstellen auf einer einzigen Plattform.
- Kontinuierlicher Penetrationstest-Service.
- Mühelose Berichterstellung und Compliance-Funktionen.
Vorteile
- Benutzerfreundliche Oberfläche, die sich hervorragend für technisch nicht versierte Nutzer eignet.
- Regelmäßige Aktualisierung mit den neuesten Schwachstellenprüfungen.
- Liefert umsetzbare Erkenntnisse und Empfehlungen zur Behebung.
Nachteile
- Der Preis kann für kleine Unternehmen relativ hoch sein.
- Auf Online-Ressourcen und Cloudumgebungen beschränkt.
Invicti
Am besten für die Sicherheitsprüfung von Webanwendungen geeignet
Invicti, früher bekannt als Netsparker, ist eine automatisierte Software zur Prüfung der Anwendungssicherheit, die Unternehmen dabei unterstützt, Tausende von Websites abzusichern und die Risiken von Angriffen deutlich zu verringern. Mit einem starken Fokus auf Automatisierung bietet das Tool eine Reihe von Funktionen zum Aufdecken von Schwachstellen in Webanwendungen und ermöglicht es Unternehmen mit komplexen Umgebungen, ihre Websicherheit zuverlässig zu automatisieren.
Preise
Invicti bietet zwei Premium-Tarife an: Invicti Pro und Invicti Enterprise. Für keinen der beiden Tarife gibt es jedoch transparente Preismodelle. Das Unternehmen bietet außerdem eine kostenlose Testversion und eine Demo an. Die Preise richten sich nach der Anzahl der Anwendungen und APIs. Für detaillierte Preisinformationen wenden Sie sich an Invicti.
Funktionen
Abbildung C
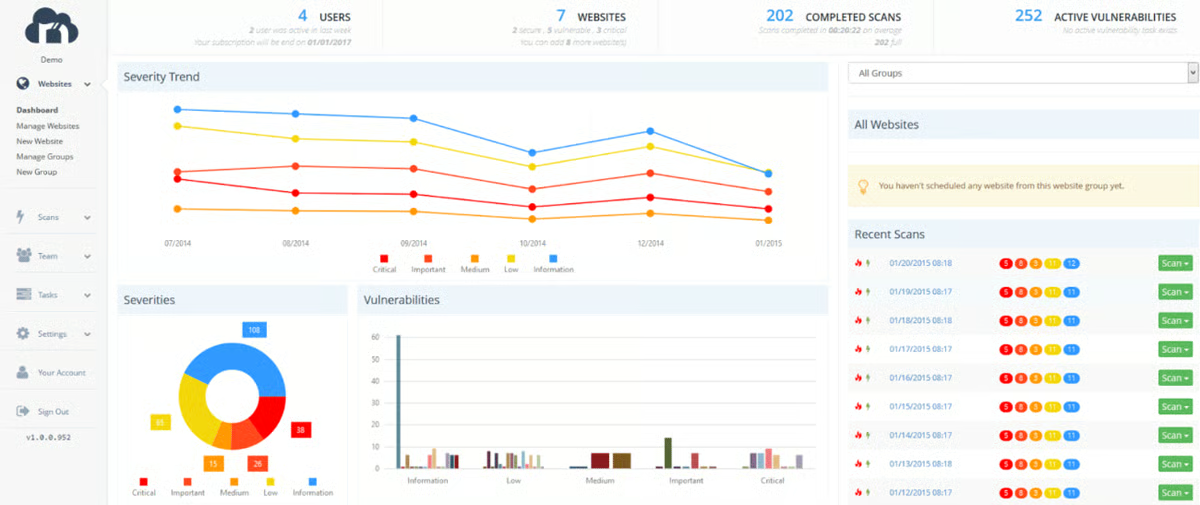
- Automatisierte Scans auf Webschwachstellen (Abbildung C).
- Erweitertes Crawling und Analysieren von Webanwendungen, Websites und APIs.
- Erkennung Tausender Schwachstellen mit hoher Scan-Genauigkeit.
- Detaillierte Schwachstellenberichte mit Empfehlungen zur Behebung.
Vorteile
- Umfangreiche Abdeckung von Webschwachstellen.
- Benutzerfreundliche Oberfläche mit intuitiven Dashboards.
- Kontinuierliche Scans und Echtzeitwarnungen.
Nachteile
- Es können falsch-positive Ergebnisse entstehen, die manuell überprüft werden müssen.
- Der Preis kann bei umfangreichen Webportfolios hoch sein.
Metasploit
Am besten für die Entwicklung und Prüfung von Exploits geeignet
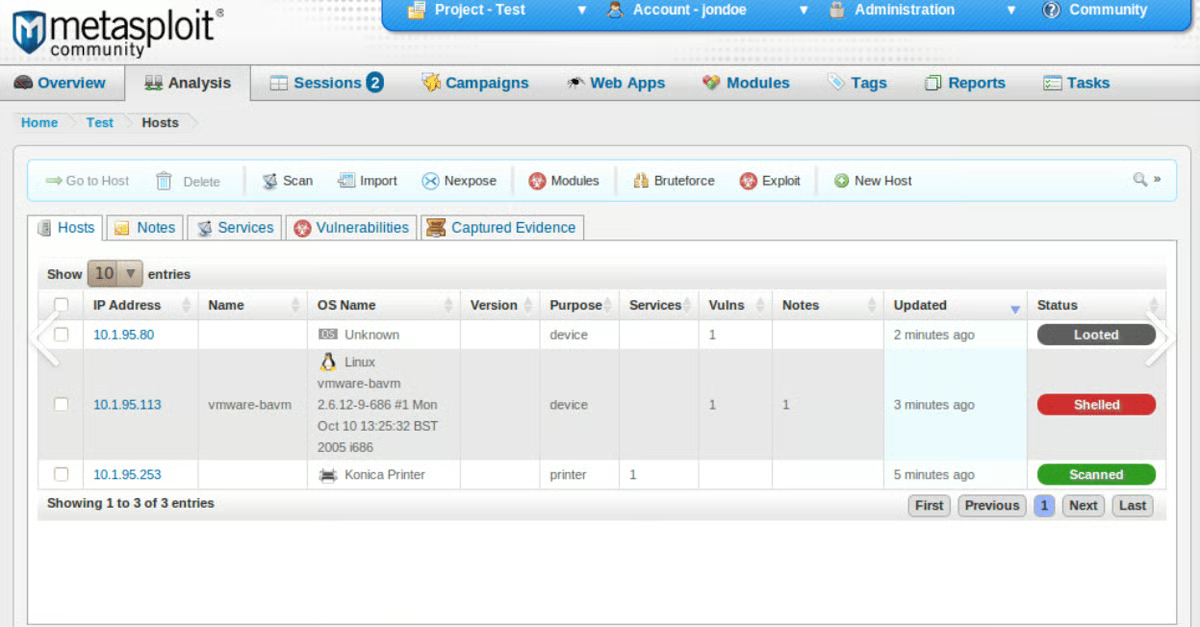
Metasploit ist ein Penetrationstest-Produkt von Rapid7, mit dem Nutzer sichere, praxisnahe Angriffe auf ihre Netzwerke simulieren können. So bereiten sie ihre Sicherheitsteams darauf vor, echte Angriffe zu erkennen, abzuwehren und zu stoppen. Das Tool verfügt über eine umfangreiche Datenbank mit Payloads und Exploits, um die Produktivität von Penetrationstestern zu steigern, Risiken zu priorisieren und zu veranschaulichen sowie das Sicherheitsbewusstsein anhand realitätsnaher Angriffsszenarien zu bewerten.
Preise
Das Metasploit Framework ist kostenlos und Open Source, während Metasploit Pro erweiterte Funktionen bietet. Preise sind auf Anfrage erhältlich.
Funktionen
Abbildung D
- Umfangreiche Sammlung von Exploits und Payloads.
- Möglichkeit, benutzerdefinierte Exploits zu erstellen und auszuführen.
- Funktionen für automatische, manuelle und Post-Exploitation.
- Validierung von Schwachstellen und Risikobewertung (Abbildung D).
Vorteile
- Regelmäßige Aktualisierung mit den neuesten Exploits.
- Integration mit anderen beliebten Sicherheitstools.
- Hervorragend sowohl für Einsteiger als auch für fortgeschrittene Nutzer geeignet.
Nachteile
- Die Befehlszeilenschnittstelle kann für technisch nicht versierte Nutzer frustrierend sein.
- Bei aktiven Scans oder bei der Ausnutzung von Schwachstellen kann das Tool ressourcenintensiv sein.
Nessus
Am besten für eine umfassende Schwachstellenbewertung geeignet
Nessus, eines der vertrauenswürdigsten Tools zur Schwachstellenbewertung in der Cybersicherheitsbranche, bietet Nutzern in einer sich schnell verändernden Sicherheitswelt eine umfassende Bewertung ihrer Umgebung. Die Lösung soll die Schwachstellenbewertung vereinfachen und Nutzern Sicherheit im Umgang mit Schwachstellen geben. Dadurch werden für die Bewertung und Behebung von Problemen weniger Zeit und Aufwand benötigt.
Preise
Nessus ist in zwei Versionen erhältlich. Nessus Professional kostet im ersten Jahr ab 3.590 US-Dollar, Nessus Expert ab 5.290 US-Dollar – Support- und Schulungskosten für die jeweiligen Tarife nicht eingeschlossen.
Funktionen
Abbildung E
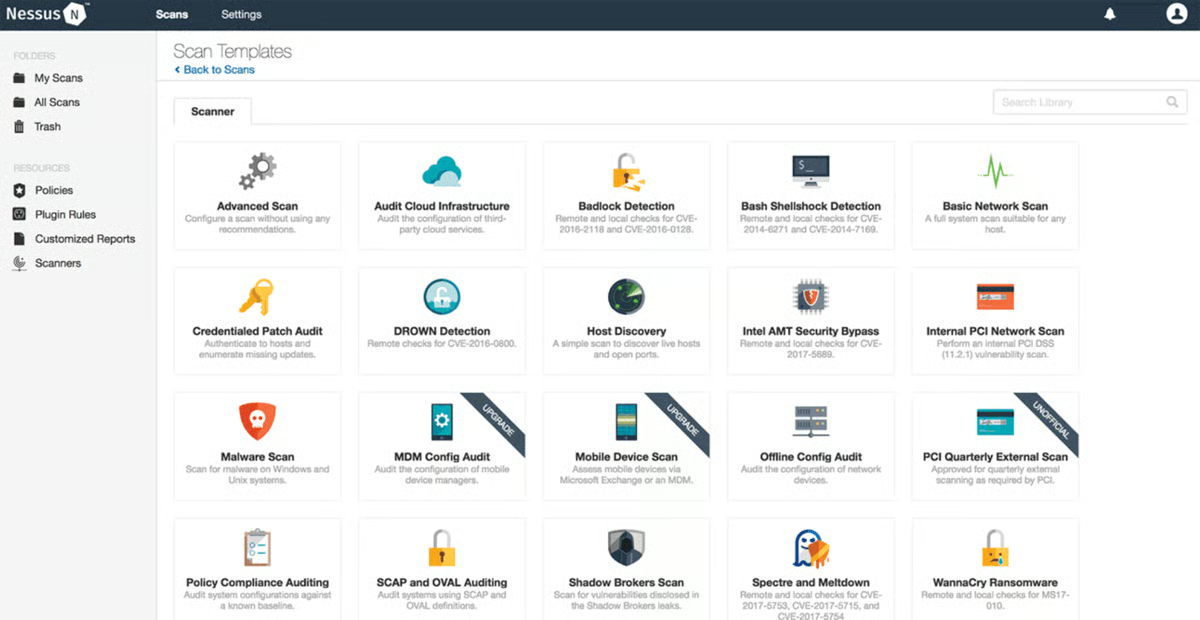
- Mehr als 450 vorgefertigte Richtlinien und Vorlagen (Abbildung E).
- Interne und externe Netzwerk-Scans.
- Konfigurationsprüfungen und Malware-Erkennung.
- Integration mit Lösungen für das Patchmanagement.
Vorteile
- Übersichtliche, benutzerfreundliche Oberfläche mit detaillierten Berichten.
- Regelmäßig aktualisierte Schwachstellendatenbank.
- Unterstützt benutzerdefinierte Plugins für maßgeschneiderte Scans.
Nachteile
- Der Preis kann für kleinere Unternehmen hoch sein.
- Für erweiterte Konfigurationen sind möglicherweise technische Fachkenntnisse erforderlich.
SQLMap
Am besten für die Erkennung und Ausnutzung von SQL-Injection (SQLi) geeignet
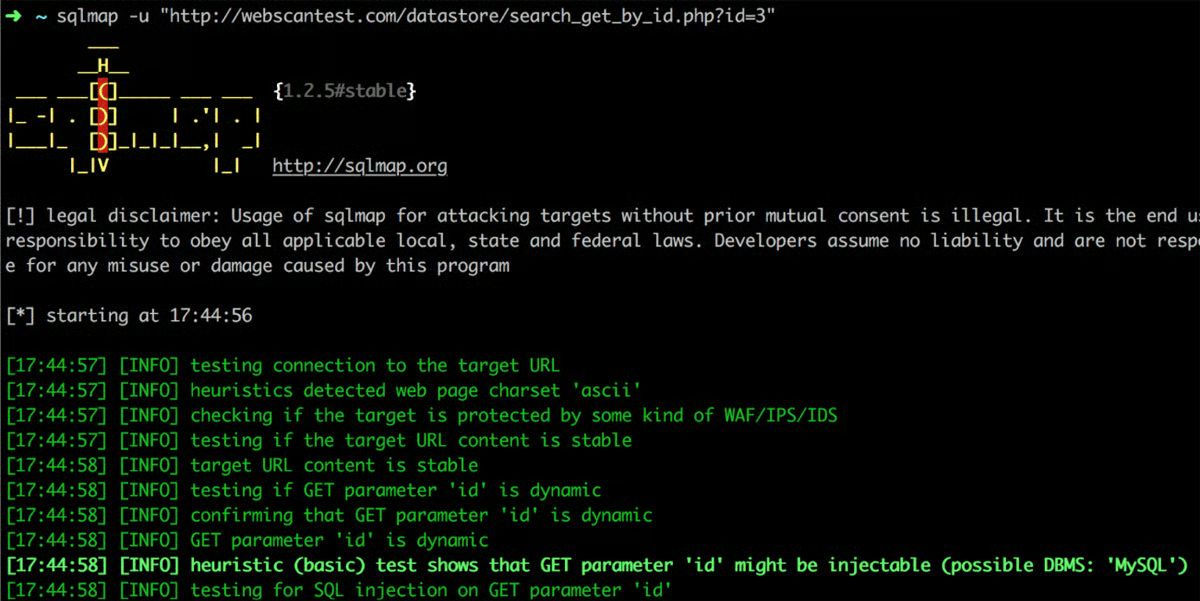
SQLMap ist ein Open-Source-Tool für Penetrationstests, das die automatisierte Erkennung und Ausnutzung von SQLi-Schwachstellen sowie die Übernahme der Kontrolle über Datenbankserver ermöglicht. Es verfügt über eine leistungsstarke Erkennungs-Engine und eine dynamische Auswahl an Funktionen und Schaltern für das Fingerprinting von Datenbanken. Dadurch können Nutzer auf zugrunde liegende Dateisysteme zugreifen und über Out-of-Band-Verbindungen Befehle auf Betriebssystemen ausführen.
Preise
SQLMap ist kostenlos und Open Source.
Funktionen
Abbildung F
- Unterstützt eine große Bandbreite an Datenbanken.
- Automatisierte Erkennung (Abbildung F) von SQLi-Schwachstellen.
- Datenextraktion, Datenbank-Fingerprinting und Passwort-Hashing.
- Unterstützung für 6 SQLi-Techniken.
Vorteile
- Umfangreiche Funktionen für SQLi-Tests.
- SQLMap wird regelmäßig mit neuen Erkennungstechniken aktualisiert.
- Es handelt sich um ein Befehlszeilentool mit umfassender Dokumentation.
Nachteile
- Keine grafische Benutzeroberfläche.
- Für die fortgeschrittene Ausnutzung von Schwachstellen sind gewisse SQL-Kenntnisse erforderlich.
Wireshark
Am besten für die Analyse von Netzwerkprotokollen geeignet
Wireshark ist ein renommierter Netzwerkprotokollanalysator, mit dem Nutzer Datenpakete erfassen und untersuchen können, die ihr Netzwerk durchlaufen. Dank seiner umfassenden Inspektionsfunktionen liefert Wireshark Einblicke in das Netzwerkverhalten und eignet sich dadurch hervorragend für die Netzwerkfehlerbehebung und Sicherheitsanalyse.
Preise
Wireshark ist kostenlos und Open Source.
Funktionen
Abbildung G
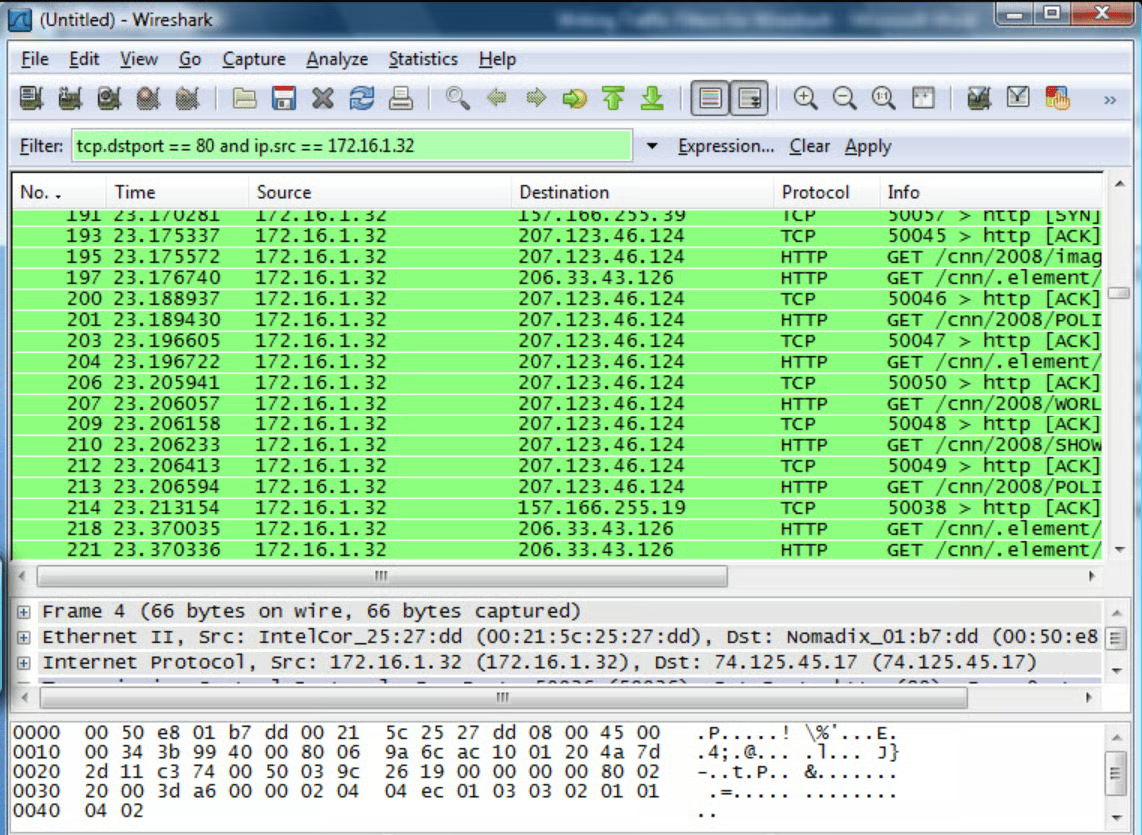
- Tiefgehende Paketinspektion und -analyse (Abbildung G).
- Wireshark unterstützt eine große Bandbreite an Protokollen.
- Filterfunktionen für gezielte Analysen.
- Grafische Benutzeroberfläche und Befehlszeilenschnittstelle.
Vorteile
- Umfangreiches Tool für Netzwerkanalysen.
- Es wird regelmäßig mit Unterstützung für neue Protokolle aktualisiert.
- Umfangreiche Online-Dokumentation und Community-Unterstützung.
Nachteile
- Kann für Einsteiger überwältigend sein.
- Für umfangreiche Erfassungen benötigt es erhebliche Systemressourcen.
Acunetix
Am besten für automatisierte Webschwachstellen-Scans geeignet
Acunetix ist ein automatisiertes Tool für Sicherheitstests, mit dem kleinere Sicherheitsteams umfangreiche Probleme bei der Anwendungssicherheit bewältigen können. So können Unternehmen Risiken in allen Arten von Webanwendungen verwalten. Das Tool automatisiert manuelle Sicherheitsprozesse und lässt sich direkt in Entwicklungstools integrieren, sodass Entwickler und Sicherheitsteams nahtlos und effizienter zusammenarbeiten können.
Preise
Die Preise von Acunetix sind nicht öffentlich aufgeführt. Detaillierte Preisinformationen sind auf Anfrage erhältlich.
Funktionen
Abbildung H
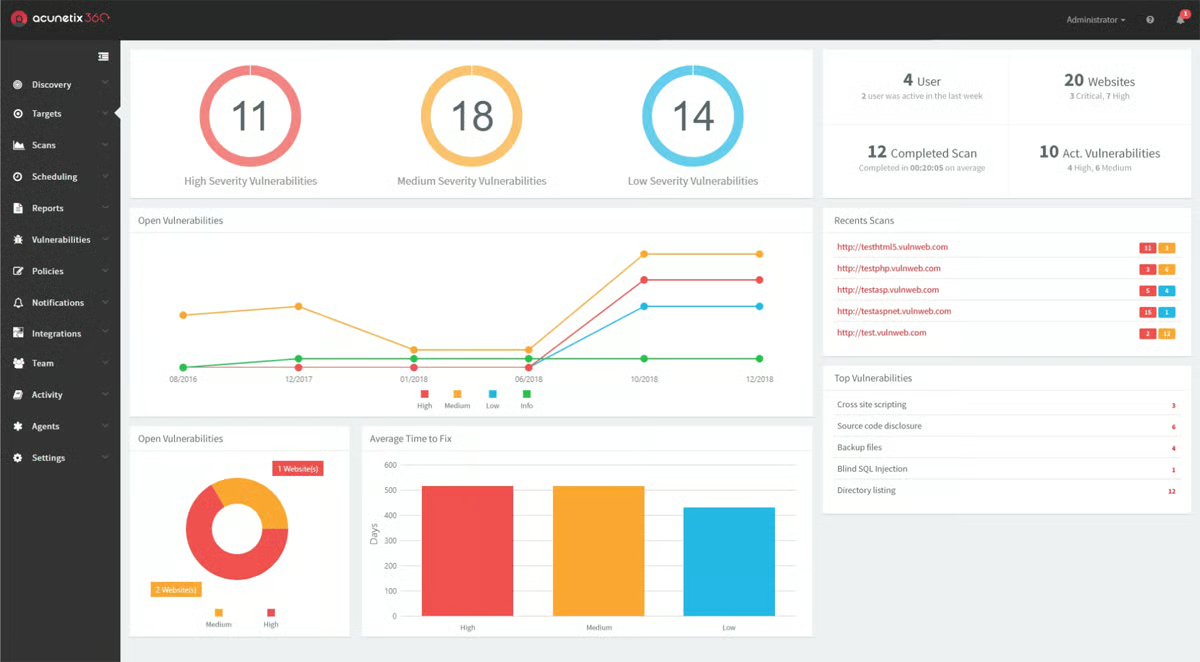
- Erkennung von mehr als 7.000 Webschwachstellen (Abbildung H), einschließlich Zero-Day-Schwachstellen.
- DeepScan-Technologie für JavaScript-lastige Websites.
- Integrierte Webanwendungssicherheit mit Entwicklertools.
- Unterstützung für Continuous Integration.
Vorteile
- Umfangreiche Abdeckung von Webschwachstellen.
- Intuitive, benutzerfreundliche Oberfläche.
- Bietet kontinuierliche Schwachstellen-Scans.
Nachteile
- Kann für Unternehmen mit umfangreichen Webportfolios teuer sein.
- Auch dieses Tool ist nicht vor falsch-positiven Ergebnissen gefeit.
Die wichtigsten Funktionen von Ethical-Hacking-Software und -Tools
Ethical-Hacking-Software verfolgt eine große Bandbreite an Ansätzen. Je nach Anwendungsfall sollten Sie auf die meisten oder alle der folgenden Funktionen achten.
Netzwerk-Scans
Mit Netzwerk-Scans können Sie Geräte und Dienste in einem Netzwerk entdecken und aktive Geräte, offene Ports sowie die darauf ausgeführten Dienste identifizieren. Dies bietet einen ganzheitlichen Überblick über die Netzwerktopologie und hilft Unternehmen, potenzielle Einstiegspunkte und Schwachstellen in ihrer Infrastruktur zu erkennen.
Webschwachstellen-Scans
Diese Funktion konzentriert sich auf das Scannen von Webanwendungen, um Schwachstellen wie SQLi, Cross-Site-Scripting und andere webspezifische Bedrohungen aufzudecken. Da Webanwendungen heute für den Geschäftsbetrieb von zentraler Bedeutung sind, gewährleistet das Scannen auf Webschwachstellen ihre Sicherheit, verhindert Datenschutzverletzungen und trägt dazu bei, Vertrauen zu erhalten.
SQLi-Erkennung
Tools mit dieser Funktion können potenzielle SQLi-Schwachstellen in Webanwendungen identifizieren, die häufig zu unbefugtem Datenbankzugriff führen. Da SQLi weiterhin eine weitverbreitete Bedrohung darstellt, sind diese Funktionen für die Erkennung von Schwachstellen und den Schutz sensibler, in Datenbanken gespeicherter Daten von großer Bedeutung.
Entwicklung und Prüfung von Exploits
Einige Ethical-Hacking-Tools können benutzerdefinierte Exploits gegen erkannte Schwachstellen entwickeln, testen und einsetzen und so realistische Angriffsszenarien simulieren. Die Entwicklung und Prüfung von Exploits hilft dabei, Patches und Gegenmaßnahmen zu priorisieren.
Protokollanalyse
Bei der Protokollanalyse wird der Netzwerkverkehr erfasst und analysiert, um das Verhalten von Protokollen zu verstehen und Anomalien zu erkennen. Die Analyse des Netzwerkverkehrs hilft Ihnen, unbefugte Datenübertragungen, laufende Cyberangriffe oder andere bösartige Aktivitäten zu erkennen.
Cloudbasierte Abläufe
Einige Ethical-Hacking-Tools werden in der Cloud betrieben und bieten Skalierbarkeit sowie Möglichkeiten für den Fernzugriff. Die Cloudmigration, die die heutige Technologielandschaft prägt, unterstreicht den Bedarf an Tools, die in Cloudumgebungen betrieben werden oder diese bewerten können und eine konsistente Sicherheitslage über verschiedene Plattformen hinweg gewährleisten.
Automatisierte Scans
Die Möglichkeit, ohne manuelle Eingriffe zu scannen, ermöglicht Unternehmen regelmäßige und konsistente Sicherheitsbewertungen. Die Automatisierung stellt sicher, dass Schwachstellen umgehend erkannt werden, wodurch das Zeitfenster für Angreifer verkleinert wird.
Wie wähle ich die beste Ethical-Hacking-Software und die besten Ethical-Hacking-Tools für mein Unternehmen aus?
Um das für Sie perfekte Ethical-Hacking-Tool zu ermitteln, sollten Sie einige Faktoren berücksichtigen. Sie müssen den Umfang Ihrer Infrastruktur kennen. Ist Ihre Infrastruktur beispielsweise ausschließlich webbasiert? Werden auch Ihre Netzwerk- und Computersicherheit berücksichtigt? Indem Sie sich diese Fragen stellen, gewinnen Sie ein besseres Verständnis für Ihre Anforderungen und für die Art von Tool, die diese erfüllt.
Um die Auswahl weiter einzugrenzen, sollten Sie die von den infrage kommenden Tools unterstützten Plattformen berücksichtigen. Sind die von Ihnen verwendeten Plattformen mit den Tools kompatibel, die Sie in Betracht ziehen?
Auch die Größe Ihres Unternehmens und Ihr Budget sollten Ihre Entscheidung beeinflussen. Sie müssen sicherstellen, dass das ausgewählte Tool für die Größe Ihrer digitalen Umgebung geeignet ist und dass Sie Kosten sparen können, indem Sie für einige Funktionen, die Ihren Sicherheitsanforderungen entsprechen, Open-Source-Tools verwenden.
Ziehen Sie schließlich, sofern verfügbar, immer Demos in Betracht, damit Sie einen realistischen Eindruck davon bekommen, wie die Tools funktionieren.
Häufig gestellte Fragen (FAQ)
Sind Ethical-Hacking-Tools legal?
Ja, Ethical-Hacking-Tools sind legal, wenn sie mit entsprechender Genehmigung und für legitime Zwecke eingesetzt werden, etwa zur Absicherung der eigenen Systeme eines Unternehmens. Die unbefugte Nutzung gegen Systeme ohne Zustimmung ist nicht nur illegal, sondern auch unethisch.
Kann ich mehrere Ethical-Hacking-Tools gleichzeitig verwenden?
Ja, viele Unternehmen verwenden eine Kombination von Tools, um ihre gesamte Angriffsfläche abzudecken. Jedes Tool kann einzigartige Funktionen bieten oder sich für bestimmte Bereiche besonders gut eignen. Ihr gemeinsamer Einsatz kann daher eine ganzheitlichere Sicherheitsbewertung ermöglichen.
Ist die Verwendung von Ethical-Hacking-Tools sicher?
Bei korrekter und verantwortungsvoller Nutzung sind Ethical-Hacking-Tools sicher. Allerdings sollten nur autorisierte Personen Zugriff auf diese Tools haben, um einen Missbrauch zu verhindern.
Benötige ich Vorkenntnisse im Bereich Cybersicherheit, um diese Tools zu verwenden?
Einige Tools sind benutzerfreundlich und für relative Einsteiger konzipiert, während andere ein grundlegendes Verständnis von Cybersicherheitskonzepten voraussetzen. Es ist von Vorteil, über entsprechende Kenntnisse oder Schulungen zu verfügen, insbesondere bei fortgeschritteneren Tools.
Methodik
Wir haben Softwaretools ausgewählt, die verschiedene Aspekte des Ethical Hackings abdecken, und anschließend ihre Funktionen, Benutzerfreundlichkeit und Preise verglichen. Außerdem haben wir ihre Produktseiten geprüft und die dort aufgeführten Angebote mit verifizierten Nutzerbewertungen verglichen, um zu verstehen, wie Nutzer auf die genannten Tools reagieren.
Fazit: Schützen Sie Ihr Unternehmen mit Ethical-Hacking-Tools
Da Hacker immer raffinierter vorgehen, ist es heute unerlässlich, sich legal und ethisch in ihre Lage versetzen zu können, um die Sicherheitslage von Unternehmen zu verbessern. Investitionen in diese Tools versprechen, die Wettbewerbsbedingungen gegenüber Angreifern auszugleichen, und helfen Unternehmen dabei, ihre digitalen Vermögenswerte besser zu schützen und das Vertrauen ihrer Stakeholder zu stärken.
Für Teams jeder Größe sowie für alle Anwendungsfälle und Budgets gibt es passende Ethical-Hacking-Tools. Diese Tools müssen jedoch verantwortungsvoll und mit der entsprechenden Genehmigung eingesetzt werden, damit sie nicht unbeabsichtigt zu den Bedrohungen werden, die sie eigentlich bekämpfen sollen.
Um sicherzustellen, dass Ihr Team über die erforderlichen Kenntnisse verfügt, um Ethical-Hacking-Tools effektiv einzusetzen, sollten Sie es möglicherweise zu einer Cybersicherheitszertifizierung.