


オンライン資産の安全確保がますます重要になる中、倫理的ハッキングを利用すれば、組織はセキュリティ専門家を通じて脅威アクターの活動を合法的に把握し、セキュリティ態勢を改善できます。
倫理的ハッキングツールは、システムやアプリケーション、ネットワークに対するサイバー攻撃をシミュレーションし、ハッカーが喜んで悪用する脆弱性を明らかにします。
サイバー脅威が絶えず高度化しているため、サイバーセキュリティを重視する企業にとって、倫理的ハッキングソフトウェアとツールは不可欠です。
倫理的ハッキングソフトウェアとツールのおすすめ8製品を紹介します。
- Nmap:ネットワークの検出とマッピングに最適(続きを読む)
- Intruder:クラウドベースの脆弱性スキャンに最適(続きを読む)
- Invicti:Webアプリケーションのセキュリティテストに最適(続きを読む)
- Metasploit:エクスプロイトの開発とテストに最適(続きを読む)
- Nessus:包括的な脆弱性評価に最適(続きを読む)
- SQLMap:SQLインジェクション(SQLi)の検出と悪用に最適(続きを読む)
- Wireshark:ネットワークプロトコルの分析に最適(続きを読む)
- Acunetix:Web脆弱性の自動スキャンに最適(続きを読む)
倫理的ハッキングソフトウェアとツールの比較
倫理的ハッキングソフトウェアは数多く存在するため、十分な情報に基づいて判断するには、検討中のツールの機能を理解することが重要です。ここでは、機能と価格を基におすすめ製品を比較します。
| ネットワークスキャン | Web脆弱性スキャン | SQLi検出 | エクスプロイト開発 | プロトコル分析 | クラウドベース | 自動スキャン | 開始価格 | |
|---|---|---|---|---|---|---|---|---|
| Nmap | ✔ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | 無料 |
| Intruder | ✔ | ✔ | ✔ | ✘ | ✘ | ✔ | ✔ | 1アプリケーションで月額160ドル |
| Invicti | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Invictiに問い合わせ |
| Metasploit | ✔ | ✔ | ✔ | ✔ | ✘ | ✘ | 一部対応 | Metasploitに問い合わせ |
| Nessus | ✔ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | 年額3,590ドル |
| SQLMap | ✘ | ✘ | ✔ | ✘ | ✘ | ✘ | ✔ | 無料 |
| Wireshark | ✘ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | 無料 |
| Acunetix | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Acunetixに問い合わせ |
移動先
Nmap
ネットワークの検出とマッピングに最適
Network Mapperの略称であるNmapは、ネットワークの検出とセキュリティ監査に使える人気のオープンソースツールです。ネットワークやシステムの管理者は、ネットワーク上で稼働しているデバイスを検出し、さまざまなネットワーク属性とともに開いているポートを確認するなど、多様な作業を行えます。
Nmapは主要なコンピューターOSすべてで動作し、その汎用性を示しています。これにより、ネットワークのセキュリティ態勢を評価する際の有力な選択肢としての地位を確立しています。
料金
Nmapはオープンソースであり、無料で利用できます。ライセンスの条件に従えば、使用および配布も可能です。
機能
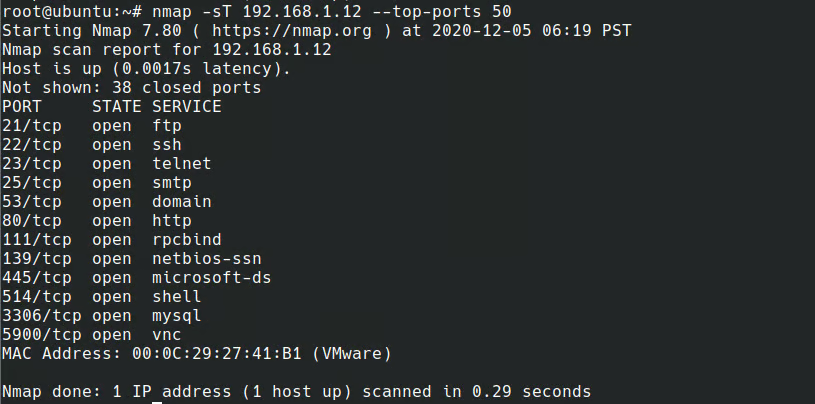
図A
- ネットワーク上で稼働しているデバイスを特定するホスト検出。
- ネットワークデバイスの開いているポートを検出するポートスキャン(図A)。
- ネットワーク接続されたデバイスのOSを判定するOS検出機能。
- アプリケーションとサービスのバージョンを特定するバージョン検出。
- Nmap Scripting Engine(NSE)を使用したスクリプトによる操作。
メリット
- 優れたネットワーク検出およびマッピング機能。
- 数十種類のマッピングおよびスキャン技術に対応。
- オープンソースのネットワーク検出ツール。
デメリット
- コマンドラインインターフェースは、初心者には難しく感じられる可能性がある。
- 精度を維持するには定期的な更新が必要。
Intruder
クラウドベースの脆弱性スキャンに最適
Intruderは、脅威アクターに先んじてオンラインシステムのサイバーセキュリティ上の弱点を発見できる、主要なクラウドベースの脆弱性スキャナーです。新たな脅威をプロアクティブにスキャンし、脆弱性管理を簡素化して高額なデータ侵害を防ぐため、独自の脅威解釈を提供します。
Intruderは継続的なペネトレーションテストサービスも提供しており、社内に専門知識がなくてもハッカーに先んじて弱点を発見できる優れた選択肢となっています。
料金
IntruderにはEssential、Pro、Premiumの3つのプランがあります。各プランの料金は、スキャンするアプリケーションとインフラストラクチャのターゲット数によって異なり、それぞれ1件ずつの場合は月額160ドルからです。同社の料金計算ツールを利用するか、Intruderに問い合わせてカスタム見積もりを依頼するか、Proサブスクリプションを14日間無料で試すことができます。
機能
図B
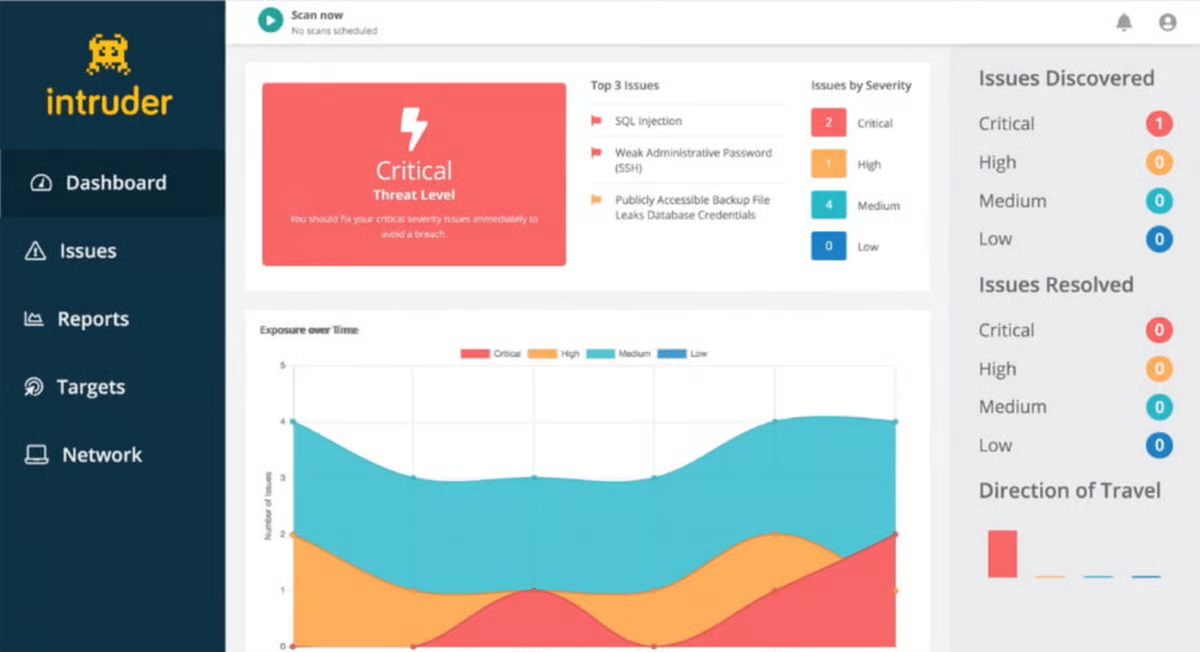
- 外部、内部、クラウド、Web、APIの脆弱性を自動スキャン(図B)。
- すべての脆弱性を単一のプラットフォームで可視化する、インテリジェントな問題の優先順位付け。
- 継続的なペネトレーションテストサービス。
- 簡単なレポート作成およびコンプライアンス機能。
メリット
- 技術者以外のユーザーにも適した、使いやすいインターフェース。
- 最新の脆弱性チェックで定期的に更新。
- 実行可能なインサイトと修復に関するアドバイスを提供。
デメリット
- 中小企業にとっては料金が高めになる可能性がある。
- オンライン資産とクラウド環境に限定される。
Invicti
Webアプリケーションのセキュリティテストに最適
以前はNetsparkerとして知られていたInvictiは、企業が数千のWebサイトを保護し、攻撃のリスクを大幅に軽減できる、自動化されたアプリケーションセキュリティテストソフトウェアです。自動化を重視しており、Webアプリケーションの脆弱性を明らかにするツール群を提供します。また、複雑な環境を持つ企業がWebセキュリティを安心して自動化できるよう支援します。
料金
InvictiにはInvicti ProとInvicti Enterpriseという2つのプレミアムプランがありますが、どちらも料金体系は公開されていません。同社は無料トライアルとデモも提供しており、料金はアプリケーションとAPIの数に基づいて決まります。詳細な料金についてはInvictiに問い合わせてください。
機能
図C
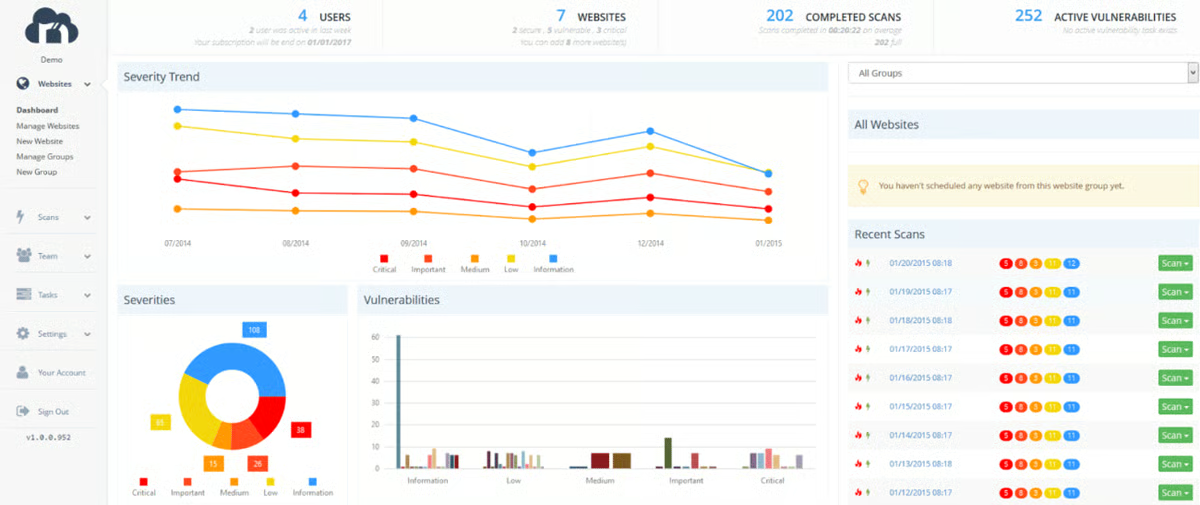
- Web脆弱性の自動スキャン(図C)。
- Webアプリケーション、Webサイト、APIの高度なクローリングと分析。
- 高いスキャン精度で数千種類の脆弱性を検出。
- 修復に関するアドバイスを含む詳細な脆弱性レポート。
メリット
- Web脆弱性を幅広くカバー。
- 直感的なダッシュボードを備えた使いやすいインターフェース。
- 継続的なスキャンとリアルタイムアラート。
デメリット
- 手動での確認が必要な誤検知が発生する可能性がある。
- Webポートフォリオが大規模な場合、料金が高額になる可能性がある。
Metasploit
エクスプロイトの開発とテストに最適
MetasploitはRapid7のペネトレーションテスト製品であり、ユーザーはネットワークに対する実際的な攻撃を安全にシミュレーションできます。これにより、セキュリティチームは現実の攻撃を特定、軽減、阻止する準備を整えられます。ペイロードとエクスプロイトの膨大なデータベースを備え、ペネトレーションテスターの生産性向上やリスクの優先順位付け・実証に役立つほか、現実世界の攻撃シナリオを使ってセキュリティ意識を測定できます。
料金
Metasploit Frameworkは無料のオープンソースですが、Metasploit Proは高度な機能を提供しており、料金は問い合わせが必要です。
機能
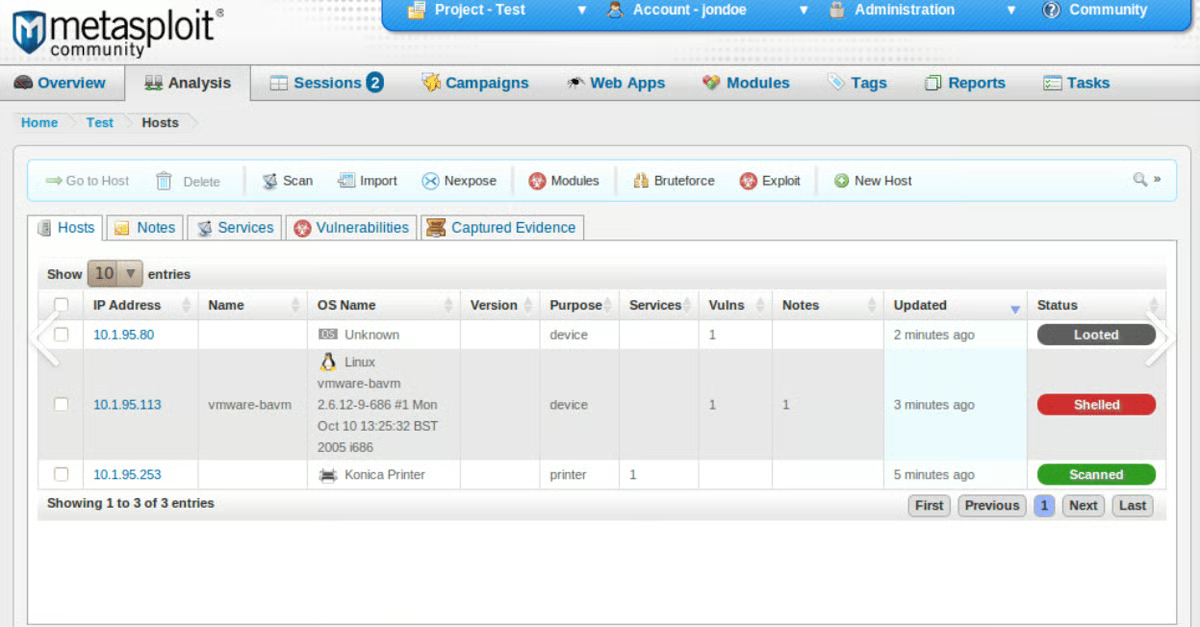
図D
- エクスプロイトとペイロードの豊富なコレクション。
- カスタムエクスプロイトを作成して実行する機能。
- 自動、手動、侵入後のエクスプロイト機能。
- 脆弱性の検証とリスク評価(図D)。
メリット
- 最新のエクスプロイトで定期的に更新。
- その他の人気セキュリティツールとの統合。
- 初心者にも上級者にも適している。
デメリット
- コマンドラインインターフェースは、技術者以外のユーザーには扱いにくい可能性がある。
- アクティブなスキャンやエクスプロイトの実行中は、リソースを大量に消費する可能性がある。
Nessus
包括的な脆弱性評価に最適
サイバーセキュリティ業界で最も信頼されている脆弱性評価ツールの1つであるNessusは、急速に変化するセキュリティ環境において、ユーザーに環境全体の評価を提供します。脆弱性評価を簡素化し、脆弱性への対応に安心感をもたらすソリューションであり、問題の評価と修復にかかる時間と労力を削減できます。
料金
Nessusには2つのバージョンがあります。Nessus Professionalは初年度3,590ドルから、Nessus Expertは5,290ドルからで、いずれもサポートとトレーニングの費用は含まれません。
機能
図E
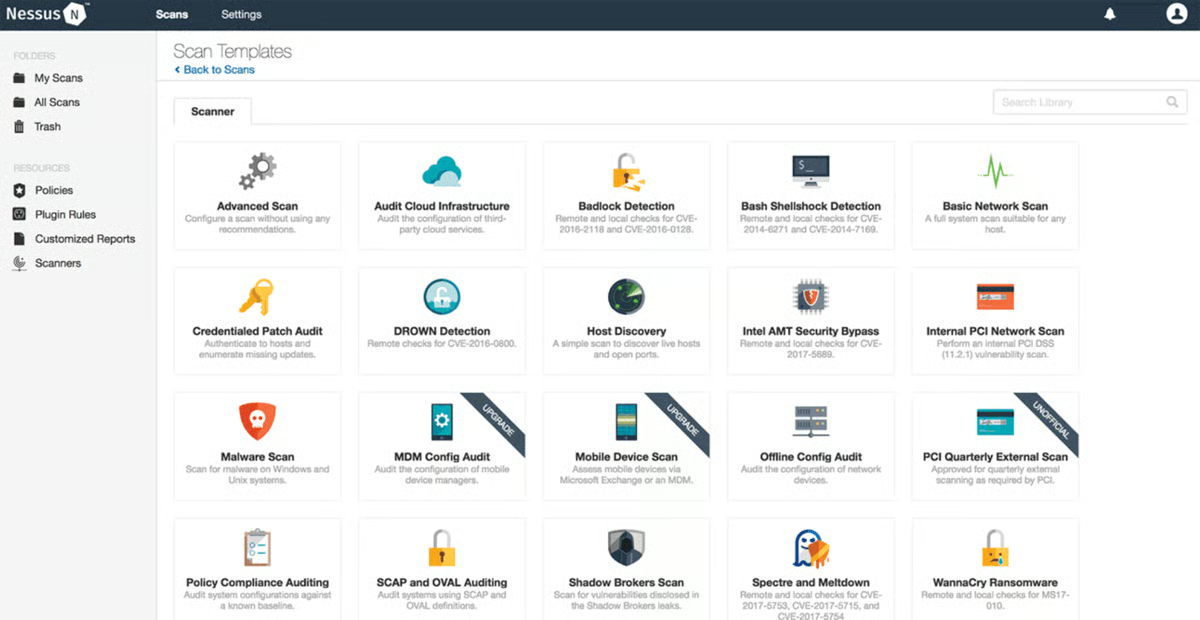
- 450種類を超える組み込みポリシーとテンプレート(図E)。
- 内部および外部ネットワークのスキャン。
- 設定監査とマルウェア検出。
- パッチ管理ソリューションとの統合。
メリット
- 詳細なレポートを備えた、シンプルで使いやすいインターフェース。
- 脆弱性データベースを定期的に更新。
- 目的に合わせたスキャンのためのカスタムプラグインに対応。
デメリット
- 小規模な組織にとっては料金が高額になる可能性がある。
- 高度な設定には技術的な専門知識が必要になる場合がある。
SQLMap
SQLインジェクション(SQLi)の検出と悪用に最適
SQLMapは、SQLiの脆弱性を自動で検出・悪用し、データベースサーバーを制御できるオープンソースのペネトレーションテストツールです。強力な検出エンジンと豊富な機能・スイッチを備え、データベースのフィンガープリントをはじめ、ユーザーが基盤となるファイルシステムにアクセスしたり、帯域外接続を介してOS上でコマンドを実行したりすることが可能です。
料金
SQLMapは無料のオープンソースです。
機能
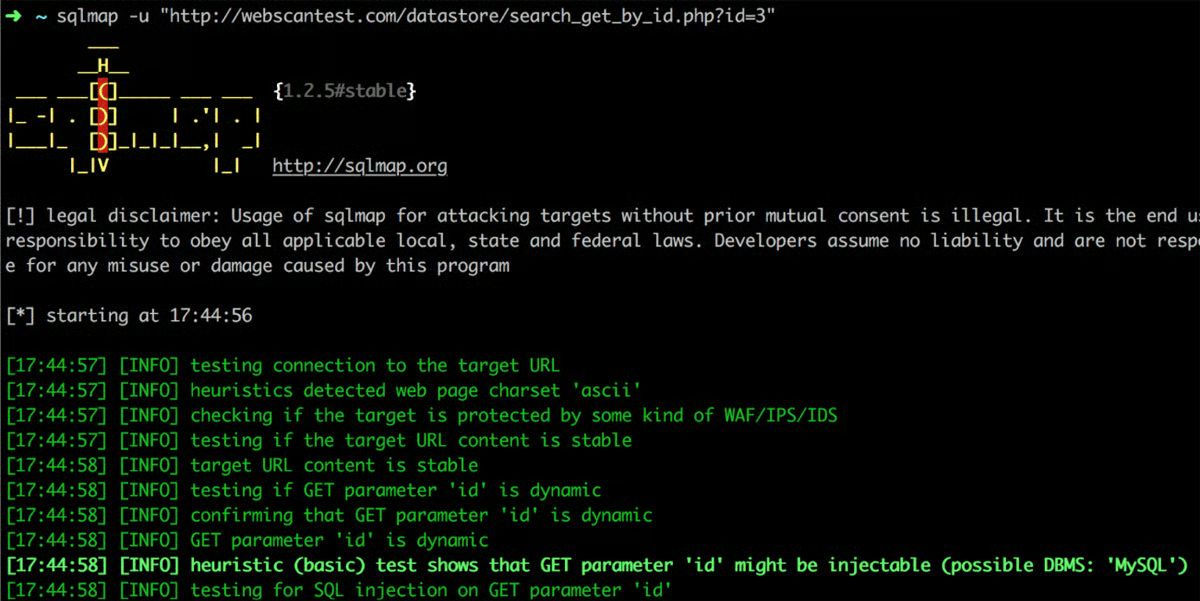
図F
- 幅広いデータベースに対応。
- SQLiの脆弱性を自動検出(図F)。
- データ抽出、データベースのフィンガープリント、パスワードハッシュ化。
- 6種類のSQLi技術に対応。
メリット
- 徹底したSQLiテスト機能。
- SQLMapは新たな検出技術で定期的に更新される。
- 豊富なドキュメントを備えたコマンドラインツール。
デメリット
- グラフィカルユーザーインターフェースがない。
- 高度なエクスプロイトにはSQLに関する知識が必要。
Wireshark
ネットワークプロトコルの分析に最適
Wiresharkは、ネットワークを通過するパケットをキャプチャして検査できる、著名なネットワークプロトコルアナライザーです。高度な検査機能を備え、ネットワークの動作に関する洞察を提供するため、ネットワークのトラブルシューティングやセキュリティ分析に適したツールです。
料金
Wiresharkは無料のオープンソースです。
機能
図G
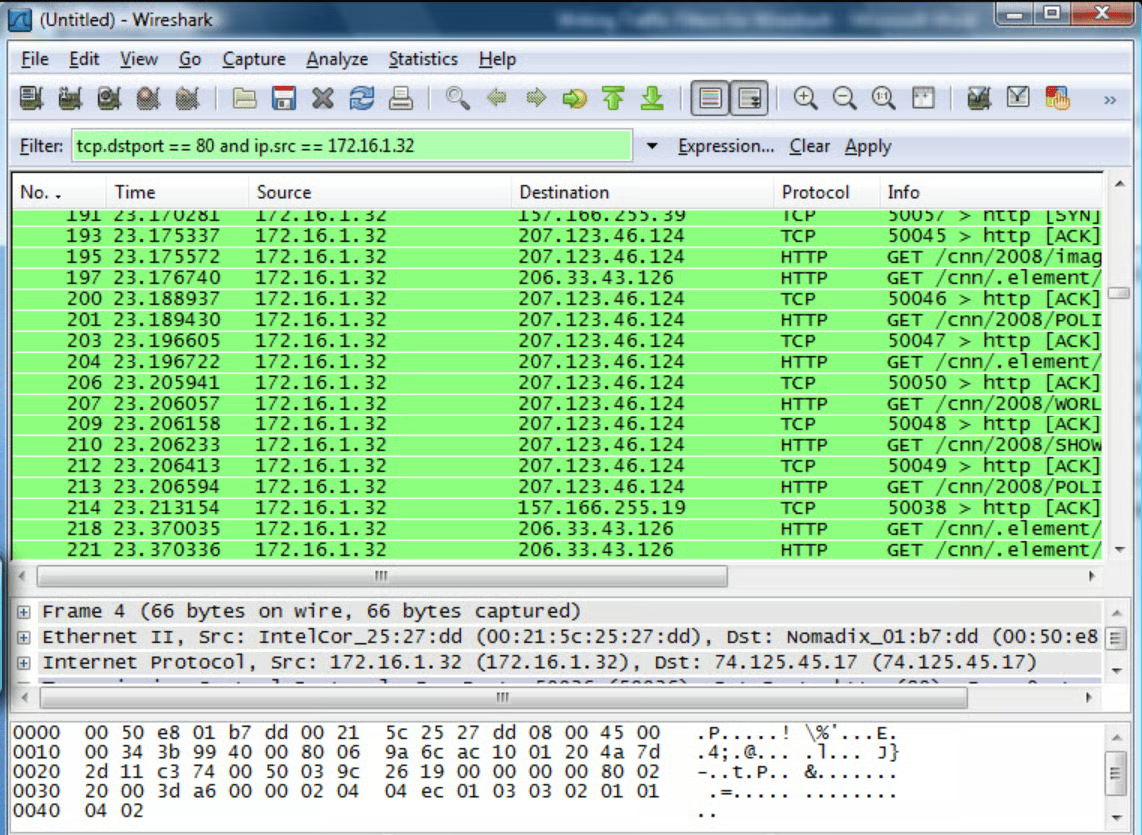
- パケットの詳細な検査と分析(図G)。
- Wiresharkは幅広いプロトコルに対応。
- 対象を絞った分析のためのフィルタリング機能。
- グラフィカルインターフェースとコマンドラインインターフェース。
メリット
- 幅広いネットワーク分析ツール。
- 新しいプロトコルに対応して定期的に更新される。
- オンラインドキュメントとコミュニティサポートが充実。
デメリット
- 初心者には圧倒される可能性がある。
- 大規模なキャプチャには相当なシステムリソースが必要。
Acunetix
自動Web脆弱性スキャンに最適
Acunetixは、少人数のセキュリティチームでも大規模なアプリケーションセキュリティの課題に対応し、組織があらゆる種類のWebアプリケーションにわたるリスクを管理できるようにする、自動化されたセキュリティテストツールです。手動のセキュリティプロセスを自動化し、開発ツールに直接統合できるため、開発者とセキュリティチームはシームレスかつ効率的に作業できます。
料金
Acunetixの料金は公開されていません。詳細な料金は問い合わせにより確認できます。
機能
図H
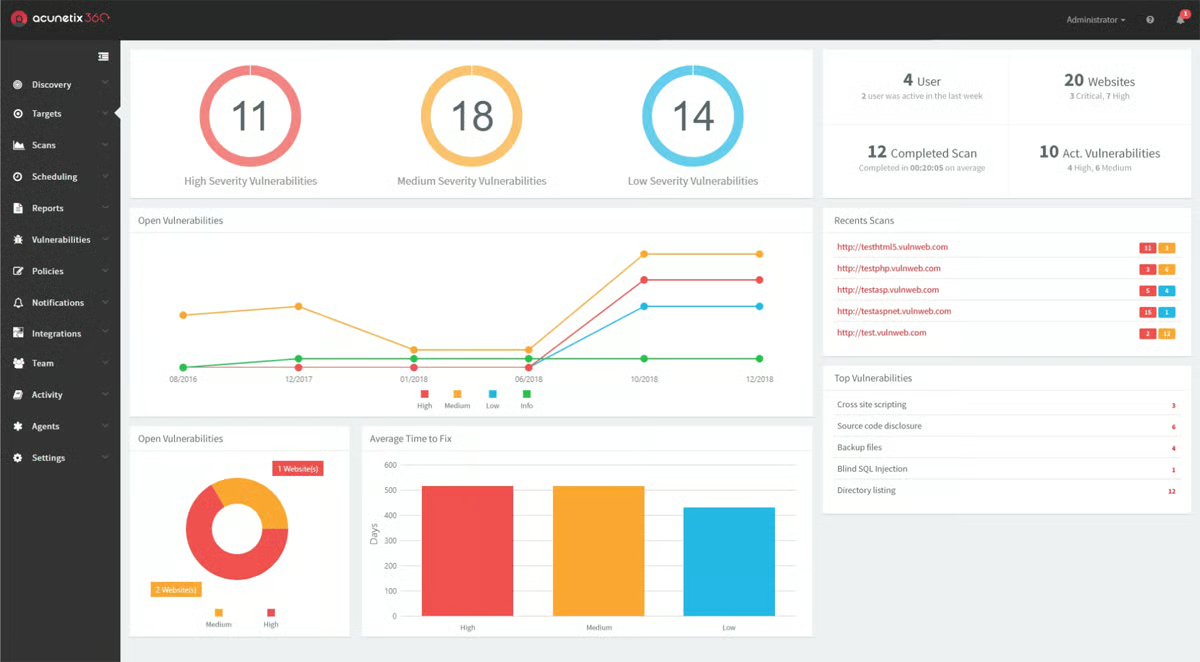
- 7,000種類を超えるWeb脆弱性の検出(図H)、ゼロデイを含む。
- JavaScriptを多用するサイト向けのDeepScanテクノロジー。
- 開発者向けツールと統合されたWebアプリケーションセキュリティ。
- 継続的インテグレーションに対応。
メリット
- Web脆弱性を幅広くカバー。
- 直感的で使いやすいインターフェース。
- 継続的な脆弱性スキャンを提供。
デメリット
- Webポートフォリオが大規模な組織にとっては高額になる可能性がある。
- 誤検知を完全には避けられない。
倫理的ハッキングソフトウェアとツールの主な機能
倫理的ハッキングソフトウェアには、さまざまなアプローチがあります。用途に応じて、以下の機能の大半、またはすべてに注目するとよいでしょう。
ネットワークスキャン
ネットワークスキャンを使うと、ネットワーク上のデバイスやサービスを検出し、稼働中のデバイス、開いているポート、そこで実行されているサービスを特定できます。これによりネットワークトポロジーを総合的に把握でき、組織はインフラストラクチャにおける潜在的な侵入口や弱点を理解できます。
Web脆弱性スキャン
この機能は、Webアプリケーションをスキャンして、SQLiやクロスサイトスクリプティングなど、Web特有の脅威を含む脆弱性を明らかにするものです。現在、Webアプリケーションはビジネス運営の中核を担っているため、Web脆弱性スキャンは、データ侵害を防ぎ、信頼を維持するためにアプリケーションの安全性を確保します。
SQLiの検出
この機能を備えたツールは、Webアプリケーションに存在する可能性のあるSQLiの脆弱性を特定できます。こうした脆弱性は、データベースへの不正アクセスにつながることが少なくありません。SQLiは依然として広く見られる脅威であるため、脆弱性を検出し、データベースに保存された機密データを保護するうえで、これらの機能は非常に重要です。
エクスプロイトの開発とテスト
一部の倫理的ハッキングツールは、特定された脆弱性に対するカスタムエクスプロイトを開発、テスト、展開し、現実世界の攻撃シナリオをシミュレーションできます。エクスプロイトの開発とテストは、パッチや対策の優先順位付けに役立ちます。
プロトコル分析
プロトコル分析とは、ネットワークトラフィックをキャプチャして分析し、プロトコルの動作を理解するとともに異常を検出することです。ネットワークトラフィックを分析することで、不正なデータ転送、進行中のサイバー攻撃、その他の悪意ある活動を検出できます。
クラウドベースの運用
一部の倫理的ハッキングツールはクラウド上で動作し、拡張性やリモートアクセス機能を提供します。今日のテクノロジー環境を特徴づけるクラウド移行は、クラウド環境で動作または評価でき、プラットフォーム全体で一貫したセキュリティ態勢を確保できるツールの必要性を浮き彫りにしています。
自動スキャン
手動操作なしでスキャンできれば、組織は定期的かつ一貫したセキュリティ評価を実施できます。自動化により脆弱性を迅速に検出でき、攻撃者にとっての機会の窓を狭められます。
自社に最適な倫理的ハッキングソフトウェアとツールの選び方
自分に最適な倫理的ハッキングツールを見つけるには、いくつかの要素を考慮することが重要です。まず、インフラストラクチャの範囲を把握する必要があります。たとえば、インフラストラクチャはWebベースに限定されていますか。ネットワークやコンピューターのセキュリティも考慮していますか。こうした問いを通じて、自社のニーズと、それを満たすツールの種類をより深く理解できます。
さらに候補を絞り込むには、検討中のツールが対応するプラットフォームを考慮するとよいでしょう。使用しているプラットフォームは、検討中のツールと互換性がありますか。
組織の規模と予算も、意思決定に影響を与えるはずです。選択したツールがデジタル環境の規模に適しているか、また、セキュリティニーズに対応する一部の機能についてオープンソースツールを利用してコストを削減できるかを確認する必要があります。
最後に、利用できる場合は必ずデモを確認し、ツールの動作を実際に体感してください。
よくある質問(FAQ)
倫理的ハッキングツールは合法ですか?
はい、倫理的ハッキングツールは、適切な許可を得て、組織が自らのシステムを保護するなど正当な目的で使用する場合は合法です。同意なしにシステムへ不正に使用することは違法であるだけでなく、非倫理的でもあります。
複数の倫理的ハッキングツールを同時に使用できますか?
はい、多くの組織は攻撃対象領域全体を確実にカバーするため、複数のツールを組み合わせて使用しています。各ツールには独自の機能があったり、特定の領域に適していたりするため、併用することでより包括的なセキュリティ評価を実施できます。
倫理的ハッキングツールを安全に使用できますか?
倫理的ハッキングツールは、正しく責任を持って使用すれば安全です。ただし、悪用を防ぐため、これらのツールには許可を受けた担当者だけがアクセスできるようにしてください。
これらのツールを使うにはサイバーセキュリティの知識が必要ですか?
使いやすく、比較的初心者向けに設計されたツールがある一方で、サイバーセキュリティの概念に関する基礎的な理解が必要なツールもあります。特に高度なツールについては、一定の知識やトレーニングがあると役立ちます。
選定方法
倫理的ハッキングのさまざまな側面をカバーするソフトウェアツールを選び、機能、使いやすさ、料金を比較しました。また、製品ページを評価し、掲載されているツールに対するユーザーの反応を理解するため、記載された提供内容を検証済みのユーザーレビューと比較しました。
結論:倫理的ハッキングツールで組織を保護する
ハッカーがより巧妙になる中、組織のセキュリティ態勢を改善するために、合法かつ倫理的にハッカーの立場に身を置く能力は、今日必要不可欠です。これらのツールに投資することで、脅威アクターとの戦いにおける格差を縮め、組織はデジタル資産をより適切に保護し、ステークホルダーとの信頼を高められます。
あらゆる規模のチーム、ユースケース、予算に対応する倫理的ハッキングツールがあります。ただし、意図せず脅威に対抗するはずのツール自体が脅威となることのないよう、適切な許可を得て責任を持って使用する必要があります。
チームが倫理的ハッキングツールを効果的に活用できるよう、サイバーセキュリティ認定資格の取得を目指してもらうとよいでしょう。