


Wenn es um die Sicherheit im Internet geht, sind Firewalls ein unverzichtbares Werkzeug, um Daten und Netzwerke vor bösartigen Cyberangriffen zu schützen. Eine Firewall ist ein System, das den Zugriff zwischen Netzwerken, Computern und anderen Systemen kontrolliert.
Firewall-Regeln sind ein wichtiger Bestandteil dieses Sicherheitssystems, da sie festlegen, welcher Netzwerkverkehr die Firewall passieren darf und welcher blockiert wird. Mit einem klar definierten Satz von Firewall-Regeln können Unternehmen ihre Systeme vor potenziellen Bedrohungen schützen und gleichzeitig legitimen Benutzern den Zugriff auf die benötigten Dienste ermöglichen.
- Was sind Firewall-Regeln?
- Wie funktionieren Firewall-Regeln?
- Wo werden Firewall-Regeln typischerweise gespeichert?
- Reihenfolge der Firewall-Regeln
- Die 10 besten Vorgehensweisen für Firewall-Regeln
- 5 verschiedene Arten von Firewall-Regeln
- Beispiel für eine Firewall-Regel
- 8 Schritte zum Erstellen einer Firewall-Regel in pfSense
- Fazit: Verbesserung Ihrer Sicherheit mit Firewall-Regeln
Was sind Firewall-Regeln?
Firewall-Regeln sind Anweisungen, die festlegen, wie ein Firewall-Gerät eingehenden und ausgehenden Datenverkehr verarbeitet. Sie sind Zugriffskontrollmechanismen, die die Sicherheit in Netzwerken durch das Blockieren oder Zulassen von Kommunikation anhand vordefinierter Kriterien gewährleisten. Zu diesen Kriterien gehören Quell- oder Ziel-IP-Adressen, Ports, Protokolle und Dienste.
Je nach Firewall-Typ können die Regeln außerdem festlegen, welche Benutzer oder Gruppen auf bestimmte Anwendungen zugreifen dürfen oder wohin bestimmte Daten innerhalb des Netzwerks übertragen werden dürfen. Damit die Regel wirksam ist, muss sie in der Firewall-Konfiguration ausdrücklich definiert und aktiviert werden.
Wie funktionieren Firewall-Regeln?
Eine Firewall überprüft jedes eingehende und ausgehende Datenpaket anhand der Firewall-Regeln. Entspricht das Paket einer der Regeln, lässt die Firewall es bis zu seinem Ziel passieren. Andernfalls weist sie es zurück und meldet es, sofern dies entsprechend konfiguriert ist.
Firewall-Regeln werden als Zugriffskontrolllisten (ACLs) konfiguriert. Dabei handelt es sich um geordnete Berechtigungslisten, die festlegen, welcher Datenverkehr zugelassen oder abgewiesen wird. Eine typische ACL enthält zunächst eine Aktion (zulassen, verweigern oder zurückweisen), gefolgt von Bedingungen oder Parametern, die der Datenverkehr erfüllen muss, bevor die Aktion angewendet wird.
Um die Sicherheit zu gewährleisten, verwenden Firewalls häufig eine „standardmäßige Verweigerung“. Das bedeutet, dass jeder Datenverkehr abgewiesen wird, der die in den Firewall-Regeln festgelegten Kriterien nicht ausdrücklich erfüllt.
Ein sehr einfaches Beispiel wäre eine Regel wie „Jeglichen Datenverkehr von der IP-Adresse X zu Port Y zulassen“. Wenn ein Paket an der Firewall eintrifft, liest die Firewall seine Quelle und sein Ziel aus. Stammt das Paket von X und ist sein Ziel Y, wird es durchgelassen. Stammt es dagegen von Z – oder ist seine Quelle nicht identifiziert – und hat es Y als Ziel, wird es abgewiesen.
Wo werden Firewall-Regeln typischerweise gespeichert?
Firewall-Regeln werden in einer Firewall-Konfigurationsdatei gespeichert, die die Regeln und Einstellungen für eine bestimmte Firewall enthält. Die Konfigurationsdatei befindet sich normalerweise auf dem Server, auf dem die Firewall ausgeführt wird.
Auf die Konfigurationsdatei greift der Netzwerkadministrator zu und nimmt Änderungen daran vor. Er fügt nach Bedarf neue Regeln hinzu oder ändert bestehende Regeln. Diese Änderungen werden anschließend gespeichert und auf die Firewall angewendet, sodass sie sofort wirksam werden können. Je nach Firewall-Typ können die Regeln an unterschiedlichen Orten gespeichert sein, etwa in einer Registry oder sogar in einer externen Datenbank.
Reihenfolge der Firewall-Regeln
Firewall-Regeln werden von oben nach unten angewendet. Das bedeutet, dass die Firewall mit der zuerst erstellten Regel beginnt und die gesamte Sequenz in der Reihenfolge ihrer Erstellung durchläuft. SANS Institute empfiehlt beim Erstellen und Einrichten von Firewall-Regeln folgende Reihenfolge:
- Anti-Spoofing-Filter, für blockierte private und interne Adressen, die von außen auftauchen.
- Regeln zur Benutzerfreigabe, etwa „HTTP für öffentlichen Webserver zulassen“.
- Regeln zur Verwaltungsfreigabe, etwa „SNMP-Traps an einen Netzwerkverwaltungsserver senden“.
- Verwerfen von Hintergrundrauschen, etwa „OSPF- und HSRP-Datenverkehr verwerfen“.
- Verweigern und alarmieren, um Systemadministratoren über verdächtigen Datenverkehr zu informieren.
- Verweigern und protokollieren, um den verbleibenden Datenverkehr zur Analyse zu protokollieren.
Die 10 besten Vorgehensweisen für Firewall-Regeln
Um ein möglichst hohes Maß an Sicherheit zu gewährleisten, sollten bei der Konfiguration von Firewalls bestimmte Best Practices befolgt werden. Dazu gehören die Dokumentation von Regeln auf mehreren Geräten, die Überwachung von Firewall-Protokollen und die Umsetzung des Prinzips der geringstmöglichen Berechtigungen.
1. Firewall-Regeln auf mehreren Geräten dokumentieren
Dokumentieren Sie alle Konfigurationen der Firewall-Regeln und stellen Sie sicher, dass diese Dokumente regelmäßig aktualisiert werden. So können Administratoren die aktuelle Konfiguration überprüfen und notwendige Änderungen vornehmen, wenn Bedrohungen oder Schwachstellen in der Netzwerksicherheit erkannt werden.
Die Dokumentation macht deutlich, warum die Regel existiert und welche Probleme sie löst. So können Administratoren schnell beurteilen, ob die Regel weiterhin aktiv sein sollte. Das trägt dazu bei, das Risiko zu verringern, dass Angreifer eine Sicherheitslücke finden. Außerdem dient die Dokumentation zu Compliance-Zwecken als Prüfpfad.
2. Eine standardmäßige Verweigerung implementieren
Beginnen Sie immer mit einer standardmäßigen Verweigerung (auch als „deny any/any“ bezeichnet). Dabei wird sämtlicher Datenverkehr abgewiesen, sofern er nicht ausdrücklich zugelassen ist. So wird verhindert, dass neue Bedrohungen unerkannt in das Netzwerk eindringen. Es ist besser, versehentlich legitimen Datenverkehr zu blockieren und die Sperre anschließend manuell aufzuheben, als eine potenziell verheerende Bedrohung durchzulassen.
3. Firewall-Protokolle überwachen
Die regelmäßige Überwachung von Firewall-Protokollen ist entscheidend für eine gute Netzwerksicherheit. Durch die Protokollierung können Administratoren den Datenverkehr im gesamten Netzwerk verfolgen, nach verdächtigen Aktivitäten suchen und Probleme beheben. Die Überwachung von Firewall-Protokollen gibt außerdem Aufschluss darüber, wer das System zu welchem Zweck verwendet.
Durch die Erfassung von Aktivitätsniveaus lässt sich leichter erkennen, ob die Nutzung plötzlich zu- oder abnimmt – ein Hinweis darauf, dass ein Angriff stattgefunden haben könnte. Je nach Komplexität der Infrastruktur einer Organisation können Protokolle einzelner Systemkomponenten wie Router, Server und Switches an einer zentralen Stelle zur Analyse und Alarmierung zusammengeführt werden.
4. Firewall-Regeln gruppieren, um Komplexität zu reduzieren und die Leistung zu maximieren
Die Gruppierung von Firewall-Regeln zur Vereinfachung der Regelstruktur ist entscheidend, um die Komplexität zu reduzieren und die Leistung einer Firewall zu optimieren. Werden Regeln mit ähnlichen Merkmalen wie Quell- oder Zieladressen, Protokollen, Ports oder Diensten gruppiert, lässt sich die erforderliche Anzahl von Regeln minimieren und der gesamte Regelsatz leichter verwalten.
Darüber hinaus kann die Aufteilung des Netzwerks in verschiedene Zonen und die Anwendung von Firewall-Regeln auf jede dieser Zonen dazu beitragen, Datenverkehrsströme zu kontrollieren, die Wahrscheinlichkeit einer unbeabsichtigten Offenlegung zu verringern und Geschwindigkeit sowie Leistung der Firewall zu verbessern.
5. Kontrolle auf Anwendungsebene konfigurieren
Konfigurieren Sie Firewalls so, dass sie nur bestimmte Anwendungen zulassen und Dienste wie Webbrowser und E-Mail-Clients, anstatt jede Anwendung zuzulassen, die auf das Netzwerk zugreifen möchte. Dies bietet eine zusätzliche Sicherheitsebene, indem eingeschränkt wird, welche Anwendungen eine Verbindung mit dem Netzwerk herstellen dürfen.
6. Den Überwachungsmodus verwenden
Der Überwachungsmodus ist eine Regelkonfiguration, mit der Administratoren den Netzwerkverkehr beobachten, aber nicht blockieren können, bevor sie eine Firewall-Regel erstellen. So können sie den aktuellen Netzwerkverkehr überprüfen, erforderlichen Datenverkehr identifizieren und zulassen sowie Regeln zum Zulassen oder Verweigern zusätzlichen Datenverkehrs erstellen.
Im Überwachungsmodus verwenden Administratoren IP-Adressen und Ports, um den Datenverkehr zu identifizieren und seine Notwendigkeit zu überprüfen. Sobald der Datenverkehr identifiziert ist, können Administratoren eine Liste der Quell-IP-Adressen, Ziel-IP-Adressen und Zielports erstellen und den Datenverkehr kategorisieren, um geeignete Firewall-Regeln anzulegen.
7. Zugriff mit geringstmöglichen Berechtigungen implementieren
Beschränken Sie den Benutzerzugriff auf die für die jeweiligen Aufgaben erforderlichen Mindestberechtigungen. So wird sichergestellt, dass nur Benutzer Zugriff auf einen bestimmten Dienst oder eine bestimmte Ressource erhalten, die diesen Zugriff benötigen.
Benötigt ein Benutzer beispielsweise für seine Aufgaben keinen FTP-Zugriff, sollte der Administrator die Regel so konfigurieren, dass dieser verhindert wird. Diese Regelkonfiguration begrenzt das Risiko eines versehentlichen oder absichtlichen unbefugten Zugriffs auf vertrauliche Informationen oder Ressourcen.
8. Redundante Firewall-Regeln entfernen
Nicht ordnungsgemäß verwaltete Firewalls werden häufig mit redundanten und unnötigen Regeln überladen. Überprüfen Sie regelmäßig, ob es unnötige oder sich überschneidende Regeln gibt, und entfernen Sie diese, da sie das System verstopfen und für Verwirrung sorgen können.
9. Firewall-Regeln regelmäßig überprüfen
Wie bei jeder Sicherheitsmaßnahme ist es entscheidend, Firewalls im Hinblick auf aktuelle Bedrohungen auf dem neuesten Stand zu halten. Dazu müssen Firewall-Regeln regelmäßig überprüft und aktualisiert werden. Dies umfasst auch die Sicherstellung, dass alle Sicherheitsrichtlinien konsistent bleiben und sämtliche Bedrohungen schnell und effektiv behandelt werden.
10. Die folgenden Ports blockieren
Die Firewall-Checkliste des SANS Institute empfiehlt, ausgehenden Datenverkehr zu blockieren, der die folgenden Ports verwendet:
| Dienst | Port | Portnummer |
|---|---|---|
| DNS-Zonentransfers | TCP | 53 |
| TFTP-Daemon | UDP | 69 |
| Link | TCP | 87 |
| BSD Unix | TCP | 512-514 |
| Kleiner Dienst | TCP und UDP | 20 und niedriger |
| SMTP (außer externen Mail-Relays) | TCP | 25 |
| NetBIOS in Windows NT | TCP und UDP | 135 |
| NetBIOS in Windows NT | UDP | 137 und 138 |
| IMAP | TCP | 143 |
| LDAP | TCP und UDP | 389 |
| Syslog | UDP | 514 |
| Cisco-AUX-Port | TCP | 2001 |
| Cisco-AUX-Port (Stream) | TCP | 4001 |
| Cisco-AUX-Port (binär) | TCP | 6001 |
| Gängige HTTP-Ports höherer Ordnung | TCP | 8000, 8080 und 8888 |
Das Blockieren dieser Ports kann dazu beitragen, das Risiko bösartiger Aktivitäten in einem Netzwerk zu verringern, indem der unbefugte Zugriff auf bestimmte Dienste verhindert wird. Außerdem blockieren viele Organisationen bestimmte Ports, die mit Online-Gaming und der gemeinsamen Nutzung von Dateien über Peer-to-Peer-Netzwerke (P2P) verbunden sind, um die Bandbreitennutzung in ihrem Netzwerk zu minimieren.
5 verschiedene Arten von Firewall-Regeln
Je nach eingesetztem Sicherheitssystem können viele verschiedene Arten von Firewall-Regeln zur Anwendung kommen. Zu den häufigsten Firewall-Regeln gehören:
- Zugriffsregeln: Diese Regeln lassen bestimmte Arten von Datenverkehr anhand von Quell- und Zieladressen, Protokoll und Portnummer passieren, blockieren oder weisen sie zurück.
- Regeln für die Netzwerkadressübersetzung (NAT): NAT-Regeln übersetzen IP-Adressen von einem Netzwerk in ein anderes und ermöglichen dadurch eine einfachere Weiterleitung des Datenverkehrs zwischen Netzwerken. Sie können auch dazu verwendet werden, private Netzwerke vor externen Bedrohungen zu schützen.
- Zustandsbehaftete Paketfilterung: Diese Firewall-Regel überprüft jedes Paket, das die Firewall passiert, und verfolgt den Verbindungsstatus. Sie vergleicht die Informationen des Pakets mit dem bestehenden Verbindungsstatus und lässt das Paket auf Grundlage dieses Vergleichs zu oder weist es ab.
- Gateways auf Anwendungsebene: Diese auch als Proxyserver bezeichneten Systeme fungieren als Gatekeeper zwischen dem Internet und einem internen Netzwerk. Proxyserver arbeiten auf der Anwendungsschicht 7 des OSI-Modells. Sie schützen das interne Netzwerk, indem sie den Zugriff auf externe Netzwerke kontrollieren. Netzwerkadministratoren können sie verwenden, um den Zugriff auf bestimmte Websites einzuschränken, bestimmte Arten von Inhalten zu blockieren oder die Geräte zu begrenzen, die auf das Netzwerk zugreifen dürfen.
- Gateways auf Sitzungsebene: Diese Firewalls arbeiten auf Sitzungsschicht 5 des OSI-Netzwerkmodells, auf der Verbindungen hergestellt und aufrechterhalten werden. Gateways auf Sitzungsebene sind für die Authentifizierung eingehender TCP- und IP-Pakete sowie dafür verantwortlich, Datenverkehr anhand der konfigurierten Regeln zuzulassen oder zu verweigern.
Beispiel für eine Firewall-Regel
Firewall-Regelsätze können so konfiguriert werden, dass sie Datenverkehr anhand von Kriterien wie Quelladresse, Quellport, Zieladresse, Zielport und einer Angabe dazu blockieren oder zulassen, ob der Datenverkehr erlaubt oder verweigert werden soll.
| Quelladresse | Quellport | Zieladresse | Zielport | Aktion |
|---|---|---|---|---|
| 192.168.1.2 | 80 | 10.10.10.20 | 22 | Zulassen |
| 10.10.0.0/24 | Beliebig | 192.168.0.0/24 | 443 | Verweigern |
| Beliebig | Beliebig | Beliebig | Beliebig | Verweigern |
Das obige Beispiel für Firewall-Regeln würde Datenverkehr von 192.168.1.2 über Port 80 zu 10.10.10.20 über Port 22 zulassen, während Datenverkehr von 10.10.0.0/24 zu 192.168.0.0/24 über Port 443 sowie jeglicher eingehender Datenverkehr von einer beliebigen Quelladresse und über einen beliebigen Port verweigert würde.
Durch die Definition eines Regelsatzes können Administratoren steuern, welcher Datenverkehr zugelassen und welcher blockiert wird, und so eine zusätzliche Sicherheitsebene für ihr Netzwerk bereitstellen.
8 Schritte zum Erstellen einer Firewall-Regel in pfSense
pfSense ist eine Open-Source-Firewall- und Router-Distribution auf Basis von FreeBSD. Sie ist als Firewall, virtuelles privates Netzwerk (VPN), Router und WLAN-Zugriffspunkt (WAP) konzipiert. Sie unterstützt viele gängige Netzwerktechnologien wie IPv4, IPv6, OpenVPN, Snort und pfBlockerNG. Sie wird hauptsächlich als Firewall und Router zur Absicherung von Netzwerken in kommerziellen Umgebungen und Unternehmensumgebungen eingesetzt.
So erstellen Sie eine Firewall-Regel in pfSense.
Schritt 1: Melden Sie sich an der pfSense-Weboberfläche an.
Schritt 2: Navigieren Sie zu „Firewall“ und wählen Sie anschließend „Regeln“ aus.
Schritt 3: Wählen Sie das pfSense-Netzwerkgerät (z. B. WAN- oder LAN-Gerät) Ihrer Wahl aus.
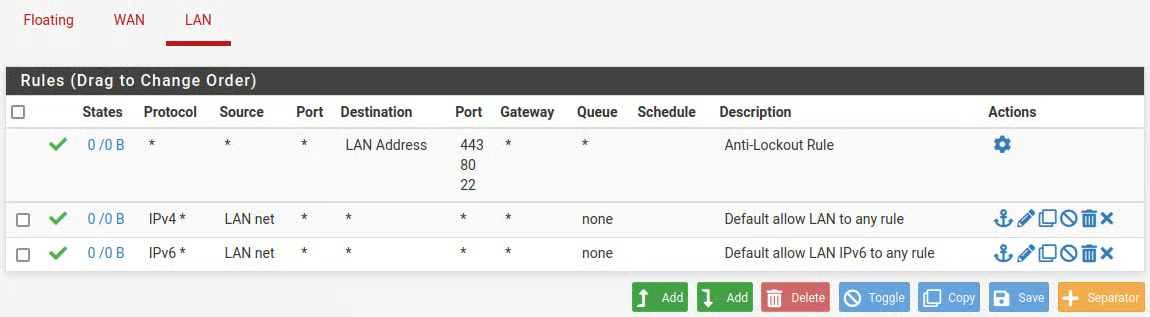
Schritt 4: Klicken Sie auf die Schaltfläche „Hinzufügen“, um eine neue Regel zu erstellen. Mit der Schaltfläche „Hinzufügen“ auf der linken Seite mit dem Pfeil nach oben wird die Regel am Anfang der Liste erstellt, während mit der Schaltfläche „Hinzufügen“ auf der rechten Seite mit dem Pfeil nach unten eine Regel am Ende der Liste erstellt wird.
Schritt 5: Wählen Sie eine Aktion aus, die ausgeführt werden soll, wenn die Regel zutrifft (pass, block, reject).
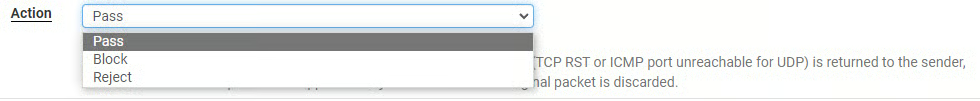
- Pass bedeutet, dass die Regel den Datenverkehr zulässt.
- Block bedeutet, dass die Regel den Datenverkehr am Durchlassen hindert.
- Reject bedeutet, dass die Regel den Datenverkehr zurückweist und eine Fehlermeldung zurücksendet.
Schritt 6: Wählen Sie die entsprechende Schnittstelle, das Protokoll sowie die Quell- und Zielinformationen aus.
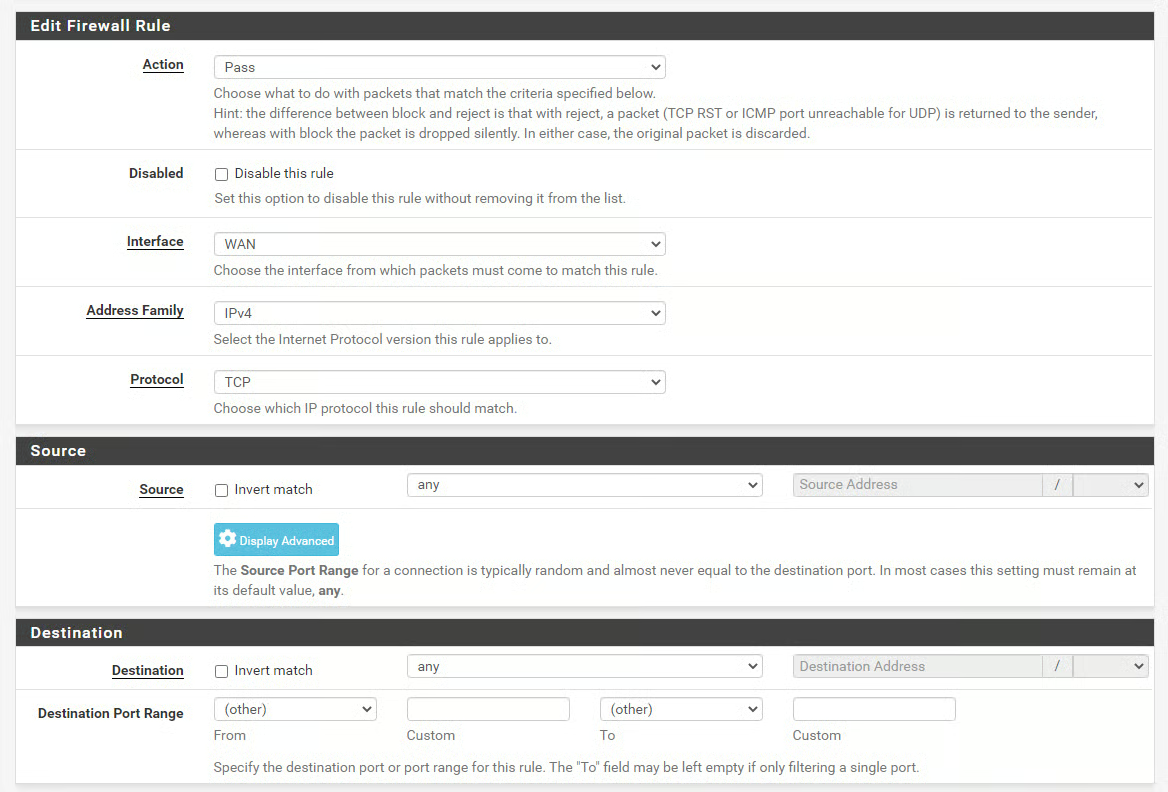
- Schnittstelle: Wählen Sie die gewünschte Schnittstelle aus (z. B. WAN oder LAN).
- Adressfamilie: Wählen Sie die richtige Adressfamilie aus: IPv4, IPv6 oder beide.
- Protokoll: Wählen Sie das Protokoll aus, auf das Sie die Regel anwenden möchten, z. B. TCP, UDP oder ICMP.
- Quelle: Definieren Sie die Quelle des Datenverkehrs. Dabei kann es sich um eine IP-Adresse, ein Netzwerk, PPPoE oder L2TPIP handeln.
- Ziel: Definieren Sie ähnlich wie bei den Quellinformationen die Ziel-IP-Adresse bzw. den Zielbereich.
Schritt 7: Wählen Sie die entsprechenden Protokollierungsoptionen aus.
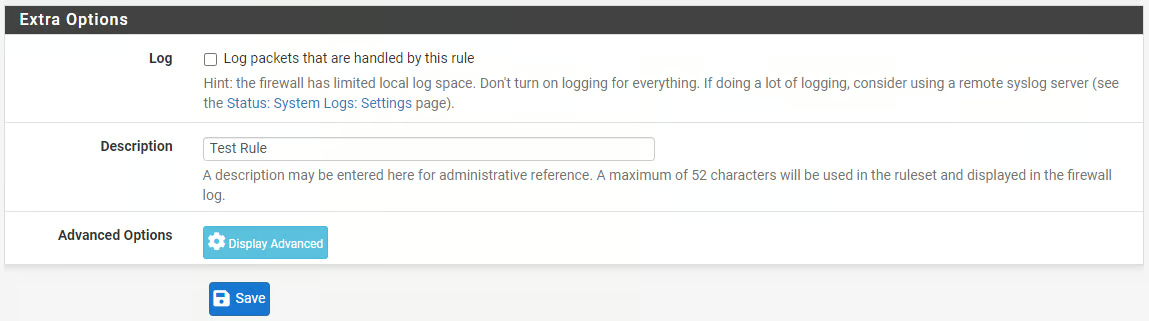
Schritt 8: Klicken Sie auf „Speichern“. Die neue Regel sollte nun in der Liste sichtbar sein.
Fazit: Verbesserung Ihrer Sicherheit mit Firewall-Regeln
Wenn Sie die verschiedenen Arten von Firewall-Regeln und die Best Practices für ihre Konfiguration verstehen, können Sie sicherstellen, dass Ihre Unternehmensnetzwerke sicher sind und ordnungsgemäß funktionieren. Berücksichtigen Sie die spezifischen Anforderungen des Netzwerks und der Benutzer Ihrer Organisation und stellen Sie sicher, dass die Regeln korrekt und gemäß den Branchenstandards konfiguriert sind.
Bei der Erstellung von Firewall-Regeln ist es außerdem wichtig, ihre Auswirkungen auf die Gesamtleistung des Netzwerks zu berücksichtigen. Zu viele restriktive Regeln können zu Latenzproblemen führen, während übermäßig freizügige Regeln Sicherheitslücken verursachen können. Achten Sie bei der Konfiguration von Firewall-Regeln sorgfältig vor und überprüfen Sie sie regelmäßig, um sicherzustellen, dass sie auf dem neuesten Stand bleiben.
Eine Firewall der nächsten Generation erweitert Ihren Schutz über alle Ebenen.