


Fortinet et Palo Alto Networks sont tous deux des fournisseurs d’accès réseau réputés Zero Trust d’accès réseau. Dans cet article, nous comparerons ces deux grands fournisseurs de solutions ZTNA afin d’aider les entreprises à déterminer quelle option leur convient le mieux.
La sécurité zero trust désigne une approche strictement contrôlée de l’accès à l’infrastructure informatique – aucun employé n’a par défaut accès aux ressources informatiques, et une authentification complète est requise à chaque étape.
Le principe de fonctionnement du modèle zero trust repose sur la combinaison de plusieurs technologies, notamment la sécurité cloud, l’accès autorisé, la validation des utilisateurs, l’authentification des appareils et la sécurité des terminaux. Si la sécurité zero trust existe en tant que concept depuis de nombreuses années, elle finit enfin par gagner du terrain en tant que produit technologique.
L’essor du télétravail et des effectifs hybrides, ainsi que la menace accrue liée à un accès non filtré aux infrastructures informatiques, ont incité les entreprises à s’intéresser de près aux plateformes zero trust. Les avantages de l’achat d’une plateforme zero trust d’entreprise comprennent :
- Élimination des risques organisationnels.
- Gestion supérieure des accès aux environnements cloud.
- Élimination des risques de fuite de données.
Poursuivez votre lecture pour découvrir les principales fonctionnalités et différences entre Fortinet et Palo Alto Networks.
Voir aussi : Solutions de mise en réseau Zero Trust
Comment choisir une plateforme Zero Trust
Le zero trust est une approche émergente de la sécurisation des infrastructures informatiques des entreprises et, à ce titre, son déploiement varie considérablement d’un fournisseur à l’autre. L’idée même du zero trust est définie de manière quelque peu différente par les fournisseurs concurrents.
Certes, une plateforme zero trust robuste garantit que vos ressources informatiques ne sont accessibles qu’aux entités autorisées. Mais sur cette base, étudiez les points suivants :
- Comment l’authentification multifacteur est-elle déployée ? La conception vous semble-t-elle bien pensée ?
- Quelle est la nature de l’interface utilisateur ? Le Zero Trust impose déjà certaines contraintes aux utilisateurs ; vous devez donc les réduire autant que possible pour votre personnel.
- Un point particulièrement important : quelle est la feuille de route ZT de l’entreprise ? Il est clair que le zero trust évoluera rapidement dans les années à venir. Votre fournisseur potentiel saura-t-il suivre le rythme ?
Nous vous conseillons d’examiner plus en détail les fonctionnalités de Fortinet et de Palo Alto, de comparer les offres tarifaires et d’acheter la solution zero trust qui correspond le plus fidèlement aux besoins de votre organisation. Et n’hésitez pas à questionner longuement les commerciaux : ne vous contentez pas de lire les brochures des produits.
Fortinet
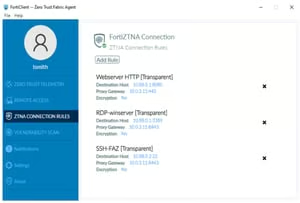
Fortinet Zero Trust Network Access (ZTNA) est un ensemble de fonctionnalités intégré à Zero Trust Access (ZTA) qui améliore l’accès sécurisé aux réseaux depuis n’importe où. La plateforme zero trust étend les principes de ZTA afin de vérifier les appareils et les utilisateurs avant chaque session applicative.
Principaux éléments distinctifs
- Grâce à ses capacités de déploiement flexibles, Fortinet ZTNA permet d’appliquer des politiques aussi bien aux travailleurs sur site qu’aux travailleurs à distance.
- Le contrôle d’accès granulaire garantit que l’accès à une application donnée n’est accordé que pour la durée de la session.
- Avant d’accorder l’accès à l’application, la solution vérifie l’identité de l’appareil, son niveau de sécurité, l’identité de l’utilisateur et son droit d’accéder à l’application, à l’aide de l’authentification multifacteur (MFA).
- Un modèle initié par le client offre à l’équipe informatique un contrôle et une visibilité accrus sur le terminal, tout en proposant à l’utilisateur une expérience plus simple et plus rapide.
- Fortinet ZTNA est une fonctionnalité gratuite de FortiClient et de FortiOS. Vous n’avez donc besoin d’aucune licence supplémentaire pour acquérir la plateforme zero trust.
- Des tunnels automatiquement chiffrés garantissent que le trafic reste à l’abri des regards indiscrets.
Palo Alto Networks
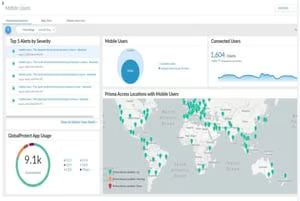
Développé par Palo Alto Networks, Palo Alto Prisma Access est un produit ZTNA fourni dans le cloud qui offre un accès distant sécurisé, selon le principe du moindre privilège, aux services et aux applications. Prisma Access fournit la détection des menaces, la gestion des politiques, l’authentification et l’accès chiffré aux applications dans une solution unique.
Principaux éléments distinctifs
- Fournit un contrôle d’accès fondé sur l’identité aux services et aux applications, avec l’aide de l’AMF.
- La vérification continue de la fiabilité après la connexion et la surveillance des menaces garantissent que les services et les applications ne sont pas exposés aux menaces.
- La gestion simplifiée des politiques facilite le contrôle et la gestion des services et des applications auxquels accèdent les utilisateurs sur site, à distance et mobiles.
- La plateforme zero trust offre une sécurité homogène tout en améliorant la productivité, pour une expérience utilisateur (UX) optimale à grande échelle.
- Les autres cas d’usage comprennent la passerelle web sécurisée dans le cloud (SWG), le courtier de sécurité d’accès au cloud de nouvelle génération (NG CASB), le pare-feu en tant que service (FWaaS) et la gestion autonome de l’expérience numérique (ADEM).
- Étendez la sécurité de votre entreprise en acquérant les modules complémentaires IoT Security et Enterprise DLP.
Voir aussi : 6 tendances de la sécurité des réseaux d’entreprise