


Sowohl Fortinet als auch Palo Alto Networks sind angesehene Anbieter für Zero Trust-Netzwerkzugriff. In diesem Artikel vergleichen wir diese beiden führenden ZTNA-Anbieter miteinander, um Unternehmen bei der Entscheidung zu helfen, welche Option für sie am besten geeignet ist.
Zero-Trust-Sicherheit bezeichnet einen streng kontrollierten Ansatz zur Bereitstellung des Zugriffs auf IT-Infrastrukturen – standardmäßig erhält kein Mitarbeiter Zugriff auf IT-Ressourcen, und in jeder Phase ist eine vollständige Authentifizierung erforderlich.
Das Funktionsprinzip des Zero-Trust-Frameworks basiert auf dem Zusammenspiel mehrerer Technologien, darunter Cloud-Sicherheit, autorisierter Zugriff, Benutzervalidierung, Geräteauthentifizierung und Endpoint-Sicherheit. Obwohl Zero-Trust-Sicherheit als Konzept bereits seit vielen Jahren existiert, gewinnt sie nun endlich als Technologieprodukt an Bedeutung.
Das Wachstum von Remote- und hybriden Belegschaften sowie die zunehmende Gefahr eines ungefilterten Zugriffs auf IT-Infrastrukturen haben Unternehmen dazu veranlasst, Zero-Trust-Plattformen mit großem Interesse zu betrachten. Zu den Vorteilen des Kaufs einer unternehmensweiten Zero-Trust-Plattform gehören:
- Beseitigung organisatorischer Risiken.
- Überlegenes Zugriffsmanagement für Cloud-Umgebungen.
- Beseitigung von Bedrohungen durch Datenlecks.
Lesen Sie weiter, um mehr über die wichtigsten Funktionen und Unterschiede zwischen Fortinet und Palo Alto Networks zu erfahren.
Siehe auch: Zero-Trust-Networking-Lösungen
So wählen Sie eine Zero-Trust-Plattform aus
Zero Trust ist ein aufkommender Ansatz zur Absicherung von IT-Infrastrukturen in Unternehmen, und entsprechend unterscheidet sich die Implementierung von Anbieter zu Anbieter erheblich. Auch die grundlegende Idee von Zero Trust wird von konkurrierenden Anbietern etwas unterschiedlich definiert.
Eine solide Zero-Trust-Plattform stellt sicher, dass Ihre IT-Ressourcen nur für autorisierte Entitäten zugänglich sind. Ausgehend von dieser Grundlage sollten Sie jedoch Folgendes untersuchen:
- Wie wird die Multi-Faktor-Authentifizierung implementiert? Macht sie einen gut durchdachten Eindruck?
- Wie ist die Benutzeroberfläche gestaltet? Zero Trust stellt bereits Herausforderungen an die Nutzer, und Sie sollten diese für Ihre Mitarbeiter so weit wie möglich minimieren.
- Eine besonders wichtige Frage: Wie sieht die ZT-Roadmap des Unternehmens aus? Zero Trust wird sich in den kommenden Jahren zweifellos schnell weiterentwickeln. Wird Ihr potenzieller Anbieter Schritt halten?
Wir empfehlen Ihnen, die Funktionen von Fortinet und Palo Alto eingehender zu prüfen, die Preispakete zu vergleichen und eine Zero-Trust-Lösung zu erwerben, die Ihre organisatorischen Anforderungen möglichst genau abbildet. Und nehmen Sie sich unbedingt ausreichend Zeit, die Vertriebsmitarbeiter ausführlich zu befragen – lesen Sie nicht einfach nur die Produktbroschüren.
Fortinet
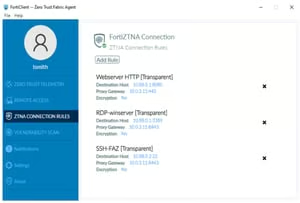
Fortinet Zero Trust Network Access (ZTNA) ist ein Funktionsumfang innerhalb von Zero Trust Access (ZTA), der den sicheren Zugriff auf Netzwerke von überall aus ermöglicht. Die Zero-Trust-Plattform erweitert die Grundsätze von ZTA, indem sie Geräte und Benutzer vor jeder Anwendungssitzung überprüft.
Wichtige Unterscheidungsmerkmale
- Dank flexibler Bereitstellungsoptionen ermöglicht Fortinet ZTNA die Durchsetzung von Richtlinien sowohl für Mitarbeiter vor Ort als auch für Remote-Mitarbeiter.
- Eine granulare Zugriffskontrolle stellt sicher, dass nur während dieser Sitzung auf eine bestimmte Anwendung zugegriffen werden kann.
- Vor der Gewährung des Zugriffs auf eine Anwendung werden mithilfe der Multi-Faktor-Authentifizierung (MFA) die Geräteidentität, der Gerätezustand, die Benutzeridentität und die Zugriffsberechtigung des Benutzers für die Anwendung überprüft.
- Ein vom Client initiierter Ansatz bietet dem IT-Team mehr Kontrolle und Transparenz über einen Endpunkt und ermöglicht dem Benutzer zugleich eine einfachere und schnellere Nutzung.
- Fortinet ZTNA ist eine kostenlose Funktion in FortiClient und FortiOS. Daher sind für die Anschaffung der Zero-Trust-Plattform keine zusätzlichen Lizenzen erforderlich.
- Automatisch verschlüsselte Tunnel sorgen dafür, dass der Datenverkehr vor neugierigen Blicken verborgen bleibt.
Palo Alto Networks
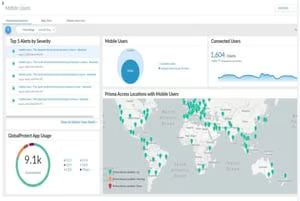
Palo Alto Prisma Access wurde von Palo Alto Networks entwickelt und ist ein cloudbasierter ZTNA-Dienst, der sicheren Remote-Zugriff mit den geringstmöglichen Berechtigungen auf Dienste und Anwendungen ermöglicht. Prisma Access bietet Bedrohungserkennung, Richtlinienverwaltung, Authentifizierung und verschlüsselten Anwendungszugriff in einer einzigen Lösung.
Wichtige Unterscheidungsmerkmale
- Bietet mithilfe von MFA eine identitätsbasierte Zugriffskontrolle für Dienste und Anwendungen.
- Kontinuierliches Vertrauen nach der Verbindungsherstellung und kontinuierliche Bedrohungsüberwachung stellen sicher, dass Dienste und Anwendungen keinen Bedrohungen ausgesetzt sind.
- Die vereinfachte Richtlinienverwaltung erleichtert die Kontrolle und Verwaltung der Dienste und Anwendungen, auf die Benutzer vor Ort, Remote- und mobile Benutzer zugreifen.
- Die Zero-Trust-Plattform bietet konsistente Sicherheit und steigert zugleich die Produktivität für eine optimale Benutzererfahrung (UX) in großem Maßstab.
- Zu den weiteren Anwendungsfällen gehören ein cloudbasiertes Secure Web Gateway (SWG), ein Next-Generation Cloud Access Security Broker (NG CASB), Firewall as a Service (FWaaS) und Autonomous Digital Experience Management (ADEM).
- Erweitern Sie Ihre Unternehmenssicherheit, indem Sie die Pakete IoT Security und Enterprise DLP als Add-ons erwerben.
Siehe auch: 6 Trends bei der Netzwerksicherheit in Unternehmen