


Zero-Trust-Networking basiert auf dem Grundsatz, dass Vertrauen niemals automatisch gewährt werden sollte – unabhängig davon, ob sich ein Benutzer, ein Gerät oder eine Anwendung innerhalb oder außerhalb des Netzwerkperimeters befindet. Stattdessen stehen die strikte Überprüfung und kontinuierliche Validierung jeder Entität im Mittelpunkt, die versucht, auf Netzwerkressourcen zuzugreifen.
Angesichts der zunehmenden Raffinesse von Cyberbedrohungen ist der Bedarf an Zero-Trust-Netzwerkzugriff (ZTNA)Lösungen von entscheidender Bedeutung. Diese Lösungen ermöglichen es Unternehmen, eine umfassende Sicherheitsstrategie zu verfolgen, die potenzielle Angriffsfläche zu reduzieren und ihre Fähigkeiten zur Erkennung und Reaktion auf Bedrohungen zu verbessern.
In diesem Artikel werden die acht wichtigsten ZTNA-Lösungen vorgestellt, mit denen Unternehmen ihre Abwehr gegen Cyberangriffe im Jahr 2023 stärken.
- Cloudflare: Insgesamt am besten (Mehr erfahren)
- Appgate: Am besten für Flexibilität und Kontrolle (Mehr erfahren)
- Akamai: Am besten für eine umfassende Abdeckung (Mehr erfahren)
- Prisma by Palo Alto Networks: Am besten für Unternehmen mit hybriden Belegschaften (Mehr erfahren)
- Unisys Stealth: Am besten für erweiterte Sicherheitsoptionen (Mehr erfahren)
- Cisco Duo: Am besten für eine einfache Einrichtung (Mehr erfahren)
- Illumio: Am besten für Segmentierung (Mehr erfahren)
- Perimeter 81: Am besten für umfangreiche Integrationen mit anderen Tools (Mehr erfahren)
- Die besten Zero-Trust-Networking-Lösungen: Vergleichstabelle
- Die besten Zero-Trust-Networking-Lösungen im Jahr 2023
- Cloudflare
- Appgate
- Akamai
- Prisma by Palo Alto Networks
- Unisys Stealth
- Cisco Duo
- Illumio
- Perimeter 81
- Wichtige Funktionen von Zero-Trust-Networking-Lösungen
- So wählen Sie die beste Zero-Trust-Networking-Lösung für Ihr Unternehmen aus
- Häufig gestellte Fragen (FAQ)
- Methodik
- Fazit: Zero Trust in Ihrem Netzwerk implementieren
- Siehe auch
Die besten Zero-Trust-Networking-Lösungen: Vergleichstabelle
Die folgende Tabelle enthält einige der Funktionen von Zero-Trust-Networking-Lösungen sowie deren Preisinformationen.
| DDoS-Schutz | Zugriffskontrolle | MFA | Cloud-Bereitschaft | Einstiegspreis | |
|---|---|---|---|---|---|
| Cloudflare | Ja | Ja | Ja | Ja | Kostenlos oder 7 US-Dollar/Monat pro Benutzer |
| Akamai | Ja | Ja | Ja | Ja | Für ein Angebot Akamai kontaktieren |
| Appgate | Ja | Ja | Ja | Ja | Für ein Angebot Appgate kontaktieren |
| Palo Alto Networks | Ja | Ja | Ja | Ja | Für ein Angebot Palo Alto kontaktieren |
| Unisys Stealth | Ja | Ja | Ja | Ja | Für ein Angebot Unisys kontaktieren |
| Cisco Duo | Ja | Ja | Ja | Ja | Kostenlos oder 3 US-Dollar/Monat pro Benutzer |
| Illumio | Ja | Ja | Ja | Ja | Für ein Angebot Illumio kontaktieren |
| Perimeter 81 | Ja | Ja | Ja | Ja | 8 US-Dollar/Monat pro Benutzer |
Springen zu:
- Wichtige Funktionen von Zero-Trust-Networking-Lösungen
- So wählen Sie die besten Zero-Trust-Networking-Lösungen für Ihr Unternehmen aus
- Häufig gestellte Fragen (FAQ)
- Methodik
Die besten Zero-Trust-Networking-Lösungen im Jahr 2023
Im folgenden Abschnitt stellen wir unsere beste Auswahl an Zero-Trust-Networking-Lösungen vor, einschließlich ihrer Funktionen, Preisinformationen, Vorteile und Nachteile.
Cloudflare
Insgesamt am besten
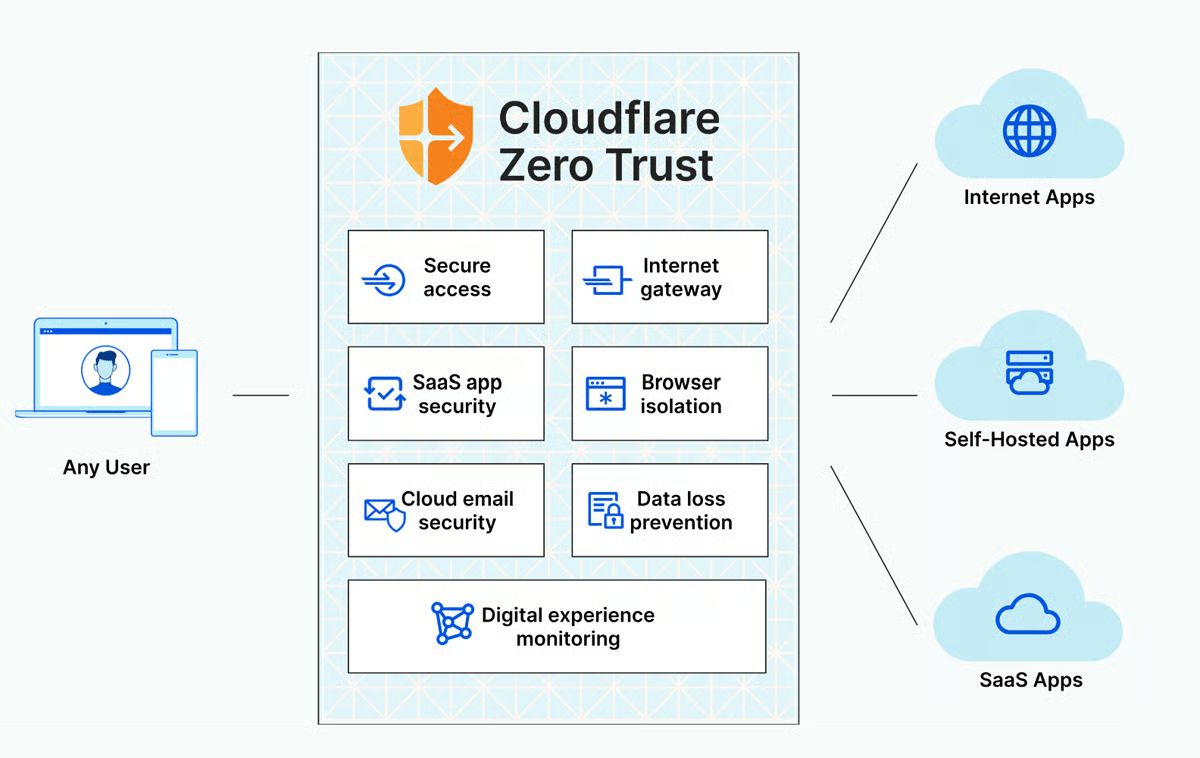
Cloudflare Zero Trust bietet eine einheitliche und flexible Netzwerkplattform, die Einrichtung und Betrieb vereinfacht und eine bessere Endbenutzererfahrung gewährleistet. Die Lösung verfügt über umfassende Bedrohungsinformationsfunktionen, die vor Ransomware und Phishing-Angriffen schützen, indem sie die Angriffsfläche der Benutzer reduziert.
Um einen konsistenten und schnellen Schutz für alle Daten zu gewährleisten, überprüft Cloudflare den gesamten Datenverkehr in einem einzigen Durchlauf. Benutzer können außerdem jede Zugriffsanfrage mit FIDO-konformen Sicherheitsschlüsseln abrufen, aktivieren und authentifizieren. Dies bietet eine zusätzliche Sicherheitsebene, da diese Schlüssel nach ihrer Ausstellung von einem Angreifer weder abgefangen noch gestohlen werden können.
Preise
Die Zero-Trust-Pakete von Cloudflare sind in den Tarifen Free, Pay-as-you-go und Contract erhältlich.
- Der kostenlose Tarif ist auf 50 Benutzer und 3 Netzwerkstandorte für die DNS-Filterung in Büros beschränkt.
- Der Pay-as-you-go-Tarif eignet sich am besten für Teams mit mehr als 50 Benutzern; die Abrechnung beginnt bei 7 US-Dollar pro Benutzer und Monat.
- Der Contract-Tarif eignet sich am besten für große Unternehmen und hat keine Benutzerbegrenzung. Es gibt keinen Einstiegspreis, da der Tarif vollständig angepasst werden kann. Wenden Sie sich für ein Angebot an Cloudflare.
Funktionen
- Phishing-resistente Multifaktor-Authentifizierung (MFA).
- ZTNA für alle Anwendungen.
- Secure Web Gateway.
- Schnelles und zuverlässiges Surferlebnis durch die Ausführung von Browsercode in der Cloud.
- Cloud Access Security Broker (CASB) zum Schutz in der Cloud gespeicherter Daten.
- Data-Loss-Prevention-Funktionen (DLP) zur Identifizierung und zum Schutz sensibler Daten während der Übertragung.
Vorteile
- Einfache Einführung.
- Umfassende Protokollierung.
- Durchsetzung von Richtlinien.
- Bietet Cloud-Datenschutz.
- Unterstützt DLP.
Nachteile
- DLP ist als kostenpflichtiges Zusatzmodul erhältlich.
- Der kostenlose Tarif bietet nur 24 Stunden Aktivitätsprotokollierung.
- Die Implementierung und Wartung der Lösung kann zusätzliche Ressourcen und Aufwand erfordern.
Appgate
Am besten für Flexibilität und Kontrolle
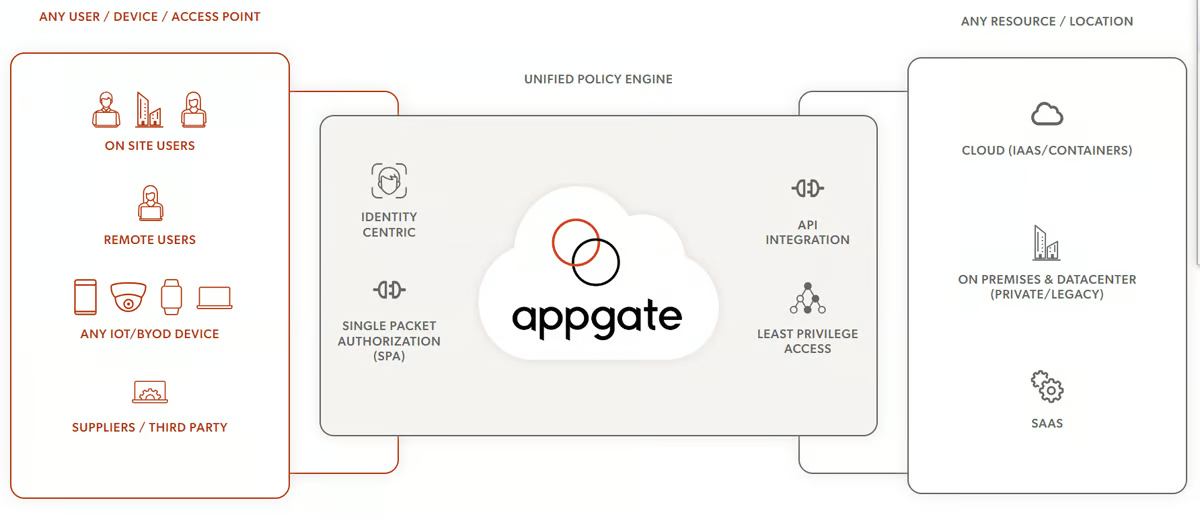
Die wichtigste von Appgate angebotene ZTNA-Lösung ist Appgate SDP. Sie verfügt über unabhängige Gateways und eine dezentrale Architektur, über die Benutzer direkt eine Verbindung zu verschiedenen Ressourcen herstellen können, darunter Legacy-Systeme, virtualisierte Workloads und Cloud-Instanzen. Diese Flexibilität gewährleistet effiziente und sichere Verbindungen zu unterschiedlichen Umgebungen.
Darüber hinaus sorgt Appgate SDP durch die Implementierung der Single-Packet-Authorization (SPA) für erhöhte Sicherheit, indem Netzwerke unsichtbar gemacht werden. Außerdem überwacht die Lösung kontinuierlich die Zugriffsrechte und passt sie automatisch an Veränderungen des Kontexts und der Risikostufen an.
Mit Appgate SDP wird sicherer Zugriff nur auf Grundlage einer umfassenden Bewertung der Identität, des Geräts und des kontextbezogenen Risikos jedes Benutzers gewährt.
Preise
Appgate veröffentlicht auf seiner Website keine Preisinformationen, doch Berichte Dritter ordnen die Lösung mit etwa 100 US-Dollar pro Benutzer und Monat am oberen Ende der Preisspanne ein. Interessierte Unternehmen können sich für ein Angebot an Appgate wenden.
Funktionen
- Identitätszentrierte Mikroperimeter.
- Dezentrale Architektur.
- Dynamische Änderungen der Benutzerberechtigungen.
- Gleichzeitige Zugriffs- und Statusprüfungen.
- Patentierte Technologie zur Portverschleierung, um geschützte Apps zu verbergen.
- Integrationen mit AWS-, Azure-, vSphere- und GCP-Metadaten.
Vorteile
- Unabhängige Gateways für skalierbare Bereitstellungen.
- Direkte Verbindungen zu verschiedenen Ressourcen.
- Höhere Leistung im Vergleich zu herkömmlichen VPNs.
- Einfach bereitzustellen und zu verwalten.
Nachteile
- Einige Benutzer haben sich darüber beschwert, dass die Verwaltung des Zugriffs auf mehrere Anwendungen schwierig ist.
- Für Benutzer sind keine Preisinformationen verfügbar; Berichten zufolge gehört die Lösung jedoch zu den teuersten der hier aufgeführten.
Akamai
Am besten für eine umfassende Abdeckung
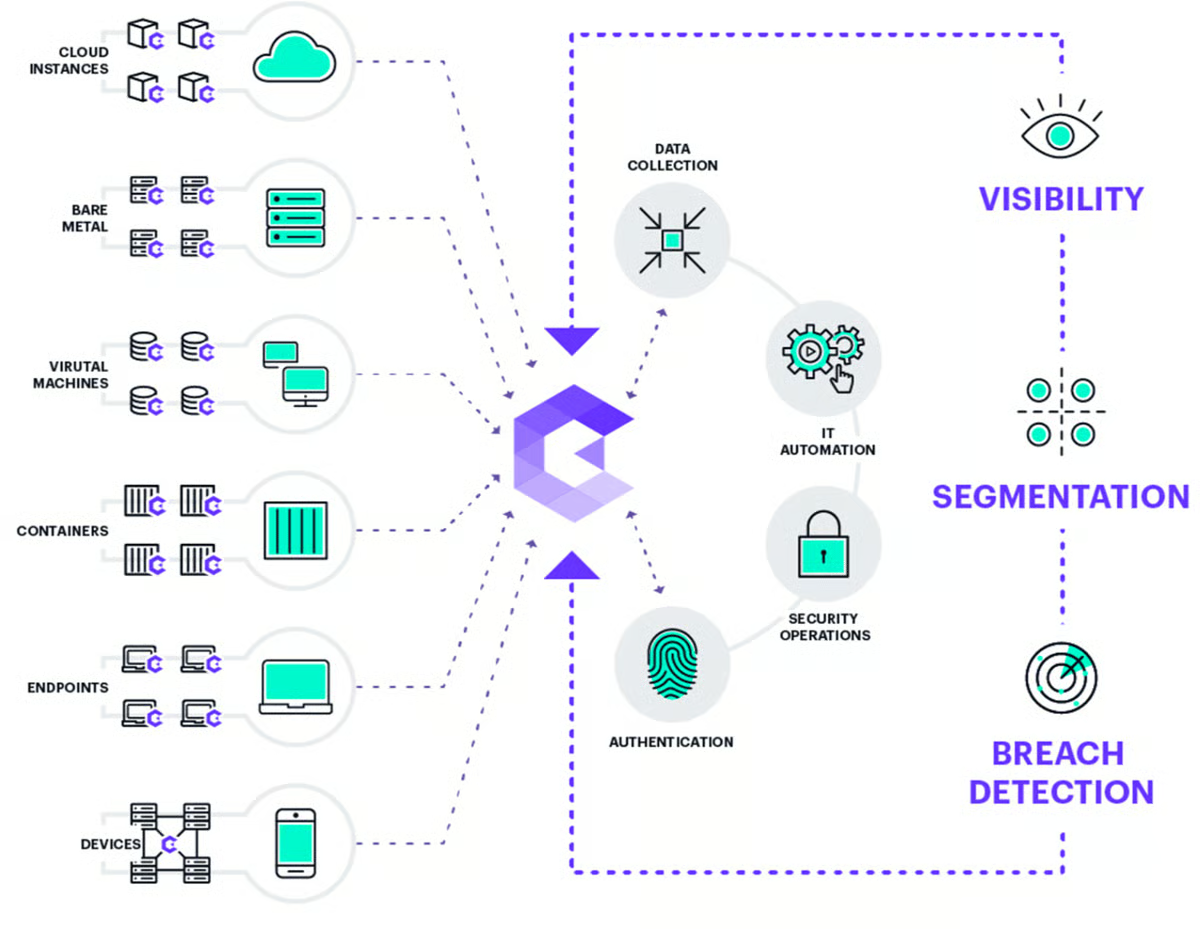
Akamai bietet eine Zero-Trust-Lösung, die Sicherheit in mehreren Umgebungen gewährleistet – vor Ort oder in der Cloud, für Anwendungen, Legacy-Systeme oder SaaS sowie für Mitarbeiter im Büro oder im Homeoffice. Akamai ist für seine Transparenzfunktionen und internen Threat-Hunting-Dienste bekannt. Die Transparenzlösung und das beste Angebot des Unternehmens ist Guardicore, mit dem Benutzer Grundsätze der Netzwerksegmentierung durchsetzen können. Diese Funktion stellt Benutzern außerdem Sicherheitswarnungen und Visualisierungen von Aktivitäten in ihrem IT-Netzwerk bereit.
Neben der Guardicore-Funktion gehören zu Akamais weiteren Zero-Trust-Funktionen Enterprise Application Access zum Schutz von Geräten der Belegschaft. Außerdem gibt es eine Compliance-Funktion, die Benutzern hilft, die Einhaltung gesetzlicher Standards wie HIPAA, PCI-DSS und SOX zu vereinfachen, einen Threat-Hunting-Service sowie Akamai MFA.
Preise
Die Preise variieren je nach den spezifischen Anforderungen Ihres Unternehmens. Interessierte Benutzer müssen sich für genaue Preisinformationen direkt an Akamai wenden.
Funktionen
- Segmentierungsfunktionen für einzelne Prozesse und Dienste.
- Individuelle Threat-Hunting-Dienste über eine Hunt-Funktion.
- Identitäts- und anwendungsspezifischer Zugriff.
- Single Sign-on mit MFA.
- Erweiterter Bedrohungsschutz mit nachgewiesenem Erfolg bei der Verhinderung von DDoS-Schäden.
- Inline-Datenprüfung.
Vorteile
- Einfache Bedienung.
- Die Dienste decken sowohl Legacy- als auch aktuelle Systeme ab.
- Bietet Funktionen für Bedrohungsinformationen und Erkennung von Sicherheitsverletzungen.
- Interne Threat-Hunting-Dienste.
Nachteile
- Unzureichende Supportressourcen.
- Keine Preisinformationen.
Prisma by Palo Alto Networks
Am besten für Unternehmen mit hybriden Belegschaften
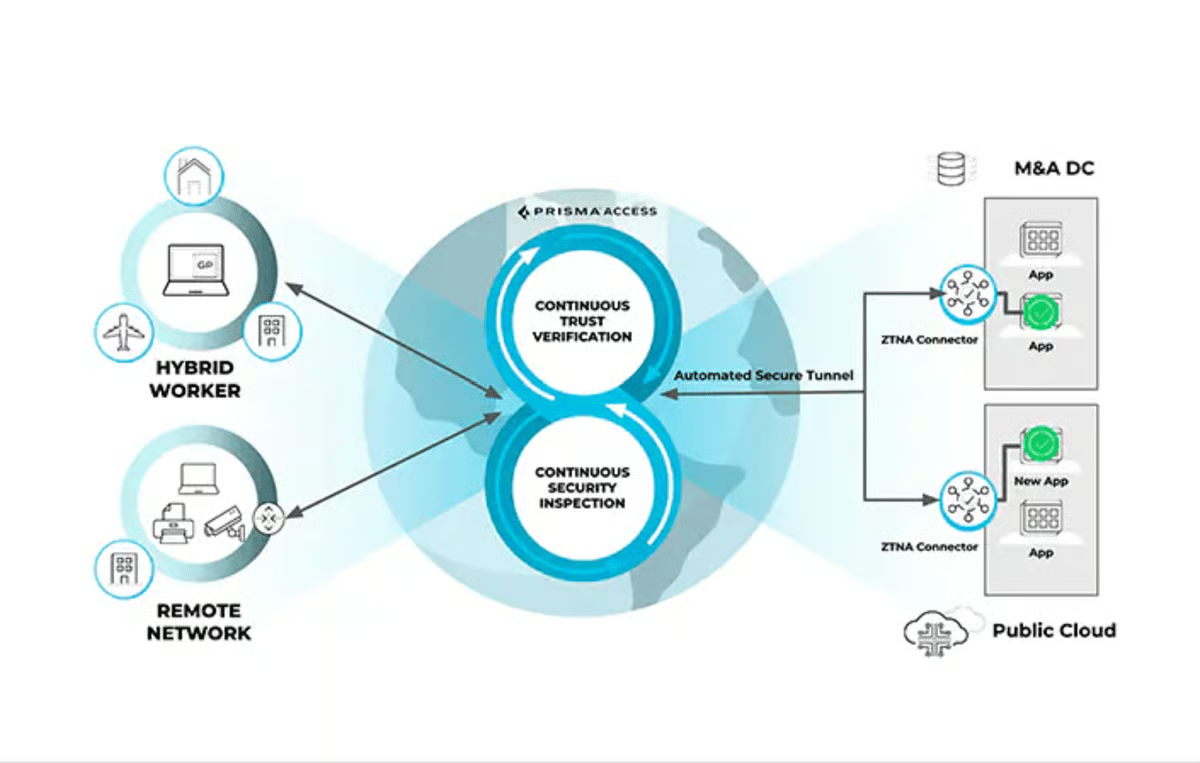
Palo Alto Networks hat seine Zero-Trust-Networking-Funktionen nach der Übernahme mehrerer Sicherheitsunternehmen zwischen 2018 und 2020 erheblich erweitert. Durch die Integration dieser Unternehmen schuf Palo Alto ein umfassendes Zero-Trust-Portfolio.
Palo Alto hat kürzlich ZTNA 2.0 eingeführt, ein Upgrade für ältere ZTNA-Lösungen. Das aktuelle Upgrade bietet zentrale Transparenz und Verwaltung und hilft Benutzern, konsistente Richtlinien und gemeinsame Daten auf alle Benutzer und Anwendungen anzuwenden. ZTNA 2.0 kombiniert Zugriff mit geringsten Berechtigungen, kontinuierliche Vertrauensprüfung und umfassende Sicherheitsinspektion zum Schutz von Benutzern, Geräten, Apps und Daten. Außerdem bietet die Lösung die automatische Erkennung und Aufnahme privater Anwendungen sowie Unterstützung für Apps in überlappenden privaten Netzwerken.
Preise
Palo Alto veröffentlicht keine Preisinformationen. Wenden Sie sich für ein Angebot direkt an das Unternehmen.
Funktionen
- Einheitliches Produkt für alle Funktionen, einschließlich ZTNA, SWG, NG-CASB, FWaaS und DLP.
- Zugriff mit geringsten Berechtigungen.
- Kontinuierliche Vertrauensprüfung und Sicherheitsinspektion.
- Umfassender Datenschutz für alle Anwendungen.
- Automatische Erkennung und Aufnahme privater Anwendungen.
Vorteile
- Einfacher Betrieb, Skalierbarkeit und Flexibilität.
- Partnerschaft während Einführung und Implementierung.
- Bietet kontinuierliche Sicherheitsinspektion.
- Blogs, technische Dokumentationen und Community-Foren für Netzwerkadministratoren.
- Tools zur Meldung von Produktschwachstellen.
Nachteile
- Die große Auswahl an Softwareoptionen von Palo Alto kann es Benutzern erschweren, zu bestimmen, welche Lösungen ihren Anforderungen am besten entsprechen.
- Preisinformationen sind nicht transparent.
Unisys Stealth
Am besten für erweiterte Sicherheitsoptionen
Unisys Stealth konzentriert sich auf die Verbesserung der Netzwerksicherheit durch identitätsbasiertes Schlüsselmanagement für die Verschlüsselung. Die Lösung ermöglicht eine sichere Kommunikation zwischen verschiedenen Gruppen innerhalb eines Netzwerks und stellt gleichzeitig sicher, dass Unbefugte nicht auf ihre Workstations und Server zugreifen oder diese beobachten können. Statt auf IP-Adressen zu setzen, werden Verschlüsselungsschlüssel anhand der Identität des Benutzers oder Geräts zugewiesen. Dadurch sind die Zugriffsrechte an einzelne Benutzer gebunden und nicht mehr von der Netzwerktopologie abhängig.
Darüber hinaus lässt sich Unisys Stealth nahtlos in Enterprise-Identity-Management-Systeme wie Active Directory oder LDAP integrieren, sodass die Schlüsselverteilung für Benutzer transparent erfolgt. Außerdem werden FIPS-140-2-konforme Algorithmen für Verschlüsselung und Schlüsselaustausch verwendet, wodurch sich die Lösung zum Schutz sensibler Daten während der Übertragung eignet.
Preise
Unisys veröffentlicht keine Preisinformationen für seine Dienste. Wenden Sie sich für ein Angebot an den Anbieter.
Funktionen
- Unterstützung für mehrere Anwendungsfälle und Umgebungen.
- Überwachung, Prüfung und dynamische Kontrolle von Endpunkten.
- Cloud-Flexibilität und Managed Services.
- Ermöglichung der Deep Packet Inspection.
- Unterstützt und protokolliert den gesamten Datenverkehr.
Vorteile
- Schnelle Bereitstellung und Skalierbarkeit des sicheren Fernzugriffs.
- Stealth-Funktion Smart Wire zur Absicherung verbundener Geräte.
- Dynamische Isolierung zur Priorisierung der Bedrohungsreaktion.
- Kostenlose Demo und Videomaterial.
Nachteile
- Keine verfügbaren Preispläne.
- Benutzer können keine Demo nutzen, um das Produkt zu prüfen.
Cisco Duo
Am besten für eine einfache Einrichtung
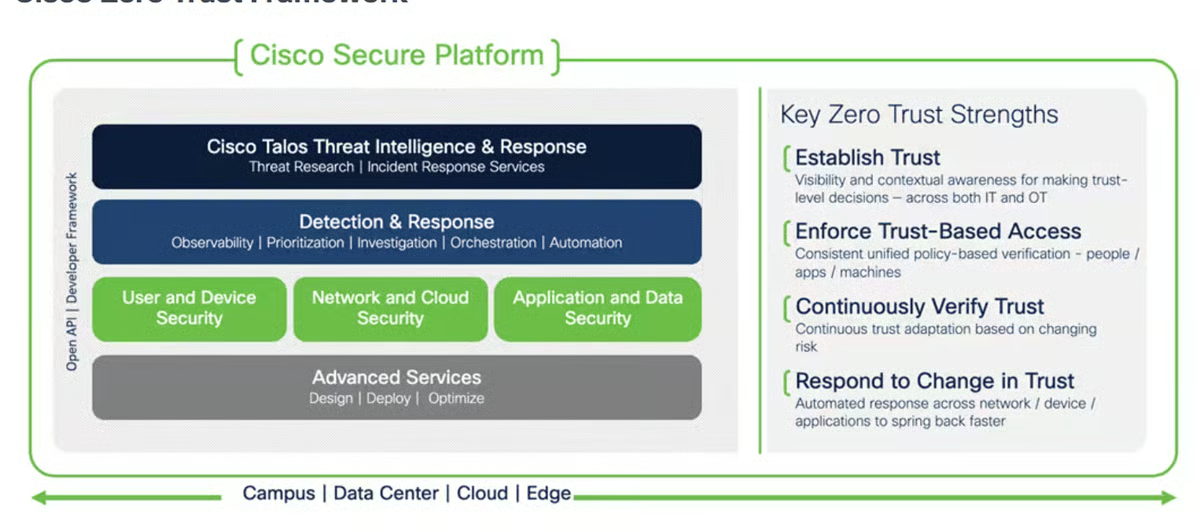
Cisco stieg 2018 in den Zero-Trust-Networking-Markt ein, als das Unternehmen Duo Security übernahm. Zwei Jahre später wurde Cisco in der Zero Trust Platform Wave 2020 als führendes Unternehmen eingestuft. Das Framework unterteilt die Zero-Trust-Architektur in drei Säulen: Benutzer- und Gerätesicherheit, Netzwerk- und Cloud-Sicherheit sowie Anwendungs- und Datensicherheit.
Cisco bietet Push-Phishing-Schutz, stellt Transparenz über den Integritätsstatus von Geräten her, die auf Netzwerke zugreifen möchten, erkennt laufende Angriffsversuche und sichert den Zugriff auf private Ressourcen.
Preise
Cisco bietet mehrere Preisoptionen sowie eine kostenlose 30-Tage-Testversion.
- Kostenlos: Nur für bis zu zehn Benutzer verfügbar.
- Essentials: Ab 3 US-Dollar pro Benutzer und Monat.
- Advantage: Ab 6 US-Dollar pro Benutzer und Monat.
- Premier: Ab 9 US-Dollar pro Benutzer und Monat.
- Federal: Diese Preise sind anpassbar.
Funktionen
- Integrierte Analysen.
- Automatisierte Entscheidungsfindung und Bereitstellung von Sicherheitsmaßnahmen.
- Indikatoren und veränderte Vertrauensstufen während Sicherheitsverletzungen.
- Zugriff mit geringsten Berechtigungen für Anwendungen, Netzwerkressourcen, Workload-Kommunikation, Benutzer und Administratoren.
- Überprüfung von Geräteidentität, Gerätezustand und Schwachstellen.
Vorteile
- Nahtlose Integration in mehrere Lösungen.
- Benutzerfreundliche Oberfläche.
- Einfach einzurichten und bereitzustellen.
- Hervorragender Kundensupport.
- Flexible, kostengünstige Preisoptionen.
Nachteile
- Schlechte Integration in Drittanbieter-Apps, die nicht von Cisco stammen.
Illumio
Am besten für Segmentierung
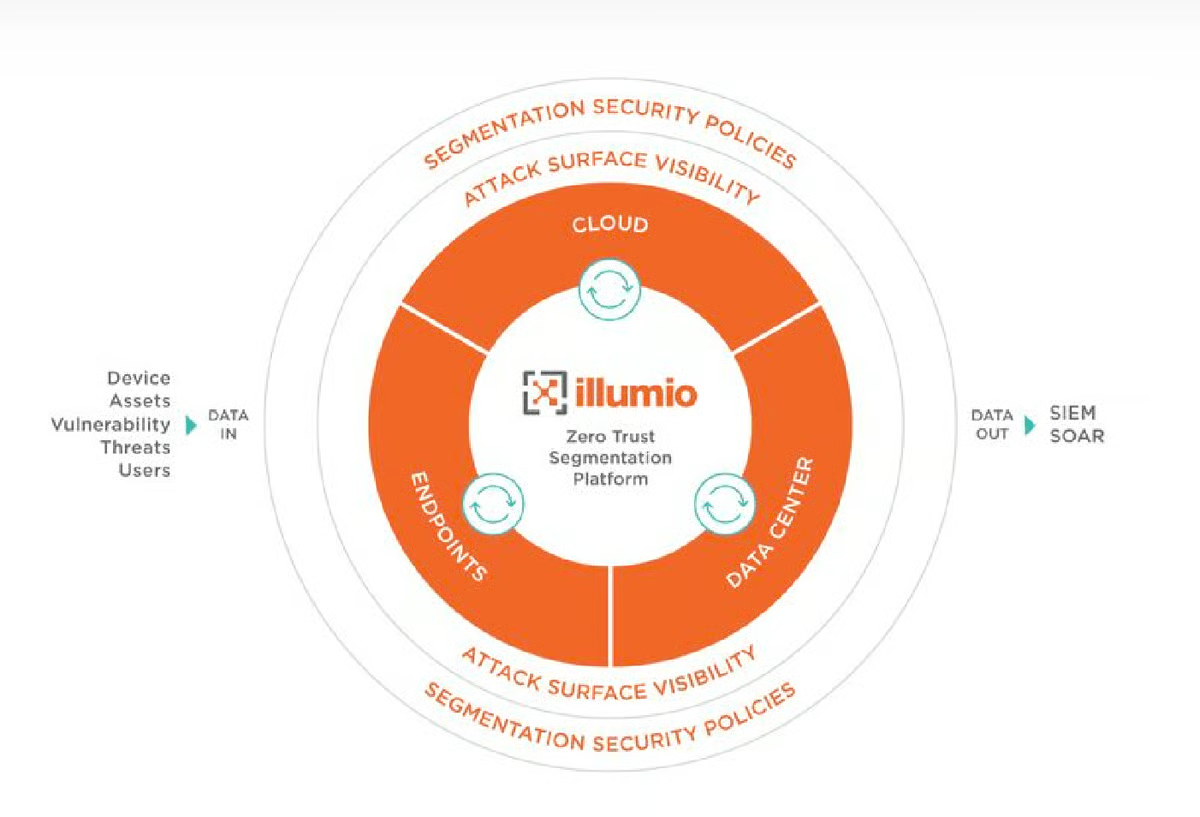
Illumio bietet Zero Trust Segmentation (ZTS), mit der Unternehmen den Zugriff auf Anwendungen effektiv kontrollieren, wertvolle Einblicke in Schwachstellen gewinnen und Richtlinien zur Datensegmentierung implementieren können, um das Risiko von Datenschutzverletzungen zu verringern.
Dies wird durch die kontinuierliche Visualisierung der Kommunikation zwischen Workloads und Geräten erreicht, die Unternehmen Einblicke in ihre Netzwerkumgebung ermöglicht. Auf dieser Grundlage lassen sich granulare Richtlinien festlegen, die nur notwendige und gewünschte Kommunikation zulassen und gleichzeitig potenzielle Risiken minimieren. Darüber hinaus isoliert die ZTS-Funktion von Illumio Sicherheitsverletzungen automatisch, indem sie die laterale Bewegung innerhalb eines Netzwerks einschränkt – unabhängig davon, ob dies während eines Angriffs oder als Präventivmaßnahme erfolgt.
Preise
Illumio bietet zahlreiche Live-Demos an, für die Sie sich registrieren können, veröffentlicht jedoch keine Preisinformationen. Für ein Angebot müssen Sie sich direkt an das Unternehmen wenden.
Funktionen
- Zentrale Übersicht über alle Informationen.
- Richtliniengenerator und Segmentierungsvorlagen.
- Eindämmung von Ransomware.
- Virtual Enforcement Node (VEN).
- Policy Compute Engine (PCE).
- SecureConnect-Verschlüsselung zwischen Workloads.
Vorteile
- Sicherer Zugriff für Benutzer im Homeoffice und vor Ort.
- Unterstützung der Zugriffsverwaltung.
- Mikrosegmentierung für Zugriff mit geringsten Berechtigungen.
- Cyber-Recovery im Fall eines Cyberangriffs.
Nachteile
- Kein transparenter Preisplan für Benutzer.
- Eine unzureichende Dokumentation der Lösung kann den Einstieg für Benutzer erschweren.
Perimeter 81
Am besten für eine umfassende Integration in andere Tools
Perimeter 81 ermöglicht es Unternehmen, mit seinem ZTNA den Netzwerkzugriff für alle Mitarbeiter – sowohl im Homeoffice als auch vor Ort – effektiv zu verwalten und abzusichern und gleichzeitig die mit herkömmlichen physischen Lösungen verbundenen Kosten zu minimieren. Der Preis kann für kleine Unternehmen vorteilhaft sein; größere Unternehmen können mit dem Perimeter-81-Team über Enterprise-Preise sprechen.
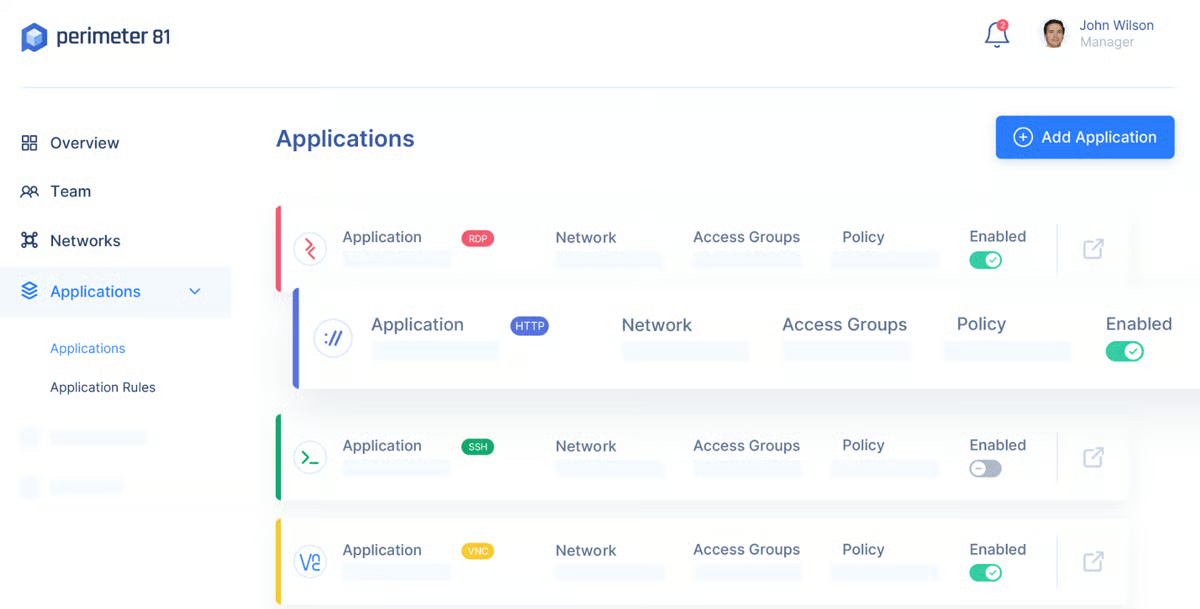
Die Lösung bietet Netzwerküberwachung über ein zentrales Dashboard. Sie verfügt über ein einheitliches und sicheres Netzwerk mit Funktionen wie Firewall as a Service, Malware-Schutz und Webfilter. Dank eines Netzwerks mit mehr als 50 Standorten weltweit können Unternehmen außerdem problemlos und ohne Einschränkungen expandieren.
Preise
Perimeter 81 bietet vier Preisoptionen mit einer 30-tägigen Geld-zurück-Garantie für alle Pläne.
- Essentials: Ab 8 US-Dollar pro Benutzer und Monat.
- Premium: Ab 12 US-Dollar pro Benutzer und Monat.
- Premium Plus: Ab 16 US-Dollar pro Benutzer und Monat.
- Enterprise: Anpassbar.
Funktionen
- Überwachungsdashboard.
- Webfilter.
- Agentenloses ZTNA.
- Identitätsmanagement.
- Prüfung des Gerätezustands.
- Identitätsbasierte Richtlinien mit IdP.
- Gateways für private Netzwerke und Edge-Sicherheit.
Vorteile
- Supportcenter, Glossar, Produktanleitungen, Whitepaper, Wissensdatenbank und Webinare.
- Übersichtliche Preisgestaltung.
- Demo verfügbar.
- Umfangreiche Integration in beliebte Cloud-Tools wie AWS, Microsoft Azure und Google Cloud Platform.
Nachteile
- Der Premium-Plan erlaubt nur zehn Firewall-Richtlinien.
- Selbst in den höherpreisigen Plänen werden Funktionen wie Webfilter und Malware-Schutz als Zusatzoptionen angeboten.
Wichtige Funktionen von Zero-Trust-Networking-Lösungen
Jede hochwertige Zero-Trust-Networking-Lösung sollte MFA, Zugriff mit geringsten Berechtigungen, Netzwerksegmentierung, adaptive Zugriffskontrollen und die Integration von Bedrohungsinformationen umfassen.
Multi-Faktor-Authentifizierung (MFA)
Zero-Trust-Networking-Lösungen integrieren typischerweise MFA und verlangen von Benutzern mehrere Formen der Verifizierung, etwa ein Passwort, biometrische Daten oder ein Sicherheitstoken. Dadurch wird eine zusätzliche Sicherheitsebene geschaffen, da das Risiko eines unbefugten Zugriffs selbst dann sinkt, wenn ein Faktor kompromittiert wurde.
Zugriff mit geringsten Berechtigungen
ZTNA-Lösungen setzen naturgemäß das Prinzip des Zugriffs mit geringsten Berechtigungen durch. Das bedeutet, dass Benutzer und Geräte nur das für ihre jeweiligen Aufgaben erforderliche Mindestmaß an Zugriff erhalten. Dadurch wird der potenzielle Schaden begrenzt, der im Fall eines kompromittierten Kontos oder Geräts entstehen kann.
Netzwerksegmentierung
Bei der Segmentierung – oder besser noch, der Mikrosegmentierung – wird das Netzwerk in kleinere, voneinander isolierte Segmente oder Zonen unterteilt. Jedes Segment verfügt über eigene Sicherheitskontrollen und Richtlinien, und der Zugriff zwischen den Segmenten wird strikt kontrolliert. ZTNA-Lösungen setzen dieses Verfahren ein, um die laterale Bewegung von Bedrohungen innerhalb eines Netzwerks zu verhindern und potenzielle Sicherheitsverletzungen einzudämmen.
Adaptive Zugriffskontrollen
Die Funktion für adaptive Zugriffskontrollen passt Zugriffsberechtigungen dynamisch anhand verschiedener Faktoren wie Benutzerverhalten, Gerätezustand und Kontextinformationen an. Dadurch werden Zugriffsrechte kontinuierlich bewertet und so angepasst, dass sie der aktuellen Sicherheitslage und Risikostufe entsprechen.
Integration von Bedrohungsinformationen
ZTNA-Lösungen integrieren sich häufig in Plattformen für Bedrohungsinformationen und Sicherheitstools, um Informationen über neue Bedrohungen, Schwachstellen und bekannte bösartige Akteure zu sammeln. Diese Integration hilft dabei, verdächtige Aktivitäten oder Verbindungen zu erkennen und zu blockieren, und verbessert dadurch die allgemeine Sicherheitslage.
So wählen Sie die beste Zero-Trust-Networking-Lösung für Ihr Unternehmen aus
Die Auswahl der richtigen ZTNA-Lösung ist eine wichtige Entscheidung, die sich erheblich auf die Sicherheit und Produktivität Ihres Unternehmens auswirken kann. Bei der Vielzahl an verfügbaren Optionen auf dem Markt ist es entscheidend, die verschiedenen Möglichkeiten effektiv abzuwägen.
Um eine fundierte Entscheidung zu treffen, sollten Sie wichtige Faktoren wie Skalierbarkeit und Leistung, einfache Bedienung und Verwaltung, Service und Support sowie den Umgang mit Sicherheitsverletzungen berücksichtigen.
Skalierbarkeit und Leistung
Es ist wichtig, eine Lösung auszuwählen, die effektiv an die Anforderungen Ihres Unternehmens angepasst werden kann. Ziehen Sie Lösungen mit einer flexiblen Architektur in Betracht, die eine wachsende Zahl von Benutzern, Geräten und Netzwerksegmenten aufnehmen kann, ohne die Leistung zu beeinträchtigen. Stellen Sie sicher, dass die Software Redundanz und Hochverfügbarkeitsmaßnahmen unterstützt, um Ausfallzeiten zu minimieren und einen kontinuierlichen Schutz aufrechtzuerhalten.
Einfache Bedienung und Verwaltung
Bewerten Sie die Benutzeroberfläche der Software im Hinblick auf intuitive Bedienung und einfache Navigation, da dies für Administratoren entscheidend sein wird, um die Zero-Trust-Umgebung effektiv zu konfigurieren und zu überwachen. Achten Sie auf Software, die eine zentrale Verwaltungskonsole oder ein Dashboard bereitstellt, über das Administratoren Richtlinien einfach definieren, aktualisieren und durchsetzen können. Prüfen Sie, ob die Software Automatisierungsfunktionen für die Durchsetzung von Richtlinien, die Aufnahme von Geräten und die Reaktion auf Sicherheitsereignisse bietet, um Abläufe zu optimieren und den manuellen Aufwand zu reduzieren.
Service und Support
Über die anfängliche Einrichtung und Implementierung hinaus ist es entscheidend, den Umfang des von der Lösung bereitgestellten Service und Supports zu bewerten. Achten Sie auf umfassende Kundendienst- und Supportangebote, darunter Zugang zu sachkundigem Supportpersonal, Schulungsmaterialien, aktive Peer-Communitys und die Möglichkeit dedizierter Account Manager.
Verhalten bei Sicherheitsverletzungen
Wenn Ihr Unternehmen mit sensiblen Daten arbeitet, ist es wichtig zu bewerten, wie sich verschiedene Anbieter bei größeren Sicherheitsverletzungen bewährt haben. Berücksichtigen Sie insbesondere ihre Fähigkeit, sich gegen DDoS-Angriffe zu verteidigen, die die Netzwerkfunktionen erheblich beeinträchtigen können. Achten Sie auf Zero-Trust-Softwarelösungen mit einer nachweislichen Erfolgsbilanz bei der effektiven Abwehr von DDoS- und anderen Cyberangriffen, damit Sie beruhigt sein können, dass Ihre Daten geschützt sind.
Häufig gestellte Fragen (FAQ)
1. Wie unterscheidet sich Zero-Trust-Sicherheit von herkömmlichen Netzwerksicherheitsmodellen?
Zero-Trust-Sicherheit stellt auf jeder Ebene das Vertrauen infrage, anders als herkömmliche Netzwerksicherheitsmodelle, die innerhalb des Netzwerkperimeters von Vertrauen ausgehen.
2. Wie können Zero-Trust-Sicherheitslösungen dazu beitragen, Datenschutzverletzungen und Insider-Bedrohungen zu verhindern?
Zero-Trust-Sicherheitslösungen reduzieren das Risiko von Datenschutzverletzungen, indem sie strenge Zugriffskontrollen implementieren und die Identitäten von Benutzern sowie die Integrität von Geräten kontinuierlich überprüfen.
3. Was sind einige der wichtigsten Komponenten einer Zero-Trust-Sicherheitsarchitektur?
- Systeme für Identity and Access Management (IAM).
- Multi-Faktor-Authentifizierung (MFA).
- Mikrosegmentierung.
- Kontinuierliche Überwachung und Analysen.
- Verschlüsselung.
- Richtlinienbasierte Zugriffskontrollen.
Methodik
Das Auswahlverfahren für die acht besten Zero-Trust-Networking-Lösungen im Jahr 2023 umfasste umfassende Recherchen und Bewertungen. Für jede Auswahl berücksichtigten wir, ob die Funktionen verfügbar waren, über die jede hochwertige Zero-Trust-Lösung verfügen sollte, und beschränkten unsere Liste auf Lösungen, die alle Kriterien erfüllten. Anschließend wurden diese Lösungen einzeln anhand von Informationen der Anbieter, Produktdokumentationen und Kundenfeedback bewertet.
Fazit: Zero Trust in Ihrem Netzwerk implementieren
Die Einführung eines Zero-Trust-Ansatzes kann Unternehmen dabei helfen, von einem perimeterbasierten Sicherheitsmodell zu einem granulareren und umfassenderen Ansatz überzugehen, bei dem jeder Benutzer, jedes Gerät und jede Netzwerkkomponente authentifiziert und überprüft wird, bevor Zugriff auf Ressourcen gewährt wird.
Unsere Übersicht der besten Zero-Trust-Networking-Lösungen bietet zwar alle wichtigen Funktionen, die für die Einführung einer Zero-Trust-Networking-Strategie erforderlich sind, dennoch sollten Sie eigene Recherchen durchführen, um die Lösung auszuwählen, die Ihren geschäftlichen Anforderungen am besten entspricht.
Siehe auch
Wenn Sie daran arbeiten, Zero-Trust-Lösungen in Ihrem Netzwerk einzurichten, sollten Sie unbedingt alle unsere ZTNA-Inhalte zu den Vor- und Nachteilen sowie den Verfahren zur Einrichtung der Technologie in Ihrem Unternehmen durchsehen.
- Welche Vorteile und Nachteile hat Zero-Trust-Sicherheit?
- Die zunehmende Notwendigkeit von Zero-Trust-Frameworks
- So erstellen Sie ein Zero-Trust-Netzwerkmodell
- Zero-Trust-Herausforderungen erfolgreich bewältigen
Für ausführlichere Einblicke in einige der Lösungen aus diesem Artikel und weitere Lösungen können Sie sich auch diese Produktvergleiche ansehen: