


FortinetとPalo Alto Networksはいずれも高く評価されているゼロトラスト・ネットワークアクセスプロバイダーです。本記事では、主要なZTNAベンダーである両社を比較し、企業が自社に最適な選択肢を判断できるようにします。
ゼロトラストセキュリティとは、ITインフラへのアクセスを厳格に管理するアプローチを指します――従業員にはデフォルトでITリソースへのアクセス権が付与されず、あらゆる段階で完全な認証が必要となります。
ゼロトラストフレームワークの基本原則は、クラウドセキュリティ、認可アクセス、ユーザー検証、デバイス認証、エンドポイントセキュリティなど、複数のテクノロジーを組み合わせたものです。ゼロトラストセキュリティという概念自体は長年存在していましたが、ついにテクノロジー製品として普及し始めました。
リモートワークやハイブリッドワークの拡大と、ITインフラへの無制限なアクセスによる脅威の増大を受け、企業はゼロトラストプラットフォームに強い関心を寄せています。エンタープライズ向けゼロトラストプラットフォームを導入するメリットには、次のようなものがあります。
- 組織上のリスクを排除できる。
- クラウド環境に対する、より優れたアクセス管理。
- データ侵害の脅威を排除できる。
FortinetとPalo Alto Networksの主な機能と違いについて、詳しく見ていきましょう。
ゼロトラストプラットフォームの選び方
ゼロトラストは、企業のITインフラにセキュリティを提供する新たなアプローチであり、その導入方法はベンダーによって大きく異なります。ゼロトラストという概念そのものも、競合ベンダーによって定義がやや異なります。
確かなゼロトラストプラットフォームであれば、認可されたエンティティだけがITリソースにアクセスできるようにします。しかし、その基本を踏まえたうえで、次の点を調査してください。
- 多要素認証はどのように導入されているか。十分に設計されているように見えるか。
- ユーザーインターフェースはどのようなものか。ゼロトラストはすでにユーザーに負担を強いるため、スタッフの負担は可能な限り抑えたいところです。
- 特に重要な懸念事項は、企業のZTロードマップです。今後数年間で、ゼロトラストは確実に急速な進化を遂げるでしょう。候補となるベンダーは、その変化についていけるでしょうか。
FortinetとPalo Altoの機能をさらに詳しく調べ、料金プランを比較したうえで、自社のニーズを最も正確に満たすゼロトラストソリューションを導入することをお勧めします。また、製品パンフレットを読むだけでなく、営業担当者には時間をかけて詳しく質問してください。
Fortinet
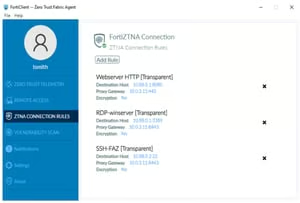
Fortinet Zero Trust Network Access(ZTNA)は、Zero Trust Access(ZTA)に含まれる機能群で、安全なアクセスをどこからでもネットワークに提供します。このゼロトラストプラットフォームは、アプリケーションセッションごとにデバイスとユーザーを検証することで、ZTAの理念を拡張します。
主な差別化要因
- 柔軟な導入機能により、Fortinet ZTNAではオンプレミスの従業員とリモートワーカーの双方にポリシーを適用できます。
- きめ細かなアクセス制御により、特定のアプリケーションへのアクセスをそのセッションに限って許可できます。
- デバイスのID、デバイスの状態、ユーザーID、アプリケーションへのアクセス権を、アクセスを許可する前に検証する際に、多要素認証(MFA)を利用します。
- クライアント起点のモデルにより、ITチームはエンドポイントをより詳細に制御・可視化できる一方、ユーザーにはよりシンプルで迅速な操作環境を提供します。
- Fortinet ZTNAはFortiClientとFortiOSに無償で搭載される機能です。そのため、ゼロトラストプラットフォームの導入に追加ライセンスは必要ありません。
- 自動的に暗号化されるトンネルにより、トラフィックを覗き見から隠すことができます。
Palo Alto Networks
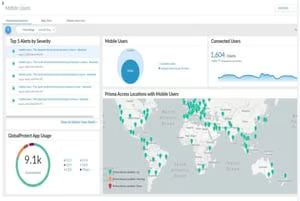
Palo Alto Networksが開発したPalo Alto Prisma Accessは、クラウドから提供されるZTNA製品で、サービスやアプリケーションへの最小権限による安全なリモートアクセスを実現します。Prisma Accessは、脅威検知、ポリシー管理、認証、暗号化されたアプリケーションアクセスを1つのソリューションで提供します。
主な差別化要因
- MFAを利用し、サービスやアプリケーションへのIDベースのアクセス制御を提供します。
- 接続後も継続的に信頼性を検証し、脅威を監視することで、サービスやアプリケーションが脅威にさらされないようにします。
- ポリシー管理が簡素化されているため、オンプレミス、リモート、モバイルのユーザーがアクセスするサービスやアプリケーションを容易に制御・管理できます。
- このゼロトラストプラットフォームは、一貫したセキュリティを提供しながら、生産性を高め、規模に応じた最適なユーザーエクスペリエンス(UX)を実現します。
- その他のユースケースには、クラウドベースのセキュアWebゲートウェイ(SWG)、次世代クラウドアクセスセキュリティブローカー(NG CASB)、サービスとしてのファイアウォール(FWaaS)、自律型デジタルエクスペリエンス管理(ADEM)などがあります。
- アドオンとしてIoT SecurityおよびEnterprise DLPパッケージを導入し、エンタープライズセキュリティを拡張できます。