


Eine netzwerkbasierte Firewall ist eine wichtige Komponente der Netzwerksicherheit. Sie schützt private Netzwerke, indem sie nicht autorisierten Datenverkehr blockiert und Unternehmen eine granulare Kontrolle über ihre Infrastruktur ermöglicht.
Sie untersucht Netzwerkpakete, wendet vordefinierte Regeln an und fungiert als Barriere zwischen internen und externen Netzwerken. Eine Netzwerk-Firewall ermöglicht es Privat- und Unternehmensnutzern, die Sicherheit zu erhöhen und die Risiken von Cyberangriffen zu mindern.
Bei korrekter Konfiguration schützt eine netzwerkbasierte Firewall sensible Daten, indem sie Nutzern den sicheren Zugriff auf die benötigten Ressourcen ermöglicht und gleichzeitig Hacker oder Schadprogramme fernhält, die versuchen, in das geschützte Netzwerk einzudringen. Darüber hinaus können Administratoren Regeln einrichten, um den Zugriff innerhalb des Netzwerks einzuschränken, die Nutzer daran hindern, bestimmte Programme auszuführen oder bestimmte Websites aufzurufen.
Dieser Artikel erläutert, was eine Netzwerk-Firewall ist und welche Rolle sie beim Schutz vor Cyberbedrohungen spielt. Wir gehen auf die verschiedenen Firewall-Typen, ihre Funktionen und Bereitstellungsoptionen ein, damit Sie fundierte Entscheidungen treffen und proaktive Maßnahmen zum Schutz Ihres Netzwerks vor potenziellen Bedrohungen ergreifen können.
Wie funktionieren netzwerkbasierte Firewalls?
Netzwerkbasierte Firewalls sind ein wesentlicher Bestandteil der Absicherung moderner Netzwerkinfrastrukturen. Diese Tools setzen Firewall-Richtlinien durch, um den Netzwerkverkehr zu kontrollieren und zu überwachen. Sie untersuchen Daten in den Kommunikationsschichten des Transmission Control Protocol/Internet Protocol (TCP/IP), nämlich:
- Anwendung
- Transport
- IP/Netzwerk
- Hardware/Datenverbindung
Diese Schichten steuern die Datenübertragung von der Quelle zum Ziel.
Netzwerk-Firewalls bilden eine Grenze zwischen dem privaten und dem externen Netzwerk beziehungsweise dem Internet. Sie überprüfen ein- und ausgehende Pakete, um normalen von schädlichem Datenverkehr zu unterscheiden.
Der Betrieb einer Netzwerk-Firewall beruht außerdem auf Zugriffssteuerungslisten (ACLs). ACLs gewährleisten eine präzise Kontrolle des Datenverkehrs, indem sie Pakete anhand vordefinierter Kriterien wie IP-Adressen, Portnummern und bestimmten Protokollen zulassen oder verweigern.
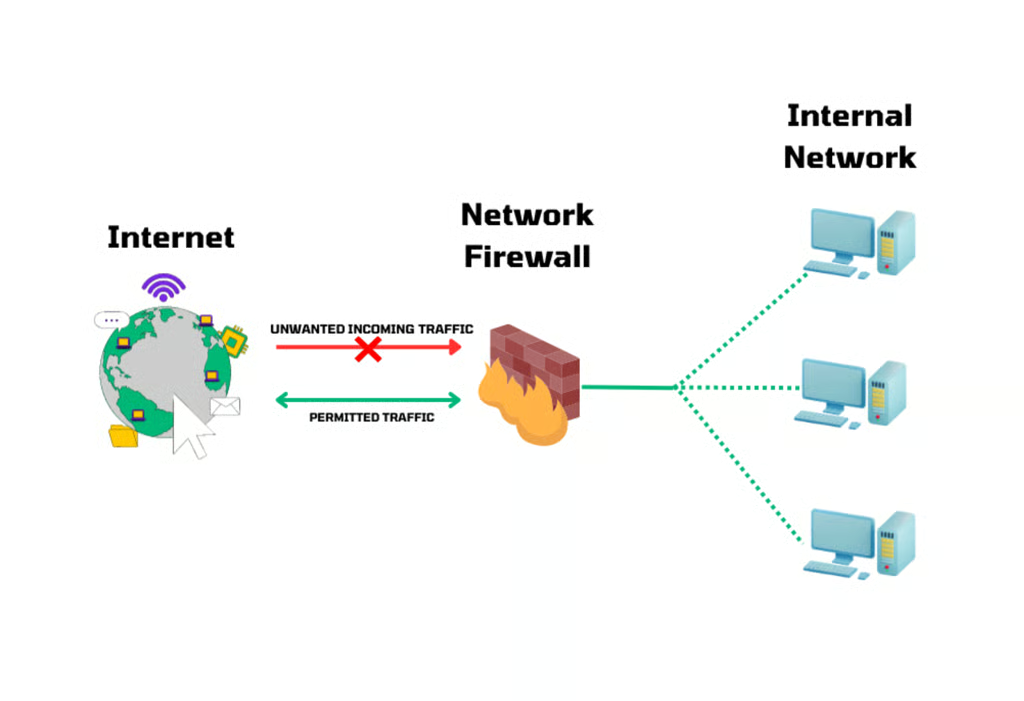
Vereinfacht gesagt durchläuft eingehender Datenverkehr eine Firewall, die ihn anhand von Firewall-Richtlinien und ACL-Regeln authentifiziert und bewertet. Entspricht ein Paket den zulässigen Regeln, kann es zum vorgesehenen Ziel weitergeleitet werden. Trifft es auf eine Verweigerungsregel zu, blockiert die Firewall seinen Eintritt in das Netzwerk.
Hier sehen Sie eine visuelle Darstellung der Funktionsweise einer netzwerkbasierten Firewall:
Das Verständnis der Funktionsweise von Netzwerk-Firewalls und die Befolgung bewährter Verfahren zum Einrichten von Firewalls sind entscheidend für den Aufbau einer wirksamen Sicherheitsinfrastruktur. Durch die Implementierung geeigneter Firewall-Regeln, regelmäßiger Audits und die Zusammenarbeit mit Netzwerkexperten können Unternehmen ihre Cyberabwehr stärken.
Verschiedene Arten von Netzwerk-Firewalls
Es gibt verschiedene Arten von Netzwerk-Firewalls für unterschiedliche Anforderungen an die Netzwerksicherheit, etwa Firewalls auf Anwendungsebene, Paketfilter-Firewalls und Firewalls auf Schaltungsebene. Im Folgenden stellen wir einige der am häufigsten eingesetzten Varianten und ihre wichtigsten Funktionen vor.
Firewall auf Anwendungsebene
Firewalls auf Anwendungsebene, auch als Gateways auf Anwendungsebene (ALGs) bezeichnet, bieten verbesserte Sicherheitsmechanismen, die auf einzelne Anwendungen zugeschnitten sind.
Anstatt sich ausschließlich auf IP- und Portinformationen zu stützen, arbeiten diese Firewalls auf der Anwendungsebene des OSI-Netzwerkstapels und führen eine umfassende Prüfung und Filterung bestimmter Anwendungsprotokolle durch.
Durch granulare Kontrolle und umfassende Prüfmöglichkeiten erhöhen ALGs das allgemeine Sicherheitsniveau von Netzwerken und Anwendungen.
Wichtige Funktionen
- Umfassende Paketprüfung (DPI): Diese Firewall kann über die Analyse von IP-Adressen und Ports hinausgehen und die Nutzdaten von Netzwerkpaketen untersuchen, um bestimmte Angriffsarten zu erkennen und zu verhindern.
- Protokollkenntnis: Sie setzt protokollspezifische Sicherheitsrichtlinien um und erkennt Anomalien oder Verstöße im Datenverkehr auf Anwendungsebene.
- Benutzerauthentifizierung und -autorisierung: Sie autorisiert Nutzer anhand ihrer anwendungsspezifischen Zugangsdaten wie Benutzernamen und Passwörtern. Unternehmen können eine fein abgestufte Zugriffskontrolle anwenden und den unbefugten Zugriff auf sensible Ressourcen verhindern.
- Inhaltsfilterung: Sie scannt den Inhalt des Netzwerkverkehrs und wendet vordefinierte Regeln an, um anwendungsspezifische Aktivitäten zuzulassen oder Daten im Zusammenhang mit dem Surfen im Web, Dateiübertragungen und E-Mail-Kommunikation zu blockieren.
Paketfilter-Firewall
Paketfilter-Firewalls analysieren einzelne Datenpakete und treffen Entscheidungen anhand vordefinierter Regeln. Ihr Augenmerk liegt vor allem auf Informationen wie Quell- und Ziel-IP-Adressen, Portnummern und Protokollen.
Dieser Typ von Netzwerk-Firewall zeichnet sich durch Einfachheit, Skalierbarkeit und Effizienz bei der Verarbeitung großer Mengen an Netzwerkverkehr aus. Allerdings bietet er nur begrenzte Einblicke in Paketinhalte und möglicherweise keine granulare Kontrolle über bestimmte Anwendungen oder Benutzeraktivitäten. Außerdem ist er anfällig für IP-Spoofing-Angriffe.
Wichtige Funktionen
- Grundlegende Filterung auf Netzwerkebene: Sie arbeitet auf der Netzwerkebene und filtert Pakete anhand von Quell- und Ziel-IP-Adressen, Ports und Protokollen.
- Effizienz: Sie verarbeitet Daten mit hoher Geschwindigkeit und eignet sich daher für Netzwerkumgebungen mit hohem Datendurchsatz.
Firewall auf Schaltungsebene
Diese Art von Firewall, auch als Gateway auf Schaltungsebene oder transparente Proxy-Firewall bezeichnet, kontrolliert den Netzwerkverkehr auf Sitzungsebene. Sie wendet Sicherheitsmaßnahmen an, sobald eine Verbindung zwischen Geräten hergestellt wurde. Sie überwacht den Handshake-Prozess und stellt sicher, dass die Verbindung den Regeln und Richtlinien der Firewall entspricht.
Die Firewall auf Schaltungsebene verändert die Daten nicht über das für Authentifizierung und Identifizierung notwendige Maß hinaus. Sie ermöglicht eine sichere Kommunikation zwischen vertrauenswürdigen Geräten und nicht vertrauenswürdigen Netzwerken.
Wichtige Funktionen
- Filterung auf Sitzungsebene: Sie arbeitet auf der Sitzungsebene des OSI-Modells und überprüft den Aufbau von Sitzungen zwischen Quelle und Ziel.
- Transparente Konnektivität: Sie erstellt eine virtuelle Verbindung zwischen internen und externen Netzwerken, ermöglicht die Kommunikation und verbirgt dabei Details des internen Netzwerks.
- Beschleunigte Leistung: Sie bietet höhere Verarbeitungsgeschwindigkeiten als Proxys oder Firewalls auf Anwendungsebene.
Proxy-Server-Firewall
Proxy-Firewalls fungieren als Vermittler zwischen internen Clients und externen Quellen. Sie fügen eine zusätzliche Sicherheitsebene hinzu, indem sie das interne Netzwerk vor dem direkten Kontakt mit externen Entitäten abschirmen.
Dieser Typ von Netzwerk-Firewall ermöglicht eine umfassende Prüfung des Datenverkehrs auf Anwendungsebene und unterstützt die Benutzerauthentifizierung.
Nachteilig ist, dass eine Proxy-Firewall aufgrund der Verarbeitung und Weiterleitung von Netzwerkanfragen Leistungseinbußen verursacht. Außerdem ist ihre Konfiguration im Vergleich zu anderen Firewall-Typen komplexer.
Wichtige Funktionen
- Prüfung auf Anwendungsebene: Sie fungiert als Vermittler zwischen Clients und Servern und untersucht den Netzwerkverkehr auf Anwendungsebene sorgfältig.
- Höhere Anwendungssicherheit: Sie bietet umfassende Einblicke in Anwendungsprotokolle und verbessert dadurch die Erkennung und Verhinderung schädlicher Aktivitäten.
- Granulare Kontrolle: Anwendungsspezifische Sicherheitsrichtlinien ermöglichen eine detaillierte Steuerung der Sicherheitsprotokolle im Netzwerk.
- Zusätzliche Schutzebene: Sie fügt eine zusätzliche Sicherheitsebene hinzu, indem sie Details des internen Netzwerks verbirgt.
Firewall der nächsten Generation (NGFW)
NGFWs verbinden die Funktionen herkömmlicher Firewalls mit fortschrittlichen Netzwerksicherheitsfunktionen, um Bedrohungen wie Malware, Eindringversuche und verdächtige Aktivitäten zu erkennen und zu blockieren. Sie integrieren eine umfassende Paketprüfung, Intrusion-Prevention-Systeme (IPS) und Anwendungskenntnis.
Eine NGFW bietet außerdem Transparenz und Kontrolle auf Anwendungsebene und wendet Richtlinien anhand der Benutzeridentität an, wodurch eine präzise Zugriffskontrolle möglich wird.
Die Konfiguration und Wartung von NGFWs kann jedoch kompliziert sein und zusätzliche Leistungsressourcen erfordern.
Wichtige Funktionen
- Integrierte Sicherheit: Sie vereint Sicherheitsfunktionen wie Intrusion Prevention, Anwendungskenntnis, DPI und Threat Intelligence.
- Transparenz und Kontrolle auf Anwendungsebene: Sie verbessert die Kontrolle und Sicherheitsrichtlinien auf Grundlage von Anwendungen, Benutzern und Inhalten.
- Fortschrittliche Bedrohungserkennung: NGFWs können ausgeklügelte Angriffe und Advanced Persistent Threats (APTs) erkennen und verhindern.
- Schutz in Echtzeit: Die Integration von Threat-Intelligence-Feeds ermöglicht Echtzeitschutz vor neu auftretenden Bedrohungen.
Firewall mit Stateful Inspection
Eine Firewall mit Stateful Inspection leistet mehr als eine Paketfilterung: Sie verfolgt auch Netzwerkverbindungen. Sie trifft intelligente Entscheidungen darüber, ob Pakete zugelassen oder blockiert werden, indem sie bestehende Verbindungen wie Quell- und Ziel-IP-Adressen, Portnummern und den Verbindungsstatus speichert.
Darüber hinaus ist sie mit verschiedenen Netzwerkprotokollen und Anwendungen kompatibel. Einer der Nachteile dieses Firewall-Typs besteht jedoch darin, dass bestimmte Anwendungen nur schwer verstanden werden. Sie kann anfällig für ausgeklügelte Angriffe sein, die Protokollschwachstellen ausnutzen oder die Einstellungen der Firewall manipulieren.
Wichtige Funktionen
- Kontextabhängige Filterung: Sie scannt den vollständigen Kontext des Netzwerkverkehrs, einschließlich Quelle, Ziel und Verbindungsstatus.
- Erhöhte Sicherheit: Sie führt eine Statustabelle, um den Zustand von Netzwerkverbindungen zu überprüfen und sicherzustellen, dass eingehende Pakete zu bestehenden ausgehenden Verbindungen passen.
- Erkennung schädlichen Datenverkehrs: Firewalls mit Stateful Inspection können schädlichen oder nicht autorisierten Datenverkehr effizient aufdecken.
Bereitstellungsarten netzwerkbasierter Firewalls
Unternehmen stehen mehrere Bereitstellungsoptionen zur Verfügung – darunter hardware-, software- und servicebasierte Lösungen –, um die beste Firewall für den Schutz ihres Netzwerks auszuwählen. Diese Optionen ermöglichen es ihnen, ihre Firewall-Strategien an individuelle Anforderungen und Netzwerkarchitekturen anzupassen.
Hardwarebasierte Firewall
Eine hardwarebasierte Firewall verwendet ein physisches Gerät als dedizierte Sicherheits-Appliance, die das interne Netzwerk vor externen Bedrohungen schützt und den Netzwerkverkehr filtert.
Dieses Gerät verbindet verschiedene Netzwerksegmente und setzt Sicherheitsrichtlinien um. Indem es zwischen dem externen Netzwerk und dem Server platziert wird, fungiert es als Barriere gegen Eindringversuche und untersucht eingehenden Datenverkehr auf Bedrohungen.
Hardware-Firewalls überprüfen den gesamten Datenverkehr und gewähren oder verweigern den Zugriff auf Grundlage vordefinierter Regeln. Sie verfügen über Funktionen wie Paketfilterung, Stateful Inspection, Intrusion Prevention und VPN-Unterstützung für mehr Netzwerksicherheit. Sie können große Mengen an Netzwerkverkehr verarbeiten und eine sichere Kommunikation innerhalb des Netzwerks zuverlässig ermöglichen.
Softwarebasierte Firewall
Softwarebasierte Firewalls sind Computerprogramme, die ein- und ausgehende Daten überprüfen. Sie verfolgen und steuern Daten auf einzelnen Computern.
Dieser Firewall-Typ bietet ähnliche Funktionen wie physische Firewalls und lässt sich zur Erkennung verdächtiger Aktivitäten anpassen. Er schützt vor externen Bedrohungen und verhindert Angriffe auf andere Netzwerke.
Zu den Vorteilen softwarebasierter Firewalls gehören geringere Kosten, Skalierbarkeit und die Bereitstellung aus der Ferne.
Firewall-as-a-Service (FWaaS)
Eine Firewall-as-a-Service-Lösung (FWaaS) ist eine cloudbasierte Firewall-Lösung, die fortschrittliche Sicherheitsfunktionen aus der Cloud bereitstellt. Sie bietet Zugriffskontrollen, Bedrohungsprävention und IPS-Funktionen.
Eine FWaaS macht lokale Hardware- oder Software-Firewalls überflüssig, da der Dienstanbieter die Wartung und Aktualisierung der Infrastruktur übernimmt. Dadurch können sich Unternehmen auf ihr Kerngeschäft konzentrieren.
Warum sind Netzwerk-Firewalls wichtig?
In der aktuellen Technologielandschaft sind Netzwerk-Firewalls ein unverzichtbarer Bestandteil einer soliden Cybersicherheitsstrategie und dienen als erste Verteidigungslinie gegen Hacker und Malware. Diese Tools können mit modernen Bedrohungen und wachsenden Netzwerken wie Cloud-Lösungen umgehen. Sie schützen Netzwerke, Daten und Ressourcen vor vielfältigen Schwachstellen.
Ohne Firewalls sind Netzwerke Angriffen und Datenschutzverletzungen ausgesetzt. Bedrohungsakteure können vertrauliche Informationen stehlen oder den Betrieb stören.
Für umfassende Sicherheit sollten Unternehmen Firewalls zwischen Netzwerken und dem Internet platzieren sowie klare Richtlinien und Strategien festlegen.
Vorteile von Netzwerk-Firewalls
Die Implementierung einer netzwerkbasierten Firewall bringt zahlreiche Vorteile für die Cybersicherheit eines Unternehmens mit sich, darunter Überwachungs- und Protokollierungsfunktionen, Zugriffskontrolle und Segmentierungsmöglichkeiten. Hier sind einige der wichtigsten Vorteile von Netzwerk-Firewalls.
Netzwerksicherheit
Sicherheit ist der wichtigste Zweck einer Netzwerk-Firewall. Netzwerkbasierte Firewalls bilden eine ständige Barriere gegen unerwünschten Zugriff und schädliche Aktivitäten.
Durch die Überwachung und Kontrolle des ein- und ausgehenden Netzwerkverkehrs verhindern Firewalls, dass unbefugte Personen oder Software auf vertrauliche Daten und Ressourcen innerhalb eines Netzwerks zugreifen.
Überwachung und Protokollierung von Netzwerkaktivitäten
Netzwerk-Firewalls führen detaillierte Protokolle über Netzwerkaktivitäten wie Verbindungsversuche, Verkehrsmuster und Sicherheitsereignisse.
Durch die kontinuierliche Überwachung des Datenverkehrs und der Protokolle liefern Firewalls fortschrittliche Netzwerkanalysen und vermitteln Administratoren ein umfassenderes Verständnis des Zustands und der Bedingungen des Netzwerks.
Zugriffskontrolle
Firewalls geben Unternehmen die Möglichkeit, Richtlinien für die Zugriffskontrolle zu definieren und zu verwalten, und steuern so effektiv, wer auf ihre Netzwerke und Ressourcen zugreifen kann.
Indem sie unbefugte Zugriffsversuche verhindern, erhöhen Firewalls die Sicherheit, schützen wertvolle Ressourcen und minimieren das Risiko von Sicherheitsverletzungen.
Bedrohungsprävention
Netzwerk-Firewalls sind entscheidend für die Abwehr einer Vielzahl von Bedrohungen und Angriffen. Sie blockieren schädlichen Datenverkehr wie Viren, Malware, Ransomware, und Distributed Denial-of-Service (DDoS)-Angriffe.
Mithilfe von Intrusion-Detection- und -Prevention-Systemen erhöhen Firewalls die Sicherheit, indem sie verdächtige Aktivitäten und bekannte Angriffsmuster aufdecken und stoppen. Außerdem kontrollieren sie die Einstiegspunkte des Systems und blockieren Virenangriffe und Keylogger.
Netzwerksegmentierung
Firewalls können ein Netzwerk in kleinere Teilnetze oder Segmente unterteilen, die als Netzwerksegmentierung bezeichnet werden. Dadurch können Unternehmen den Datenverkehr zwischen verschiedenen Netzwerkbereichen kontrollieren und die Auswirkungen potenzieller Sicherheitsverletzungen begrenzen.
Netzwerksegmentierung verbessert außerdem die Überwachungsmöglichkeiten, steigert durch die Verringerung von Überlastungen die Leistung, grenzt technische Probleme ein und erhöht die Sicherheit.
Anwendungskontrolle
Mit der Anwendungskontrolle können Unternehmen bestimmte Anwendungen in ihren Netzwerken verfolgen und verwalten. Netzwerkadministratoren können nicht genehmigte Anwendungen blockieren, Richtlinien zur zulässigen Nutzung anwenden und die mit potenziell schädlichen Apps verbundenen Risiken reduzieren.
Dies führt zu einer höheren Netzwerkstabilität sowie zu einer Verringerung der mit Malware verbundenen Risiken und Kosten.
Fazit: Netzwerk-Firewalls im Unternehmen
Angesichts der zunehmenden Cyberkriminalität sind netzwerkbasierte Firewalls in Unternehmen heute unabhängig von ihrer Größe unverzichtbar. Sie bieten mehr als nur Schutz vor Hackern, indem sie beispielsweise Sicherheitsdaten sammeln, Schutzmaßnahmen automatisieren und Netzwerkprobleme beheben, die die Produktivität beeinträchtigen. Darüber hinaus beschränkt eine zuverlässige Netzwerk-Firewall den Zugriff auf unsichere Websites und hebt so die allgemeine Netzwerksicherheit auf ein neues Niveau.
Durch Investitionen in renommierte Firewall-Lösungen können Unternehmen ihre digitalen Ressourcen schützen, den Datenschutz wahren und ihren Ruf im modernen digitalen Umfeld schützen.
Mehr erfahren
Weitere Informationen und Tipps zu Firewalls finden Sie in unserer ausführlichen Berichterstattung über alles, was Sie benötigen – vom Kauf über die Einrichtung bis zur Wartung.
Kaufratgeber für Firewalls
- Die besten Firewalls für KMU
- Die besten Firewalls für Unternehmen
- Die besten softwarebasierten Firewalls
Tipps zur Einrichtung von Firewalls
- BestPractices für Firewalls
- So richten Sie eine Firewall ein und konfigurieren sie
- So legen Sie Firewall-Regeln fest
- So erstellen Sie eine Firewall-Richtlinie – plus eine kostenlose Vorlage