


ネットワークベースのファイアウォールは、許可されていないトラフィックをブロックし、組織がインフラをきめ細かく制御できるようにすることで、プライベートネットワークを保護するネットワークセキュリティの重要な構成要素です。
ネットワークパケットを検査して事前定義されたルールを適用し、内部ネットワークと外部ネットワークの間の障壁として機能します。ネットワークファイアウォールによって、個人ユーザーや企業ユーザーはセキュリティを強化し、サイバー攻撃のリスクを軽減できます。
ネットワークベースのファイアウォールを適切に設定すると、ユーザーが必要なリソースに安全にアクセスできるようにしながら、保護されたネットワークへの侵入を試みるハッカーや悪意のあるプログラムを締め出し、機密データを保護できます。さらに、管理者はネットワーク内のアクセスを制限するルールを設定し、特定のプログラムの実行をユーザーに禁止したり、特定のWebサイトへのアクセスを制限したりできます。
この記事では、ネットワークファイアウォールとは何か、またサイバー脅威から保護するうえでどのような役割を果たすのかを解説します。さまざまなファイアウォールの種類や機能、導入方法を詳しく見ていき、潜在的な脅威からネットワークを守るための事前対策について、十分な情報に基づいて判断できるようにします。
ネットワークベースのファイアウォールはどのように機能するのか?
ネットワークベースのファイアウォールは、現代のネットワークインフラを保護するうえで不可欠な存在です。これらのツールはファイアウォールポリシーを適用して、ネットワークトラフィックを制御・監視します。Transmission Control Protocol/Internet Protocol(TCP/IP)の通信レイヤー、具体的には次のレイヤー内のデータを検査します。
- アプリケーション
- トランスポート
- IP/ネットワーク
- ハードウェア/データリンク
これらのレイヤーが、データの送信元から送信先までの移動を導きます。
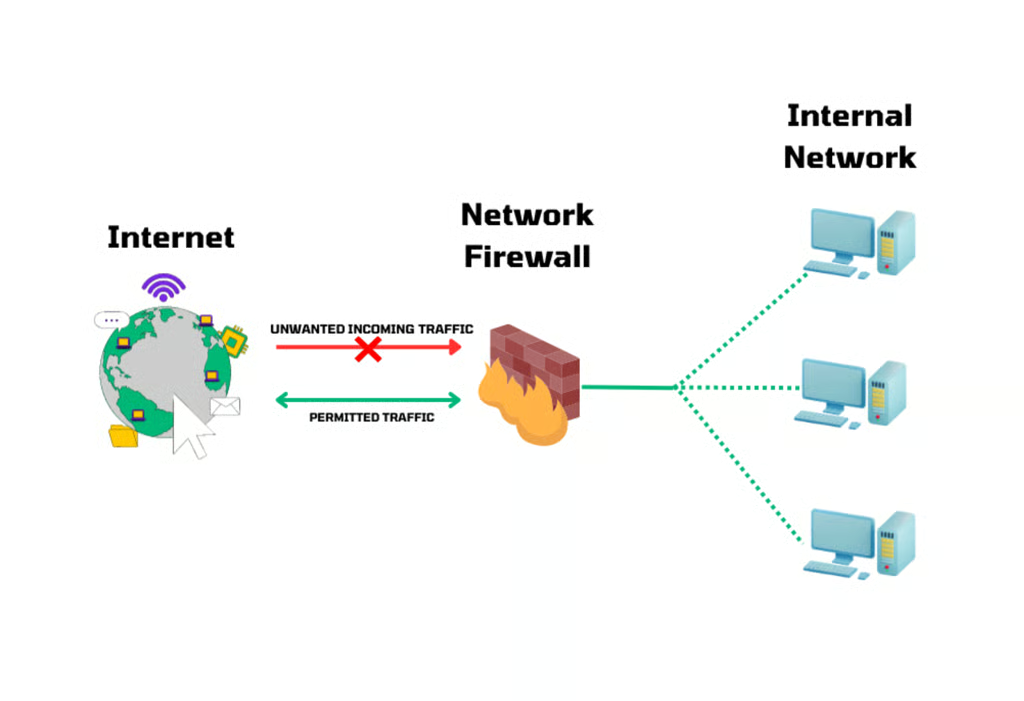
ネットワークファイアウォールは、プライベートネットワークと外部ネットワーク、つまりインターネットとの間に境界を作ります。送受信パケットを検査し、通常のトラフィックと悪意のあるトラフィックを区別します。
ネットワークファイアウォールの動作は、アクセス制御リスト(ACL)にも依存します。ACLは、IPアドレス、ポート番号、特定のプロトコルなど、事前定義された基準に基づいてパケットを許可または拒否し、トラフィックを正確に制御します。
簡単に言えば、受信トラフィックはファイアウォールを通過し、ファイアウォールポリシーとACLルールに基づいて認証・評価されます。パケットが許可ルールを満たしていれば、意図した送信先へ通過できます。拒否ルールに該当する場合、ファイアウォールはそのパケットのネットワークへの侵入をブロックします。
ネットワークベースのファイアウォールの仕組みを図で示すと、次のようになります。
ネットワークファイアウォールの仕組みを理解し、ファイアウォールを設定するためのベストプラクティスに従うことは、効果的なセキュリティインフラを構築するうえで不可欠です。適切なファイアウォールルールを導入し、定期的な監査を実施して、ネットワークの専門家と連携することで、組織はサイバーセキュリティの防御を強化できます。
ネットワークファイアウォールのさまざまな種類
ネットワークセキュリティのさまざまなニーズに対応するネットワークファイアウォールの種類には、アプリケーションレイヤー型、パケットフィルタリング型、サーキットレベル型などがあります。ここでは、広く利用されている種類と主な機能をいくつか紹介します。
アプリケーションレイヤー型ファイアウォール
アプリケーションレイヤー型ファイアウォールは、アプリケーションレイヤーゲートウェイ(ALG)とも呼ばれ、個々のアプリケーションに合わせた高度なセキュリティ機能を提供します。
これらのファイアウォールは、IPとポートの情報だけに頼るのではなく、OSIネットワークスタックのアプリケーションレイヤーで動作し、特定のアプリケーションプロトコルを詳細に検査・フィルタリングします。
きめ細かな制御と詳細な検査機能を提供することで、ALGはネットワークとアプリケーション全体のセキュリティレベルを高めます。
主な機能
- ディープパケットインスペクション(DPI):このファイアウォールは、IPやポートの分析にとどまらず、ネットワークパケットのペイロードを調べ、特定の種類の攻撃を検知・防止できます。
- プロトコル認識:プロトコル固有のセキュリティポリシーを実行し、アプリケーションレイヤーのトラフィックにおける異常や違反を特定します。
- ユーザー認証と認可:ユーザー名やパスワードなど、アプリケーションレベルの認証情報に基づいてユーザーを認可します。組織はきめ細かなアクセス制御を適用し、機密リソースへの不正アクセスを防止できます。
- コンテンツフィルタリング:ネットワークトラフィックの内容をスキャンし、事前定義されたルールに基づいて、アプリケーション固有のアクティビティを許可したり、Web閲覧、ファイル転送、メール通信に関連するデータをブロックしたりします。
パケットフィルタリング型ファイアウォール
パケットフィルタリング型ファイアウォールは、個々のデータパケットを分析し、あらかじめ設定されたルールに基づいて判断します。主に、送信元と送信先のIPアドレス、ポート番号、プロトコルなどの情報に着目します。
この種類のネットワークファイアウォールは、ネットワークトラフィックを大量に処理する際のシンプルさ、拡張性、効率性で知られています。一方で、パケットの内容を高度に分析する機能に乏しく、特定のアプリケーションやユーザーアクティビティをきめ細かく制御できない場合があります。また、IPスプーフィング攻撃にも脆弱です。
主な機能
- ネットワークレイヤーでの基本的なフィルタリング:ネットワークレイヤーで動作し、送信元/送信先IPアドレス、ポート、プロトコルに基づいてパケットをフィルタリングします。
- 効率性:処理速度が速く、高速ネットワーク環境に適しています。
サーキットレベル型ファイアウォール
これはサーキットレベルゲートウェイまたは透過型プロキシファイアウォールとも呼ばれ、セッションレベルでネットワークトラフィックを制御します。デバイス間の接続が確立された後にセキュリティ対策を適用します。ハンドシェイクのプロセスを監視し、接続がファイアウォールのルールとポリシーに従っていることを確認します。
サーキットレベル型ファイアウォールは、認証と識別に必要な範囲を超えてデータを変更することはありません。信頼できるデバイスと信頼できないネットワーク間の安全な通信を実現します。
主な機能
- セッションレベルのフィルタリング:OSIモデルのセッションレイヤーで動作し、送信元と送信先の間でセッションが確立されることを検証します。
- 透過的な接続性:内部ネットワークと外部ネットワークの間に仮想回路を作成し、内部ネットワークの詳細を隠しながら通信をサポートします。
- 高速なパフォーマンス:プロキシやアプリケーションレイヤー型ファイアウォールと比べて高速に処理できます。
プロキシサーバーファイアウォール
プロキシファイアウォールは、内部クライアントと外部ソースの間の仲介役として機能します。内部ネットワークを外部エンティティとの直接接触から隔離し、セキュリティ層を追加します。
この種類のネットワークファイアウォールは、アプリケーションレイヤーのトラフィックを詳細に検査し、ユーザー認証をサポートします。
一方で、プロキシファイアウォールはネットワーク要求の処理と転送を行うため、パフォーマンスのオーバーヘッドが生じます。さらに、他の種類のファイアウォールと比べて設定が複雑です。
主な機能
- アプリケーションレイヤーの検査:クライアントとサーバーの仲介役として機能し、アプリケーションレイヤーでネットワークトラフィックを注意深く検査します。
- アプリケーションセキュリティの強化:アプリケーションプロトコルを詳細に可視化し、悪意のある活動の検知・防止能力を高めます。
- きめ細かな制御:アプリケーション固有のセキュリティポリシーにより、ネットワーク上のセキュリティプロトコルを細かく制御できます。
- 追加の保護レイヤー:内部ネットワークの詳細を隠し、セキュリティ層を追加します。
次世代ファイアウォール(NGFW)
NGFWは、従来型ファイアウォールの機能に高度なネットワークセキュリティ機能を組み合わせ、マルウェア、侵入の試み、疑わしいアクティビティなどの脅威を検知・ブロックします。ディープパケットインスペクション、侵入防止システム(IPS)、アプリケーション認識機能を搭載しています。
NGFWはアプリケーションの可視化と制御も実現し、ユーザーIDに基づいてポリシーを適用することで、正確なアクセス制御を可能にします。
ただし、NGFWの設定と保守は複雑になる場合があり、追加の処理リソースも必要です。
主な機能
- 統合セキュリティ:侵入防止、アプリケーション認識、DPI、脅威インテリジェンスなどのセキュリティ機能を統合します。
- アプリケーションの可視化と制御:アプリケーション、ユーザー、コンテンツに基づく制御とセキュリティポリシーを強化します。
- 高度な脅威検知:NGFWは、巧妙な攻撃や高度な持続的脅威(APT)を検知して防止できます。
- リアルタイム保護:脅威インテリジェンスフィードとの統合により、新たに出現する脅威からリアルタイムで保護します。
ステートフルインスペクション型ファイアウォール
「ステートフルインスペクション型ファイアウォール」は、パケットフィルタリングだけでなく、ネットワーク接続も追跡します。送信元と送信先のIPアドレス、ポート番号、接続状態など、確立済みの接続を記憶することで、パケットを許可するかブロックするかをインテリジェントに判断します。
さらに、さまざまなネットワークプロトコルやアプリケーションと互換性があります。ただし、この種類のファイアウォールの短所の1つは、特定のアプリケーションを理解することです。プロトコルの脆弱性を悪用したり、ファイアウォールの設定を操作したりする巧妙な攻撃に対して脆弱になる可能性があります。
主な機能
- コンテキスト認識型フィルタリング:送信元、送信先、接続状態など、ネットワークトラフィックの完全なコンテキストをスキャンします。
- セキュリティの強化:状態テーブルを保持してネットワーク接続の状態を確認し、受信パケットが既存の送信接続と一致することを保証します。
- 悪意のあるトラフィックの検知:ステートフルインスペクション型ファイアウォールは、悪意のあるトラフィックや許可されていないトラフィックの発見に効果を発揮します。
ネットワークベースのファイアウォールの導入形態
組織がネットワークを保護する最適なファイアウォールを選ぶ際には、ハードウェア、ソフトウェア、サービスベースなど、いくつかの導入方法を検討できます。これらの選択肢によって、固有の要件やネットワークアーキテクチャに合わせてファイアウォール戦略を調整できます。
ハードウェアベースのファイアウォール
ハードウェアベースのファイアウォールは、専用のセキュリティアプライアンスとして物理デバイスを使用し、外部の脅威から内部ネットワークを保護するとともに、ネットワークトラフィックをフィルタリングします。
このデバイスは異なるネットワークセグメントに接続してセキュリティポリシーを適用します。外部ネットワークとサーバーの間に配置することで、侵入に対する障壁として機能し、受信トラフィックに脅威がないか評価します。
ハードウェアファイアウォールはすべてのトラフィックを検査し、あらかじめ定義されたルールに基づいてアクセスを許可または拒否します。パケットフィルタリング、ステートフルインスペクション、侵入防止、VPNサポートなどの機能を備え、ネットワークセキュリティをさらに高めます。大量のネットワークトラフィックにも対応でき、ネットワーク内の安全な通信を確実に実現します。
ソフトウェアベースのファイアウォール
ソフトウェアベースのファイアウォールは、出入りするデータを検査するコンピュータプログラムです。個々のコンピュータ上のデータを追跡・制御します。
この種類のファイアウォールは、物理ファイアウォールと同様の機能を備え、疑わしいアクティビティを検知できるようカスタマイズできます。外部の脅威から保護し、他のネットワークへの攻撃を防止します。
ソフトウェアベースのファイアウォールを利用するメリットには、低コスト、スケーラビリティ、リモート導入などがあります。
Firewall-as-a-Service(FWaaS)
Firewall-as-a-Service(FWaaS)とは、クラウドから高度なセキュリティ機能を提供するクラウドベースのファイアウォールソリューションです。アクセス制御、脅威防止、IPS機能を備えています。
FWaaSでは、サービスプロバイダーがインフラの保守や更新を担うため、オンプレミスのハードウェアファイアウォールやソフトウェアファイアウォールが不要になります。その結果、企業は中核業務に集中できます。
ネットワークファイアウォールが重要な理由
現在の技術環境において、ネットワークファイアウォールは強固なサイバーセキュリティ戦略に不可欠な要素であり、ハッカーやマルウェアに対する防御の第一線として機能します。こうしたツールは、クラウドソリューションのような現代の脅威や拡大するネットワークにも対応できます。さまざまな脆弱性からネットワーク、データ、リソースを保護します。
ファイアウォールがなければ、ネットワークは攻撃やデータ侵害にさらされます。脅威アクターは機密情報を盗んだり、業務を妨害したりする可能性があります。
完全なセキュリティを確保するには、組織はネットワークとインターネットの間にファイアウォールを配置し、明確なポリシーと戦略を確立する必要があります。
ネットワークファイアウォールのメリット
ネットワークベースのファイアウォールを導入すると、監視とログ記録、アクセス制御、セグメンテーション機能など、組織のサイバーセキュリティ態勢に多くのメリットがもたらされます。ここでは、ネットワークファイアウォールを利用する主なメリットを紹介します。
ネットワークセキュリティ
ネットワークファイアウォールを導入する主な目的はセキュリティです。ネットワークベースのファイアウォールは、望ましくないアクセスや悪意のある活動に対する常時の障壁となります。
ファイアウォールは、ネットワークへの受信・送信トラフィックを監視・制御することで、許可されていない人物やソフトウェアがネットワーク内の機密データやリソースにアクセスするのを防ぎます。
ネットワークアクティビティの監視とログ記録
ネットワークファイアウォールは、接続の試み、トラフィックパターン、セキュリティイベントなど、ネットワークアクティビティの詳細なログを保持します。
ファイアウォールはトラフィックとログを継続的に監視し、高度なネットワーク分析を実行することで、管理者がネットワークの健全性や状態をより深く把握できるようにします。
アクセス制御
ファイアウォールによって、組織はアクセス制御ポリシーを定義・管理し、ネットワークやリソースにアクセスできるユーザーを効果的に管理できます。
ファイアウォールは、許可されていない侵入の試みを防ぐことで、セキュリティを強化し、重要な資産を保護するとともに、侵害のリスクを最小限に抑えます。
脅威防止
ネットワークファイアウォールは、さまざまな脅威や攻撃の防止に重要な役割を果たします。ウイルス、マルウェア、ランサムウェア、分散型サービス拒否(DDoS)攻撃などの悪意のあるトラフィックをブロックします。
侵入検知・防止システムを使用することで、ファイアウォールは疑わしい活動や既知の攻撃パターンを発見して阻止し、セキュリティを強化します。また、システムのエントリーポイントも制御し、ウイルス攻撃やキーロガーをブロックします。
ネットワークセグメンテーション
ファイアウォールは、ネットワークをより小さなサブネットワークやセグメントに分割できます。これは、ネットワークセグメンテーションと呼ばれます。これにより、組織はネットワークの異なる領域間のトラフィックを制御し、潜在的なセキュリティ侵害の影響を限定できます。
ネットワークセグメンテーションは、監視機能も強化します。輻輳を軽減してパフォーマンスを高め、技術的な問題を局所化し、セキュリティを向上させます。
アプリケーション制御
アプリケーション制御によって、組織はネットワーク上の特定のアプリケーションを追跡・管理できます。ネットワーク管理者は、承認されていないアプリケーションをブロックし、許容される利用ポリシーを適用するとともに、有害な可能性のあるアプリに伴うリスクを軽減できます。
これにより、ネットワークの安定性が向上し、マルウェア関連のリスクとコストが減少します。
まとめ:企業におけるネットワークファイアウォールの活用
サイバー犯罪が増加するなか、組織の規模を問わず、ネットワークベースのファイアウォールは今日の企業にとって不可欠です。セキュリティデータの収集、保護の自動化、生産性に影響するネットワークの問題解決などの機能を備え、ハッカーからの保護にとどまらない価値を提供します。さらに、信頼性の高いネットワークファイアウォールは安全でないサイトへのアクセスを制限し、ネットワーク全体のセキュリティを次のレベルへ引き上げます。
信頼できるファイアウォールソリューションに投資することで、組織はデジタル資産を保護し、データのプライバシーを守り、現代のデジタル環境での評判を維持できます。
詳しく見る
ファイアウォールの購入から設定、保守まで、知っておくべき情報を網羅した詳しい解説で、ファイアウォールに関するさらなる情報とヒントをご覧ください。