


Classless Inter-Domain Routing (CIDR) ist ein IP-Adressierungssystem, das das frühere System mit Netzwerken der Klassen A, B und C ersetzt hat. CIDR wurde entwickelt, um den Mangel an verfügbaren IP-Adressen zu lindern, indem mithilfe eindeutigerer und granularer Kennungen für Netzwerke und einzelne Geräte eine effizientere Adressvergabe ermöglicht wird.
Um das einfacher zu erklären, stellen Sie sich IP-Adressen wie Hausadressen vor. So wie Sie eine Hausadresse benötigen, um Post zu empfangen, brauchen Computer IP-Adressen, um miteinander zu kommunizieren.
Vor CIDR wurden IP-Adressen in Gruppen vergeben, die als Klassen bezeichnet wurden. Das war so, als hätte eine Hausadresse nur drei Ziffern. Dadurch stand nur eine sehr begrenzte Anzahl an Adressen zur Verfügung.
CIDR ist so, als hätte eine Hausadresse zehn Ziffern. Dadurch stehen mehr Hausadressen zur Verfügung, die zudem effizienter und gezielter vergeben werden können.
Welchen Zweck erfüllt CIDR?
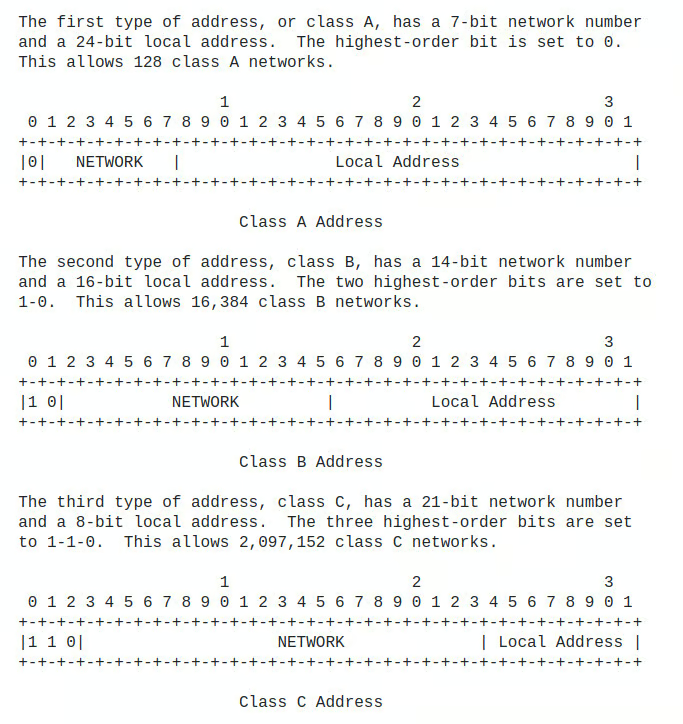
1993 wurde CIDR als Lösung veröffentlicht für die drohende Knappheit an IPv4-Adressen. Durch die Zuweisung präziserer und differenzierterer CIDR-Blöcke an Netzwerke, die weniger Ressourcen beanspruchen, konnte CIDR die Lebensdauer dieser wertvollen Ressource verlängern. Es ersetzte das inzwischen veraltete klassenbasierte Netzwerksystem auf Grundlage der Klassen A, B und C, wie im IETF-Dokument rfc943 zusammengefasst:
Nachteile des klassenbasierten Systems
Das klassenbasierte System war für seine Zeit zwar gut geeignet, hatte jedoch Nachteile, die schnell zu seiner Ablösung führten, darunter Ineffizienz, eine mangelhafte Struktur, Routingprobleme und fehlende Skalierbarkeit.
1. Ineffizienz
Das klassenbasierte System war hinsichtlich der Anzahl der vergebenen Adressen ineffizient. Außerdem war es unflexibel: Da nur drei Größen zur Verfügung standen, konnten Netzwerke nicht einfach geändert oder aufgeteilt werden.
CIDR löst diese Probleme, indem es die Aufteilung und effizientere Vergabe von IP-Adressen erleichtert.
2. Strukturierung
Bei der Verwendung von CIDR kann eine IP-Adresse ein Präfix enthalten, das das Netzwerk beschreibt, und ein Suffix, das ein bestimmtes Gerät oder einen Host in diesem Netzwerk beschreibt.
CIDR ermöglicht außerdem CIDR-Blöcke. Dabei handelt es sich um eine bestimmte Anzahl von IP-Adressen, die einer einzelnen Organisation zugewiesen werden können.
Klassenbasierte IP-Adressen boten keine dieser Möglichkeiten.
3. Routingprobleme
Das klassenbasierte System erforderte, dass jedes unabhängige Netzwerk einzeln aufgeführt wurde, wodurch größere Routingtabellen entstanden.
Um dieses Problem zu lösen, entwickelte CIDR eine Notation, mit der Netzwerke gruppiert werden konnten, wodurch die Anzahl der Einträge in diesen großen Routingtabellen deutlich reduziert wurde.
4. Fehlende Skalierbarkeit
Kurz nach der Einführung des Domain Name System (DNS) wurde das klassenbasierte System aufgrund der enormen Größe und Ausdehnung des Internets schnell untragbar.
CIDR löste dieses Problem, indem bestimmte CIDR-Blöcke effizient im gesamten Internet zugewiesen werden konnten, wodurch die Skalierbarkeit verbessert wurde.
So funktioniert CIDR
Mithilfe der CIDR-Notation können Administratoren Netzwerke so aggregieren, dass die Anzahl der Einträge in einer Routingtabelle minimiert wird. Bei dieser Methode werden Organisationen CIDR-Blöcke zugewiesen und diese Blöcke in kleinere, besser verwaltbare Segmente unterteilt. Dadurch können IP-Adressen anhand bestimmter Regeln und Anforderungen dynamisch Benutzern zugewiesen werden.
Die Internet Assigned Number Authority (IANA) ist für die Verwaltung der Zuweisung von CIDR-Blöcken zuständig. Auf diese Weise optimiert CIDR die dynamische Vergabe von IP-Adressen anhand zuvor festgelegter Richtlinien und sorgt für ein strukturierteres und effizienteres System zur Netzwerkverwaltung.
CIDR-Strukturierung
CIDR ist mithilfe von Blöcken strukturiert, die Präfixe, Suffixe und eine Routennotation enthalten.
Blöcke
CIDR-Blöcke sind als eine bestimmte Anzahl von IP-Adressen definiert, die einer einzelnen Organisation zugewiesen werden können. CIDR-Blöcke werden in kleinere Einheiten unterteilt, wodurch sich IP-Adressen leichter und effizienter aufteilen und zuweisen lassen.
Präfix/Suffix
CIDR-Blöcke werden durch Präfix und Suffix gekennzeichnet. Das Präfix gibt das Netzwerk an, das Suffix einen bestimmten Host innerhalb dieses Netzwerks.
Notation
Die CIDR-Notation kombiniert eine IP-Adresse mit einer bestimmten Netzwerkmaske. Betrachten Sie beispielsweise das folgende Format: 192.168.129.23/17 – die 17 gibt an, wie viele Bits die Adresse selbst enthält.
IPv4-Adressen können bis zu 32 dieser Bits enthalten, während IPv6 umfangreicher ist und 128 mögliche Bitkombinationen erlaubt. Einfach gesagt bietet CIDR Ihnen maximale Kontrolle über die Routen zwischen Ihren Computern und Netzwerken.
Subnetzmasken
CIDR ist ein auf Effizienz ausgerichtetes System, das auf dem Konzept der Subnetzmasken beruht. Diese 32-Bit-Zahlen fungieren als Filter für IP-Adressen und unterteilen sie logisch in Netzwerk- und Hostanteile. So können Geräte schnell erkennen, wie sie am besten miteinander kommunizieren. Durch diese effiziente Aufteilung der Elemente lassen sich Daten ohne Verwirrung oder Verzögerung schnell zwischen Hosts übertragen.
CIDR ist eine alternative Darstellung einer Subnetzmaske und besteht aus der binären Darstellung der Netzwerkadresse, gefolgt von einem Schrägstrich und einem Suffix, das die Gesamtzahl der reservierten Bits angibt, die in der Adresse übereinstimmen müssen.
Wie sieht eine CIDR-Adresse aus?
Eine CIDR-Adresse besteht aus zwei Teilen: Präfix und Suffix. Das Präfix ist die Netzwerkadresse. Darauf folgen ein Schrägstrich und das Suffix, das die Größe des CIDR-Blocks in Bits angibt.
Wenn Sie beispielsweise die IP-Adresse 192.168.1.1 und die Subnetzmaske 255.255.255.0 haben, lautet die CIDR-Notation 192.168.1.1/24. Das /24 gibt an, dass die ersten 24 Bits der IP-Adresse für die Netzwerkadresse verwendet werden und die verbleibenden 8 Bits für die Hostadresse.
Die CIDR-Adresse kann in IPv4- oder IPv6-Notation geschrieben werden. Zum Beispiel 192.168.1.0/24 für IPv4 oder 2001:db8::/32 für IPv6.
2 Beispiele für CIDR-Konvertierungen
Die Umwandlung von CIDR-Adressen in IP-Adressen und umgekehrt ist recht einfach. Dabei müssen jedoch bestimmte Regeln beachtet werden. So muss die CIDR-Notation für IPv4-Adressen ein Suffix (die Größe des CIDR-Blocks) zwischen 0 und 32 und für IPv6-Adressen zwischen 0 und 128 enthalten.
Es gibt zwei grundlegende Methoden, IP-Adressen in CIDR umzuwandeln: Subnetting und Supernetting.
Subnetting
Subnetting bezeichnet die Aufteilung eines Netzwerks in kleinere Subnetzwerke, um Netzwerkleistung und Sicherheit zu verbessern.
Beim Subnetting werden Bits aus dem Host-ID-Teil der IP-Adresse entlehnt. Wenn Sie beispielsweise eine Klasse-C-Netzwerkadresse 192.168.1.0 haben und 4 Subnetze erstellen möchten, würden Sie 2 Bits aus dem Host-ID-Teil der IP-Adresse entlehnen. Dadurch erhalten Sie 4 Subnetze mit jeweils 64 Hosts.
Supernetting
Supernetting, auch als Routenübersicht oder Routenaggregation bezeichnet, ist eine Methode, um zahlreiche zusammenhängende Subnetze zu einem großen Netzwerk zusammenzufassen. Dieser Prozess erfolgt, indem Bits aus dem Netzwerk-ID-Teil der IP-Adresse sorgfältig ausgewählt werden, um eine aggregierte Darstellung zu erzeugen.
Wenn Sie beispielsweise 8 Subnetze haben, können Sie sie durch das Entlehnen von 3 Bits aus dem Netzwerk-ID-Teil der IP-Adresse zu einem einzelnen Subnetz zusammenfassen. Dadurch erhalten Sie ein einzelnes Subnetz mit 8 Subnetzen und jeweils 256 Hosts.
Ein praktisches Beispiel dafür wäre, wenn ein Unternehmen mehrere Bürostandorte mit den zugehörigen Routern zu einem einzigen Supernetzwerk zusammenfassen möchte.
Fazit: CIDR in Unternehmensnetzwerken einsetzen
Der ursprüngliche Zweck von CIDR bestand darin, das Wachstum der Routingtabellen auf Routern weltweit zu regulieren und deren Größe zu reduzieren. Diese Erwartungen wurden übertroffen. Neben der Verkleinerung von Routingtabellen hat CIDR dazu beigetragen, die Sicherheit zu erhöhen sowie Skalierbarkeit und Leistung zu verbessern. Lange nachdem sein ursprünglicher Zweck erfüllt war, bleibt CIDR für Netzwerkadministratoren unverzichtbar.
Halten Sie Ihr Unternehmensnetzwerk mit einem der besten Anbieter von Enterprise-Wi-Fi-Lösungen auf dem heutigen Markt auf Höchstleistung.