


クラスレスドメイン間ルーティング(CIDR)は、従来のクラスA、B、Cネットワークを使う方式に取って代わったIPアドレス体系です。CIDRは、利用可能なIPアドレスの不足を緩和するために開発されました。ネットワークや個々のデバイスに、より固有で細分化された識別子を使うことで、アドレスをより効率的に割り当てられます。
簡単に説明すると、IPアドレスを住所のようなものだと考えてください。郵便物を受け取るために住所が必要なのと同じように、コンピューター同士が通信するにはIPアドレスが必要です。
CIDR以前は、IPアドレスはクラスと呼ばれるグループ単位で割り当てられていました。これは、住所が3桁しかない家に住んでいるようなものです。そのため、利用可能なアドレス数は非常に限られていました。
CIDRは、住所が10桁ある家のようなものです。これにより、利用可能な住所が増え、より効率的かつ具体的に割り当てられます。
CIDRの目的とは?
1993年、CIDRは解決策として発表され、差し迫っていたIPv4アドレス不足に対応しました。リソースの消費が少ない、より正確で柔軟なCIDRブロックをネットワークに割り当てることで、CIDRはこの貴重なリソースの寿命を延ばしました。CIDRは、IETFのrfc943にまとめられている、クラスA、B、Cを基盤とする旧来のクラスフルネットワークシステムに取って代わりました:
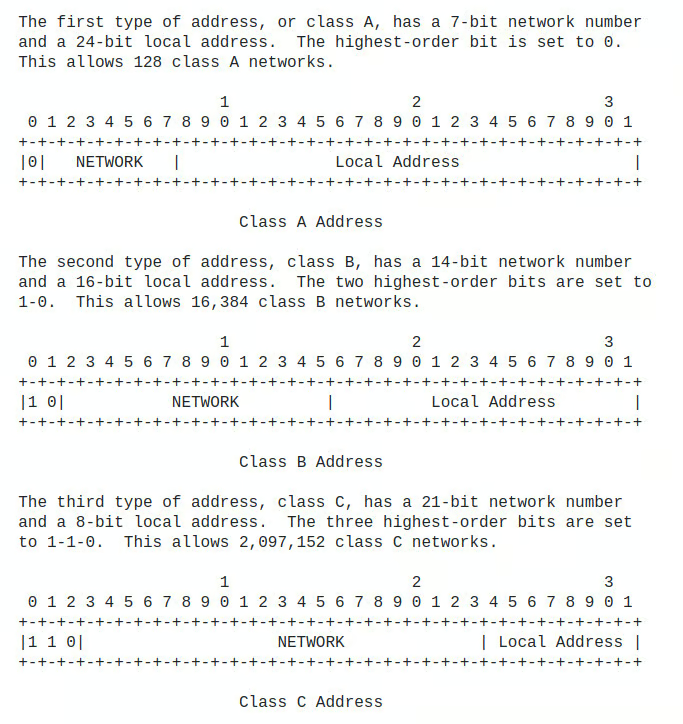
クラスフルシステムのデメリット
クラスフルシステムは当時の用途には適していましたが、非効率性、構造上の問題、ルーティングの問題、拡張性の不足などの欠点があり、すぐに時代遅れとなりました。
1. 非効率性
クラスフルシステムは、割り当てるアドレス数の点で非効率でした。また柔軟性にも欠けており、利用できるサイズが3種類しかなかったため、ネットワークを容易に変更したり分割したりできませんでした。
CIDRは、IPアドレスをより効率的に分割・割り当てやすくすることで、これらの問題を解決します。
2. 構造化
CIDRを使うと、IPアドレスにはネットワークを示すプレフィックスと、そのネットワーク上の特定のデバイスまたはホストを示すサフィックスを含めることができます。
CIDRではCIDRブロックも利用できます。これは、1つの組織に割り当てられる一定数のIPアドレスとして定義されます。
クラスフルIPアドレスでは、これらのいずれも利用できませんでした。
3. ルーティングの問題
クラスフルシステムでは、独立した各ネットワークを個別に登録する必要があり、ルーティングテーブルが大きくなりました。
この問題に対処するため、CIDRはネットワークをまとめてグループ化する表記方式を考案し、大規模なルーティングテーブルのエントリー数を大幅に削減しました。
4. 拡張性の不足
ドメインネームシステム(DNS)が導入されて間もなく、インターネットの規模があまりにも大きくなったため、クラスフルシステムはすぐに維持できなくなりました。
CIDRは、特定のCIDRブロックをインターネット全体に効率的に割り当てられるようにすることでこの問題を解決し、拡張性を高めました。
CIDRの仕組み
CIDR表記を使うと、管理者はルーティングテーブルのエントリー数を最小限に抑えながらネットワークを集約できます。この方法では、組織にCIDRブロックを割り当て、それらのブロックをより小さく管理しやすいセグメントに細分化します。その結果、特定のルールや要件に基づいて、IPアドレスをユーザーに動的に割り当てられます。
Internet Assigned Number Authority(IANA)は、CIDRブロックの割り当て管理を担っています。このように、CIDRは事前に定められたガイドラインに従ってIPアドレスを動的に割り当てるプロセスを効率化し、ネットワーク管理のより整然とした効率的なシステムを実現します。
CIDRの構造
CIDRは、プレフィックス、サフィックス、ルート表記を含むブロックで構成されます。
ブロック
CIDRブロックは、1つの組織に割り当てられる一定数のIPアドレスとして定義されます。CIDRブロックはより小さな単位に分割されるため、IPアドレスをより効率的に分割・割り当てやすくなります。
プレフィックス/サフィックス
CIDRブロックは、プレフィックスとサフィックスで表されます。プレフィックスはネットワークを示し、サフィックスはそのネットワーク内の特定のホストを示します。
表記
CIDR表記では、IPアドレスと特定のネットワークマスクを組み合わせます。例えば、次の形式を考えてみましょう。192.168.129.23/17。この17は、アドレス自体が何ビットで構成されているかを示します。
IPv4アドレスには最大32ビットを含めることができます。一方、IPv6はより広範で、128通りのビット組み合わせに対応します。簡単に言えば、CIDRによってコンピューターとネットワーク間のルートを最大限に制御できます。
サブネットマスク
CIDRは、サブネットマスクの概念を基盤とする効率重視のシステムです。これらの32ビットの数値はIPアドレスのフィルターとして機能し、ネットワーク部分とホスト部分に論理的に分割することで、デバイスが互いに最適な通信方法をすばやく判断できるようにします。この効率的な要素の分割により、混乱や遅延なくホスト間でデータを迅速に転送できます。
CIDRはサブネットマスクを別の方法で表現したもので、ネットワークアドレスの2進数表現の後にスラッシュと、アドレス内で照合する必要がある予約ビットの総数を示すサフィックスを付けて構成されます。
CIDRアドレスはどのような形式か?
CIDRアドレスは、プレフィックスとサフィックスの2つの部分で構成されます。プレフィックスはネットワークアドレスです。その後にスラッシュとサフィックスが続き、CIDRブロックのサイズをビット数で示します。
例えば、IPアドレスが192.168.1.1で、サブネットマスクが255.255.255.0の場合、CIDR表記は192.168.1.1/24です。/24は、IPアドレスの最初の24ビットがネットワークアドレスに使われ、残りの8ビットがホストアドレスに使われることを示します。
CIDRアドレスはIPv4またはIPv6の表記で記述できます。例えば、IPv4では192.168.1.0/24、IPv6では2001:db8::/32です。
CIDR変換の2つの例
CIDRアドレスをIPアドレスに変換したり、その逆に変換したりするのは非常に簡単ですが、その際には一定のルールに従う必要があります。例えば、CIDR表記のサフィックス(CIDRブロックのサイズ)は、IPv4アドレスでは0~32、IPv6アドレスでは0~128でなければなりません。
IPアドレスをCIDRに変換する主な方法は、サブネット化とスーパーネット化の2つです。
サブネット化
サブネット化とは、ネットワークのパフォーマンスとセキュリティを向上させるために、ネットワークをより小さなサブネットワークに分割するプロセスです。
サブネット化は、IPアドレスのホストID部分からビットを借りることで行います。例えば、クラスCネットワークアドレス192.168.1.0があり、4つのサブネットを作成したい場合、IPアドレスのホストID部分から2ビットを借ります。これにより、それぞれ64台のホストを持つ4つのサブネットが得られます。
スーパーネット化
スーパーネット化は、ルート集約またはルートアグリゲーションとも呼ばれ、連続する多数のサブネットを1つの大規模なネットワークにまとめる方法です。このプロセスでは、IPアドレスのネットワークID部分からビットを慎重に選択し、集約された表現を生成します。
例えば、8つのサブネットがある場合、IPアドレスのネットワークID部分から3ビットを借りることで、1つのサブネットに集約できます。これにより、256台のホストを持つサブネットが8つ含まれる、単一のサブネットが得られます。
実際の応用例としては、企業が複数のオフィス拠点とそれぞれに対応するルーターを、1つのスーパーネットにまとめたい場合が挙げられます。
まとめ:エンタープライズネットワークでCIDRを使う
CIDRの本来の目的は、世界中のルーターにおけるルーティングテーブルの増大を抑制し、そのサイズを削減することでした。CIDRは期待を上回る成果を上げています。ルーターのテーブルサイズを最小化しただけでなく、セキュリティの向上、拡張性とパフォーマンスの強化にも貢献しました。当初の目的が達成された後も、CIDRは現在のネットワーク管理者にとって不可欠なツールであり続けています。
企業ネットワークを最高のパフォーマンスに保つには、現在市場で最高のエンタープライズWi-Fiソリューションプロバイダーの1社を利用しましょう。