


脆弱性管理とは、組織のITシステム、アプリケーション、インフラに存在するセキュリティ上の弱点を特定、優先順位付け、緩和、監視する包括的なプロセスです。サイバー脅威から身を守り、リスクを低減するためのプロアクティブな戦略です。
堅牢な脆弱性管理プログラムは脅威インテリジェンスを活用してリスクに迅速に対処し、最終的には組織全体のリスクエクスポージャーを最小限に抑えます。脅威の状況や環境が常に変化していることを考えると、継続的な脆弱性管理は有益であるだけでなく、不可欠です。
脆弱性管理を他のセキュリティ対策と組み合わせることで、ネットワークの保護を最大化できます。最も発生する可能性が高い脅威を特定して順位付けし、攻撃にさらされるリスクを低減できます。
脆弱性管理が重要なのはなぜか?
脆弱性管理はネットワークセキュリティに不可欠です。データ侵害、不正アクセス、システムの侵害など、さまざまなデジタル脅威から組織を守れるからです。
データ侵害の影響は深刻で、金銭的損失、業務の中断、信頼や評判の毀損、法的問題などにつながる可能性があります。企業は競争力を維持するためにさまざまなソフトウェアソリューションに依存していますが、こうしたソフトウェアには脆弱性が生じる可能性があります。脆弱性管理を怠ると、これらの結果を招くおそれがあります。
脆弱性管理の仕組み
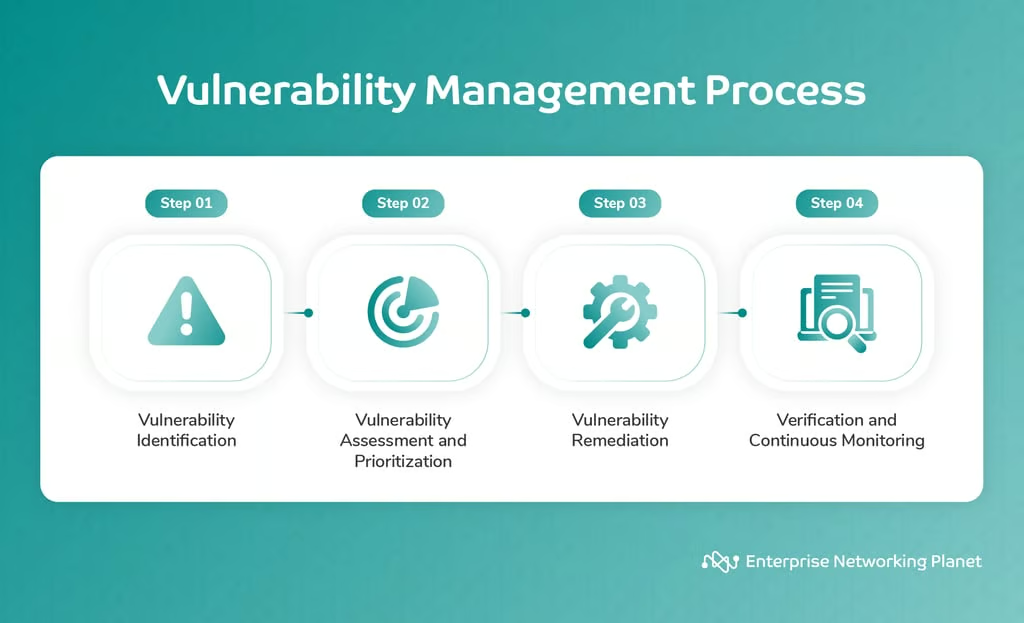
脆弱性管理は、さまざまなサイバー攻撃から組織を守るプロセスに沿って実施されます。このプロセスには、特定、評価と優先順位付け、修正、監視という4つのステップがあります。
脆弱性管理プロセスの4つのステップ
1. 特定
このステップでは、自動スキャンツールまたは手動の方法を使って、ソフトウェア、設定、ネットワークデバイスに存在する脆弱性を発見します。
2. 評価と優先順位付け
このステップでは、ビジネスデータ、エクスプロイトデータ、脅威データ、リスクデータなど、さまざまなデータソースを使い、特定したリスクを深刻度、潜在的な影響、悪用される可能性に基づいて分析します。この情報を使って脆弱性に順位を付け、どれから対処すべきかを判断できます。
スコアリングシステムやマトリックスを使い、緊急性と重要性に基づいて脆弱性に優先順位を付けます。これにより、最も緊急性の高い問題に先に集中し、深刻な脅威を見落とさずに済みます。
3. 修正
次に、パッチの適用、システムの再設定、セキュリティ制御の追加など、脆弱性を修正するソリューションを策定して実装します。このステップには、ソフトウェアの有効性のテストや、脆弱性が解消されたことの検証も含まれる場合があります。
4. 監視
最後に、継続的なスキャンツールや定期レポートを使って、新たな脆弱性や出現しつつある脅威を監視します。これにより警戒を怠らず、常に変化するサイバーセキュリティの状況に対応できます。
脆弱性管理の構成要素
脆弱性管理では、サイバー脅威を防止・対処するためにさまざまなツールやソリューションを活用します。信頼性の高い脆弱性管理ソフトウェアには通常、脆弱性スキャンの実施、資産の発見とインベントリ作成、パッチ管理、システム設定、セキュリティインシデントとイベントの監視、侵入テスト、脅威インテリジェンスの活用、リスク評価を行うためのツールが含まれます。
脆弱性スキャン
脆弱性スキャナーは、ノートPC、デスクトップ、サーバー、データベース、ファイアウォール、スイッチ、プリンターなど、ネットワーク上のさまざまなシステムを特定します。そして、OS、開いているポート、ソフトウェア、ユーザーアカウント、ファイル構造、設定などの具体的な属性を調査します。
スキャナーは、既知の脆弱性とエクスプロイトのデータベースを使って脆弱性を関連付けます。既知の脆弱性の悪用、パスワードの推測、制限区域へのアクセスなどのテストを実施して、弱点を明らかにします。
ただし、脆弱性スキャナーは完璧ではなく、誤検知率は低いもののゼロではありません。この問題に対処し、実際の脆弱性に集中するには、侵入テストを使って誤検知を除外できます。
資産の発見とインベントリ作成
資産の発見とインベントリ作成は、脆弱性管理の基盤です。脆弱性スキャン、リスク評価、優先順位付け、修正作業に必要なコンテキストとデータを提供します。正確で最新の資産インベントリがなければ、脆弱性管理プロセスは不完全になり、セキュリティリスクへの対処効果も低下します。
パッチ管理
パッチ管理ソフトウェアは、ソフトウェア更新を自動的に適用することで、ネットワークとシステムのセキュリティ維持を支援します。これにより、脆弱性やデータ侵害から保護できます。
構成管理
セキュリティ構成管理(SCM)ソフトウェアは、変更を追跡・承認し、セキュリティポリシーへの準拠を確保することでデバイスを保護します。脆弱性のスキャン、修正状況の追跡、レポートの作成も可能です。
セキュリティインシデントおよびイベント管理(SIEM)
セキュリティインシデントおよびイベント管理(SIEM)ソフトウェアは、セキュリティログとイベントをリアルタイムで収集・分析します。ITインフラ、ネットワークトラフィック、ユーザーアクティビティなど、デジタル環境全体を可視化します。
侵入テスト
侵入テスト(ペネトレーションテスト)は、脆弱性を特定して悪用することで、現実の攻撃者が標的にする可能性のある弱点の発見を支援し、脆弱性管理において重要な役割を果たします。
脅威インテリジェンス
脅威対策ソフトウェアを使うと、潜在的な脅威を追跡、監視、分析し、優先順位を付けられます。ネットワークトラフィック、メール、エンドポイントデバイスなど複数のソースからデータを収集し、将来のセキュリティ侵害や攻撃を示す可能性のある傾向やパターンを特定します。その後、このデータを使ってアラートや通知を作成し、脅威を緩和する措置を講じられます。
リスク評価
リスク評価では、脆弱性の潜在的な影響と発生可能性を評価し、最終的に潜在的なリスクに基づいて対処すべき脆弱性の優先順位を決められます。
脆弱性ライフサイクル管理とは?
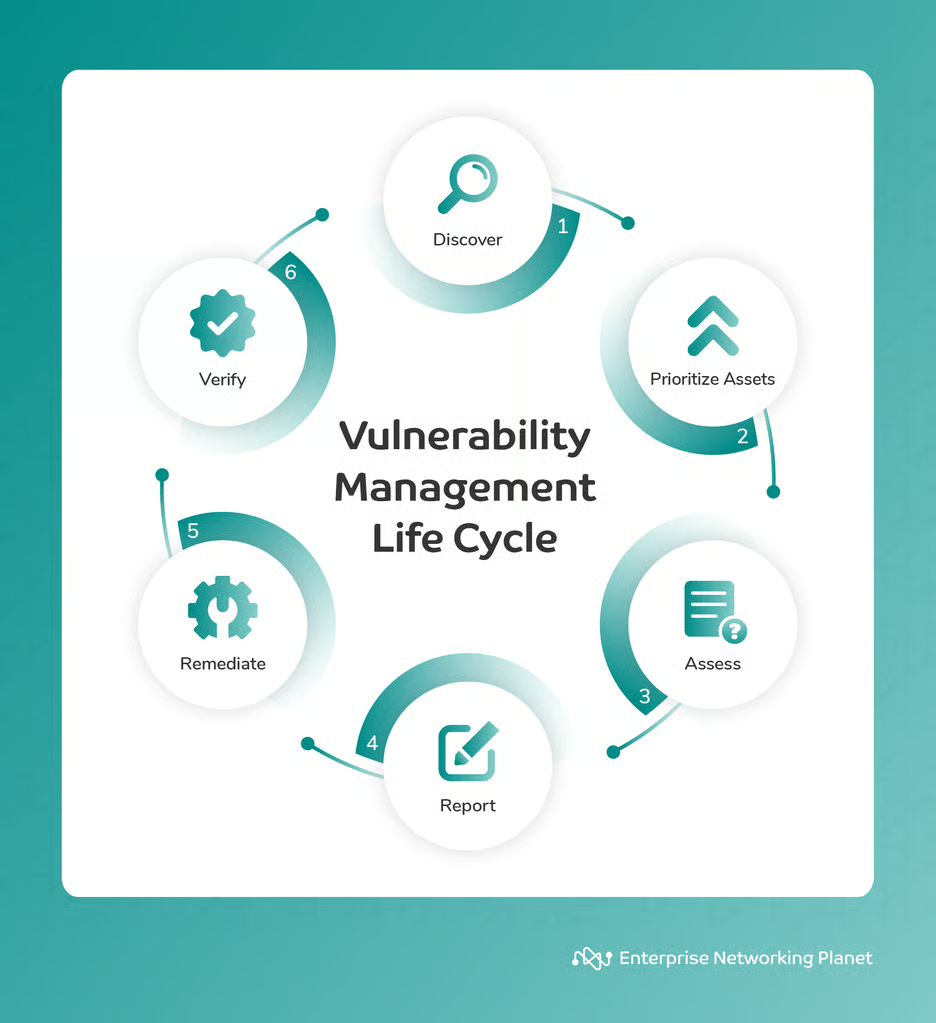
脆弱性管理プロセスが脆弱性を管理する幅広い概念を示すのに対し、脆弱性管理ライフサイクルは、プロセスを効果的に実行するための体系的な方法論です。脆弱性管理の実践に一貫性と再現性をもたらします。このライフサイクルには、発見、資産の優先順位付け、脆弱性評価、報告、修正、検証の各フェーズが含まれます。
発見
このフェーズでは、サーバー、ワークステーション、デバイス、アプリケーション、データベースなど、ネットワーク上のすべてのIT資産を特定してカタログ化します。OS、ソフトウェアバージョン、IPアドレス、所有者など、資産とその属性のインベントリ作成を容易にします。また、脆弱性スキャナーやエージェントなどのツールを使って、資産をスキャンし既知の脆弱性を検出します。
資産の優先順位付け
資産の優先順位付けとは、重要性と価値に基づいて資産に順位を付けるプロセスです。攻撃者の標的になるリスクや、侵害された場合に最も大きな被害をもたらす可能性が高い資産を特定するのに役立ちます。資産の優先順位を付ける際は、次の要素を考慮するとよいでしょう。
- 重要度:組織の業務にとって、その資産はどの程度重要か?
- 機密性:不正に開示された場合、その資産はどの程度の機密性を持つか?
- エクスポージャー:その資産は攻撃に対してどの程度脆弱か?
- 悪用される可能性:その資産が攻撃者の標的になる可能性はどの程度か?
これらの資産に優先順位を付けたら、それに応じて保護できます。
評価
評価フェーズでは、セキュリティ専門家が脆弱性を評価し、その深刻度、影響、リスクレベルを判断します。この評価は、脆弱性の優先順位付けや、どれから対処すべきかの判断に役立ちます。また評価段階では、ビジネス情報、エクスプロイトデータ、脅威インテリジェンス、リスク情報など、さまざまなデータソースを使って脆弱性を調査することも重要です。
報告
このステップでは、脆弱性評価の結果を経営陣、IT担当者、監査担当者などの関係者に文書化して伝達します。脆弱性とその修正に対する認識と説明責任を高めます。報告には、脆弱性の緩和や解決に関する推奨事項と指針の提示も含まれます。
修正
修正では、前のステップで発見された脆弱性を修正または緩和するための措置を講じます。パッチ、更新プログラム、設定変更の適用、セキュリティソフトウェアやハードウェアの導入、脆弱な資産の削除や隔離などが含まれます。このステップの目的は、セキュリティ態勢を改善し、攻撃対象領域を縮小することです。
検証
検証段階では、脆弱性が解消され、セキュリティ基準や規制に準拠していることを確認します。このフェーズでは、是正措置が成功し、新たな脆弱性や問題を生じさせていないかを確認できます。資産の再スキャン、システムの機能と性能のテスト、監査やレビューの実施などが含まれます。
脆弱性管理の7つのメリット
脆弱性管理を導入すると、セキュリティ態勢の改善、サイバー攻撃リスクの低減、規制遵守、可視性とレポート機能の向上、効率化、コスト削減、競争優位性、プロアクティブな防御など、さまざまなメリットが得られます。
セキュリティ態勢の改善
脆弱性管理により、攻撃者に悪用される前にセキュリティリスクを特定して修正できます。定期的に脆弱性スキャンとパッチ適用を行うことで、システムの安全性を高められます。
サイバー攻撃リスクの低減
自動パッチ管理は脆弱性を迅速に特定・修正し、サイバー攻撃のリスクを低減します。脆弱性に優先順位を付けて修正することで、データとシステムを保護できます。一部のリアルタイム脆弱性管理ソリューションや脆弱性管理サービス(VMaaS)プロバイダーは、パッチ修正を統合して実行し、ネットワークに繰り返し発生する脆弱性の修正を自動化します。これにより、新たな脆弱性に対するリソースの活用も最適化できます。
規制遵守
効果的な脆弱性管理は、さまざまなセキュリティ基準や規制への準拠を強化するとともに、セキュリティリスク態勢や改善が必要な領域に関する有益な洞察を提供します。Payment Card Industry(PCI)やHealth Insurance Portability and Accountability Act(HIPAA)などのコンプライアンスフレームワークでは、一部の組織に脆弱性管理プログラムの確立を求めています。
効率の向上
企業はセキュリティリスクを把握して緩和することで、システムのダウンタイムを最小限に抑え、データを保護し、インシデントからより迅速に復旧できます。脆弱性を評価すると、ITセキュリティの専門家が修正作業の優先順位を付けやすくなり、混乱を解消できます。さらに、脆弱性管理を自動化することで、管理と保守の負担が軽減され、時間を節約して効率を高められます。
コスト削減
脆弱性管理を適切に実施してプロアクティブにリスクへ対処する方が、セキュリティ侵害の事後対応よりも大幅に費用対効果が高い場合が多くあります。事後対応には、法的費用、罰金、評判の毀損などが伴う可能性があります。
競争優位性
強固なセキュリティ態勢と脆弱性管理への取り組みにより、組織は競合他社との差別化を図り、顧客やパートナーとの信頼を築き、評判を守ることができます。
プロアクティブな防御
脆弱性管理により、潜在的な脅威やリスクに先回りして対処できるため、事後対応的で効果の低い対策の必要性を減らせます。
脆弱性管理のベストプラクティス
脆弱性管理のベストプラクティスに従うことで、セキュリティインシデントのリスクを大幅に低減できます。具体的には、定期的な脆弱性スキャンの実施、脆弱性の優先順位付け、自動化ツールの利用、侵入テストの実施、修正計画の策定、セキュリティパッチの適用、監視などがあります。
定期的に脆弱性スキャンを実施する
脆弱性管理の最初のステップは、組織のITインフラを頻繁に脆弱性スキャンすることです。これにより、インフラに存在する脆弱性を特定できます。内部と外部の両方に対して、定期的に実施できます。
脆弱性に優先順位を付ける
脆弱性スキャンを実施した後は、発見された脆弱性に順位を付けます。すべての脆弱性が同じ深刻度とは限らないため、これは重要です。組織に及ぼす可能性のある影響に基づいて、脆弱性に優先順位を付ける必要があります。
修正計画を策定する
脆弱性に優先順位を付けたら、次のステップとして修正計画を策定します。この計画では、各脆弱性への対処期限を定める必要があります。また、脆弱性に適用した修正をテストして検証する手順も明記します。新たな脆弱性が出現したときや、既存の脆弱性について新しい情報が得られたときは、修正計画を更新することが重要です。
侵入テストを実施する
侵入テストでは、企業のデジタルインフラへの攻撃をシミュレーションして脆弱性を発見します。この手法により、通常の脆弱性スキャンでは検出できない弱点を明らかにできます。セキュリティが十分であることを確認するには、定期的な侵入テストが必要です。
セキュリティパッチを適用する
ソフトウェアベンダーがセキュリティパッチをリリースしたら迅速に適用することは、脆弱性管理の重要な要素です。適用が遅れると、組織が攻撃にさらされる可能性があるためです。
監視とレビューを行う
脆弱性管理は継続的なプロセスです。新たな脆弱性を検出するためにシステムとアプリケーションを定期的に監視し、改善すべき領域を特定するために脆弱性管理プロセスを継続的にレビューする必要があります。
明確に定義された脆弱性管理ポリシーを策定する
脆弱性管理ポリシーは、組織内の脆弱性を特定、優先順位付け、修正するための手順、責任、基準を定める指針となる枠組みです。明確に定義されたポリシーを徹底することで、脆弱性管理プロセスを合理化できるだけでなく、新たなサイバー脅威からデジタル資産をプロアクティブに守る能力も高められます。
脆弱性管理と脆弱性評価の違い
脆弱性管理と脆弱性評価はいずれもIT環境の弱点の特定と対処に関係していますが、両者にはいくつかの重要な違いがあります。
| 脆弱性評価 | 脆弱性管理 |
|---|---|
| 脆弱性を特定してカタログ化する。 | 脆弱性のライフサイクル全体を包含する。 |
| 特定の間隔(例:毎月または四半期ごと)で実施する。 | 継続的かつ動的なプロセスである。 |
| リスク評価付きの脆弱性リストを作成する。 | 修正、進捗追跡、報告のための体系的なアプローチを提供する。 |
| 修正や緩和を直接は伴わない。 | 緩和と修正の取り組みを積極的に実施する。 |
| ある時点におけるセキュリティ態勢のスナップショットを提供する。 | 継続的な監視と、進化する脅威への適応を含む。 |
| 通常は自動スキャンツールを使用する。 | プロセスの一部として脆弱性評価を組み込む。 |
| さらなる対応に向けた洞察を提供します。 | セキュリティリスクの低減と、全体的なサイバーセキュリティ態勢の強化を目指します。 |
パッチ管理と脆弱性管理の違い
パッチ管理は、脆弱性管理プロセスの重要な要素です。どちらも強固なサイバーセキュリティに不可欠ですが、それぞれ異なる役割を担います。
| パッチ管理 | 脆弱性管理 |
|---|---|
| 既存のソフトウェアへのパッチ適用に重点を置く。 | 脆弱性をプロアクティブに特定して緩和する。 |
| パッチのリリースに対応するリアクティブなプロセスである。 | 脆弱性のスキャン、評価、修正を伴う。 |
| 対象は特定のパッチ適用に限定される。 | IT環境全体を対象とする、より広範な範囲である。 |
脆弱性管理ソリューションのトップ3
現在利用できる脆弱性管理ソリューションは数多くあり、それぞれ独自の機能を備えています。その中でも、2023年の主要なソリューションには、ManageEngine Vulnerability Manager Plus、Microsoft Defender Vulnerability Management、Qualys Vulnerability Management(VMDR)があります。
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plusは、脆弱性管理とコンプライアンスに対応するワンストップソリューションです。あらゆる規模の組織が、ITインフラ全体の脆弱性を特定、評価、修正するのに役立ちます。
攻撃者に焦点を当てた分析機能により、Vulnerability Manager Plusは最も重大な脆弱性を特定し、修正作業の優先順位付けを支援します。また、Webサーバーのセキュリティ強化、高リスクソフトウェアの監査、ゼロデイ脆弱性への対処も行えます。これらすべてを単一のコンソールから実行し、包括的なカバレッジ、可視性、評価、脅威の修正を実現します。
Microsoft Defender Vulnerability Management
Microsoft Defender Vulnerability Managementは、リスクベースのスキャンを使用して脆弱性を特定し、優先順位を付けます。ソフトウェア、証明書、ハードウェア、ブラウザー拡張機能に関するリアルタイムの洞察を提供します。また、セキュリティに関する推奨事項や、アプリケーションをブロックする機能も備えています。
Microsoft Defender Vulnerability Managementは強力なツールですが、セットアップが難しい場合がある点には注意が必要です。それでも、Windows、macOS、Linux、Android、iOS、ネットワークデバイスなど、幅広いオペレーティングシステムとの互換性により、高い適応性を備えています。さらに、定期的なアップデートによって機能が継続的に強化されています。
Qualys Vulnerability Management(VMDR)
Qualys VMDRは、脆弱性管理プロセス全体を効率化する包括的な脆弱性管理ソリューションです。資産の特定、リスクベースの評価、修正アクションを自動化します。ビジネスリスクに基づいて脆弱性と資産の優先順位を付けるための可視性を提供しますが、インターフェースが複雑すぎると感じるユーザーもいるでしょう。
ただし、その複雑さにもかかわらず、Qualys VMDRは統合に優れています。構成管理データベース(CMDB)、パッチ管理システム、ITサービス管理(ITSM)ソリューションとシームレスに接続し、スムーズでスケーラブルな修正プロセスを実現します。この適応性は、ハイブリッド環境やマルチクラウド環境に加え、コンテナ化されたアプリケーションやサーバーレスアプリケーションにも及ぶため、多様なIT資産のセキュリティ確保に適した汎用性の高い選択肢です。
結論:強固なサイバーセキュリティ態勢には脆弱性管理が不可欠
脆弱性管理は、強固なサイバーセキュリティ態勢の確立において重要な役割を果たします。組織のデジタル防御に潜む潜在的な弱点をプロアクティブに特定し、対処できるようにします。脆弱性管理プロセスは複雑ですが、ネットワークを保護するとともに、組織をサイバー攻撃から守るために不可欠です。
このガイドのヒントに従うことで、防御を強化し、攻撃が成功するリスクを低減するための対策を講じられます。
脆弱性管理ソフトウェアを選ぶ準備はできましたか?現在利用できる最適な脆弱性管理ソリューションをご覧ください。