


La gestion des vulnérabilités est un processus complet qui consiste à identifier, hiérarchiser, atténuer et surveiller les failles de sécurité des systèmes informatiques, des applications et de l’infrastructure de votre organisation. Il s’agit d’une stratégie proactive visant à réduire les risques et à se protéger contre les cybermenaces.
Un programme robuste de gestion des vulnérabilités s’appuie sur la threat intelligence pour traiter rapidement les risques et ainsi réduire au minimum l’exposition globale de votre organisation aux risques. Compte tenu de l’évolution constante du paysage des menaces et des environnements, la gestion continue des vulnérabilités n’est pas seulement bénéfique : elle est impérative.
En appliquant la gestion des vulnérabilités parallèlement à d’autres mesures de sécurité, vous pouvez maximiser la protection de votre réseau. Elle vous aide à identifier et à classer les menaces les plus probables, ainsi qu’à réduire leur exposition aux attaques.
- Pourquoi la gestion des vulnérabilités est-elle importante ?
- Comment fonctionne la gestion des vulnérabilités
- Les 4 étapes du processus de gestion des vulnérabilités
- Composants de la gestion des vulnérabilités
- Qu’est-ce que la gestion du cycle de vie des vulnérabilités ?
- 7 avantages de la gestion des vulnérabilités
- Bonnes pratiques de gestion des vulnérabilités
- Gestion des vulnérabilités et évaluation des vulnérabilités : quelles différences ?
- Gestion des correctifs et gestion des vulnérabilités
- Les 3 meilleures solutions de gestion des vulnérabilités
- En résumé : la gestion des vulnérabilités est essentielle à une posture de cybersécurité solide
Pourquoi la gestion des vulnérabilités est-elle importante ?
La gestion des vulnérabilités est essentielle à la sécurité des réseaux car elle vous permet de protéger votre organisation contre diverses menaces numériques, notamment les fuites de données, les accès non autorisés et les compromissions de systèmes.
Les conséquences des fuites de données peuvent être graves : pertes financières, perturbations opérationnelles, atteinte à la confiance et à la réputation, ainsi que problèmes juridiques. Les entreprises s’appuient sur diverses solutions logicielles pour rester compétitives, mais celles-ci sont sujettes aux vulnérabilités. Négliger la gestion des vulnérabilités peut entraîner de telles conséquences.
Comment fonctionne la gestion des vulnérabilités
La gestion des vulnérabilités repose sur un processus qui protège les organisations contre différents types de cyberattaques. Ce processus comporte quatre étapes : identification, évaluation et hiérarchisation, correction et surveillance.
Les 4 étapes du processus de gestion des vulnérabilités
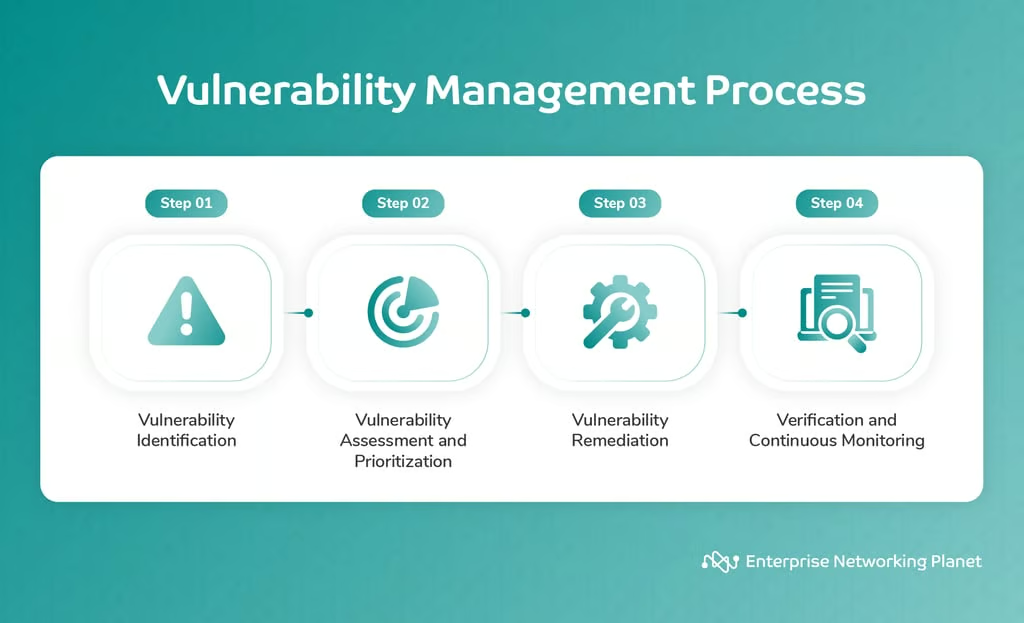
1. Identification
Cette étape consiste à découvrir les vulnérabilités des logiciels, des configurations et des équipements réseau à l’aide d’outils d’analyse automatisés ou de méthodes manuelles.
2. Évaluation et hiérarchisation
À cette étape, analysez les risques identifiés en fonction de leur gravité, de leur impact potentiel et de la probabilité qu’ils soient exploités, à l’aide de différentes sources de données, telles que les données métier, d’exploitation, de menace et de risque. Vous pouvez utiliser ces informations pour classer les vulnérabilités et déterminer lesquelles doivent être traitées en premier.
Hiérarchisez les vulnérabilités en fonction de leur urgence et de leur importance à l’aide d’un système de notation ou d’une matrice. Vous pourrez ainsi vous concentrer d’abord sur les problèmes les plus urgents et éviter de négliger les menaces graves.
3. Correction
Ensuite, vous devrez élaborer et mettre en œuvre des solutions pour corriger les vulnérabilités, par exemple en appliquant des correctifs, en reconfigurant les systèmes ou en ajoutant des contrôles de sécurité. Cette étape peut également inclure le test de l’efficacité du logiciel et la vérification de la résolution des vulnérabilités.
4. Surveillance
Enfin, surveillez les nouvelles vulnérabilités et les menaces émergentes à l’aide d’outils d’analyse continue ou de rapports périodiques. Cela vous aide à rester vigilant et à vous adapter à l’évolution constante du paysage de la cybersécurité.
Composants de la gestion des vulnérabilités
La gestion des vulnérabilités s’appuie sur divers outils et solutions pour prévenir et traiter les cybermenaces. Un logiciel de gestion des vulnérabilités fiable comprend généralement des outils permettant d’effectuer des analyses de vulnérabilités, de découvrir et d’inventorier les actifs, de gérer les correctifs, de configurer les systèmes, de superviser les incidents et événements de sécurité, d’effectuer des tests d’intrusion, d’exploiter la threat intelligence et de réaliser des évaluations des risques.
Analyse des vulnérabilités
Les scanners de vulnérabilités identifient les différents systèmes présents sur un réseau, notamment les ordinateurs portables, les ordinateurs de bureau, les serveurs, les bases de données, les pare-feu, les commutateurs et les imprimantes. Ils les sondent afin de rechercher des attributs spécifiques tels que le système d’exploitation, les ports ouverts, les logiciels, les comptes utilisateurs, les structures de fichiers et les configurations.
Les scanners utilisent une base de données de vulnérabilités et d’exploits connus pour associer les vulnérabilités. Ils effectuent des tests pour découvrir les failles, notamment en exploitant des vulnérabilités connues, en devinant des mots de passe ou en accédant à des zones restreintes.
Cependant, les scanners de vulnérabilités ne sont pas parfaits : leur taux de faux positifs est faible, mais non nul. Vous pouvez utiliser des tests d’intrusion pour écarter les faux positifs et vous concentrer sur les vulnérabilités réelles.
Découverte et inventaire des actifs
La découverte et l’inventaire des actifs constituent le socle de la gestion des vulnérabilités. Ils fournissent le contexte et les données nécessaires à l’analyse des vulnérabilités, à l’évaluation des risques, à la hiérarchisation et aux efforts de correction. Sans inventaire précis et à jour des actifs, votre processus de gestion des vulnérabilités serait incomplet et moins efficace pour traiter les risques de sécurité.
Gestion des correctifs
Les logiciels de gestion des correctifs contribuent à sécuriser votre réseau et vos systèmes en appliquant automatiquement les mises à jour logicielles. Cela aide à se protéger contre les vulnérabilités et les fuites de données.
Gestion des configurations
Les logiciels de gestion des configurations de sécurité (SCM) sécurisent les appareils en suivant et en approuvant les changements, tout en garantissant le respect des politiques de sécurité. Ils peuvent également rechercher les vulnérabilités, suivre les corrections et générer des rapports.
Gestion des incidents et événements de sécurité (SIEM)
Les logiciels de gestion des incidents et événements de sécurité (SIEM) collectent et analysent en temps réel les journaux et les événements de sécurité. Ils vous offrent une visibilité sur l’ensemble de votre patrimoine numérique, notamment l’infrastructure informatique, le trafic réseau et l’activité des utilisateurs.
Tests d’intrusion
Les tests d’intrusion (ou pentests) jouent un rôle important dans la gestion des vulnérabilités, car ils permettent d’identifier et d’exploiter les vulnérabilités afin de vous aider à découvrir les points faibles que des attaquants réels pourraient potentiellement cibler.
Threat intelligence
Les logiciels de protection contre les menaces vous permettent de suivre, de surveiller, d’analyser et de hiérarchiser les menaces potentielles. Ils collectent des données provenant de plusieurs sources, notamment le trafic réseau, les e-mails et les terminaux, afin d’identifier les tendances et les schémas pouvant indiquer une future faille de sécurité ou attaque. Vous pouvez ensuite utiliser ces données pour créer des alertes et des notifications afin d’agir pour atténuer la menace.
Évaluation des risques
L’évaluation des risques vous permet d’évaluer l’impact potentiel et la probabilité des vulnérabilités, puis de déterminer lesquelles traiter en priorité en fonction des risques qu’elles présentent.
Qu’est-ce que la gestion du cycle de vie des vulnérabilités ?
Alors que le processus de gestion des vulnérabilités désigne le concept plus large de gestion des vulnérabilités, le cycle de vie de la gestion des vulnérabilités propose une méthodologie structurée pour exécuter efficacement ce processus et garantir la cohérence et la reproductibilité des pratiques de gestion des vulnérabilités. Ce cycle de vie comprend des phases de découverte, de hiérarchisation des actifs, d’évaluation des vulnérabilités, de création de rapports, de correction et de vérification.
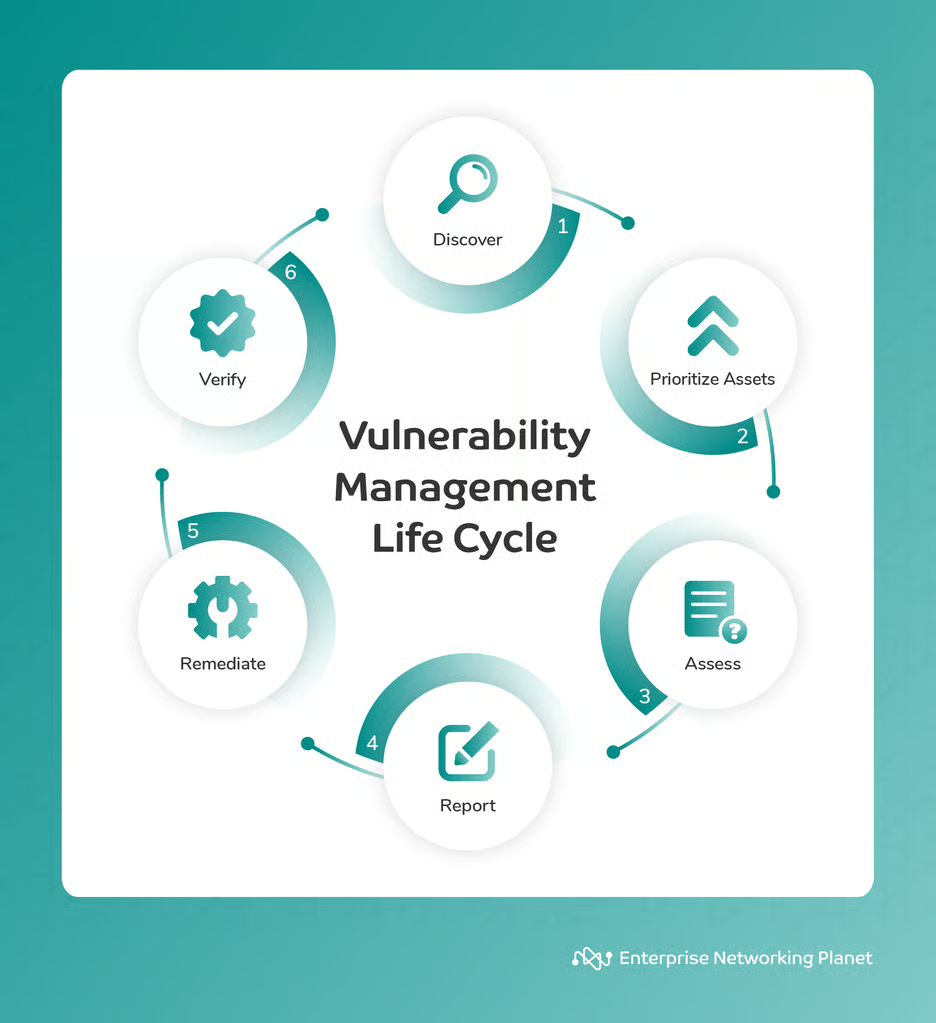
Découverte
Cette phase consiste à identifier et à répertorier tous les actifs informatiques de votre réseau, tels que les serveurs, les postes de travail, les appareils, les applications et les bases de données. Elle permet de créer un inventaire des actifs et de leurs attributs, comme le système d’exploitation, la version du logiciel, l’adresse IP et le propriétaire. Cette étape couvre également l’analyse des actifs à la recherche de vulnérabilités connues à l’aide d’outils tels que des scanners ou des agents de vulnérabilités.
Hiérarchisation des actifs
La hiérarchisation des actifs consiste à classer vos actifs en fonction de leur importance et de leur valeur. Cela aide à identifier ceux qui risquent le plus d’être ciblés par des attaquants ou dont la compromission causerait les dommages les plus importants. Il est recommandé de prendre en compte les facteurs suivants lors de la hiérarchisation des actifs :
- Importance : Quelle importance l’actif revêt-il pour les opérations de votre organisation ?
- Sensibilité : Dans quelle mesure l’actif est-il sensible à une divulgation non autorisée ?
- Exposition : Dans quelle mesure l’actif est-il vulnérable aux attaques ?
- Probabilité d’exploitation : Quelle est la probabilité que l’actif soit ciblé par des attaquants ?
Une fois ces actifs hiérarchisés, vous pouvez les protéger en conséquence.
Évaluation
Lors de la phase d’évaluation, les experts en sécurité évaluent les vulnérabilités afin de déterminer leur gravité, leur impact et leur niveau de risque. Cette évaluation aide à hiérarchiser les vulnérabilités et à décider lesquelles traiter en premier. À ce stade, il est également essentiel d’utiliser diverses sources de données, telles que les informations métier, les données d’exploitation, la threat intelligence et les informations sur les risques, pour examiner les vulnérabilités.
Rapports
Cette étape consiste à documenter et à communiquer les résultats de l’évaluation des vulnérabilités aux parties prenantes concernées, telles que la direction, le personnel informatique ou les auditeurs. Elle renforce la sensibilisation et la responsabilité concernant les vulnérabilités et leur correction. Les rapports comprennent également des recommandations et des conseils sur l’atténuation ou la résolution des vulnérabilités.
Correction
La correction consiste à prendre des mesures pour corriger ou atténuer les vulnérabilités découvertes lors des étapes précédentes. Cela peut inclure l’application de correctifs, de mises à jour ou de changements de configuration, l’installation de logiciels ou de matériel de sécurité, ou encore la suppression ou l’isolation des actifs vulnérables. Cette étape vise à améliorer votre posture de sécurité et à réduire votre surface d’attaque.
Vérification
L’étape de vérification garantit la résolution des vulnérabilités ainsi que la conformité aux normes et réglementations de sécurité. Au cours de cette phase, vous pouvez confirmer que les mesures correctives ont été efficaces et n’ont pas introduit de nouvelles vulnérabilités ou problèmes. Cette phase comprend des activités telles que la nouvelle analyse des actifs, le test des fonctionnalités et des performances des systèmes, ainsi que la réalisation d’audits ou d’examens.
7 avantages de la gestion des vulnérabilités
La mise en œuvre d’une gestion des vulnérabilités présente plusieurs avantages : amélioration de la posture de sécurité, réduction du risque de cyberattaques, conformité réglementaire, visibilité et rapports, efficacité accrue, économies, avantage concurrentiel et défense proactive.
Une meilleure posture de sécurité
La gestion des vulnérabilités vous aide à identifier et à corriger les risques de sécurité avant que les attaquants ne puissent les exploiter. Vous pouvez renforcer la sécurité des systèmes en les analysant et en les corrigeant régulièrement.
Réduction du risque de cyberattaques
La gestion automatisée des correctifs identifie et corrige rapidement les vulnérabilités, réduisant ainsi le risque de cyberattaques. En hiérarchisant et en corrigeant les vulnérabilités, vous pouvez protéger les données et les systèmes. Certaines solutions de gestion des vulnérabilités en temps réel et certains fournisseurs de gestion des vulnérabilités en tant que service (VMaaS) assurent une correction intégrée des correctifs et automatisent la correction des vulnérabilités réseau récurrentes. Cela optimise également l’utilisation des ressources consacrées aux nouvelles vulnérabilités.
Conformité réglementaire
Une gestion efficace des vulnérabilités améliore la conformité à diverses normes et réglementations de sécurité, tout en fournissant des informations précieuses sur votre posture face aux risques de sécurité et sur les domaines à améliorer. Des référentiels de conformité tels que le Payment Card Industry (PCI) et le Health Insurance Portability and Accountability Act (HIPAA) exigent de certaines organisations qu’elles mettent en place un programme de gestion des vulnérabilités.
Efficacité accrue
Les entreprises peuvent réduire les temps d’arrêt des systèmes, protéger les données et récupérer plus rapidement après un incident en comprenant et en atténuant les risques de sécurité. L’évaluation des vulnérabilités aide les experts en sécurité informatique à hiérarchiser les efforts de correction et à éliminer la confusion. En outre, l’automatisation de la gestion des vulnérabilités réduit la charge liée à la gestion et à la maintenance, ce qui permet de gagner du temps et d’accroître l’efficacité.
Économies
Traiter les risques de manière proactive grâce à une gestion efficace des vulnérabilités est souvent bien plus rentable que de gérer les conséquences d’une faille de sécurité, qui peuvent inclure des frais juridiques, des amendes et une atteinte à la réputation.
Avantage concurrentiel
Une solide posture de sécurité et un engagement en faveur de la gestion des vulnérabilités peuvent aider votre organisation à se démarquer de la concurrence, à instaurer la confiance avec ses clients et partenaires et à préserver sa réputation.
Défense proactive
La gestion des vulnérabilités vous permet d’agir de manière proactive face aux menaces et aux risques potentiels, réduisant ainsi le besoin de mesures réactives et moins efficaces.
Bonnes pratiques de gestion des vulnérabilités
Le respect des bonnes pratiques de gestion des vulnérabilités réduit considérablement le risque d’incidents de sécurité. Ces pratiques comprennent notamment la réalisation régulière d’analyses de vulnérabilités, la hiérarchisation des vulnérabilités, l’utilisation d’outils automatisés, la réalisation de tests d’intrusion, l’élaboration de plans de correction, le déploiement de correctifs de sécurité et la surveillance.
Effectuer régulièrement des analyses de vulnérabilités
La première étape de la gestion des vulnérabilités consiste à effectuer fréquemment des analyses de l’infrastructure informatique de votre organisation. Cela vous aidera à identifier les vulnérabilités présentes dans votre infrastructure. Vous pouvez effectuer ces analyses en interne comme en externe, et ce régulièrement.
Hiérarchiser les vulnérabilités
Après avoir effectué une analyse de vulnérabilités, vous devez classer les vulnérabilités découvertes. Cette étape est importante, car toutes les vulnérabilités ne sont pas aussi graves. Vous devez les hiérarchiser en fonction de l’impact potentiel qu’elles pourraient avoir sur votre organisation.
Élaborer un plan de correction
Après avoir hiérarchisé les vulnérabilités, l’étape suivante consiste à élaborer un plan de correction. Ce plan doit établir un calendrier pour traiter chaque vulnérabilité. Il doit également détailler les étapes de test et de validation des correctifs appliqués. Il est essentiel de mettre à jour le plan de correction lorsque de nouvelles vulnérabilités apparaissent et que de nouvelles informations deviennent disponibles sur les vulnérabilités existantes.
Effectuer des tests d’intrusion
Les pentests consistent à simuler une attaque contre l’infrastructure numérique d’une entreprise afin de découvrir les vulnérabilités. Cette technique peut révéler des failles que les analyses régulières de vulnérabilités ne détectent pas nécessairement. Des tests d’intrusion réguliers sont nécessaires pour garantir l’efficacité de votre sécurité.
Appliquer les correctifs de sécurité
Appliquer rapidement les correctifs de sécurité dès leur publication par l’éditeur du logiciel est un aspect essentiel de la gestion des vulnérabilités, car tout retard dans leur mise en œuvre peut exposer votre organisation à des attaques potentielles.
Surveiller et examiner
La gestion des vulnérabilités est un processus continu qui nécessite de surveiller régulièrement les systèmes et les applications afin de détecter les nouvelles vulnérabilités, ainsi que d’examiner régulièrement le processus de gestion des vulnérabilités pour repérer les domaines à améliorer.
Disposer d’une politique de gestion des vulnérabilités clairement définie
La politique de gestion des vulnérabilités constitue un cadre directeur qui décrit les procédures, les responsabilités et les normes applicables à l’identification, à la hiérarchisation et à la correction des vulnérabilités au sein de votre organisation. L’application d’une politique clairement définie rationalise le processus de gestion des vulnérabilités et renforce votre capacité à protéger de manière proactive ses actifs numériques contre les cybermenaces émergentes.
Gestion des vulnérabilités et évaluation des vulnérabilités : quelles différences ?
Bien que la gestion des vulnérabilités et les évaluations des vulnérabilités concernent toutes deux l’identification et le traitement des faiblesses de l’environnement informatique, elles présentent quelques différences essentielles.
| Évaluation des vulnérabilités | Gestion des vulnérabilités |
|---|---|
| Identifie et répertorie les vulnérabilités. | Couvre l’ensemble du cycle de vie des vulnérabilités. |
| Réalisée à intervalles précis (par exemple, tous les mois ou tous les trimestres). | Processus continu et dynamique. |
| Génère une liste de vulnérabilités accompagnées d’une évaluation des risques. | Propose une approche structurée pour la correction, le suivi des progrès et la création de rapports. |
| N’implique pas directement la correction ou l’atténuation. | Implique activement des efforts d’atténuation et de correction. |
| Fournit un instantané de la posture de sécurité à un moment donné. | Inclut une surveillance continue et une adaptation à l’évolution des menaces. |
| Utilise généralement des outils d’analyse automatisés. | Intègre l’évaluation des vulnérabilités au processus. |
| Fournit des informations utiles pour prendre des mesures supplémentaires. | Vise à réduire les risques de sécurité et à renforcer la posture globale de cybersécurité. |
Gestion des correctifs et gestion des vulnérabilités
La gestion des correctifs est un élément important du processus de gestion des vulnérabilités. Bien que toutes deux soient essentielles à une cybersécurité solide, elles jouent des rôles distincts.
| Gestion des correctifs | Gestion des vulnérabilités |
|---|---|
| Se concentre sur le déploiement de correctifs pour les logiciels existants. | Identifie et atténue de manière proactive les vulnérabilités. |
| Réactive, elle répond à la publication de correctifs. | Comprend l’analyse, l’évaluation et la correction des vulnérabilités. |
| Champ d’application limité à l’application de correctifs spécifiques. | Champ d’application plus vaste couvrant l’ensemble de l’environnement informatique. |
Les 3 meilleures solutions de gestion des vulnérabilités
De nombreuses solutions de gestion des vulnérabilités sont disponibles aujourd’hui, chacune avec ses propres fonctionnalités. Parmi les meilleures solutions en 2023 figurent ManageEngine Vulnerability Manager Plus, Microsoft Defender Vulnerability Management et Qualys Vulnerability Management (VMDR).
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus est une solution complète de gestion des vulnérabilités et de la conformité. Elle aide les organisations de toutes tailles à identifier, évaluer et corriger les vulnérabilités dans l’ensemble de leur infrastructure informatique.
Grâce à ses analyses axées sur les attaquants, Vulnerability Manager Plus peut identifier les vulnérabilités les plus critiques et vous aider à hiérarchiser les efforts de correction. Il renforce également les serveurs web, audite les logiciels à haut risque et traite les vulnérabilités zero-day. Il accomplit toutes ces tâches depuis une console unique, vous offrant une couverture complète, une visibilité, une évaluation et une correction des menaces.
Microsoft Defender Vulnerability Management
Microsoft Defender Vulnerability Management utilise une analyse fondée sur les risques pour identifier et hiérarchiser les vulnérabilités. Il fournit des informations en temps réel sur les logiciels, les certificats, le matériel et les extensions de navigateur. Il propose également des recommandations de sécurité et des fonctionnalités de blocage des applications.
Il convient de noter que Microsoft Defender Vulnerability Management, bien qu’il s’agisse d’un outil puissant, peut être difficile à configurer. Néanmoins, sa compatibilité avec un large éventail de systèmes d’exploitation, notamment Windows, macOS, Linux, Android, iOS et les appareils réseau, garantit son adaptabilité. De plus, des mises à jour régulières améliorent continuellement ses fonctionnalités.
Qualys Vulnerability Management (VMDR)
Qualys VMDR est une solution complète de gestion des vulnérabilités qui rationalise l’ensemble du processus de gestion des vulnérabilités en automatisant l’identification des actifs, les évaluations fondées sur les risques et les actions de correction. Bien qu’elle offre une visibilité permettant de hiérarchiser les vulnérabilités et les actifs en fonction des risques métier, certains utilisateurs peuvent trouver son interface déroutante.
Cependant, malgré sa complexité, Qualys VMDR excelle en matière d’intégration. Il se connecte de manière transparente aux bases de données de gestion de configuration (CMDB), aux systèmes de gestion des correctifs et aux solutions de gestion des services informatiques (ITSM), garantissant ainsi un processus de correction fluide et évolutif. Cette adaptabilité s’étend aux environnements hybrides et multicloud, ainsi qu’aux applications conteneurisées et sans serveur, ce qui en fait un choix polyvalent pour sécuriser des actifs informatiques variés.
En résumé : la gestion des vulnérabilités est essentielle à une posture de cybersécurité solide
La gestion des vulnérabilités joue un rôle déterminant dans l’établissement d’une posture de cybersécurité robuste. Elle vous permet d’identifier et de traiter de manière proactive les faiblesses potentielles des défenses numériques de votre organisation. Le processus de gestion des vulnérabilités est complexe, mais essentiel pour sécuriser votre réseau et protéger votre organisation contre les cyberattaques.
En suivant les conseils de ce guide, vous pouvez prendre des mesures pour renforcer votre défense et réduire le risque d’une attaque réussie.
Prêt à choisir un logiciel de gestion des vulnérabilités ? Découvrez notre sélection des meilleures solutions de gestion des vulnérabilités actuellement disponibles.