


Un pare-feu réseau est un composant essentiel de la sécurité réseau. Il protège les réseaux privés en bloquant le trafic non autorisé et en offrant aux organisations un contrôle précis de leur infrastructure.
Il examine les paquets réseau, applique des règles prédéfinies et sert de barrière entre les réseaux internes et externes. Un pare-feu réseau permet aux particuliers comme aux entreprises de renforcer leur sécurité et de réduire les risques de cyberattaques.
Lorsqu’il est correctement configuré, un pare-feu réseau protège les données sensibles en permettant aux utilisateurs d’accéder en toute sécurité aux ressources dont ils ont besoin, tout en empêchant les pirates ou les programmes malveillants de pénétrer dans le réseau protégé. En outre, les administrateurs peuvent configurer des règles pour restreindre l’accès au sein du réseau, empêchant les utilisateurs d’exécuter certains programmes ou d’accéder à certains sites web.
Cet article explique ce qu’est un pare-feu réseau et quel rôle il joue dans la protection contre les cybermenaces. Nous examinerons les différents types de pare-feu, leurs fonctionnalités et leurs options de déploiement afin que vous puissiez prendre des décisions éclairées et mettre en place des mesures proactives pour protéger votre réseau contre les menaces potentielles.
Comment fonctionnent les pare-feu réseau ?
Les pare-feu réseau jouent un rôle essentiel dans la sécurisation des infrastructures réseau modernes. Ces outils appliquent des politiques de pare-feu pour contrôler et surveiller le trafic réseau. Ils examinent les données dans les couches de communication du protocole de contrôle de transmission/protocole Internet (TCP/IP), à savoir :
- Application
- Transport
- IP/réseau
- Matérielle/liaison de données
Ces couches guident le déplacement des données de leur origine à leur destination.
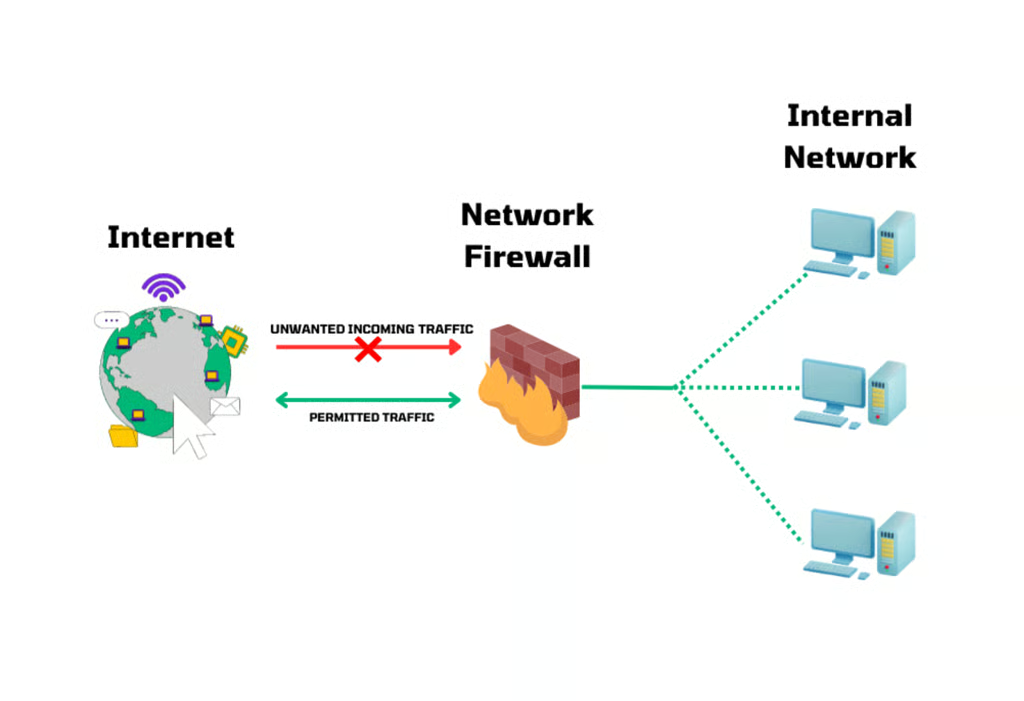
Les pare-feu réseau établissent une frontière entre le réseau privé et le réseau externe, c’est-à-dire Internet. Ils inspectent les paquets entrants et sortants afin de distinguer le trafic normal du trafic malveillant.
Le fonctionnement d’un pare-feu réseau repose également sur les listes de contrôle d’accès (ACL). Les ACL permettent de contrôler précisément le trafic en autorisant ou en refusant les paquets selon des critères prédéfinis tels que les adresses IP, les numéros de port et certains protocoles.
En termes simples, le trafic entrant traverse un pare-feu, qui l’authentifie et l’évalue en fonction des politiques de pare-feu et des règles des ACL. Si un paquet respecte les règles d’autorisation, il peut atteindre la destination prévue. S’il correspond à une règle de refus, le pare-feu l’empêche d’entrer dans le réseau.
Voici une représentation visuelle du fonctionnement d’un pare-feu réseau :
Comprendre le fonctionnement des pare-feu réseau et suivre les bonnes pratiques de configuration des pare-feu sont essentiels à la mise en place d’une infrastructure de sécurité efficace. En appliquant les règles de pare-feu, en réalisant des audits réguliers, et en collaborant avec des professionnels des réseaux, les organisations peuvent renforcer leurs défenses en matière de cybersécurité.
Les différents types de pare-feu réseau
Il existe différents types de pare-feu réseau adaptés à divers besoins de sécurité réseau, notamment les pare-feu de couche application, à filtrage de paquets et de niveau circuit. Voici quelques-uns des plus couramment utilisés, ainsi que leurs principales fonctionnalités.
Pare-feu de couche application
Les pare-feu de couche application, également appelés passerelles de couche application (ALG), offrent des mécanismes de sécurité renforcés adaptés à chaque application.
Au lieu de s’appuyer uniquement sur les informations relatives aux adresses IP et aux ports, ces pare-feu fonctionnent au niveau de la couche application de la pile réseau OSI, en procédant à une inspection approfondie et à un filtrage des protocoles propres à chaque application.
En offrant un contrôle précis et des capacités d’inspection approfondie, les ALG renforcent la sécurité globale des réseaux et des applications.
Principales fonctionnalités
- Inspection approfondie des paquets (DPI) : ce pare-feu va au-delà de l’analyse des adresses IP et des ports et peut examiner la charge utile des paquets réseau afin de détecter et de prévenir certains types d’attaques.
- Connaissance des protocoles : il applique des politiques de sécurité propres aux protocoles et identifie les anomalies ou les violations dans le trafic de la couche application.
- Authentification et autorisation des utilisateurs : il autorise les utilisateurs en fonction de leurs identifiants au niveau applicatif, tels que leurs noms d’utilisateur et leurs mots de passe. Les organisations peuvent appliquer un contrôle d’accès précis et empêcher tout accès illégal aux ressources sensibles.
- Filtrage de contenu : il analyse le contenu du trafic réseau et applique des règles prédéfinies pour autoriser les activités propres à certaines applications ou bloquer les données liées à la navigation web, aux transferts de fichiers et aux communications par e-mail.
Pare-feu à filtrage de paquets
Les pare-feu à filtrage de paquets analysent les paquets de données individuellement et prennent des décisions en fonction de règles prédéfinies. Ils se concentrent principalement sur des informations telles que les adresses IP source et destination, les numéros de port et les protocoles.
Ce type de pare-feu réseau est réputé pour sa simplicité, son évolutivité et son efficacité dans la gestion de volumes importants de trafic réseau. Toutefois, il offre une visibilité limitée sur le contenu des paquets et peut ne pas permettre un contrôle précis des applications ou des activités des utilisateurs. Il est également vulnérable aux attaques par usurpation d’adresse IP.
Principales fonctionnalités
- Filtrage de base au niveau réseau : il fonctionne au niveau réseau et filtre les paquets en fonction des adresses IP source et destination, des ports et des protocoles.
- Efficacité : il offre des vitesses de traitement élevées, ce qui le rend adapté aux environnements réseau à haut débit.
Pare-feu de niveau circuit
Également appelé passerelle de niveau circuit ou pare-feu proxy transparent, ce type de pare-feu contrôle le trafic réseau au niveau de la session. Il applique des mesures de sécurité une fois la connexion entre les appareils établie. Il surveille le processus de négociation et vérifie que la connexion respecte les règles et les politiques du pare-feu.
Le pare-feu de niveau circuit ne modifie pas les données au-delà de ce qui est nécessaire à l’authentification et à l’identification. Il facilite les communications sécurisées entre les appareils de confiance et les réseaux non fiables.
Principales fonctionnalités
- Filtrage au niveau de la session : il fonctionne au niveau de la session du modèle OSI et valide l’établissement des sessions entre la source et la destination.
- Connectivité transparente : il crée un circuit virtuel entre les réseaux internes et externes, permettant les communications tout en masquant les détails du réseau interne.
- Performances accélérées : il offre des vitesses de traitement supérieures à celles des proxys ou des pare-feu de couche application.
Pare-feu proxy
Les pare-feu proxy servent d’intermédiaires entre les clients internes et les sources externes. Ils ajoutent une couche de sécurité en protégeant le réseau interne de tout contact direct avec les entités externes.
Ce type de pare-feu réseau permet d’effectuer des inspections approfondies du trafic de la couche application et prend en charge l’authentification des utilisateurs.
En revanche, un pare-feu proxy entraîne une surcharge de performances en raison du traitement et de la transmission des requêtes réseau. De plus, sa configuration est plus complexe que celle d’autres types de pare-feu.
Principales fonctionnalités
- Inspection au niveau applicatif : il agit comme intermédiaire entre les clients et les serveurs et examine attentivement le trafic réseau au niveau de la couche application.
- Sécurité applicative renforcée : il offre une visibilité approfondie sur les protocoles applicatifs, améliorant la détection et la prévention des activités malveillantes.
- Contrôle précis : les politiques de sécurité propres aux applications permettent de manipuler finement les protocoles de sécurité du réseau.
- Couche de protection supplémentaire : il ajoute une couche de sécurité en masquant les détails du réseau interne.
Pare-feu de nouvelle génération (NGFW)
Les NGFW combinent les fonctionnalités des pare-feu traditionnels avec des fonctions avancées de sécurité réseau pour détecter et bloquer les menaces telles que les malwares, les tentatives d’intrusion et les activités suspectes. Ils intègrent l’inspection approfondie des paquets, des systèmes de prévention des intrusions (IPS) et la connaissance des applications.
Un NGFW offre également une visibilité et un contrôle applicatifs et applique des politiques fondées sur l’identité des utilisateurs, permettant un contrôle précis des accès.
Toutefois, la configuration et la maintenance des NGFW peuvent être complexes et nécessiter des ressources de performance supplémentaires.
Principales fonctionnalités
- Sécurité intégrée : elle regroupe des fonctions de sécurité telles que la prévention des intrusions, la connaissance des applications, la DPI et le renseignement sur les menaces.
- Visibilité et contrôle des applications : elle renforce le contrôle et les politiques de sécurité en fonction des applications, des utilisateurs et du contenu.
- Détection avancée des menaces : les NGFW peuvent signaler et empêcher les attaques sophistiquées et les menaces persistantes avancées (APT).
- Protection en temps réel : l’intégration de flux de renseignement sur les menaces permet une protection en temps réel contre les menaces émergentes.
Pare-feu à inspection dynamique
Un pare-feu à inspection dynamique fait plus que filtrer les paquets : il suit également les connexions réseau. Il prend des décisions intelligentes pour autoriser ou bloquer les paquets en mémorisant les connexions établies, notamment les adresses IP source et destination, les numéros de port et l’état de la connexion.
En outre, il est compatible avec différents protocoles et applications réseau. L’un des inconvénients de ce type de pare-feu réside toutefois dans sa compréhension des applications particulières. Il peut être vulnérable à des attaques élaborées qui exploitent les faiblesses des protocoles ou manipulent les paramètres du pare-feu.
Principales fonctionnalités
- Filtrage contextuel : il analyse l’intégralité du contexte du trafic réseau, notamment la source, la destination et l’état de la connexion.
- Sécurité renforcée : il conserve une table d’état pour vérifier l’état des connexions réseau et s’assurer que les paquets entrants correspondent aux connexions sortantes existantes.
- Détection du trafic malveillant : les pare-feu à inspection dynamique peuvent détecter efficacement le trafic malveillant ou non autorisé.
Types de déploiement des pare-feu réseau
Les organisations disposent de plusieurs options de déploiement — notamment matérielles, logicielles et sous forme de services — à prendre en compte pour choisir le meilleur pare-feu afin de sécuriser leur réseau. Ces choix leur permettent d’adapter leur stratégie de pare-feu à leurs exigences et architectures réseau propres.
Pare-feu matériel
Un pare-feu matériel utilise un équipement physique comme appliance de sécurité dédiée, protégeant le réseau interne contre les menaces externes et filtrant le trafic réseau.
Cet équipement se connecte à différents segments du réseau et met en œuvre des politiques de sécurité. Placé entre le réseau externe et le serveur, il fait office de barrière contre les intrusions et évalue le trafic entrant pour détecter les menaces.
Les pare-feu matériels inspectent l’ensemble du trafic et autorisent ou refusent l’accès en fonction de règles prédéfinies. Ils proposent des fonctionnalités telles que le filtrage de paquets, l’inspection dynamique, la prévention des intrusions et la prise en charge des VPN pour renforcer la sécurité du réseau. Ils peuvent gérer d’importants volumes de trafic réseau et faciliter de manière fiable les communications sécurisées au sein du réseau.
Pare-feu logiciel
Les pare-feu logiciels sont des programmes informatiques qui inspectent les données entrantes et sortantes. Ils suivent et contrôlent les données sur les ordinateurs individuels.
Ce type de pare-feu offre des fonctionnalités similaires à celles des pare-feu matériels et peut être personnalisé pour détecter les activités suspectes. Il protège contre les menaces externes et empêche les attaques visant d’autres réseaux.
Les pare-feu logiciels présentent notamment l’avantage d’être moins coûteux, évolutifs et déployables à distance.
Pare-feu en tant que service (FWaaS)
Un pare-feu en tant que service (FWaaS) est une solution de pare-feu basée sur le cloud qui fournit des fonctionnalités de sécurité avancées depuis le cloud. Il intègre des contrôles d’accès, la prévention des menaces et des fonctionnalités IPS.
Un FWaaS élimine le besoin d’un matériel ou de pare-feu logiciels sur site, puisque le fournisseur de services prend en charge la maintenance et les mises à jour de l’infrastructure. Les entreprises peuvent ainsi se concentrer sur leurs activités principales.
Pourquoi les pare-feu réseau sont-ils importants ?
Dans le paysage technologique actuel, les pare-feu réseau sont un élément indispensable d’une stratégie solide de cybersécurité : ils constituent la première ligne de défense contre les hackers et les malwares. Ces outils peuvent faire face aux menaces modernes et à l’expansion des réseaux, notamment avec les solutions cloud. Ils protègent les réseaux, les données et les ressources contre diverses vulnérabilités.
Sans pare-feu, les réseaux sont exposés aux attaques et aux violations de données. Les acteurs malveillants peuvent dérober des informations sensibles ou perturber les opérations.
Pour garantir une sécurité complète, les organisations doivent placer des pare-feu entre les réseaux et Internet et établir des politiques et des stratégies claires.
Avantages des pare-feu réseau
La mise en œuvre d’un pare-feu réseau offre de nombreux avantages pour la sécurité d’une organisation, notamment des fonctionnalités de surveillance et de journalisation, de contrôle des accès et de segmentation. Voici quelques-uns des principaux avantages des pare-feu réseau.
Sécurité réseau
La sécurité est la fonction première d’un pare-feu réseau. Les pare-feu réseau constituent une barrière permanente contre les accès indésirables et les activités malveillantes.
En surveillant et en contrôlant le trafic réseau entrant et sortant, les pare-feu contribuent à empêcher les personnes ou les logiciels non autorisés d’accéder aux données et aux ressources sensibles d’un réseau.
Surveillance et journalisation des activités réseau
Les pare-feu réseau tiennent des journaux détaillés des activités réseau, telles que les tentatives de connexion, les schémas de trafic et les événements de sécurité.
En surveillant en permanence le trafic et les journaux, les pare-feu fournissent une analyse avancée du réseau, offrant aux administrateurs une compréhension plus approfondie de son état et de ses conditions de fonctionnement.
Contrôle des accès
Les pare-feu donnent aux organisations les moyens de définir et d’administrer des politiques de contrôle des accès, afin de gérer efficacement les personnes autorisées à accéder à leurs réseaux et à leurs ressources.
En empêchant les tentatives d’accès non autorisées, les pare-feu renforcent la sécurité, protègent les actifs de valeur et réduisent le risque de fuites de données.
Prévention des menaces
Les pare-feu réseau jouent un rôle essentiel dans la prévention d’un large éventail de menaces et d’attaques. Ils bloquent le trafic malveillant, comme les virus, les malwares, les rançongiciels, ainsi que les attaques par déni de service distribué (DDoS).
Grâce aux systèmes de détection et de prévention des intrusions, les pare-feu renforcent la sécurité en révélant et en bloquant les activités suspectes et les schémas d’attaque connus. Ils contrôlent également les points d’entrée du système, bloquant les attaques virales et les logiciels enregistreurs de frappes.
Segmentation du réseau
Les pare-feu peuvent diviser un réseau en sous-réseaux ou segments plus petits, une pratique connue sous le nom de segmentation réseau. Cela permet aux organisations de contrôler le trafic entre les différentes zones du réseau et de limiter l’impact d’éventuelles failles de sécurité.
La segmentation réseau renforce également les capacités de surveillance, améliore les performances en réduisant la congestion, circonscrit les problèmes techniques et accroît la sécurité.
Contrôle des applications
Le contrôle des applications permet aux organisations de suivre et de gérer les applications spécifiques présentes sur leurs réseaux. Les administrateurs réseau peuvent bloquer les applications non approuvées, appliquer des politiques d’utilisation acceptable et réduire les risques associés aux applications potentiellement dangereuses.
Cela améliore la stabilité du réseau et réduit les risques et les coûts liés aux malwares.
En résumé : utiliser des pare-feu réseau en entreprise
Avec la progression de la cybercriminalité, les pare-feu réseau sont incontournables dans les entreprises actuelles, quelle que soit leur taille. Ils offrent bien plus qu’une simple protection contre les hackers, grâce à des fonctionnalités telles que la collecte de données de sécurité, l’automatisation des protections et la résolution des problèmes réseau qui nuisent à la productivité. En outre, un pare-feu réseau fiable restreint l’accès aux sites dangereux, faisant passer la sécurité globale du réseau au niveau supérieur.
En investissant dans des solutions de pare-feu reconnues, les organisations peuvent protéger leurs actifs numériques, préserver la confidentialité des données et défendre leur réputation dans l’environnement numérique moderne.
En savoir plus
Pour plus d’informations et de conseils sur les pare-feu, consultez notre dossier détaillé couvrant tout ce dont vous avez besoin, de l’achat à la configuration et à la maintenance.
Guides d’achat de pare-feu
- Les meilleurs pare-feu pour les PME
- Les meilleurs pare-feu pour les grandes entreprises
- Les meilleurs pare-feu logiciels
Conseils pour configurer un pare-feu
- Bonnes pratiques de pare-feu
- Comment configurer un pare-feu
- Comment établir des règles de pare-feu
- Comment créer une politique de pare-feu — plus un modèle gratuit