


脆弱性管理ソフトウェアは、あらゆる規模の企業がセキュリティの脆弱性を特定し、修正するための強力なツールです。脆弱性管理を導入すれば、企業はデータ侵害、マルウェア感染、サービス拒否攻撃など、さまざまなセキュリティリスクから身を守れます。脆弱性のスキャン、評価、優先順位付けのプロセスを自動化することで、こうしたツールは組織の時間とコストの節約に貢献します。
脆弱性管理ソリューションは、Payment Card Industry Data Security Standard(PCI DSS)など、業界の規制や標準への準拠にも役立ちます。このソフトウェアにより、企業はデータ、顧客、評判を守ることができます。
2023年におすすめの脆弱性管理ソリューションは次のとおりです。
- ManageEngine Vulnerability Manager Plus:総合的に最も優れた脆弱性管理ソフトウェア。(詳しく読む)
- GFI LanGuard:手頃な価格のクラウドベースソリューションに最適。(詳しく読む)
- Qualys VMDR:大規模なITインフラに最適。(詳しく読む)
- Tenable Vulnerability Management:多数のクラウドベース資産の管理に最適。(詳しく読む)
- CrowdStrike Falcon Spotlight:エンドポイント中心の脆弱性管理に最適。(詳しく読む)
- Rapid7 InsightVM:拡張性を重視する場合に最適。(詳しく読む)
- Acunetix:Web中心の環境に最適。(詳しく読む)
- Microsoft Defender Vulnerability Management:Microsoftエコシステムを採用する組織に最適。(詳しく読む)
脆弱性管理ソフトウェア比較トップ製品
以下の比較表では、現在利用できる主要な脆弱性管理ソリューションを紹介します。中核機能、連携機能、使いやすさ、拡張性の概要をまとめています。
| 速度 | 正確性 | 修復の自動化 | サードパーティー連携 | 使いやすさ | 拡張性 | 開始価格 | |
|---|---|---|---|---|---|---|---|
| ManageEngine Vulnerability Manager Plus | 非常に優れている | 高い | 平均以上 | 十分 | 簡単 | 高い | 無料、または100台で年額695ドル |
| GFI LanGuard | 非常に優れている | 高い | 高度 | 限定的 | 中程度 | 卓越 | 見積もりは営業担当に問い合わせ |
| Qualys Vulnerability Management (VMDR) | 非常に優れている | 高い | 高度 | 限定的 | 中程度 | 高い | 見積もりは営業担当に問い合わせ |
| Tenable Vulnerability Management | 中程度 | 一貫性に欠ける | 高度 | 広範 | 中程度 | 高い | 65台で年額2,275ドル |
| CrowdStrike Falcon Spotlight | 非常に優れている | 一貫性に欠ける | 高度 | 十分 | 簡素化されている | 卓越 | 見積もりは営業担当に問い合わせ |
| Rapid7 InsightVM | 中程度 | 報告された誤検知により精度にばらつき | 限定的 | 十分 | 中程度 | 卓越 | 250資産で年額6,562.50ドル |
| Acunetix | 非常に優れている | 高い | 限定的 | 広範 | 簡素化されている | 卓越 | 見積もりは営業担当に問い合わせ |
| Microsoft Defender Vulnerability Management | 非常に優れている | 高い | 平均以上 | 限定的 | 簡素化されている | 高い | Microsoft Defenderに付属 |
移動先:
ManageEngine Vulnerability Manager Plus
総合的に最も優れた脆弱性管理ソフトウェア
総合評価:4.25/5
- コスト:5/5
- 中核機能:4.75/5
- 連携機能:3/5
- 使いやすさ:5/5
- カスタマーサポート:2.75/5
- 拡張性:3.75/5
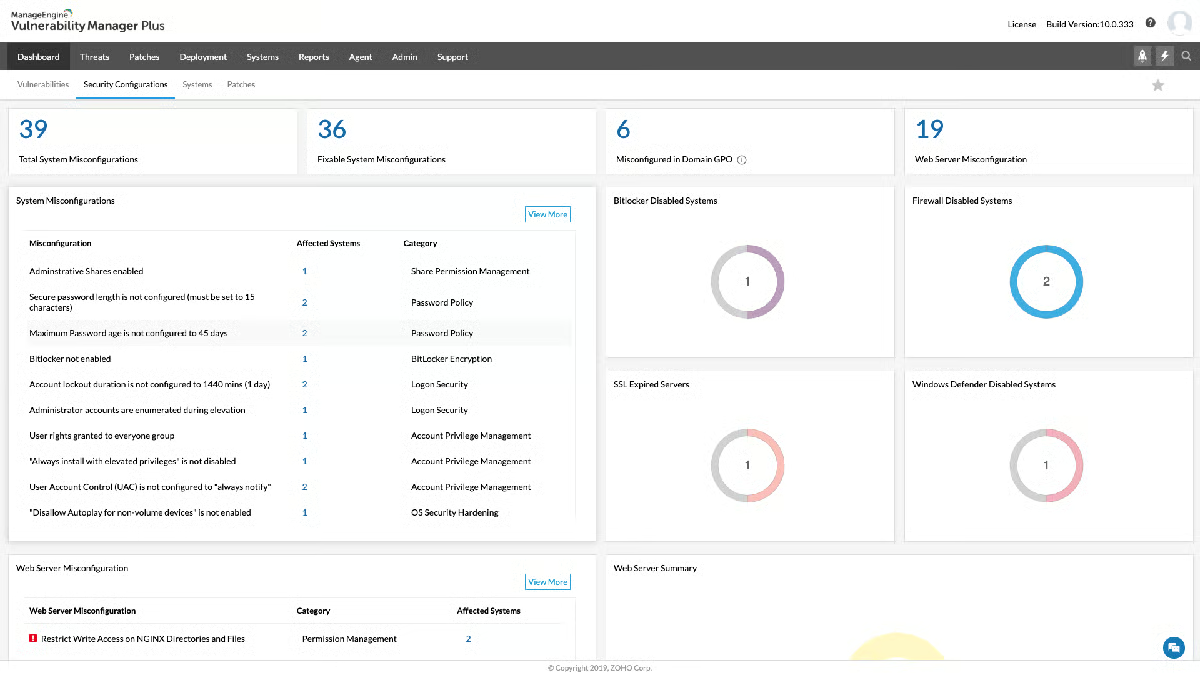
Vulnerability Manager Plusは、複数のOSに対応した脆弱性管理およびコンプライアンスソリューションで、従来の脆弱性管理ツールの機能を超えています。攻撃者ベースの分析、Webサーバーの強化、高リスクソフトウェアの監査、ゼロデイ脆弱性の緩和を活用します。このエンドツーエンドの脆弱性管理ツールは、単一のコンソールから脅威と脆弱性を包括的にカバーし、継続的な可視性、厳格な評価、統合的な修復を実現します。
エンドポイントがローカルネットワーク、DMZネットワーク、リモートサイト、外出先のいずれにあっても、組織はVulnerability Manager Plusによって分散して働く従業員に安全な作業環境を提供できます。このソフトウェアは、現代のサイバーセキュリティ管理に対応する堅牢なツールであり、企業がセキュリティリスクに対して予防策を講じることを可能にします。
料金
ManageEngineには3つの料金プランがあります:
- 無料:最大25台のデバイス
- Professional:100台で年額695ドル
- Enterprise:100台で年額1,195ドル
機能
- 脆弱性評価とパッチ管理。
- 75以上のCISベンチマークに沿ったシステム監査と保守。
- Webサーバーの強化。
- ゼロデイ脆弱性の緩和。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 高リスクソフトウェアの監査とアンインストール | 不足しているパッチの適用には手動展開が必要 |
| ネイティブのWebサーバー強化機能 | 一部のアップデートがまれに失敗する |
| パッチ展開の自動化機能を内蔵 | |
| 高度な攻撃者ベースの分析 | |
| 無料版を利用可能 |
GFI LanGuard
手頃な価格のクラウドベースソリューションに最適
総合評価:3.75/5
- コスト:4/5
- 中核機能:4.5/5
- 連携機能:3.25/5
- 使いやすさ:2.5/5
- カスタマーサポート:4.25/5
- 拡張性:5/5
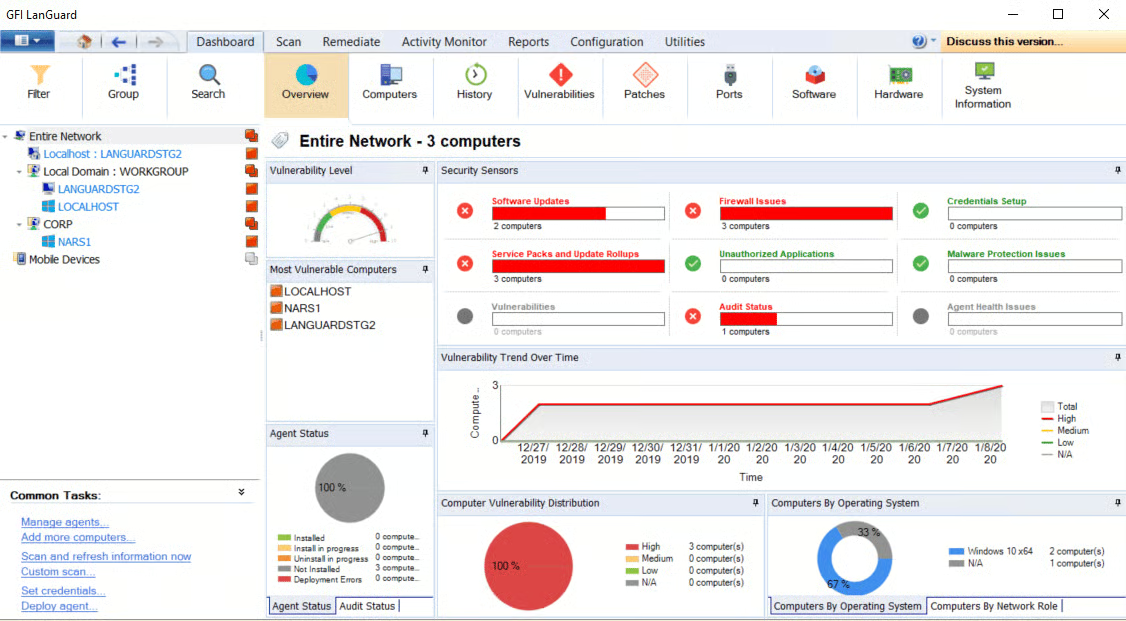
GFI LanGuardは、脆弱性管理を機能の1つとして備えた包括的なネットワークセキュリティソリューションです。完全な保護を提供し、パッチを管理し、脆弱性に対処し、規制への準拠を確実にすることで、防御を強化します。
高度な手法で脆弱性を検出し、ネットワークを一元的に可視化します。この機能により、組織はリスクを特定して優先順位を付け、パッチを自動的に適用し、PCI DSSやHIPAAなどの業界規制に準拠できます。
GFI LanGuardは仮想環境で実行でき、エージェントレスモードとエージェントベースモードの両方をサポートします。ユーザーはニーズや好みに合ったモードを選択でき、物理サーバーの管理にかかるコストと複雑さを軽減できます。
料金
GFI LanGuardは、スキャンするノード数に基づいてライセンスが付与されます。料金プランの詳細については、営業チームに問い合わせるか、30日間の無料トライアルを開始できます。
機能
- ネットワーク上のセキュリティ脆弱性をスキャン、検出、評価し、修正を支援します。
- 不足しているセキュリティ以外のパッチ、セキュリティパッチ、サービスパックを検索します。
- 問題を明らかにする詳細なレポート。
- ハッカーからネットワークを保護します。
- 最小限の管理負担で、ネットワークセキュリティの全体像を提供します。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 仮想環境とクラウドベースのサービスをサポート | ノード単位の料金体系のため、大規模ネットワークでは高コスト |
| 各ノードの構成、アプリ、ハードウェア、デバイス、セキュリティ状態を含む詳細なネットワーク分析 | 一部の連携機能は、より高額なプランでのみ利用可能 |
| サードパーティー製アプリやOS向けの最新パッチを自動的にダウンロードしてインストール | 料金体系が不透明 |
Qualys Vulnerability Management (VMDR)
大規模なITインフラに最適
総合評価:4/5
- コスト:4/5
- 中核機能:4.75/5
- 連携機能:4/5
- 使いやすさ:2.5/5
- カスタマーサポート:4.75/5
- 拡張性:3.75/5
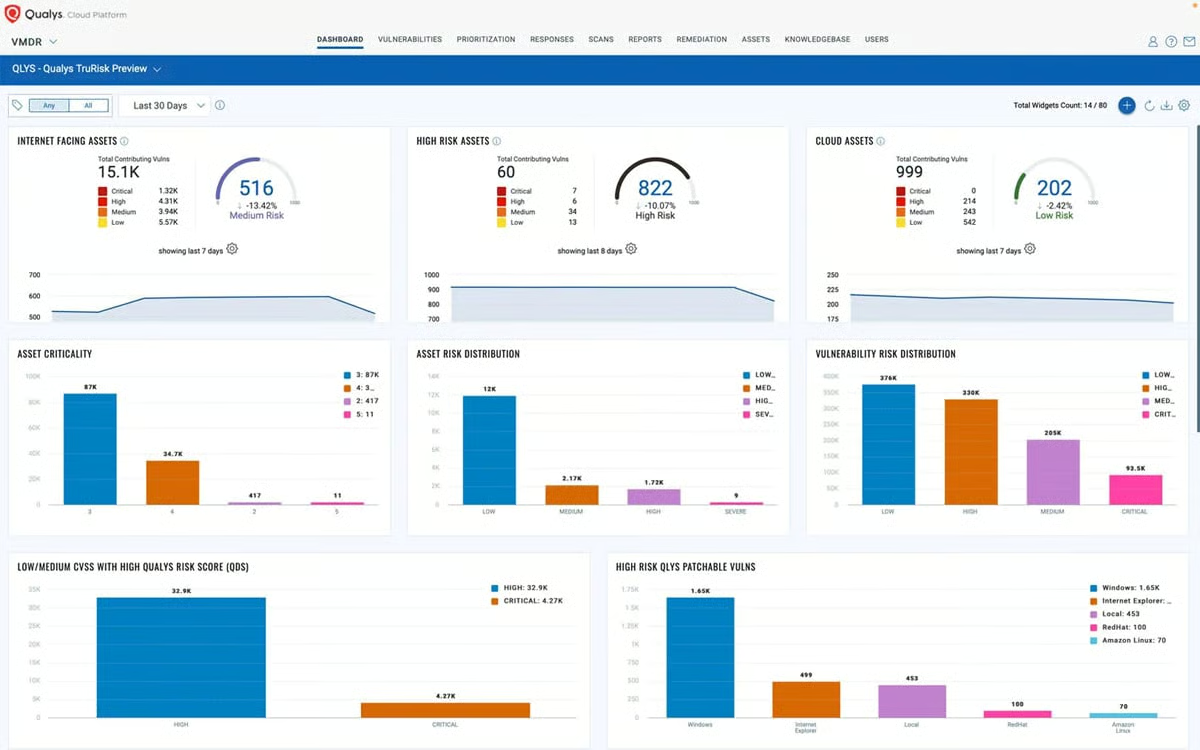
Qualys VMDRは、Qualys TruRisk Platformを基盤とし、Qualys Cloud Agent、仮想スキャナー、ネットワーク分析を組み合わせて、脆弱性管理を効率化します。資産の検出からリスクベースの評価、修復までのプロセス全体を自動化し、脅威への対応力を高めます。
VMDRは、ビジネスリスクに基づいて脆弱性と資産の優先順位を付けるための可視性を提供します。構成管理データベース(CMDB)、パッチ管理システム、ITサービス管理(ITSM)ソリューションと連携し、効率的で拡張性の高い修復を実現します。
Qualys VMDRを有力候補の1つに選んだ理由は、ハイブリッド環境やマルチクラウド環境に加え、コンテナ化されたアプリケーションやサーバーレスアプリケーションにも対応し、多様で変化し続けるIT資産をスキャンして保護できるためです。
料金
Qualys VMDRは資産単位の料金体系です。問い合わせて見積もりを取得するか、無料トライアルを開始できます。
機能
- コンテキストに基づく脆弱性修復の優先順位付けを自動化。
- 脆弱性と設定ミスをリアルタイムで検出。
- 資産の識別と分類を自動化。
- カスタム修復管理。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 利用した分だけ支払うため、拡張性、柔軟性、費用対効果に優れている | 競合製品に組み込み機能として含まれる一部の機能は、アドオンとして別途購入する必要がある |
| ハードウェアやソフトウェアのインストール、管理が不要 | インターフェースが複雑 |
| リアルタイムの可視化と分析 | 料金体系が不透明 |
Tenable Vulnerability Management
多数のクラウドベース資産の管理に最適
総合評価:3.75/5
- コスト:2.75/5
- 中核機能:4.25/5
- 連携機能:4.75/5
- 使いやすさ:2.5/5
- カスタマーサポート:4.75/5
- 拡張性:3.75/5
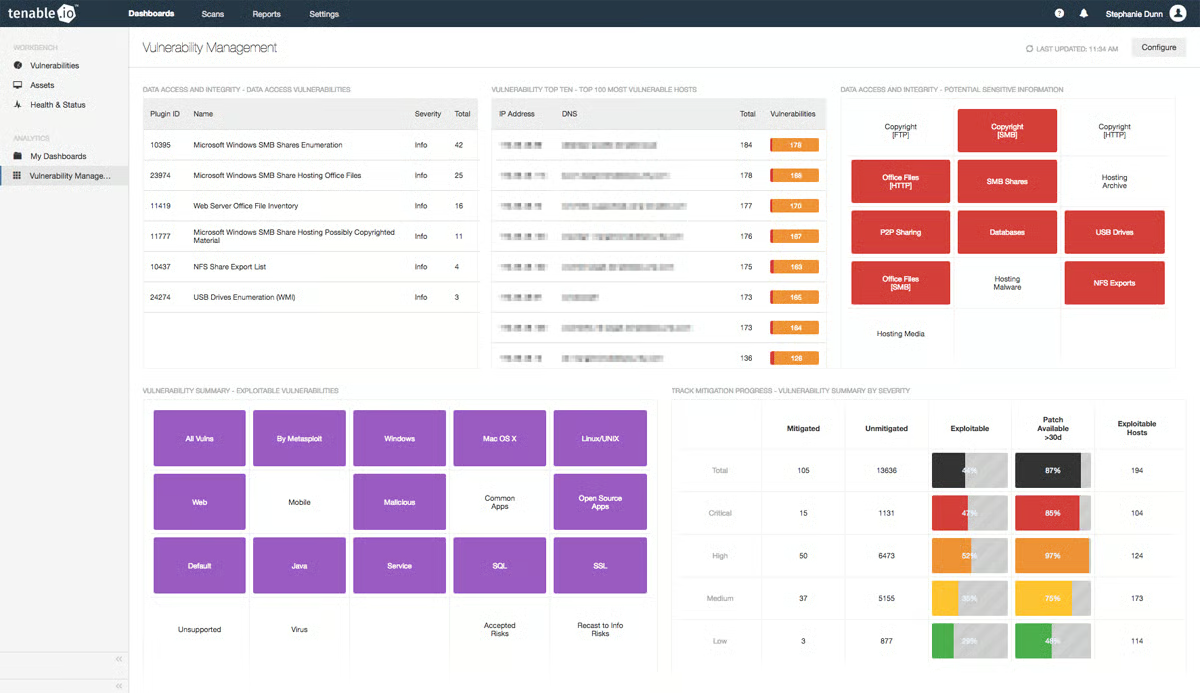
Tenable Vulnerability Managementは、旧称Tenable.ioのリスクベースプラットフォームで、ネットワーク上のすべてのデバイスとトラフィックを可視化できます。継続的な検出と評価、統合された優先順位付け、脅威インテリジェンス、リアルタイムレポート、クラウド管理など、堅牢な機能を備えているため、有力ソリューションの1つに選びました。このソリューションは、資産と脆弱性を包括的に把握し、正確なリスク評価を可能にします。
Tenable Vulnerability Managementのソフトウェアはクラウドで管理され、Tenable Nessusを基盤としています。広範な脆弱性カバレッジ、リソース共有の柔軟性、さまざまな規制およびコンプライアンス要件への適応性を提供します。また、スケジュールスキャン、ポリシー適用、スキャン結果の分析、複数のTenable Nessusスキャナーのクラウドベース管理にも対応します。
このソリューションにより、セキュリティチームは動的な環境内の正確な資産情報と脆弱性情報を効率的に取得できます。また、脆弱性を理解して優先順位を付けることで、リスクを先回りして軽減できます。
料金
Tenable Vulnerability Managementは、資産数に基づく年間サブスクリプション料金モデルを採用しており、65資産で年額2,275ドルから利用できます。無料トライアルも提供されています。
機能
- 継続的かつ常時稼働する資産の検出と評価。
- 脅威インテリジェンスを内蔵。
- リスクのリアルタイム可視化と、脆弱性、資産、修復状況の追跡。
- 完全に文書化されたAPIと、構築済みの連携機能。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 影響を受ける資産の重要度と、現在および将来の攻撃者活動を評価できる、脆弱性の完全なコンテキスト | インターフェースがときどき遅く、古いデータが表示される |
| 継続的な分析のための機械学習による自動化 | アクティブな脆弱性の確認に使う非表示のフィルターやカテゴリーを見つけにくい |
| エージェントベース、エージェントレス、クラウドベースのスキャンに対応 |
CrowdStrike Falcon Spotlight
エンドポイント中心の脆弱性管理に最適
総合評価:3.25/5
- コスト:2.25/5
- 中核機能:3.25/5
- 連携機能:3.25/5
- 使いやすさ:3.75/5
- カスタマーサポート:3.25/5
- 拡張性:5/5
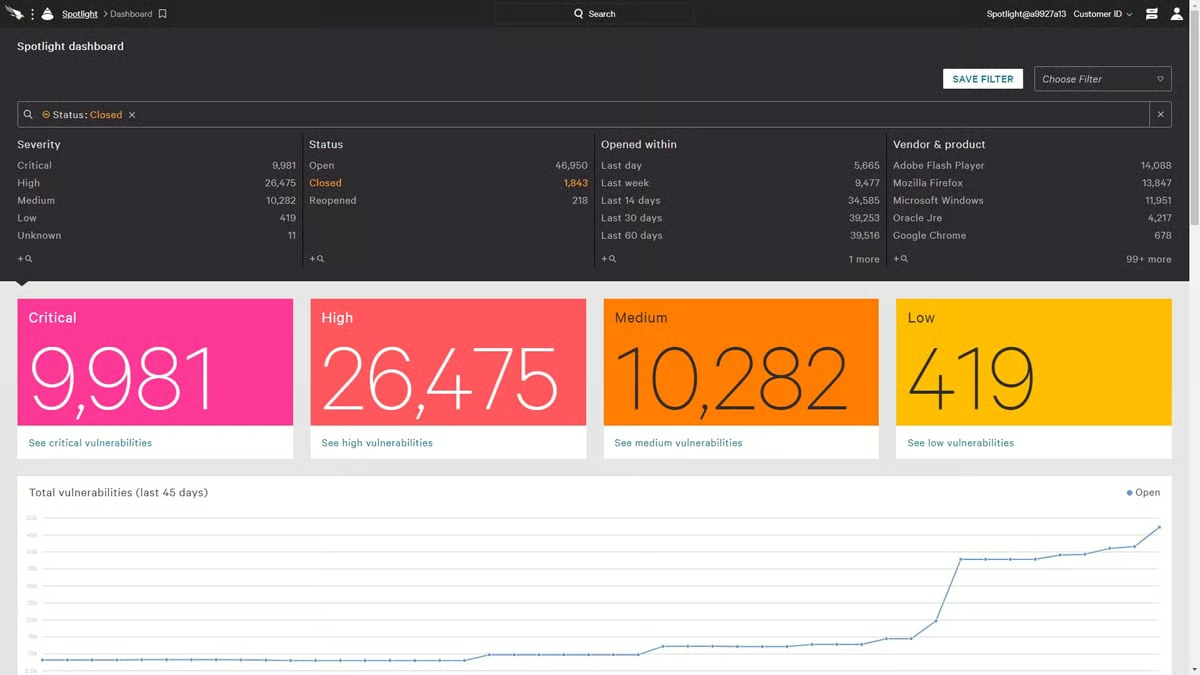
クラウドネイティブのCrowdStrike Falcon Spotlightは、スキャンレス脆弱性評価技術を使用するAI搭載の脆弱性管理プラットフォームです。リスクの優先順位をリアルタイムで設定し、常時稼働する自動化された脆弱性管理を実現します。Falconプラットフォームの他のモジュールとシームレスに連携し、他の脆弱性管理ツールとも調和して統合できる動的なツールです。
さらに、CrowdStrike Falcon Spotlightを利用すると、セキュリティチームと脆弱性管理チームは、脅威アクターのプロファイルや手法と併せて共通脆弱性識別子(CVE)を活用し、連携して脅威への対応を迅速化できます。
料金
- CrowdStrikeは、中小企業と大企業向けに階層別の料金体系を提供しています。利用可能なプランの詳細については、営業部門に問い合わせてください。
機能
- CrowdStrike独自の軽量な単一Falconエージェントによる一貫した脆弱性評価。
- 新たに発生する脆弱性をリアルタイムかつ即座に可視化。
- 高度なAIモデルによるリスクの自動優先順位付け。
- 脅威に基づくリアルタイムテレメトリ。
メリットとデメリット
| メリット | デメリット |
|---|---|
| クラウドベースのアーキテクチャで、デバイスへのインストールや更新が不要 | 検出できる脆弱性が、特定のOSやミドルウェアに限られる |
| 統合された保護により、脆弱性評価と脅威防止の間のギャップを解消 | レポートのカスタマイズオプションが限定的 |
| 料金情報が不透明 |
Rapid7 InsightVM
拡張性に最適
総合評価:3.25/5
- コスト:2.75/5
- 中核機能:3.5/5
- 連携機能:4.5/5
- 使いやすさ:2.5/5
- カスタマーサポート:3/5
- 拡張性:5/5
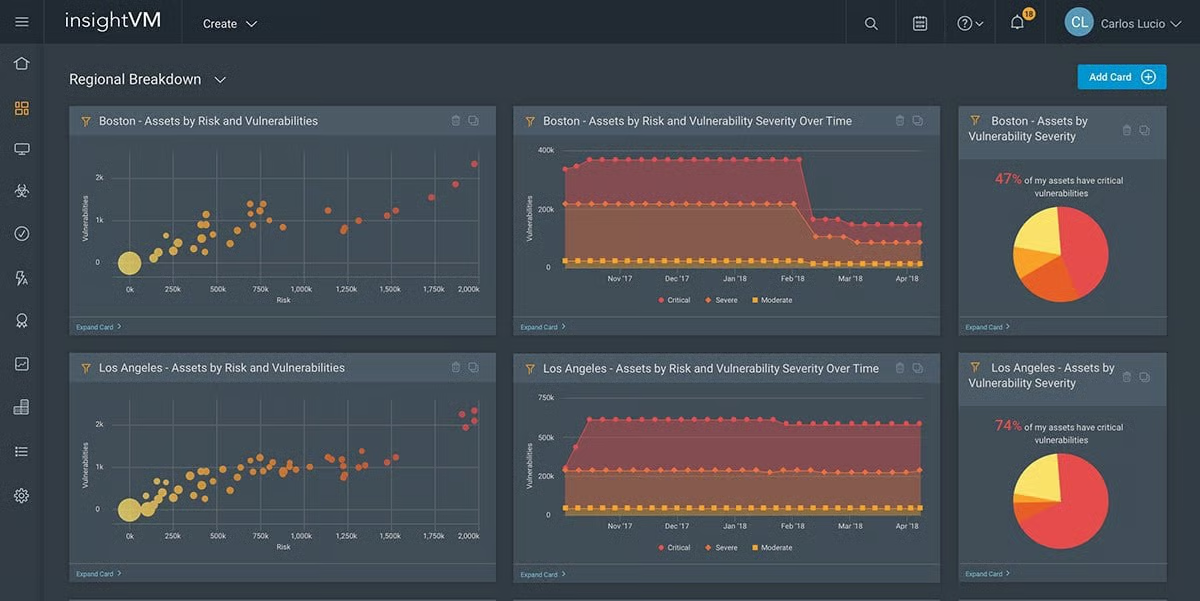
Rapid7 InsightVMは、ビジネスへの潜在的な影響や攻撃者の行動など、複数の関連要因を考慮してリスクを評価し、順位付けします。1~1000の範囲で独自のReal Risk Scoreを採用しており、ビジネスへの影響や悪用可能性などの共通脆弱性評価システム(CVSS)の基本指標と、露出度の測定値を組み合わせています。このアプローチにより、組織は関連性をより詳細かつ最新の視点から把握できます。
InsightVMを有力候補の1つに選んだ理由は、拡張性を重視して設計されており、規模やIT環境が異なる組織にも適しているためです。適切なアーキテクチャ、計画、連携戦略を実装することで、組織はInsightVMを利用して脆弱性管理の手順を効率的に拡張できます。
料金
InsightVMは資産単位で設定され、保有する資産数が多いほど大幅なボリュームディスカウントが適用される段階的な料金体系です。最低250資産で、1資産あたり年額26.25ドル(合計6,562.50ドル)から利用できます。
機能
- 軽量なエンドポイントエージェント。
- 実際のリスクに基づく優先順位付け。
- ライブダッシュボード。
- 脅威フィードを統合。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 統合されたエコシステムにより、セキュリティ運用とインシデント対応を最適化 | クラウド構成評価、コンテナセキュリティ、組み込みの自動化ワークフローには対応しなくなった |
| 脆弱性データをエンドポイントのリアルタイムテレメトリと関連付ける | ユーザーフィードバックによると、誤検知が多い |
| ライブダッシュボードにより、リアルタイム検出を効率化 | |
| カスタマイズ可能なレポートオプション |
Acunetix
Web中心の環境に最適。
総合評価:3.75/5
- コスト:3/5。
- 中核機能:3.5/5。
- 連携機能:4/5。
- 使いやすさ:3.75/5。
- カスタマーサポート:3/5。
- 拡張性:5/5。
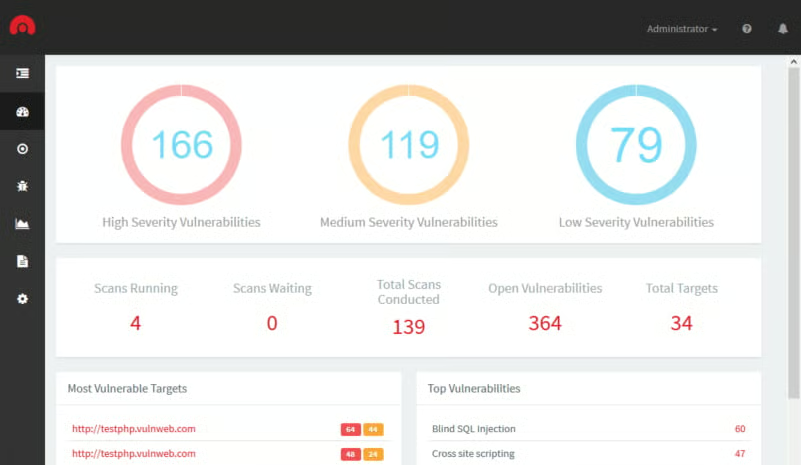
Acunetixは、企業のWebアプリケーションやWebサイトのセキュリティを向上させる、強力なWeb脆弱性スキャンおよび管理ソフトウェアです。Webクローラーを使用してWebサイトのページを体系的に調査し、SQLインジェクション(SQLi)やクロスサイトスクリプティング(XSS)などのセキュリティ上の弱点を検出します。
このソフトウェアは、特定された脆弱性、その深刻度、解決方法を示す詳細なレポートも生成します。これにより企業は、重大な問題の優先順位を決めて速やかに対処し、デジタル資産を保護できます。
また、拡張性と柔軟性にも優れています。企業はスキャンを自社固有の要件に合わせて調整できます。Acunetixは他のツールやプラットフォームとシームレスに連携し、複雑なWebアプリケーション管理を簡素化します。
さらに、PCI DSS、HIPAA、GDPRなど、さまざまなセキュリティ標準や規制への準拠を支援します。Acunetixは規模や業種を問わずさまざまな企業に適応し、Webセキュリティ態勢の強化に貢献します。
料金
Acunetixは3つの料金プランを提供しています。Standard、Premium、Acunetix 360の3種類ですが、いずれも料金は公開していません。料金の詳細については営業チームに問い合わせてください。
機能
- WebアプリケーションとWebサイトの脆弱性を自動スキャン。
- 自動クロールと検出。
- 脆弱性評価とリスク評価。
- 修復ガイダンス。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 脆弱なパスワード、構成ミス、露出したデータベースなど、7,000件を超える脆弱性を検出 | Webアプリケーションのセキュリティスキャン向けに設計されており、あらゆる種類の資産を包括的にカバーできない可能性がある |
| 使いやすいインテリジェントなクロール | リソースを大量に消費する |
| 柔軟なAPI | 料金が不透明 |
Microsoft Defender Vulnerability Management
Microsoftエコシステムを利用する組織に最適。
総合評価:4/5
- コスト:4/5。
- 中核機能:4.5/5。
- 連携機能:3.25/5。
- 使いやすさ:3.75/5。
- カスタマーサポート:5/5。
- 拡張性:3.75/5。
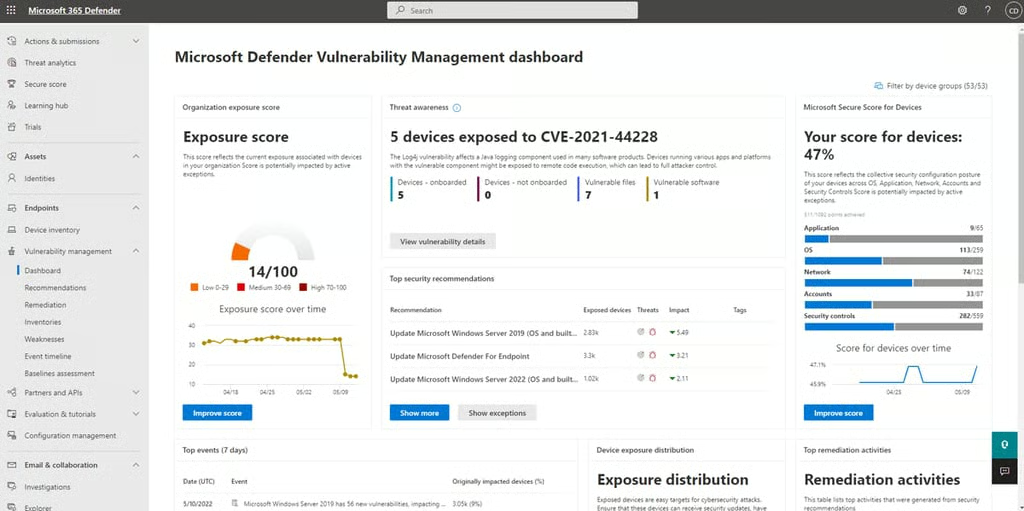
Microsoft Defender Vulnerability Managementは、脆弱性管理にリスクベースのアプローチを採用し、セキュリティ上の脅威を最小限に抑えるサイバーセキュリティソリューションです。このツールは、組織が管理するエンドポイントと管理対象外のエンドポイント、クラウドワークロード、サーバー、コンテナ、ネットワークデバイスなど、さまざまなエンドポイントのリスクを検出できます。組み込みスキャナーとエージェントレススキャナーを使って検出します。また、組織のソフトウェアアプリケーション、デジタル証明書、ハードウェアとファームウェア、ブラウザー拡張機能をリアルタイムで可視化できます。
脆弱性の優先順位付けにあたって、Defender Vulnerability ManagementはMicrosoftの脅威インテリジェンス、侵害の可能性の予測、ビジネスコンテキスト、デバイス評価を活用します。最も重要な資産に存在する重大な脆弱性を迅速に特定し、リスク軽減のためのセキュリティ推奨事項を提示します。組み込みのワークフローや、特定のアプリケーションをブロックする機能も備えています。
Microsoft Defender Vulnerability Managementは、Windows、macOS、Linux、Android、iOS、ネットワークデバイスなど、さまざまなOSに対応しています。定期的な更新により、新機能や機能強化が追加され、効果が高まります。
料金
Microsoft Defender Vulnerability Managementの中核機能は、一部のMicrosoft Defenderプランに含まれています。プレミアム機能は、アドオンとして購入できます。料金は1ユーザーあたり月額2.00ドルからです。詳しい料金については、Microsoftの営業チームに問い合わせてください。
機能
- 継続的な資産の検出と監視。
- リスクベースのインテリジェントな優先順位付け。
- 高度な脆弱性・構成評価ツール。
- クラウドワークロード全体の脆弱性評価。
- セキュリティベースライン評価。
- ブラウザー拡張機能の評価。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 脆弱なアプリケーションをブロック | サードパーティー連携のサポートが限定的 |
| 脆弱性と構成ミスの評価、ソフトウェアインベントリ、利用状況の分析 | セットアップが複雑 |
| エージェントベースとエージェントレスの両方のスキャンに対応 |
脆弱性管理ソフトウェアの主な機能
脆弱性管理ソフトウェアは、組織がシステムやネットワークのセキュリティ脆弱性を特定し、優先順位を付け、修復できるようにするうえで重要な役割を果たします。効率的に機能するには、脆弱性スキャン、リスクの優先順位付け、修復ワークフロー、アラートと通知、コンプライアンスのための機能を備えている必要があります。
脆弱性スキャン
脆弱性スキャンは、ソフトウェア、ハードウェア、ネットワークデバイスを調査し、既知の脆弱性を検出するために使用します。資産を積極的にチェックして既知の脆弱性を確認することで、コンピューターシステムのセキュリティを維持するために不可欠です。
優れた脆弱性管理ソフトウェアは、適切な認証情報を使う認証スキャンや、認証情報を使わない非認証スキャンなど、さまざまなスキャン方式に対応する必要があります。攻撃を防ぎ、全体的なセキュリティを確保するには、ネットワークとその資産を定期的にスキャンすることが重要です。
リスクの優先順位付け
リスクの優先順位付け機能により、組織はリソースを適切に配分し、潜在的なリスクを軽減してセキュリティ態勢を改善できます。信頼性の高い脆弱性管理ソフトウェアは、CVSSスコア、資産の重要度、ビジネスへの潜在的な影響などの要素に基づいてリスクを評価し、脆弱性に優先順位を付けます。
アラートと通知
新たに発見された脆弱性やステータスの変更に対するアラートと通知を設定できる機能は、脆弱性管理ツールにおいて重要です。脆弱性の状況や組織に対する潜在的なリスクへの認識を高められるためです。また、こうしたツールにより、脆弱性管理の活動とパフォーマンスを継続的に監視し、リアルタイムで評価できます。
修復ワークフロー
脆弱性管理ソフトウェアには、タスクの割り当て、進捗状況の追跡、脆弱性が解決されたことの確認を行う、効率化された修復ワークフローが必要です。脆弱性の検出、優先順位付け、修復、監視を行うこの体系的なアプローチは、組織のセキュリティとコンプライアンスを向上させるうえで不可欠です。
コンプライアンス
ソフトウェアには、業界標準や規制への準拠状況を分析し、レポートするためのツールが備わっている必要があります。この機能により、罰金、訴訟、制裁など、コンプライアンス違反による法的・金銭的な影響を回避できます。
コンプライアンス機能は、セキュリティとプライバシーへの取り組みを示すことで、組織の評判やブランドも維持します。これにより、否定的な報道や顧客からの反発を避けられます。さらに、脆弱性管理の実践を業界のベストプラクティスや規制ガイドラインに沿わせることで、組織のセキュリティ態勢を強化します。
自社に最適な脆弱性管理ソフトウェアの選び方
組織の正確なニーズに合うツールを選ぶ前に、機能、連携、拡張性、使いやすさ、ソフトウェアの専門性などの重要な点を考慮する必要があります。
機能
脆弱性管理ソフトウェアの機能を検討することは極めて重要です。機能は、組織のインフラに存在するセキュリティ脆弱性を適切に検出、評価、優先順位付けするソリューションの能力に直接影響するためです。
例えば、ソフトウェア開発企業には、DevOpsプロセスと連携する脆弱性管理機能が必要になる場合があります。CI/CDパイプラインとの連携やコンテナセキュリティスキャンなどの機能は、ソフトウェアコードやコンテナ化されたアプリケーションの脆弱性を発見して修復するために必要です。
連携
連携により他のセキュリティツールとシームレスに接続できるため、ソリューションの効率とカバレッジを最大化できます。さまざまなIT環境の脆弱性を迅速に検出し、対処できます。それだけでなく、連携によるカスタマイズオプションを使えば、ソフトウェアを特定のニーズに合わせて調整し、既存のインフラやプロセスとの整合性を最適化できます。
例えば、教育分野の組織は、学生情報システム(SIS)や学習管理システム(LMS)と連携する脆弱性管理ツールを探すべきです。一方、製造業や産業分野の企業は、産業用制御システム(ICS)やSCADAシステムと連携し、産業用制御技術を詳細に評価できるソリューションを検討する必要があります。
拡張性
拡張性があれば、ソフトウェアを成長させ、組織の変化するニーズに対応できます。ビジネスの拡大に伴い、ITインフラは複雑化・大規模化する可能性があるため、ソフトウェアには、増加するスキャン負荷への対応、追加資産の管理、安定したパフォーマンスの提供が求められます。
拡張性がなければ、脆弱性管理ソリューションが組織の成長に追いつかなくなり、セキュリティカバレッジに抜け漏れが生じたり、運用上の課題が増えたり、場合によっては高額な交換やアップグレードが必要になったりするリスクがあります。
使いやすさ
ソフトウェアの使いやすさは、セキュリティチームの取り組みの効率に直接影響します。使いやすいインターフェースと直感的なワークフローがあれば、セキュリティ担当者はソフトウェアの操作、スキャンの設定、結果の解釈、脆弱性の優先順位付けを容易に行えます。その結果、脆弱性管理の効率化、対応時間の短縮、セキュリティ態勢の改善につながります。
さらに、使いやすいソリューションは、新しいチームメンバーの学習曲線を緩やかにし、複雑さや混乱に起因するエラーのリスクを最小限に抑えます。
ソフトウェアの専門性
専門性があれば、業界やビジネスの種類に固有の脆弱性や脅威に対応できるよう、ソフトウェアを最適化できます。例えば、医療機関にはHIPAAコンプライアンスに特化したソフトウェアが必要になる場合があります。一方、EC企業には、オンライン小売プラットフォームを標的とするサイバー犯罪者が悪用しがちな脆弱性からオンライン店舗を保護するため、Webアプリケーションのセキュリティに重点を置けるソフトウェアが必要になる可能性があります。
専門性の高いソフトウェアには通常、業界に関連する定義済みのテンプレート、規制、ベストプラクティスが備わっており、脆弱性の評価と緩和のプロセスを効率化できます。この専門性により、脆弱性管理の精度向上、コンプライアンスの強化、業界固有の脅威に対する保護の向上が期待できるため、自社に適したソフトウェアを選ぶ際の重要な検討事項となります。
脆弱性管理ソフトウェアの評価方法
2023年に最も優れた脆弱性管理ソフトウェアソリューションを特定して順位付けするにあたり、分析をコスト、中核機能、カスタマーサポート、使いやすさ、連携、拡張性の6つのカテゴリーに分けました。各カテゴリーはさらに、脆弱性管理ソフトウェア固有のニーズや期待に合わせた、より具体的な評価基準に細分化しました。
評価基準と下位基準を定めた後、各カテゴリーについて各ソフトウェアにスコアを付けました。スコアは、定めた基準に対するソフトウェアのパフォーマンスを慎重に分析したうえで算出しています。その後、各ソリューションの合計スコアを計算しました。
コスト – 20%
無料トライアルと無料版の有無、さまざまな規模の企業に向けた段階的な料金設定、中小企業向けのカスタマイズ可能で予算に配慮した料金プランに基づいて、コストを評価しました。
- 評価基準の受賞製品:ManageEngine Vulnerability Manager Plus。
中核機能 – 25%
脆弱性スキャンの速度と精度、脆弱性の優先順位付け、修復の自動化、レポート機能、コンプライアンス関連機能、資産検出、アラートと通知など、各ソリューションの中核機能の品質を評価しました。また、モバイルデバイスやIoTのスキャン、資産タグ付け、傾向分析などの拡張機能も評価しました。
- 評価基準の受賞製品:ManageEngine Vulnerability Manager PlusとQualys VMDR。
カスタマーサポート – 10%
カスタマーサポートのスコアは、チャット、電話、メールなどのサポートチャネルの有無、活発なユーザーコミュニティ、完全かつ最新のドキュメントなど、複数の要素に左右されます。対応時間や、さまざまな顧客層に対するサポートの提供状況も考慮しました。
- 評価基準の受賞製品:Microsoft Defender Vulnerability Management。
使いやすさ – 20%
さまざまなスキルレベルのユーザーにとって脆弱性管理ソリューションが使いやすいかを評価するため、肯定的なコメントと否定的なコメントの両方を含む、複数のレビューサイトからフィードバックを集めました。
- 評価基準の受賞製品:ManageEngine Vulnerability Manager Plus。
連携 – 15%
各ツールの連携機能について、品質、数量、柔軟性という3つの主要な側面を考慮し、包括的に評価しました。
品質については、パッチ管理システム、SIEMソリューション、チケット管理、インシデント対応ツールなど、不可欠なソフトウェアカテゴリーとツールをどの程度効果的に連携できるかを評価しました。
また、各ツールが連携できるサードパーティ製ソフトウェアソリューションの数も測定しました。これは、さまざまな外部システムに対応する汎用性を示す指標となります。
ソフトウェアの連携に関するカスタマイズオプションも確認しました。設定オプション、API、その他の連携プロセスを微調整する方法が用意され、組織が既存のインフラや要件にソフトウェアをシームレスに適合させられるかを検証しました。
- 評価基準の受賞製品:Tenable Vulnerability Management。
拡張性 – 10%
リソースの制約を受けずに増大する需要へシームレスに対応できるかを調べ、ソフトウェアの拡張性を評価しました。また、自動化と最小限の管理作業によって、効率的に規模を拡大できる能力も考慮しました。
- 評価基準の受賞製品:GFI LanGuard、CrowdStrike Falcon Spotlight、Rapid7 InsightVM、Acunetix。
よくある質問(FAQ)
脆弱性管理ソリューションは何をするものですか?
脆弱性管理ソリューションは、組織のITインフラやアプリケーションに存在するセキュリティ脆弱性を特定・評価し、リスクレベルに応じて分類したうえで、緩和に向けた優先順位を付けるソフトウェアツールです。
こうしたツールは自動スキャンを実行し、ソフトウェアの欠陥や設定ミスなどの弱点を発見します。これにより、組織は最も重大な脆弱性への対処にリソースを集中させ、システムやデータに対する全体的なリスクを低減できます。
脆弱性管理ソフトウェアが必要なのはどのような組織ですか?
脆弱性管理ソフトウェアは、ITシステムやアプリケーションに依存するあらゆる組織にとって不可欠です。セキュリティ上の弱点をプロアクティブに特定し、対処できるためです。対象には、あらゆる規模の企業、政府機関、非営利団体のほか、安全な環境の維持を担うIT担当者も含まれます。
脆弱性管理ソフトウェアを利用することで、こうした組織や担当者は、セキュリティ侵害、データ漏えい、その他のサイバー脅威のリスクを低減し、機密情報の保護と業務の完全性を確保できます。
EDRと脆弱性管理ソフトウェアはどのように異なりますか?
エンドポイントの検知と対応(EDR)と脆弱性管理は、目的の異なる2種類のサイバーセキュリティソフトウェアです。
| エンドポイントの検知と対応(EDR) | 脆弱性管理 |
|---|---|
| コンピューター、サーバー、モバイルデバイスなど、個々のエンドポイント上で活動中の脅威や不審な活動を検知し、対応する。 | 組織のITインフラに存在する潜在的な弱点を検知し、緩和する。 |
| エンドポイントの活動をリアルタイムで監視し、悪意のある挙動の兆候を探す。 | システムやアプリケーションをスキャンし、既知の脆弱性、設定ミス、セキュリティ設定の弱さを検出する。 |
| リアクティブかつインシデント中心で、発生したセキュリティ脅威に対処する。 | プロアクティブであり、悪用される前に潜在的なセキュリティ問題を防ぐことに重点を置く。 |
つまり、EDRは攻撃の検知と対応に使用されるのに対し、脆弱性管理は、悪用される前に脆弱性を発見して修正するために使用されます。
結論:自社に最適な脆弱性管理ソフトウェアの選び方
自社に適した脆弱性管理ツールを選ぶことは、長期的なセキュリティと成功に大きな影響を及ぼす重要な投資です。組織固有のニーズとの適合性、拡張性、連携機能、使いやすさなどを優先することが重要です。このガイドで説明した手順を使えば、紹介した製品を自分で評価できるほか、固有のニーズに最適なツールだと確信できるまで、さらなる調査を行えます。
パッチ管理ツールは脆弱性管理に不可欠な要素です。ここでは最適なパッチ管理ソフトウェアとツール。