


Les logiciels de gestion des vulnérabilités sont des outils puissants qui permettent aux entreprises de toutes tailles d’identifier et de corriger les failles de sécurité. Grâce à la gestion des vulnérabilités, les entreprises peuvent se protéger contre divers risques de sécurité, notamment les fuites de données, les infections par des logiciels malveillants et les attaques par déni de service. En automatisant les processus d’analyse, d’évaluation et de hiérarchisation des vulnérabilités, ces outils permettent aux organisations de gagner du temps et de réduire leurs coûts.
Les solutions de gestion des vulnérabilités aident également les entreprises à respecter les réglementations et les normes du secteur, comme la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS). Ces logiciels permettent aux entreprises de protéger leurs données, leurs clients et leur réputation.
Voici nos recommandations des meilleures solutions de gestion des vulnérabilités en 2023 :
- ManageEngine Vulnerability Manager Plus: Meilleur logiciel global de gestion des vulnérabilités. (En savoir plus)
- GFI LanGuard: Idéal pour une solution abordable basée sur le cloud. (En savoir plus)
- Qualys VMDR: Idéal pour les infrastructures informatiques étendues. (En savoir plus)
- Tenable Vulnerability Management: Idéal pour gérer un grand nombre d’actifs basés sur le cloud. (En savoir plus)
- CrowdStrike Falcon Spotlight: Idéal pour une gestion des vulnérabilités centrée sur les terminaux. (En savoir plus)
- Rapid7 InsightVM: Idéal pour l’évolutivité. (En savoir plus)
- Acunetix: Idéal pour les environnements axés sur le web. (En savoir plus)
- Microsoft Defender Vulnerability Management: Idéal pour les organisations dotées d’un écosystème Microsoft. (En savoir plus)
- Comparatif des meilleurs logiciels de gestion des vulnérabilités
- ManageEngine Vulnerability Manager Plus
- GFI LanGuard
- Qualys Vulnerability Management (VMDR)
- Tenable Vulnerability Management
- CrowdStrike Falcon Spotlight
- Rapid7 InsightVM
- Acunetix
- Microsoft Defender Vulnerability Management
- Principales fonctionnalités des logiciels de gestion des vulnérabilités
- Comment choisir le meilleur logiciel de gestion des vulnérabilités pour votre entreprise
- Comment nous avons évalué les logiciels de gestion des vulnérabilités
- Questions fréquemment posées (FAQ)
- En conclusion : choisir le meilleur logiciel de gestion des vulnérabilités pour votre entreprise
Comparatif des meilleurs logiciels de gestion des vulnérabilités
Le tableau comparatif ci-dessous présente les meilleures solutions de gestion des vulnérabilités actuellement disponibles. Il donne un aperçu de leurs principales fonctionnalités, de leurs capacités d’intégration, de leur convivialité et de leur évolutivité :
| Rapidité | Précision | Automatisation de la remédiation | Intégration de solutions tierces | Facilité d’utilisation | Évolutivité | Prix de départ | |
|---|---|---|---|---|---|---|---|
| ManageEngine Vulnerability Manager Plus | Excellente | Élevée | Supérieure à la moyenne | Correcte | Sans effort | Élevée | Gratuit, ou 695 $/an pour 100 appareils |
| GFI LanGuard | Excellente | Élevée | Avancée | Limitée | Modérée | Exceptionnelle | Contacter le service commercial pour obtenir un devis |
| Qualys Vulnerability Management (VMDR) | Excellente | Élevée | Avancée | Limitée | Modérée | Élevée | Contacter le service commercial pour obtenir un devis |
| Tenable Vulnerability Management | Modérée | Inconstante | Avancée | Étendue | Modérée | Élevée | 2 275 $/an pour 65 appareils |
| CrowdStrike Falcon Spotlight | Excellente | Inconstante | Avancée | Correcte | Simplifiée | Exceptionnelle | Contacter le service commercial pour obtenir un devis |
| Rapid7 InsightVM | Modérée | Précision variable, avec des faux positifs signalés | Limitée | Correcte | Modérée | Exceptionnelle | 6 562,50 $/an pour 250 actifs |
| Acunetix | Excellente | Élevée | Limitée | Étendue | Simplifiée | Exceptionnelle | Contacter le service commercial pour obtenir un devis |
| Microsoft Defender Vulnerability Management | Excellente | Élevée | Supérieure à la moyenne | Limitée | Simplifiée | Élevée | Inclus avec Microsoft Defender |
Accéder à :
- Principales fonctionnalités des logiciels de gestion des vulnérabilités
- Comment choisir le meilleur logiciel de gestion des vulnérabilités pour votre entreprise
- Comment nous avons évalué les outils de segmentation réseau
- Questions fréquemment posées (FAQ)
ManageEngine Vulnerability Manager Plus
Meilleur logiciel global de gestion des vulnérabilités
Note globale : 4,25/5
- Coût : 5/5
- Fonctionnalités principales : 4,75/5
- Intégrations : 3/5
- Facilité d’utilisation : 5/5
- Assistance client : 2,75/5
- Évolutivité : 3,75/5
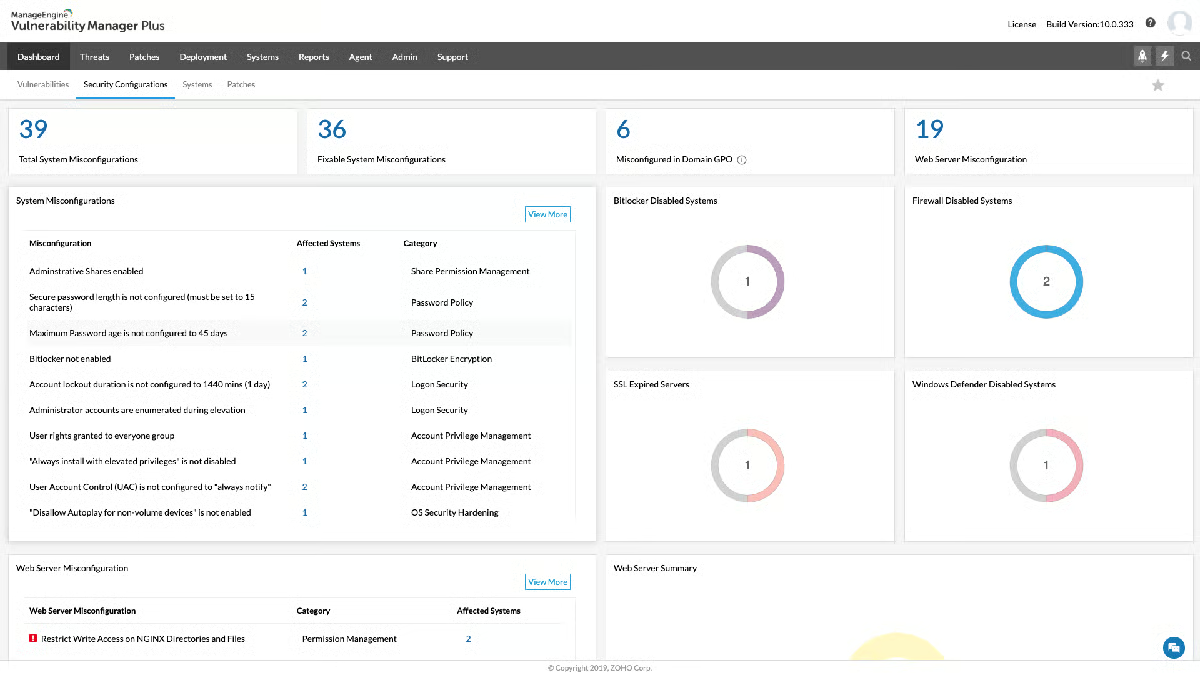
Vulnerability Manager Plus, une solution de gestion des vulnérabilités et de la conformité compatible avec plusieurs systèmes d’exploitation, va au-delà des capacités des outils traditionnels de gestion des vulnérabilités. Elle s’appuie sur des analyses basées sur les méthodes des attaquants, le renforcement des serveurs web, l’audit des logiciels à haut risque et l’atténuation des vulnérabilités zero-day. Cet outil de gestion des vulnérabilités de bout en bout offre une couverture complète, une visibilité continue, une évaluation rigoureuse et une remédiation intégrée des menaces et des vulnérabilités, le tout depuis une console unique.
Quel que soit l’emplacement de leurs terminaux — sur leur réseau local, dans un réseau DMZ, sur un site distant ou en déplacement — les organisations peuvent compter sur Vulnerability Manager Plus pour fournir des environnements de travail sécurisés à leurs collaborateurs répartis sur différents sites. Ce logiciel est un outil robuste de gestion de la cybersécurité contemporaine, qui permet aux entreprises de prendre des mesures préventives contre les risques de sécurité.
Tarification
ManageEngine propose trois options tarifaires :
- Gratuit : Jusqu’à 25 appareils
- Professionnel : 695 $ par an pour 100 appareils
- Entreprise : 1 195 $ par an pour 100 appareils
Fonctionnalités
- Évaluation des vulnérabilités et gestion des correctifs.
- Audit et maintenance des systèmes conformément à plus de 75 référentiels CIS.
- Renforcement des serveurs web.
- Atténuation des vulnérabilités zero-day.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Audit et désinstallation des logiciels à haut risque | Déploiement manuel requis pour les correctifs manquants |
| Fonctionnalité native de renforcement des serveurs web | Certaines mises à jour échouent parfois |
| Déploiement automatisé intégré des correctifs | |
| Analyses avancées basées sur les méthodes des attaquants | |
| Version gratuite disponible |
GFI LanGuard
Idéal pour une solution abordable basée sur le cloud
Note globale : 3,75/5
- Coût : 4/5
- Fonctionnalités principales : 4,5/5
- Intégrations : 3,25/5
- Facilité d’utilisation : 2,5/5
- Assistance client : 4,25/5
- Évolutivité : 5/5
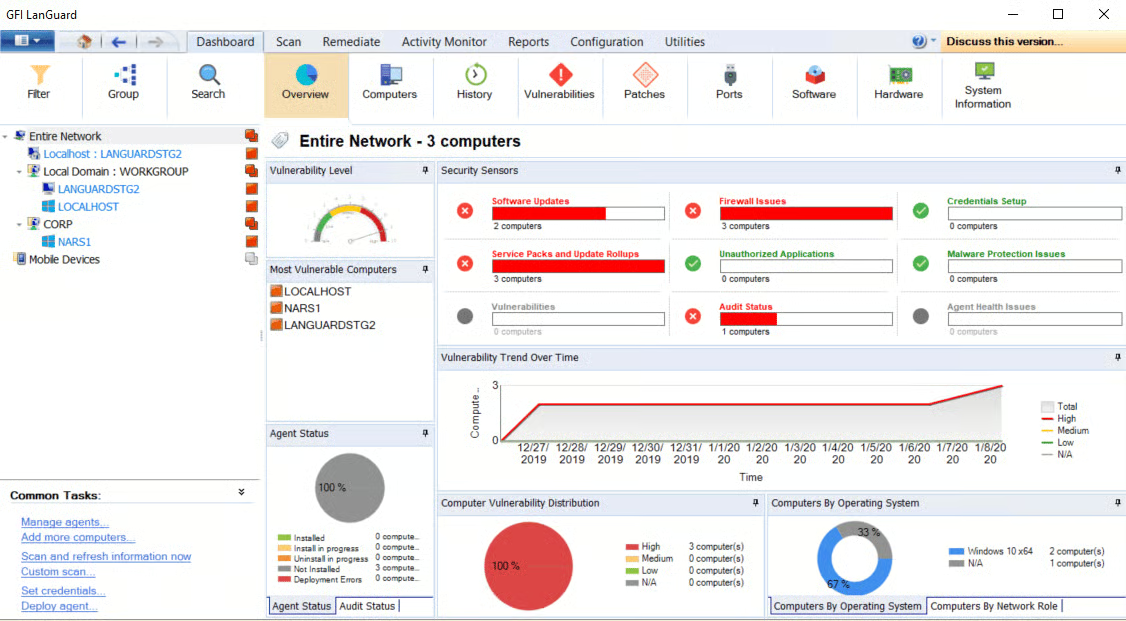
GFI LanGuard est une solution complète de sécurité réseau qui intègre la gestion des vulnérabilités parmi ses fonctionnalités. Elle figure parmi les meilleurs choix, car elle offre une protection complète et renforce la défense en gérant les correctifs, en traitant les vulnérabilités et en garantissant la conformité réglementaire.
Elle utilise des méthodes avancées pour détecter les vulnérabilités et fournit une vue centralisée du réseau. Cette fonctionnalité permet aux organisations d’identifier et de hiérarchiser les risques, d’appliquer automatiquement les correctifs et de se conformer aux réglementations du secteur, comme la norme PCI DSS et la réglementation HIPAA.
GFI LanGuard peut fonctionner dans des environnements virtuels et prendre en charge les modes avec ou sans agent. Les utilisateurs peuvent choisir le mode adapté à leurs besoins et à leurs préférences, tout en réduisant le coût et la complexité de la gestion des serveurs physiques.
Tarification
GFI LanGuard est concédé sous licence en fonction du nombre de nœuds à analyser. Pour en savoir plus sur les options tarifaires, vous pouvez contacter leur équipe commerciale, ou commencer un essai gratuit de 30 jours.
Fonctionnalités
- Analyse, détecte, évalue et contribue à corriger les vulnérabilités de sécurité du réseau.
- Recherche les correctifs non liés à la sécurité, les correctifs de sécurité et les service packs manquants.
- Rapports détaillés pour mettre les problèmes en évidence.
- Verrouille le réseau pour le protéger contre les pirates informatiques.
- Fournit une vue d’ensemble complète de la sécurité du réseau avec un minimum d’administration.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Prend en charge les environnements virtuels et les services basés sur le cloud | Coûteux pour les grands réseaux en raison de sa tarification par nœud |
| Analyse détaillée du réseau, incluant la configuration, les applications, le matériel, les appareils et l’état de sécurité de chaque nœud | Certaines intégrations sont uniquement accessibles avec les forfaits les plus coûteux |
| Télécharge et installe automatiquement les derniers correctifs pour les applications tierces ou les systèmes d’exploitation | Tarification non transparente |
Qualys Vulnerability Management (VMDR)
Idéal pour les infrastructures informatiques étendues
Note globale : 4/5
- Coût : 4/5
- Fonctionnalités principales : 4,75/5
- Intégrations : 4/5
- Facilité d’utilisation : 2,5/5
- Assistance client : 4,75/5
- Évolutivité : 3,75/5
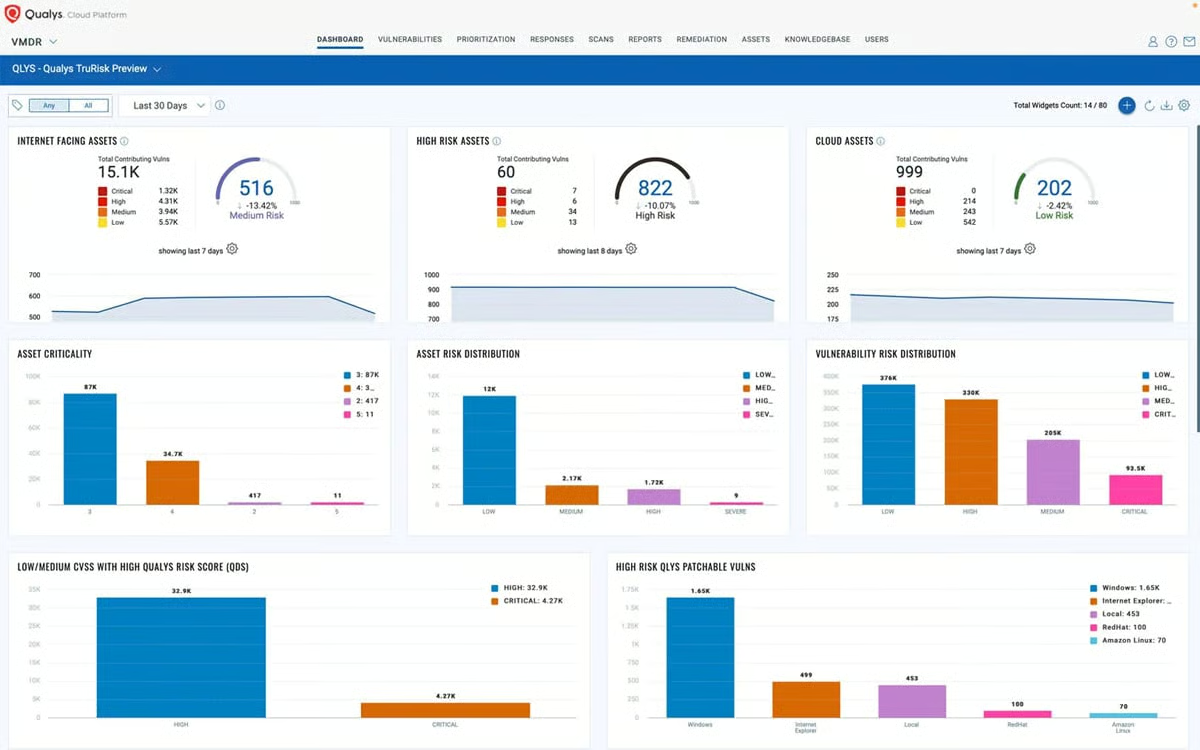
Qualys VMDR, propulsée par la plateforme Qualys TruRisk, combine Qualys Cloud Agent, des scanners virtuels et l’analyse réseau pour rationaliser la gestion des vulnérabilités. Elle automatise l’ensemble du processus, de la découverte des actifs à l’évaluation et à la correction fondées sur les risques, renforçant ainsi la réponse aux menaces.
VMDR offre une visibilité permettant de hiérarchiser les vulnérabilités et les actifs en fonction des risques métier. Elle s’intègre aux bases de données de gestion de configuration (CMDB), aux systèmes de gestion des correctifs et aux solutions de gestion des services informatiques (ITSM) pour une correction efficace et évolutive.
Qualys VMDR figure parmi nos meilleurs choix, car il prend en charge les environnements hybrides et multicloud, ainsi que les applications conteneurisées et serverless, permettant aux organisations d’analyser et de sécuriser leurs actifs informatiques variés et dynamiques.
Tarification
Qualys VMDR applique une tarification par actif. Contactez leur équipe commerciale pour obtenir un devis ou commencer un essai gratuit.
Fonctionnalités
- Hiérarchisation automatisée de la correction des vulnérabilités avec mise en contexte.
- Détection en temps réel des vulnérabilités et des erreurs de configuration.
- Identification et catégorisation automatisées des actifs.
- Gestion personnalisée de la correction.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Évolutif, flexible et économique, car les utilisateurs ne paient que ce qu’ils utilisent | Certaines fonctionnalités proposées nativement par les concurrents doivent être achetées séparément sous forme de modules complémentaires. |
| Aucun matériel ou logiciel à installer ni à gérer | Interface trop complexe |
| Visibilité et analyse en temps réel | Tarification non transparente |
Tenable Vulnerability Management
Idéal pour gérer un grand nombre d’actifs basés dans le cloud
Note globale : 3,75/5
- Coût : 2,75/5
- Fonctionnalités principales : 4,25/5
- Intégrations : 4,75/5
- Facilité d’utilisation : 2,5/5
- Assistance client : 4,75/5
- Évolutivité : 3,75/5
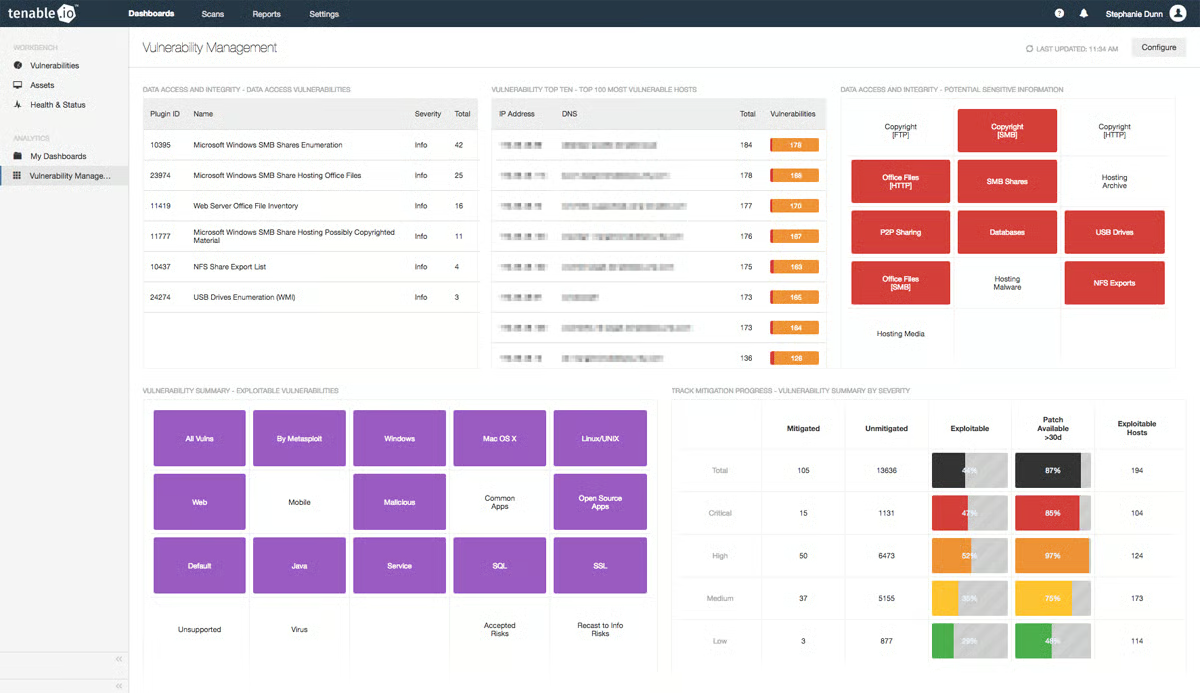
Tenable Vulnerability Management, anciennement Tenable.io, est une plateforme fondée sur les risques qui permet de voir tous les appareils et le trafic présents sur un réseau. Nous l’avons sélectionnée parmi les meilleures solutions en raison de ses fonctionnalités robustes, notamment la découverte et l’évaluation continues, la hiérarchisation intégrée, les renseignements sur les menaces, les rapports en temps réel et la gestion cloud. La solution fournit une vue globale des actifs et des vulnérabilités pour une évaluation précise des risques.
Le logiciel Tenable Vulnerability Management est géré dans le cloud et alimenté par Tenable Nessus. Il offre une large couverture des vulnérabilités, une grande flexibilité dans le partage des ressources et une adaptabilité à diverses exigences réglementaires et de conformité. La plateforme prend également en charge les analyses planifiées, l’application des politiques, l’analyse des résultats d’analyse et la gestion cloud de plusieurs scanners Tenable Nessus.
Grâce à cette solution, les équipes de sécurité peuvent obtenir efficacement des informations précises sur les actifs et les vulnérabilités dans des environnements dynamiques. Elles peuvent également atténuer les risques de manière proactive en comprenant et en hiérarchisant les vulnérabilités.
Tarification
Tenable Vulnerability Management propose un modèle de tarification par abonnement annuel fondé sur le nombre d’actifs, à partir de 2 275 $ par an pour 65 actifs. Un essai gratuit est également disponible.
Fonctionnalités
- Découverte et évaluation continues des actifs, en permanence.
- Renseignements sur les menaces intégrés.
- Visualisation en temps réel des risques et suivi des vulnérabilités, des actifs et des corrections.
- API entièrement documentée et intégrations prédéfinies.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Contexte complet des vulnérabilités, avec évaluation de la criticité des actifs concernés et de l’activité actuelle et future des attaquants | L’interface est parfois lente et affiche des données obsolètes |
| Automatisation de l’analyse continue par apprentissage automatique | Les filtres et catégories masqués pour examiner les vulnérabilités actives sont difficiles à trouver |
| Utilise des analyses avec agent, sans agent et basées sur le cloud |
CrowdStrike Falcon Spotlight
Idéal pour la gestion des vulnérabilités centrée sur les terminaux
Note globale : 3,25/5
- Coût : 2,25/5
- Fonctionnalités principales : 3,25/5
- Intégrations : 3,25/5
- Facilité d’utilisation : 3,75/5
- Assistance client : 3,25/5
- Évolutivité : 5/5
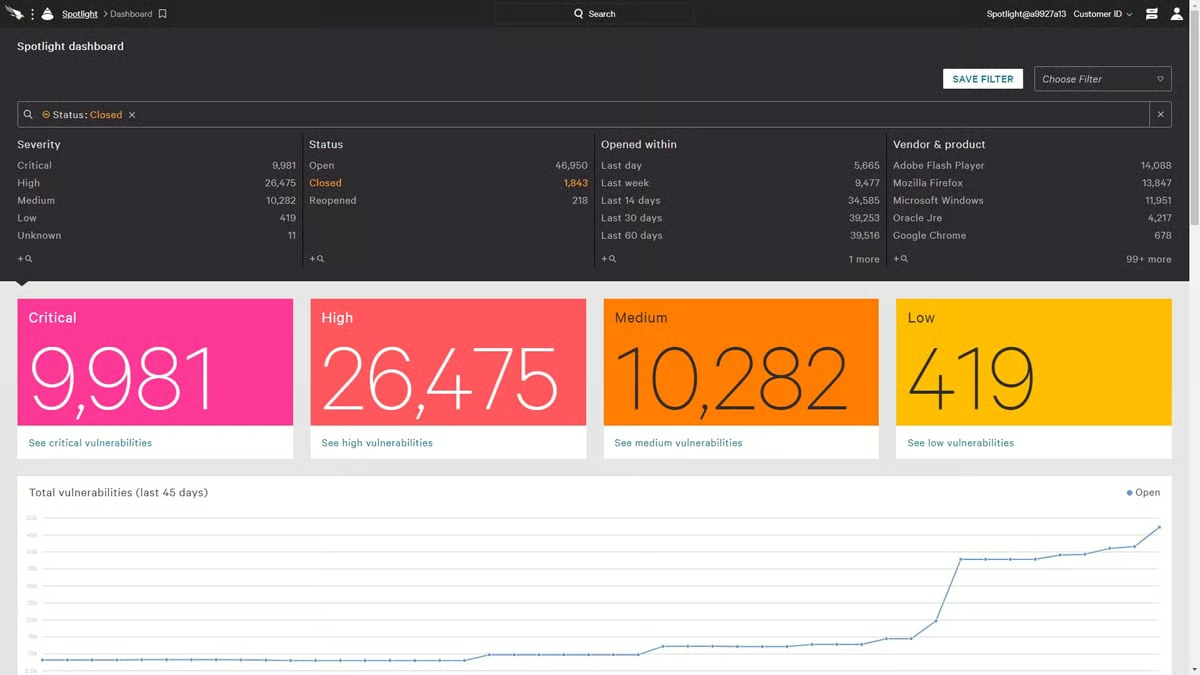
La solution cloud native CrowdStrike Falcon Spotlight est une plateforme de gestion des vulnérabilités alimentée par l’IA qui utilise une technologie d’évaluation sans analyse pour assurer une gestion automatisée et permanente des vulnérabilités, en hiérarchisant les risques en temps réel. Il s’agit d’un outil dynamique qui fonctionne parfaitement avec les autres modules de la plateforme Falcon et s’intègre harmonieusement à d’autres outils de gestion des vulnérabilités.
En outre, CrowdStrike Falcon Spotlight permet aux équipes de sécurité et de gestion des vulnérabilités de collaborer et de réagir plus rapidement aux menaces en utilisant les vulnérabilités et expositions courantes (CVE), ainsi que les profils et techniques des acteurs malveillants.
Tarification
- CrowdStrike propose une tarification par niveau pour les PME et les grandes entreprises. Veuillez contacter leur équipe commerciale pour obtenir plus de détails sur les forfaits disponibles.
Fonctionnalités
- Évaluation cohérente des vulnérabilités au moyen de l’agent Falcon unique et léger de CrowdStrike.
- Visibilité instantanée en temps réel sur les vulnérabilités émergentes.
- Hiérarchisation automatique des risques grâce à un modèle d’IA avancé.
- Télémétrie en temps réel fondée sur les menaces.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Architecture basée sur le cloud, sans installation ni mise à jour requise sur les appareils | Les vulnérabilités détectées se limitent à certains systèmes d’exploitation et intergiciels |
| La protection unifiée comble le fossé entre l’évaluation des vulnérabilités et la prévention des menaces | Options limitées de personnalisation des rapports |
| Aucune information tarifaire transparente |
Rapid7 InsightVM
Idéal pour l’évolutivité
Note globale : 3,25/5
- Coût : 2,75/5
- Fonctionnalités principales : 3,5/5
- Intégrations : 4,5/5
- Facilité d’utilisation : 2,5/5
- Assistance client : 3/5
- Évolutivité : 5/5
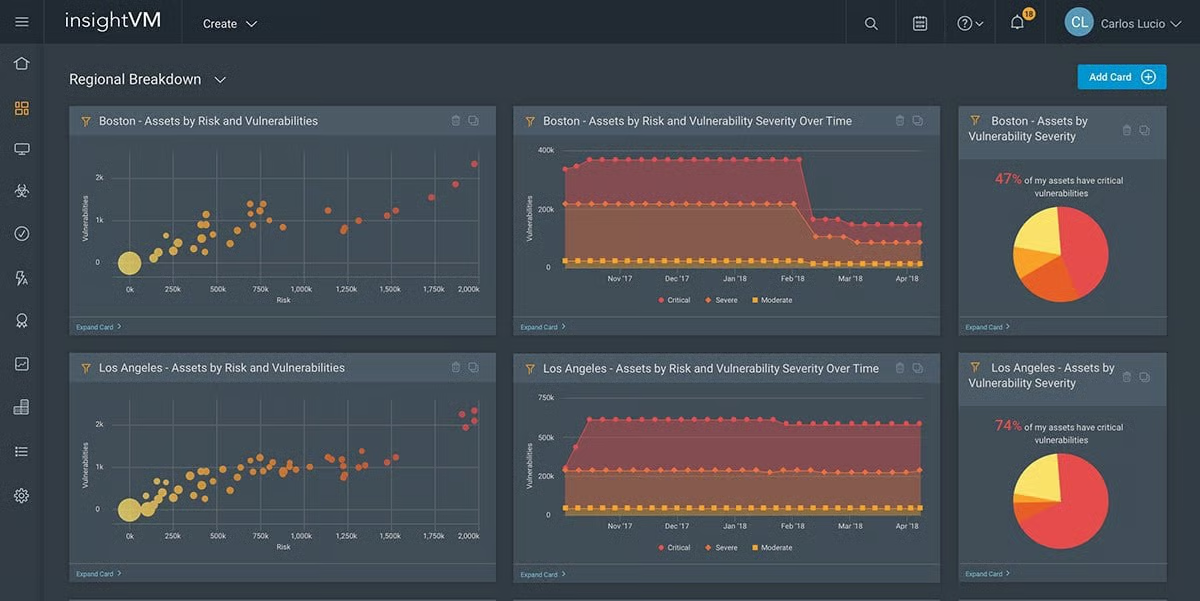
Rapid7 InsightVM évalue et classe les risques en tenant compte de plusieurs facteurs pertinents, tels que les conséquences potentielles pour l’entreprise et le comportement des attaquants. Il utilise un score Real Risk distinct, compris entre 1 et 1 000, qui combine les indicateurs de base du système commun de notation des vulnérabilités (CVSS), comme l’impact métier et l’exploitabilité, avec des mesures d’exposition. Cette approche offre aux organisations une vision plus détaillée et actuelle de la pertinence.
Nous avons sélectionné InsightVM parmi les meilleurs choix, car il est conçu pour être évolutif, ce qui le rend adapté aux organisations de toutes tailles et aux configurations informatiques diverses. En mettant en œuvre des stratégies appropriées en matière d’architecture, de planification et d’intégration, les organisations peuvent étendre efficacement leurs procédures de gestion des vulnérabilités avec InsightVM.
Tarification
InsightVM est facturé par actif, selon une échelle dégressive qui offre des remises sur volume d’autant plus importantes que le nombre d’actifs est élevé. Le tarif commence à 26,25 $ par actif et par an pour un minimum de 250 actifs, soit un total de 6 562,50 $.
Fonctionnalités
- Agent léger pour terminaux.
- Hiérarchisation réelle des risques.
- Tableaux de bord en temps réel.
- Flux de menaces intégrés.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| L’écosystème unifié optimise les opérations de sécurité et la réponse aux incidents | Ne propose plus d’évaluation de la configuration du cloud, de sécurité des conteneurs ni de workflows d’automatisation intégrés |
| Corrélation des données de vulnérabilité avec la télémétrie des terminaux en temps réel | Nombre élevé de faux positifs selon les retours des utilisateurs |
| Les tableaux de bord en temps réel simplifient la détection en temps réel | |
| Options personnalisables de création de rapports |
Acunetix
Idéal pour les environnements centrés sur le Web
Note globale : 3,75/5
- Coût : 3/5
- Fonctionnalités principales : 3,5/5
- Intégrations : 4/5
- Facilité d’utilisation : 3,75/5
- Assistance client : 3/5
- Évolutivité : 5/5
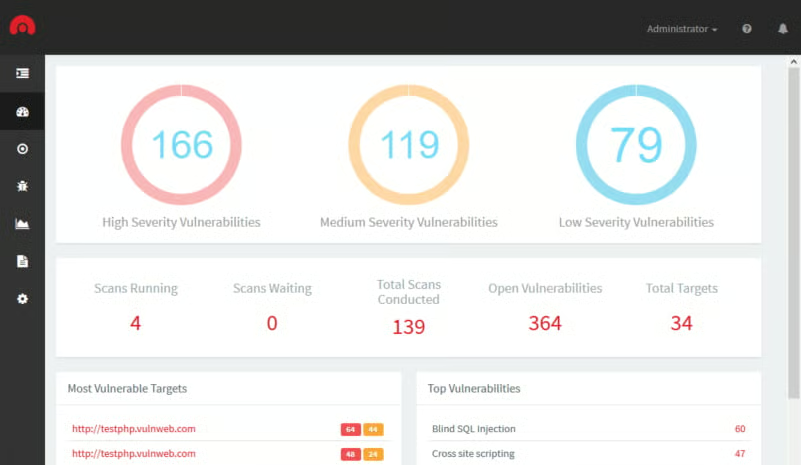
Acunetix est un puissant logiciel d’analyse et de gestion des vulnérabilités Web qui renforce la sécurité des applications et des sites Web d’entreprise. Il utilise un robot d’exploration Web pour examiner systématiquement les pages d’un site à la recherche de failles de sécurité, telles que l’injection SQL (SQLi) et les scripts intersites (XSS).
Le logiciel génère ensuite des rapports détaillés présentant les vulnérabilités identifiées, leur gravité et des instructions pour les corriger. Les entreprises peuvent ainsi hiérarchiser et traiter rapidement les problèmes critiques, protégeant leurs actifs numériques.
Le logiciel est également évolutif et flexible. Il permet aux entreprises d’adapter les analyses à leurs besoins spécifiques. Acunetix s’intègre parfaitement à d’autres outils et plateformes et simplifie la gestion des applications Web complexes.
En outre, il aide les entreprises à se conformer à diverses normes et réglementations de sécurité, telles que la norme PCI DSS, la loi HIPAA et le RGPD. Acunetix s’adapte aux entreprises de toutes tailles et de tous secteurs, les aidant à renforcer leur niveau de sécurité Web.
Tarification
Acunetix propose trois formules tarifaires : Standard, Premium et Acunetix 360, mais leurs tarifs ne sont communiqués pour aucune d’entre elles. Contactez leur équipe commerciale pour obtenir les détails tarifaires.
Fonctionnalités
- Analyse automatisée des vulnérabilités des applications et des sites Web.
- Exploration et découverte automatisées.
- Évaluation des vulnérabilités et notation des risques.
- Conseils de correction.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Détecte plus de 7 000 vulnérabilités, notamment les mots de passe faibles, les erreurs de configuration et les bases de données exposées | Conçu pour l’analyse de la sécurité des applications Web, il peut ne pas couvrir intégralement tous les types d’actifs |
| Exploration intelligente facile à utiliser | Mobilise beaucoup de ressources |
| API flexible | Tarification non transparente |
Microsoft Defender Vulnerability Management
Idéal pour les organisations utilisant un écosystème Microsoft
Note globale : 4/5
- Coût : 4/5
- Fonctionnalités principales : 4,5/5
- Intégrations : 3,25/5
- Facilité d’utilisation : 3,75/5
- Assistance client : 5/5
- Évolutivité : 3,75/5
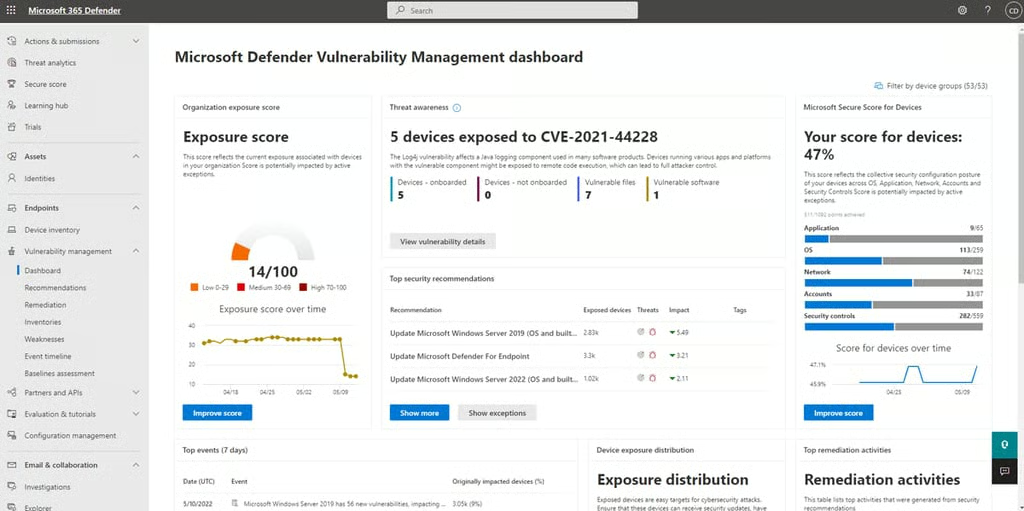
Microsoft Defender Vulnerability Management est une solution de cybersécurité qui réduit les menaces de sécurité en adoptant une approche fondée sur les risques pour gérer les vulnérabilités. Cet outil peut détecter les risques sur différents terminaux (gérés ou non), charges de travail cloud, serveurs, conteneurs et appareils réseau. Pour ce faire, il utilise des scanners intégrés et sans agent. Il offre également une visibilité en temps réel sur les applications logicielles, les certificats numériques, le matériel et les micrologiciels d’une organisation, ainsi que sur les extensions de navigateur.
Pour hiérarchiser les vulnérabilités, Defender Vulnerability Management exploite les renseignements sur les menaces de Microsoft, les prévisions de probabilité d’une compromission, le contexte métier et les évaluations des appareils. Il identifie rapidement les vulnérabilités les plus importantes sur les actifs prioritaires et fournit des recommandations de sécurité pour atténuer les risques. Il intègre également des workflows et permet de bloquer certaines applications.
Microsoft Defender Vulnerability Management prend en charge différents systèmes d’exploitation, notamment Windows, macOS, Linux, Android, iOS et les appareils réseau. Des mises à jour régulières lui ajoutent de nouvelles fonctionnalités et capacités pour renforcer son efficacité.
Tarification
Les fonctionnalités principales de Microsoft Defender Vulnerability Management sont incluses dans certains forfaits Microsoft Defender. Les fonctionnalités Premium peuvent être achetées en tant que module complémentaire à partir de 2,00 $ par utilisateur et par mois. Contactez l’équipe commerciale de Microsoft pour obtenir davantage d’informations tarifaires.
Fonctionnalités
- Découverte et surveillance continues des actifs.
- Hiérarchisation intelligente fondée sur les risques.
- Outils avancés d’évaluation des vulnérabilités et des configurations.
- Évaluation des vulnérabilités sur les charges de travail cloud.
- Évaluation des référentiels de sécurité.
- Évaluation des extensions de navigateur.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Bloque les applications vulnérables | Prise en charge limitée des intégrations tierces |
| Évaluations des vulnérabilités et des erreurs de configuration, inventaires des logiciels et informations sur leur utilisation | Configuration complexe |
| Options d’analyse avec ou sans agent |
Principales fonctionnalités des logiciels de gestion des vulnérabilités
Les logiciels de gestion des vulnérabilités jouent un rôle essentiel en aidant les organisations à identifier, hiérarchiser et corriger les vulnérabilités de sécurité présentes dans leurs systèmes et réseaux. Pour fonctionner efficacement, ils doivent proposer des fonctionnalités d’analyse des vulnérabilités, de hiérarchisation des risques, de workflow de correction, d’alertes et de notifications, ainsi que de conformité.
Analyse des vulnérabilités
L’analyse des vulnérabilités sert à examiner les logiciels, le matériel et les appareils réseau afin de détecter les vulnérabilités connues. Elle est essentielle au maintien de la sécurité des systèmes informatiques, car elle vérifie activement la présence de vulnérabilités connues sur les actifs.
Un bon logiciel de gestion des vulnérabilités doit prendre en charge différentes méthodes d’analyse, notamment les analyses authentifiées avec des identifiants appropriés et les analyses non authentifiées. Des analyses régulières du réseau et de ses actifs sont essentielles pour prévenir les attaques et garantir la sécurité globale.
Hiérarchisation des risques
La fonctionnalité de hiérarchisation des risques permet aux organisations d’allouer judicieusement leurs ressources et d’améliorer leur niveau de sécurité en atténuant les risques potentiels. Un logiciel fiable de gestion des vulnérabilités hiérarchise celles-ci en évaluant leur risque selon des facteurs tels que les scores CVSS, la criticité des actifs et l’impact potentiel sur l’entreprise.
Alertes et notifications
La possibilité de définir des alertes et des notifications en cas de découverte de nouvelles vulnérabilités ou de changement de statut est essentielle dans un outil de gestion des vulnérabilités, car elle améliore la visibilité sur le paysage des vulnérabilités et les risques potentiels pour l’organisation. Ces outils permettent également de surveiller et d’évaluer en continu les activités et les performances de la gestion des vulnérabilités, en temps réel.
Workflow de correction
Un logiciel de gestion des vulnérabilités doit proposer un workflow de correction rationalisé qui attribue les tâches, suit la progression et vérifie la résolution des vulnérabilités. Cette approche systématique, qui comprend la découverte, la hiérarchisation, la correction et la surveillance des vulnérabilités, est fondamentale pour améliorer la sécurité et la conformité au sein des organisations.
Conformité
Le logiciel doit être équipé d’outils permettant d’analyser et de rendre compte de la conformité aux normes et réglementations du secteur. Cette fonctionnalité aide les organisations à éviter les conséquences juridiques et financières potentielles du non-respect des exigences, telles que les amendes, les poursuites judiciaires ou les sanctions.
Les fonctionnalités de conformité préservent également la réputation et l’image de marque de l’organisation en démontrant son engagement en faveur de la sécurité et de la confidentialité. Elles contribuent ainsi à éviter une mauvaise publicité ou une réaction négative des clients. En outre, elles renforcent le niveau de sécurité de l’organisation en alignant les pratiques de gestion des vulnérabilités sur les bonnes pratiques du secteur et les directives réglementaires.
Comment choisir le meilleur logiciel de gestion des vulnérabilités pour votre entreprise
Avant de sélectionner l’outil qui répond précisément aux besoins de votre organisation, vous devez tenir compte de critères importants comme les fonctionnalités, les intégrations, l’évolutivité, la convivialité et la spécialisation du logiciel.
Fonctionnalités
L’examen des fonctionnalités d’un logiciel de gestion des vulnérabilités est primordial, car elles influent directement sur la capacité de la solution à détecter, évaluer et hiérarchiser correctement les vulnérabilités de sécurité dans l’infrastructure de votre organisation.
Par exemple, les entreprises de développement logiciel peuvent avoir besoin de fonctionnalités de gestion des vulnérabilités qui s’intègrent à leurs processus DevOps. Des capacités telles que l’intégration aux pipelines CI/CD et l’analyse de la sécurité des conteneurs sont nécessaires pour détecter et corriger les vulnérabilités du code logiciel et des applications conteneurisées.
Intégrations
Les intégrations optimisent l’efficacité et la couverture d’une solution en permettant des connexions fluides avec d’autres outils de sécurité. Les vulnérabilités peuvent être détectées et traitées rapidement dans divers environnements informatiques. En outre, les options de personnalisation offertes par les intégrations permettent d’adapter le logiciel à vos besoins spécifiques et d’optimiser son adéquation avec votre infrastructure et vos processus existants.
Par exemple, les organisations du secteur de l’éducation doivent rechercher des outils de gestion des vulnérabilités qui s’intègrent aux systèmes d’information des étudiants (SIS) et aux systèmes de gestion de l’apprentissage (LMS). En revanche, les entreprises des secteurs manufacturier et industriel doivent envisager des solutions qui s’intègrent aux systèmes de contrôle industriel (ICS) et aux systèmes SCADA afin d’évaluer en profondeur leurs technologies de contrôle industriel.
Évolutivité
L’évolutivité garantit que le logiciel peut évoluer et s’adapter pour répondre aux besoins changeants de votre organisation. À mesure que votre entreprise se développe, votre infrastructure informatique peut gagner en complexité et en taille, ce qui signifie que le logiciel doit pouvoir gérer des charges d’analyse accrues, administrer davantage d’actifs et maintenir des performances constantes.
Sans évolutivité, vous risquez de dépasser les capacités de votre solution de gestion des vulnérabilités, ce qui peut entraîner des lacunes dans la couverture de sécurité, davantage de difficultés opérationnelles et, potentiellement, la nécessité de remplacements ou de mises à niveau coûteux.
Facilité d’utilisation
La facilité d’utilisation du logiciel influe directement sur l’efficacité des efforts de votre équipe de sécurité. Une interface conviviale et des workflows intuitifs permettent aux professionnels de la sécurité de naviguer plus facilement dans le logiciel, de configurer les analyses, d’interpréter les résultats et de hiérarchiser les vulnérabilités. Cela se traduit par une gestion plus efficace des vulnérabilités, des délais de réponse plus courts et une meilleure posture de sécurité.
En outre, les solutions faciles à utiliser réduisent la courbe d’apprentissage des nouveaux membres de l’équipe et limitent le risque d’erreurs dues à la complexité ou à la confusion.
Spécialisation du logiciel
La spécialisation garantit que le logiciel est conçu pour répondre aux vulnérabilités et aux menaces propres à votre secteur ou à votre type d’activité. Par exemple, les organisations de santé peuvent avoir besoin d’un logiciel spécialisé dans la conformité HIPAA, tandis que les entreprises de commerce électronique peuvent nécessiter un logiciel capable de se concentrer sur la sécurité des applications Web afin de protéger leurs boutiques en ligne contre les vulnérabilités couramment exploitées par les cybercriminels ciblant les plateformes de vente en ligne.
Les logiciels spécialisés sont généralement accompagnés de modèles prédéfinis, de réglementations et de bonnes pratiques propres à votre secteur, ce qui simplifie le processus d’évaluation et de correction des vulnérabilités. Cette spécialisation peut permettre une gestion plus précise des vulnérabilités, une meilleure conformité et une protection accrue contre les menaces propres au secteur, ce qui en fait un élément essentiel à prendre en compte lors du choix du logiciel adapté à votre entreprise.
Comment nous avons évalué les logiciels de gestion des vulnérabilités
Pour identifier et classer les meilleures solutions de gestion des vulnérabilités pour 2023, nous avons réparti notre analyse en six catégories : coût, fonctionnalités principales, assistance client, facilité d’utilisation, intégrations et évolutivité. Chacune de ces catégories est ensuite divisée en critères plus spécifiques, adaptés aux besoins et aux attentes propres aux logiciels de gestion des vulnérabilités.
Après avoir défini les critères et sous-critères, nous avons attribué des scores à chaque logiciel dans ces catégories. Ces scores reposaient sur une analyse approfondie des performances des logiciels au regard des critères établis. Nous avons ensuite calculé le score total de chaque solution.
Coût – 20 %
Nous avons évalué le coût en fonction de la disponibilité d’un essai gratuit et d’une version gratuite, d’une tarification par niveaux adaptée aux différentes tailles d’entreprise, ainsi que de formules tarifaires personnalisées et abordables pour les petites et moyennes entreprises.
- Gagnant pour ce critère : ManageEngine Vulnerability Manager Plus
Fonctionnalités principales – 25 %
Nous avons évalué la qualité des fonctionnalités principales de chaque solution, notamment la vitesse et la précision des analyses de vulnérabilités, la hiérarchisation des vulnérabilités, l’automatisation de la correction, les capacités de génération de rapports, les fonctionnalités liées à la conformité, la découverte des actifs, ainsi que les alertes et notifications. Nous avons également évalué des fonctionnalités étendues telles que l’analyse des appareils mobiles et de l’IoT, l’étiquetage des actifs et l’analyse des tendances.
- Gagnants pour ce critère : ManageEngine Vulnerability Manager Plus et Qualys VMDR
Assistance client – 10 %
Les scores d’assistance client sont influencés par plusieurs facteurs, notamment la disponibilité de canaux d’assistance tels que le chat, le téléphone et l’e-mail, ainsi que l’existence d’une communauté d’utilisateurs active et d’une documentation complète et à jour. Les délais de réponse et la disponibilité pour les différents niveaux de clientèle ont également été pris en compte.
- Gagnant pour ce critère : Microsoft Defender Vulnerability Management
Facilité d’utilisation – 20 %
Pour évaluer la convivialité des solutions de gestion des vulnérabilités auprès d’utilisateurs de différents niveaux de compétence, nous avons recueilli des avis sur plusieurs plateformes d’évaluation, notamment des commentaires positifs et négatifs.
- Gagnant pour ce critère : ManageEngine Vulnerability Manager Plus
Intégrations – 15 %
Nous avons procédé à une évaluation complète des capacités d’intégration de chaque outil, en tenant compte de trois aspects essentiels : la qualité, la quantité et la flexibilité.
En matière de qualité, nous avons évalué l’efficacité avec laquelle l’outil s’intègre à des catégories essentielles de logiciels, comme les systèmes de gestion des correctifs, SIEM les solutions de gestion des tickets et les outils de réponse aux incidents.
Nous avons également mesuré le nombre de solutions logicielles tierces avec lesquelles chaque outil pouvait s’intégrer, ce qui témoigne de leur polyvalence pour prendre en charge divers systèmes externes.
Nous avons examiné les options de personnalisation des intégrations du logiciel. Nous voulions vérifier s’il proposait des options de configuration, des API ou d’autres moyens d’affiner le processus d’intégration afin que les organisations puissent aligner parfaitement le logiciel sur leur infrastructure et leurs exigences existantes.
- Gagnant pour ce critère : Tenable Vulnerability Management
Évolutivité – 10 %
Nous avons évalué l’évolutivité du logiciel en examinant sa capacité à gérer de manière transparente des exigences croissantes sans contraintes de ressources. Nous avons également pris en compte sa capacité à assurer une mise à l’échelle simplifiée grâce à l’automatisation et avec un minimum d’efforts administratifs.
- Gagnants pour ce critère : GFI LanGuard, CrowdStrike Falcon Spotlight, Rapid7 InsightVM et Acunetix
Questions fréquemment posées (FAQ)
À quoi servent les solutions de gestion des vulnérabilités ?
Les solutions de gestion des vulnérabilités sont des outils logiciels qui identifient et évaluent les vulnérabilités de sécurité dans l’infrastructure informatique et les applications d’une organisation, les classent selon leur niveau de risque et les hiérarchisent en vue de leur correction.
Ces outils effectuent des analyses automatisées pour détecter les faiblesses telles que les défauts logiciels ou les erreurs de configuration, permettant ainsi aux organisations de concentrer leurs ressources sur le traitement des vulnérabilités les plus critiques et de réduire le risque global pesant sur leurs systèmes et leurs données.
Qui a besoin d’un logiciel de gestion des vulnérabilités ?
Un logiciel de gestion des vulnérabilités est indispensable à toute organisation qui s’appuie sur des systèmes et des applications informatiques, car il l’aide à déterminer et à traiter de manière proactive les failles de sécurité. Cela concerne les entreprises de toutes tailles, les organismes publics et les organisations à but non lucratif, ainsi que les professionnels de l’informatique chargés de maintenir des environnements sécurisés.
Grâce à un logiciel de gestion des vulnérabilités, ces entités peuvent réduire le risque de failles de sécurité, de fuites de données et d’autres cybermenaces, tout en garantissant la protection des informations sensibles et l’intégrité de leurs activités.
Quelle est la différence entre les logiciels EDR et de gestion des vulnérabilités ?
détection et réponse sur les terminaux (EDR) et la gestion des vulnérabilités sont deux types différents de logiciels de cybersécurité qui répondent à des objectifs distincts.
| Détection et réponse sur les terminaux (EDR) | Gestion des vulnérabilités |
|---|---|
| Détecte et répond aux menaces actives et aux activités suspectes sur des terminaux individuels, tels que les ordinateurs, les serveurs et les appareils mobiles. | Détecte et atténue les faiblesses potentielles de l’infrastructure informatique d’une organisation. |
| Surveille en temps réel les activités des terminaux à la recherche de signes de comportement malveillant. | Analyse les systèmes et les applications à la recherche de vulnérabilités connues, d’erreurs de configuration ou de paramètres de sécurité faibles. |
| Réactive et centrée sur les incidents, elle traite les menaces de sécurité lorsqu’elles surviennent. | Proactive, elle vise à prévenir les problèmes de sécurité potentiels avant qu’ils ne puissent être exploités. |
En résumé, l’EDR sert à détecter les attaques et à y répondre, tandis que la gestion des vulnérabilités sert à découvrir et à corriger les vulnérabilités avant qu’elles ne puissent être exploitées.
En conclusion : choisir le meilleur logiciel de gestion des vulnérabilités pour votre entreprise
Choisir le bon outil de gestion des vulnérabilités pour votre entreprise constitue un investissement important, susceptible d’avoir une incidence majeure sur sa sécurité et sa réussite à long terme. Il est essentiel de donner la priorité à des facteurs tels que l’adéquation avec les besoins spécifiques de votre organisation, l’évolutivité, les capacités d’intégration et la facilité d’utilisation. En suivant les étapes décrites dans ce guide, vous pouvez évaluer vous-même nos sélections et poursuivre vos recherches jusqu’à avoir la certitude de disposer du meilleur outil possible pour répondre à vos besoins particuliers.
Les outils de gestion des correctifs sont un composant essentiel de la gestion des vulnérabilités. Voici les meilleurs logiciels et outils de gestion des correctifs.