


Netzwerksegmentierung bedeutet schlicht, ein Netzwerk in kleinere, häufig isolierte Subnetze zu unterteilen. Dadurch können Unternehmen die Leistung steigern, für mehr Transparenz sorgen, ihre Cybersicherheit und Compliance verbessern und ihre Netzwerke besser schützen.
Die Segmentierung eines Netzwerks mag nach einem übermäßig komplizierten und hochtechnischen Vorhaben klingen. Tatsächlich können Sie die Netzwerksegmentierung mit guten Verfahren und einem Schritt-für-Schritt-Plan jedoch problemlos umsetzen. Dieser Leitfaden zeigt Ihnen, wie.
6 Schritte zu einer erfolgreichen Netzwerksegmentierung
Es gibt zwei Arten der Netzwerksegmentierung: die physische Segmentierung mithilfe physischer Geräte wie Routern und Switches sowie die logische Segmentierung mithilfe von Software. Dieser Leitfaden behandelt beide Ansätze und dient als Vorlage, die Sie unabhängig von der gewählten Vorgehensweise durch den Prozess der Netzwerksegmentierung führt.
1. Kennen Sie Ihre Assets und Daten
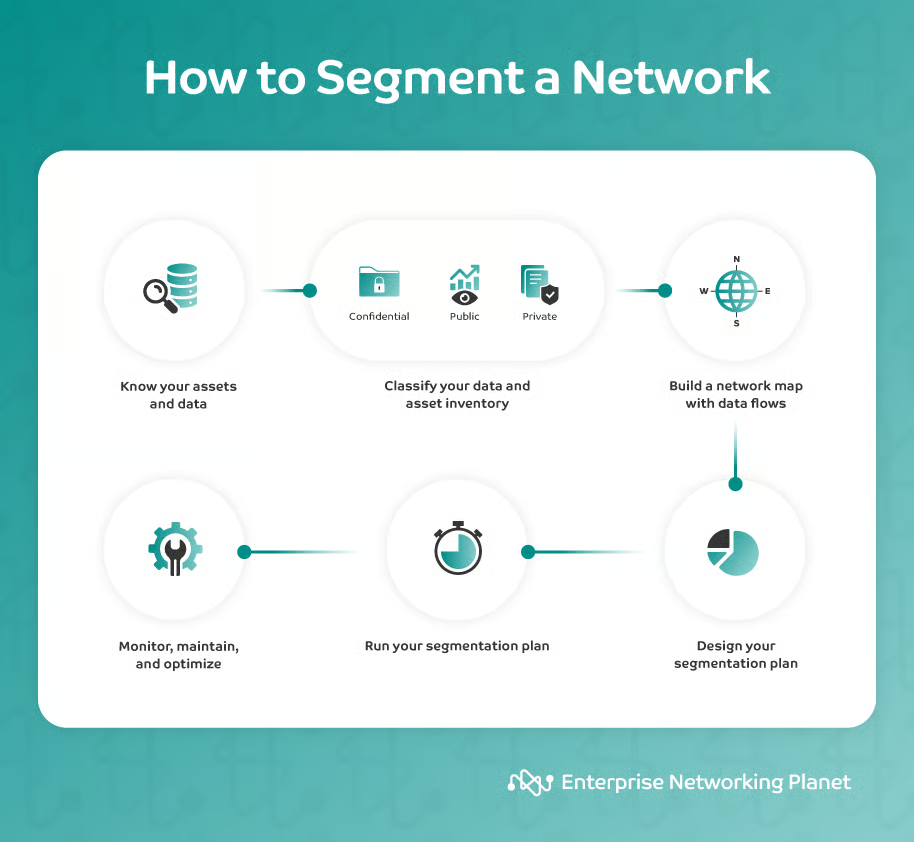
Als Erstes müssen Sie Ihre Assets und Daten identifizieren. Dazu erstellen Sie ein Inventar und ermitteln, welche Assets und Daten am wertvollsten sind. Fragen Sie sich, was für das Unternehmen geschäftskritisch ist, gehen Sie aber gründlich vor und nehmen Sie alle Ihre Daten und Assets in das Inventar auf.
Dieser Schritt ist entscheidend, um festzulegen, wie Ihr Netzwerk segmentiert wird. In dieser Phase können Sie Software zur Dateninventarisierung, Technologien zur Risikobewertung oder Schwachstellenscanner einsetzen.
2. Klassifizieren Sie Ihre Daten und Ihr Asset-Inventar
Sobald Sie einen vollständigen Überblick über Ihre Daten und Assets haben, müssen Sie diese nach ihrer Sensibilität und Bedeutung klassifizieren. So können Sie bestimmen, wie viel Schutz sie benötigen und wie sie segmentiert werden sollten.
Zu den gängigen Möglichkeiten, Assets und Daten zu klassifizieren, gehören:
- Vertraulich: Diese Daten sollten vor unbefugtem Zugriff geschützt werden.
- Privat: Diese Daten sollten vor unbefugter Offenlegung geschützt werden.
- Öffentlich: Diese Daten sind nicht sensibel und erfordern keinen umfangreichen Schutz.
Vertrauliche und private Daten und Assets gelten als hochsensibel, während öffentliche Daten üblicherweise als risikoarm eingestuft werden.
Beachten Sie, dass E-Mails, Unternehmensrichtlinien und andere verwandte Dokumente Daten mittlerer Sensibilität darstellen, während öffentlich zugängliche Online-Informationen wie Daten aus sozialen Netzwerken, Websites oder Beiträge als risikoarm gelten.
Alle Daten oder Assets, deren Beeinträchtigung den Geschäftsbetrieb stören oder beeinträchtigen würde, sollten als hochsensibel eingestuft werden. Dazu gehören Finanz- und Kundendaten ebenso wie Informationen zur Lieferkette.
3. Erstellen Sie eine Netzwerkübersicht mit Datenflüssen
Mit den Informationen aus den ersten beiden Schritten ist es nun an der Zeit, eine Netzwerkübersicht zu erstellen. Diese Übersicht muss alle Geräte, Benutzer und Verbindungen Ihres Netzwerks sowie deren Beziehungen enthalten. Außerdem muss sie klar darstellen, wie die Daten fließen.
Anhand dieser Übersicht erhalten Sie eine klare Vorstellung davon, wie Sie Ihr Netzwerk unterteilen können, ohne in typische Fallen zu geraten und ohne Schwachstellen unberücksichtigt zu lassen.
Wenn Sie diesen Prozess automatisieren möchten, können Sie verschiedene Lösungen zum Erstellen von Netzwerkübersichten einsetzen. Zu den führenden Anbietern gehören SolarWinds Network Topology Mapper, NetBrain, ManageEngine OpManager oder das kostenlose Open-Source-Tool Spiceworks Network Mapping. Diese Lösungen bieten Funktionen, mit denen sich Datenflüsse abbilden lassen.
Es gibt drei Hauptarten von Datenverkehr:
- Northbound-Datenverkehr: auswärts gerichteter Datenverkehr, der Ihre Systeme verlässt.
- East-West-Datenverkehr: interner Datenverkehr innerhalb des Systems.
- Southbound-Datenverkehr: nach innen gerichteter Datenverkehr, der in Ihre digitale Oberfläche eintritt.
Northbound-Datenverkehr
Northbound-Datenverkehr umfasst sämtliche Daten und Assets, die Ihr Netzwerk durchlaufen und Ihr System verlassen. Dazu gehören von Benutzern erzeugter Datenverkehr sowie administrativer Verwaltungsverkehr. Das Surfen eines Benutzers im Internet oder das Versenden von E-Mails durch Ihre Mitarbeiter sind typische Beispiele für Northbound-Datenverkehr.
East-West-Datenverkehr
East-West-Datenverkehr umfasst alles, was innerhalb Ihrer Infrastruktur fließt. Dazu gehören Daten und Assets, die zwischen Rechenzentren, Servern, Geräten und Anwendungen übertragen werden. Dieser Datenverkehr lässt sich in Inter-Server-Datenverkehr – Daten während der Übertragung oder beim Transfer – und Speicherverkehr unterteilen.
East-West-Datenverkehr kann einen erheblichen Teil der Bandbreite beanspruchen, für Daten mit mittlerem Risiko und hochsensible Daten genutzt werden und ein Netzwerk überlasten. Deshalb ist die Segmentierung des East-West-Datenverkehrs häufig eine gute Vorgehensweise.
Southbound-Datenverkehr
Southbound-Datenverkehr ist Netzwerkverkehr, der von einem Rechenzentrum in die Außenwelt fließt. Der Begriff bezeichnet typischerweise Datenverkehr, der innerhalb des Rechenzentrums entsteht – etwa auf Servern, Speichergeräten und in Anwendungen – und ins Internet oder in andere Netzwerke gesendet wird.
Southbound-Datenverkehr lässt sich außerdem in zwei Hauptkategorien unterteilen: Anwendungsverkehr (von Anwendungen erzeugt, etwa Webverkehr, E-Mail- und Dateifreigabeverkehr) und Verwaltungsverkehr (zur Verwaltung des Rechenzentrums, etwa der Datenverkehr von Überwachungs- und Sicherheitsgeräten).
Southbound-Datenverkehr kann eine wesentliche Quelle für Sicherheitsrisiken sein und wird üblicherweise ebenfalls segmentiert, um das Sicherheitsniveau zu erhöhen.
4. Entwickeln Sie Ihren Segmentierungsplan
Ihre Netzwerkübersicht, die Einstufungen „niedrig – mittel – hoch“ und die Datenflüsse haben Ihnen bereits einen klaren Einblick gegeben, welche Subnetze Sie erstellen müssen. In diesem Schritt entscheiden Sie nun, welche Methoden, Techniken, physischen Konzepte oder Software Sie zur Segmentierung Ihres Netzwerks einsetzen.
Hier entscheiden Sie, ob Sie physisch oder logisch segmentieren möchten – oder beides. Bewerten Sie, welche Variante für jedes Subnetz am besten geeignet ist, und entwickeln Sie Ihren Segmentierungsplan.
Zur physischen Segmentierung gehören physische Geräte wie Router, Switches und Air Gaps.
Bei der logischen Segmentierung wird das Netzwerk mithilfe von Software unterteilt. Diese Art der Segmentierung ist zwar komplexer, doch aktuelle Lösungen machen ihren Einsatz für jedes Unternehmen einfacher.
Zu den führenden Anbietern für die logische Netzwerksegmentierung gehören Palo Alto Networks Prisma Cloud, Cisco ACI, VMware NSX, Juniper Networks Contrail sowie Fortinet. Zusammen bieten sie ein breites Spektrum softwarebasierter Netzwerk- und logischer Netzwerksegmentierungslösungen, darunter:
- Richtlinienbasierte Segmentierung.
- Rollenbasierte Zugriffskontrolle (RBAC).
- Mikrosegmentierung.
- Verschlüsselung.
- Profiling von Geräten und Benutzern.
- Technologien zur Absicherung des Benutzerzugriffs.
Berücksichtigen Sie Ihre IT-Kompetenz, Ihr Budget, Sicherheitsrisiken sowie die Bedeutung Ihrer Daten und Assets, um bestmöglich zu bestimmen, welche Technik und Technologie Sie zur Segmentierung Ihres Netzwerks einsetzen.
5. Setzen Sie Ihren Segmentierungsplan um
In dieser Phase sollten Sie alles haben, was Sie zur Umsetzung Ihres Plans benötigen. Nehmen Sie alle erforderlichen Änderungen an Ihrer Infrastruktur vor, konfigurieren Sie Ihre Sicherheitslösungen und Geräte und aktualisieren Sie Ihre Richtlinien und Verfahren.
Stellen Sie sicher, dass Ihr IT-Team für die geschäftlichen Anforderungen gerüstet ist und die Kommunikationskanäle offen sind, um Fortschritte, erreichte Ziele und mögliche Probleme bei der Umsetzung von Upgrades sowie der Anpassung und Optimierung Ihrer Netzwerksegmentierung zu besprechen.
Sie können zunächst kleine Tests durchführen, beispielsweise zuerst eine Abteilung oder einen Geschäftsbereich segmentieren und anschließend schrittweise erweitern. Denken Sie groß, erzielen Sie aber zunächst kleine Erfolge. Testen Sie, sammeln Sie Feedback und testen Sie alles erneut.
6. Überwachen, warten und optimieren Sie
Netzwerksegmentierung ist keine einmalige Angelegenheit. Sie müssen das Netzwerk kontinuierlich überwachen, Benutzer und Geräte profilieren, Informationen zu Datenverkehrsflüssen sammeln, nach Fehlern und Schwachstellen suchen und Upgrades durchführen, um die Infrastruktur zu optimieren.
In dieser Phase ist der Mensch im Prozess zwar unverzichtbar, Sie können jedoch auch die neuesten Technologien zur Netzwerküberwachung nutzen, um die meisten Prozesse zu automatisieren – insbesondere das Sammeln und Analysieren von Netzwerkinformationen, Warnungen und Hinweise sowie Sicherheits- und Compliance-Richtlinien und -Probleme.
Kann man ein Netzwerk physisch segmentieren?
Ja, ein Netzwerk lässt sich physisch segmentieren. Wie bereits erwähnt, können Netzwerke physisch, mithilfe von Software oder durch eine Kombination aus beidem segmentiert werden.
Die Schritte zur erfolgreichen physischen Segmentierung eines Netzwerks sind genau dieselben wie oben beschrieben – mit Ausnahme einer Abweichung bei Schritt vier, bei dem keine Softwareoptionen berücksichtigt würden.
Von extremen Konzepten wie einem Air Gap – bei dem Geräte, Server oder Computer vollständig von allen anderen Geräten und dem Internet getrennt sind – bis hin zum standardmäßigeren Einsatz physischer Switches, Router oder anderer Netzwerkgeräte gibt es zahlreiche physische Möglichkeiten, Subnetze innerhalb eines großen Netzwerks zu erstellen.
Die physische Netzwerksegmentierung kann kritische Systeme wie das Unternehmensnetzwerk vor unbefugtem Zugriff schützen, die Ausbreitung von Malware oder anderem schädlichem Datenverkehr verhindern, zur Einhaltung von Compliance-Vorgaben beitragen und die Netzwerkleistung durch eine Verringerung von Überlastungen verbessern.
Die physische Netzwerksegmentierung kann jedoch teurer sein als die logische Segmentierung, da die Hardwarekosten berücksichtigt werden müssen. Darüber hinaus bietet Software zur logischen Segmentierung Visualisierungstools und lässt sich in andere Lösungen integrieren; außerdem erhält Software kontinuierliche Updates und Support. Berücksichtigen Sie die Bedeutung dieser Faktoren für Ihr Unternehmen, bevor Sie sich entscheiden.
Fazit: Netzwerksegmentierung auf die richtige Art
Unabhängig davon, für welchen Ansatz der Netzwerksegmentierung Sie sich entscheiden, befolgen Sie stets die oben aufgeführten Schritte, um eine robuste, strukturierte und klare Strategie für die Netzwerksegmentierung sicherzustellen.
Achten Sie darauf, dass Sicherheit und Datenschutz von Anfang an Bestandteil Ihres Plans sind. Überwachen und optimieren Sie Ihre Subnetze nach der Implementierung kontinuierlich und behalten Sie neue Technologien im Blick, die Ihnen helfen könnten, die Leistung zu steigern und Kosten zu senken.
Wenn Sie Hilfe beim Aufbau eines sicher segmentierten Netzwerks benötigen, finden Sie hier unseren Leitfaden zu den besten Lösungen für die Netzwerksegmentierung von heute.