


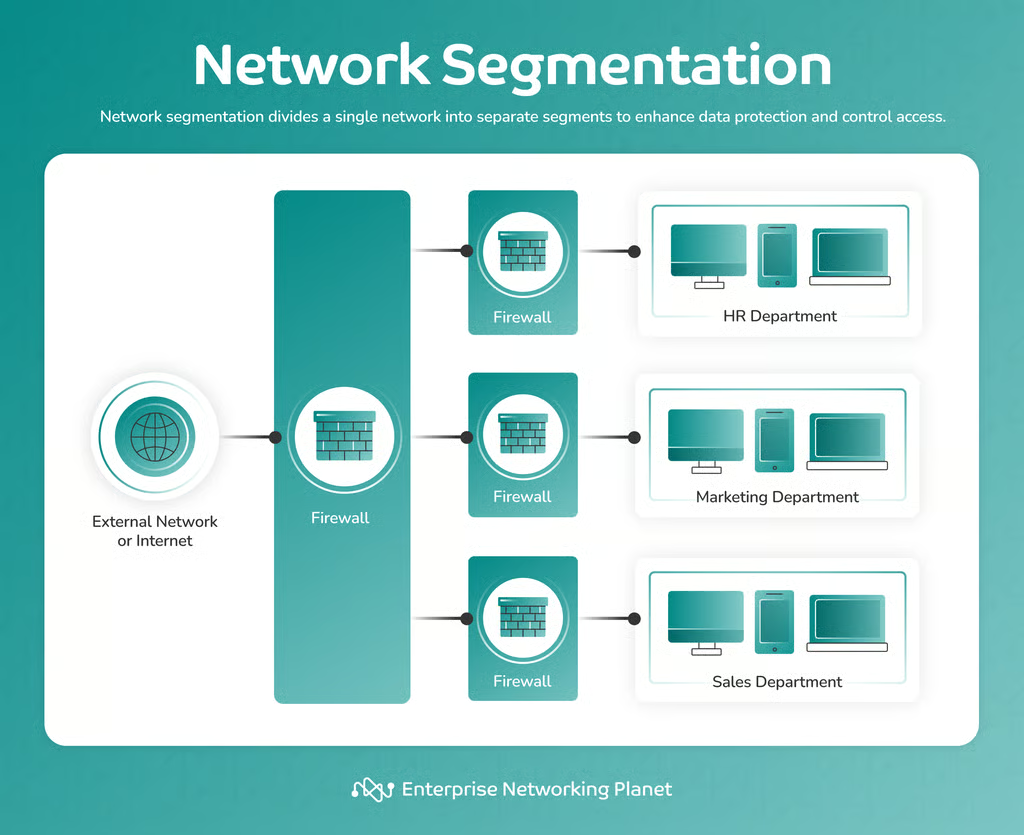
Die Netzwerksegmentierung ist eine zentrale Sicherheitsmaßnahme, die die potenziellen Auswirkungen von Sicherheitsverletzungen minimiert und die laterale Bewegung von Angreifern begrenzt, indem sie ein Netzwerk in kleinere, voneinander isolierte Segmente unterteilt. Dieser Prozess präzisiert die Zugriffskontrolle und ermöglicht eine genauere Verwaltung von Ressourcen und Richtlinien innerhalb jedes Segments.
- 1. Klare Ziele definieren
- 2. Zugriffe nach dem Prinzip der geringsten Rechte verwalten
- 3. Kritische Vermögenswerte trennen
- 4. Übermäßige Segmentierung vermeiden
- 5. Netzwerküberwachung und Protokollierung verwalten
- 6. Regelmäßige Audits und Überprüfungen koordinieren
- 7. Starke Authentifizierung durchsetzen
- 8. Einen Plan zur Reaktion auf Vorfälle erstellen
- 9. Mitarbeiter und Benutzer schulen
- Fazit: Best Practices für die Netzwerksegmentierung
1. Klare Ziele definieren
Definieren Sie, warum Sie eine Netzwerksegmentierung benötigen und welche konkreten Ziele Sie damit erreichen möchten. Die Festlegung von Zielen gibt Ihrer Strategie eine Richtung und stellt sicher, dass sie mit Ihren Sicherheitszielen übereinstimmt.
Klare Ziele sind die Grundlage einer erfolgreichen Segmentierungsstrategie. Sie stellen außerdem sicher, dass die Segmentierungsmaßnahmen Ressourcen effektiv zum Schutz der kritischen Vermögenswerte Ihres Unternehmens einsetzen.
Bei der Definition von Zielen sollten Sie Folgendes berücksichtigen:
- Priorisieren Sie die Ziele nach Dringlichkeit und Risiko.
- Beziehen Sie wichtige Stakeholder in die Definition der Ziele ein, damit diese auf die Anforderungen der Organisation abgestimmt sind.
- Überprüfen und aktualisieren Sie die Ziele regelmäßig, wenn sich die Netzwerk- und Sicherheitsanforderungen weiterentwickeln.
So implementieren Sie klare Ziele
Beginnen Sie mit einer umfassenden Risikobewertung, um die wichtigsten Vermögenswerte und potenziellen Bedrohungen Ihres Unternehmens zu ermitteln. Legen Sie fest, ob Ihr primäres Ziel der Schutz sensibler Daten, die Verhinderung lateraler Bewegungen oder die Einhaltung von Compliance-Vorgaben ist. Entwickeln Sie auf Grundlage Ihrer Ziele einen Segmentierungsplan, der festlegt, welche Segmente erstellt werden, welche Inhalte sie haben und wie sie miteinander verbunden werden.
2. Zugriffe nach dem Prinzip der geringsten Rechte verwalten
Befolgen Sie das Prinzip der geringsten Rechte und stellen Sie sicher, dass Benutzer und Geräte nur über das für ihre Aufgaben erforderliche Mindestmaß an Zugriff verfügen. Überprüfen und aktualisieren Sie Berechtigungen regelmäßig, um dieses Prinzip aufrechtzuerhalten.
Dieser Schritt minimiert die Angriffsfläche und das Risiko unbefugter Zugriffe. Er begrenzt die potenziellen Auswirkungen von Sicherheitsvorfällen, indem er sicherstellt, dass Benutzer und Geräte nur auf das zugreifen können, was sie benötigen.
Bei der Umsetzung des Prinzips der geringsten Rechte sollten Sie Folgendes berücksichtigen:
- Setzen Sie Überwachungs- und Warnsysteme ein, um Versuche unbefugter Zugriffe umgehend zu erkennen und darauf zu reagieren.
- Erstellen Sie ein transparentes Verfahren zur Verwaltung von Ausnahmen und vorübergehendem Zugriff, prüfen Sie die vollständige Dokumentation und halten Sie Zeitvorgaben ein.
- Verwenden Sie automatisierte Systeme und Tools für das Identity and Access Management (IAM), um Zugriffe nach dem Prinzip der geringsten Rechte durchzusetzen.
So implementieren Sie Zugriffe nach dem Prinzip der geringsten Rechte
Entwickeln Sie ein rollenbasiertes Zugriffskontrollsystem (RBAC), das mit Ihrer Segmentierungsstrategie kompatibel ist. Weisen Sie Berechtigungen und Zugriffsebenen strikt auf Grundlage von Aufgabenbereichen und Verantwortlichkeiten zu. Überprüfen und aktualisieren Sie die Berechtigungen weiterhin regelmäßig, um sicherzustellen, dass sie den aktuellen Aufgaben der Benutzer entsprechen.
3. Kritische Vermögenswerte trennen
Laut einer Studie in SpringerLink ist es entscheidend, kritische Vermögenswerte in einem Netzwerk zu identifizieren und zu trennen, um proaktiv ein effektives Management von Cybersicherheitsrisiken zu ermöglichen. Teilen Sie daher zentrale Vermögenswerte in dedizierte Segmente auf, um das Kompromittierungsrisiko zu senken.
So wird sichergestellt, dass Sie die Aktionen eines Angreifers begrenzen können, falls er in ein Segment eindringt. Dieser Schritt stärkt die Sicherheit, indem er Datenlecks verhindert und damit verbundene Störungen minimiert.
Bei der Trennung kritischer Vermögenswerte sollten Sie Folgendes berücksichtigen:
- Verbessern Sie die Überwachung und Protokollierung von Asset-Segmenten, um Bedrohungen zeitnah zu erkennen und darauf zu reagieren.
- Führen Sie Penetrationstests und Sicherheitsbewertungen durch, um die Wirksamkeit der Isolierungsmaßnahmen zu beurteilen.
- Stellen Sie sicher, dass für kritische Vermögenswerte Backup- und Redundanzmechanismen vorhanden sind, um die Ausfallsicherheit zu gewährleisten.
So implementieren Sie die Trennung kritischer Vermögenswerte
Ermitteln Sie, welche Vermögenswerte für Ihr Unternehmen am wichtigsten sind – beispielsweise die Server, auf denen Ihre Daten gespeichert sind, die Controller zur Verwaltung Ihrer Domänen oder die Systeme zur Abwicklung Ihrer Finanzen. Trennen Sie diese Vermögenswerte in verschiedene Segmente mit strengen Zugriffskontrollen. Verwenden Sie Firewalls und Netzwerkrichtlinien, um den ein- und ausgehenden Datenverkehr dieser Segmente zu begrenzen und nur das Notwendige zuzulassen.
4. Übermäßige Segmentierung vermeiden
Die Vermeidung einer übermäßigen Segmentierung ist entscheidend dafür, dass Ihre Netzwerksegmentierungsstrategie überschaubar, kosteneffizient und operativ effizient bleibt. Eine übermäßige Segmentierung kann zu höherer Komplexität, zusätzlichem Verwaltungsaufwand und potenziellen Leistungsproblemen führen.
Bei der Vermeidung übermäßiger Segmentierung sollten Sie Folgendes berücksichtigen:
- Wägen Sie die Kosten für die Implementierung und Wartung zusätzlicher Segmente gegen deren Sicherheitsvorteile ab.
- Analysieren Sie die betrieblichen Auswirkungen der Segmentierung und berücksichtigen Sie dabei Faktoren wie Leistung, einfache Verwaltung und Skalierbarkeit.
- Reduzieren Sie die Anzahl der Segmente, um eine überschaubare und verständliche Netzwerkarchitektur zu erhalten.
So vermeiden Sie übermäßige Segmentierung
Schaffen Sie ein Gleichgewicht zwischen Sicherheit und betrieblicher Effizienz, indem Sie nicht zu viele Segmente erstellen. Definieren Sie für jedes Segment klare Anwendungsfälle und Sicherheitsanforderungen, priorisieren Sie nach Risiko und überprüfen und konsolidieren Sie Segmente bei Bedarf regelmäßig. Ziehen Sie außerdem Automatisierung und Orchestrierung in Betracht, um Segmente effizient zu verwalten, und überwachen Sie den Netzwerkstatus, damit sich die Leistung durch eine übermäßige Segmentierung nicht verschlechtert.
5. Netzwerküberwachung und Protokollierung verwalten
Nutzen Sie robuste Lösungen für Netzwerküberwachung und Protokollierung, um unbefugte Zugriffe oder verdächtige Aktivitäten in Ihren segmentierten Netzwerken zu erkennen und letztlich umgehend auf Bedrohungen zu reagieren.
Systeme für das Security Information and Event Management (SIEM) können dabei helfen. Diese Systeme erfassen und analysieren Daten aus verschiedenen Quellen, darunter Firewalls, Intrusion-Detection-Systeme und Sicherheitsereignisprotokolle. Anschließend nutzen sie diese Daten, um potenzielle Bedrohungen aufzudecken und Warnmeldungen zu senden, damit Sie Maßnahmen zu ihrer Eindämmung ergreifen können.
Bei der Verwaltung von Netzwerküberwachung und Protokollierung sollten Sie Folgendes berücksichtigen:
- Setzen Sie Tools zur Netzwerküberwachung ein, die umfassende Transparenz über alle Segmente und den Netzwerkverkehr bieten.
- Schützen Sie Protokolldaten vor unbefugtem Zugriff oder Manipulation, da Protokolle für die Analyse nach einem Vorfall benötigt werden.
- Definieren Sie Richtlinien zur Aufbewahrung von Protokollen, um sicherzustellen, dass wichtige Daten für einen angemessenen Zeitraum zur Analyse und zur Erfüllung von Compliance-Vorgaben verfügbar bleiben.
So verwalten Sie Netzwerküberwachung und Protokollierung
Nutzen Sie Intrusion-Detection-Systeme (IDS) und Intrusion-Prevention-Systeme (IPS), um den Datenverkehr innerhalb Ihrer Netzwerksegmente zu überwachen. Setzen Sie außerdem umfassende Lösungen zur Protokollierung ein und überprüfen Sie die Protokolle regelmäßig. Richten Sie Warnmeldungen für verdächtige Aktivitäten ein, etwa mehrere fehlgeschlagene Anmeldeversuche oder ungewöhnliche Verkehrsmuster.
6. Regelmäßige Audits und Überprüfungen koordinieren
Überprüfungen und Audits helfen Ihnen, Schwachstellen, Fehlkonfigurationen und Probleme bei der Zugriffskontrolle zu beheben, bevor Angreifer sie ausnutzen können. Überprüfen und auditieren Sie Ihre Netzwerksegmentierungsstrategie regelmäßig, um ihre Wirksamkeit und Übereinstimmung mit Ihren Sicherheitszielen zu bestätigen. Passen Sie sie bei Bedarf an neue Bedrohungen oder Veränderungen Ihrer Netzwerkumgebung an.
Bei der Koordination regelmäßiger Audits und Überprüfungen sollten Sie Folgendes berücksichtigen:
- Bleiben Sie angesichts neu auftretender Bedrohungen und Schwachstellen wachsam, um die Relevanz Ihrer Segmentierungskontrollen zu beurteilen.
- Bereiten Sie sich darauf vor, die Segmentierungsstrategie als Reaktion auf neue Bedrohungen oder wesentliche Veränderungen der Netzwerkumgebung schnell anzupassen.
So implementieren Sie regelmäßige Audits und Überprüfungen
Verwenden Sie Tools für Schwachstellenscans, um im Rahmen Ihres Überprüfungsprozesses Schwachstellen in Segmentkonfigurationen zu identifizieren. Überprüfen Sie Zugriffskontrollen und Berechtigungen erneut, um sicherzustellen, dass sie aktuell sind und dem Prinzip der geringsten Rechte entsprechen.
7. Starke Authentifizierung durchsetzen
Setzen Sie starke Authentifizierungsmethoden wie Multi-Faktor-Authentifizierung (MFA) oder biometrische Verfahren für den Zugriff auf segmentierte Ressourcen ein, um die Sicherheit zu erhöhen. Dies bietet zusätzlichen Schutz vor unbefugtem Zugriff. Es schützt sensible Ressourcen und Benutzerkonten und senkt das Risiko von Angriffen auf Basis gestohlener Zugangsdaten.
Bei der Durchsetzung starker Authentifizierung sollten Sie Folgendes berücksichtigen:
- Bestimmen Sie die geeignete Stärke der Authentifizierung anhand der Sensibilität der segmentierten Ressourcen.
- Setzen Sie zusätzlich zu anderen Authentifizierungsmethoden strenge Passwortrichtlinien durch, um zu verhindern, dass schwache Passwörter die Sicherheit gefährden.
- Ziehen Sie adaptive Authentifizierungssysteme in Betracht, die die Authentifizierungsanforderungen an das Benutzerverhalten und Risikofaktoren anpassen.
So implementieren Sie starke Authentifizierung
Nutzen Sie MFA-Tools für den Zugriff auf sensible Ressourcen in segmentierten Netzwerken. Verlangen Sie von Benutzern mindestens zwei Authentifizierungsfaktoren, beispielsweise ein Passwort und ein Token einer mobilen App oder einen Fingerabdruckscan. Überprüfen Sie außerdem die korrekte MFA-Konfiguration und -Anwendung für alle relevanten Konten und Systeme.
8. Einen Plan zur Reaktion auf Vorfälle erstellen
Entwickeln Sie einen umfassenden Plan zur Reaktion auf Vorfälle, der Verfahren für den Umgang mit Sicherheitsvorfällen in segmentierten Netzwerken enthält. Der Plan sollte Schritte zur Eindämmung, Untersuchung und Wiederherstellung beschreiben. So wird eine schnelle und effektive Reaktion Ihrer Organisation ermöglicht, um Sicherheitsverletzungen innerhalb von Netzwerksegmenten einzudämmen und zu beheben.
Bei der Erstellung eines Plans zur Reaktion auf Vorfälle sollten Sie Folgendes berücksichtigen:
- Legen Sie Kategorien für Vorfälle anhand ihres Schweregrads und ihrer potenziellen Auswirkungen auf segmentierte Netzwerke fest.
- Stellen Sie ein Team zur Reaktion auf Vorfälle mit festgelegten Rollen und Verantwortlichkeiten zusammen, einschließlich Netzwerk- und Sicherheitsexperten.
- Entwickeln Sie klare Eskalationsverfahren, um Vorfälle bei Bedarf an höhere Managementebenen oder externe Behörden weiterzuleiten.
So implementieren Sie einen Plan zur Reaktion auf Vorfälle:
Definieren Sie Rollen und Verantwortlichkeiten der für die Reaktion zuständigen Personen in jedem Segment und richten Sie Kommunikationskanäle sowie Eskalationswege für Vorfälle ein. Führen Sie regelmäßig Planspiele durch, um sicherzustellen, dass das Team auf eine effektive Reaktion auf Vorfälle vorbereitet ist.
9. Mitarbeiter und Benutzer schulen
Informieren und schulen Sie Mitarbeiter und Benutzer über die Bedeutung von Best Practices für die Sicherheit bei der Netzwerksegmentierung. Machen Sie sie auf die Risiken und ihre Rolle bei der Aufrechterhaltung der Netzwerksicherheit aufmerksam. Dieser Schritt verringert die Wahrscheinlichkeit von Social-Engineering-Angriffen, hilft Benutzern, Bedrohungen zu erkennen, und fördert eine sicherheitsbewusste Kultur in Ihrem Unternehmen.
Bei der Schulung von Mitarbeitern und Benutzern sollten Sie Folgendes berücksichtigen:
- Verwenden Sie realitätsnahe Beispiele und Fallstudien, um die Auswirkungen von Sicherheitsvorfällen und die Bedeutung der Segmentierung zu veranschaulichen.
- Führen Sie Simulationen oder Übungen zur Sicherheitsawareness durch, um zu testen, wie gut Mitarbeiter auf Sicherheitsvorfälle reagieren.
So schulen Sie Mitarbeiter und Benutzer
Erstellen Sie umfassende Schulungsprogramme zur Absicherung eines Netzwerks, die auch für die Netzwerksegmentierung sensibilisieren. Führen Sie außerdem regelmäßige Schulungen und Auffrischungskurse durch, damit die Teilnehmer bei Sicherheitspraktiken auf dem aktuellen Stand bleiben. Richten Sie schließlich eine Feedbackschleife mit den Benutzern ein, um Rückmeldungen zur Wirksamkeit der Schulungen und zu Verbesserungsmöglichkeiten zu sammeln.
Fazit: Best Practices für die Netzwerksegmentierung
Wer weiß, wie man ein Netzwerk segmentiert und dies richtig umsetzt, kann sich im heutigen digitalen Zeitalter einen entscheidenden Vorteil verschaffen. Die Netzwerksegmentierung bietet eine effektive Defense-in-Depth-Strategie, stärkt die Sicherheit, optimiert die Netzwerkleistung und gewährleistet die Einhaltung gesetzlicher Vorgaben.
Auch wenn der Prozess komplex erscheinen mag, überwiegen die Vorteile den anfänglichen Aufwand bei Weitem. Mit Best Practices für die Netzwerksegmentierung können Sie eine umfassende und geschützte Netzwerkumgebung schaffen. Ein gut segmentiertes Netzwerk ist Ihre erste Verteidigungslinie gegen Cyberbedrohungen. Nehmen Sie sich daher die Zeit, Ihre Strategie sorgfältig zu planen und kontinuierlich zu pflegen.
Bereit, diese Best Practices in die Tat umzusetzen? Entdecken Sie unseren Leitfaden zu den besten Tools und Softwarelösungen für die Netzwerksegmentierung und finden Sie das Richtige für Sie.