


ネットワークセグメンテーションとは、ネットワークをより小さく、しばしば分離されたサブネットワークに分割することです。これにより、企業はパフォーマンスや可視性を高め、サイバーセキュリティ体制とコンプライアンスを強化し、ネットワークをより適切に保護できます。
ネットワークのセグメント化は、非常に複雑で高度な技術を要するプロジェクトのように聞こえるかもしれません。しかし実際には、適切なプラクティスと段階的な計画があれば、問題なくネットワークセグメンテーションに取り組めます。このガイドでは、その方法を説明します。
ネットワークセグメンテーションを成功させる6つのステップ
ネットワークセグメンテーションには、ルーターやスイッチなどの物理デバイスを使う物理的セグメンテーションと、ソフトウェアを使う論理的セグメンテーションの2種類があります。このガイドでは両方を取り上げ、どちらのアプローチを選ぶ場合でも、ネットワークセグメンテーションを進めるための設計図を示します。
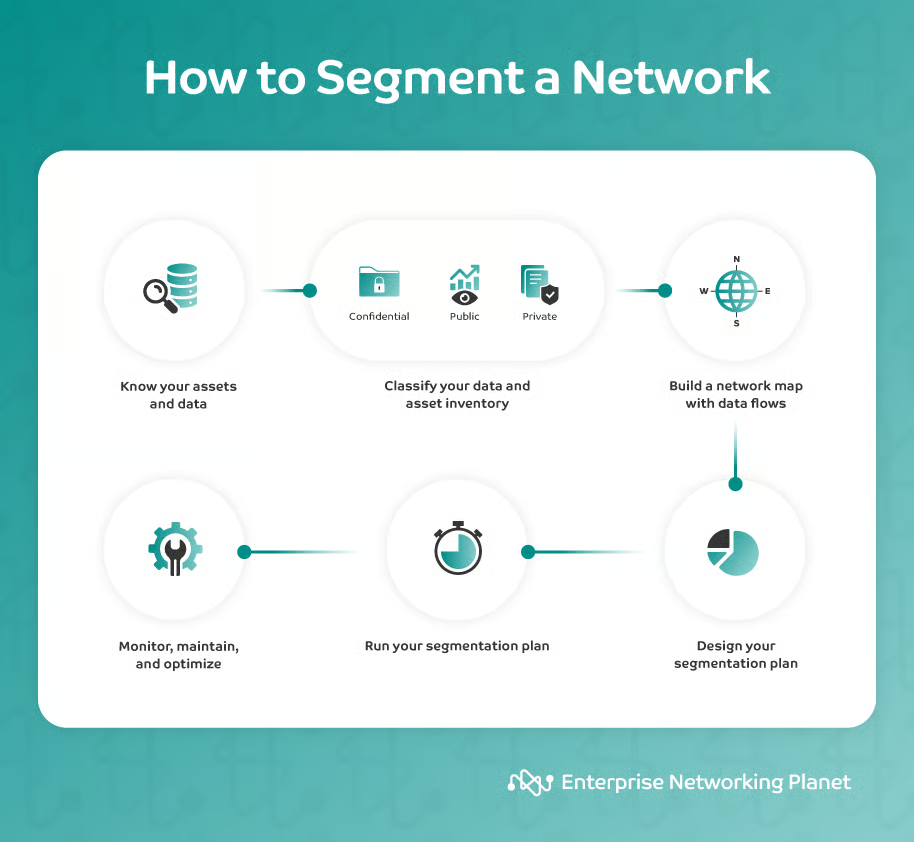
1. 資産とデータを把握する
まず行うべきことは、資産とデータを特定することです。そのためには、インベントリを作成し、どの資産やデータが最も価値が高いかを把握します。ビジネスに不可欠なものは何かを自問しつつ、漏れがないよう、すべてのデータと資産をインベントリに含めてください。
このステップは、ネットワークをどのようにセグメント化するかを決めるうえで重要です。この段階では、データインベントリソフトウェア、リスク評価テクノロジー、脆弱性スキャナーなどを利用できます。
2. データと資産のインベントリを分類する
データと資産を完全に可視化できたら、機密性と重要性に応じて分類します。これにより、必要な保護のレベルと、どのようにセグメント化すべきかを判断できます。
資産とデータを分類する一般的な方法は次のとおりです。
- 機密:このデータは不正アクセスから保護する必要があります。
- 非公開:このデータは不正な開示から保護する必要があります。
- 公開:このデータは機密性がなく、高度な保護を必要としません。
機密データと非公開データ、およびそれらに関わる資産は高機密データとみなされ、公開データは通常、低リスクとみなされます。
メール、社内ポリシー、その他の関連文書は中程度のレベルのデータである一方、ソーシャルネットワークのデータ、Webサイト、投稿など、オンラインで公開されている情報は低リスクのデータです。
影響を受けた場合に事業運営を中断または阻害するデータや資産は、高機密として扱うべきです。これには、財務データや顧客データからサプライチェーン情報まで、あらゆるものが含まれます。
3. データフローを含むネットワークマップを作成する
ステップ1と2で得た情報を基に、ネットワークマップを作成します。このマップには、ネットワーク上のすべてのデバイス、ユーザー、接続、それらの関係を含める必要があります。また、データがどのように流れるかを明確に図示しなければなりません。
このマップを使うことで、問題を回避し、脆弱性を緩和しながら、ネットワークをどのように細分化できるかが明確になっていきます。
このプロセスを自動化したい場合は、ネットワークマップを作成するさまざまなソリューションを利用できます。主要ベンダーにはSolarWinds Network Topology Mapper、NetBrain、ManageEngine OpManager、または無料のオープンソース製品であるSpiceworks Network Mappingなどがあります。これらのソリューションには、データフローをマッピングできる機能が備わっています。
データトラフィックには主に3つのタイプがあります。
- ノースバウンドトラフィック:システムから外部へ出ていく、将来に向かうトラフィック。
- イースト・ウェストトラフィック:システム内部のデータトラフィック。
- サウスバウンドトラフィック:デジタルサーフェスに入ってくる、内部に向かうトラフィック。
ノースバウンドトラフィック
ノースバウンドトラフィックには、ネットワークを通ってシステムの外へ流れるすべてのデータと資産が含まれます。ユーザーが生成するトラフィックや、管理・運用上のトラフィックなどが該当します。ユーザーによるインターネット閲覧や、従業員によるメール送信は、ノースバウンドトラフィックの代表的な例です。
イースト・ウェストトラフィック
イースト・ウェストトラフィックとは、インフラ内を流れるすべてのトラフィックです。データセンター、サーバー、デバイス、アプリケーション間を移動するデータや資産が含まれます。このトラフィックは、サーバー間トラフィック(転送中または転送されるデータ)とストレージトラフィックに分けられます。
イースト・ウェストトラフィックは大量の帯域幅を占有し、中リスクおよび高機密のデータに使われるほか、ネットワークを混雑させる可能性があります。そのため、イースト・ウェストトラフィックをセグメント化することは、一般的に有効なプラクティスです。
サウスバウンドトラフィック
サウスバウンドトラフィックとは、データセンターから外部へ流れるネットワークトラフィックです。通常は、サーバー、ストレージデバイス、アプリケーションなどデータセンター内から発生し、インターネットや他のネットワークへ送られるトラフィックを指します。
サウスバウンドトラフィックは、主に2つのカテゴリーに分けることもできます。アプリケーショントラフィック(Webトラフィック、メール、ファイル共有など、アプリケーションが生成するもの)と、管理トラフィック(監視システムやセキュリティデバイスからのトラフィックなど、データセンターの管理に使われるもの)です。
サウスバウンドトラフィックはセキュリティリスクの大きな原因となる可能性があり、セキュリティ体制を強化するため、通常はセグメント化されます。
4. セグメンテーション計画を設計する
ネットワークマップ、低・中・高のラベル、トラフィックフローによって、作成すべきサブネットワークが明確になりました。この段階では、ネットワークのセグメント化に使う手法、技術、物理的な仕組み、ソフトウェアを決定します。
ここで、物理的セグメンテーションと論理的セグメンテーションのどちらを使うか、または両方を使うかを決めます。各サブネットワークに最適な方法を評価し、セグメンテーション計画を設計してください。
物理的セグメンテーションには、ルーター、スイッチ、エアギャップなどの物理デバイスが含まれます。
論理的セグメンテーションでは、ソフトウェアを使ってネットワークを分割します。より複雑なタイプのセグメンテーションですが、近年のソリューションによって、どの企業でも利用しやすくなっています。
論理ネットワークセグメンテーションの主要ベンダーにはPalo Alto Networks Prisma Cloud、Cisco ACI、VMware NSX、Juniper Networks Contrail、およびFortinetがあります。これらを合わせると、ソフトウェア主導のネットワーキングと論理ネットワークセグメンテーションの幅広いソリューションが提供されます。具体的には次のとおりです。
- ポリシーベースのセグメンテーション。
- ロールベースアクセス制御(RBAC)。
- マイクロセグメンテーション。
- 暗号化。
- デバイスとユーザーのプロファイリング。
- ユーザーアクセスセキュリティテクノロジー。
ネットワークのセグメント化に使う手法やテクノロジーを最適に決定するには、自社のITに関する専門知識、予算、セキュリティリスク、データと資産の重要性を考慮してください。
5. セグメンテーション計画を実行する
この段階では、設計した計画を実施するために必要なものがすべてそろっているはずです。インフラに必要な変更を加え、セキュリティとデバイスを設定し、ポリシーと手順を更新します。
ITチームが業務に対応できる体制になっていることを確認し、進捗、達成した目標、アップグレードの実施やネットワークセグメンテーションの調整・最適化で起こり得る問題について話し合えるよう、コミュニケーションチャネルを開いておきましょう。
たとえば、まず1つの部門や事業領域をセグメント化してから、次の領域へ進み、規模を拡大するという小規模なテストを実施できます。大きな目標を描きつつ、小さな成果を積み重ねてください。テストし、フィードバックを集め、すべてを再度テストします。
6. 監視、維持、最適化を行う
ネットワークセグメンテーションは、一度実施すれば終わりというものではありません。ネットワークを継続的に監視し、ユーザーとデバイスのプロファイルを作成し、データトラフィックのフロー情報を収集し、バグや脆弱性を確認し、インフラを最適化するためにアップグレードを行う必要があります。
この段階では、人間が関与することが不可欠ですが、最新のネットワーク監視テクノロジーを活用して、プロセスの大半を自動化することもできます。特に、ネットワーク情報の収集と分析、アラートと警告、セキュリティやコンプライアンスに関するポリシーと問題への対応などに有効です。
ネットワークを物理的にセグメント化できるか?
はい、ネットワークを物理的にセグメント化することは可能です。前述のとおり、ネットワークは物理的な手段、ソフトウェア、またはその両方を組み合わせてセグメント化できます。
ネットワークを物理的にセグメント化する手順は、ステップ4でソフトウェアの選択肢を使用しない点を除き、上述した手順とまったく同じです。
デバイス、サーバー、コンピューターを他のデバイスやインターネットから完全に切り離すエアギャップのような極端な仕組みから、より一般的な物理スイッチ、ルーター、その他のネットワークデバイスの利用まで、大規模なネットワーク内にサブネットワークを作る物理的な選択肢は数多くあります。
物理的なネットワークセグメンテーションは、企業ネットワークなどの重要システムを不正アクセスから保護し、マルウェアやその他の悪意あるトラフィックの拡散を防ぎ、コンプライアンス要件への対応を助けます。また、混雑を緩和してネットワークパフォーマンスを向上させることもできます。
しかし、ハードウェアのコストを考慮する必要があるため、物理的なネットワークセグメンテーションは論理的セグメンテーションより高額になる可能性があります。さらに、論理的セグメンテーションソフトウェアには可視化ツールがあり、他のソリューションと統合できます。また、ソフトウェアには継続的なアップデートとサポートも提供されます。決定する前に、これらの要素が自社にとってどの程度重要かを検討してください。
結論:ネットワークセグメンテーションを正しく行う
どのタイプのネットワークセグメンテーションアプローチを選ぶ場合でも、堅牢で秩序があり、明確なネットワークセグメンテーション戦略を確実に構築できるよう、上記のステップに必ず従ってください。
計画の最初から、セキュリティとプライバシーを盛り込むようにしてください。導入後は、サブネットワークを継続的に監視・最適化し、パフォーマンスの向上やコスト削減に役立つ新しいテクノロジーにも目を配りましょう。
安全にネットワークをセグメント化する方法を知りたい方は、現在利用できる最適なネットワークセグメンテーションソフトウェアをご覧ください。