


La segmentation réseau consiste simplement à diviser un réseau en sous-réseaux plus petits, souvent isolés. Cette approche permet aux entreprises d’améliorer les performances, d’avoir une meilleure visibilité, de renforcer leur niveau de cybersécurité et leur conformité, et de mieux protéger leurs réseaux.
Segmenter un réseau peut sembler être un projet excessivement complexe et très technique. Pourtant, avec de bonnes pratiques et un plan étape par étape, la segmentation réseau est en réalité à la portée de tous. Ce guide vous expliquera comment procéder.
6 étapes pour réussir la segmentation réseau
Il existe deux types d’approches de la segmentation réseau : la segmentation physique, qui fait appel à des équipements physiques tels que des routeurs et des commutateurs, et la segmentation logique, qui utilise des logiciels. Ce guide couvre les deux approches et vous accompagne dans votre démarche de segmentation réseau, quelle que soit celle que vous choisissez.
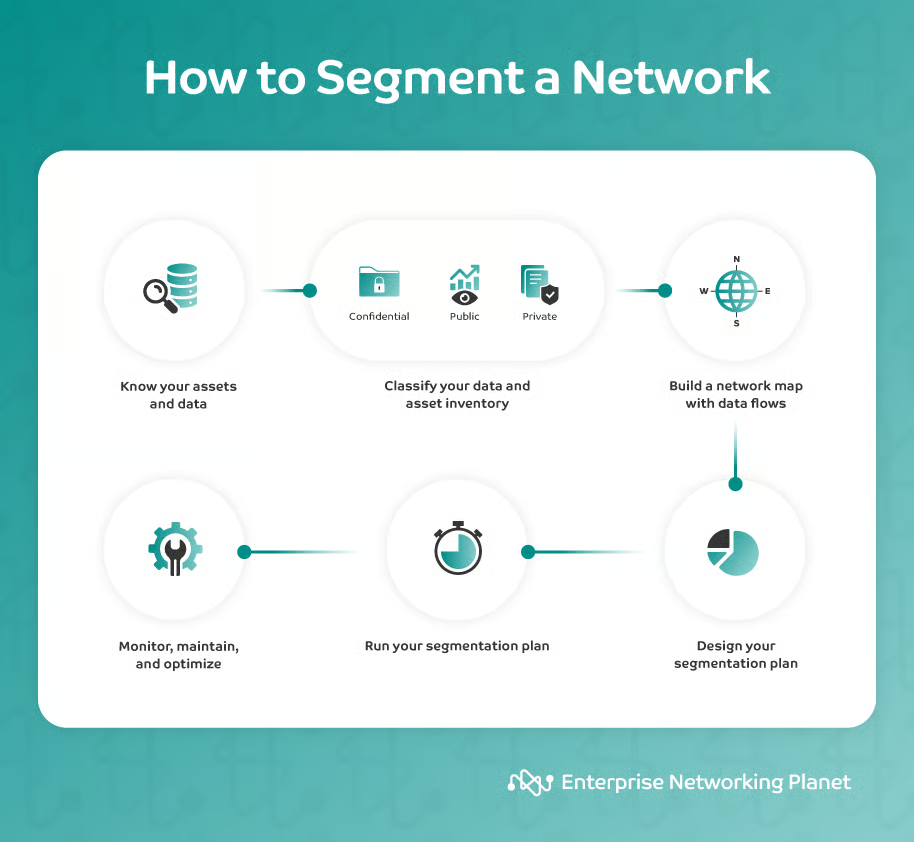
1. Connaître ses actifs et ses données
La première chose à faire consiste à identifier vos actifs et vos données. Vous devez pour cela établir un inventaire et déterminer quels sont les actifs et les données les plus précieux. Demandez-vous quels éléments sont essentiels à l’activité de l’entreprise, mais soyez exhaustif et incluez toutes vos données et tous vos actifs dans l’inventaire.
Cette étape est essentielle pour déterminer comment votre réseau sera segmenté. À ce stade, vous pouvez utiliser des logiciels d’inventaire des données, des technologies d’évaluation des risques ou des scanners de vulnérabilités.
2. Classer son inventaire de données et d’actifs
Une fois que vous disposez d’une vue d’ensemble complète de vos données et de vos actifs, vous devez les classer selon leur sensibilité et leur importance. Cela vous aidera à déterminer le niveau de protection dont ils ont besoin et la manière dont ils doivent être segmentés.
Les méthodes courantes de classification des actifs et des données sont les suivantes :
- Confidentielles : Ces données doivent être protégées contre tout accès non autorisé.
- Privées : Ces données doivent être protégées contre toute divulgation non autorisée.
- Publiques : Ces données ne sont pas sensibles et ne nécessitent pas un niveau de protection élevé.
Les données et les actifs confidentiels et privés sont considérés comme des données hautement sensibles, tandis que les données publiques sont généralement considérées comme présentant un faible risque.
Notez que les e-mails, les politiques de l’entreprise et les autres documents associés constituent des données de niveau intermédiaire, tandis que les informations publiques en ligne, comme les données des réseaux sociaux, les sites web ou les publications, sont des données à faible risque.
Vous devez considérer comme hautement sensibles toutes les données ou tous les actifs dont l’altération perturberait ou affecterait les activités de l’entreprise. Cela inclut aussi bien les données financières et clients que les informations relatives à la chaîne d’approvisionnement.
3. Créer une cartographie du réseau et des flux de données
À partir des informations recueillies aux étapes 1 et 2, il est temps de créer une cartographie du réseau. Celle-ci doit inclure tous les appareils, les utilisateurs et les connexions de votre réseau, ainsi que leurs relations. Elle doit également présenter un schéma clair de la circulation des données.
Cette cartographie vous permettra de mieux comprendre comment subdiviser votre réseau, en évitant les pièges et en réduisant les vulnérabilités.
Si vous souhaitez automatiser ce processus, vous pouvez utiliser différentes solutions pour créer des cartographies réseau. Parmi les principaux fournisseurs figurent SolarWinds Network Topology Mapper, NetBrain, ManageEngine OpManager ou la solution open source gratuite Spiceworks Network Mapping. Ces solutions offrent des fonctionnalités permettant de cartographier les flux de données.
Il existe trois grands types de trafic de données :
- Trafic nord-sud : trafic sortant de vos systèmes et orienté vers l’extérieur.
- Trafic est-ouest : trafic de données interne au système.
- Trafic sud-nord : trafic entrant sur votre surface numérique depuis l’intérieur.
Trafic nord-sud
Le trafic nord-sud comprend toutes les données et tous les actifs qui traversent votre réseau en sortant de votre système. Il s’agit notamment du trafic généré par les utilisateurs ou du trafic administratif de gestion. La navigation d’un utilisateur sur Internet ou l’envoi d’e-mails par vos employés sont des exemples courants de trafic nord-sud.
Trafic est-ouest
Le trafic est-ouest désigne tout ce qui circule au sein de votre infrastructure. Il comprend les données et les actifs qui se déplacent entre les centres de données, les serveurs, les appareils et les applications. Ce trafic peut être subdivisé en trafic interserveurs — données en transit ou en cours de transfert — et en trafic de stockage.
Le trafic est-ouest peut consommer une quantité importante de bande passante, être utilisé pour des données à risque intermédiaire ou hautement sensibles et encombrer un réseau. C’est pourquoi il est généralement recommandé de segmenter le trafic est-ouest.
Trafic sud-nord
Le trafic sud-nord est le trafic réseau qui circule d’un centre de données vers le monde extérieur. Ce terme désigne généralement le trafic provenant de l’intérieur du centre de données — par exemple des serveurs, des dispositifs de stockage et des applications — et envoyé vers Internet ou d’autres réseaux.
Le trafic sud-nord peut également être réparti en deux grandes catégories : le trafic applicatif (généré par les applications, comme le trafic web, les e-mails et le partage de fichiers) et le trafic de gestion (utilisé pour administrer le centre de données, comme le trafic provenant des systèmes de supervision et des dispositifs de sécurité).
Le trafic sud-nord peut constituer une source importante de risques de sécurité et est également généralement segmenté afin de renforcer le niveau de sécurité.
4. Concevoir son plan de segmentation
La cartographie de votre réseau, vos classifications par niveau de risque — faible, intermédiaire ou élevé — et les flux de trafic vous ont déjà donné une vision précise des sous-réseaux à créer. À cette étape, vous allez décider des méthodes, techniques, concepts physiques ou logiciels à utiliser pour segmenter votre réseau.
C’est à ce moment que vous décidez d’utiliser une segmentation physique, logique ou les deux. Évaluez la solution la mieux adaptée à chaque sous-réseau et concevez votre plan de segmentation.
La segmentation physique s’appuie sur des équipements tels que des routeurs, des commutateurs et des systèmes à entrefer.
La segmentation logique utilise des logiciels pour diviser le réseau. Bien qu’il s’agisse d’un type de segmentation plus complexe, les solutions récentes en facilitent l’adoption par les entreprises.
Parmi les principaux fournisseurs de solutions de segmentation logique des réseaux figurent Palo Alto Networks Prisma Cloud, Cisco ACI , VMware NSX, Juniper Networks Contrail et Fortinet. Ensemble, ils proposent un large éventail de solutions de mise en réseau pilotées par logiciel et de segmentation logique, notamment :
- Segmentation basée sur des règles.
- Contrôle d’accès basé sur les rôles (RBAC).
- Microsegmentation.
- Chiffrement.
- Profilage des appareils et des utilisateurs.
- Technologies de sécurisation de l’accès des utilisateurs.
Pour déterminer au mieux la technique et la technologie à utiliser afin de segmenter votre réseau, tenez compte de votre expertise informatique, de votre budget, des risques de sécurité et de l’importance de vos données et de vos actifs.
5. Mettre en œuvre son plan de segmentation
À ce stade, vous devriez disposer de tout ce dont vous avez besoin pour mettre en œuvre le plan conçu. Apportez toutes les modifications nécessaires à votre infrastructure, configurez vos dispositifs et vos paramètres de sécurité, puis mettez à jour vos politiques et procédures.
Assurez-vous que votre équipe informatique dispose des compétences nécessaires pour répondre aux besoins de l’entreprise et que les canaux de communication sont ouverts pour discuter de l’avancement, des objectifs atteints et des problèmes susceptibles de survenir lors de la mise à niveau, de l’ajustement et de l’optimisation de votre segmentation réseau.
Vous pouvez effectuer de petits tests, par exemple en segmentant d’abord un service ou un secteur de l’entreprise, puis en poursuivant et en élargissant progressivement le déploiement. Voyez grand, mais commencez par de petites réussites. Testez, recueillez les retours, puis recommencez tous les tests.
6. Superviser, maintenir et optimiser
La segmentation réseau n’est pas une opération ponctuelle. Vous devez surveiller constamment le réseau, établir le profil des utilisateurs et des appareils, recueillir des informations sur les flux de données, rechercher les bugs et les vulnérabilités, et effectuer des mises à niveau pour optimiser l’infrastructure.
À ce stade, même si l’intervention humaine reste essentielle, vous pouvez également tirer parti des dernières technologies de supervision réseau qui vous aideront à automatiser la plupart des processus, notamment la collecte et l’analyse des informations réseau, les alertes et les signalements, ainsi que la gestion des politiques et des problèmes de sécurité et de conformité.
Peut-on segmenter physiquement un réseau ?
Oui, il est possible de segmenter physiquement un réseau. Comme indiqué plus haut, les réseaux peuvent être segmentés par des moyens physiques, à l’aide de logiciels, ou en combinant les deux approches.
Les étapes à suivre pour segmenter physiquement un réseau avec succès sont exactement les mêmes que celles décrites ci-dessus, à l’exception d’une variation à l’étape 4, où les options logicielles ne seraient pas prises en compte.
Des concepts radicaux comme l’entrefer — qui consiste à déconnecter complètement des appareils, des serveurs ou des ordinateurs de tout autre appareil ou d’Internet — à l’utilisation plus courante de commutateurs, de routeurs ou d’autres équipements réseau physiques, les options ne manquent pas pour créer des sous-réseaux au sein d’un grand réseau.
La segmentation physique du réseau peut protéger les systèmes critiques, comme le réseau de l’entreprise, contre les accès non autorisés, empêcher la propagation de logiciels malveillants ou d’autres trafics malveillants, contribuer au respect des exigences de conformité et améliorer les performances du réseau en réduisant la congestion.
Cependant, la segmentation physique du réseau peut être plus coûteuse que la segmentation logique, car il faut tenir compte du coût du matériel. En outre, les logiciels de segmentation logique offrent des outils de visualisation et peuvent s’intégrer à d’autres solutions, tandis que les logiciels bénéficient également de mises à jour et d’une assistance constantes. Évaluez l’importance de ces facteurs pour votre entreprise avant de prendre une décision.
En résumé : segmenter correctement son réseau
Quel que soit le type d’approche de segmentation réseau que vous choisissez, suivez toujours les étapes énumérées ci-dessus afin de mettre en place une stratégie de segmentation robuste, structurée et claire.
Veillez à intégrer la sécurité et la confidentialité dès le début de votre plan. Une fois vos sous-réseaux déployés, surveillez-les et optimisez-les en continu, et restez attentif aux nouvelles technologies susceptibles d’améliorer les performances et de réduire les coûts.
Pour vous aider à établir un réseau segmenté de manière sécurisée, consultez notre guide des meilleurs logiciels de segmentation réseau disponibles aujourd’hui.