


L’analyse des vulnérabilités réseau est une pratique de cybersécurité qui consiste à identifier et à évaluer systématiquement les failles de sécurité potentielles au sein d’un réseau informatique. Elle utilise des outils automatisés pour repérer les zones de risque potentielles sur les réseaux et les systèmes de votre organisation avant qu’un attaquant ne le fasse, protégeant ainsi ces systèmes et les données qu’ils contiennent.
Ce processus constitue un élément essentiel de la gestion de la sécurité réseau. Une fois les vulnérabilités détectées par les scanners de vulnérabilités réseau, les administrateurs réseau peuvent prendre des mesures pour les corriger et renforcer la défense du réseau.
Les outils d’analyse des vulnérabilités réseau permettent aux organisations de réduire de manière proactive le risque de fuites de données, d’interruptions de service et d’accès non autorisés. En outre, les logiciels d’analyse des vulnérabilités réseau permettent aux organisations de respecter les exigences réglementaires, de mieux comprendre leur posture de sécurité et d’allouer efficacement leurs ressources.
Dans certains cas, le processus d’analyse des vulnérabilités réseau peut également intégrer des tests manuels afin de mettre au jour des vulnérabilités complexes ou non standard. Des analyses régulières aident les organisations à maintenir une solide posture de sécurité, à s’adapter à l’évolution des menaces et à suivre les mises à jour logicielles.
- Fonctionnement de l’analyse des vulnérabilités réseau
- Vulnérabilités couramment identifiées par les analyses réseau
- Comment effectuer une analyse des vulnérabilités réseau
- Exemples de scanners de vulnérabilités
- Différentes méthodes d’analyse des vulnérabilités
- Approche de l’analyse des vulnérabilités réseau
- 8 bonnes pratiques pour analyser les réseaux à la recherche de vulnérabilités
- 3 principaux outils d’analyse des vulnérabilités réseau
- En résumé : analyser les réseaux à la recherche de vulnérabilités
Fonctionnement de l’analyse des vulnérabilités réseau
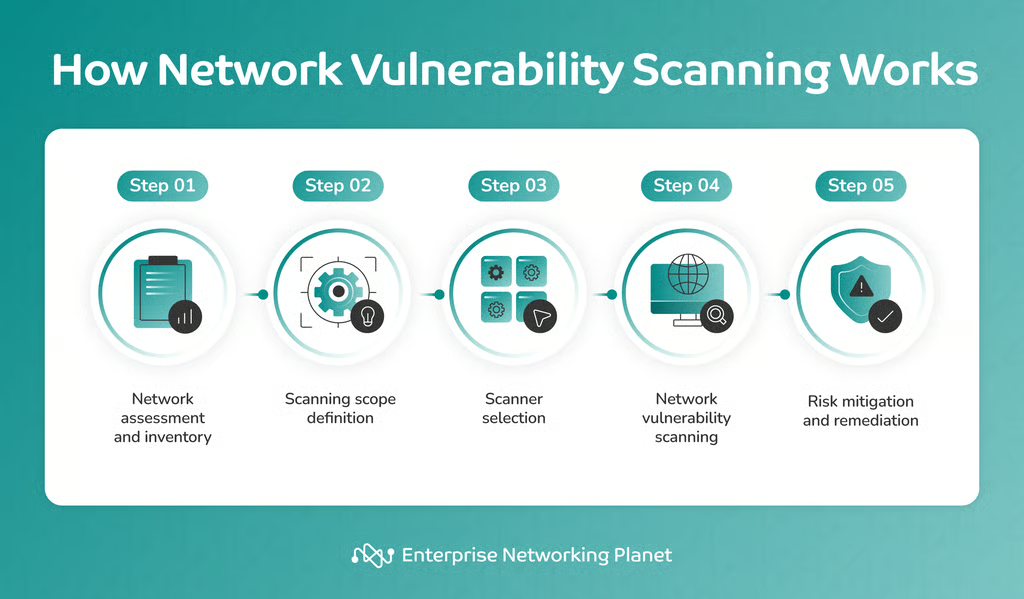
L’analyse des vulnérabilités réseau est une procédure structurée qui commence par l’évaluation et la découverte du réseau, se poursuit par la définition du périmètre d’analyse et la sélection d’un scanner, puis s’achève par l’identification et la correction des vulnérabilités réseau.
1. Évaluation et découverte du réseau
Le processus commence par l’identification et le recensement de tous les appareils et systèmes connectés à votre réseau. Cet inventaire comprend les serveurs, les postes de travail, les routeurs, pare-feu, ainsi que les autres composants du réseau.
2. Définition du périmètre d’analyse
La définition du périmètre consiste à déterminer les actifs et les services à inclure dans l’analyse, ainsi qu’à décider si l’équipe informatique effectuera le processus d’analyse en interne ou en externe.
3. Sélection du scanner
Une fois le périmètre défini, vous devez choisir un outil ou un logiciel d’analyse des vulnérabilités approprié. Cet outil doit correspondre au périmètre défini et disposer d’une base de données à jour des vulnérabilités connues.
4. Analyse des vulnérabilités réseau
Après la sélection d’un scanner, le processus d’analyse proprement dit commence. L’outil d’analyse des vulnérabilités réseau vérifie méthodiquement les actifs réseau compris dans le périmètre défini afin d’y détecter les vulnérabilités connues. Pour ce faire, il envoie des requêtes de test et analyse les réponses des actifs réseau afin de localiser les failles de sécurité potentielles.
5. Atténuation des risques et correction
Après la phase d’analyse, les administrateurs réseau ou les professionnels de la sécurité examinent attentivement les résultats et classent les vulnérabilités selon leur gravité. Cette classification — qui comprend souvent des niveaux tels que risque critique, élevé, moyen ou faible — guide les mesures à prendre.
Votre organisation peut alors mettre en œuvre des mesures pour atténuer et corriger les vulnérabilités identifiées. Il peut s’agir d’appliquer des correctifs de sécurité ou de reconfigurer les systèmes afin de renforcer les mesures de sécurité et de réduire le risque d’accès non autorisé ou de failles de sécurité.
Vulnérabilités couramment identifiées par les analyses réseau
Les analyses réseau identifient généralement des vulnérabilités telles que les logiciels obsolètes, les mots de passe faibles, les failles non corrigées, les ports ouverts, les paramètres de sécurité mal configurés, l’absence de mises à jour de sécurité, le chiffrement faible, les services et protocoles non sécurisés, les composants tiers vulnérables et les vulnérabilités par déni de service (DoS).
- Logiciels obsolètes : Les analyses réseau recherchent les logiciels, systèmes d’exploitation ou micrologiciels qui ne disposent pas des dernières mises à jour de sécurité, ce qui les rend vulnérables aux exploits connus.
- Mots de passe faibles ou par défaut : Ils détectent les systèmes et les appareils qui utilisent encore des identifiants de connexion faciles à deviner ou définis par défaut, ce qui constitue une menace importante pour la sécurité.
- Failles non corrigées : Ces analyses repèrent les vulnérabilités non traitées des logiciels et du matériel, dont les cyberattaquants pourraient tirer parti pour compromettre un système.
- Ports ouverts : Les analyses des vulnérabilités réseau localisent les ports réseau ouverts ou mal configurés, qui peuvent servir de points d’entrée pour des accès non autorisés et des attaques.
- Paramètres de sécurité mal configurés : Elles mettent au jour les appareils ou services dont les paramètres de sécurité sont mal configurés, par exemple lorsqu’un accès ouvert est accordé à des répertoires sensibles ou que des règles de pare-feu sont appliquées de manière incorrecte, créant ainsi des failles de sécurité.
- Mises à jour de sécurité manquantes : Les scanners de vulnérabilités réseau aident à trouver et à signaler les mises à jour et correctifs de sécurité manquants qui, s’ils ne sont pas appliqués, exposent les systèmes à des vulnérabilités connues.
- Chiffrement faible : Ils repèrent les algorithmes de chiffrement et les protocoles faibles qui peuvent compromettre la sécurité et la confidentialité des données lors de leur transmission et de leur stockage.
- Services et protocoles non sécurisés : Les analyses réseau mettent en évidence les services et protocoles présentant des vulnérabilités de sécurité connues, ce qui en fait des cibles privilégiées pour les exploiter.
- Vulnérabilités des composants tiers : Ces analyses repèrent les vulnérabilités des composants tiers, comme les plug-ins ou les bibliothèques, qui peuvent servir de passerelles aux attaquants pour s’infiltrer dans le système.
- Vulnérabilités par déni de service (DoS) : Les analyses des vulnérabilités réseau détectent également les systèmes ou services exposés aux attaques DoS, qui peuvent perturber les opérations en les submergeant de trafic ou de requêtes malveillants.
Comment effectuer une analyse des vulnérabilités réseau
Pour analyser les vulnérabilités de votre réseau, vous devez définir le périmètre, sélectionner un scanner, élaborer un plan, lancer l’analyse, analyser les résultats, atténuer les risques et corriger les vulnérabilités, effectuer des analyses régulières et tenir une documentation adéquate.
1. Définir le périmètre
Délimitez clairement les actifs et services réseau que vous souhaitez évaluer dans le cadre de votre analyse des vulnérabilités. Déterminez s’il s’agit d’une analyse interne ou externe.
2. Sélectionner un outil d’analyse
Choisissez un outil d’analyse des vulnérabilités adapté au périmètre et aux objectifs définis.
3. Préparer et planifier
Élaborez un plan précisant les objectifs, le calendrier et les éventuelles exigences particulières de l’analyse. Informez les équipes concernées du plan.
4. Lancer l’analyse
Lancez l’outil d’analyse, configurez-le selon votre périmètre, puis démarrez l’analyse des vulnérabilités réseau afin de détecter les vulnérabilités connues.
5. Analyser les résultats
Examinez les résultats de l’analyse, classez les vulnérabilités selon leur gravité et donnez la priorité aux plus urgentes afin d’agir immédiatement.
6. Atténuer les risques et corriger les vulnérabilités
Prenez des mesures pour traiter les vulnérabilités identifiées, notamment en mettant à jour les systèmes nécessaires, en déployant des correctifs ou en corrigeant les configurations système.
7. Effectuer des analyses régulières
Planifiez des analyses régulières des vulnérabilités afin de tenir compte des nouvelles vulnérabilités et de maintenir une infrastructure de sécurité solide.
8. Documentation et rapports
Conservez les résultats des analyses et les mesures prises. Créez en outre des rapports détaillant les vulnérabilités détectées et les mesures d’atténuation.
Exemples de scanners de vulnérabilités
Il existe différents types de scanners de vulnérabilités réseau, destinés à des usages variés. Il s’agit notamment des scanners d’applications web, des scanners authentifiés, des scanners passifs, des scanners de surveillance continue et des scanners de vulnérabilités basés sur le cloud.
Scanners d’applications web
Il s’agit d’un sous-ensemble de scanners de vulnérabilités qui se concentrent sur les vulnérabilités propres aux applications web, plutôt que sur celles de l’ensemble du réseau.
Scanners authentifiés
Ce type de scanner de vulnérabilités réseau est spécialisé dans l’évaluation des vulnérabilités nécessitant une authentification pour y accéder.
Scanners passifs
Les scanners passifs constituent un type particulier de scanners de vulnérabilités réseau qui surveillent passivement le trafic réseau, sans rechercher activement les vulnérabilités.
Scanners de surveillance continue
Il s’agit de scanners de vulnérabilités réseau qui se concentrent sur une analyse continue et permanente afin d’identifier les changements et les nouvelles vulnérabilités.
Scanners de vulnérabilités basés sur le cloud
Ils recherchent principalement les vulnérabilités dans les environnements cloud, mais peuvent également inclure des évaluations plus larges de la sécurité du cloud.
Différentes méthodes d’analyse des vulnérabilités
Il existe plusieurs méthodes d’analyse des vulnérabilités réseau, chacune étant conçue pour détecter les points faibles du réseau. Ces techniques comprennent l’analyse à distance, l’analyse basée sur des agents, l’analyse basée sur des identifiants, l’analyse sans identifiants, l’analyse passive et l’analyse active.
Analyse à distance
Il s’agit de l’approche universelle, dans laquelle un scanner envoie des paquets au réseau cible depuis un emplacement distant afin d’identifier les vulnérabilités.
Analyse basée sur des agents
Avec cette méthode, les appareils cibles disposent d’agents qui surveillent en permanence les vulnérabilités et les signalent à une console centrale.
Analyse basée sur des identifiants
L’analyse basée sur des identifiants utilise des outils qui se servent de noms d’utilisateur et de mots de passe valides pour accéder aux systèmes cibles et effectuer une évaluation plus détaillée.
Analyse sans identifiants
Les professionnels de la cybersécurité et les hackers éthiques utilisent couramment cette technique pour rechercher des vulnérabilités sans recourir à des identifiants de connexion ni à des privilèges d’accès. Elle simule la manière dont un attaquant non autorisé pourrait rechercher les failles d’un système ou d’un réseau depuis l’extérieur, avec un accès limité à ce qui est publiquement visible et sans authentification.
Analyse passive
Cette approche consiste à surveiller passivement le trafic réseau afin de recueillir des informations sur les appareils, les logiciels et les configurations, sans sonder activement les systèmes cibles.
Approche de l’analyse des vulnérabilités réseau
Il existe deux types d’approches de l’analyse des vulnérabilités réseau : les analyses externes et les analyses internes. Ce tableau propose une comparaison concise des deux méthodes, en mettant en évidence leurs différences de périmètre, de perspective, de méthodologie, d’objectif et de priorité.
| Aspect | Analyse externe des vulnérabilités | Analyse interne des vulnérabilités |
|---|---|---|
| Périmètre et cible | Systèmes et services accessibles au public | Réseau et systèmes internes |
| Perspective | Externe (point de vue extérieur) | Interne (point de vue intérieur) |
| Méthodologie | Analyse des ports, récupération des bannières, analyse des vulnérabilités | Analyse du réseau, évaluation de la configuration |
| Objectif | Identifier les vulnérabilités externes, se protéger contre les menaces externes | Découvrir les vulnérabilités internes, se protéger contre les menaces internes |
| Priorité principale | Protéger la surface d’attaque externe | Sécuriser les actifs du réseau interne |
8 bonnes pratiques pour analyser les réseaux à la recherche de vulnérabilités
Les bonnes pratiques pour analyser les réseaux à la recherche de vulnérabilités consistent notamment à obtenir les autorisations nécessaires, à tenir à jour un inventaire, à utiliser les outils appropriés, à segmenter et à isoler les systèmes, à effectuer des analyses régulières, à réaliser des analyses basées sur des identifiants, à hiérarchiser les résultats, ainsi qu’à documenter et à signaler les résultats.
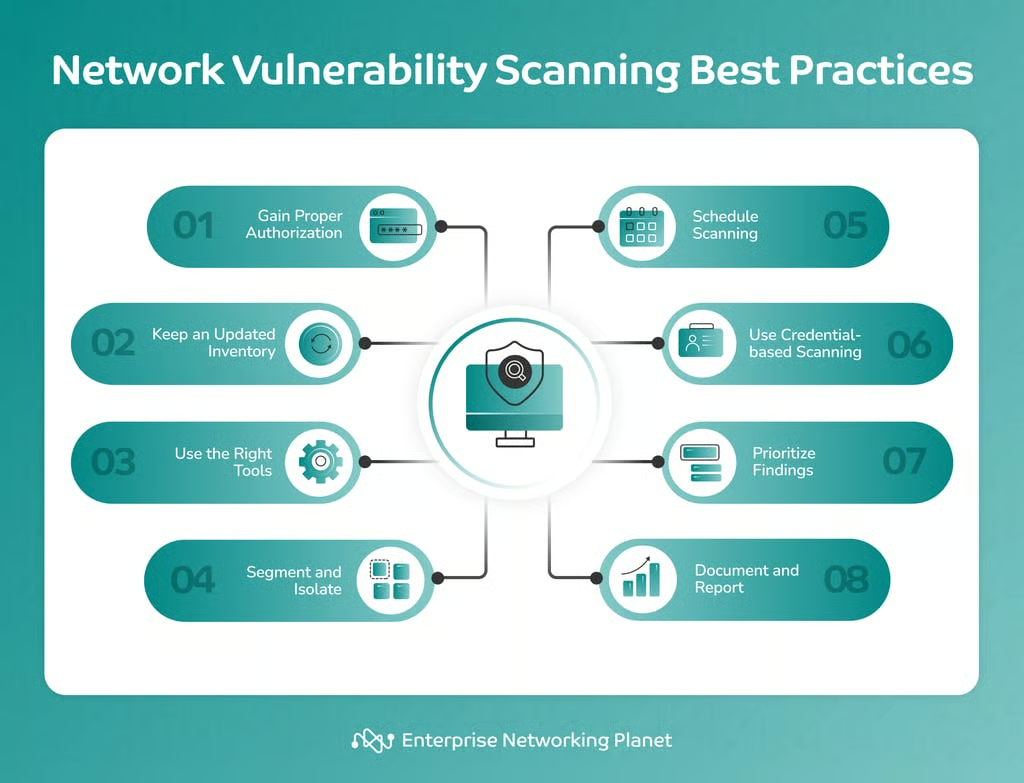
1. Obtenir les autorisations nécessaires
Obtenez toujours l’autorisation explicite du propriétaire ou de l’administrateur du réseau avant d’effectuer une quelconque analyse des vulnérabilités. Une analyse non autorisée peut entraîner des problèmes juridiques et de sécurité.
2. Tenir à jour un inventaire
Tenez à jour un inventaire de tous les appareils, systèmes et logiciels présents sur le réseau. Cela permet d’en comprendre le périmètre et réduit le risque de passer à côté de vulnérabilités.
3. Utiliser les outils appropriés
Choisissez une analyse des vulnérabilités réseau fiable et à jour. Vous devez régulièrement mettre ces outils à jour afin d’y intégrer les dernières informations sur les menaces ainsi que les bases de données de vulnérabilités les plus récentes.
4. Segmenter et isoler
Isolez et segmentez les systèmes critiques des systèmes moins critiques. Cela réduit la surface d’attaque et les dommages potentiels pendant l’analyse.
5. Planifier des analyses régulières
Configurez des analyses récurrentes et planifiées plutôt que d’effectuer des analyses de manière aléatoire, afin d’assurer une surveillance constante des vulnérabilités du réseau.
6. Utiliser l’analyse basée sur des identifiants
Lorsque cela est possible, utilisez l’analyse basée sur des identifiants pour obtenir des informations plus détaillées sur les systèmes cibles et dresser un état plus précis des vulnérabilités grâce à l’accès aux configurations internes.
7. Hiérarchiser les résultats
Toutes les vulnérabilités ne présentent pas le même degré d’urgence. Mettez en place un processus permettant de hiérarchiser les vulnérabilités et d’y remédier en fonction de leur gravité et de leur impact potentiel.
8. Documenter et signaler
Conservez une documentation détaillée du processus d’analyse, notamment les résultats, les mesures correctives et les éventuelles modifications effectuées. Générez des rapports approfondis afin de communiquer les résultats aux parties prenantes concernées.
3 principaux outils d’analyse des vulnérabilités réseau
Il existe aujourd’hui un vaste choix d’outils d’analyse des vulnérabilités réseau sur le marché. Nombre d’entre eux proposent de nombreuses fonctionnalités et capacités qui peuvent aider votre organisation à évaluer et à renforcer sa posture en matière de cybersécurité. Voici quelques-uns des meilleurs outils d’analyse des vulnérabilités réseau en 2023 :
Qualys Vulnerability Management, Detection, and Response (VMDR)
Qualys VMDR est un outil puissant de gestion des vulnérabilités dans les environnements informatiques complexes, qui peuvent être difficiles à sécuriser. La plateforme se distingue par sa capacité à fournir davantage de contexte sur les menaces et les risques, ce qui aide à identifier les vulnérabilités réseau présentant un risque élevé. Cette transparence de l’algorithme de notation facilite la hiérarchisation et l’alignement entre les parties prenantes de la sécurité et de l’informatique, ce qui permet de corriger rapidement les risques.
L’une des fonctionnalités clés de Qualys VMDR est l’intégration de la visibilité sur les actifs à la gestion des vulnérabilités, offrant aux organisations une vue claire de l’ensemble de leurs actifs. La solution donne aux entreprises une visibilité sur leur exposition aux cyberrisques et simplifie la hiérarchisation des vulnérabilités, des actifs ou des groupes d’actifs en fonction du risque métier.
Cependant, Qualys VMDR nécessite une expertise technique pour être utilisé de manière optimale. Il excelle néanmoins dans la fourniture de contexte sur les menaces et la surveillance des actifs, ce qui en fait un outil précieux pour les organisations qui cherchent à affiner leur posture en matière de cybersécurité.
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus analyse et détecte les zones exposées sur tous les terminaux des bureaux locaux et distants, ainsi que sur les appareils itinérants, afin de vous offrir une vue à 360 degrés de votre exposition aux risques de sécurité. Il excelle dans l’analyse des vulnérabilités réseau et détecte les vulnérabilités connues ou émergentes sur les postes de travail, les ordinateurs portables, les serveurs, les serveurs web, les bases de données, les machines virtuelles et les systèmes de gestion de contenu.
Cette solution regroupe l’analyse des vulnérabilités, la gestion des correctifs et la gestion de la configuration de sécurité au sein d’un même outil, en unifiant la détection et la résolution des risques de sécurité depuis un emplacement centralisé.
Cependant, ManageEngine Vulnerability Manager Plus n’approuve pas automatiquement les correctifs de vulnérabilités, ce qui signifie que les utilisateurs doivent les approuver manuellement. En outre, le déploiement immédiat des correctifs dans le système ne permet de sélectionner que 50 clients au maximum.
Les atouts de ManageEngine Vulnerability Manager Plus l’emportent largement sur ses quelques faiblesses, ce qui en fait un outil précieux pour maintenir la sécurité du réseau.
SolarWinds Network Vulnerability Detection
SolarWinds Network Vulnerability Detection, un composant de Network Configuration Manager, permet d’analyser facilement les micrologiciels des appareils réseau à la recherche de vulnérabilités et expositions courantes (CVE) signalées, afin de préserver la sécurité et la conformité du réseau. Automatisation du réseau est sa principale fonctionnalité : elle permet de déployer rapidement les mises à jour de micrologiciels sur les appareils réseau.
L’outil empêche efficacement les modifications non autorisées de la configuration du réseau grâce à ses fonctions de surveillance et d’alerte en cas de changement de configuration. Autre atout notable : il permet d’auditer les routeurs et les commutateurs réseau afin de vérifier leur conformité aux politiques, en contrôlant régulièrement les configurations pour détecter toute modification non conforme.
Mais comme d’autres outils d’analyse des vulnérabilités réseau, SolarWinds Network Vulnerability Detection présente certaines faiblesses. Par exemple, son niveau de personnalisation des tableaux de bord n’est peut-être pas à la hauteur de celui de certains concurrents, ce qui peut limiter votre capacité à adapter l’outil à vos besoins spécifiques. En outre, la plateforme ne propose pas de version gratuite. Elle reste néanmoins un excellent choix dans le secteur grâce à ses importantes capacités d’analyse et de gestion des vulnérabilités réseau.
En résumé : analyser les réseaux à la recherche de vulnérabilités
L’analyse des vulnérabilités réseau est une pratique indispensable pour défendre votre infrastructure numérique. Il s’agit d’une approche proactive et exhaustive pour détecter les vulnérabilités et y remédier, tout en permettant une surveillance continue et le respect des normes réglementaires. En adoptant ce processus comme mesure de sécurité permanente et en restant vigilant, vous pouvez protéger votre réseau contre les menaces potentielles et garantir sa sécurité à long terme.
L’analyse des vulnérabilités réseau est désormais une pratique hautement prioritaire pour maintenir un niveau de sécurité élevé. Elle vous permet de comprendre les vulnérabilités, de les hiérarchiser en fonction des risques et de prendre les mesures nécessaires pour y remédier.
Des analyses régulières du réseau aident votre organisation à garder une longueur d’avance sur les menaces potentielles et favorisent leur détection rapide ainsi que l’atténuation des risques. N’oubliez pas que l’objectif ultime est de réduire la surface d’attaque au minimum, en créant une forteresse si robuste qu’elle devient pratiquement impénétrable pour les attaquants.
Consultez notre guide complet des meilleurs outils d’analyse des vulnérabilités réseau, soigneusement sélectionnés et évalués pour différents cas d’usage.