


DNS est l’abréviation de « Domain Name System » et constitue essentiellement l’annuaire téléphonique d’Internet. Il traduit les noms de domaine tels que « xyz.com » — des requêtes lisibles par l’être humain que nous saisissons dans les navigateurs — en adresses IP numériques telles que 154.6.147.47 (IPv4) ou 2001:0db8:85a3:0000:0000:8a2e:0370:7334 (IPv6). C’est ce système qui permet aux internautes d’accéder chaque jour à plusieurs milliards de pages web — et le chiffrement DNS garantit la confidentialité et la sécurité des données qu’ils échangent.
Cet article explique le fonctionnement du chiffrement, ses avantages et comment savoir si le chiffrement DNS est configuré sur votre navigateur et vos appareils informatiques.
L’évolution du chiffrement DNS
Aux débuts d’Internet, lorsqu’il était appelé Advanced Research Projects Agency Network (ARPANET), la traduction des adresses était assurée par un simple fichier texte appelé HOSTS.TXT. Cependant, avec la croissance rapide d’Internet, les chercheurs ont rapidement compris que le système d’adressage était limité. Cette situation a conduit à la naissance du DNS moderne en 1983.
À l’origine, le DNS n’a pas été conçu dans l’optique de la sécurité réseau . Et cela s’explique parfaitement : après tout, il n’y avait ni commerce électronique, ni services bancaires en ligne, ni vols de données généralisés comme aujourd’hui. Sa conception initiale visait simplement à résoudre le problème de la capacité d’adressage.
Cependant, après avoir pris conscience du potentiel d’Internet et des dangers posés par un DNS non sécurisé, les informaticiens se sont empressés de trouver une solution. Le résultat a été l’adoption de plusieurs normes et pratiques, dont DNSSEC (Domain Name System Security Extensions), intégrées après coup au système pour le rendre plus sûr.
Près de quatre décennies après l’invention du DNS, deux protocoles de chiffrement DNS ont été développés : DNS over TLS (DoT) et DNS over HTTPS (DoH).
Comment fonctionne le chiffrement DNS : 2 types différents
Le chiffrement DNS consiste à convertir les informations DNS en clair en une version chiffrée que seules les deux parties participant à l’échange de données — le client DNS (c’est-à-dire votre navigateur ou vos appareils réseau) et le résolveur DNS — peuvent déchiffrer.
DNS over TLS (DoT)
DoT est un protocole de sécurité créé en 2016 pour chiffrer et protéger les requêtes et les réponses DNS au moyen du canal Transport Layer Security (TLS), qui sécurise les sites web HTTPS.
Avec ce type de chiffrement DNS, le serveur résolveur DNS s’authentifie auprès de l’appareil client au moyen d’un certificat, garantissant qu’aucun tiers ne puisse usurper l’identité du serveur. Ce processus d’authentification garantit l’intégrité et la confidentialité du trafic DNS.
L’objectif principal de DoT est de renforcer la confidentialité et la sécurité des utilisateurs en empêchant les attaques de type « man-in-the-middle », qui pourraient compromettre le trafic DNS ou permettre de l’espionner. DoT fonctionne sur ce que l’on appelle le user datagram protocol (UDP). Il ajoute une couche de chiffrement TLS pour sécuriser les requêtes DNS. Le port habituellement utilisé par DoT est le port 853.
Bien que DoT offre des fonctionnalités de sécurité, il est important de noter ses limites potentielles dans les juridictions où la liberté d’expression est restreinte. L’activation du chiffrement DoT peut attirer involontairement l’attention des autorités. Il risque donc de ne pas offrir la protection attendue contre les régimes hostiles ou autoritaires. Malgré ces réserves, les défenseurs du protocole DoT estiment qu’il est mieux adapté pour répondre aux enjeux liés aux droits humains dans les environnements difficiles.
DNS over HTTPS (DoH)
Introduit en 2018, DoH est un autre protocole conçu pour sécuriser les requêtes DNS. Contrairement à DoT, DoH utilise le port 443 pour les connexions HTTPS. Il permet aux clients et aux résolveurs DoH de se connecter à un serveur DoH qui héberge un point de terminaison de requêtes.
Comme DoT, DoH s’appuie également sur TLS pour le chiffrement. Cependant, puisqu’il fonctionne sur HTTPS, il s’intègre parfaitement à l’infrastructure web existante. Il est ainsi moins visible et potentiellement plus difficile à bloquer ou à filtrer dans les environnements restreints.
Principaux risques liés à un DNS non chiffré
Pour comprendre l’importance du chiffrement DNS, il peut être utile d’examiner les principaux risques d’un DNS non chiffré. Parmi les menaces de sécurité initialement identifiées par l’Internet Engineering Task Force figurent notamment :
- Interception de paquets : Comme les requêtes et les réponses DNS sont souvent transmises en clair, des personnes non autorisées peuvent facilement intercepter les paquets de données, permettant ainsi aux attaquants d’espionner le réseau et de capturer des informations. Cela inclut les noms de domaine consultés, qui peuvent fournir des indications sur le comportement des utilisateurs ou les activités de l’entreprise.
- Deviner l’identifiant et prédire les requêtes : Le DNS utilise des identifiants de transaction pour associer les requêtes aux réponses correspondantes. Dans une configuration non sécurisée, les attaquants peuvent tenter de deviner l’identifiant de transaction d’une requête DNS et, s’ils y parviennent, envoyer une réponse qui redirige les utilisateurs vers un site web malveillant.
- Chaînage de noms : Cette tactique consiste, pour les attaquants, à effectuer des requêtes concernant des noms de domaine sous leur contrôle, tout en ajoutant le domaine cible comme suffixe. Le résolveur DNS met ces informations en cache. Lorsqu’un véritable utilisateur interroge ensuite le domaine cible, le résolveur renvoie par erreur l’adresse IP de l’attaquant, redirigeant l’utilisateur vers celle-ci à son insu.
- Trahison d’un serveur de confiance : Dans ce scénario, les attaquants prennent le contrôle d’un serveur DNS approuvé par le réseau ciblé. Les résolveurs DNS font naturellement confiance aux réponses de ces serveurs ; par conséquent, si des données malveillantes sont envoyées, elles sont acceptées et stockées dans le cache. Cela peut entraîner des attaques telles que l’empoisonnement du cache ou le vol de données.
- Déni de service (DoS) : Les serveurs DNS sont des composants de l’infrastructure. Un attaquant peut surcharger un serveur DNS avec un grand nombre de requêtes, l’empêchant ainsi de traiter les demandes légitimes. La résolution des noms de domaine est alors perturbée, ce qui rend effectivement les services web indisponibles.
- Déni de noms de domaine authentifié : Ce type d’attaque est plus sophistiqué, car l’attaquant ne se contente pas d’inonder le serveur DNS : il utilise également différents mécanismes d’authentification pour donner à ses requêtes une apparence légitime. Il est plus difficile de contrer cette attaque, car il est extrêmement difficile de distinguer les requêtes légitimes.
- Jokers : Dans le DNS, les jokers servent à gérer les sous-domaines qui n’ont pas été définis explicitement. Un attaquant peut exploiter cette fonctionnalité en injectant des entrées génériques dans un serveur DNS. Lorsqu’un utilisateur interroge un sous-domaine non défini, il est redirigé vers l’adresse IP indiquée dans l’entrée générique malveillante.
Parmi les risques plus récents figurent notamment :
- Empoisonnement du cache : Lors de ces attaques, un attaquant peut manipuler le cache du résolveur DNS en y insérant une entrée DNS non autorisée. Les utilisateurs peuvent alors être redirigés à leur insu vers d’autres sites web qu’ils n’avaient pas réellement visités.
- Attaques par amplification DNS : L’absence de chiffrement du DNS permet aux attaquants de falsifier l’adresse IP source d’une requête DNS. Ils peuvent ainsi envoyer un grand volume de réponses à une adresse IP cible, intensifiant l’attaque et saturant le système ciblé.
- Tunneling DNS : Cette technique consiste à encapsuler du trafic DNS dans des protocoles DNS. Elle permet de contourner les mesures de sécurité réseau, puisque les requêtes DNS ne sont pas chiffrées et peuvent transporter des charges utiles difficiles à détecter avec les outils de sécurité classiques.
- Transferts de zone : Ces transferts exposent l’ensemble des enregistrements DNS d’un domaine. Les attaquants peuvent utiliser ces informations pour préparer d’autres attaques ou mener des opérations de reconnaissance.
- Détournement DNS : Les attaquants peuvent modifier les configurations DNS non chiffrées sur l’appareil d’un utilisateur. Ils peuvent ainsi rediriger les utilisateurs vers des sites web et potentiellement capturer des informations sensibles au cours du processus.
- Prise de contrôle d’un sous-domaine : Lorsque des enregistrements DNS non chiffrés pointent vers des ressources qui ne sont plus actives (comme un service cloud mis hors service), un attaquant peut les exploiter pour prendre le contrôle de cette ressource et, par conséquent, du sous-domaine qui lui est associé, afin de diffuser des contenus malveillants.
- Divulgation d’informations : Les requêtes DNS non chiffrées peuvent révéler involontairement des informations sur la structure du réseau. Les attaquants peuvent exploiter ces informations à des fins de reconnaissance, ce qui leur permet de planifier des attaques précises et ciblées.
6 avantages du chiffrement DNS
Les avantages du chiffrement DNS sont nombreux pour les entreprises, les petites et moyennes organisations, et même les particuliers. Ils vont de la protection financière et de l’identité à une défense supérieure contre diverses cyberattaques.
Protection financière
Selon un rapport publié par IDC en 2023, l’impact financier moyen des attaques DNS a atteint 1,1 million de dollars US par incident. Le chiffrement DNS constitue une protection financière en réduisant le risque de coûteuses fuites de données et d’accès non autorisés aux données.
Une sécurité renforcée contre les attaques sophistiquées
Les avis de sécurité de Radware font état d’une hausse des attaques par saturation DNS, qui visent à submerger les serveurs DNS avec de gros volumes de requêtes. Le chiffrement DNS ajoute une couche de sécurité qui complique la manipulation ou l’interception du trafic DNS par les attaquants, contribuant ainsi à protéger contre ces attaques sophistiquées.
Intégrité et confidentialité
Le chiffrement DNS garantit l’intégrité et la confidentialité des données DNS. C’est particulièrement important avec l’apparition d’attaques DDoS avancées contre HTTP et DNS qui emploient des techniques auparavant réservées aux acteurs étatiques. En chiffrant les requêtes DNS, les organisations peuvent avoir la certitude d’échanger avec les serveurs prévus.
Atténuation des attaques par usurpation DNS et de type man-in-the-middle
Les attaques par usurpation DNS et de type man-in-the-middle sont des techniques courantes utilisées dans les attaques DNS avancées. Le client est alors dirigé vers une copie de la page web attendue, où il saisit des données importantes telles que des mots de passe ou des informations de paiement. Le chiffrement DNS atténue efficacement les risques associés à ces attaques en garantissant que les requêtes DNS ne puissent pas être interceptées, lues et redirigées par des acteurs malveillants.
Stratégie de défense proactive
Alors que les attaques DNS continuent de gagner en complexité et en ampleur, le chiffrement DNS constitue une mesure proactive pour sécuriser les requêtes DNS. Il ne s’agit pas simplement d’une fonctionnalité facultative, mais d’un élément nécessaire d’une stratégie globale de cybersécurité.
Gestion de la réputation
Les dommages réputationnels consécutifs à une attaque DNS peuvent être dévastateurs pour les entreprises. Le chiffrement DNS contribue à préserver la confiance et la crédibilité d’une organisation en garantissant la sécurité et l’intégrité de ses requêtes DNS.
Comment vérifier et ajuster le chiffrement DNS
La plupart des navigateurs web modernes, comme Chrome, Firefox et Edge, disposent d’une fonctionnalité permettant aux utilisateurs de personnaliser leurs paramètres de chiffrement DNS. Ces paramètres se trouvent généralement dans le menu « Paramètres », puis dans la rubrique « Confidentialité et sécurité ». Il est important de noter que les étapes exactes peuvent légèrement varier selon le navigateur utilisé.
Pour les systèmes d’exploitation tels que Windows 10 et les versions ultérieures, macOS et Ubuntu, il est souvent possible de configurer les paramètres de chiffrement DNS au niveau du système. Vous pouvez ainsi sécuriser vos requêtes DNS au-delà de vos activités de navigation web. Pour ajuster ces paramètres, il est préférable de consulter la documentation ou les ressources d’assistance de votre système d’exploitation afin d’obtenir des instructions détaillées.
Les smartphones Android et iOS prennent tous deux en charge nativement le chiffrement DNS. Vous pouvez généralement accéder à ces paramètres via les options réseau ou de confidentialité de votre appareil.
Google Chrome
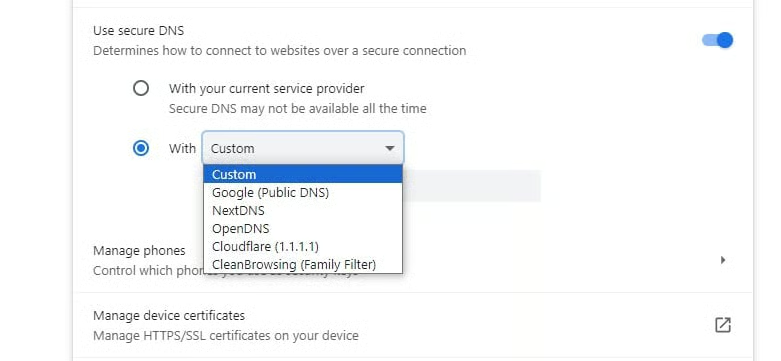
Google Chrome prend en charge DoH et permet aux utilisateurs de l’activer manuellement. Il est toutefois important de préciser que Google Chrome applique une approche particulière à l’implémentation de DoH. Il ne bascule pas automatiquement vers DoH, mais vérifie si le fournisseur DNS existant de l’utilisateur prend en charge DoH. Si c’est le cas, Chrome convertit les requêtes DNS en requêtes DoH tout en conservant le fournisseur DNS choisi par l’utilisateur. Cela assure une transition fluide vers des requêtes DNS plus sécurisées sans modifier les paramètres de l’utilisateur.
Pour vérifier et activer manuellement DoH dans Chrome :
- Accédez aux Paramètres.
- Ouvrez l’onglet Confidentialité et sécurité.
- Faites défiler jusqu’à la rubrique Avancé.
- À la ligne « Utiliser un DNS sécurisé », activez la fonctionnalité en choisissant un fournisseur DNS dans le menu déroulant ou en ajoutant un fournisseur personnalisé.
Chrome est préconfiguré avec plusieurs fournisseurs DoH, tels que Google DNS, Open DNS, et CloudFlare.
Microsoft Edge
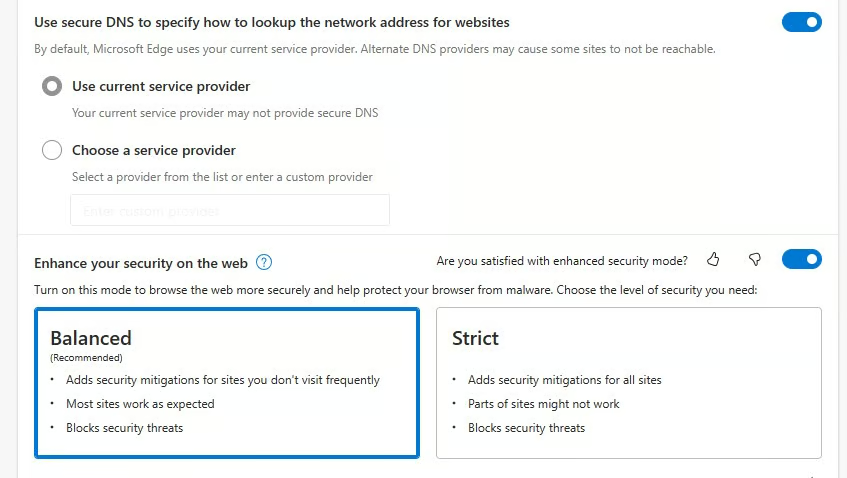
Edge permet également aux utilisateurs de configurer manuellement DoH. Pour ce faire :
- Accédez aux paramètres de votre navigateur, dans la section « Confidentialité, recherche et services ».
- Sélectionnez un fournisseur DoH personnalisé ou désactivez complètement la fonctionnalité.
Notez qu’Edge est également préconfiguré avec plusieurs fournisseurs DoH.
Firefox
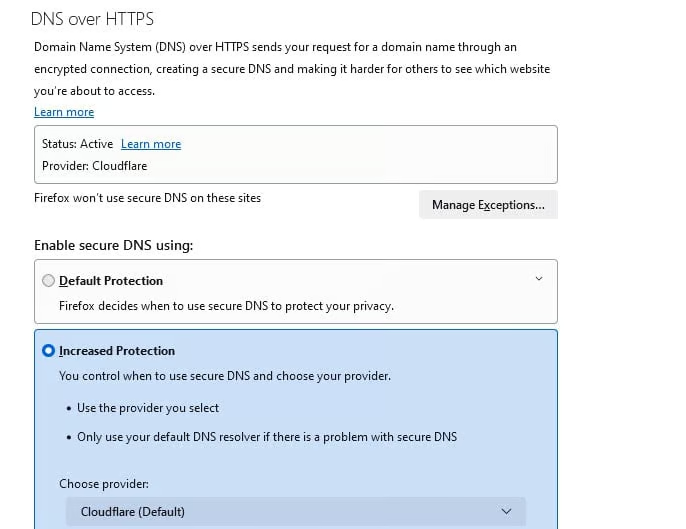
Mozilla Firefox a été l’un des premiers navigateurs à implémenter DoH et l’a même défini comme option par défaut pour les utilisateurs de plusieurs pays. Vous pouvez l’activer ou le désactiver dans les paramètres du navigateur, sous « Paramètres réseau ». Lorsque vous choisissez une protection renforcée, Firefox utilise par défaut un fournisseur DoH spécifique, Cloudflare, mais les utilisateurs peuvent modifier ce choix dans les paramètres.
- Accédez aux Paramètres.
- Ouvrez l’onglet Confidentialité et sécurité.
- Faites défiler jusqu’à DNS over HTTPS.
- Sélectionnez Protection renforcée sous « Activer un DNS sécurisé via ».
Opera
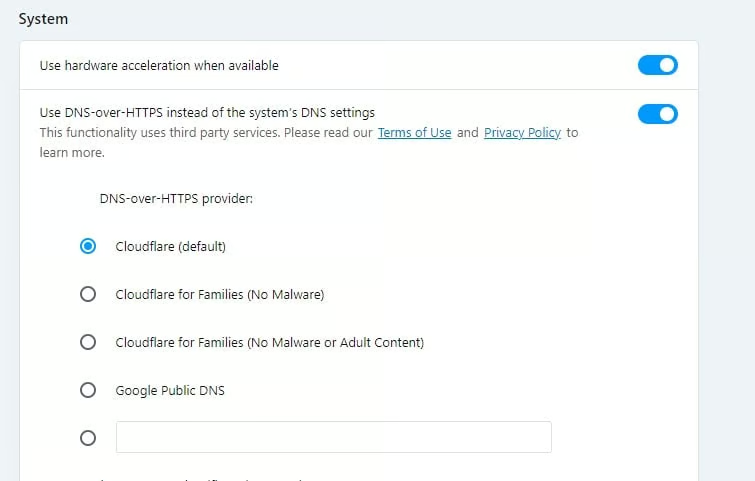
Les utilisateurs peuvent activer DoH dans Opera via les paramètres du navigateur, dans la section « Confidentialité et sécurité ». Ils peuvent ainsi utiliser le fournisseur DoH par défaut ou en saisir un autre. Pour vérifier vos paramètres de chiffrement DNS :
- Accédez aux Paramètres.
- Ouvrez l’onglet Confidentialité et sécurité.
- Faites défiler jusqu’à Système.
- Activez le bouton radio.
Opera utilise également Cloudflare par défaut pour DoH.
Systèmes d’exploitation
- Windows : La prise en charge de DoH est en cours de développement par Microsoft pour Windows 10 et les versions ultérieures. Les utilisateurs peuvent actuellement configurer DoH dans les paramètres du système d’exploitation, mais cette fonctionnalité en est encore à ses débuts et n’est pas encore largement adoptée.
- macOS : Pour les utilisateurs de macOS, Apple a introduit des options de DNS chiffré à partir de macOS Big Sur. Les utilisateurs peuvent activer DoH dans les paramètres système, sous les options réseau, afin de permettre sa prise en charge par le système.
- Ubuntu : Les utilisateurs d’Ubuntu peuvent installer et configurer un résolveur DNS tel que dnscrypt proxy pour activer DoH. Cette approche technique convient aux utilisateurs à l’aise avec les interfaces en ligne de commande.
L’implémentation de DoH au niveau du système d’exploitation garantit que toutes les applications bénéficient de requêtes DNS sécurisées, étendant la protection au-delà des seuls navigateurs web. Toutefois, sa configuration peut nécessiter des compétences techniques.
Chiffrement DNS sur Android
Sur Android, vous pouvez mettre en œuvre le chiffrement DNS en utilisant DoT ou DoH. À partir d’Android 9 (Pie), le système d’exploitation prend nativement en charge le DNS over TLS. Cela signifie que toutes les requêtes DNS effectuées depuis l’appareil peuvent être chiffrées, quelle que soit l’application qui les génère.
Pour activer cette fonctionnalité, accédez à Paramètres > Internet > Avancé > DNS privé.
Vous disposez alors de plusieurs options, notamment la sélection automatique (Android tentera d’utiliser DoT avec votre serveur DNS actuel), la désactivation complète (qui désactive DoT) ou la saisie du nom d’hôte d’un serveur DNS prenant en charge DoT.
Chiffrement DNS sur iOS
Avec iOS 14, Apple a introduit la prise en charge du DNS. Les utilisateurs peuvent désormais utiliser DoH ou DoT pour chiffrer leurs requêtes DNS.
La configuration des paramètres de chiffrement DNS sur iOS est moins simple que sur Android. En général, ces paramètres sont configurés au moyen de profils souvent installés via des solutions de gestion des appareils mobiles (MDM) ou configurés manuellement à l’aide d’un profil de configuration.
Certaines applications tierces proposent également des méthodes pour configurer un DNS chiffré sur les appareils iOS. Après l’installation d’un profil ou la configuration d’une application, les paramètres DNS sont appliqués à l’ensemble du système, offrant ainsi une couche de sécurité dont bénéficient toutes les applications.
En résumé : le chiffrement DNS est un élément essentiel de la cybersécurité
Le chiffrement DNS est une mesure de sécurité indispensable dans le paysage numérique actuel. Il offre une défense robuste contre diverses cybermenaces, notamment l’usurpation DNS, les attaques de type « man-in-the-middle » et l’exfiltration de données. L’adoption de protocoles de chiffrement DNS tels que DoT et DoH devient de plus en plus une bonne pratique standard, et non plus une simple fonctionnalité facultative.
Face à l’intensification des menaces ciblant le DNS, comme l’illustrent les récents rapports de renseignement sur les cybermenaces mentionnés plus haut, la mise en œuvre du chiffrement DNS n’est pas seulement recommandée : elle est essentielle pour toute organisation déterminée à protéger son réseau et ses données.
Ne vous limitez pas au DNS : découvrez les meilleurs logiciels de chiffrement pour protéger les données sur l’ensemble de votre réseau.