


ゼロトラストネットワークは、ユーザー、デバイス、アプリケーションがネットワーク境界の内側にあるか外側にあるかを問わず、信頼を自動的に付与してはならないという原則に基づいて動作します。代わりに、ネットワークリソースへのアクセスを試みるすべてのエンティティに対する厳格な検証と継続的な妥当性確認を重視します。
サイバー脅威がますます巧妙化する中、ゼロトラストネットワークアクセス(ZTNA)ソリューションの必要性は、極めて高まっています。これらのソリューションにより、組織は包括的なセキュリティ体制を採用し、潜在的な攻撃対象領域を縮小するとともに、脅威の検知・対応能力を高められます。
本記事では、2023年に組織のサイバー攻撃への防御強化を支援する、ZTNAソリューションのトップ8を紹介します。
- Cloudflare:総合ベスト(詳しく読む)
- Appgate:柔軟性と制御性を重視する場合に最適(詳しく読む)
- Akamai:広範なカバレッジを重視する場合に最適(詳しく読む)
- Prisma by Palo Alto Networks:ハイブリッドな働き方を採用する企業に最適(詳しく読む)
- Unisys Stealth:高度なセキュリティオプションを重視する場合に最適(詳しく読む)
- Cisco Duo:簡単なセットアップを重視する場合に最適(詳しく読む)
- Illumio:セグメンテーションに最適(詳しく読む)
- Perimeter 81:他のツールとの幅広い連携を重視する場合に最適(詳しく読む)
ゼロトラストネットワークのおすすめソリューション:比較表
以下の表では、ゼロトラストネットワークソリューションに搭載されている主な機能と料金の詳細をまとめています。
| DDoS対策 | アクセス制御 | MFA | クラウド対応 | 初期料金 | |
|---|---|---|---|---|---|
| Cloudflare | はい | はい | はい | はい | 無料、またはユーザー1人あたり月額7ドル |
| Akamai | はい | はい | はい | はい | 見積もりについてはAkamaiに問い合わせ |
| Appgate | はい | はい | はい | はい | 見積もりについてはAppgateに問い合わせ |
| Palo Alto Networks | はい | はい | はい | はい | 見積もりについてはPalo Altoに問い合わせ |
| Unisys Stealth | はい | はい | はい | はい | 見積もりについてはUnisysに問い合わせ |
| Cisco Duo | はい | はい | はい | はい | 無料、またはユーザー1人あたり月額3ドル |
| Illumio | はい | はい | はい | はい | 見積もりについてはIllumioに問い合わせ |
| Perimeter 81 | はい | はい | はい | はい | ユーザー1人あたり月額8ドル |
移動先:
2023年版ゼロトラストネットワークのおすすめソリューション
以下では、ゼロトラストネットワークのおすすめソリューションとして選定した製品について、機能、料金の詳細、メリット、デメリットを紹介します。
Cloudflare
総合ベスト
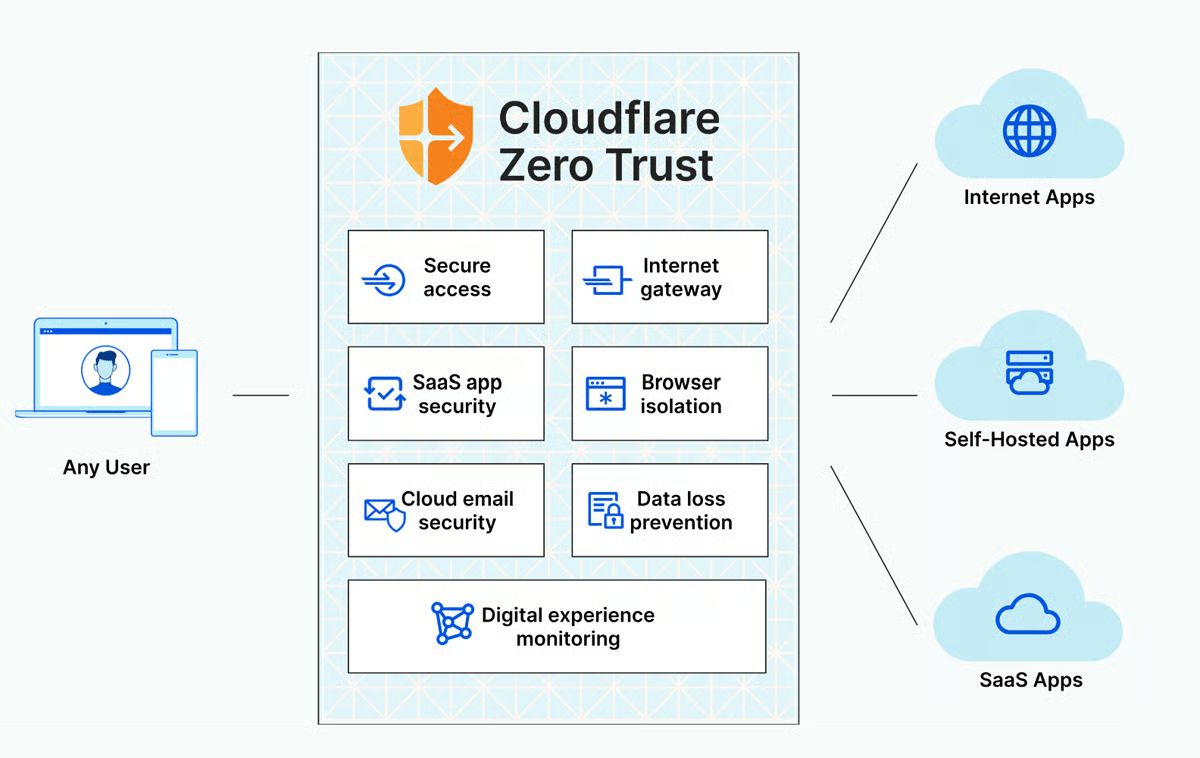
Cloudflareのゼロトラストネットワークソリューションは、セットアップと運用を簡素化し、エンドユーザーエクスペリエンスの向上を実現する、統合された柔軟なプラットフォームを提供します。このソリューションには、ユーザーの攻撃対象領域を縮小することでランサムウェアやフィッシング攻撃から保護する、幅広い脅威インテリジェンス機能が備わっています。
すべてのデータに一貫した高速の保護を確実に提供するため、Cloudflareはすべてのトラフィックを1回のパスで検査します。ユーザーは、すべてのアクセス要求をFIDO準拠のセキュリティキーを使って取得、アクティベート、認証できます。これにより、キーの発行後に攻撃者が傍受したり盗み取ったりできないため、セキュリティをさらに強化できます。
料金
Cloudflareのゼロトラストパッケージには、無料、従量課金、契約の3つのプランがあります。
- 無料プランでは、ユーザー数は最大50人、オフィスベースのDNSフィルタリングに利用できるネットワーク拠点は3か所までです。
- 従量課金プランは、ユーザー数が50人を超えるチームに最適で、料金はユーザー1人あたり月額7ドルからです。
- 契約プランは大規模組織に最適で、ユーザー数の制限はありません。完全にカスタマイズできるため、定額の開始料金は設定されていません。見積もりについてはCloudflareに問い合わせてください。
機能
- フィッシング耐性のある多要素認証(MFA)。
- すべてのアプリケーションに対応するZTNA。
- セキュアWebゲートウェイ。
- ブラウザーコードをクラウド上で実行することで、高速で信頼性の高いブラウジングエクスペリエンスを実現。
- クラウドに保存されたデータを保護するCloud Access Security Broker(CASB)。
- 転送中の機密データを特定して保護するデータ損失防止(DLP)機能。
メリット
- 導入が容易。
- 包括的なログ機能。
- ポリシーの適用。
- クラウドデータ保護に対応。
- DLPに対応。
デメリット
- DLPは有料の追加オプションとして提供される。
- 無料プランで利用できるアクティビティログの保存期間は24時間のみ。
- ソリューションの導入と維持には、追加のリソースと労力が必要になる可能性がある。
Appgate
柔軟性と制御性を重視する場合に最適
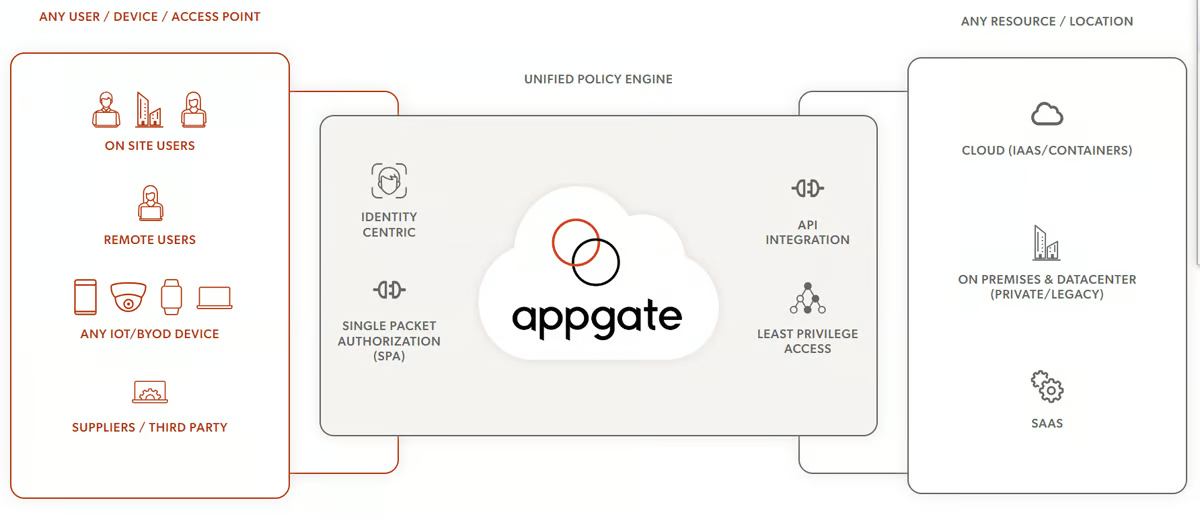
Appgateが提供する主要なZTNAソリューションはAppgate SDPです。独立したゲートウェイと分散型アーキテクチャを採用しており、ユーザーはレガシーシステム、仮想化ワークロード、クラウドインスタンスなど、さまざまなリソースに直接接続できます。この柔軟性により、さまざまなタイプの環境に効率的かつ安全に接続できます。
さらに、Appgate SDPは、シングルパケット認証(SPA)を実装してネットワークを不可視化することで、セキュリティを強化します。また、コンテキストやリスクレベルの変化に応じて、アクセス権限を継続的に監視し、自動的に調整します。
Appgate SDPでは、各ユーザーのID、デバイス、コンテキスト上のリスクを包括的に評価したうえで、安全なアクセスのみが許可されます。
料金
Appgateは自社サイトで料金の詳細を公開していませんが、第三者の報告によると、料金は高い部類に入り、ユーザー1人あたり月額100ドル前後とされています。利用を検討している組織は、見積もりについてAppgateに問い合わせてください。
機能
- IDを中心としたマイクロペリメーター。
- 分散型アーキテクチャ。
- ユーザー権限の動的な変更。
- 同時アクセスとポスチャチェック。
- 保護対象のアプリを隠す、特許取得済みのポートクローキング技術。
- AWS、Azure、vSphere、GCPのメタデータとの連携。
メリット
- 拡張性の高い導入を可能にする独立したゲートウェイ。
- さまざまなリソースへの直接接続。
- 従来のVPNと比べて優れたパフォーマンス。
- 導入と管理が容易。
デメリット
- 複数のアプリケーションへのアクセス管理が難しいというユーザーの声がある。
- ユーザー向けの料金の詳細は公開されていませんが、ここに掲載したソリューションの中でも最も高額な部類に入ると報告されています。
Akamai
広範なカバレッジを重視する場合に最適
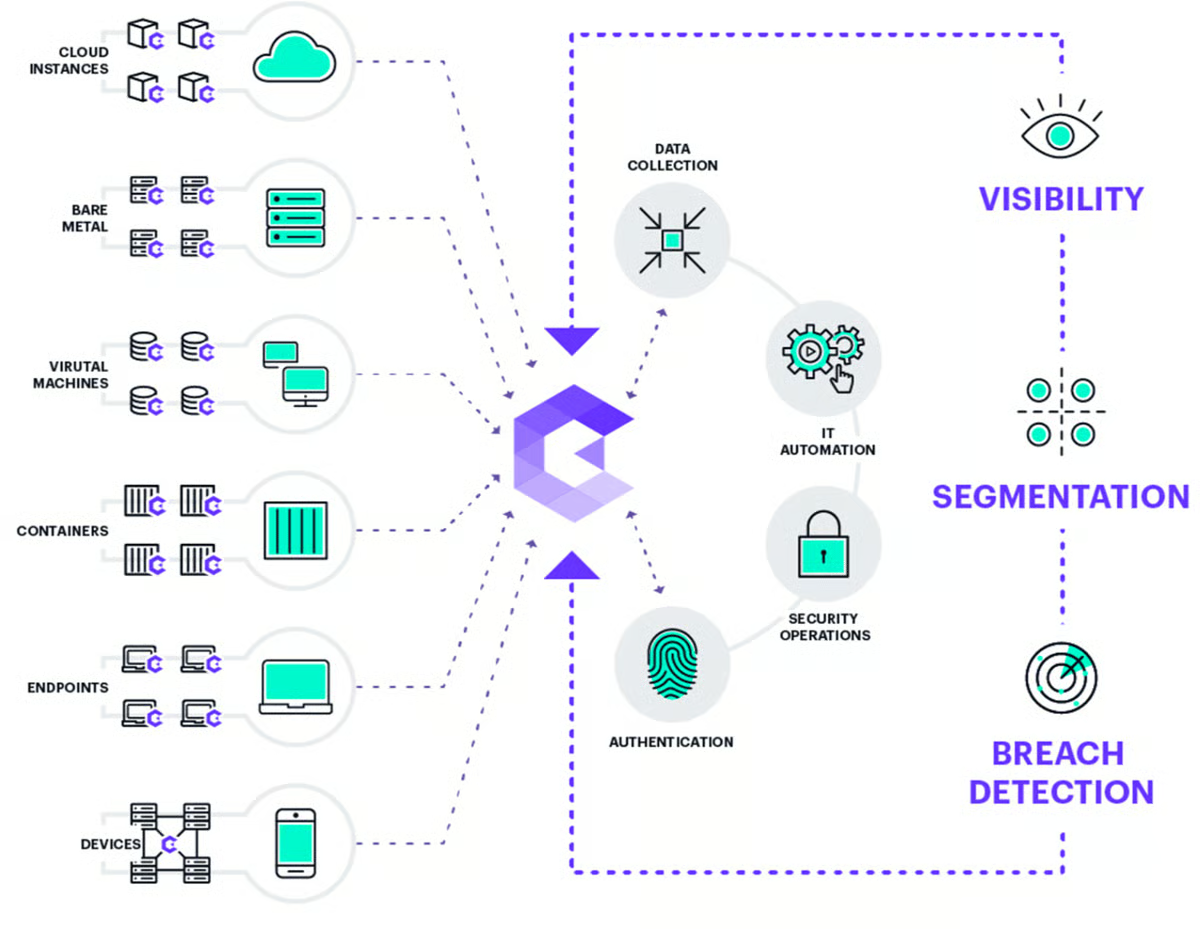
Akamaiのゼロトラストソリューションは、オンプレミスまたはクラウド、アプリケーション、レガシーシステム、SaaSから、オンサイトまたはリモートの従業員まで、複数の環境におけるセキュリティを提供するよう設計されています。Akamaiは、可視化機能と社内の脅威ハンティングサービスで知られています。可視化ソリューションであり、同社の最も優れた製品であるGuardicoreは、ネットワークセグメンテーションの原則を適用するのに役立ちます。この機能は、ITネットワーク内のアクティビティに関するセキュリティアラートや可視化情報も提供します。
Guardicore機能に加え、Akamaiのその他のゼロトラスト機能には、従業員のデバイスを保護するEnterprise Application Accessがあります。また、HIPAA、PCI-DSS、SOXなどの規制基準へのコンプライアンス対応を簡素化するコンプライアンス機能、脅威ハンティングサービス、Akamai MFAも提供しています。
料金
料金は組織固有の要件によって異なります。正確な料金情報については、利用を検討しているユーザーがAkamaiに直接問い合わせる必要があります。
機能
- 個々のプロセスやサービスに対応するセグメンテーション機能。
- Hunt機能によるカスタム脅威ハンティングサービス。
- IDおよびアプリケーション固有のアクセス。
- MFAによるシングルサインオン。
- 高度な脅威対策を提供し、DDoS被害防止で実績があります。
- インラインデータ検査。
メリット
- 使いやすさ。
- レガシーシステムと最新システムの両方をカバーするサービス。
- 脅威インテリジェンスと侵害検知機能を提供。
- 社内の脅威ハンティングサービス。
デメリット
- サポートリソースが不十分。
- 料金の詳細がない。
Prisma by Palo Alto Networks
ハイブリッドな働き方を採用する企業に最適
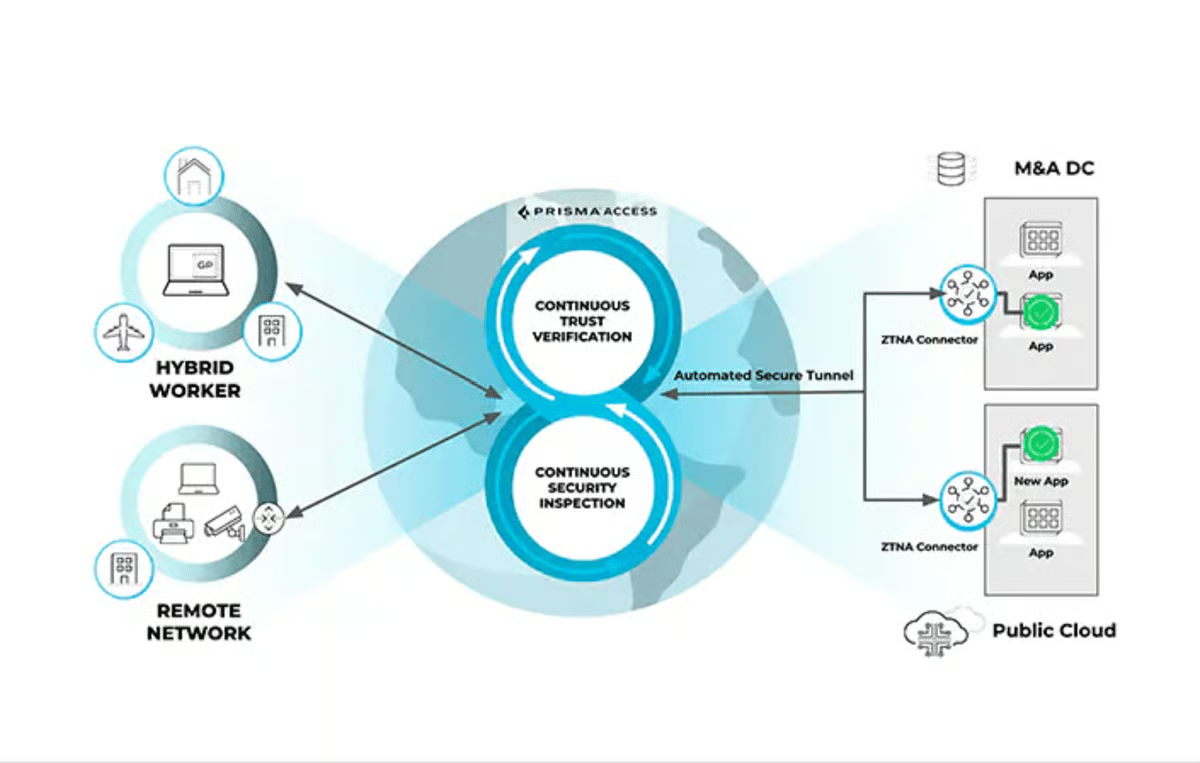
Palo Alto Networksは、2018年から2020年にかけて複数のセキュリティ企業を買収した後、ゼロトラストネットワーク機能を大幅に拡充しました。これらの企業を統合することで、Palo Altoは包括的なゼロトラストポートフォリオを構築しました。
Palo Altoは最近、従来のZTNAソリューションをアップグレードしたZTNA 2.0をリリースしました。今回のアップグレードでは、集中管理された可視化と管理機能が提供され、すべてのユーザーとアプリケーションに一貫したポリシーと共有データを適用できます。ZTNA 2.0は、最小権限アクセス、継続的な信頼性検証、詳細なセキュリティ検査を組み合わせ、ユーザー、デバイス、アプリ、データを保護します。また、プライベートアプリケーションの自動検出とオンボーディングに加え、重複するプライベートネットワーク上のアプリにも対応します。
料金
Palo Altoは料金情報を公開していません。見積もりについては同社に直接問い合わせてください。
機能
- ZTNA、SWG、NG-CASB、FWaaS、DLPを含むすべての機能を統合した製品。
- 最小権限アクセス。
- 継続的な信頼性検証とセキュリティ検査。
- すべてのアプリケーションに対応する包括的なデータ保護。
- プライベートアプリケーションの自動検出とオンボーディング。
メリット
- 運用の簡素化、拡張性、柔軟性。
- 立ち上げから導入までのパートナーシップ。
- 継続的なセキュリティ検査を提供。
- ネットワーク管理者向けのブログ、技術ドキュメント、コミュニティフォーラム。
- 製品の脆弱性を報告するツール。
デメリット
- Palo Altoはソフトウェアの選択肢が幅広いため、ユーザーが自分のニーズに最適なソリューションを判断するのが難しい場合があります。
- 料金情報が不透明。
Unisys Stealth
高度なセキュリティオプションを重視する場合に最適
Unisys Stealthは、暗号化のためのIDベースの鍵管理を利用して、ネットワークセキュリティの強化に重点を置いています。ネットワーク内の異なるグループ間で安全に通信できるようにするとともに、権限のない第三者がワークステーションやサーバーにアクセスしたり、その作業を監視したりできないようにします。IPアドレスに依存するのではなく、ユーザーまたはデバイスのIDに基づいて暗号鍵を割り当てます。このアプローチにより、アクセス権を個々のユーザーに紐付け、ネットワークトポロジーへの依存をなくせます。
さらに、Unisys StealthはActive DirectoryやLDAPなどの企業向けID管理システムとシームレスに統合できるため、鍵の配布プロセスをユーザーに意識させません。また、FIPS 140-2準拠のアルゴリズムを暗号化と鍵交換に使用しているため、送信中の機密データの保護に適しています。
料金
Unisysはサービスの料金情報を公開していません。見積もりについてはベンダーに問い合わせてください。
機能
- 複数のユースケースと環境に対応。
- エンドポイントの監視、監査、動的制御。
- クラウドの柔軟性とマネージドサービス。
- ディープパケットインスペクションに対応。
- すべてのトラフィックをサポートし、ログに記録。
メリット
- 安全なリモートアクセスを迅速に導入でき、拡張性にも優れる。
- 接続デバイスを保護するStealth Smart Wire機能。
- 脅威への対応を優先する動的な分離。
- 無料デモと動画リソース。
デメリット
- 料金プランが公開されていない。
- ユーザーが製品を確認できるデモがない。
Cisco Duo
簡単なセットアップを重視する場合に最適
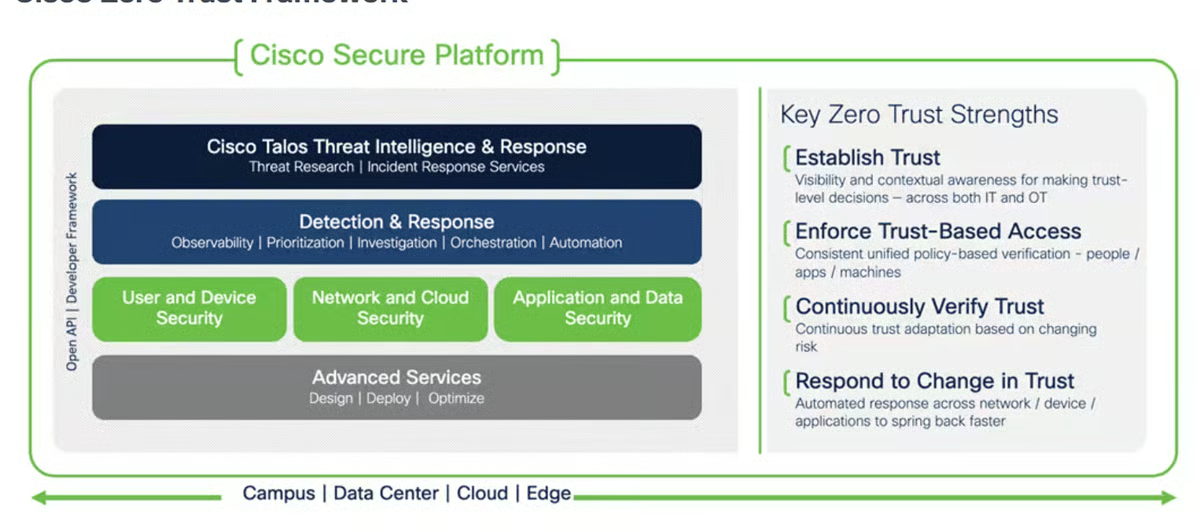
Ciscoは2018年、Duo Securityを買収してゼロトラストネットワーク市場に参入し、2年後には2020年のZero Trust Platform Waveでリーダーに選出されました。同社のフレームワークでは、ゼロトラストアーキテクチャを「ユーザーとデバイスのセキュリティ」「ネットワークとクラウドのセキュリティ」「アプリケーションとデータのセキュリティ」という3つの柱に分けています。
CiscoはPush Phishing Protectionを提供し、ネットワークへのアクセスを試みるデバイスの健全性を可視化するとともに、進行中の攻撃を検知し、プライベートリソースへのアクセスを保護します。
料金
Ciscoは複数の料金オプションを用意しており、30日間の無料トライアルも利用できます。
- 無料:最大10ユーザーまで利用可能。
- Essentials:1ユーザーあたり月額3ドルから。
- Advantage:1ユーザーあたり月額6ドルから。
- Premier:1ユーザーあたり月額9ドルから。
- Federal:料金はカスタマイズ可能。
機能
- 統合分析。
- 意思決定とセキュリティ対策の導入を自動化。
- 侵害発生時の指標と信頼レベルの変化。
- アプリケーション、ネットワークリソース、ワークロード間通信、ユーザー、管理者に対する最小権限アクセス。
- デバイスのID、ポスチャ、脆弱性を検証。
メリット
- 複数のソリューションとシームレスに統合。
- ユーザーフレンドリーなインターフェース。
- セットアップと導入が容易。
- 優れたカスタマーサポート。
- 柔軟で低価格な料金オプション。
デメリット
- サードパーティ製(Cisco以外)のアプリとの統合性が低い。
Illumio
セグメンテーションを重視する場合に最適
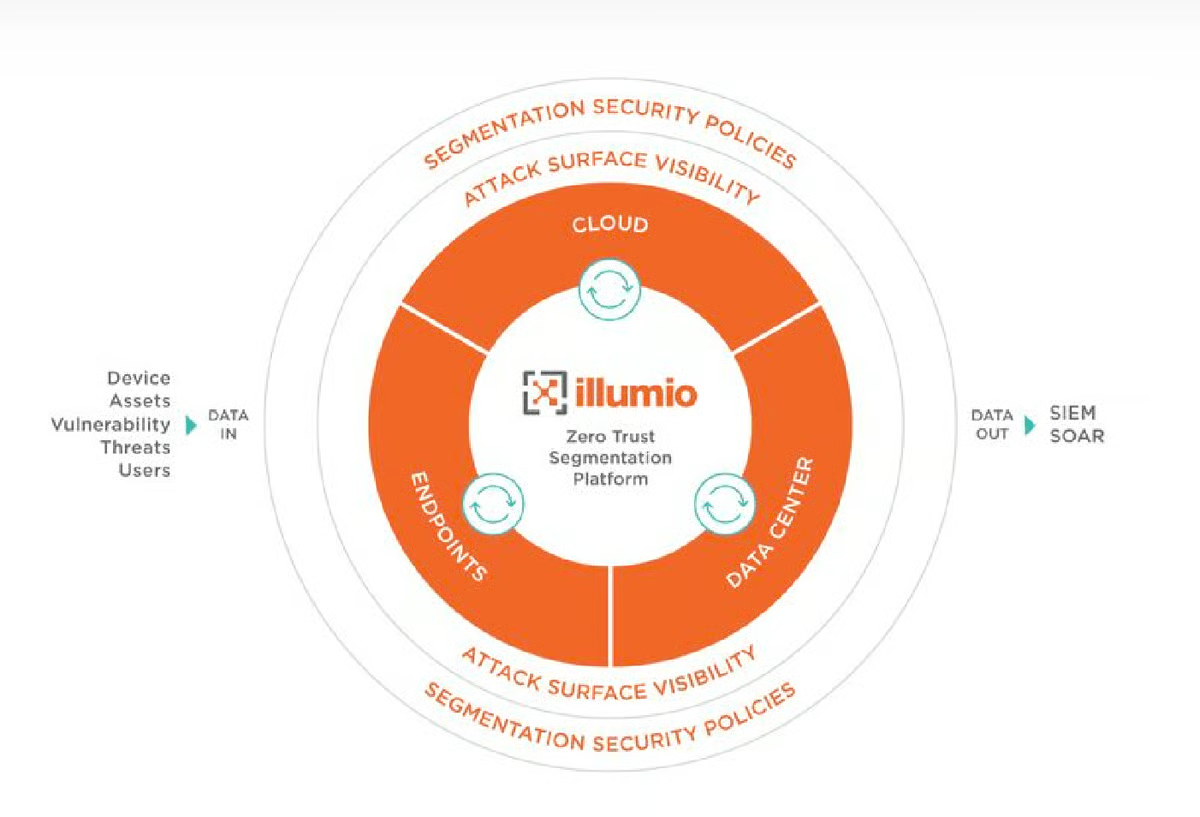
IllumioはZero Trust Segmentation(ZTS)を提供しており、企業はアプリケーションへのアクセスを効果的に制御し、脆弱性に関する有用な洞察を得て、データ侵害のリスクを軽減するデータセグメンテーションポリシーを実装できます。
これは、ワークロードとデバイスの通信を継続的に可視化し、組織がネットワーク環境を把握できるようにすることで実現されます。この情報に基づいてきめ細かなポリシーを設定し、必要かつ望ましい通信だけを許可することで、潜在的なリスクを最小限に抑えられます。さらに、IllumioのZTS機能は、攻撃中であるか予防措置としてかを問わず、ネットワーク内の横方向の移動を制限して侵害を自動的に隔離します。
料金
Illumioは登録可能なライブデモを多数提供していますが、料金情報は一般公開していません。見積もりについては直接問い合わせる必要があります。
機能
- 一元的な可視化。
- ポリシージェネレーターとセグメンテーションテンプレート。
- ランサムウェアの封じ込め。
- Virtual Enforcement Node(VEN)。
- Policy Compute Engine(PCE)。
- SecureConnectによるワークロード間の暗号化。
メリット
- リモートユーザーとオンプレミスユーザーの安全なアクセス。
- アクセス管理に対応。
- 最小権限アクセスのためのマイクロセグメンテーション。
- サイバー攻撃発生時のサイバーリカバリ。
デメリット
- ユーザー向けの料金プランが透明性に欠ける。
- ソリューションのドキュメントが不十分で、ユーザーが使い始めるのが難しい可能性がある。
Perimeter 81
他のツールとの幅広い統合を重視する場合に最適
Perimeter 81のZTNAにより、組織は全従業員(リモート勤務とオンサイト勤務の双方)のネットワークアクセスを効果的に管理・保護しながら、従来の物理的なソリューションに伴うコストを抑えられます。料金は中小企業にとって有利な場合がありますが、大規模な組織はPerimeter 81のチームにエンタープライズ料金について相談できます。
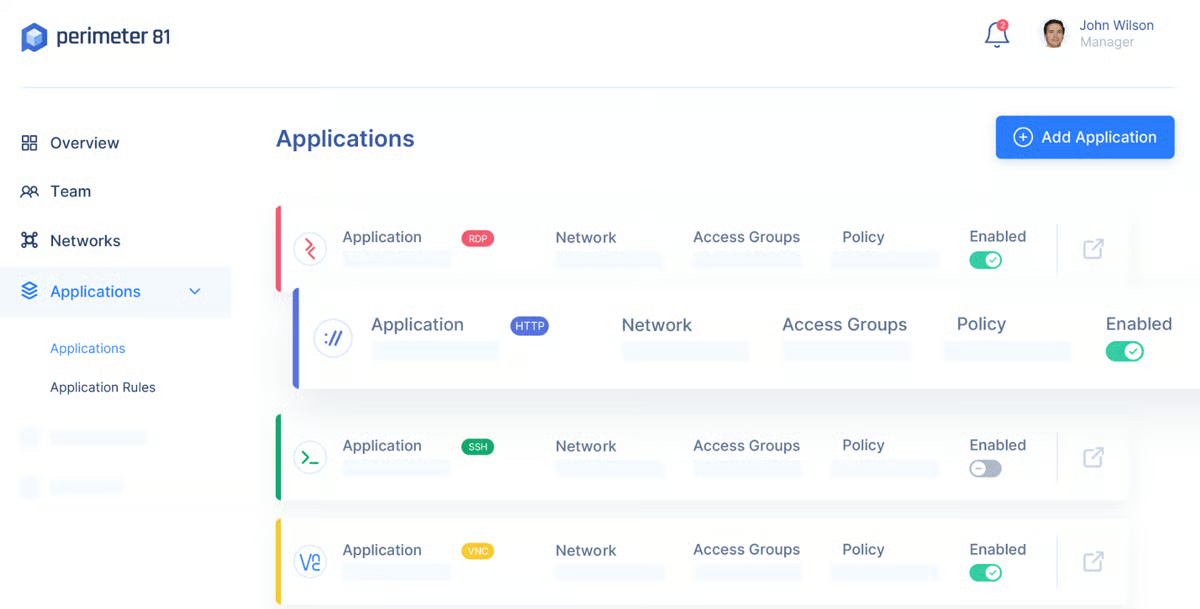
このソリューションは、単一のダッシュボードからネットワークを監視できます。Firewall as a Service、Malware Protection、Web Filteringなどの機能を備えた、統合された安全なネットワークを提供します。さらに、世界50か所以上に拠点を持つネットワークにより、企業は制限なく容易に拡張できます。
料金
Perimeter 81は4つの料金オプションを提供しており、すべてのプランに30日間の返金保証が付いています。
- Essentials:1ユーザーあたり月額8ドルから。
- Premium:1ユーザーあたり月額12ドルから。
- Premium Plus:1ユーザーあたり月額16ドルから。
- Enterprise:カスタマイズ可能。
機能
- 監視ダッシュボード。
- Webフィルタリング。
- エージェントレスZTNA。
- ID管理。
- デバイスポスチャチェック。
- IdPによるIDベースのポリシー。
- プライベートネットワークゲートウェイとエッジセキュリティ。
メリット
- サポートセンター、用語集、製品チュートリアル、ホワイトペーパー、ナレッジベース、ウェビナー。
- 明確な料金体系。
- デモを利用可能。
- AWS、Microsoft Azure、Google Cloud Platformなどの一般的なクラウドツールと幅広く統合。
デメリット
- Premiumプランで利用できるファイアウォールポリシーは10個のみ。
- 上位プランでも、Webフィルタリングやマルウェア対策などの機能は追加オプションとして提供される。
ゼロトラストネットワークソリューションの主な機能
質の高いゼロトラストネットワークソリューションには、MFA、最小権限アクセス、ネットワークセグメンテーション、適応型アクセス制御、脅威インテリジェンスとの統合が含まれている必要があります。
多要素認証(MFA)
ゼロトラストネットワークソリューションでは通常、ユーザーにパスワード、生体データ、セキュリティトークンなど、複数の認証情報の提示を求めるMFAを採用しています。これにより、1つの認証要素が侵害された場合でも不正アクセスのリスクを低減し、セキュリティをさらに強化できます。
最小権限アクセス
ZTNAソリューションは本質的に最小権限アクセスの原則を適用します。これは、ユーザーとデバイスに対し、特定のタスクを実行するために必要な最小限のアクセス権だけを付与するという意味です。これにより、アカウントやデバイスが侵害された場合に生じ得る被害を抑えられます。
ネットワークセグメンテーション
セグメンテーション、より正確にはマイクロセグメンテーションとは、ネットワークをより小さな分離されたセグメントまたはゾーンに分割することです。各セグメントには固有のセキュリティ制御とポリシーがあり、セグメント間のアクセスは厳格に管理されます。ZTNAソリューションはこれを実装することで、ネットワーク内で脅威が横方向に移動するのを防ぎ、潜在的な侵害を封じ込めます。
適応型アクセス制御
適応型アクセス制御機能は、ユーザーの行動、デバイスのポスチャ、コンテキスト情報など、さまざまな要素に基づいてアクセス権限を動的に調整します。これにより、アクセス権が継続的に評価・調整され、現在のセキュリティポスチャとリスクレベルに適合した状態が保たれます。
脅威インテリジェンスとの統合
ZTNAソリューションは、脅威インテリジェンスプラットフォームやセキュリティツールと連携し、新たな脅威、脆弱性、既知の悪意あるエンティティに関する情報を収集することがよくあります。この統合により、不審な活動や接続の特定・ブロックが可能になり、全体的なセキュリティポスチャが強化されます。
ビジネスに最適なゼロトラストネットワークソリューションの選び方
適切なZTNAソリューションの選択は、組織のセキュリティと生産性に大きな影響を及ぼす重要な決定です。市場には非常に多くの選択肢があるため、選択肢を適切に見極めることが不可欠です。
十分な情報に基づいて判断するには、拡張性とパフォーマンス、使いやすさと管理性、サービスとサポート、セキュリティ侵害への対処能力などの重要な要素を検討してください。
拡張性とパフォーマンス
組織のニーズに合わせて効果的に拡張できるソリューションを選ぶことが重要です。パフォーマンスを損なうことなく、増加するユーザー、デバイス、ネットワークセグメントに対応できる柔軟なアーキテクチャを備えたソリューションを検討してください。ダウンタイムを最小限に抑え、継続的な保護を維持できるよう、冗長性と高可用性の対策をソフトウェアがサポートしていることを確認しましょう。
使いやすさと管理性
ソフトウェアのユーザーインターフェースが直感的で操作しやすいかを評価しましょう。管理者がゼロトラスト環境を効果的に設定・監視するうえで、これは重要な要素となります。管理者がポリシーを容易に定義、更新、適用できる集中管理コンソールまたはダッシュボードを備えたソフトウェアを選びましょう。ポリシーの適用、デバイスのオンボーディング、セキュリティイベントへの対応を自動化する機能が提供されているかも確認してください。これにより、業務を効率化し、手作業を減らせます。
サービスとサポート
初期設定と導入だけでなく、ソリューションが提供するサービスとサポートのレベルを評価することも重要です。十分な知識を持つサポートスタッフへのアクセス、トレーニング資料、活発なユーザーコミュニティ、専任のアカウントマネージャーなど、包括的なカスタマーサービスとサポートが提供されているかを確認しましょう。
セキュリティ侵害への対応実績
組織が機密データを扱っている場合、各社が重大なセキュリティ侵害に際してどのような対応実績を上げてきたかを評価することが重要です。特に、ネットワークの機能に深刻な影響を及ぼす可能性があるDDoS攻撃への防御能力を検討してください。DDoSなどのサイバー攻撃を効果的に緩和してきた実績のあるゼロトラストソフトウェアソリューションを選ぶことで、データが保護されているという安心感を得られます。
よくある質問(FAQ)
1. ゼロトラストセキュリティは従来のネットワークセキュリティモデルとどのように異なりますか?
ゼロトラストセキュリティは、従来のネットワークセキュリティモデルがネットワーク境界内の信頼を前提とするのとは異なり、あらゆるレベルで信頼を検証します。
2. ゼロトラストセキュリティソリューションは、データ侵害や内部脅威の防止にどのように役立ちますか?
ゼロトラストセキュリティソリューションは、厳格なアクセス制御を実装し、ユーザーのIDとデバイスの完全性を継続的に検証することで、データ侵害のリスクを低減します。
3. ゼロトラストセキュリティアーキテクチャの主な構成要素にはどのようなものがありますか?
- ID・アクセス管理(IAM)システム。
- 多要素認証(MFA)。
- マイクロセグメンテーション。
- 継続的な監視と分析。
- 暗号化。
- ポリシーベースのアクセス制御。
方法論
2023年におけるゼロトラストネットワークソリューションのトップ8の選定プロセスでは、包括的な調査と評価を行いました。各候補について、質の高いゼロトラストソリューションに必要な機能が備わっているかを検討し、リストにあるすべての要件を満たすソリューションだけに絞り込みました。その後、ベンダーが提供する情報、製品ドキュメント、顧客からのフィードバックに基づき、各ソリューションを個別に評価しました。
結論:ネットワークにゼロトラストを導入する
ゼロトラストアプローチを採用することで、組織は境界ベースのセキュリティモデルから、よりきめ細かく包括的なアプローチへ移行できます。このアプローチでは、リソースへのアクセスを許可する前に、すべてのユーザー、デバイス、ネットワークコンポーネントを認証・検証することに重点を置きます。
今回レビューしたゼロトラストネットワークソリューションには、ゼロトラストネットワーク戦略の導入に必要な主な機能がすべて備わっていますが、自社のビジネスニーズに最適なソリューションを選ぶため、ユーザー自身でも調査することをおすすめします。
こちらもご覧ください
ネットワークでゼロトラストソリューションの構築に取り組んでいる場合は、ZTNAに関するすべてのコンテンツをぜひご覧ください。組織でこのテクノロジーを設定するメリット、デメリット、プロセスを解説しています
この記事で紹介した一部のソリューションやその他のソリューションについてさらに詳しく知りたい場合は、次の製品比較もご覧ください。