


Les réseaux zero trust reposent sur le principe qu’aucune confiance ne doit être accordée automatiquement, qu’un utilisateur, un appareil ou une application se trouve à l’intérieur ou à l’extérieur du périmètre réseau. Cette approche met plutôt l’accent sur la vérification stricte et la validation continue de toute entité tentant d’accéder aux ressources réseau.
Compte tenu de la sophistication croissante des cybermenaces, le besoin de solutions d’accès réseau zero trust (ZTNA) est devenu primordial. Ces solutions permettent aux entreprises d’adopter une posture de sécurité globale, de réduire la surface d’attaque potentielle et d’améliorer leurs capacités de détection et de réponse aux menaces.
Cet article présente les huit principales solutions ZTNA qui aident les entreprises à renforcer leurs défenses contre les cyberattaques en 2023.
- Cloudflare: Meilleur choix global (En savoir plus)
- Appgate: Le meilleur pour la flexibilité et le contrôle (En savoir plus)
- Akamai: Le meilleur pour une couverture étendue (En savoir plus)
- Prisma by Palo Alto Networks: Le meilleur pour les entreprises aux effectifs hybrides (En savoir plus)
- Unisys Stealth: Le meilleur pour les options de sécurité avancées (En savoir plus)
- Cisco Duo: Le meilleur pour une configuration simple (En savoir plus)
- Illumio: Le meilleur pour la segmentation (En savoir plus)
- Perimeter 81: Le meilleur pour une intégration étendue avec d’autres outils (En savoir plus)
- Comparatif des meilleures solutions de réseau zero trust
- Les meilleures solutions de réseau zero trust en 2023
- Cloudflare
- Appgate
- Akamai
- Prisma by Palo Alto Networks
- Unisys Stealth
- Cisco Duo
- Illumio
- Perimeter 81
- Fonctionnalités clés des solutions de réseau zero trust
- Comment choisir la meilleure solution de réseau zero trust pour votre entreprise
- Foire aux questions (FAQ)
- Méthodologie
- En résumé : mettre en œuvre le zero trust sur votre réseau
- À lire également
Comparatif des meilleures solutions de réseau zero trust
Le tableau suivant présente certaines fonctionnalités des solutions de réseau zero trust ainsi que leurs tarifs.
| Protection contre les attaques DDoS | Contrôle d’accès | MFA | Compatibilité avec le cloud | Tarif de départ | |
|---|---|---|---|---|---|
| Cloudflare | Oui | Oui | Oui | Oui | Gratuit, ou 7 $/mois par utilisateur |
| Akamai | Oui | Oui | Oui | Oui | Contactez Akamai pour obtenir un devis |
| Appgate | Oui | Oui | Oui | Oui | Contactez Appgate pour obtenir un devis |
| Palo Alto Networks | Oui | Oui | Oui | Oui | Contactez Palo Alto pour obtenir un devis |
| Unisys Stealth | Oui | Oui | Oui | Oui | Contactez Unisys pour obtenir un devis |
| Cisco Duo | Oui | Oui | Oui | Oui | Gratuit, ou 3 $/mois par utilisateur |
| Illumio | Oui | Oui | Oui | Oui | Contactez Illumio pour obtenir un devis |
| Perimeter 81 | Oui | Oui | Oui | Oui | 8 $/mois par utilisateur |
Accéder à :
- Fonctionnalités clés des solutions de réseau zero trust
- Comment choisir les meilleures solutions de réseau zero trust pour votre entreprise
- Foire aux questions (FAQ)
- Méthodologie
Les meilleures solutions de réseau zero trust en 2023
La section suivante présente notre meilleur choix parmi les solutions de réseau zero trust, ainsi que leurs fonctionnalités, leurs tarifs, leurs avantages et leurs inconvénients.
Cloudflare
Meilleur choix global
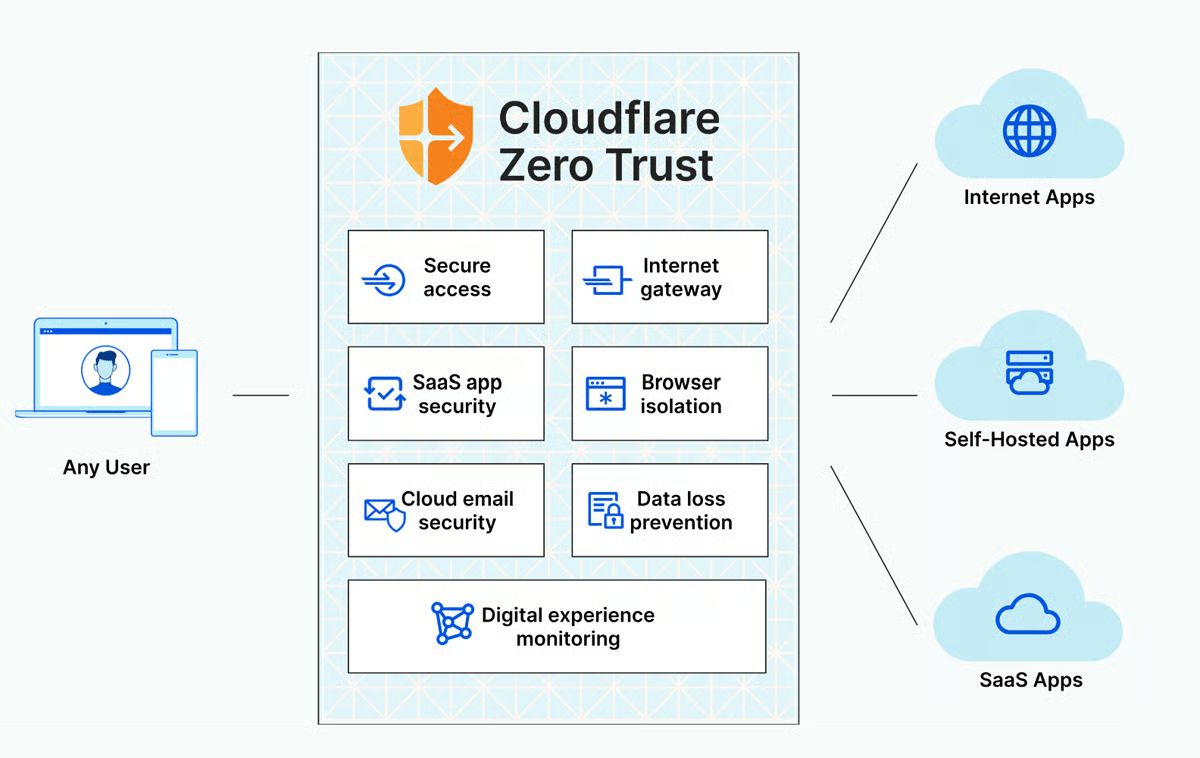
Zero Trust de Cloudflare propose une plateforme unifiée et flexible qui simplifie la configuration et les opérations, tout en garantissant une meilleure expérience pour l’utilisateur final. La solution dispose d’une fonctionnalité étendue de renseignement sur les menaces qui protège contre les rançongiciels et les attaques par hameçonnage en réduisant la surface d’attaque des utilisateurs.
Afin de garantir une protection cohérente et rapide pour toutes les données, Cloudflare inspecte l’ensemble du trafic en un seul passage. Les utilisateurs peuvent également obtenir, activer et authentifier chaque demande d’accès à l’aide de clés de sécurité conformes à la norme FIDO. Cela garantit une couche de sécurité supplémentaire, car ces clés ne peuvent pas être interceptées ou volées par un attaquant une fois qu’elles ont été émises.
Tarifs
Les offres zero trust de Cloudflare sont proposées dans les formules Gratuit, Paiement à l’utilisation et Contrat.
- La formule gratuite est limitée à 50 utilisateurs et à 3 emplacements réseau pour le filtrage DNS des bureaux.
- La formule Paiement à l’utilisation convient aux équipes de plus de 50 utilisateurs, avec une facturation à partir de 7 $ par utilisateur et par mois.
- La formule Contrat convient aux grandes entreprises et n’impose aucune limite d’utilisateurs. Elle n’a pas de tarif de départ, car elle est entièrement personnalisable. Contactez Cloudflare pour obtenir un devis.
Fonctionnalités
- Authentification multifacteur (MFA) résistante à l’hameçonnage.
- ZTNA pour toutes les applications.
- Passerelle Web sécurisée.
- Expérience de navigation rapide et fiable grâce à l’exécution du code du navigateur dans le cloud.
- Cloud Access Security Broker (CASB) pour protéger les données stockées dans le cloud.
- Fonctionnalités de prévention contre la perte de données (DLP) pour identifier et protéger les données sensibles en transit.
Avantages
- Intégration simple.
- Journalisation complète.
- Application des politiques.
- Protection des données dans le cloud.
- Prise en charge de la DLP.
Inconvénients
- La DLP est proposée comme extension payante.
- La formule gratuite n’offre que 24 heures de journalisation de l’activité.
- La mise en œuvre et la maintenance de la solution peuvent nécessiter des ressources et des efforts supplémentaires.
Appgate
Le meilleur pour la flexibilité et le contrôle
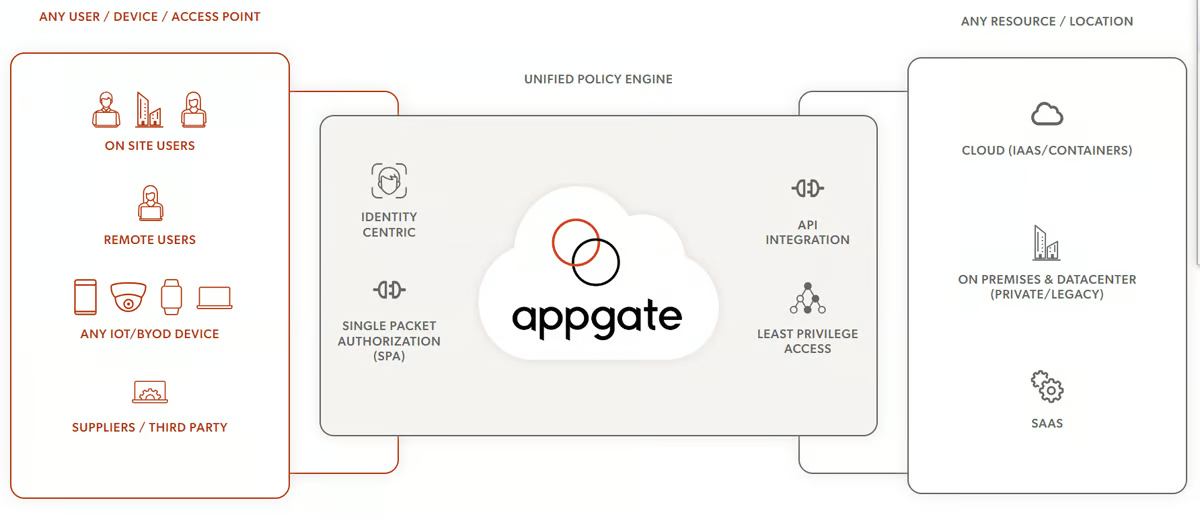
La principale solution ZTNA proposée par Appgate est Appgate SDP. Elle dispose de passerelles indépendantes et d’une architecture décentralisée, permettant aux utilisateurs de se connecter directement à diverses ressources, notamment des systèmes existants, des charges de travail virtualisées et des instances cloud. Cette flexibilité garantit des connexions efficaces et sécurisées à différents types d’environnements.
En outre, Appgate SDP renforce la sécurité en rendant les réseaux invisibles grâce à la mise en œuvre de l’autorisation par paquet unique (SPA). La solution surveille également en continu les privilèges d’accès et les ajuste automatiquement en fonction des changements de contexte et de niveau de risque.
Avec Appgate SDP, l’accès sécurisé n’est accordé qu’après une évaluation complète de l’identité, de l’appareil et du risque contextuel de chaque utilisateur.
Tarifs
Appgate ne publie pas ses tarifs sur son site, mais des rapports de tiers la situent dans le haut de la fourchette, à environ 100 $ par mois et par utilisateur. Les entreprises intéressées peuvent contacter Appgate pour obtenir un devis.
Fonctionnalités
- Micro-périmètres centrés sur l’identité.
- Architecture décentralisée.
- Modification dynamique des droits des utilisateurs.
- Accès simultané et vérification de la posture.
- Technologie brevetée de masquage des ports pour dissimuler les applications sécurisées.
- Intégrations avec les métadonnées d’AWS, Azure, vSphere et GCP.
Avantages
- Passerelles indépendantes pour des déploiements évolutifs.
- Connexions directes à diverses ressources.
- Performances supérieures à celles des VPN traditionnels.
- Déploiement et gestion simples.
Inconvénients
- Certains utilisateurs se sont plaints de la difficulté à gérer l’accès à plusieurs applications.
- Aucune information tarifaire n’est disponible pour les utilisateurs, mais les rapports indiquent qu’Appgate fait partie des solutions les plus coûteuses de cette liste.
Akamai
Le meilleur pour une couverture étendue
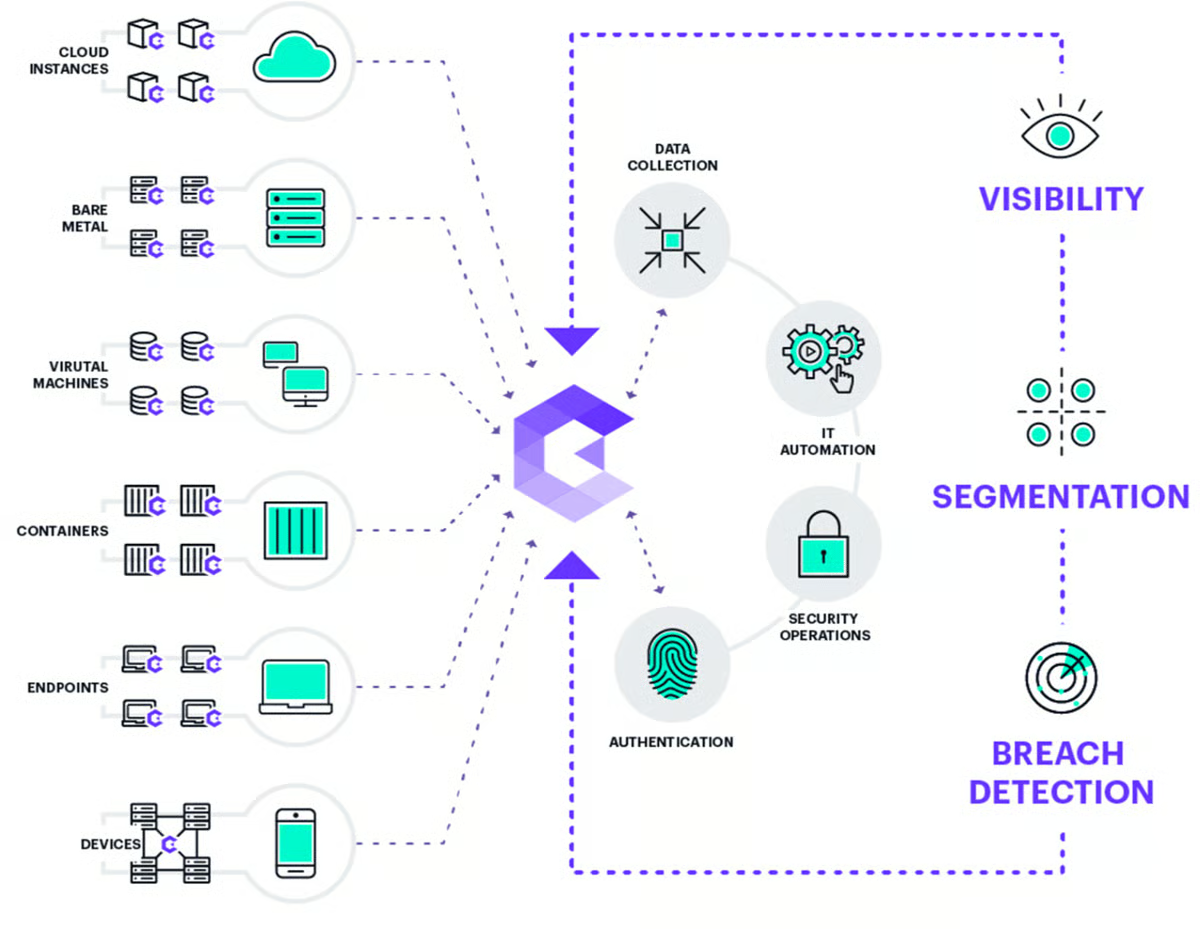
Akamai propose une solution zero trust conçue pour assurer la sécurité dans les environnements sur site ou cloud, des applications et systèmes existants aux solutions SaaS, ainsi que pour les employés sur site ou à distance. Akamai est réputée pour ses capacités de visibilité et ses services internes de traque des menaces. Sa solution de visibilité et sa meilleure offre, Guardicore, aide les utilisateurs à appliquer les principes de segmentation réseau. Cette fonctionnalité fournit également des alertes de sécurité et des représentations visuelles de l’activité sur leur réseau informatique.
Outre la fonctionnalité Guardicore, les autres fonctionnalités zero trust d’Akamai comprennent Enterprise Application Access, qui contribue à protéger les appareils des employés. La solution propose également une fonctionnalité de conformité, qui aide les utilisateurs à simplifier leur mise en conformité avec des normes réglementaires telles que HIPAA, PCI-DSS et SOX, un service de traque des menaces et Akamai MFA.
Tarifs
Les tarifs varient selon les besoins spécifiques de votre entreprise. Les utilisateurs potentiels doivent contacter directement Akamai pour obtenir des informations tarifaires précises.
Fonctionnalités
- Fonctionnalités de segmentation pour les processus et services individuels.
- Services personnalisés de traque des menaces grâce à la fonctionnalité Hunt.
- Accès spécifique à l’identité et aux applications.
- Authentification unique avec MFA.
- Protection avancée contre les menaces, avec des résultats éprouvés en matière de prévention des dommages causés par les attaques DDoS.
- Inspection des données en ligne.
Avantages
- Facilité d’utilisation.
- Les services couvrent aussi bien les systèmes existants que les systèmes les plus récents.
- Fonctionnalités de renseignement sur les menaces et de détection des compromissions.
- Services internes de traque des menaces.
Inconvénients
- Ressources d’assistance insuffisantes.
- Aucune information tarifaire.
Prisma by Palo Alto Networks
Le meilleur pour les entreprises aux effectifs hybrides
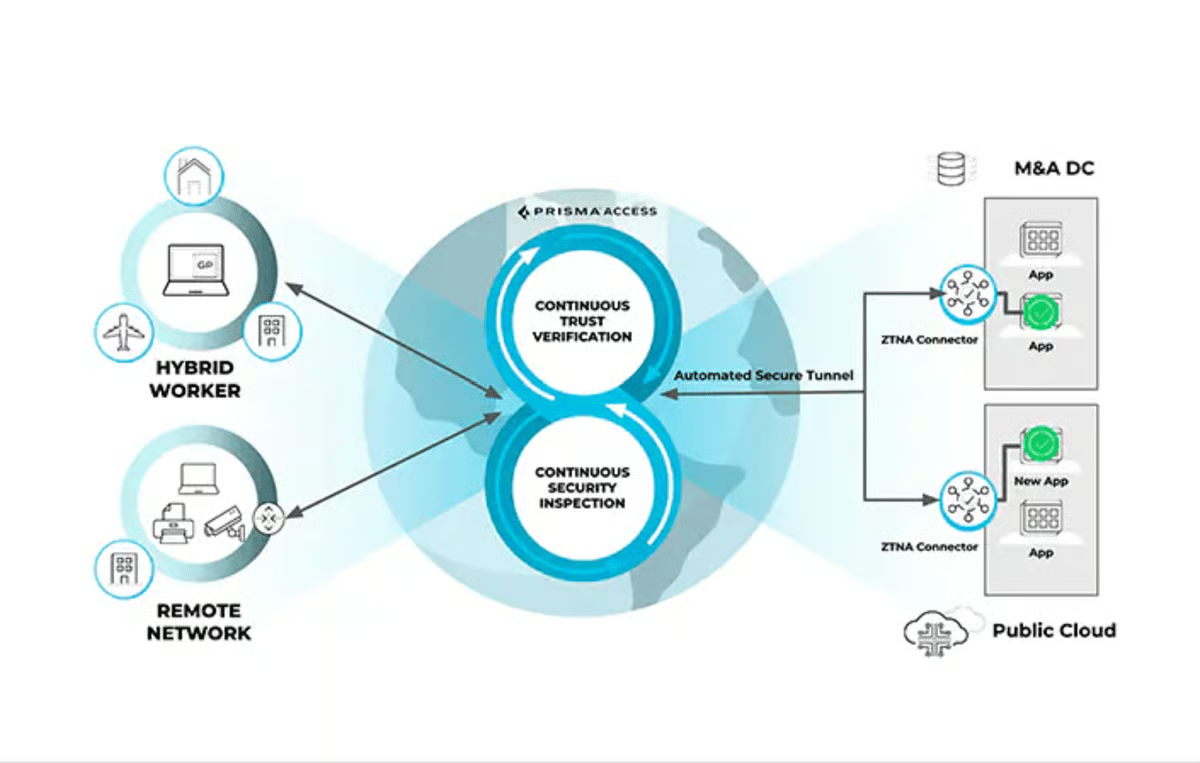
Palo Alto Networks a considérablement renforcé ses capacités de réseau zero trust après avoir acquis plusieurs entreprises de sécurité entre 2018 et 2020. En intégrant ces entreprises, Palo Alto a créé un portefeuille Zero Trust complet.
Palo Alto a récemment lancé ZTNA 2.0, une mise à niveau des solutions ZTNA traditionnelles. Cette version offre une visibilité et une gestion centralisées, permettant aux utilisateurs d’appliquer des politiques cohérentes et de partager les données entre tous les utilisateurs et toutes les applications. ZTNA 2.0 associe l’accès aux moindres privilèges, la vérification continue de la confiance et l’inspection approfondie de la sécurité pour protéger les utilisateurs, les appareils, les applications et les données. La solution propose également la découverte et l’intégration automatiques des applications privées, ainsi que la prise en charge des applications sur des réseaux privés qui se chevauchent.
Tarifs
Palo Alto ne communique pas publiquement ses tarifs. Contactez directement l’entreprise pour obtenir un devis.
Fonctionnalités
- Produit unifié couvrant toutes les fonctionnalités, notamment ZTNA, SWG, NG-CASB, FWaaS et DLP.
- Accès aux moindres privilèges.
- Vérification continue de la confiance et inspection de la sécurité.
- Protection complète des données dans toutes les applications.
- Découverte et intégration automatiques des applications privées.
Avantages
- Simplicité opérationnelle, évolutivité et flexibilité.
- Accompagnement tout au long du lancement et de la mise en œuvre.
- Inspection continue de la sécurité.
- Blogs, documents techniques et forums communautaires pour les administrateurs réseau.
- Outils de signalement des vulnérabilités des produits.
Inconvénients
- La vaste gamme d’options logicielles de Palo Alto peut compliquer la tâche des utilisateurs lorsqu’ils doivent déterminer quelles solutions répondent le mieux à leurs besoins.
- Les informations tarifaires manquent de transparence.
Unisys Stealth
Le meilleur pour les options de sécurité avancées
Unisys Stealth se concentre sur le renforcement de la sécurité réseau grâce à la gestion des clés de chiffrement fondée sur l’identité. La solution permet une communication sécurisée entre différents groupes au sein d’un réseau, tout en empêchant les parties non autorisées d’accéder à leurs postes de travail et à leurs serveurs ou de les observer. Au lieu de s’appuyer sur les adresses IP, les clés de chiffrement sont attribuées en fonction de l’identité de l’utilisateur ou de l’appareil. Cette approche garantit que les droits d’accès sont liés à chaque utilisateur, éliminant ainsi la dépendance à la topologie du réseau.
En outre, Unisys Stealth s’intègre de manière transparente aux systèmes de gestion des identités d’entreprise comme Active Directory ou LDAP, ce qui rend le processus de distribution des clés transparent pour les utilisateurs. La solution utilise également des algorithmes conformes à la norme FIPS 140-2 pour le chiffrement et l’échange de clés, ce qui la rend adaptée à la protection des données sensibles lors de leur transmission.
Tarifs
Unisys ne publie aucune information tarifaire concernant ses services. Contactez le fournisseur pour obtenir un devis.
Fonctionnalités
- Prise en charge de nombreux cas d’usage et environnements.
- Surveillance, audit et contrôle dynamique des terminaux.
- Flexibilité cloud et services gérés.
- Activation de l’inspection approfondie des paquets.
- Prise en charge et journalisation de l’ensemble du trafic.
Avantages
- Déploiement rapide et évolutivité de l’accès distant sécurisé.
- Fonctionnalité Stealth Smart Wire pour sécuriser les appareils connectés.
- Isolement dynamique pour prioriser la réponse aux menaces.
- Démonstration gratuite et ressources vidéo.
Inconvénients
- Absence de forfaits tarifaires.
- Aucune démonstration n’est proposée aux utilisateurs pour évaluer le produit.
Cisco Duo
Le meilleur pour une configuration simple
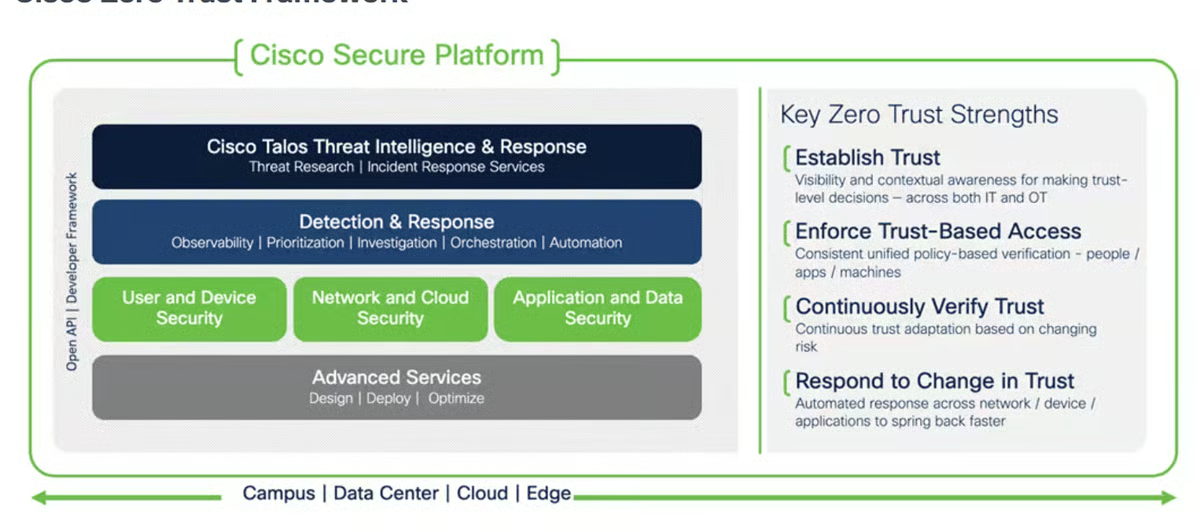
Cisco s’est lancé sur le marché des réseaux zero trust en 2018 en faisant l’acquisition de Duo Security, et deux ans plus tard, l’entreprise a été désignée comme leader dans l’étude 2020 Zero Trust Platform Wave. Son framework décompose l’architecture zero trust en trois piliers : sécurité des utilisateurs et des appareils, sécurité des réseaux et du cloud, et sécurité des applications et des données.
Cisco propose une protection contre le hameçonnage par push, offre une visibilité sur l’état de santé des appareils qui tentent d’accéder aux réseaux, détecte les tentatives d’attaque en cours et sécurise l’accès aux ressources privées.
Tarifs
Cisco propose plusieurs options tarifaires, ainsi qu’un essai gratuit de 30 jours.
- Free : disponible uniquement pour un maximum de dix utilisateurs.
- Essentials : à partir de 3 $ par utilisateur et par mois.
- Advantage : à partir de 6 $ par utilisateur et par mois.
- Premier : à partir de 9 $ par utilisateur et par mois.
- Federal : tarifs personnalisables.
Fonctionnalités
- Analyses intégrées.
- Prise de décision automatisée et déploiement automatisé des mesures de sécurité.
- Indicateurs et modification des niveaux de confiance lors des compromissions.
- Accès aux moindres privilèges pour les applications, les ressources réseau, les communications entre charges de travail, les utilisateurs et les administrateurs.
- Vérification de l’identité, de la posture et des vulnérabilités des appareils.
Avantages
- Intégration transparente avec de nombreuses solutions.
- Interface conviviale.
- Configuration et déploiement simples.
- Excellent service client.
- Options tarifaires flexibles et abordables.
Inconvénients
- Mauvaise intégration avec les applications tierces (non-Cisco).
Illumio
Le meilleur pour la segmentation
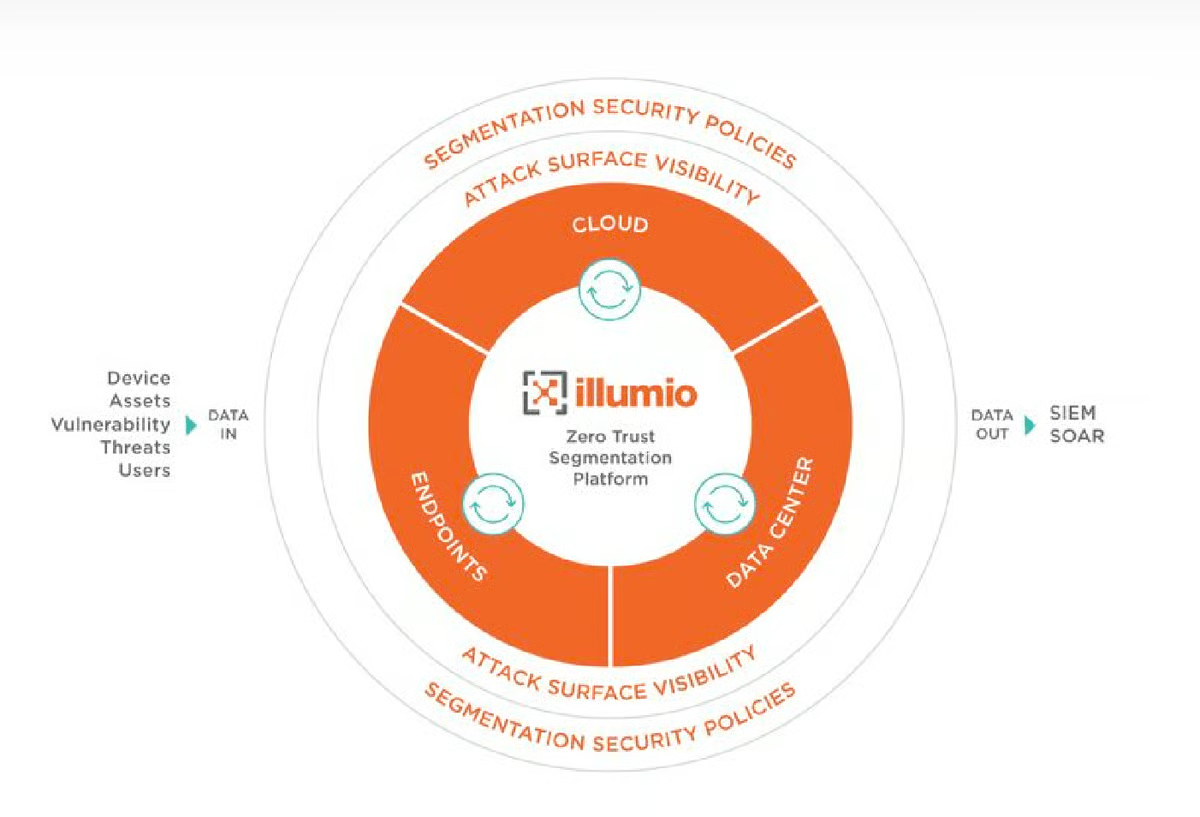
Illumio propose une segmentation zero trust (ZTS) qui permet aux entreprises de contrôler efficacement l’accès aux applications, d’obtenir des informations précieuses sur les vulnérabilités et de mettre en œuvre des politiques de segmentation des données afin de réduire le risque de fuite de données.
La solution y parvient grâce à la visualisation continue des communications entre les charges de travail et les appareils, qui permet aux entreprises d’obtenir des informations sur leur environnement réseau. Ces informations permettent d’établir des politiques granulaires, autorisant uniquement les communications nécessaires et souhaitées tout en réduisant les risques potentiels. En outre, la fonctionnalité ZTS d’Illumio isole automatiquement les compromissions en limitant les déplacements latéraux au sein d’un réseau, que ce soit pendant une attaque ou à titre préventif.
Tarifs
Illumio propose de nombreuses démonstrations en direct auxquelles vous pouvez vous inscrire, mais l’entreprise ne communique pas publiquement ses tarifs. Vous devrez la contacter directement pour obtenir un devis.
Fonctionnalités
- Visibilité centralisée.
- Générateur de politiques et modèles de segmentation.
- Confinement des rançongiciels.
- Virtual Enforcement Node (VEN).
- Policy Compute Engine (PCE).
- Chiffrement SecureConnect entre charges de travail.
Avantages
- Accès sécurisé pour les utilisateurs distants et sur site.
- Prise en charge de la gestion des accès.
- Microsegmentation pour un accès aux moindres privilèges.
- Reprise après cyberincident en cas de cyberattaque.
Inconvénients
- Absence de plan tarifaire transparent pour les utilisateurs.
- La documentation insuffisante de la solution peut compliquer sa prise en main par les utilisateurs.
Perimeter 81
Le meilleur pour une intégration étendue avec d’autres outils
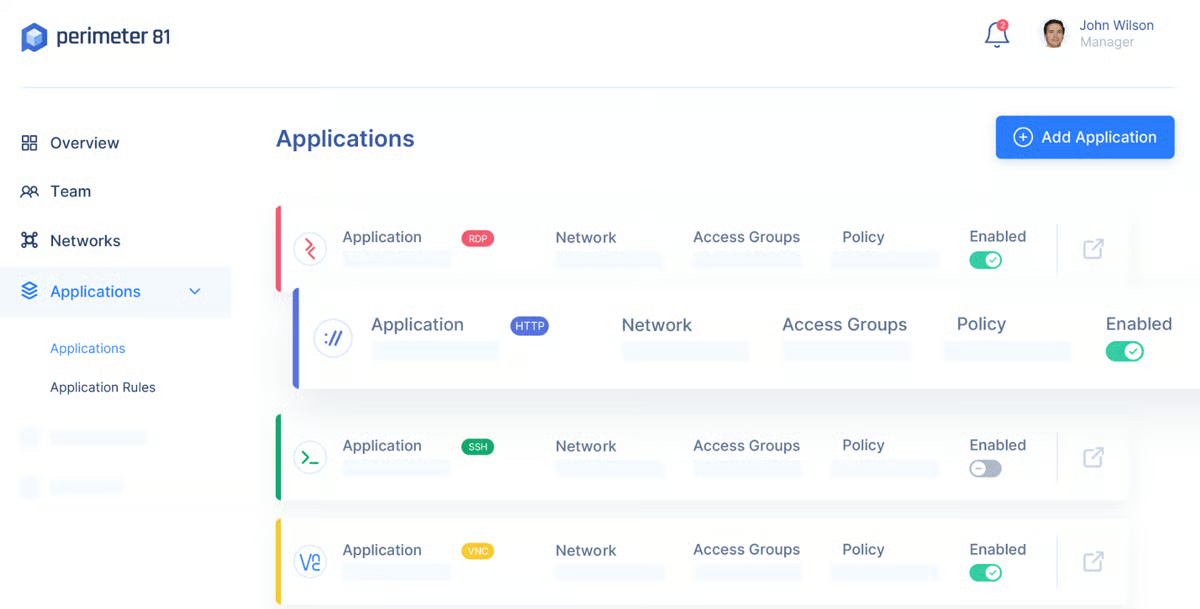
Perimeter 81 propose une solution ZTNA qui permet aux entreprises de gérer et de sécuriser efficacement l’accès au réseau pour l’ensemble de leurs employés (à distance comme sur site), tout en réduisant les dépenses associées aux solutions physiques traditionnelles. Son tarif peut être intéressant pour les petites entreprises, tandis que les grandes organisations peuvent discuter d’une tarification entreprise avec l’équipe de Perimeter 81.
Cette solution offre une surveillance du réseau depuis un tableau de bord unique. Elle propose un réseau unifié et sécurisé comprenant des fonctionnalités telles que Firewall as a Service, la protection contre les logiciels malveillants et le filtrage web. En outre, grâce à un réseau de plus de 50 sites répartis dans le monde, les entreprises peuvent facilement se développer sans limites.
Tarifs
Perimeter 81 propose quatre options tarifaires, toutes assorties d’une garantie satisfait ou remboursé de 30 jours.
- Essentials : à partir de 8 $ par utilisateur et par mois.
- Premium : à partir de 12 $ par utilisateur et par mois.
- Premium Plus : à partir de 16 $ par utilisateur et par mois.
- Enterprise : personnalisable.
Fonctionnalités
- Tableau de bord de surveillance.
- Filtrage web.
- ZTNA sans agent.
- Gestion des identités.
- Vérification de la posture des appareils.
- Politiques fondées sur l’identité avec un IdP.
- Passerelles de réseau privé et sécurité en périphérie.
Avantages
- Centre d’assistance, glossaire, guides du produit, livres blancs, base de connaissances et webinaires.
- Tarification clairement définie.
- Démonstration disponible.
- Intégration étendue avec des outils cloud populaires tels qu’AWS, Microsoft Azure et Google Cloud Platform.
Inconvénients
- Son forfait Premium ne permet de définir que 10 politiques de pare-feu.
- Même avec les forfaits supérieurs, des fonctionnalités comme le filtrage web et la protection contre les logiciels malveillants sont proposées en option.
Fonctionnalités clés des solutions de réseau zero trust
Toute solution de qualité pour les réseaux zero trust doit inclure l’authentification multifacteur, l’accès aux moindres privilèges, la segmentation du réseau, des contrôles d’accès adaptatifs et l’intégration de renseignements sur les menaces.
Authentification multifacteur (MFA)
Les solutions de réseau zero trust intègrent généralement l’authentification multifacteur (MFA), qui exige des utilisateurs plusieurs formes de vérification, comme un mot de passe, des données biométriques ou un jeton de sécurité. Cela ajoute une couche de sécurité supplémentaire en réduisant le risque d’accès non autorisé, même si l’un des facteurs est compromis.
Accès aux moindres privilèges
Les solutions ZTNA appliquent par nature le principe de l’accès aux moindres privilèges, ce qui signifie que les utilisateurs et les appareils ne se voient accorder que le niveau d’accès minimal nécessaire à l’exécution de leurs tâches spécifiques. Cela limite les dommages potentiels pouvant être causés en cas de compromission d’un compte ou d’un appareil.
Segmentation du réseau
La segmentation — ou, mieux encore, la microsegmentation — consiste à diviser le réseau en segments ou zones plus petits et isolés. Chaque segment possède ses propres contrôles et politiques de sécurité, et l’accès entre les segments est strictement contrôlé. Les solutions ZTNA mettent cette approche en œuvre pour empêcher les déplacements latéraux des menaces au sein d’un réseau et contenir les compromissions potentielles.
Contrôles d’accès adaptatifs
La fonctionnalité de contrôle d’accès adaptatif ajuste dynamiquement les privilèges d’accès en fonction de différents facteurs, tels que le comportement de l’utilisateur, la posture de l’appareil et les informations contextuelles. Elle garantit ainsi que les droits d’accès sont évalués et ajustés en permanence afin de correspondre à la posture de sécurité et au niveau de risque actuels.
Intégration de renseignements sur les menaces
Les solutions ZTNA s’intègrent souvent à des plateformes de renseignement sur les menaces et à des outils de sécurité afin de recueillir des informations sur les menaces émergentes, les vulnérabilités et les entités malveillantes connues. Cette intégration contribue à identifier et à bloquer les activités ou connexions suspectes, renforçant ainsi la posture de sécurité globale.
Comment choisir la meilleure solution de réseau zero trust pour votre entreprise
Le choix de la solution ZTNA adaptée est une décision cruciale qui peut avoir une incidence significative sur la sécurité et la productivité de votre entreprise. Face au grand nombre d’options disponibles sur le marché, il est essentiel d’examiner efficacement les différentes possibilités.
Pour vous aider à prendre une décision éclairée, tenez compte de facteurs clés comme l’évolutivité et les performances, la facilité d’utilisation et de gestion, le service et l’assistance, ainsi que la capacité à faire face aux compromissions de sécurité.
Évolutivité et performances
Il est important de choisir une solution capable d’évoluer efficacement pour répondre aux besoins de votre entreprise. Privilégiez les solutions dotées d’une architecture flexible, capable d’accueillir un nombre croissant d’utilisateurs, d’appareils et de segments réseau sans compromettre les performances. Assurez-vous que le logiciel prend en charge la redondance et les mesures de haute disponibilité afin de réduire les temps d’arrêt et de maintenir une protection continue.
Facilité d’utilisation et de gestion
Évaluez l’interface utilisateur du logiciel pour vous assurer qu’elle est intuitive et facile à utiliser, car elle sera essentielle pour permettre aux administrateurs de configurer et de surveiller efficacement l’environnement zero trust. Privilégiez les logiciels qui proposent une console ou un tableau de bord de gestion centralisé permettant aux administrateurs de définir, de mettre à jour et d’appliquer facilement les politiques. Vérifiez également si le logiciel offre des fonctionnalités d’automatisation pour l’application des politiques, l’intégration des appareils et la réponse aux événements de sécurité, afin de rationaliser les opérations et de réduire les tâches manuelles.
Service et assistance
Au-delà de la configuration et de la mise en œuvre initiales, il est essentiel d’évaluer le niveau de service et d’assistance fourni par la solution. Privilégiez les offres complètes de service client et d’assistance, notamment l’accès à un personnel d’assistance compétent, à des supports de formation, à des communautés d’entraide actives et, éventuellement, à des responsables de compte dédiés.
Performances face aux compromissions de sécurité
Si votre entreprise traite des données sensibles, il est essentiel d’évaluer les performances de différentes entreprises lors de compromissions de sécurité majeures. Examinez notamment leur capacité à se défendre contre les attaques DDoS, qui peuvent avoir de graves conséquences sur les capacités du réseau. Privilégiez les solutions logicielles zero trust qui ont fait leurs preuves dans l’atténuation efficace des attaques DDoS et autres cyberattaques, afin de garantir la sécurité de vos données en toute sérénité.
Foire aux questions (FAQ)
1. En quoi la sécurité zero trust diffère-t-elle des modèles de sécurité réseau traditionnels ?
La sécurité zero trust remet en question la confiance à tous les niveaux, contrairement aux modèles de sécurité réseau traditionnels qui partent du principe que la confiance règne au sein du périmètre réseau.
2. Comment les solutions de sécurité zero trust peuvent-elles contribuer à prévenir les violations de données et les menaces internes ?
Les solutions de sécurité zero trust réduisent le risque de violation des données en mettant en œuvre des contrôles d’accès stricts et en vérifiant en permanence l’identité des utilisateurs et l’intégrité des appareils.
3. Quels sont les principaux composants d’une architecture de sécurité zero trust ?
- Systèmes de gestion des identités et des accès (IAM).
- Authentification multifacteur (MFA).
- Microsegmentation.
- Surveillance et analyse continues.
- Chiffrement.
- Contrôles d’accès fondés sur les politiques.
Méthodologie
Le processus de sélection des huit meilleures solutions de réseau zero trust en 2023 a reposé sur des recherches et une évaluation approfondies. Pour chaque sélection, nous avons vérifié la disponibilité des fonctionnalités que toute solution zero trust de qualité devrait proposer, afin de ne retenir que les solutions qui réunissaient tous les éléments de notre liste. Ces solutions ont ensuite été évaluées individuellement à partir des informations fournies par les fournisseurs, de la documentation produit et des retours des clients.
En résumé : mettre en œuvre le zero trust sur votre réseau
Adopter une approche zero trust peut aider les entreprises à passer d’un modèle de sécurité fondé sur le périmètre à une approche plus granulaire et plus complète, qui consiste à authentifier et à vérifier chaque utilisateur, chaque appareil et chaque composant réseau avant d’autoriser l’accès aux ressources.
Même si notre analyse des meilleures solutions de réseau zero trust présente toutes les fonctionnalités clés nécessaires à l’adoption d’une stratégie de réseau zero trust, nous vous conseillons d’effectuer vos propres recherches afin de choisir la solution qui répond le mieux aux besoins de votre entreprise.
À lire également
Si vous travaillez à la mise en place de solutions zero trust sur votre réseau, veillez à consulter tous nos contenus sur la ZTNA consacrés aux avantages, aux inconvénients et aux processus de déploiement de cette technologie dans votre entreprise.
- Quels sont les avantages et les inconvénients de la sécurité zero trust ?
- La nécessité croissante des architectures zero trust
- Comment élaborer un modèle de réseau zero trust
- Anticiper les défis du zero trust
Pour approfondir certains points concernant les solutions présentées dans cet article et d’autres solutions, consultez également ces comparatifs de produits :