


多要素認証(MFA)とは、システムやアカウントにアクセスする際、ユーザーに複数の身元確認情報の提示を求めるセキュリティ対策です。MFAを導入すると、パスワードを盗まれた場合でも、権限のないユーザーによるアカウントへのアクセスが難しくなります。アカウントをハッキングから守る、シンプルで効果的な方法です。
個人のオンラインアカウントでも、金融、医療、保険などの企業環境でも、MFAは不正アクセス、データ侵害、不正行為を防ぐ強力な手段です。MFAを有効にするよう求める通知が表示されたら、アカウントの保護を大幅に強化できるこの機能を利用することを強くおすすめします。
MFAは、現代のIDおよびアクセス管理(IAM)ポリシーにおける重要な要素です。従来のユーザー名とパスワードによる方式とは異なり、MFAでは、クラウドアカウント、アプリケーション、ネットワーク、VPNなどのリソースにアクセスする際、複数の認証要素の提示をユーザーに義務付けます。要素には、SMSやメールで送信されるワンタイムパスワード(OTP)、トークンなど、さまざまな方法があります。
多要素認証を有効にすべき理由
ユーザー名とパスワードのように単一の要素に依存する単純な認証方法は、攻撃者に容易に突破されます。サイバー攻撃者は、認証情報を盗むために、フィッシング攻撃、パスワードスプレー、ブルートフォース攻撃など、さまざまな手法を使います。攻撃者がユーザーの認証情報を入手すると、それを使って機密情報やシステムにアクセスできます。
MFAを有効にすると、ネットワークセキュリティの脆弱性や不正アクセスに伴うリスクを大幅に抑えられます。MFAを導入しなければ、アカウント乗っ取り、データ侵害、パスワードの脆弱性、金銭的損失、生産性の低下、評判の毀損、フィッシングやソーシャルエンジニアリングなど、さまざまな危険にさらされます。
パスワードの流出
パスワードは、フィッシングやソーシャルエンジニアリング攻撃、ブルートフォース攻撃、脆弱なパスワード設定の悪用など、さまざまな方法で簡単に推測、窃取、解読されます。MFAがなければ、パスワードが漏えいした時点で、攻撃者は個人または企業のアカウントやシステムに不正アクセスできます。
アカウント乗っ取り
パスワードだけでアカウントを保護すると、侵害や乗っ取りを許す余地が生まれます。攻撃者がパスワードを入手または推測できれば、アカウントにアクセスして悪用する可能性があります。アカウント所有者になりすますこともでき、深刻な被害につながりかねません。
データ侵害
攻撃者は盗んだ認証情報を使ってオンラインアカウントやシステムに侵入し、顧客記録、財務情報、知的財産などの機密データを流出させる可能性があります。MFAがないと、このような侵害を実行しやすくなり、最終的に財務情報、機密文書、顧客記録など、個人や企業のデータが漏えいする結果につながります。
金銭的損失
金融アカウントへの不正アクセスは、不正取引、資金の盗難、承認されていない購入など、さまざまな金銭的損失を招く可能性があります。盗まれた認証情報は、クレジットカード詐欺や不正な電信送金などの違法取引をさらに助長します。また、攻撃者が盗んだ情報を使って個人情報を窃取することもあり、被害者の経済生活や私生活に壊滅的な影響を及ぼすおそれがあります。
生産性の低下
攻撃者は盗んだ認証情報を使ってシステムを停止させ、業務を妨害し、生産性を低下させる可能性があります。セキュリティインシデントからの復旧には、企業にとって多くの時間と費用がかかります。
評判の毀損
セキュリティ侵害やアカウントの侵害は、個人や職業上の評判だけでなく、オンラインでの信頼性や信用も損ないます。同様に、セキュリティインシデントは企業の評判を傷つけ、顧客やパートナーを引き付けることを難しくします。
フィッシングとソーシャルエンジニアリング
攻撃者は、フィッシングやソーシャルエンジニアリングの手口を頻繁に使い、ユーザーをだましてパスワードを開示させます。MFAは、パスワードに加えてワンタイムコードや生体認証など複数の認証要素を要求することで、こうした攻撃の影響を抑えられます。ユーザーのパスワードを入手されても、攻撃者によるアカウント侵入が難しくなります。
多要素認証の仕組み
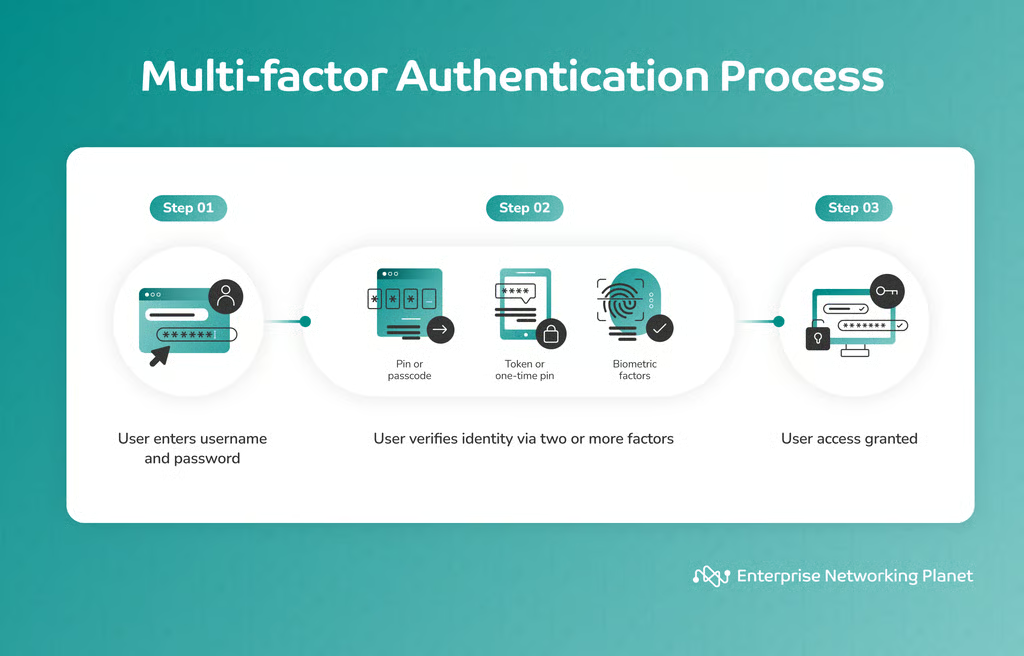
多要素認証のプロセスには、ログインの開始、追加要素の確認、認証という3つの主要な手順があります。
ステップ1:ユーザーによるログインの開始
MFAは、ユーザーがメールアカウント、オンラインポータル、企業ネットワークなどのアカウントやシステムへのログインを試みた時点で始まります。この段階で、ユーザーは通常、最初の認証要素となるユーザー名とパスワードを入力します。この手順は、ほとんどのログイン手続きに共通しています。
ステップ2:追加要素の確認
MFAが有効になっている場合、ユーザーはユーザー名とパスワードを入力した後、追加の手順を実行する必要があります。この手順では、少なくとも2つの追加認証要素の提示が求められます。認証要素は次の4種類に分類できます。
- 知識:ユーザーが知っているもの。
- 所持:ユーザーが持っているもの。
- 生体:ユーザー自身に備わっているもの。
- 位置:ユーザーがいる場所。
ステップ3:認証
システムは、提示されたすべての認証情報を照合して検証します。検証に成功するとアクセスが許可され、認証情報のいずれかが失敗するとアクセスが拒否されるため、アカウントを不正侵入から守れます。
MFAのメリットとは?
MFAは、ユーザーに複数の認証情報の提示を義務付けることで、保護レベルを大幅に高めます。これによりパスワード侵害のリスクが低下し、セキュリティの強化、アカウント乗っ取りの防止、パスワードを狙った攻撃からの保護、フィッシング対策、不正行為の防止、安全なリモートアクセス、生産性の向上、評判の改善、脅威への適応力といったメリットが得られます。
セキュリティの強化
MFAは、顧客データ、知的財産、専有情報などの機密データや情報を保護するために、セキュリティの層を追加します。パスワードが漏えいした場合でも、攻撃者がアカウントやシステムに不正侵入することが格段に難しくなります。
アカウント乗っ取りの防止
MFAを有効にすると、攻撃者によるアカウント乗っ取りの成功率を大幅に下げられます。金融情報や医療データなどの機密情報を含むアカウントでは、特に重要です。
パスワードを狙った攻撃からの保護
MFAを導入すると、ブルートフォース攻撃、認証情報の詰め込み攻撃、パスワードフィッシングなど、一般的なパスワード関連攻撃のリスクを低減できます。攻撃者がパスワードを入手しても、ワンタイムコードや生体認証などの追加要素がなければアカウントにアクセスできないためです。
フィッシング対策
MFAはフィッシング攻撃を阻止できます。アカウント所有者が誤ってフィッシングサイトにパスワードを入力しても、攻撃者はアクセスに必要な2つ目の要素を持っていないためです。
不正行為の防止
オンラインバンキングや金融サービスでは、不正な取引からユーザーを守るためにMFAが広く使われています。金融取引を実行する前に認証を行うことで、保護を強化します。MFAは、アクセスを求めている人物が本人であることを確認し、不正なアクセスを防ぎます。
安全なリモートアクセス
リモートワークやモバイルワーク環境の普及に伴い、MFAは企業ネットワークやリソースへのリモートアクセスの安全確保に役立っています。機密性の高い企業データにアクセスするリモートワーカーにとって、特に重要です。
生産性の向上
MFAを導入すると、データ侵害やブルートフォース攻撃の可能性を低減できます。ダウンタイムを最小限に抑え、従業員が中断なく業務を続けられるため、生産性が向上します。
評判の改善
MFAの導入は、企業の評判を高めます。ユーザーに対し、プライバシーとデータ保護を最優先しているという明確なメッセージを伝えられます。セキュリティへの取り組みによって競合他社との差別化が図れ、顧客の増加やブランドロイヤルティの構築にもつながります。
進化する脅威への適応力
MFAは、必要に応じて更新できるセキュリティ層を追加することで、システムを進化する脅威に適応しやすくします。これにより企業は新たな脅威を先取りし、堅牢なセキュリティ対策を維持できます。
MFAの主な4種類
MFAの認証方式の多くは、追加情報を4種類のいずれかに基づいています。ユーザーが持っているもの、知っているもの、ユーザー自身に備わっているもの、ユーザーがいる場所です。多要素認証システムは、これらのカテゴリーのうち2つまたは3つの要素を組み合わせて構築されます。
一部のMFAシステムには、主要な認証方法が利用できない場合に備えて、バックアップまたは代替の方法も用意されています。たとえば、ユーザーがスマートフォンでワンタイムコードを受信できない場合、メールやSMSで受け取る選択肢が提示されることがあります。
所持しているもの
スマートフォン、ハードウェアトークン、スマートカード、セキュリティキーなど、所持に基づく要素を使う方式です。スマートフォンのアプリが生成したワンタイムコードの入力や、物理トークンのコンピューターへの挿入を求められる場合があります。
多くのMFAシステム、特にモバイルアプリやトークン生成機を使うシステムでは、ワンタイムコードが生成され、短時間だけ有効になります。コードは頻繁に変わり、攻撃者が予測しにくいため、セキュリティの向上につながります。
自分自身に備わっているもの
指紋、顔認証、音声認証などの生体要素がこのカテゴリーに該当します。ユーザーは指紋をスキャンしたり、顔認証のためにカメラを見たりする必要があります。
MFAシステムによっては、虹彩スキャン、網膜スキャン、手の形状、手のひら静脈パターン、署名の動的特徴、キーストロークの動的特徴、DNA認証など、高度な生体認証方式を必要とします。
知っているもの
知識に基づく要素は、最初のパスワードに加えて使用できます。たとえば、セキュリティ質問やPINなどです。MFAシステムによっては、アカウント所有者が知っている別の情報として、PIN、特定の質問への回答、コードなどを利用します。
いる場所
位置情報に基づく認証は、ログイン時にユーザーの物理的な位置を確認することで、セキュリティの層を追加します。パスワードやトークンなど従来のMFA要素を位置情報データで補い、想定される通常の場所に基づいてユーザーを認証できるようにします。見慣れない地域から予期しないログインが試みられると、追加のセキュリティチェックが実行されたり、アクセスが拒否されたりします。認証に状況情報を加えることで、セキュリティが強化されます。
ただし、位置情報に基づく認証の有効性は、正確な位置情報データに依存しており、あらゆるケースで完全に正確とは限りません。位置情報に基づく認証は、ゼロトラストのサイバーセキュリティ環境でよく利用されます。
実際の多要素認証の例
私たちは毎日、気づかないうちに、ソーシャルメディアのアカウント、スマートフォン、クラウドストレージ、オンラインバンキングの取引、企業ネットワークなどでMFAを利用しているかもしれません。実際の多要素認証の例を紹介します。
ソーシャルメディア
Facebook、LinkedIn、Xなどの主要なソーシャルメディアプラットフォームは、個人プロフィールを保護するMFAのオプションを提供しています。ユーザーはアカウントを認証アプリに連携したり、メールやテキストメッセージでコードを受け取ったりできます。
スマートフォン
指紋認証や顔認証などの生体MFA機能は、スマートフォンのロック解除や個人データへのアクセスに広く使われています。
クラウドストレージ
Google Drive、iCloud、AWS、Azureはいずれも、個人ファイル、文書、クラウドリソースを保護するためにMFAを使用しています。ユーザーは認証情報で認証した後、モバイルアプリやハードウェアトークンを使って2つ目の認証要素を提示します。
オンラインバンキング
個人向けオンラインバンキングのアカウントでMFAを使用するのは一般的です。ユーザーはワンタイムコードを受け取ったり、生体認証を使ったりして、金融情報に安全にアクセスできます。
企業ネットワーク
多くの組織が、企業ネットワークやリソースを保護するためにMFAを導入しています。従業員は通常、ユーザー名とパスワードを入力し、2つ以上の認証要素を提示する必要があります。
多くのプログラムでMFAを設定する手順
MFAの設定手順は、具体的なサービス、プラットフォーム、アプリケーションによって異なります。ただし、一般的な手順は、MFAを有効にし、方法を選択し、設定を確認してテストするというものです。
- MFAを有効にする。ユーザーはアカウントにログインし、アカウント設定からMFAを有効にして手続きを開始します。
- MFAの方法を選択する。次に、モバイルアプリ、SMS、メールなど、希望するMFAの方法を選択します。
- 設定を確認する。ユーザーは画面の指示に従い、選択したMFA方法の確認手続きを完了します。
- テストして復旧手段を確保する。設定後、正常に機能することを確認するためテストログインを行い、必要に応じて復旧手段を設定します。これにより、全体的なセキュリティが強化されます。
MFAと2要素認証(2FA)の違い
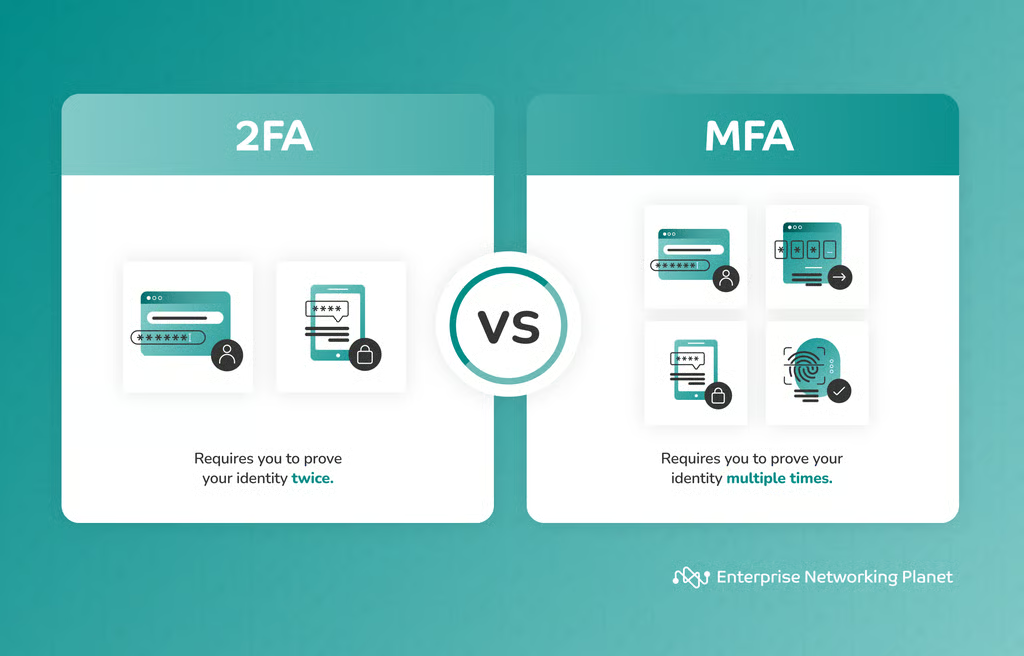
認証戦略は当初、シンプルさを維持しながらセキュリティを強化する目的で設計されました。2FAでは、正規のユーザーであることを確認するため、2つのセキュリティキーの提示が求められました。一般的な2FAの組み合わせには、ユーザーIDとパスワード、ATMの銀行カードと暗証番号などがあります。
MFAと2FAは同じ意味で使われることが多いものの、わずかな違いがあります。2FAは2つの認証要素だけを使うため、基本的にはMFAの一部です。一方、MFAでは2つ以上の要素を使用できます。
パスワードを入手または回避してATMカードを侵害する可能性のあるハッキングインシデントや攻撃者に対抗するため、企業やセキュリティベンダーは、追加のセキュリティ要素を用いた、より堅牢なユーザー認証方式を模索しました。
多要素認証の未来
MFAの未来は、適応型MFAと人工知能(AI)に密接に結びついています。こうした進歩により、MFAはユーザーの行動や状況に応じてインテリジェントに調整され、利便性を保ちながらセキュリティを高める時代が到来します。AIとMFAの統合は、進化する脅威に対する堅牢な保護を実現し、デジタルIDセキュリティに大きな変化をもたらすと期待されています。
適応型MFA
適応型MFAは、AIと機械学習(ML)を活用してセキュリティを高める高度な認証システムです。ユーザーの行動や、場所、デバイス、ネットワークなどの状況要因を分析してリスクを評価します。通常とは異なる活動が検出されると、追加の認証手順を求めることができます。この方式は、セキュリティとユーザーの利便性を動的に両立します。
適応型MFAには生体認証も組み込まれており、セッション中の本人確認を強化します。これは認証の未来を示すもので、状況を認識した継続的な認証によってセキュリティを向上させます。
MFAへのAIの組み込み
MFAシステムへのAIの統合は、セキュリティ技術における大きな進歩です。AIを活用したMFAはユーザーの行動から継続的に学習し、新たな脅威に対応するため、リアルタイムで認証要件を適応させます。これは、イベントにリスクスコアを割り当て、あらかじめ定めた業務ポリシーに基づいて認証要素を動的に調整することで実現します。
たとえば、リスクが低い状況ではユーザー名とパスワードだけでアクセスを許可し、中程度のリスクではSMSコードによる追加確認を求め、高リスクの行動が検出された場合はアクセスを拒否する、といった対応が可能です。
さらに、AIはMFAにいくつかの重要な要素をもたらします。その1つが行動バイオメトリクスで、継続的な監視を通じてユーザー個人の行動パターンを分析します。AIを活用したリスクベース認証は、ユーザーの所在地やデバイスの種類などの要因を考慮し、認証の試行ごとに関連するリスクを評価します。こうしたAIを活用した進歩によって、セキュリティ、適応性、使いやすさが向上します。AIはMFAの未来を担う重要な力となり、MFAシステムに変革をもたらす存在となっています。
結論:MFAは不正アクセスを防ぐ鍵
MFAは、不正アクセスの防止と包括的なデジタルセキュリティの鍵です。MFAは、ネットワークの保護において重要な役割を果たします。
MFAは第一の防衛線として、シンプルながら効果的なセキュリティ対策を確立します。これにより、たとえ1つの層が突破されても、システムの安全性が維持されます。MFAを導入することで、個人や組織は自らの利益を守るだけでなく、データの完全性、プライバシー、顧客やユーザーからの信頼を守る責任も果たせます。
MFAは単なるセキュリティオプションではなく、不可欠なセキュリティ対策です。アカウントを安全に保ちたいなら、MFAは必須です。
詳しくは、当社のガイドネットワークセキュリティに認証を利用する方法をご覧ください。