


Alors que les enjeux liés à la sécurisation des actifs en ligne ne cessent de croître, le piratage éthique permet aux entreprises de mieux comprendre légalement le fonctionnement des acteurs malveillants et d’améliorer leur posture de sécurité grâce à des professionnels de la sécurité.
Les outils de piratage éthique simulent des cyberattaques contre les systèmes, les applications et les réseaux afin de révéler les vulnérabilités que les pirates informatiques se réjouissent d’exploiter.
La sophistication croissante des cybermenaces rend les logiciels et outils de piratage éthique indispensables aux entreprises qui accordent de l’importance à leur cybersécurité.
Voici nos 8 choix parmi les meilleurs logiciels et outils de piratage éthique :
- Nmap : Idéal pour la découverte et la cartographie des réseaux (En savoir plus)
- Intruder : Idéal pour l’analyse des vulnérabilités dans le cloud (En savoir plus)
- Invicti : Idéal pour tester la sécurité des applications web (En savoir plus)
- Metasploit :Idéal pour le développement et le test d’exploits (En savoir plus)
- Nessus :Idéal pour une évaluation complète des vulnérabilités (En savoir plus)
- SQLMap :Idéal pour détecter et exploiter les injections SQL (SQLi) (En savoir plus)
- Wireshark : Idéal pour l’analyse des protocoles réseau (En savoir plus)
- Acunetix : Idéal pour l’analyse automatisée des vulnérabilités web (En savoir plus)
- Comparatif des meilleurs logiciels et outils de piratage éthique
- Nmap
- Intruder
- Invicti
- Metasploit
- Nessus
- SQLMap
- Wireshark
- Acunetix
- Principales fonctionnalités des logiciels et outils de piratage éthique
- Comment choisir les meilleurs logiciels et outils de piratage éthique pour mon entreprise ?
- Foire aux questions (FAQ)
- Méthodologie
- En résumé : protéger votre entreprise grâce aux outils de piratage éthique
Comparatif des meilleurs logiciels et outils de piratage éthique
Les logiciels de piratage éthique étant nombreux, il est essentiel de comprendre les capacités des outils envisagés afin de prendre une décision éclairée. Voici une comparaison de nos meilleurs choix en fonction de leurs fonctionnalités et de leurs tarifs.
| Analyse des réseaux | Analyse des vulnérabilités web | Détection des injections SQL | Développement d’exploits | Analyse des protocoles | Basé sur le cloud | Analyse automatisée | Prix de départ | |
|---|---|---|---|---|---|---|---|---|
| Nmap | ✔ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | Gratuit |
| Intruder | ✔ | ✔ | ✔ | ✘ | ✘ | ✔ | ✔ | 160 $/mois pour 1 application |
| Invicti | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Consulter Invicti |
| Metasploit | ✔ | ✔ | ✔ | ✔ | ✘ | ✘ | Partiel | Consulter Metasploit |
| Nessus | ✔ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | 3 590 $/an |
| SQLMap | ✘ | ✘ | ✔ | ✘ | ✘ | ✘ | ✔ | Gratuit |
| Wireshark | ✘ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | Gratuit |
| Acunetix | ✘ | ✔ | ✔ | ✘ | ✘ | ✘ | ✔ | Consulter Acunetix |
Aller à :
- Principales fonctionnalités des logiciels et outils de piratage éthique
- Comment choisir les meilleurs logiciels et outils de piratage éthique pour mon entreprise ?
- Foire aux questions (FAQ)
- Méthodologie
Nmap
Idéal pour la découverte et la cartographie des réseaux
Nmap, abréviation de Network Mapper, est un outil open source populaire dédié à la découverte des réseaux et à l’audit de sécurité. Les administrateurs réseau et système peuvent détecter les appareils présents sur un réseau et trouver les ports ouverts ainsi que divers attributs du réseau, entre autres services.
Nmap fonctionne sur tous les principaux systèmes d’exploitation informatiques, ce qui témoigne de sa polyvalence et renforce sa position de choix privilégié pour évaluer la posture de sécurité des réseaux.
Tarifs
Nmap est open source et gratuit, ce qui signifie que vous pouvez l’utiliser et le distribuer conformément aux conditions de sa licence.
Fonctionnalités
Figure A
- Découverte des hôtes pour identifier les appareils actifs sur un réseau.
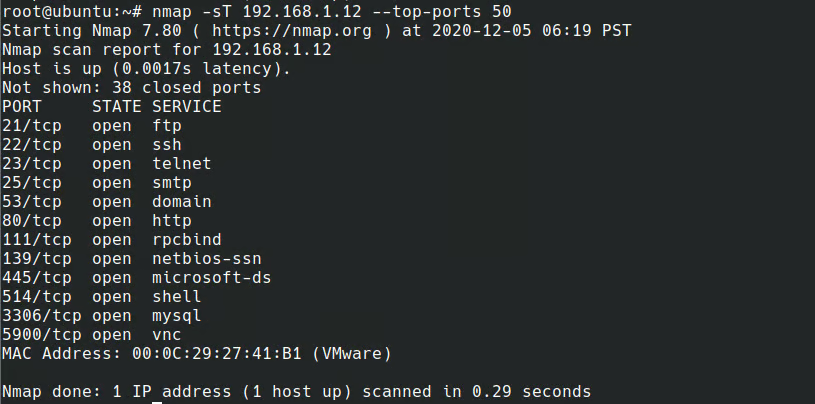
- Analyse des ports (Figure A) pour détecter les ports ouverts sur les appareils du réseau.
- La fonctionnalité de détection du système d’exploitation détermine le système d’exploitation des appareils en réseau.
- Détection des versions pour identifier les versions des applications et des services.
- Interaction scriptable à l’aide du Nmap Scripting Engine (NSE).
Avantages
- Impressionnantes capacités de découverte et de cartographie des réseaux.
- Prend en charge des dizaines de techniques de cartographie et d’analyse.
- Outil open source de découverte des réseaux.
Inconvénients
- L’interface en ligne de commande peut être intimidante pour les débutants.
- Nécessite des mises à jour régulières pour rester précis.
Intruder
Idéal pour l’analyse des vulnérabilités dans le cloud
Intruder est un outil d’analyse des vulnérabilités dans le cloud de premier plan qui aide les utilisateurs à identifier les faiblesses de cybersécurité de leurs systèmes en ligne avant les acteurs malveillants. Il recherche de manière proactive les nouvelles menaces et fournit une interprétation spécifique des menaces afin de simplifier la gestion des vulnérabilités et d’éviter les coûteuses violations de données.
Intruder propose également un service de tests d’intrusion continus, ce qui en fait un excellent choix pour détecter les faiblesses avant les pirates, sans avoir besoin de disposer d’une expertise en interne.
Tarifs
Intruder propose trois formules : Essential, Pro et Premium. Le tarif de chacune varie en fonction du nombre d’applications et de cibles d’infrastructure à analyser, à partir de 160 $ par mois pour une application et une cible. Vous pouvez utiliser leur calculateur de tarifs, contacter Intruder pour obtenir un devis personnalisé ou essayer gratuitement l’abonnement Pro pendant 14 jours.
Fonctionnalités
Figure B
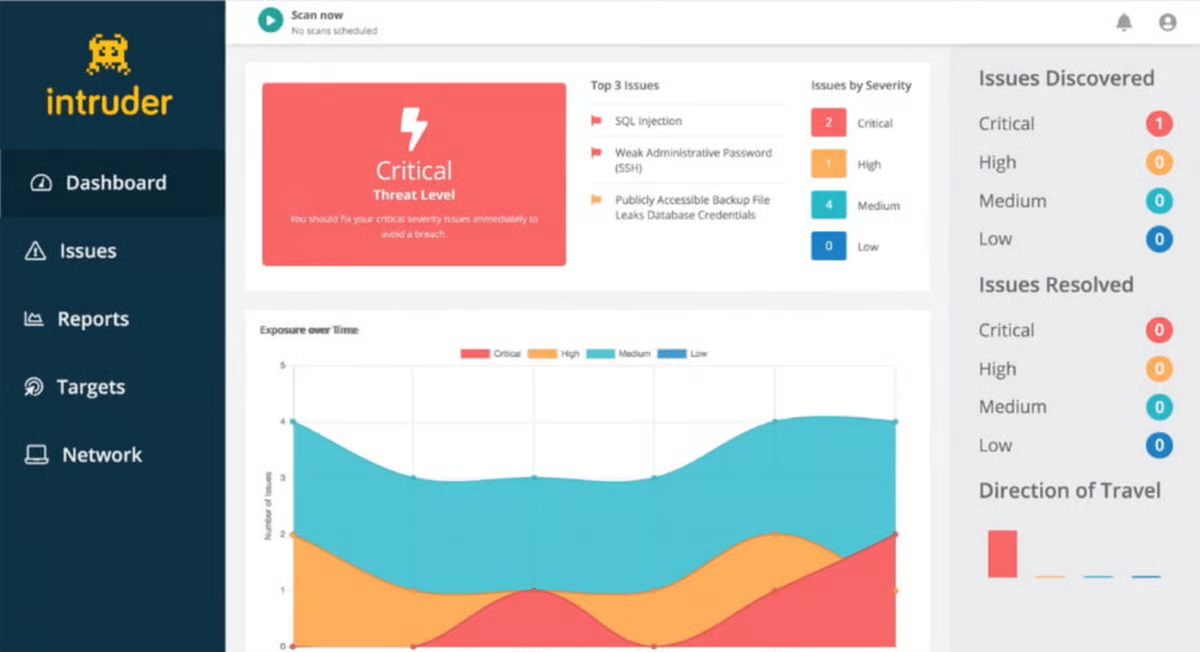
- Analyses automatisées des vulnérabilités externes, internes, cloud, web et des API (Figure B).
- Hiérarchisation intelligente des problèmes pour visualiser toutes les vulnérabilités sur une seule plateforme.
- Service de tests d’intrusion continus.
- Fonctionnalités de création de rapports et de conformité sans effort.
Avantages
- Interface conviviale, idéale pour les utilisateurs non techniques.
- Mise à jour régulière avec les dernières vérifications de vulnérabilités.
- Fournit des informations exploitables et des conseils de remédiation.
Inconvénients
- Le tarif peut être élevé pour les petites entreprises.
- Limité aux actifs en ligne et aux environnements cloud.
Invicti
Idéal pour tester la sécurité des applications web
Invicti, anciennement connu sous le nom de Netsparker, est un logiciel automatisé de test de la sécurité des applications qui aide les entreprises à sécuriser des milliers de sites web et à réduire considérablement les risques d’attaque. Axé sur l’automatisation, il propose une suite d’outils permettant d’exposer les vulnérabilités des applications web et permet aux entreprises disposant d’environnements complexes d’automatiser leur sécurité web en toute confiance.
Tarifs
Invicti propose deux formules premium, Invicti Pro et Invicti Enterprise, mais aucune ne dispose d’un modèle tarifaire transparent. L’entreprise propose également un essai gratuit et une démonstration, et ses tarifs sont fondés sur le nombre d’applications et d’API. Contactez Invicti pour obtenir le détail des tarifs.
Fonctionnalités
Figure C
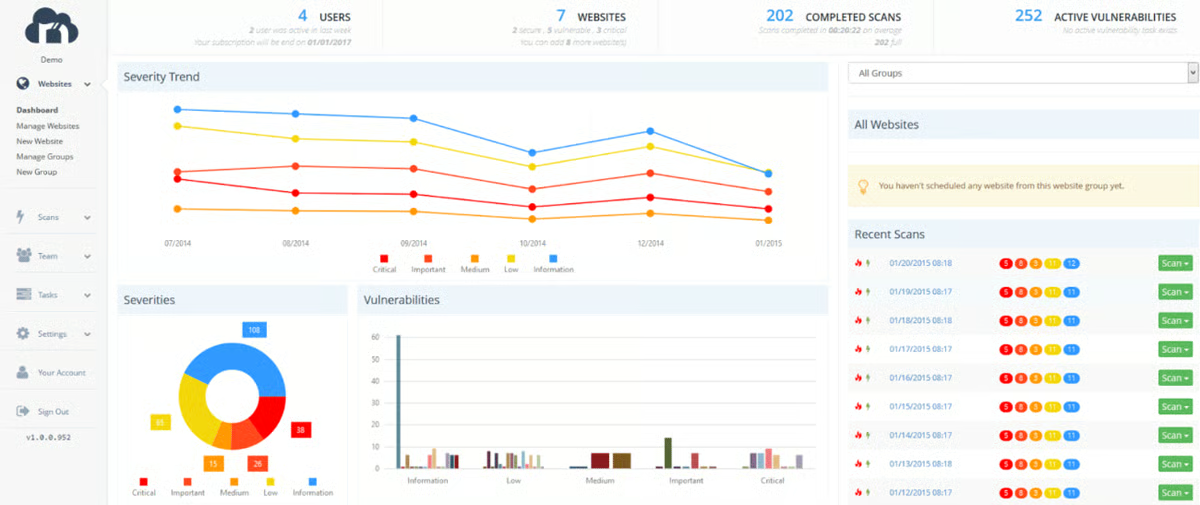
- Analyse automatisée des vulnérabilités web (Figure C).
- Exploration et analyse avancées des applications web, des sites web et des API.
- Détection de milliers de vulnérabilités avec une grande précision d’analyse.
- Rapports détaillés sur les vulnérabilités, accompagnés de conseils de remédiation.
Avantages
- Couverture étendue des vulnérabilités web.
- Interface conviviale avec des tableaux de bord intuitifs.
- Analyse continue et alertes en temps réel.
Inconvénients
- Peut générer des faux positifs nécessitant une vérification manuelle.
- Le tarif peut être élevé pour les portefeuilles web étendus.
Metasploit
Idéal pour le développement et le test d’exploits
Metasploit est un produit de test d’intrusion de Rapid7 qui permet aux utilisateurs de simuler en toute sécurité des attaques réalistes contre leurs réseaux afin de préparer leurs équipes de sécurité à identifier, atténuer et stopper les attaques réelles. Il dispose d’une vaste base de données de charges utiles et d’exploits pour accroître la productivité des testeurs d’intrusion, hiérarchiser et démontrer les risques, et évaluer la sensibilisation à la sécurité à l’aide de scénarios d’attaque réalistes.
Tarifs
Metasploit Framework est gratuit et open source, tandis que Metasploit Pro propose des fonctionnalités avancées, dont le tarif est disponible sur demande.
Fonctionnalités
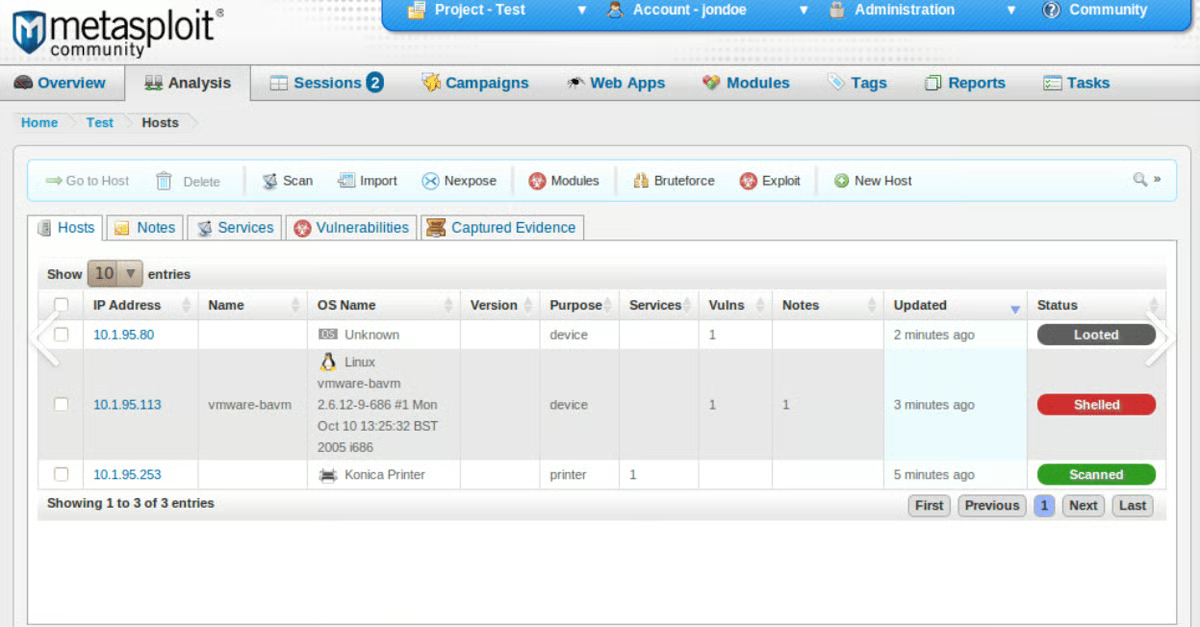
Figure D
- Vaste collection d’exploits et de charges utiles.
- Possibilité de créer et d’exécuter des exploits personnalisés.
- Fonctionnalités d’exploitation automatique, manuelle et post-exploitation.
- Validation des vulnérabilités et évaluation des risques (Figure D).
Avantages
- Mise à jour régulière avec les derniers exploits.
- Intégration avec d’autres outils de sécurité populaires.
- Convient aussi bien aux débutants qu’aux utilisateurs avancés.
Inconvénients
- L’interface en ligne de commande peut frustrer les utilisateurs non techniques.
- Peut mobiliser beaucoup de ressources lors des analyses ou des exploitations actives.
Nessus
Idéal pour une évaluation globale des vulnérabilités
Nessus, l’un des outils d’évaluation des vulnérabilités les plus fiables du secteur de la cybersécurité, offre aux utilisateurs une évaluation complète de leur environnement dans un monde de la sécurité en constante évolution. Cette solution vise à simplifier l’évaluation des vulnérabilités et à permettre aux utilisateurs d’aborder ces dernières sereinement, en réduisant le temps et les efforts consacrés à l’évaluation et à la remédiation des problèmes.
Tarifs
Nessus est proposé en deux versions. Nessus Professional est proposé à partir de 3 590 $ pour la première année, tandis que Nessus Expert commence à 5 290 $ — hors coûts de support et de formation pour chaque formule.
Fonctionnalités
Figure E
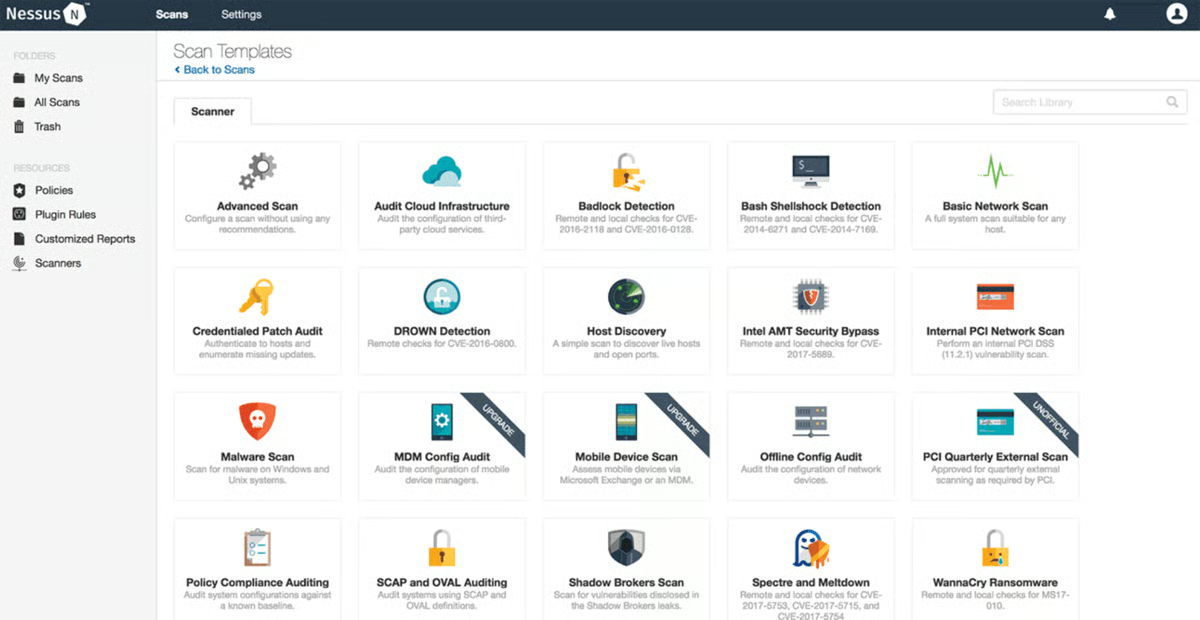
- Plus de 450 politiques et modèles prédéfinis (Figure E).
- Analyse des réseaux internes et externes.
- Audits de configuration et détection des logiciels malveillants.
- Intégration avec des solutions de gestion des correctifs.
Avantages
- Interface claire et conviviale avec des rapports détaillés.
- Base de données des vulnérabilités régulièrement mise à jour.
- Prise en charge de plugins personnalisés pour des analyses adaptées.
Inconvénients
- Le tarif peut être élevé pour les petites entreprises.
- Les configurations avancées peuvent nécessiter une expertise technique.
SQLMap
Idéal pour détecter et exploiter les injections SQL (SQLi)
SQLMap est un outil open source de test d’intrusion qui permet de détecter et d’exploiter automatiquement les failles d’injection SQL (SQLi) et de prendre le contrôle des serveurs de bases de données. Il dispose d’un puissant moteur de détection et d’un ensemble dynamique de fonctionnalités et d’options couvrant l’identification des bases de données, ce qui permet aux utilisateurs d’accéder aux systèmes de fichiers sous-jacents et d’exécuter des commandes sur les systèmes d’exploitation via des connexions hors bande.
Tarifs
SQLMap est gratuit et open source.
Fonctionnalités
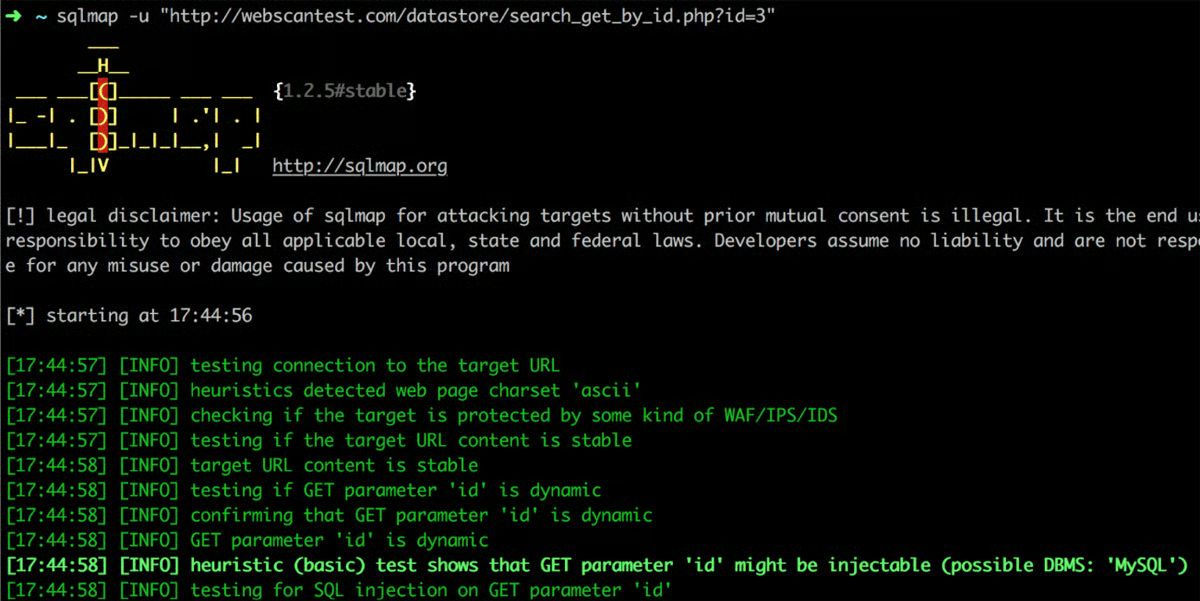
Figure F
- Prend en charge un large éventail de bases de données.
- Détection automatisée (Figure F) des failles d’injection SQL.
- Extraction de données, identification des bases de données et hachage des mots de passe.
- Prise en charge de 6 techniques d’injection SQL.
Avantages
- Fonctionnalités approfondies de test des injections SQL.
- SQLMap est régulièrement mis à jour avec de nouvelles techniques de détection.
- Il s’agit d’un outil en ligne de commande doté d’une documentation complète.
Inconvénients
- Absence d’interface utilisateur graphique.
- Nécessite une certaine connaissance du langage SQL pour les exploitations avancées.
Wireshark
Idéal pour l’analyse des protocoles réseau
Wireshark est un analyseur de protocoles réseau réputé qui permet aux utilisateurs de capturer et d’inspecter les paquets circulant sur leur réseau. Grâce à ses capacités d’inspection approfondie, Wireshark fournit des informations sur le comportement du réseau, ce qui en fait un excellent outil de dépannage réseau et d’analyse de sécurité.
Tarifs
Wireshark est gratuit et open source.
Fonctionnalités
Figure G
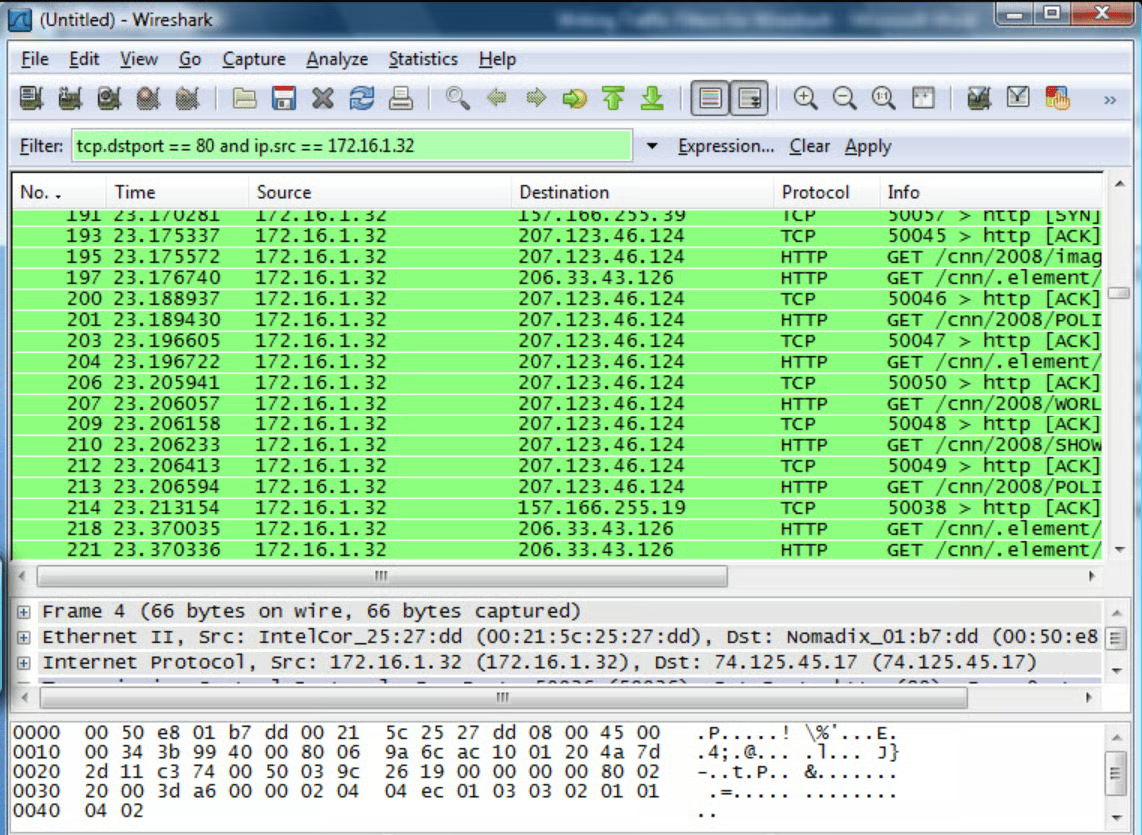
- Inspection et analyse approfondies des paquets (Figure G).
- Wireshark prend en charge un large éventail de protocoles.
- Fonctionnalités de filtrage pour des analyses ciblées.
- Interfaces graphiques et en ligne de commande.
Avantages
- Outil complet d’analyse des réseaux.
- Il est régulièrement mis à jour et prend en charge de nouveaux protocoles.
- Documentation en ligne complète et assistance de la communauté.
Inconvénients
- Peut être déroutant pour les débutants.
- Nécessite d’importantes ressources système pour les captures volumineuses.
Acunetix
Idéal pour l’analyse automatisée des vulnérabilités web
Acunetix est un outil automatisé de test de sécurité qui permet aux petites équipes de sécurité de gérer des problèmes importants de sécurité des applications, en veillant à ce que les entreprises gèrent les risques associés à tous les types d’applications web. Il automatise les processus de sécurité manuels et s’intègre directement aux outils de développement afin de permettre aux développeurs et aux équipes de sécurité de travailler de manière fluide et plus efficace.
Tarifs
Les tarifs d’Acunetix ne sont pas publiés. Des informations tarifaires détaillées sont disponibles sur demande.
Fonctionnalités
Figure H
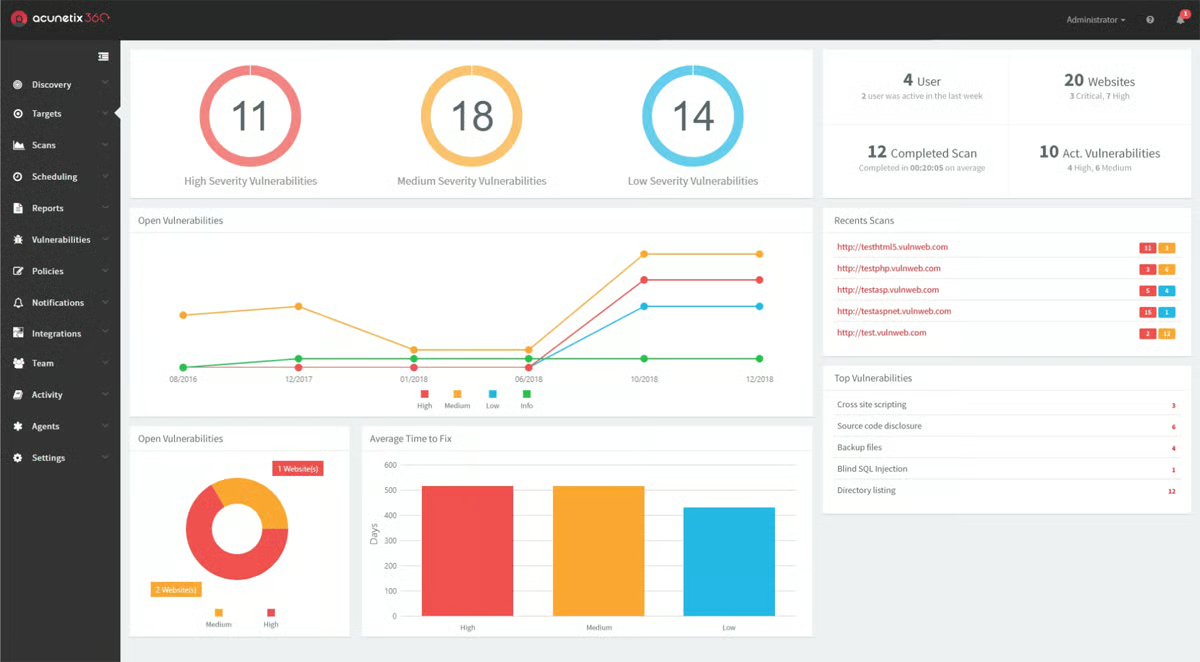
- Détection de plus de 7 000 vulnérabilités web (Figure H), y compris les vulnérabilités zero-day.
- Technologie DeepScan pour les sites utilisant massivement JavaScript.
- Sécurité intégrée des applications web avec les outils de développement.
- Prise en charge de l’intégration continue.
Avantages
- Large couverture des vulnérabilités web.
- Interface intuitive et conviviale.
- Propose des analyses continues des vulnérabilités.
Inconvénients
- Peut être coûteux pour les entreprises disposant d’un vaste portefeuille web.
- N’est pas à l’abri des faux positifs.
Principales fonctionnalités des logiciels et outils de piratage éthique
Les logiciels de piratage éthique adoptent une grande variété d’approches. Selon votre cas d’usage, vous devez surveiller la plupart, voire la totalité, des fonctionnalités suivantes.
Analyse des réseaux
Grâce à l’analyse du réseau, vous pouvez découvrir les appareils et les services présents sur un réseau, ainsi qu’identifier les appareils actifs, les ports ouverts et les services qui y fonctionnent. Cela offre une vue d’ensemble de la topologie du réseau et aide les entreprises à comprendre les points d’entrée potentiels et les faiblesses de leur infrastructure.
Analyse des vulnérabilités web
Cette fonctionnalité se concentre sur l’analyse des applications web afin de révéler des vulnérabilités telles que les injections SQL, les scripts intersites et d’autres menaces propres au web. Les applications web étant aujourd’hui essentielles aux activités des entreprises, l’analyse des vulnérabilités web contribue à garantir leur sécurité, à prévenir les fuites de données et à préserver la confiance.
Détection des injections SQL
Les outils dotés de cette fonctionnalité peuvent identifier d’éventuelles vulnérabilités SQLi dans les applications web, ce qui entraîne souvent un accès non autorisé aux bases de données. Les injections SQLi demeurant une menace courante, ces fonctionnalités sont essentielles pour détecter les vulnérabilités et protéger les données sensibles stockées dans les bases de données.
Développement et test d’exploits
Certains outils de piratage éthique peuvent développer, tester et déployer des exploits personnalisés contre les vulnérabilités identifiées, en simulant des scénarios d’attaque réels. Le développement et le test d’exploits contribuent à hiérarchiser les correctifs et les contre-mesures.
Analyse des protocoles
L’analyse des protocoles consiste à capturer et à analyser le trafic réseau afin de comprendre le comportement des protocoles et de détecter les anomalies. L’analyse du trafic réseau vous aidera à détecter les transferts de données non autorisés, les cyberattaques en cours ou d’autres activités malveillantes.
Opérations dans le cloud
Certains outils de piratage éthique fonctionnent dans le cloud et offrent des capacités d’évolutivité et d’accès à distance. La migration vers le cloud qui caractérise le paysage technologique actuel souligne le besoin d’outils capables de fonctionner dans des environnements cloud ou de les évaluer, et de garantir un niveau de sécurité cohérent sur toutes les plateformes.
Analyse automatisée
La possibilité d’effectuer des analyses sans intervention manuelle permet aux entreprises de réaliser des évaluations de sécurité régulières et cohérentes. L’automatisation garantit une détection rapide des vulnérabilités, réduisant ainsi la fenêtre d’opportunité des attaquants.
Comment choisir les meilleurs logiciels et outils de piratage éthique pour mon entreprise ?
Pour identifier l’outil de piratage éthique qui vous convient parfaitement, il est important de prendre en compte plusieurs facteurs. Vous devez connaître l’étendue de votre infrastructure. Par exemple, votre infrastructure repose-t-elle exclusivement sur le web ? La sécurité de votre réseau et de vos ordinateurs entre-t-elle également en ligne de compte ? En vous posant ces questions, vous comprendrez mieux vos besoins et le type d’outil qui peut y répondre.
Pour affiner encore votre choix, vous devez tenir compte des plateformes prises en charge par les outils envisagés. Les plateformes que vous utilisez sont-elles compatibles avec les outils considérés ?
La taille de votre entreprise et votre budget doivent également influencer votre décision. Vous devez vous assurer que l’outil sélectionné est adapté à la taille de votre environnement numérique et déterminer si l’utilisation d’outils open source pour certaines fonctionnalités répondant à vos besoins de sécurité peut vous permettre de réduire les coûts.
Enfin, pensez toujours à profiter des démonstrations lorsqu’elles sont disponibles afin de vous faire une idée concrète du fonctionnement des outils.
Foire aux questions (FAQ)
Les outils de piratage éthique sont-ils légaux ?
Oui, les outils de piratage éthique sont légaux lorsqu’ils sont utilisés avec une autorisation appropriée et à des fins légitimes, comme la sécurisation des propres systèmes d’une entreprise. Toute utilisation non autorisée contre des systèmes sans consentement est non seulement illégale, mais également contraire à l’éthique.
Puis-je utiliser plusieurs outils de piratage éthique simultanément ?
Oui, de nombreuses entreprises utilisent une combinaison d’outils pour couvrir l’ensemble de leur surface d’attaque. Chaque outil peut proposer des fonctionnalités uniques ou exceller dans certains domaines ; leur utilisation conjointe peut donc fournir une évaluation de sécurité plus globale.
L’utilisation d’outils de piratage éthique est-elle sûre ?
Lorsqu’ils sont utilisés correctement et de manière responsable, les outils de piratage éthique sont sûrs. Toutefois, seul le personnel autorisé doit pouvoir accéder à ces outils afin d’éviter les utilisations abusives.
Dois-je avoir des connaissances en cybersécurité pour utiliser ces outils ?
Si certains outils sont faciles à utiliser et conçus pour les débutants, d’autres peuvent nécessiter une compréhension élémentaire des concepts de cybersécurité. Il est utile de disposer de certaines connaissances ou d’une formation, en particulier pour les outils les plus avancés.
Méthodologie
Nous avons choisi des outils logiciels couvrant différents aspects du piratage éthique, puis comparé leurs fonctionnalités, leur facilité d’utilisation et leurs tarifs. Nous avons également évalué leurs pages produit et comparé les offres présentées avec des avis d’utilisateurs vérifiés afin de comprendre la manière dont les utilisateurs perçoivent les outils proposés.
En résumé : protéger votre entreprise grâce aux outils de piratage éthique
À mesure que les hackers gagnent en sophistication, il est aujourd’hui indispensable de pouvoir se mettre légalement et éthiquement à leur place afin d’améliorer le niveau de sécurité des entreprises. Investir dans ces outils promet de rééquilibrer les forces face aux acteurs malveillants, en aidant les entreprises à mieux sécuriser leurs actifs numériques et à renforcer la confiance de leurs parties prenantes.
Il existe des outils de piratage éthique adaptés à toutes les tailles d’équipe, à tous les cas d’usage et à tous les budgets. Toutefois, ces outils doivent être utilisés de manière responsable et avec les autorisations appropriées afin de ne pas devenir par inadvertance les menaces qu’ils cherchent à combattre.
Pour vous assurer que votre équipe dispose de l’expertise nécessaire pour utiliser efficacement les outils de piratage éthique, vous pouvez lui faire obtenir une certification en cybersécurité.