


Les solutions de sécurité réseau regroupent des outils logiciels qui protègent les réseaux informatiques contre les accès non autorisés, les cyberattaques et les violations de données. Ces solutions sécurisent les informations sensibles, préservent l’intégrité des données et maintiennent la confidentialité des communications au sein de l’organisation.
Voici notre sélection des meilleurs logiciels de sécurité réseau :
- BitDefender GravityZone: Meilleur prix et meilleure solution pour la sécurité web (En savoir plus)
- ESET Protect Platform: Meilleure solution pour la protection contre les attaques réseau (En savoir plus)
- TitanHQ: Meilleure solution pour la sécurité des e-mails et du DNS (En savoir plus)
- Malwarebytes: Meilleure solution pour la détection et la suppression des logiciels malveillants (En savoir plus)
- Kaspersky: Meilleure solution pour la protection des terminaux (En savoir plus)
- Avast Business: Meilleure solution pour les entreprises en croissance (En savoir plus)
- Sophos: Meilleure solution pour se protéger contre les rançongiciels (En savoir plus)
- Trend Micro: Meilleure solution pour la détection des menaces et les informations sur les vulnérabilités (En savoir plus)
- SolarWinds: Meilleure solution pour les fournisseurs de services gérés (MSP) (En savoir plus)
- Perimeter 81: Meilleure solution pour les réseaux cloud (En savoir plus)
- Comparatif des meilleurs logiciels de sécurité réseau
- BitDefender GravityZone
- ESET PROTECT Platform
- TitanHQ
- Malwarebytes
- Kaspersky
- Avast Business
- Sophos
- Trend Micro
- SolarWinds
- Perimeter 81
- Fonctionnalités clés des logiciels de sécurité réseau
- Comment nous avons évalué les logiciels de sécurité réseau
- Foire aux questions (FAQ)
- En résumé : choisir la meilleure solution de sécurité réseau pour votre entreprise
Comparatif des meilleurs logiciels de sécurité réseau
Le tableau ci-dessous présente un aperçu des fonctionnalités offertes par chaque logiciel de sécurité réseau au-delà du pare-feu, de la sécurité web et de la protection contre les logiciels malveillants. Il fournit des données sur la surveillance et la visibilité du réseau, la prévention intégrée des pertes de données (DLP), la consommation de ressources et l’impact sur la vitesse :
| Logiciel de sécurité réseau | Surveillance et visibilité du réseau | Prévention intégrée des pertes de données | Consommation de ressources | Impact sur la vitesse | Prix de départ |
|---|---|---|---|---|---|
| BitDefender GravityZone | Complète | Oui | Forte consommation de ressources | Faible | 20,99 $US/an par appareil |
| ESET Protect Platform | Complète | Non | Faible consommation de ressources | Modéré | Contacter le service commercial |
| TitanHQ | Bonne | Oui | Consommation minimale de ressources | Faible | Contacter le service commercial |
| Malwarebytes | Complète | Non | Forte consommation de ressources | Modéré | 69 $US/an par terminal |
| Kaspersky | Complète | Oui | Forte consommation de ressources | Modéré | 202,50 $US/an pour 5 utilisateurs (40,50 $US/utilisateur) |
| Avast Business | Avancée | Non | Forte consommation de ressources | Modéré | 29,67 $US/an par appareil |
| Sophos | Complète | Oui | Forte consommation de ressources | Modéré | Contacter le service commercial |
| Trend Micro | Complète | Oui | Forte consommation de ressources | Modéré | Voir le calculateur de coûts |
| SolarWinds | Complète | Oui | Forte consommation de ressources | Modéré | Contacter le service commercial ; licence perpétuelle disponible |
| Perimeter 81 | Bonne | Non | Consommation minimale de ressources | Modéré | 8 $US/mois par utilisateur (96 $US/an) |
BitDefender GravityZone
Meilleur prix et meilleure solution pour la sécurité web
Note globale : 4,25/5
- Coût : 4,5/5
- Fonctionnalités principales : 4,5/5
- Performances et fiabilité : 3/5
- Intégrations : 5/5
- Service client : 3,5/5
- Facilité d’utilisation : 3,25/5
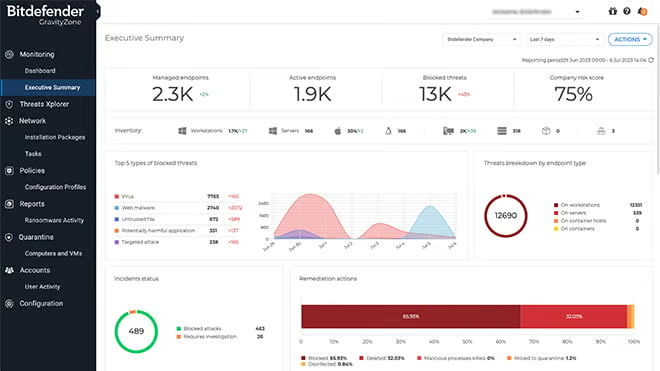
GravityZone de BitDefender est une plateforme de cybersécurité complète que vous pouvez déployer sur site ou faire héberger par BitDefender. Vous pouvez également opter pour une combinaison des deux. La plateforme propose une évaluation et une atténuation des risques afin d’aider les entreprises à comprendre les risques liés à la cybersécurité. Elle intègre la détection et réponse étendues (XDR) pour améliorer la détection et la visibilité des menaces.
GravityZone répond automatiquement aux incidents de sécurité et vous guide pour contenir rapidement les attaques. Elle inclut également des fonctionnalités avancées, telles que le renforcement de la sécurité et l’analyse des risques, l’anti-rançongiciel, le contrôle des applications, la défense contre les exploits, la défense contre les attaques sans fichier et la technologie d’apprentissage automatique (ML) pour détecter les menaces sophistiquées.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Analyse intégrée des risques qui analyse constamment les terminaux. | Prise en charge limitée des systèmes macOS. |
| La détection des anomalies et la défense contre les exploits bloquent les menaces plus tôt dans la chaîne d’attaque. | La console d’administration n’est pas conviviale. |
| Identifie les comportements des utilisateurs qui présentent un risque pour la sécurité. | Aucun système intégré de gestion des informations et des événements de sécurité (SIEM). |
Tarifs
BitDefender propose différentes options tarifaires pour les petites entreprises et les entreprises de taille moyenne à grande, ainsi que pour les fournisseurs de services gérés (MSP) :
Petites entreprises
- GravityZone Business Security Premium : 286,99 $US par an pour 5 appareils, dont 2 serveurs et 8 boîtes aux lettres
- GravityZone Business Security : 129,49 $US par an pour 5 appareils, dont 2 serveurs
- Small Business Security : 20,99 $US par an pour 1 appareil, dont 1 serveur
Entreprises de taille moyenne et grande
- GravityZone Business Security Enterprise
- GravityZone Business Security Premium
- GravityZone à la carte
Contactez leur équipe commerciale pour en savoir plus.
Fonctionnalités
- Fournit des informations sur les risques de cybersécurité associés à la configuration des terminaux et aux actions des utilisateurs.
- S’appuie sur le XDR pour défendre les terminaux et améliorer la détection et la visibilité des menaces.
- Réponses automatiques et guidées aux incidents de sécurité pour contenir rapidement les attaques.
- Réduit la surface d’attaque grâce au renforcement de la sécurité et à l’analyse des risques.
- Sauvegarde automatique des fichiers ciblés.
- Empêche les logiciels malveillants et les attaques zero-day
- Technologie anti-exploit.
- Technologie ML préventive spécialement conçue pour détecter les menaces complexes et les cyberattaques au moment de leur exécution.
- Propose un triage rapide des alertes et facilite l’analyse des incidents grâce à sa chronologie des attaques et aux résultats de sa sandbox.
- L’analyse des risques liés aux utilisateurs et aux terminaux identifie, hiérarchise et active automatiquement des mesures de renforcement pour remédier aux risques de configuration.
ESET PROTECT Platform
Meilleure solution pour la protection contre les attaques réseau
Note globale : 4,25/5
- Coût : 2,5/5
- Fonctionnalités principales : 4,25/5
- Performances et fiabilité : 4,25/5
- Intégrations : 5/5
- Service client : 4,5/5
- Facilité d’utilisation : 5/5
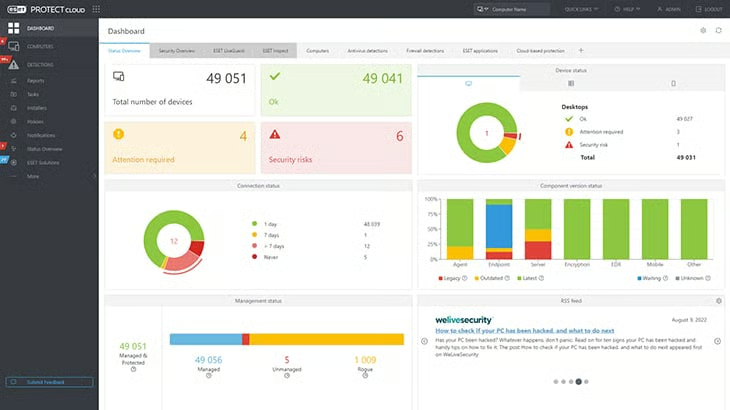
ESET PROTECT Platform offre une visibilité en temps réel sur les terminaux sur site et hors site, ainsi que des rapports complets. Elle propose toute une série de fonctionnalités, notamment la prévention des rançongiciels, la détection des menaces zero-day, la protection contre les botnets et les mises à jour automatiques.
La plateforme propose également des contrôles d’accès et des autorisations, la surveillance et le suivi des activités, des alertes et des notifications, la détection des anomalies et des logiciels malveillants, ainsi que des fonctionnalités anti-spam.
Les solutions d’ESET sont conçues pour être légères et avoir un impact minimal sur les performances du système, ce qui les rend adaptées à divers environnements informatiques. ESET PROTECT Platform permet aux entreprises de protéger leurs réseaux et leurs données, d’assurer la continuité de leurs activités et de respecter les réglementations.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Fonctionnalité avancée de contrôle d’accès basé sur les rôles (RBAC). | Absence de tarifs transparents. |
| Protection contre les botnets. | Aucun SIEM. |
| Détecte et neutralise les menaces zero-day. | Aucune fonctionnalité intégrée de prévention des pertes de données (DLP). |
Tarifs
ESET n’affiche pas les tarifs de ses solutions. Contactez leur service commercial pour obtenir des informations tarifaires.
Fonctionnalités
- Inspecte les paquets entrants et bloque les tentatives d’infiltration de l’ordinateur au niveau du réseau.
- Fournit des mises à jour automatiques sur chaque terminal.
- Protection avancée des données transitant par tous les serveurs généraux, les stockages de fichiers réseau et les serveurs polyvalents.
- Protège contre l’infiltration par des logiciels malveillants de type botnet, empêchant le spam et les attaques réseau lancées depuis le terminal.
- Propose des contrôles d’accès et des autorisations.
- Tableau de bord des activités offrant un aperçu rapide de l’état de sécurité du réseau.
- Surveille l’activité du réseau à l’aide d’un journal des événements.
- Détection des menaces zero-day.
- Alertes/notifications.
- Détection des anomalies et des logiciels malveillants.
- Fonctionnalités anti-spam.
TitanHQ
Meilleure solution pour la sécurité des e-mails et du DNS
Note globale : 3,5/5
- Coût : 1,75/5
- Fonctionnalités principales : 2,5/5
- Performances et fiabilité : 5/5
- Intégrations : 5/5
- Service client : 3,25/5
- Facilité d’utilisation : 5/5
TitanHQ propose une suite complète de solutions de cybersécurité axées sur la sécurité réseau, notamment pour la protection des e-mails et du web. Ses produits SpamTitan, WebTitan, SafeTitan, EncryptTitan et ArcTitan offrent collectivement une solution intégrée.
- SpamTitan est un outil avancé de protection contre le spam qui bloque le spam, les virus, les logiciels malveillants et les rançongiciels. Il utilise le ML et les heuristiques pour se défendre contre l’évolution des menaces.
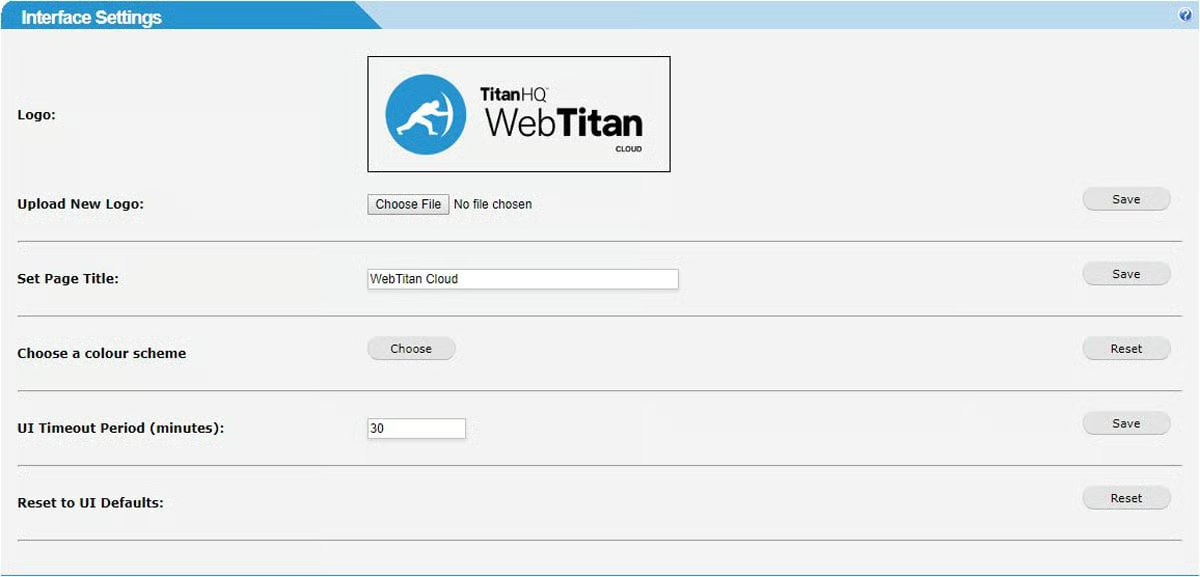
- WebTitan est un outil de sécurité DNS et de filtrage de contenu qui assure une protection proactive contre les menaces et les attaques web malveillantes. Il veille également au respect des politiques d’utilisation du web en entreprise en bloquant l’accès à certaines catégories de sites web.
- SafeTitan est un outil de formation à la sensibilisation à la sécurité (SAT) qui renforce la protection du facteur humain grâce à des formations contextuelles dispensées en temps réel.
- EncryptTitan est un système de chiffrement complet adapté aussi bien aux MSP qu’aux entreprises, qui facilite l’échange sécurisé d’informations par e-mail.
- ArcTitan est un outil d’archivage des e-mails dans le cloud qui réduit le coût et la complexité de l’archivage des e-mails et de la réponse aux demandes de découverte électronique. Il améliore également les fonctionnalités de recherche et de stockage des e-mails d’Office 365.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Dispose de techniques avancées de détection des menaces, comme l’apprentissage automatique bayésien et les heuristiques, pour se défendre contre l’évolution des menaces. | Absence de tarifs transparents. |
| Léger. | Aucune fonctionnalité dédiée d’analyse des vulnérabilités et de gestion des correctifs. |
| Utilise une protection basée sur l’IA contre les URL d’hameçonnage actives et émergentes, y compris les menaces zero-minute. | Aucun EDR ou XDR intégré. |
Tarifs
TitanHQ n’affiche pas les tarifs de ses produits sur son site web, mais indique que son modèle tarifaire repose sur une approche par utilisateur. L’entreprise propose également des options de facturation mensuelle pour répondre à des besoins et des budgets spécifiques.
Contactez leur équipe commerciale pour obtenir tous les détails tarifaires.
Fonctionnalités
- Cybersécurité à triple niveau de menace et multicouche.
- Protection contre le spam et les menaces web avec archivage des e-mails dans le cloud.
- Bloque le spam, les virus, les logiciels malveillants et les rançongiciels.
- Filtrage du spam des e-mails.
- La protection avancée contre les menaces utilise l’apprentissage automatique bayésien et les heuristiques pour se défendre contre l’évolution des menaces.
- Formation à la sensibilisation à la sécurité (SAT).
- Simulations d’hameçonnage illimitées.
- Sécurité DNS et filtrage de contenu.
- Protection proactive contre les menaces et les attaques web malveillantes.
- Prévention des pertes de données et conformité réglementaire et juridique.
- Améliore les fonctionnalités de recherche et de stockage des e-mails d’Office 365.
- Système de chiffrement complet.
- Échange sécurisé d’informations par e-mail.
Malwarebytes
Meilleure solution pour la détection et la suppression des logiciels malveillants
Note globale : 3,5/5
- Coût : 3/5
- Fonctionnalités principales : 3,25/5
- Performances et fiabilité : 2,5/5
- Intégrations : 5/5
- Service client : 2,75/5
- Facilité d’utilisation : 4,25/5
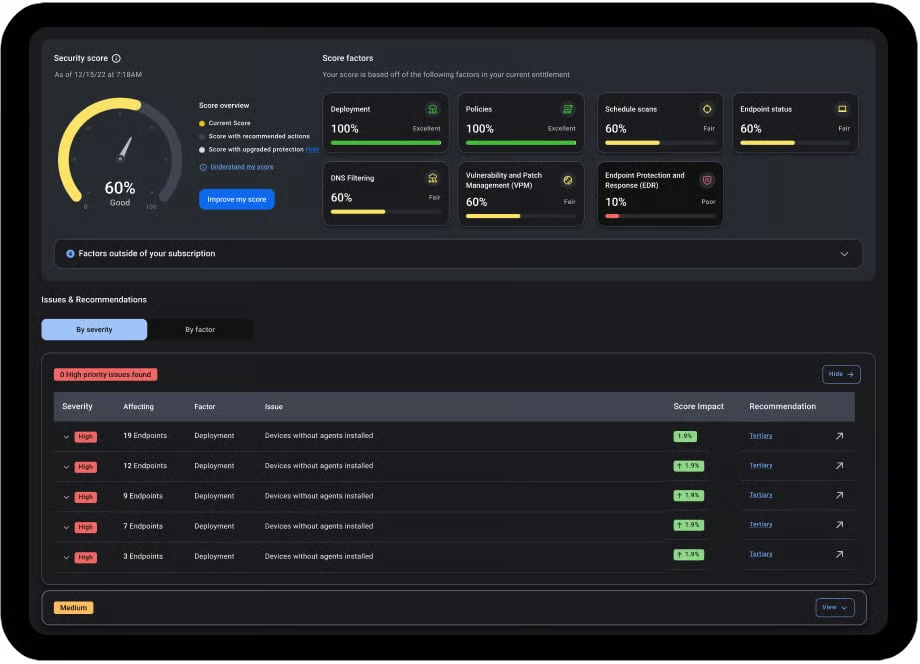
Malwarebytes propose un agent unique avec une gestion simple. Il intègre la détection et réponse sur les terminaux (EDR) qui utilise un ML unique de détection des anomalies pour détecter les menaces connues et inconnues sur les plateformes Windows, Mac et Linux. En outre, il propose des services de détection et de réponse gérées (MDR) qui traquent les menaces cachées en fonction des activités suspectes et des indicateurs de compromission (IOC) passés, réduisant ainsi le temps de présence et l’impact potentiel des menaces cachées.
Par ailleurs, Malwarebytes fournit un filtrage DNS qui bloque l’accès aux domaines web suspects connus et propose une analyse antivirus approfondie qui détecte des menaces ignorées par d’autres logiciels.
L’isolation réseau de la solution restreint les interactions entre les appareils, empêchant les accès non autorisés par des attaquants potentiels ainsi que l’établissement de connexions sortantes par les logiciels malveillants. Malwarebytes propose également une gestion centralisée, des options flexibles d’installation push et une gestion des actifs pour déployer les solutions, suivre, gérer et surveiller les terminaux.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Protection en temps réel. | Présente des conflits avec d’autres logiciels antivirus. |
| Interface simple et conviviale. | Aucune protection contre les fuites de données. |
| La fonctionnalité Browser Guard bloque les publicités, les escroqueries et les traceurs. | Aucun SIEM intégré. |
| Utilise un apprentissage automatique unique de détection des anomalies pour détecter les menaces connues et inconnues sur différentes plateformes. |
Tarifs
Malwarebytes propose des forfaits de tarifs par appareil :
- Core
- Advanced
- Elite
- Ultimate
Les forfaits commencent à 69 $US par terminal et par an, pour un minimum de 3 appareils. Contactez le service commercial de Malwarebytes pour en savoir plus.
Fonctionnalités
- Protection intégrée grâce à un agent unique convivial.
- EDR utilisant un ML unique de détection des anomalies.
- Services MDR.
- Filtrage DNS avec règles personnalisables et configuration de notifications.
- Analyse antivirus approfondie.
- Réseau privé virtuel (VPN) pour naviguer en ligne en toute sécurité et confidentialité.
- Options d’installation push et gestion des actifs pour protéger les terminaux.
- Bloque les publicités, les escroqueries et les traceurs.
- Protège contre les pièges à clics et les programmes potentiellement indésirables (PUP).
Kaspersky
Meilleure solution pour la protection des terminaux
Note globale : 3,75/5
- Coût : 3,75/5
- Fonctionnalités principales : 4,5/5
- Performances et fiabilité : 2,5/5
- Intégrations : 3,25/5
- Service client : 3,75/5
- Facilité d’utilisation : 5/5
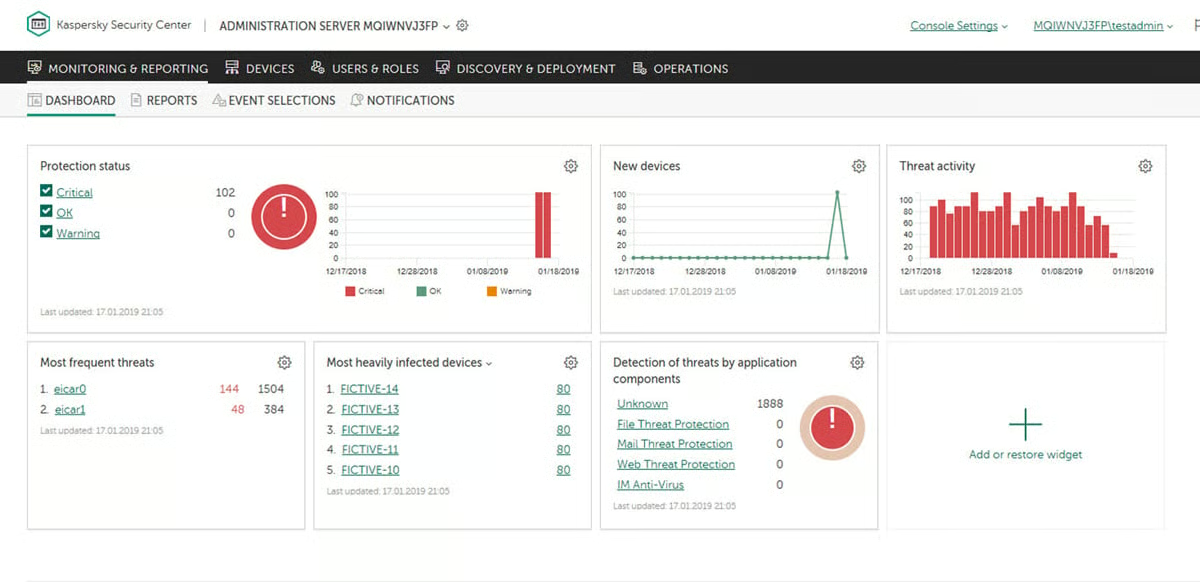
Les solutions de sécurité réseau de Kaspersky réduisent l’exposition aux cyberattaques grâce au renforcement de la sécurité des terminaux et améliorent la productivité grâce à des contrôles cloud. Sa solution Endpoint Security for Business se distingue par ses fonctionnalités spéciales qui protègent contre les menaces sans fichier.
La plateforme simplifie la gestion de la sécurité grâce à une console unifiée. En outre, ses technologies de protection agiles et son approche de protection multicouche fondée sur le ML et les renseignements sur les menaces garantissent une sécurité efficace. Kaspersky propose également une migration simple depuis les solutions de protection des terminaux tierces, ce qui facilite la transition.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Déploiement rapide sur toute plateforme ou infrastructure. | Ralentit les performances du réseau. |
| Renseignements sur les menaces en temps réel provenant de 80 millions de capteurs dans le monde. | Consomme beaucoup de ressources. |
| VPN avec une large prise en charge des systèmes d’exploitation et un grand nombre d’emplacements de serveurs. | Informations tarifaires limitées. |
| Politiques robustes en matière de mots de passe. | Aucun SIEM intégré. |
Tarifs
Kaspersky propose différents forfaits tarifaires pour les PME et les grandes entreprises.
Les tarifs pour les PME commencent à 202,50 $US par an pour 5 utilisateurs.
Kaspersky ne publie pas les tarifs de ses forfaits pour les entreprises : contactez son service commercial pour en savoir plus.
Fonctionnalités
- Protection multicouche contre les menaces de nouvelle génération, notamment grâce à des contrôles des applications, du web et des appareils.
- Gestion des vulnérabilités et des correctifs.
- Chiffrement des données.
- Politiques robustes en matière de mots de passe.
- Protection en temps réel contre les menaces en ligne, surveillance des fichiers et programmes suspects, ainsi que détection et prévention des attaques.
- Protection adaptative des terminaux à plusieurs niveaux, défense automatisée contre les menaces et renforcement de la sécurité des systèmes pour les environnements mixtes.
- Protection des ordinateurs contre les attaques réseau et le hameçonnage.
- Console unifiée pour simplifier la gestion de la sécurité.
- Détection des comportements après exécution et technologies de ML.
- Migration simple depuis les solutions de protection des terminaux tierces.
- VPN et pare-feu.
- Contrôles du web et des appareils.
- Gestion des actifs.
- Isolement des systèmes.
- Détection des logiciels malveillants.
- Rapports d’incident.
Avast Business
Meilleure solution pour les entreprises en croissance
Note globale : 3,75/5
- Coût : 3,75/5
- Fonctionnalités principales : 3,75/5
- Performances et fiabilité : 2,5/5
- Intégrations : 5/5
- Service client : 3,25/5
- Facilité d’utilisation : 3,25/5
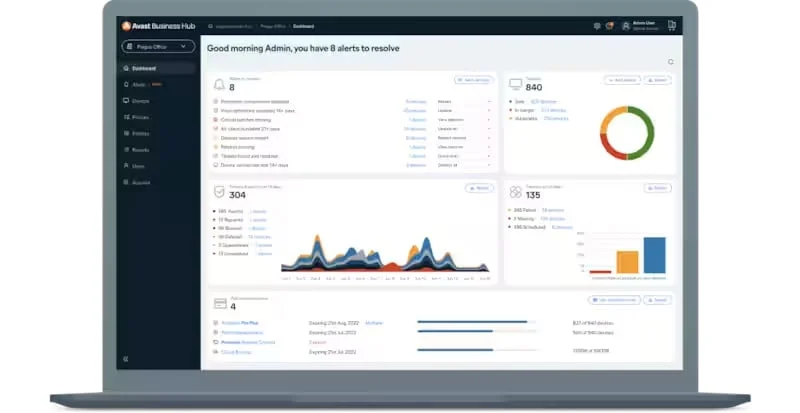
Avast Business optimise la sécurité réseau en fournissant tous ses services depuis le cloud. Cette approche réduit les coûts, notamment ceux liés aux réseaux étendus (WAN), et évite d’avoir à gérer des appliances réseau.
La solution effectue une inspection inline complète du trafic SSL et Internet sur tous les ports et protocoles, tout en mettant à jour les flux mondiaux de renseignements sur les menaces en temps réel. Elle inclut également la gestion des appareils et des politiques, des alertes et notifications centralisées, des commandes en temps réel, la découverte du réseau et le déploiement à distance.
Avast fournit une protection antimalware et antivirus pour protéger les appareils et les données contre les cyberattaques. La solution protège les entreprises contre les virus, les rançongiciels, les logiciels espions, les menaces zero-day et les vulnérabilités des réseaux Wi-Fi.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Protège les e-mails et l’activité web. | Processus d’installation chronophage. |
| Fonctionnalité antispam. | Consomme beaucoup de ressources. |
| Surveille les menaces sur l’ensemble du réseau et de tous les terminaux connectés. | Informations tarifaires limitées. |
| Surveillance du comportement des applications. | Aucun SIEM intégré. |
Tarifs
Avast propose trois tarifs pour les petites entreprises :
- Essential Business Security : 29,67 $US par appareil et par an
- Premium Business Security : 37,40 $US par appareil et par an
- Ultimate Business Security : 45,42 $US par appareil et par an
Ces forfaits couvrent jusqu’à 100 appareils. Pour les organisations qui en comptent plus de 100, contactez l’équipe commerciale d’Avast Business.
Fonctionnalités
- Inspection SSL complète sur tous les ports et protocoles.
- Inspection inline complète du trafic SSL et Internet.
- Mise à jour en temps réel des flux mondiaux de renseignements sur les menaces.
- Gestion intégrée des appareils et des politiques.
- Outils d’accès et d’assistance à distance.
- Antimalware et antivirus.
- Protège contre les rançongiciels, les logiciels espions, les menaces zero-day et les vulnérabilités des réseaux Wi-Fi.
- Passerelle Internet sécurisée.
- CyberCapture bloque les fichiers inconnus et les nouvelles menaces.
- Surveillance du comportement des applications.
- Protection des e-mails et de l’activité web.
- Extension de navigateur de sécurité.
- Antispam.
- Sandbox permettant d’exécuter des applications non fiables ou inconnues dans un environnement sécurisé.
Sophos
Meilleure solution pour lutter contre les rançongiciels
Note globale : 4/5
- Coût : 2,5/5
- Fonctionnalités principales : 4,5/5
- Performances et fiabilité : 2,5/5
- Intégrations : 5/5
- Service client : 4,5/5
- Facilité d’utilisation : 5/5
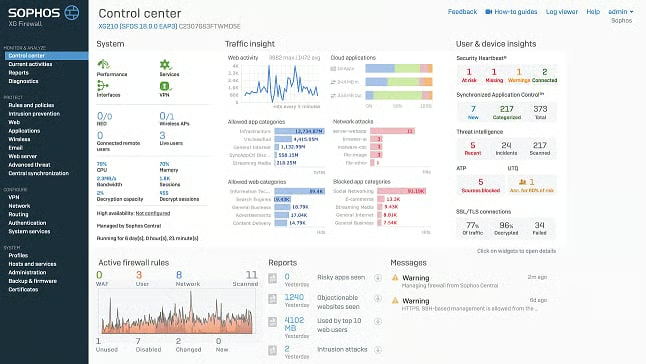
Sophos propose un ensemble d’outils de sécurité réseau pour protéger les entreprises contre diverses cybermenaces. Ses solutions incluent Sophos Firewall Security pour la défense du réseau et Sophos Wireless pour le Wi-Fi géré depuis le cloud. La plateforme intègre l’accès réseau Zero Trust (ZTNA) pour améliorer la segmentation, la sécurité et la visibilité.
Pour les entreprises qui souhaitent automatiser leurs workflows de sécurité et de gestion du réseau, les API Sophos Central sont disponibles. En outre, la solution Extended Detection and Response (XDR) de Sophos permet aux entreprises d’identifier les menaces et d’y répondre dans plusieurs services de sécurité.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Mesures actives contre les adversaires et ZTNA. | Aucun SIEM. |
| Technologie antirançongiciel intégrée, apprentissage profond et prévention des exploits. | Manque de transparence tarifaire. |
| Renseignements sur les menaces partagés entre les terminaux et le réseau. | Fonctionnalités limitées de l’agent pour terminaux dans les environnements macOS. |
Tarifs
Sophos ne publie pas les tarifs de ses solutions. Contactez son service commercial pour obtenir tous les détails tarifaires.
Fonctionnalités
- pare-feu de nouvelle génération.
- Wi-Fi géré depuis le cloud, avec évolutivité haute performance, détection synchronisée des menaces de sécurité et contrôle des accès au réseau.
- Commutateurs de couche d’accès réseau gérés depuis le cloud pour connecter, alimenter et contrôler l’accès des appareils à la périphérie du LAN.
- Segmentation, sécurité et visibilité améliorées par rapport aux VPN d’accès à distance traditionnels.
- Sécuriser la connectivité VPN SD-WAN grâce à un déploiement sans intervention.
- Inspection approfondie des paquets (DPI).
- Inspection TLS 1.3.
- Protection contre les menaces zero-day et par apprentissage automatique.
- Protection web.
- Authentification à deux facteurs (2FA).
Trend Micro
Meilleure solution pour la détection des menaces et les renseignements sur les vulnérabilités
Note globale : 4/5
- Coût : 2,5/5
- Fonctionnalités principales : 4,5/5
- Performances et fiabilité : 3/5
- Intégrations : 5/5
- Service client : 3,75/5
- Facilité d’utilisation : 4,25/5
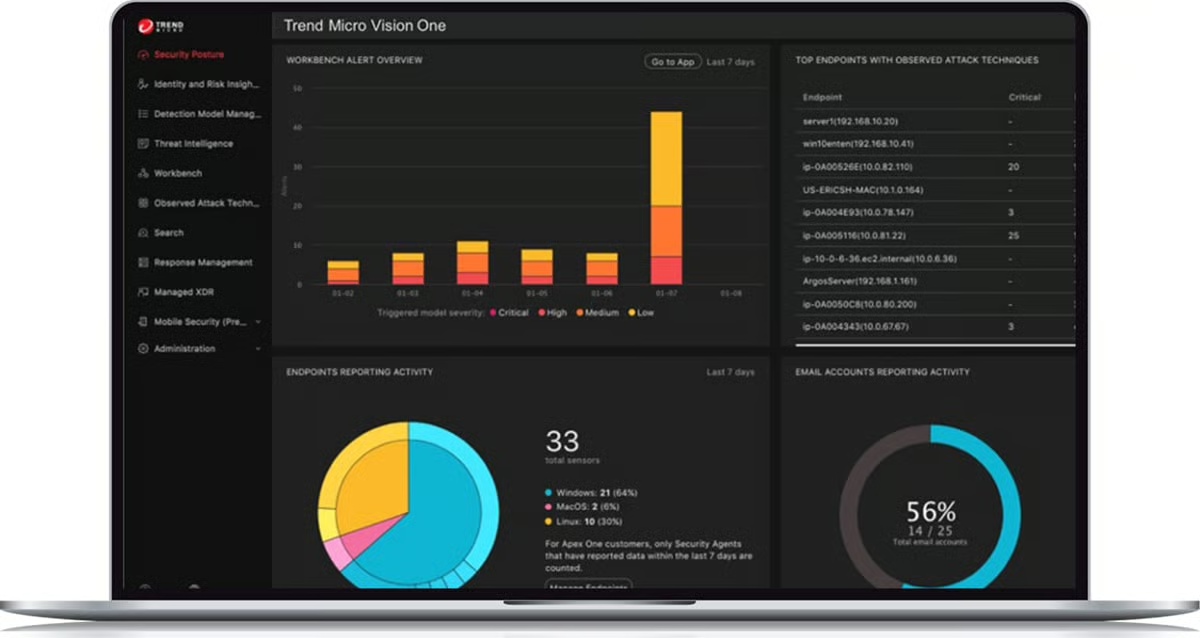
Trend Micro propose des solutions assurant une protection efficace de l’ensemble de l’environnement informatique, notamment des utilisateurs, des appareils, des applications et des réseaux. Ces solutions offrent diverses fonctionnalités, comme du matériel pour les centres de données qui traitent de gros volumes de données, des appliances virtuelles pour les agences et des solutions SaaS qui s’intègrent parfaitement à AWS et Azure afin de simplifier les opérations cloud. Elles proposent également des fonctionnalités de détection et de réponse sur plusieurs couches de sécurité.
Ce qui distingue les solutions de sécurité réseau de Trend Micro, c’est leur adaptabilité. Elles offrent notamment des fonctionnalités de Secure Access Service Edge (SASE) pour évaluer les risques en temps réel sur les connexions entre les utilisateurs, les appareils et les applications. Cette fonctionnalité est particulièrement utile pour réduire les risques et maintenir un environnement réseau sécurisé.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Propose des fonctionnalités de restauration après une attaque par rançongiciel. | Nombre important de faux positifs durant les tests. |
| Fonctionnalités SASE natives. | Manque de transparence tarifaire. |
| La fonctionnalité Deep Discovery Inspector offre une visibilité à 360 degrés en surveillant tous les ports réseau et plus de 105 protocoles différents. | Aucun SIEM. |
| Protection à l’exécution pour les charges de travail virtuelles, physiques, cloud et conteneurisées. |
Tarifs
Trend Micro ne communique pas les tarifs sur son site web, mais propose un calculateur de tarifs pratique, quoique très complexe, pour obtenir des estimations. Pour plus d’informations, vous pouvez contacter son service commercial.
Fonctionnalités
- Protège contre les vulnérabilités réseau connues, inconnues et non divulguées.
- Active automatiquement les renseignements sur les menaces.
- Protection à l’exécution pour les charges de travail virtuelles, physiques, cloud et conteneurisées.
- Accès sécurisé Zero Trust.
- XDR.
- Utilise le programme de chasse aux bugs Trend Micro (ZDI) pour accélérer la protection contre les menaces.
- Options de déploiement personnalisables.
- VPN.
- Restauration après une attaque par rançongiciel.
- Chiffrement des fichiers.
- Effectue des analyses du dark web.
- Sécurité des terminaux.
- Offre une visibilité à 360 degrés.
- Fonctionnalités SASE intégrées
SolarWinds
Meilleure solution pour les fournisseurs de services gérés (MSP)
Note globale : 3,5/5
- Coût : 1,75/5
- Fonctionnalités principales : 3,5/5
- Performances et fiabilité : 2,25/5
- Intégrations : 5/5
- Service client : 4,75/5
- Facilité d’utilisation : 3,25/5
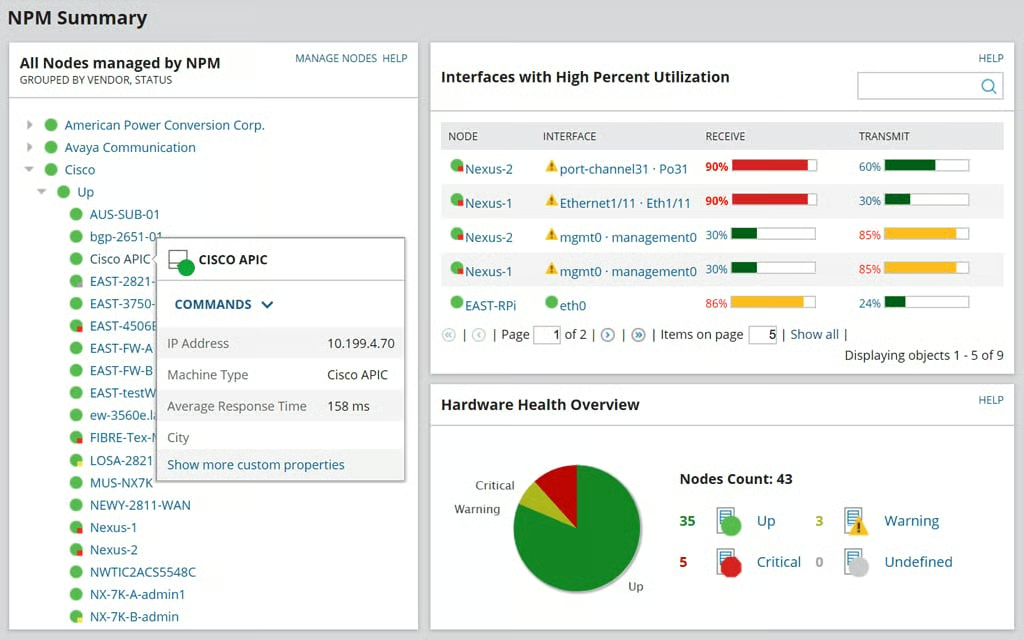
SolarWinds propose une vaste suite d’outils de sécurité réseau pour aider les entreprises de toutes tailles à protéger leurs réseaux contre les menaces. La solution excelle dans la visibilité en temps réel de la sécurité des pare-feu réseau, la surveillance des modifications apportées aux pare-feu et la création de filtres personnalisés pour des événements de pare-feu spécifiques. Elle propose également des sauvegardes de configuration planifiées et un outil de comparaison des configurations, indispensables pour assurer la conformité et garantir la disponibilité des sauvegardes.
Les fonctionnalités de surveillance des performances réseau et de gestion des configurations réseau de SolarWinds contribuent à détecter, diagnostiquer et résoudre les problèmes de performances réseau. En outre, ses fonctionnalités de gestion des adresses IP et des ports de commutateurs empêchent les conflits d’adresses IP et suivent les connexions des appareils, renforçant ainsi la sécurité du réseau. SolarWinds est idéal pour les fournisseurs de services gérés (MSP) qui souhaitent proposer des services de gestion réseau évolutifs, fiables et sécurisés.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Gestion centralisée des adresses IP. | Courbe d’apprentissage abrupte. |
| Gestion des configurations réseau qui prévient les interruptions du réseau. | Les mises à niveau prennent beaucoup de temps. |
| Sauvegardes de configuration planifiées. | Manque de transparence tarifaire. |
| Fonctionnalité SIEM native. |
Tarifs
SolarWinds propose des licences par abonnement et perpétuelles, mais n’affiche aucune information tarifaire. Contactez son service commercial pour en savoir plus.
Fonctionnalités
- Surveille l’activité du pare-feu pour identifier rapidement les activités anormales.
- Permet aux utilisateurs de créer des filtres personnalisés mettant en évidence des événements de pare-feu spécifiques.
- Prend en charge les sauvegardes de configuration planifiées.
- L’outil de comparaison des configurations permet aux utilisateurs d’identifier les modifications entre deux sauvegardes différentes.
- Fonctionnalités d’inventaire et d’audit.
- Automatise la gestion des configurations réseau, notamment les mises à niveau des micrologiciels.
- Surveillance complète des performances réseau.
- La gestion des configurations réseau prévient les interruptions du réseau et améliore les performances réseau.
- IP Address Manager (IPAM) permet de gérer les adresses IP de manière centralisée afin de prévenir les conflits d’adresses IP.
- User Device Tracker (UDT) prend en charge la gestion des ports de commutateurs.
- VoIP and Network Quality Manager (VNQM) surveille les performances des appels VoIP et consigne les problèmes de qualité afin d’assurer la sécurité et la fiabilité des communications VoIP.
Perimeter 81
Meilleure solution pour les réseaux cloud
Note globale : 3,25/5
- Coût : 1,25/5
- Fonctionnalités principales : 2,75/5
- Performances et fiabilité : 4,25/5
- Intégrations : 5/5
- Service client : 3,25/5
- Facilité d’utilisation : 4,25/5
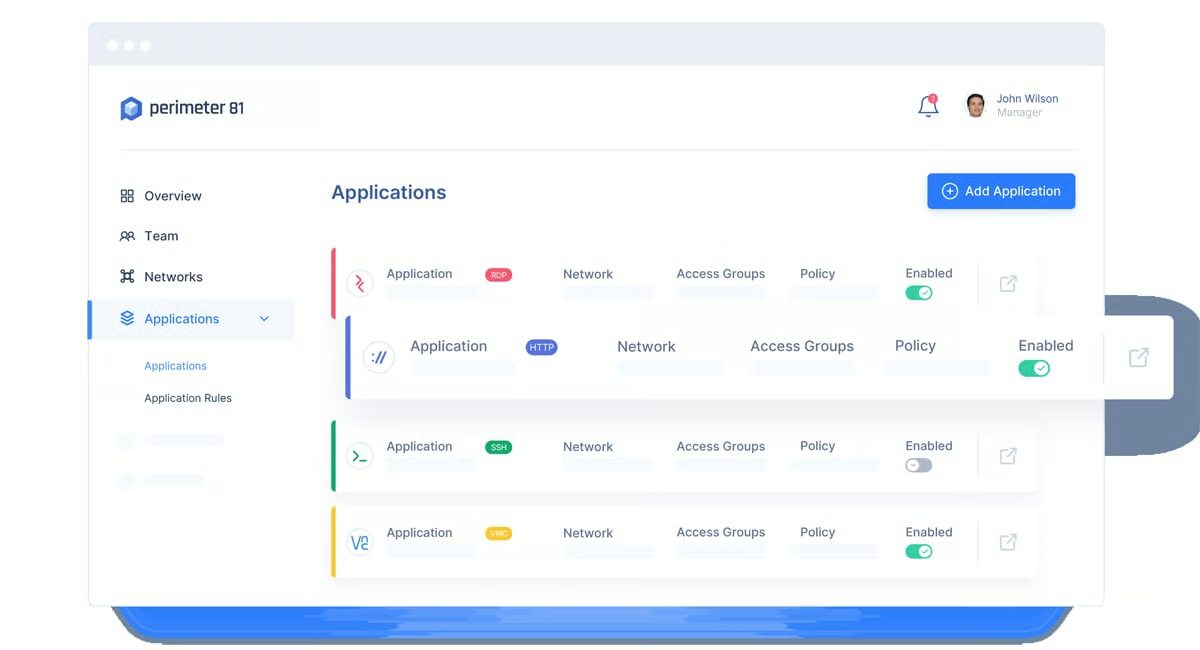
Perimeter 81 propose des services de sécurité réseau cloud qui offrent un accès unifié aux serveurs distants, contrôlent l’accès aux ressources d’infrastructure et établissent des connexions sécurisées entre Internet, les clouds privés et les fournisseurs de cloud public. La solution combine des fonctionnalités de sécurité réseau et applicative au sein du modèle de sécurité cloud afin d’assurer une couverture complète des applications réseau et cloud.
Cette plateforme est conçue pour répondre aux besoins des entreprises de toutes tailles, des petites start-up aux grandes entreprises. L’une de ses fonctionnalités notables est son modèle ZTNA, qui garantit que seuls les utilisateurs autorisés peuvent accéder aux ressources réseau. Plusieurs fonctionnalités avancées complètent cette capacité, notamment Firewall as a Service (FWaaS), Secure Web Gateway (SWG) et la protection contre les logiciels malveillants.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Utilise un FWaaS de pointe. | Pas d’essai gratuit. |
| VPN conforme à la norme HIPAA. | Aucun SIEM. |
| SASE intégré. | Aucune analyse des vulnérabilités ni gestion des correctifs. |
| Chiffrement de niveau bancaire. |
Tarifs
Perimeter 81 propose plusieurs options tarifaires :
- Essentials : 8 $ US par utilisateur et par mois. Inclut les fonctionnalités de base.
- Premium : 12 $ US par utilisateur et par mois. Inclut les fonctionnalités avancées.
- Premium Plus : 16 $ US par utilisateur et par mois. Inclut une sécurité multicouche pour les grandes organisations.
- Enterprise : Pour les entreprises de plus de 50 employés. Le tarif de cette formule est disponible en contactant le service commercial.
Fonctionnalités
- ZTNA pour créer des politiques d’accès adaptatives fondées sur le principe du moindre privilège, en fonction de l’appareil, de l’identité, du rôle et de l’emplacement.
- Firewall as a Service (FWaaS).
- Le SWG contrôle l’accès au web et bloque les logiciels malveillants grâce à une approche multicouche assurant la protection des appareils et du cloud.
- Maintient simultanément des connexions chiffrées aux ressources internes privées et des connexions non chiffrées à l’Internet ouvert.
- Accès sans agent pour les sous-traitants tiers et les autres membres du personnel qui ont besoin d’un accès limité aux applications, avec des connexions privées pour chaque application.
- Chiffrement AES-256 de niveau bancaire et connexions SSL individuelles entre l’utilisateur et l’application.
- Garantit un accès Zero Trust sur les appareils iOS et Android ainsi que sur les ordinateurs de bureau PC, Linux et Mac.
- Filtrage web.
- Authentification multifacteur (MFA).
- Protection automatique des réseaux Wi-Fi.
- Filtrage DNS.
- Vérification de la posture des appareils.
- Console de gestion cloud.
- Tableau de bord de supervision.
Fonctionnalités clés des logiciels de sécurité réseau
Plusieurs types d’outils de sécurité réseau et technologies constituent une plateforme complète de sécurité réseau. Il s’agit notamment des pare-feu, des antivirus et outils antimalware, de la surveillance et de la visibilité du réseau, de la gestion des identités et des accès, du chiffrement et de la protection des données, de la sécurité web, de la détection et de la réponse, de l’analyse des vulnérabilités et de la gestion des correctifs, ainsi que des solutions SIEM. De hautes performances et une grande fiabilité sont également des caractéristiques importantes des logiciels de sécurité réseau.
Pare-feu
Les pare-feu sont un composant fondamental des logiciels de sécurité réseau : ils contrôlent et suivent le flux du trafic réseau. Ils servent de barrière entre les réseaux internes de confiance et les réseaux externes non fiables, et appliquent des règles de sécurité prédéfinies afin d’empêcher les accès non autorisés et les cybermenaces potentielles.
Essentiellement, les pare-feu constituent la première ligne de défense, atténuant le risque de cyberattaques et préservant l’intégrité des systèmes en réseau.
Antivirus et outils antimalware
Les antivirus et outils antimalware protègent contre les menaces liées aux logiciels malveillants. Ils détectent, mettent en quarantaine et suppriment différents types de logiciels malveillants, notamment les virus, les vers, les chevaux de Troie et les logiciels espions. En analysant continuellement les fichiers, les e-mails et les autres données à la recherche de signatures et de comportements caractéristiques de logiciels malveillants connus, les programmes antivirus contribuent à stopper la propagation des infections et à protéger les informations sensibles.
Les antivirus et outils antimalware bloquent les logiciels nuisibles susceptibles de compromettre la confidentialité des données et de perturber les opérations réseau.
Surveillance et visibilité du réseau
La surveillance du réseau et les fonctionnalités de visibilité fournissent des informations en temps réel sur les activités du réseau. La surveillance détecte rapidement les anomalies et les menaces potentielles, ce qui permet d’y répondre sans délai. La visibilité offre une compréhension approfondie du comportement du réseau, contribuant à la réponse aux incidents, à l’optimisation des performances, à l’application des politiques et à la gestion de la conformité.
Ensemble, la surveillance et la visibilité contribuent à une posture de sécurité proactive en révélant et en traitant rapidement les incidents de sécurité, tout en optimisant les performances globales du réseau.
Gestion des identités et des accès (IAM)
Les outils de gestion des identités et des accès (IAM) contrôlent et gèrent l’accès des utilisateurs aux ressources réseau. Ces outils garantissent que seules les personnes autorisées disposent de privilèges d’accès appropriés, réduisant ainsi le risque d’accès non autorisés, de violations de données et de menaces internes.
En assurant un contrôle centralisé des identités, de l’authentification et de l’autorisation des utilisateurs, les outils IAM renforcent la sécurité et simplifient la gestion des utilisateurs.
Chiffrement et protection des données
Le chiffrement et la protection des données jouent un rôle essentiel dans l’efficacité de la prévention des pertes de données (DLP) au sein de la sécurité réseau. Le chiffrement protège la confidentialité et l’intégrité des informations sensibles, tandis que la DLP renforce cette défense en surveillant activement les données, en détectant les violations de politiques et en empêchant les accès non autorisés ou les fuites de données.
Les mécanismes de chiffrement, de protection des données et de DLP constituent une défense solide contre les menaces et garantissent une approche rigoureuse de la protection des données sensibles.
Analyse des vulnérabilités et gestion des correctifs
L’analyse des vulnérabilités permet d’identifier les failles d’un réseau et d’atténuer proactivement les menaces. La gestion des correctifs, quant à elle, favorise une action rapide contre les vulnérabilités connues grâce à l’application de correctifs et de mises à jour. Ces fonctionnalités contribuent à renforcer le réseau contre les exploits potentiels, à réduire la surface d’attaque et à limiter la fenêtre d’opportunité dont disposent les cybercriminels pour exploiter les vulnérabilités.
Gestion des informations et des événements de sécurité (SIEM)
En agrégeant et en analysant les données provenant de diverses sources, le SIEM améliore la posture de sécurité globale en détectant les menaces potentielles et en y répondant en temps réel, ce qui renforce la résilience du réseau face aux cybermenaces.
Les solutions SIEM facilitent la surveillance, l’analyse et la corrélation centralisées des événements de sécurité sur l’ensemble du réseau, et permettent aux organisations de répondre aux exigences de conformité.
Performances et fiabilité élevées
Les performances et la fiabilité élevées sont également des caractéristiques essentielles d’une solution de sécurité réseau en raison de leur impact sur l’efficacité globale du système. Une utilisation minimale des ressources garantit que le logiciel fonctionne correctement sans ralentir considérablement la vitesse du réseau. La fiabilité permet d’assurer des opérations de sécurité continues et cohérentes, en réduisant les temps d’arrêt et les failles de sécurité potentielles.
Comment nous avons évalué les logiciels de sécurité réseau
Pour trouver les meilleurs logiciels et outils de sécurité réseau en 2023, nous avons évalué systématiquement différents fournisseurs. Notre approche consistait à examiner six aspects clés de chaque solution logicielle : le coût, les fonctionnalités principales, les performances et la fiabilité, le service client, les intégrations et la facilité d’utilisation.
Nous avons étudié l’efficacité de chaque logiciel au regard des critères définis dans ces catégories. Nous avons ensuite attribué des notes en fonction de notre évaluation et calculé le score de chaque solution.
Coût – 20 %
Pour évaluer les coûts, nous avons pris en compte la transparence tarifaire ainsi que la disponibilité des essais gratuits et leur durée. Nous avons également vérifié si le fournisseur proposait plusieurs modèles ou options tarifaires et donnait aux entreprises la possibilité de choisir une formule adaptée à leurs besoins.
Gagnant du critère : BitDefender GravityZone
Fonctionnalités principales – 25 %
Pour les fonctionnalités principales, nous avons vérifié si le logiciel de sécurité réseau intégrait les fonctionnalités suivantes : pare-feu, détection et prévention des intrusions, analyse des vulnérabilités et gestion des correctifs, gestion des identités et des accès, surveillance et visibilité du réseau, antivirus et protection contre les logiciels malveillants, chiffrement et protection des données, sécurité web, détection et réponse, et SIEM.
Gagnants du critère : Bitdefender GravityZone, Kaspersky, Sophos et Trend Micro
Performances et fiabilité – 10 %
Pour mesurer les performances et la fiabilité de chaque fournisseur, nous avons étudié sa consommation de ressources, sa capacité d’évolution et son impact sur la vitesse du réseau.
Gagnants du critère : ESET PROTECT Platform, Perimeter 81 et TitanHQ
Service client – 20 %
Nous avons déterminé si chaque fournisseur proposait les options d’assistance suivantes à ses clients : chat en direct, téléphone, e-mail, communauté et documentation.
Nous avons également pris en compte la disponibilité de ces options pour tous les utilisateurs, quels que soient leurs niveaux de paiement, leurs horaires de disponibilité et les délais de réponse rapportés par les utilisateurs réels.
Gagnant du critère : SolarWinds
Intégrations – 15 %
Pour les intégrations, nous avons examiné le nombre de solutions tierces avec lesquelles les solutions s’intègrent directement. Nous avons également pris en compte la prise en charge des intégrations personnalisées.
Gagnants du critère : BitDefender GravityZone, Malwarebytes, Avast Business, Sophos, Trend Micro, ESET PROTECT Platform, SolarWinds et Perimeter81
Facilité d’utilisation – 10 %
Nous avons étudié divers avis d’utilisateurs afin d’évaluer la convivialité des outils de sécurité réseau. Nous avons déterminé si chaque logiciel était facile à installer et à gérer pour des utilisateurs présentant différents niveaux d’expertise technique.
Gagnants du critère : Kaspersky, Sophos et ESET PROTECT Platform
Foire aux questions (FAQ)
Un réseau peut-il être totalement sécurisé ?
Aucun réseau ne peut être considéré comme totalement sécurisé, car la cybersécurité est dynamique et évolue constamment, de nouvelles menaces et vulnérabilités apparaissant en permanence. Il est toutefois possible de mettre en œuvre des mesures de sécurité robustes afin de réduire considérablement le risque de violation.
Quel est le meilleur outil pour défendre un réseau ?
En définitive, le meilleur outil pour défendre votre réseau dépendra de nombreux facteurs qui définissent votre cas d’usage particulier. Les réseaux sont complexes et multidimensionnels, et la sécurité réseau ne fait pas exception.
Cela étant dit, d’après nos recherches rigoureuses, les solutions de sécurité les mieux adaptées au plus large éventail de cas d’usage liés à la défense des réseaux sont ex æquo : BitDefender GravityZone et ESET PROTECT Platform. Ces deux outils offrent un large éventail de fonctionnalités natives pour protéger presque tous les aspects de votre réseau et de vos systèmes.
Existe-t-il des solutions gratuites de sécurité réseau ?
Oui, de nombreux outils et services réseau gratuits sont disponibles aujourd’hui, notamment les suivants :
| Logiciels gratuits de sécurité réseau | Description |
|---|---|
| FortifyData | Évaluation des vulnérabilités |
| OpenVAS | Analyseur de vulnérabilités |
| ShadowServer | Rapports réseau |
| Zscaler | Évaluation du risque de rançongiciel |
| Cloudflare Unmetered DDoS Protection | Déni de service distribué (DDoS) protection |
Pour obtenir une liste plus complète des outils et services de cybersécurité gratuits, consultez les recommandations de la Cybersecurity and Infrastructure Security Agency (CISA) page.
En résumé : choisir la meilleure solution de sécurité réseau pour votre entreprise
Choisir le bon logiciel de sécurité réseau peut avoir un impact considérable sur l’efficacité des activités de votre entreprise. Il ne s’agit pas simplement de sélectionner la solution la plus avancée, mais celle qui répond le mieux à vos besoins et à votre contexte spécifiques.
Tenez compte de facteurs tels que la taille de votre réseau, la nature de vos données et, bien sûr, votre budget. N’hésitez pas à vous inscrire à des essais gratuits pour découvrir directement ce que le logiciel peut faire pour votre organisation. Recherchez des solutions qui offrent un bon équilibre entre fonctionnalités sophistiquées et facilité d’utilisation.
L’objectif de la sécurité réseau n’est pas d’atteindre une sécurité totale — ce qui est impossible —, mais de gérer et de réduire les risques à un niveau acceptable. Il s’agit d’un processus continu qui implique la surveillance, l’amélioration et l’adaptation face aux nouvelles menaces.
Consultez notre article sur les types de solutions de sécurité réseau à mettre en œuvre pour en savoir plus.