


ネットワーク脆弱性スキャンとは、コンピューターネットワーク内に存在する潜在的なセキュリティ上の弱点を体系的に特定・評価する、サイバーセキュリティの実践手法だ。自動化ツールを使って、攻撃者より先に組織のネットワークやシステム全体から潜在的なリスク箇所を見つけ出し、システムとデータを保護する。
このプロセスは、ネットワークセキュリティ管理における重要な要素だ。ネットワーク脆弱性スキャナーが脆弱性を発見すると、ネットワーク管理者はそれを修正するための措置を講じ、ネットワーク防御を強化できる。
ネットワーク脆弱性スキャンツールを使えば、組織はデータ侵害、サービス停止、不正アクセスのリスクを能動的に低減できる。さらに、ネットワーク脆弱性スキャンソフトウェアによって、規制要件への準拠、セキュリティ態勢に関する知見の獲得、リソースの効果的な配分も可能になる。
ネットワーク脆弱性スキャンのプロセスには、複雑な脆弱性や標準外の脆弱性を発見するため、場合によっては手動テストも含まれる。定期的なスキャンは、強固なセキュリティ態勢の維持、進化する脅威への適応、ソフトウェアアップデートへの対応に役立つ。
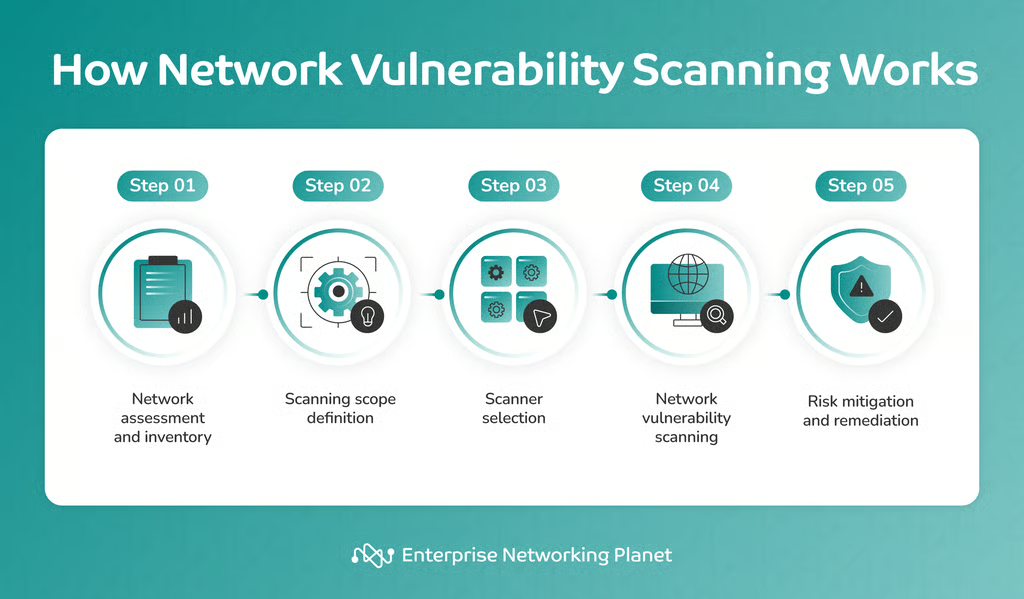
ネットワーク脆弱性スキャンの仕組み
ネットワーク脆弱性スキャンは、ネットワークの評価と検出から始まり、スキャン範囲の定義、スキャナーの選定へと進み、最終的にネットワークの脆弱性の特定と緩和を行う、体系的な手順だ。
1. ネットワークの評価と検出
まず、ネットワークに接続されているすべてのデバイスとシステムを特定し、一覧化する。このインベントリには、サーバー、ワークステーション、ルーター、ファイアウォール、その他のネットワークコンポーネントが含まれる。
2. スキャン範囲の定義
範囲の定義では、スキャン対象に含める資産とサービスを決め、ITチームがスキャンを内部で実施するか、外部から実施するかを判断する。
3. スキャナーの選定
範囲を定義したら、適切な脆弱性スキャンツールまたはソフトウェアを選ぶ。このツールは定義した範囲に適合し、既知の脆弱性に関する最新のデータベースを備えていなければならない。
4. ネットワーク脆弱性スキャン
スキャナーを選定すると、実際のスキャンが始まる。ネットワーク脆弱性スキャンツールは、定義された範囲内のネットワーク資産を体系的にチェックし、既知の脆弱性を探す。ネットワーク資産にテストリクエストを送信して応答を分析することで、潜在的なセキュリティ上の弱点を特定する。
5. リスクの緩和と修正
スキャン後、ネットワーク管理者またはセキュリティ専門家が結果を詳しく確認し、深刻度に基づいて脆弱性を分類する。この分類には通常、重大、高、中、低リスクといったラベルが含まれ、その後の対応方針を決める指針となる。
組織はその後、特定された脆弱性を緩和・修正する対策を実施できる。これには、セキュリティパッチの適用やシステムの再設定などが含まれ、セキュリティ対策を強化し、不正アクセスやセキュリティ侵害のリスクを低減する。
ネットワークスキャンで特定される一般的な脆弱性
ネットワークスキャンでは通常、古いソフトウェア、脆弱なパスワード、未修正のセキュリティ脆弱性、開放ポート、誤設定されたセキュリティ設定、未適用のセキュリティアップデート、脆弱な暗号化、安全でないサービスやプロトコル、脆弱性のあるサードパーティー製コンポーネント、DoS(サービス拒否)脆弱性などが特定される。
- 古いソフトウェア:ネットワークスキャンでは、最新のセキュリティアップデートが適用されていないソフトウェア、オペレーティングシステム、ファームウェアを探し出すため、既知のエクスプロイトに悪用されやすい状態を特定できる。
- 脆弱なパスワードまたはデフォルトパスワード:推測しやすいログイン認証情報やデフォルトの認証情報を使い続けているシステムやデバイスを検出するため、大きなセキュリティ脅威となる。
- 未修正のセキュリティ脆弱性:ソフトウェアとハードウェアに残る未対処の脆弱性を見つけるため、サイバー攻撃者がシステムの侵害に悪用できる脆弱性を特定できる。
- 開放ポート:ネットワーク脆弱性スキャンでは、開放されたポートや適切に設定されていないネットワークポートを特定する。これらは、不正アクセスや攻撃の侵入口となる可能性がある。
- 誤設定されたセキュリティ設定:機密性の高いディレクトリへの無制限のアクセスを許可していたり、ファイアウォールルールが誤って適用されていたりするなど、セキュリティ設定が誤っているデバイスやサービスを発見し、セキュリティ上の抜け穴を明らかにする。
- 未適用のセキュリティアップデート:ネットワーク脆弱性スキャナーは、適用されていないセキュリティアップデートやパッチを見つけて警告する。これらが適用されていない場合、システムは既知の脆弱性にさらされる。
- 脆弱な暗号化:データの送受信中や保存時のセキュリティとプライバシーを損なう可能性がある、脆弱な暗号化アルゴリズムやプロトコルを検出する。
- 安全でないサービスとプロトコル:既知のセキュリティ脆弱性を持つサービスやプロトコルを明らかにするため、悪用の格好の標的となるものを特定できる。
- サードパーティー製コンポーネントの脆弱性:プラグインやライブラリなど、攻撃者がシステムに侵入するための経路となり得るサードパーティー製コンポーネントの脆弱性を発見する。
- DoS(サービス拒否)脆弱性:ネットワーク脆弱性スキャンでは、悪意のあるトラフィックやリクエストを大量に送りつけられることで業務が妨害されるリスクのあるシステムやサービスも検出する。DoS攻撃、
ネットワーク脆弱性スキャンの実施方法
ネットワークで脆弱性スキャンを実施するには、範囲を定義し、スキャナーを選定し、計画を立て、スキャンを開始して結果を分析し、緩和・修正を行い、定期的にスキャンを実施して、適切な記録を維持する必要がある。
1. 範囲を定義する
脆弱性スキャンで評価したいネットワーク資産とサービスを明確に定める。内部スキャンにするか外部スキャンにするかも決める。
2. スキャンツールを選定する
定義した範囲と目的に適合する適切な脆弱性スキャンツールを選ぶ。
3. 準備と計画
スキャンの目的、スケジュール、必要な固有要件を明記した計画を策定する。関係するチームに計画を知らせる。
4. スキャンを開始する
スキャンツールを起動し、範囲に応じて設定したうえで、ネットワーク脆弱性スキャンを開始して既知の脆弱性を発見する。
5. 結果を分析する
スキャン結果を調べ、脆弱性を深刻度別に分類し、緊急性の高いものを優先して直ちに対応する。
6. 緩和・修正する
必要なシステムのアップデート、パッチの適用、システム設定の修正など、特定された脆弱性に対処する措置を講じる。
7. 定期的にスキャンを実施する
新たな脆弱性に対応し、強固なセキュリティ基盤を維持するため、定期的な脆弱性スキャンを予定に組み込む。
8. 文書化と報告
スキャン結果と実施した対応を記録する。さらに、検出された脆弱性と緩和手順の詳細を記載したレポートを作成する。
脆弱性スキャナーの例
ネットワーク脆弱性スキャナーには、目的に応じてさまざまな種類がある。これには、Webアプリケーションスキャナー、認証スキャナー、パッシブスキャナー、継続的モニタリングスキャナー、クラウドベースの脆弱性スキャナーなどが含まれる。
Webアプリケーションスキャナー
脆弱性スキャナーの一種で、ネットワーク全体の脆弱性ではなく、Webアプリケーション固有の脆弱性に焦点を当てる。
認証スキャナー
ネットワーク脆弱性スキャナーの一種で、アクセスに認証を必要とする脆弱性の評価を専門とする。
パッシブスキャナー
ネットワークトラフィックを受動的に監視する独自のタイプのネットワーク脆弱性スキャナーで、脆弱性を能動的にスキャンすることはない。
継続的モニタリングスキャナー
継続的かつ常時のスキャンに焦点を当て、変化や新たな脆弱性を特定するネットワーク脆弱性スキャナーだ。
クラウドベースの脆弱性スキャナー
主にクラウド環境の脆弱性をスキャンするが、より広範なクラウドセキュリティ評価を対象にする場合もある。
さまざまな脆弱性スキャン手法
ネットワークの弱点を検出するために設計されたネットワーク脆弱性スキャン手法には、リモートスキャン、エージェントベーススキャン、認証情報ベーススキャン、非認証スキャン、パッシブスキャン、アクティブスキャンなど、いくつかの種類がある。
リモートスキャン
スキャナーが遠隔地から対象ネットワークにパケットを送信し、脆弱性を特定する一般的な手法だ。
エージェントベーススキャン
この手法では、対象デバイスにエージェントを配置し、脆弱性を継続的に監視して中央コンソールに報告する。
認証情報ベーススキャン
有効なユーザー名とパスワードを使って対象システムにアクセスし、より詳細な評価を行うツールを利用する。
非認証スキャン
サイバーセキュリティ専門家や倫理的ハッカーが、ログイン認証情報やアクセス権限を使わずに脆弱性をスキャンする際によく用いる手法だ。認証を経ずに公開情報だけを利用できる外部の立場から、不正な攻撃者がシステムやネットワークの弱点を探す状況をシミュレートする。
パッシブスキャン
対象システムを能動的に調査することなくネットワークトラフィックを受動的に監視し、デバイス、ソフトウェア、設定に関する情報を収集する手法だ。
ネットワーク脆弱性スキャンのアプローチ
ネットワーク脆弱性スキャンのアプローチには、外部脆弱性スキャンと内部脆弱性スキャンの2種類がある。次の表では、範囲、視点、手法、目的、主な焦点の違いを示し、両者を簡潔に比較する。
| 項目 | 外部脆弱性スキャン | 内部脆弱性スキャン |
|---|---|---|
| 範囲と対象 | 外部公開システムとサービス | 内部ネットワークとシステム |
| 視点 | 外部(部外者の視点) | 内部(内部関係者の視点) |
| 手法 | ポートスキャン、バナーグラビング、脆弱性スキャン | ネットワークスキャン、設定評価 |
| 目的 | 外部の脆弱性を特定し、外部の脅威から保護する | 内部の脆弱性を発見し、内部関係者による脅威から保護する |
| 主な焦点 | 外部の攻撃対象領域を保護する | 内部ネットワーク資産を保護する |
ネットワークの脆弱性をスキャンするための8つのベストプラクティス
ネットワークの脆弱性をスキャンする際のベストプラクティスには、適切な承認を得ること、最新のインベントリを維持すること、適切なツールを使用すること、システムをセグメント化・分離すること、定期的にスキャンすること、認証情報ベーススキャンを実施すること、検出結果に優先順位を付けること、結果を文書化して報告することなどがある。
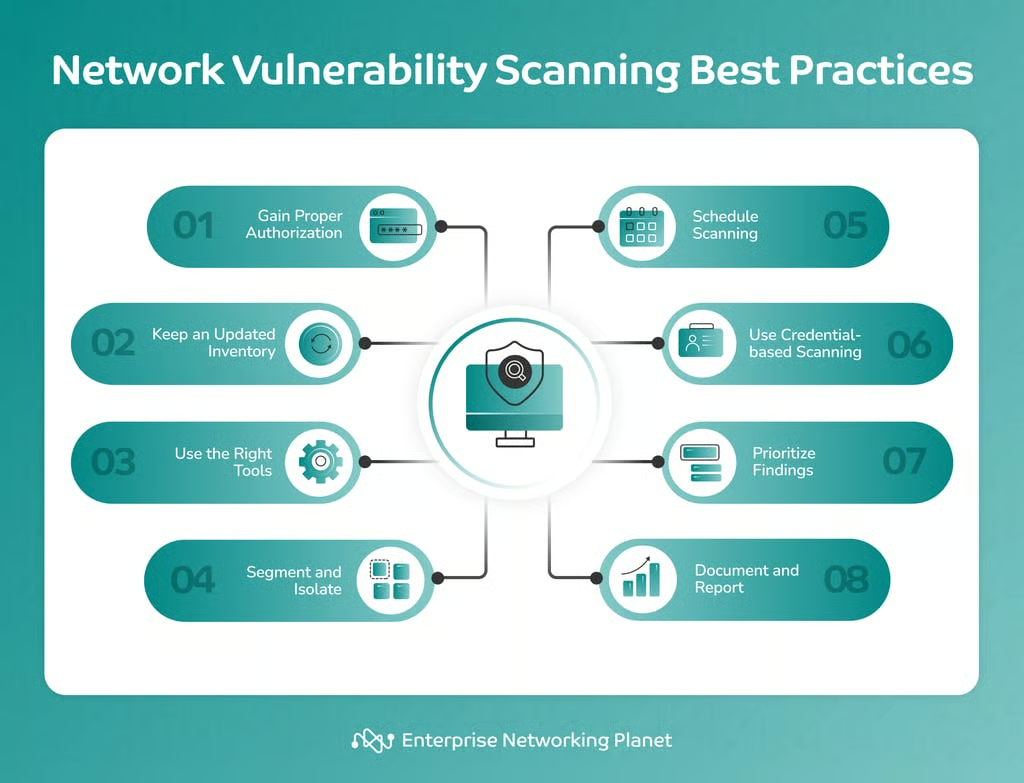
1. 適切な承認を得る
脆弱性スキャンを実施する前に、必ずネットワーク所有者または管理者から明示的な承認を得る。無許可のスキャンは、法的問題やセキュリティ上の問題につながる可能性がある。
2. 最新のインベントリを維持する
ネットワーク上にあるすべてのデバイス、システム、ソフトウェアの最新インベントリを維持する。これにより範囲を把握しやすくなり、脆弱性を見落とす可能性を減らせる。
3. 適切なツールを使用する
信頼性が高く最新のネットワーク脆弱性スキャンツールを選ぶ。最新の脅威インテリジェンスと脆弱性データベースを取り込めるよう、これらのツールを定期的に更新する。
4. セグメント化・分離する
重要度の低いシステムから重要なシステムを分離し、セグメント化する。これにより攻撃対象領域と、スキャン中に生じる可能性のある被害を抑えられる。
5. 定期的なスキャンを予定に組み込む
無計画にスキャンするのではなく、定期的なスキャンをスケジュール設定することで、ネットワークの脆弱性を継続的に監視する。
6. 認証情報ベーススキャンを使用する
可能な場合は認証情報ベーススキャンを使用し、対象システムの内部設定にアクセスすることで、より深い洞察を得て、脆弱性をより正確に把握する。
7. 検出結果に優先順位を付ける
すべての脆弱性が同じように緊急性を持つわけではない。深刻度と潜在的な影響に基づいて、脆弱性に優先順位を付けて対処するプロセスを導入する。
8. 文書化して報告する
結果、修正手順、実施した変更など、スキャンプロセスの詳細な記録を維持する。関係するステークホルダーに検出結果を伝えるため、詳細なレポートを作成する。
ネットワーク脆弱性スキャンツールのトップ3
現在、市場にはネットワーク脆弱性スキャンツールが幅広く存在する。その多くは、組織のサイバーセキュリティ体制の評価と強化に役立つ豊富な機能を備えている。ここでは、2023年における優れたネットワーク脆弱性スキャンツールをいくつか紹介する。
Qualys Vulnerability Management, Detection, and Response (VMDR)
Qualys VMDRは、セキュリティ保護が難しい複雑なIT環境で脆弱性を管理するための強力なツールだ。同プラットフォームは、脅威とリスクに関する追加のコンテキストを提供できる点が特徴で、ネットワークの高リスクな脆弱性の特定に役立つ。評価アルゴリズムの透明性により、セキュリティおよびITの関係者間で優先順位付けと連携が容易になり、リスクを迅速に修正できる。
Qualys VMDRの主な機能の1つは、資産の可視化と脆弱性管理を統合し、組織にグローバルな資産を明確に把握する手段を提供することだ。サイバーリスクへのエクスポージャーに関する洞察を企業に提供し、ビジネスリスクに基づいて脆弱性、資産、資産グループの優先順位付けを簡素化する。
ただし、Qualys VMDRを最適に利用するには技術的な専門知識が必要だ。それでも、脅威のコンテキストと資産の監視に優れており、サイバーセキュリティ体制の微調整を目指す組織にとって有用だ。
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plusは、すべてのローカルおよびリモートオフィスのエンドポイントと、外出先で使用されるデバイスをスキャンして、露出した領域を検出し、セキュリティへのエクスポージャーを360度全面的に把握できるようにする。ネットワーク脆弱性スキャンにおいて他に類を見ない性能を発揮し、ワークステーション、ノートパソコン、サーバー、Webサーバー、データベース、仮想マシン、コンテンツ管理システム全体で、既知または新たに発生した脆弱性を検出する。
このソリューションは、脆弱性スキャン、パッチ管理、セキュリティ設定管理を1つのツールに統合し、中央の場所からセキュリティリスクの検出と解決を一元化する。
ただし、ManageEngine Vulnerability Manager Plusは脆弱性パッチを自動承認しないため、ユーザーが手動で承認する必要がある。また、システム上でパッチを即時展開する場合に選択できるクライアントは最大50台までだ。
ManageEngine Vulnerability Manager Plusの長所は小さな弱点を大きく上回っており、ネットワークセキュリティの維持において非常に価値の高い資産となっている。
SolarWinds Network Vulnerability Detection
Network Configuration ManagerのコンポーネントであるSolarWinds Network Vulnerability Detectionは、ネットワークデバイスのファームウェアを簡単にスキャンし、報告されているCommon Vulnerabilities and Exposures(CVE)を検出することで、ネットワークセキュリティとコンプライアンスを維持する。ネットワーク自動化が主な機能で、ネットワークデバイスへのファームウェアアップデートを迅速に展開できる。
このツールは、設定変更の監視とアラート機能により、ネットワーク設定の不正な変更を効果的に防止する。もう1つの注目すべき長所は、ネットワークルーターやスイッチを監査してポリシーへの準拠状況を確認できることだ。設定に準拠しない変更がないかを継続的にチェックする。
ただし、他のネットワーク脆弱性スキャンツールと同様に、SolarWinds Network Vulnerability Detectionにも弱点がある。例えば、ダッシュボードのカスタマイズ性は一部の競合製品に及ばない可能性があり、特定のニーズに合わせてツールを調整する能力に影響するおそれがある。さらに、このプラットフォームには無料版がない。それでも、ネットワークの脆弱性スキャンと管理における優れた機能を備えており、業界で有力な選択肢であり続けている。
結論:ネットワークをスキャンして脆弱性を検出する
ネットワーク脆弱性スキャンは、デジタルインフラを防御するうえで不可欠なプラクティスだ。脆弱性を検出して対処するためのプロアクティブかつ包括的なアプローチであり、継続的な監視と規制基準への準拠を可能にする。このプロセスを継続的なセキュリティ対策として導入し、警戒を怠らなければ、潜在的な脅威からネットワークを保護し、長期的なセキュリティを確保できる。
ネットワーク脆弱性スキャンは、強固なセキュリティを維持するための最優先プラクティスとなっている。脆弱性を把握し、リスクに基づいて優先順位を付け、修正に必要な措置を講じることができる。
ネットワークを定期的にスキャンすることで、組織は潜在的な脅威を一歩先んじて把握し、迅速な検出とリスクの緩和を促進できる。最終的な目標は、攻撃対象領域を最小限まで縮小し、攻撃者にとって事実上侵入不可能な、堅牢な要塞を築くことだ。
さまざまな用途向けに厳選・レビューした、当社の優れたネットワーク脆弱性スキャンツールを網羅した完全ガイドをお読みください。