


サイバーセキュリティの態勢管理は容易ではない。特に、さまざまなプラットフォーム、ソフトウェア、データ、入力を抱える大規模な企業ネットワークではなおさらだ。ネットワークとデータを一元管理する情報源は、ツールやデータの氾濫によってサイバー攻撃の重要な前兆を見逃すリスクがあるセキュリティ専門家にとって不可欠である。 セキュリティ情報およびイベント管理(SIEM)ツールは、データを統合された場所に収集してレビューし、セキュリティ専門家が状況を容易に可視化して、次に取るべき最善の対応を判断できるようにするサイバーセキュリティソリューションの一種だ。現在市場に出ている主要なSIEMツールについて、詳しく見ていこう。
こちらも読む: 主要クラウドセキュリティ態勢管理(CSPM)ツール2021
最適なセキュリティ情報およびイベント管理(SIEM)ソリューション
SIEMツールとは?
「シム」と発音するSIEMは、Security Information and Event Management(セキュリティ情報およびイベント管理)の略称である。SIEMツールは、ネットワークコンポーネント全体から、主にログとイベントの形式でデータを検出・収集し、プラットフォーム上の一元的な場所に保存する。こうしたデータとネットワークに関する知識の単一の情報源により、システムの脆弱性を調査するネットワーク専門家の検索と意思決定の段階を簡素化することを目指している。
SIEMツールは、セキュリティ専門家が解釈するためにデータを収集・保存するだけでなく、脅威インテリジェンス、分析、アラート機能も利用して、ネットワークに関する知識の取得と修正対応を自動化する。
SIEMの仕組みについて詳しく: ネットワークセキュリティ対策にSIEMを活用する
SIEMツールの機能
SIEMツールには、ネットワークセキュリティの脅威検知、監視、コンプライアンス、データ可視化など、ネットワークセキュリティの脅威を診断するための主要なニーズに対応するさまざまな機能がある。自社に適したSIEMツールを探す際は、次のような機能に注目しよう。
- EDRおよび/またはXDR:エンドポイント検知・対応(EDR)と拡張検知・対応(XDR)は、脅威の把握を容易にする脅威検知手法である。
- 侵入検知・防御システム(IDPS):この種のソフトウェアは、ネットワークへの侵入検知を自動化する。
- 自動化:多くのSIEMソリューションは、脅威の検知とセキュリティ脅威に関する通知を自動化する。具体例として、相関分析、リスクの優先順位付け、侵害の痕跡、対応などがある。
- 分析:主要なSIEMツールは通常、テンプレート化またはカスタマイズ可能なさまざまな分析セットを提供し、ワークフロー管理機能を備えていることも多い。
- システム監視:ほとんどのSIEMはシステム監視に包括的なアプローチを取り、ネットワーク、データベース、アプリケーション、メール、IoT、脆弱性、ファイルの整合性、データレジデンシー、クラウドスイート、仮想化環境などの情報源からシステム指標を提供する。
- ダッシュボードと管理ツール:SIEMツールの中核的な付加価値の1つは、セキュリティ情報をダッシュボードに集約できることだ。レポート作成とデータ可視化により、ネットワークセキュリティのパフォーマンスを明確に共有・レビューすることも可能になる。
- コンプライアンス機能:SIEMツールの中には、地域や業界の規制へのコンプライアンスを重視し、専門的なコンプライアンスパッケージやレポートを提供するものもある。
検討すべき分析ソリューション: 最適なデータ分析ツールとソフトウェア
最適なSIEMツール
Rapid7 InsightIDR
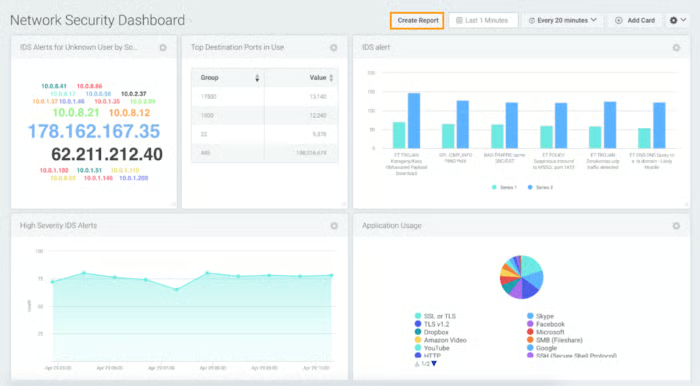
Rapid7 InsightIDRは、市場を代表するクラウドSIEMソリューションの1つであり、顧客サポートの窓口が複数あることから、ユーザーの間で特に人気が高い。InsightIDR自体が、エンドポイント、ユーザー、ペネトレーションテストの管理向けにさまざまなセキュリティ管理機能を提供しているが、他のRapid7 Insight Platform製品と連携して使うことで、機能をさらに拡張できる。
必要に応じて後から追加できる製品には、脅威インテリジェンス向けのThreat Command、オーケストレーションと自動化向けのInsightConnect、専門家によるマネージドサービスおよびコンサルティングサービス向けのServices、脆弱性管理向けのInsightVM、アプリケーションセキュリティ管理向けのInsightAppSec、クラウドセキュリティ管理向けのInsightCloudSecがある。
機能:
- 継続的なアクティビティのベースライン作成に対応した高度な検知ライブラリ
- Metasploitペネトレーションテストソリューション
- エンドポイント検知・対応(EDR)
- ユーザーおよびエンティティの行動分析(UEBA)
- 追加のネットワークメタデータにアクセスできる、厳選された侵入検知システム(IDS)
長所:詳細なドキュメント、社内エージェント、直感的なインターフェースにより、ユーザーは簡単に使い始められる。
短所:InsightIDRはクラウドソリューションのみを提供している。一方で、一部のユーザーはオンプレミスやモバイルからのアクセスオプションを求めている。
料金:InsightIDRの料金は、1アセットあたり月額5.61米ドルから。
Splunk Enterprise Security
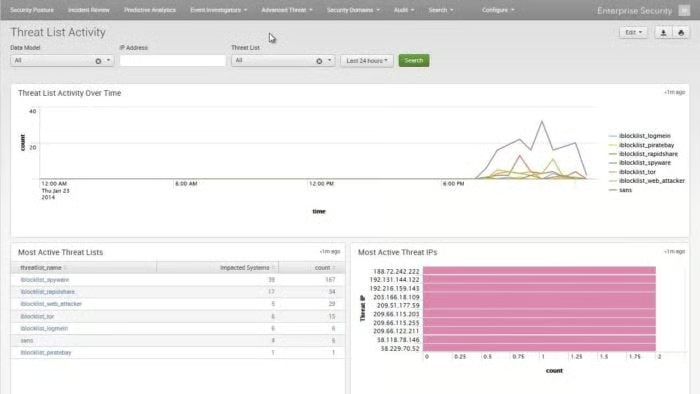
Splunk Enterprise Securityは、ユーザー向けに多様な分析とデータ可視化のポートフォリオを重視したクラウドSIEMソリューションである。同社は分析ソリューションの豊富なポートフォリオで知られており、そのため多くのユーザーがEnterprise Securityを他のSplunkのデータ・分析管理ツールと組み合わせて利用している。
Splunkがユーザーに提供する最大のメリットの1つは、リスクベースのアラートに対するスマートなアプローチだ。Splunkのアラート機能は、独自のシステム知識を脅威スコアリングと自動アラートに組み合わせるだけでなく、ユーザー自身がアラートや検知のしきい値を設定できる実践的な機能も提供する。この領域でユーザーがカスタマイズできる項目には、さまざまなユーザーやネットワークシステムへのリスク帰属、アラートのマッピング、アラートしきい値の設定などがある。
機能:
- マルチクラウドおよびオンプレミス環境全体でのデータ管理
- イベントのシーケンス化、アラート管理、リスクスコアリング、その他のカスタマイズ
- リスクベースのアラートとアラートキュー管理
- AWS、GCP、Azureなどのマルチクラウド環境における脅威検知
- Splunk User Behavior Analytics機能
長所:システムを通じて監視するユーザー、システム、プラットフォームごとに、リスクの追跡とアラートを調整できる。
短所:このツールはサードパーティー製ツールとの統合がうまくいかないと感じるユーザーもいる。Splunkのクラウドおよび分析ソリューションと組み合わせて使うのが最適だという。
料金:WorkloadプランとIngestプランを利用できる。正確な料金についてはSplunkチームに問い合わせが必要。
Securonix Next-Gen SIEM
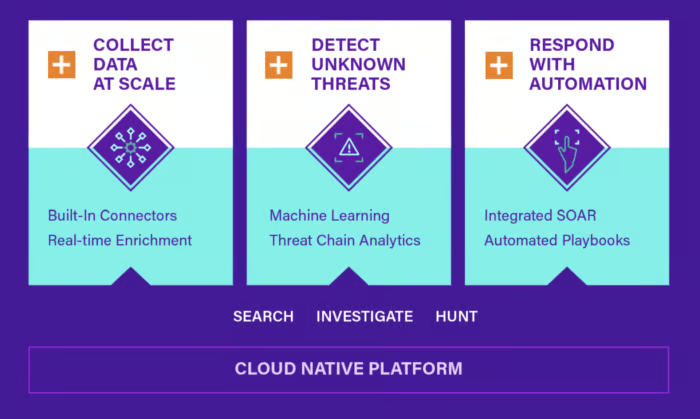
Securonix Next-Gen SIEMは、ハイブリッドネットワークの多様なセキュリティニーズに適合することを強みとする、分析主導型のSIEMソリューションである。このソリューションは基本的な脅威検知とデータ収集に対応するだけでなく、スマートルール、コンテキスト、履歴データ、自動化を活用して、さまざまなネットワークセキュリティインシデントのシナリオにおけるリスクを把握する。
Securonix製品の最も特徴的な機能の1つが、Securonix Threat Labsによるコンテンツ・アズ・ア・サービスだ。これは、同社の調査チームがさまざまな脅威シナリオと侵害の痕跡(IoC)を調査し、そのデータをSigmaで公開するとともに、Next-Gen SIEMの脅威検知機能の一部として提供するものだ。
機能:
- 機械学習、コンテキストの強化、ユーザーリスクスコアリングを用いた分析
- 一般的なユースケース向けの事前構築済み分析モジュール
- MITRE ATT&CKおよびUS-CERTのフレームワークに準拠した脅威モデル
- 履歴データを対象とした高速検索と長期検索
- クラウドの可視性と脅威検知に対応する350以上のコネクターおよびAPIベースの統合
長所:Securonix Threat Labsを通じて、プロアクティブな脅威検知に向けたリアルタイムのコンテンツ・アズ・ア・サービスの調査・制作を利用できる。
短所:ユーザー権限ごとのアクセス制御グループの設定は直感的ではない。
料金:料金については、Securonixのマーケティングチームまたは営業チームに直接問い合わせが必要。
LogRhythm NextGen SIEM Platform
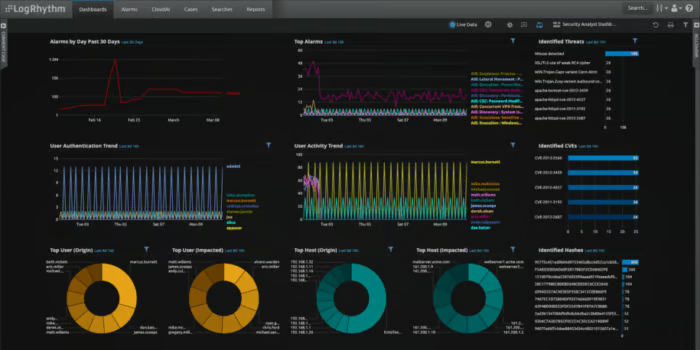
LogRhythm NextGen SIEM Platformは、セキュリティおよび脅威管理ツールをシンプルに拡張したいユーザーに適したSIEMプラットフォームである。NextGen SIEM Platformは高度に集約されており、RespondX、DetectX、AnalytiXといった中核領域に分けられる。
一部のユーザーからは、トレーニングが限られており難しいという声が上がっている。しかしLogRhythmは、LogRhythm Labsが提供する豊富なサービス型の支援によって、このギャップの一部を埋めている。LogRhythm Labsは、ユーザーを支援する専門家で構成されたLogRhythm社内のチームで、脅威の調査と適用、業界固有のモジュールや継続的なプラグイン管理を含む戦略的な統合、コンプライアンスの調査・マッピング・自動化、サードパーティーとの統合支援を重視した機械データインテリジェンス(MDI)といった、セキュリティに関連する以下の領域を支援する。
機能:
- インシデント対応を伴う脅威の監視、ハンティング、調査
- AnalytiXによるログ管理と一元化
- データの正規化とエンリッチメントに対応するMDIファブリック
- 脅威スコアリングとリスクベースの優先順位付け(RBP)
- 統合コンプライアンスフレームワーク機能
長所:LogRhythmはSIEMにモジュール方式で対応しているため、セキュリティ要件の拡大に応じて新しいモジュールや機能を簡単に追加できる。
短所:トレーニングが限られており難しい。レポートやアラート設定などの領域で苦労するユーザーもいる。
料金:料金については、LogRhythmのマーケティングチームまたは営業チームに直接問い合わせが必要。
Exabeam Fusion SIEM
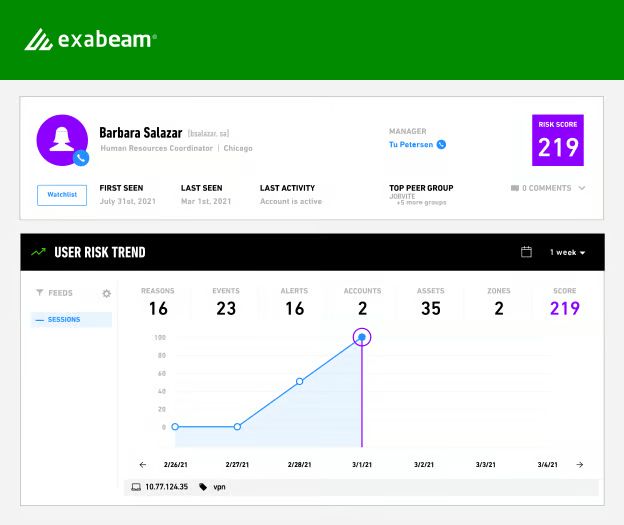
Exabeam Fusion SIEMは、SIEM分野で成長を続ける有力製品であり、すぐに利用できる多くの標準機能を顧客に提供することで、導入や時間の経過に伴う拡張を容易にしている。この市場の大半のツールが技術レベルとユーザーレベルの両方で脅威検知に注力する一方、Exabeamはユーザーの異常検知率の高さを強みとしており、ユーザーの脅威検知データの情報源として「市場をリードする行動分析」を挙げている。
Fusion SIEMは、規制の厳しい業界や地域の組織にとって有力な選択肢となる可能性がある。例えば、HIPAAおよびSOXのコンプライアンスパッケージは、それぞれ医療機関と上場企業におけるセキュリティおよび倫理的なデータ管理を支援する。
機能:
- 機械学習と自動化を基盤とする行動分析
- 脅威中心の処方的なユースケースパッケージ
- 迅速でインテリジェントな検索に対応する、拡張性の高い中央ストレージ
- エンドポイント、クラウド、ネットワークセキュリティ向けの事前構築済み統合を備えたターンキー型TIR
- 行動分析、脅威診断、ユースケース分類、次のステップのチェックリスト、対応プレイブックを備えたインシデント診断の自動化
長所:Exabeamは、PCI-DSS、HIPAA、SOX、GDPR向けのコンプライアンスパッケージを備え、SIEM市場でも特に充実したコンプライアンス機能を提供している。
短所:サードパーティーとの統合について、利用可能性と統合の容易さの両面で制限があるという声が一部のユーザーから上がっている。
料金:カスタム見積もりはExabeamの営業チームから取得できる。
RSA NetWitness Cloud SIEM
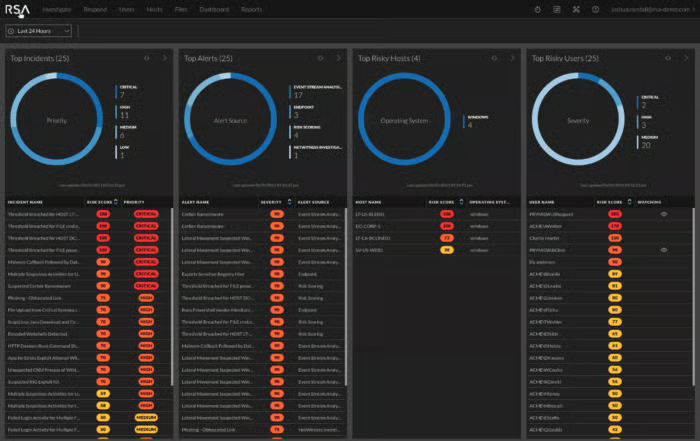
RSA NetWitness Cloud SIEMは、シンプルなライセンス体系と初期設定を求めるユーザー向けの製品であることをアピールする、もう1つのクラウドSIEMである。同社は、統合リスク管理、ITリスク管理、ITベンダーリスク管理、事業継続管理などの領域でもリーダー的存在だ。あらゆる角度からリスクを捉え、特に事業継続を含めて重視していることは、NetWitnessがITニーズに対応しながら、より大きなビジネス目標を理解し、それに沿って運用できることを示す強い指標となっている。
NetWitness Cloud SIEMは、顧客ネットワーク上のあらゆる種類のデータに関する深い知見に特に強みがある。ログとパケットの管理は基本的な機能にとどまらず、メタデータの知識を蓄積することで、ネットワークログや潜在的なセキュリティインシデントをより適切に文脈化する。
機能:
- ログ、パケット、エンドポイント、IoTに加え、物理、仮想、クラウドの各プラットフォームにわたるデータの収集と分析
- スループットベースのライセンスモデル
- 高速な検索、レポート作成、脅威検知フォレンジック
- Basel II、Bill 198、FERPA、FFIEC、FISMA、GLBA、GPG13、HIPAA、ISO 27002、NERC CIP、NISPOM、PCI、SOX、SSAEなどの事前構築済みコンプライアンスレポート
- パブリッククラウドおよびSaaSアプリケーションのソース向けログ管理と監視
長所:NetWitnessは、ログのインデックス作成とエンリッチメント、セッション化されたメタデータなど、高度なログおよびパケット管理機能を提供している。
短所:NetWitnessの脆弱性保護機能は比較的限られている。
料金:料金については、RSA/NetWitnessのマーケティングチームまたは営業チームに直接問い合わせが必要。
IBM Security QRadar SIEM
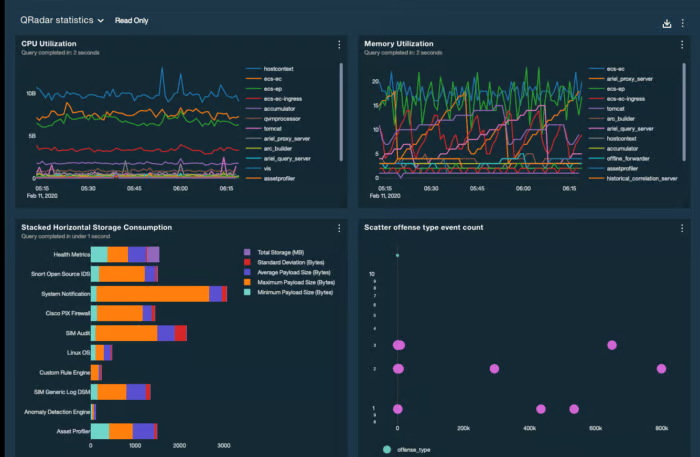
IBM Security QRadar SIEMは、IBMの幅広いビジネステクノロジーポートフォリオを構成する主要ツールの1つであり、ゼロトラスト戦略とベストプラクティスをSIEMツールに取り入れる点で特に優れている。このツールは他のIBMセキュリティソリューションと頻繁に統合され、追加の脅威検知を支援するIBM Security XForce Threat Intelligenceも自動的に含まれる。
QRadar SIEMで顧客が特に評価している領域の1つが、カスタマイズ可能なクエリだ。このセクションでは、ユーザーがカスタマイズしたクエリやテンプレートクエリを簡単に作成、保存、絞り込みできるため、システムで重要な検索指標を使用した後も再利用しやすい。このソリューションはオンプレミス形式とクラウド形式の両方で提供されるため、デジタルトランスフォーメーションの目標やスケジュールが異なる企業でも、QRadar SIEMをサイバーセキュリティ対策に組み込む方法を見つけられる。
機能:
- ゼロトラスト戦略による継続的な監視
- ネットワーク、エンドポイント、アセット、ユーザー、リスク、脅威のデータ分析による脅威検知
- ログの自動解析と正規化
- 脅威インテリジェンスとSTIX/TAXIIのサポート
- 高い拡張性を備えた自己管理型データベース
長所:このツールは、IBM Watsonを含むさまざまなIBMポートフォリオツールと適切に統合できる。
短所:料金とライセンスモデルは、この市場の他の製品より高く、複雑だと考えられている。
料金:料金については、IBMのマーケティングチームまたは営業チームに直接問い合わせが必要。
McAfee ESM
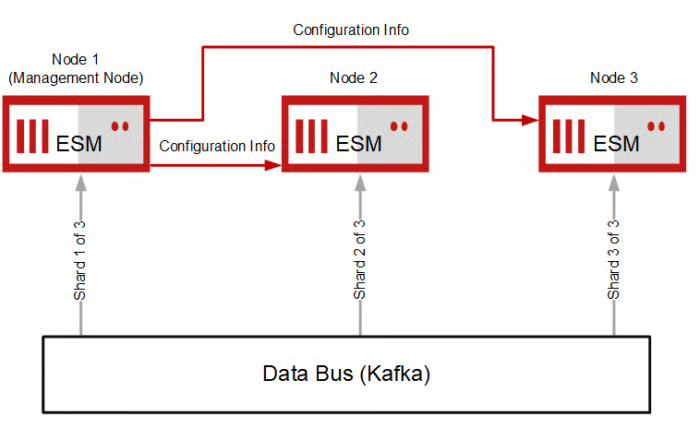
McAfee Enterprise Security Manager(ESM)は、脅威検知に向けた分かりやすいアプリケーションとユースケースを備え、SIEM市場で長年支持されている製品だ。レガシーツールであるため、McAfee ESMはこの市場の他のツールほど頻繁にアップデートされるわけではない。しかし、シンプルな設定とユーザーフレンドリーなデータ可視化を重視しているため、規模を問わず企業にとって適した選択肢となる。
機能:
- テンプレート化されたセキュリティユースケースを含むコンテンツパック
- ユーザーのダウンタイムをほぼゼロに抑えた自動アップデート
- STIXベースの脅威インテリジェンスフィード
- ハードウェアと仮想マシンにまたがる柔軟な導入
- 脅威検知のための高度な分析と豊富なコンテキスト
長所:ESMは、クラウド環境とサーバー環境に簡単に導入できると考えられている。
短所:新バージョンのリリースが不定期で、システムへの改善や追加機能も少ないという声が一部のユーザーから上がっている。
料金:料金については、McAfeeのマーケティングチームまたは営業チームに直接問い合わせが必要。
こちらも読む:IoTおよびBYOD主導型企業におけるセキュリティリスクを軽減する12のヒント
SIEMはなぜ重要なのか?
SIEMツールとベストプラクティスは、企業にさまざまなセキュリティ上および管理上のメリットをもたらす。侵害の可能性を低減する、ネットワークおよびセキュリティの専門家の日常業務を改善する、主要なステークホルダーによるデータの可視性を高めるなど、SIEMへの投資によって次のようなメリットが得られる。
データロギングの簡素化
データログの収集は面倒な作業になり得る。しかし、後からログを精査して必要な正確な過去データを見つける作業は、さらに難しい場合がある。さまざまなデータタイプに柔軟に対応し、時間の経過に伴ってデータを継続的に収集することで、ネットワークセキュリティログは常に最新の状態で保存され、チームが確認したいときに簡単にアクセスできる。SIEMは、効率を大きく変えるほどの速度と精度で、何千バイトものデータをログに記録できる。
侵害の防止
セキュリティ侵害は、侵害されたデータに損害を与えるだけではない。データの所有者であるユーザーや企業の評判にも害を及ぼす。さらに、規制当局から法的・金銭的な制裁を受ける可能性もある。SIEMは、接続されたすべてのネットワークコンポーネントから受信したデータを整理し、単一画面で読み取れるようにするため、侵害を防ぐうえで最も重要なサイバーセキュリティツールの1つである。ネットワークアクティビティや潜在的な問題をより簡単に可視化できるため、ネットワークセキュリティの専門家は、セキュリティインシデントが重大な侵害に発展する前に、プロアクティブに監視して対処できる。
データと脅威の分類
セキュリティ上の問題がないか監視・確認する必要のあるデータポイントを何千件も収集する組織では、大規模なデータセットの中から問題を特定するのが難しいことが多い。対処すべき問題を見つけたとしても、データセットの膨大さに圧倒され、どの脅威から先に対処すべきかの優先順位付けが難しくなる場合がある。SIEMツールは、脅威スコアリングやデータフィルタリングなどの機能によって、脅威のスコア付けとチーム向けの優先順位付けを自動化する。
スタッフと管理業務の効率化
ネットワークやセキュリティのスタッフが以前はセキュリティログに対して手作業で行っていた分類・分析作業の多くを、現在ではSIEMツールで処理できる。スタッフは手作業による分類に貴重な時間を費やす必要がなくなり、データに関する知識を得るためにサイロ化されたツールに頼る必要もなくなる。