


Sicherheitsstrategien lassen sich nur schwer verwalten – insbesondere bei weit verzweigten Unternehmensnetzwerken mit einer Vielzahl an Plattformen, Software, Daten und Eingaben. Zentralisierte Quellen für die Verwaltung von Netzwerken und Daten sind für Sicherheitsexperten entscheidend, die aufgrund der Vielzahl an Tools und Daten wichtige Vorzeichen von Cyberangriffen übersehen könnten. Security Information and Event Management (SIEM)-Tools sind eine Gruppe von Cybersicherheitslösungen, die Daten an einem einheitlichen Ort sammeln und überprüfen. So können Sicherheitsexperten sie einfach visualisieren und die besten nächsten Schritte bestimmen. Lesen Sie weiter, um einige der besten SIEM-Tools auf dem heutigen Markt kennenzulernen:
Außerdem lesenswert: Die besten Tools für Cloud Security Posture Management (CSPM) 2021
Die besten Security-Information-and-Event-Management-(SIEM)-Lösungen
Was ist ein SIEM-Tool?
SIEM, ausgesprochen „sim“, steht für Security Information and Event Management. Diese Arten von Tools sind dafür zuständig, Daten aus Netzwerkkomponenten zu erkennen und zu sammeln – hauptsächlich in Form von Protokoll- und Ereignisdaten – und sie an einem zentralen Ort innerhalb der Plattform zu speichern. Diese zentrale Quelle für Daten und Netzwerkwissen soll die Such- und Entscheidungsphasen für Netzwerkexperten vereinfachen, die Schwachstellen in Systemen untersuchen.
SIEM-Tools sammeln und speichern Daten nicht nur zur Auswertung durch Sicherheitsexperten, sondern nutzen auch Threat Intelligence, Analysen und Alarmierungen, um Netzwerkwissen und Fehlerbehebungen zu automatisieren.
Mehr dazu, wie SIEM funktioniert: SIEM im Kampf um die Netzwerksicherheit einsetzen
Funktionen von SIEM-Tools
SIEM-Tools bieten zahlreiche Funktionen, die Sicherheitsexperten bei der Verwaltung von Bedrohungserkennung, Überwachung, Compliance und Datenvisualisierung unterstützen – neben weiteren zentralen Aufgaben bei der Diagnose von Bedrohungen für die Netzwerksicherheit. Achten Sie bei der Suche nach dem passenden SIEM-Tool für Ihr Unternehmen auf einige der folgenden Funktionen:
- EDR und/oder XDR: Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) sind Methoden zur Bedrohungserkennung, die die Übersicht über Bedrohungen vereinfachen.
- Intrusion Detection and Prevention System (IDPS): Diese Art von Software automatisiert die Einbruchserkennung in Netzwerken.
- Automatisierung: Viele SIEM-Lösungen automatisieren die Erkennung von Bedrohungen und die Kommunikation über Sicherheitsbedrohungen. Konkrete Beispiele sind Korrelation, Risikopriorisierung, Indicators of Compromise und Reaktion.
- Analysen: Die besten SIEM-Tools bieten in der Regel verschiedene vorgefertigte oder anpassbare Analysesätze, oft mit Funktionen zur Workflowverwaltung.
- Systemüberwachung: Die meisten SIEMs verfolgen bei der Systemüberwachung einen ganzheitlichen Ansatz und stellen Systemmetriken aus Netzwerk-, Datenbank-, Anwendungs-, E-Mail-, IoT-, Schwachstellen-, Dateiintegritäts-, Datenresidenz-, Cloud-Suite- und Virtualisierungsquellen bereit.
- Dashboards und Verwaltungstools: Ein zentraler Mehrwert von SIEM-Tools ist die Konsolidierung von Sicherheitsinformationen in Dashboards. Berichte und Datenvisualisierungen ermöglichen außerdem die klare Weitergabe und Überprüfung der Leistung der Netzwerksicherheit.
- Compliance-Funktionen: Einige SIEM-Tools legen den Schwerpunkt auf die Einhaltung regionaler und branchenspezifischer Vorschriften und bieten dafür spezielle Compliance-Pakete und -Berichte.
Weitere Analyselösungen: Die besten Datenanalyse-Tools und -Softwares
Die besten SIEM-Tools
Rapid7 InsightIDR
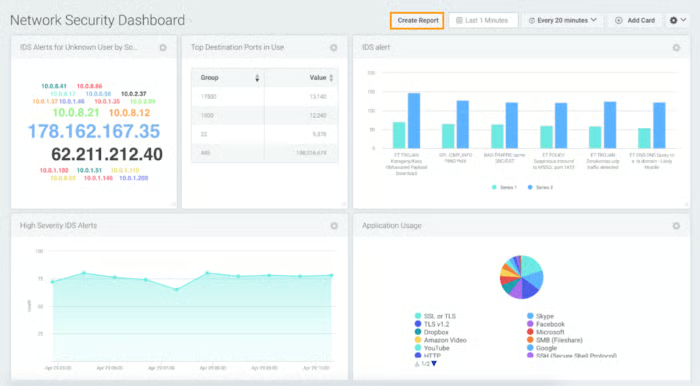
Rapid7 InsightIDR ist eine der besten cloudbasierten SIEM-Lösungen auf dem Markt und bei Nutzern besonders beliebt, weil sie mehrere Möglichkeiten zur Kundenbetreuung bietet. InsightIDR selbst verfügt bereits über zahlreiche Funktionen für die Sicherheitsverwaltung von Endgeräten, Benutzern und Penetrationstests. In Kombination mit anderen Produkten der Rapid7 Insight Platform lässt sich der Funktionsumfang jedoch noch erweitern.
Zu den anderen Produkten, die bei Bedarf im Laufe der Zeit hinzugefügt werden können, gehören: Threat Command für Threat Intelligence, InsightConnect für Orchestrierung und Automatisierung, Services für verwaltete Experten- und Beratungsdienste, InsightVM für Schwachstellenmanagement, InsightAppSec für Anwendungssicherheitsmanagement und InsightCloudSec für Cloud-Sicherheitsmanagement.
Funktionen:
- Erweiterte Erkennungsbibliothek mit kontinuierlicher Aktivitäts-Baseline
- Metasploit-Lösung für Penetrationstests
- Endpoint Detection and Response (EDR)
- User and Entity Behavior Analytics (UEBA)
- Kuratierte Intrusion-Detection-Lösung (IDS) mit Zugriff auf zusätzliche Netzwerkmetadaten
Vorteil: Detaillierte Dokumentation, eigene Agents und eine intuitive Benutzeroberfläche erleichtern den eigenständigen Einstieg.
Nachteil: InsightIDR bietet ausschließlich eine Cloud-Lösung, während einige Nutzer Interesse an Optionen für den On-Premises- und mobilen Zugriff geäußert haben.
Preis: Die Preise für InsightIDR beginnen bei 5,61 US-Dollar pro Monat und Asset.
Splunk Enterprise Security
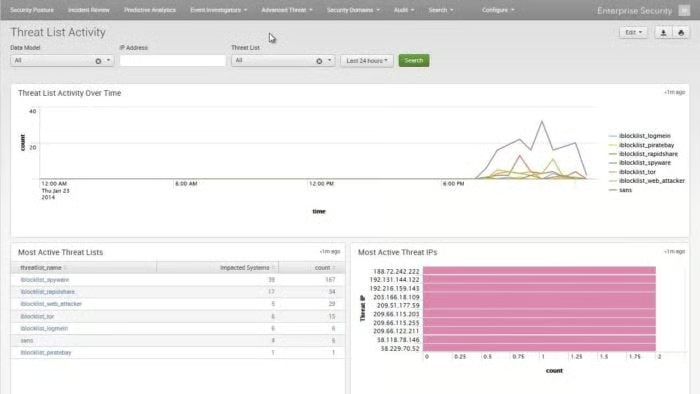
Splunk Enterprise Security ist eine cloudbasierte SIEM-Lösung, die ihren Nutzern ein vielfältiges Portfolio an Analysen und Datenvisualisierungen bietet. Das Unternehmen ist für sein umfangreiches Analyseportfolio bekannt. Deshalb entscheiden sich viele Nutzer dafür, Enterprise Security zusammen mit anderen Tools von Splunk für Daten- und Analys management einzusetzen.
Einer der größten Vorteile von Splunk ist der intelligente Ansatz für risikobasierte Alarmierungen. Die Alarmierungsfunktion von Splunk kombiniert das eigene Systemwissen mit Bedrohungsbewertung und automatisierten Alarmierungen. Gleichzeitig erhalten Nutzer die Möglichkeit, eigene Schwellenwerte für Alarmierungen und Erkennungen festzulegen. Zu den Anpassungsmöglichkeiten gehören unter anderem die Risikozuordnung zu verschiedenen Benutzern und Netzwerksystemen, die Zuordnung von Alarmierungen sowie die Festlegung von Alarmschwellenwerten.
Funktionen:
- Datenverwaltung über Multicloud- und On-Premises-Bereitstellungen hinweg
- Ereignissequenzierung, Alarmierungsverwaltung, Risikobewertung und weitere Anpassungsmöglichkeiten
- Risikobasierte Alarmierung und Verwaltung der Alarmierungswarteschlange
- Bedrohungserkennung in AWS, GCP, Azure und anderen Multicloud-Umgebungen
- Splunk-Funktion für User Behavior Analytics
Vorteil: Die Nachverfolgung von Risiken und Alarmierungen lässt sich für Benutzer, Systeme und Plattformen anpassen, die über das System überwacht werden.
Nachteil: Einige Nutzer sind der Meinung, dass sich dieses Tool nicht gut in Drittanbietertools integrieren lässt. Ihrer Ansicht nach funktioniert es am besten in Verbindung mit den Cloud- und Analyselösungen von Splunk.
Preis: Preispläne für Workload und Ingest verfügbar. Für genaue Preisinformationen wenden Sie sich an das Splunk-Team.
Securonix Next-Gen SIEM
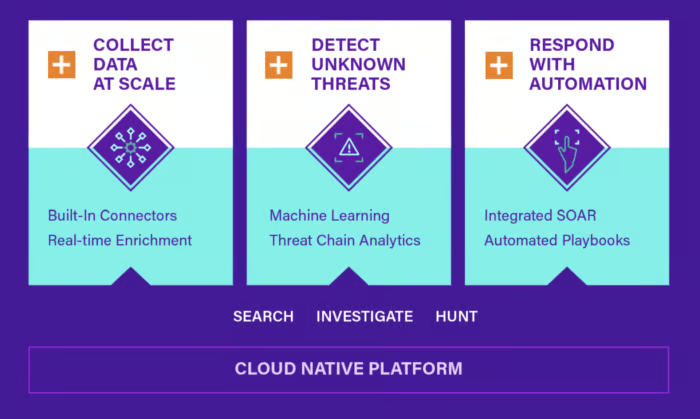
Securonix Next-Gen SIEM ist eine weitere analysebasierte SIEM-Lösung, die darauf ausgelegt ist, den unterschiedlichen Sicherheitsanforderungen eines hybriden Netzwerks gerecht zu werden. Die Lösung konzentriert sich nicht nur auf grundlegende Bedrohungserkennung und Datensammlung, sondern nutzt intelligente Regeln, Kontext, historische Daten und Automatisierung, um die Risiken verschiedener Szenarien für Netzwerksicherheitsvorfälle zu verstehen.
Eine der wohl einzigartigsten Funktionen des Securonix-Produkts ist der von Securonix Threat Labs bereitgestellte Content-as-a-Service. Das bedeutet, dass das Forschungsteam des Anbieters verschiedene Bedrohungsszenarien und Indicators of Compromise (IoC) untersucht und diese Daten anschließend auf Sigma veröffentlicht und als Teil der Funktionen zur Bedrohungserkennung von Next-Gen SIEM bereitstellt.
Funktionen:
- Analysen mit maschinellem Lernen, Kontextanreicherung und Risikobewertung von Benutzern
- Vorgefertigte Analysemodule für gängige Anwendungsfälle
- Bedrohungsmodelle gemäß den Frameworks MITRE ATT&CK und US-CERT
- Schnellsuche und Langzeitsuche für historische Daten verfügbar
- Über 350 Konnektoren und API-basierte Integrationen für Cloud-Transparenz und Bedrohungserkennung
Vorteil: Über Securonix Threat Labs ist eine Forschungsproduktion als Content-as-a-Service in Echtzeit für die proaktive Bedrohungserkennung verfügbar.
Nachteil: Die Einrichtung von Zugriffssteuerungsgruppen für verschiedene Benutzerberechtigungen ist nicht intuitiv.
Preis: Für Preisinformationen wenden Sie sich direkt an die Marketing- und Vertriebsteams von Securonix.
LogRhythm NextGen SIEM Platform
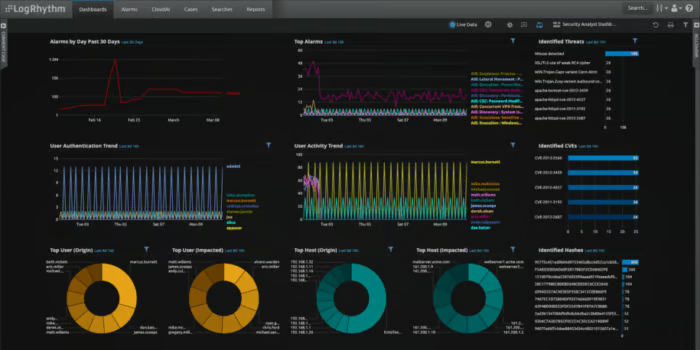
LogRhythm NextGen SIEM Platform ist eine bevorzugte SIEM-Plattform für Nutzer, die ihre Tools für Sicherheits- und Bedrohungsmanagement unkompliziert skalieren möchten. Die NextGen SIEM Platform ist stark gekapselt und lässt sich in Kernbereiche wie RespondX, DetectX und AnalytiX unterteilen.
Einige Nutzer haben angegeben, dass die Schulungen begrenzt und schwierig sind. LogRhythm schließt jedoch einige dieser Lücken durch die umfangreichen As-a-Service-Angebote von LogRhythm Labs. LogRhythm Labs ist ein internes Team von LogRhythm, das aus Experten besteht und Nutzer in den folgenden sicherheitsnahen Bereichen unterstützt: Bedrohungsforschung und -anwendung; strategische Integration mit branchenspezifischen Modulen und fortlaufender Plugin-Verwaltung; Compliance-Forschung, -Mapping und -Automatisierung sowie Machine Data Intelligence (MDI) mit Schwerpunkt auf Unterstützung bei der Integration von Drittanbietern.
Funktionen:
- Bedrohungsüberwachung, -suche und -untersuchung mit Incident Response
- AnalytiX-Logverwaltung und -zentralisierung
- MDI-Fabric zur Datennormalisierung und -anreicherung
- Bedrohungsbewertung und risikobasierte Priorisierung (RBP)
- Funktion „Consolidated Compliance Framework“
Vorteil: LogRhythm verfolgt bei SIEM einen modularen Ansatz. Dadurch können Unternehmen problemlos neue Module und Funktionen hinzufügen, wenn ihre Sicherheitsanforderungen wachsen.
Nachteil: Die Schulungen sind begrenzt und schwierig, wobei sich einige Nutzer mit Bereichen wie der Einrichtung von Berichten und Alarmierungen schwertun.
Preis: Für Preisinformationen wenden Sie sich direkt an die Marketing- und Vertriebsteams von LogRhythm.
Exabeam Fusion SIEM
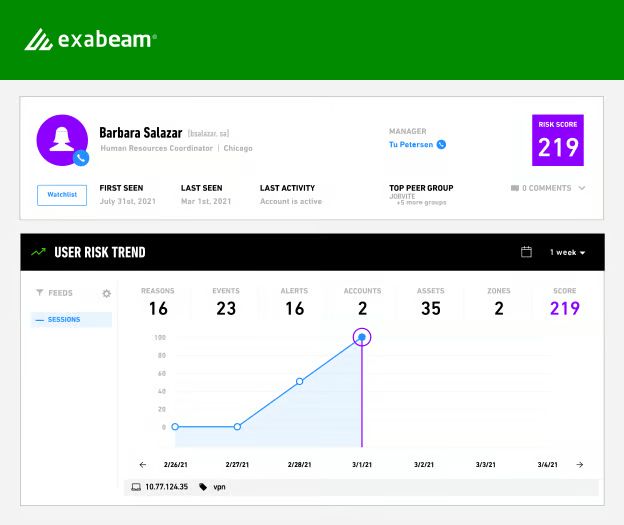
Exabeam Fusion SIEM ist ein aufstrebender Spitzenreiter im SIEM-Bereich, der seinen Kunden zahlreiche sofort einsatzbereite Funktionen bietet, um Bereitstellung und Skalierung im Laufe der Zeit zu erleichtern. Während sich die meisten Tools in diesem Markt auf die Bedrohungserkennung auf technischer und auf Benutzerebene konzentrieren, verzeichnet Exabeam bei Benutzeranomalien eine höhere Erkennungsrate. Als Quelle für die Daten zur Erkennung von Benutzerbedrohungen nennt das Unternehmen insbesondere seine „führende Verhaltensanalyse auf dem Markt“.
Fusion SIEM hat das Potenzial, eine starke Option für Unternehmen in stark regulierten Branchen und Regionen weltweit zu sein. So unterstützen beispielsweise HIPAA- und SOX-Compliance-Pakete die sichere und ethische Datenverwaltung im Gesundheitswesen beziehungsweise in börsennotierten Unternehmen.
Funktionen:
- Verhaltensanalysen auf Basis von maschinellem Lernen und Automatisierung
- Präskriptive, bedrohungszentrierte Anwendungsfallpakete
- Skalierbarer zentraler Speicher mit verfügbarer schneller intelligenter Suche
- Schlüsselfertige TIR mit vorgefertigten Integrationen für Endpoint-, Cloud- und Netzwerksicherheit
- Automatisierte Vorfalldiagnose mit Verhaltensanalyse, Bedrohungsdiagnose, Klassifizierung von Anwendungsfällen sowie Checklisten für nächste Schritte und Response-Playbook
Vorteil: Exabeam bietet einige der umfangreichsten Compliance-Funktionen auf dem SIEM-Markt, darunter Compliance-Pakete für PCI-DSS, HIPAA, SOX und DSGVO.
Nachteil: Einige Nutzer haben auf Einschränkungen bei Drittanbieterintegrationen hingewiesen – sowohl hinsichtlich der Verfügbarkeit als auch der einfachen Integration.
Preis: Individuelle Angebote sind beim Vertriebsteam von Exabeam erhältlich.
RSA NetWitness Cloud SIEM
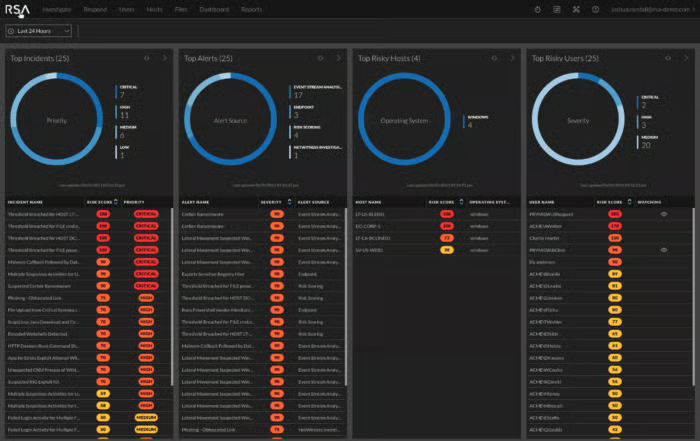
RSA NetWitness Cloud SIEM ist ein weiteres Cloud-SIEM, das sich als die richtige Wahl für Nutzer positioniert, die eine unkomplizierte Lizenzierung und Ersteinrichtung wünschen. Das Unternehmen ist außerdem führend in Bereichen wie integriertem Risikomanagement, IT-Risikomanagement, IT-Lieferantenrisikomanagement und Business-Continuity-Management. Der Fokus auf Risiken aus allen Blickwinkeln – insbesondere unter Einbeziehung der Geschäftskontinuität – ist ein starkes Indiz dafür, dass NetWitness IT-Anforderungen bewältigen und gleichzeitig übergeordnete Geschäftsziele verstehen und berücksichtigen kann.
NetWitness Cloud SIEM zeichnet sich besonders durch seine umfassenden Kenntnisse über alle Arten von Daten im Netzwerk eines Kunden aus. Die Verwaltung von Protokollen und Paketen geht über die Grundlagen hinaus und baut Metadatenwissen auf, um Netzwerkprotokolle und potenzielle Sicherheitsvorfälle besser in ihren Kontext einzuordnen.
Funktionen:
- Datenerfassung und -analyse über Protokolle, Pakete, Endpoints und IoT sowie physische, virtuelle und Cloud-Plattformen hinweg
- Durchsatzbasiertes Lizenzmodell
- Schnelle Suche, Berichterstellung und forensische Bedrohungserkennung
- Vorgefertigte Compliance-Berichte wie Basel II, Bill 198, FERPA, FFIEC, FISMA, GLBA, GPG13, HIPAA, ISO 27002, NERC CIP, NISPOM, PCI, SOX und SSAE
- Protokollverwaltung und -überwachung für Quellen aus Public-Cloud- und SaaS-Anwendungen
Vorteil: NetWitness bietet erweiterte Funktionen für die Verwaltung von Protokollen und Paketen, etwa Protokollindizierung und -anreicherung sowie sitzungsbezogene Metadaten.
Nachteil: NetWitness bietet nur begrenzte Funktionen zum Schutz vor Sicherheitslücken.
Preis: Für Preisinformationen wenden Sie sich direkt an die Marketing- und Vertriebsteams von RSA/NetWitness.
IBM Security QRadar SIEM
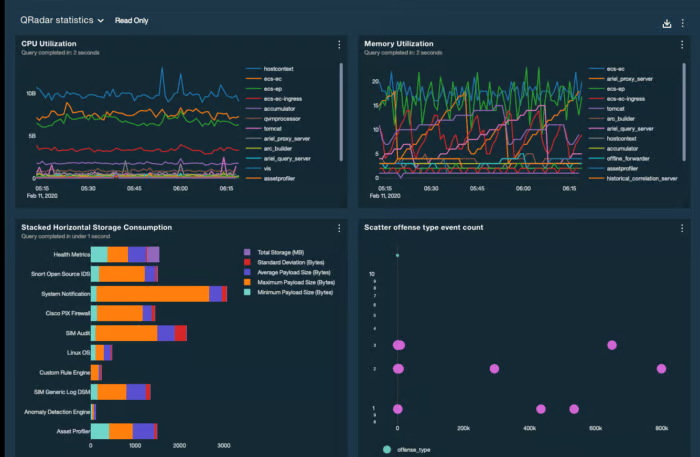
IBM Security QRadar SIEM ist eines von mehreren erstklassigen Tools im umfangreichen Technologieportfolio von IBM und gehört zu den stärksten Lösungen, wenn es darum geht, eine Zero-Trust-Strategie und Best Practices in ein SIEM-Tool zu integrieren. Dieses Tool wird häufig mit anderen Sicherheitslösungen von IBM integriert. IBM Security XForce Threat Intelligence ist für zusätzliche Unterstützung bei der Bedrohungserkennung automatisch enthalten.
Einer der Bereiche, die Kunden an QRadar SIEM besonders schätzen, sind die anpassbaren Abfragen. In diesem Abschnitt können Nutzer angepasste oder vorgefertigte Abfragen einfach erstellen, speichern und filtern. Dadurch lassen sich wichtige Suchmetriken nach ihrer Verwendung im System leichter wiederverwenden. Diese Lösung ist sowohl On-Premises als auch in der Cloud verfügbar. Unternehmen mit unterschiedlichen Zielen und Zeitplänen für die digitale Transformation können QRadar SIEM daher weiterhin in ihre Cybersicherheitsausstattung integrieren.
Funktionen:
- Kontinuierliche Überwachung mit einer Zero-Trust-Strategie
- Bedrohungserkennung durch die Analyse von Netzwerk-, Endpoint-, Asset-, Benutzer-, Risiko- und Bedrohungsdaten
- Automatisches Parsen und Normalisieren von Protokollen
- Threat Intelligence und Unterstützung für STIX/TAXII
- Hochgradig skalierbare, selbstverwaltende Datenbank
Vorteil: Dieses Tool lässt sich gut in verschiedene Tools aus dem IBM-Portfolio integrieren, darunter IBM Watson.
Nachteil: Die Preis- und Lizenzmodelle gelten als höher und komplexer als bei einigen anderen Lösungen in diesem Markt.
Preis: Für Preisinformationen wenden Sie sich direkt an die Marketing- und Vertriebsteams von IBM.
McAfee ESM
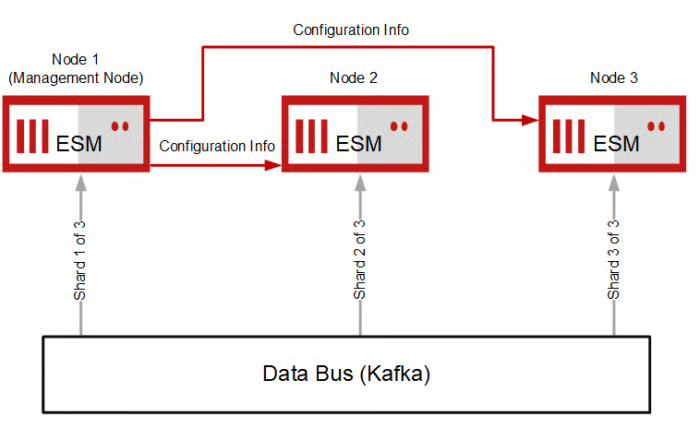
McAfee Enterprise Security Manager (ESM) ist seit Langem ein Favorit auf dem SIEM-Markt und bietet unkomplizierte Anwendungen und Anwendungsfälle für die Bedrohungserkennung. Als älteres Tool erhält McAfee ESM nicht unbedingt so viele Updates wie andere Tools in diesem Markt. Die einfache Einrichtung und der Fokus auf benutzerfreundliche Datenvisualisierungen machen es jedoch zu einer guten Option für Unternehmen jeder Größe.
Funktionen:
- Content-Pakete mit vorgefertigten Sicherheitsanwendungsfällen
- Automatisierte Updates mit nahezu null Ausfallzeit für Nutzer
- STIX-basierte Threat-Intelligence-Feeds
- Flexible Bereitstellungen auf Hardware und virtuellen Maschinen
- Erweiterte Analysen und umfassender Kontext für die Bedrohungserkennung
Vorteil: ESM gilt als unkompliziert über Cloud- und Serverumgebungen hinweg bereitzustellen.
Nachteil: Einige Nutzer haben angegeben, dass neue Versionen unregelmäßig erscheinen und nur wenige Verbesserungen oder Erweiterungen für das System enthalten.
Preis: Für Preisinformationen wenden Sie sich direkt an die Marketing- und Vertriebsteams von McAfee.
Außerdem lesenswert: 12 Tipps zur Minderung von Sicherheitsrisiken in IoT- und BYOD-geprägten Unternehmen
Warum ist SIEM wichtig?
SIEM-Tools und Best Practices bieten Unternehmen zahlreiche Sicherheits- und Verwaltungsvorteile. Ob sie die Wahrscheinlichkeit eines Sicherheitsvorfalls verringern, die tägliche Arbeit von Netzwerk- und Sicherheitsexperten verbessern oder die Datentransparenz für wichtige Stakeholder erhöhen – ziehen Sie Investitionen in SIEM für einige der folgenden Vorteile in Betracht:
Vereinfachte Protokollierung von Daten
Das Sammeln von Datenprotokollen kann mühsam sein. Die Protokolle später zu durchsuchen, um genau die benötigten historischen Daten zu finden, kann jedoch noch schwieriger sein. Dank der Flexibilität für eine Vielzahl von Datentypen und der kontinuierlichen Datenerfassung über einen längeren Zeitraum werden Netzwerksicherheitsprotokolle stets aktuell und leicht zugänglich gespeichert, sobald Ihr Team sie überprüfen muss. SIEMs können Tausende Datenbytes mit einer Geschwindigkeit und Genauigkeit protokollieren, die dieses Tool zu einem Wendepunkt für die Effizienz machen.
Verhinderung von Sicherheitsvorfällen
Sicherheitsverletzungen schädigen nicht nur die kompromittierten Daten. Sie beeinträchtigen auch die Nutzer, denen die Daten gehören, sowie den Ruf des Unternehmens. Zudem drohen rechtliche und finanzielle Konsequenzen durch Aufsichtsbehörden. SIEM ist eines der wichtigsten Cybersicherheitstools zur Verhinderung von Sicherheitsverletzungen, da es eingehende Daten aus allen verbundenen Netzwerkkomponenten organisiert und in einer einzigen Übersicht verständlich darstellt. Durch die übersichtlichere Visualisierung der Netzwerkaktivität und potenzieller Probleme können Netzwerksicherheitsexperten Sicherheitsvorfälle proaktiv überwachen und beheben, bevor sie sich zu größeren Sicherheitsverletzungen entwickeln.
Erfahren Sie hier mehr über die Kosten eines Datenlecks.
Sortierung von Daten und Bedrohungen
Für Unternehmen, die Tausende Datenpunkte erfassen und auf Sicherheitsprobleme überwachen und überprüfen müssen, kann es oft schwierig sein, diese Probleme innerhalb des großen Datensatzes zu erkennen. Selbst wenn Probleme gefunden wurden, die behoben werden müssen, kann die Größe eines Datensatzes es schwierig machen, zu priorisieren, welche Bedrohungen zuerst behandelt werden müssen. Mit Funktionen wie Bedrohungsbewertung und Datenfilterung automatisieren SIEM-Tools die Bewertung von Bedrohungen und die Priorisierung für Ihr Team.
Effizientere Personal- und Verwaltungsabläufe
Viele der manuellen Sortier- und Analyseaufgaben, die Netzwerk- und Sicherheitspersonal früher bei Sicherheitsprotokollen durchführen musste, können heute von SIEM-Tools übernommen werden. Mitarbeitende müssen keine wertvolle Zeit mehr mit manueller Sortierarbeit verbringen und sind nicht länger auf voneinander getrennte Tools für den Datenüberblick angewiesen.
Lesen Sie als Nächstes: Die beste Software und die besten Tools für Netzwerksicherheit