


Les dispositifs de cybersécurité peuvent être difficiles à gérer, en particulier pour les réseaux d’entreprise tentaculaires qui regroupent diverses plateformes, logiciels, données et sources. Les sources centralisées de gestion des réseaux et des données sont essentielles aux professionnels de la sécurité, qui risquent de ne pas repérer d’importants signes précurseurs de cyberattaques en raison de la prolifération des outils et des données. gestion des informations et des événements de sécurité (SIEM) Les outils constituent une catégorie de solutions de cybersécurité qui collectent et examinent les données dans un emplacement unifié, afin que les professionnels de la sécurité puissent facilement les visualiser et déterminer les prochaines étapes les plus appropriées. Poursuivez votre lecture pour découvrir quelques-uns des principaux outils SIEM actuellement disponibles sur le marché :
À lire également : Principaux outils de gestion de la posture de sécurité dans le cloud (CSPM) en 2021
Les meilleures solutions de gestion des informations et des événements de sécurité (SIEM)
- Qu’est-ce qu’un outil SIEM ?
- Fonctionnalités des outils SIEM
- Principaux outils SIEM
- Pourquoi le SIEM est-il important ?
Qu’est-ce qu’un outil SIEM ?
SIEM, prononcé « sim », signifie Security Information and Event Management, soit gestion des informations et des événements de sécurité. Ce type d’outil sert à découvrir et à collecter les données issues des différents composants du réseau, principalement sous forme de journaux et d’événements, puis à les stocker dans un emplacement central de la plateforme. Cette source unifiée de données et de connaissances sur le réseau vise à simplifier les phases de recherche et de prise de décision pour les experts réseau qui examinent les vulnérabilités des systèmes.
Les outils SIEM ne se contentent pas de collecter et de stocker les données que les professionnels de la sécurité doivent interpréter : ils utilisent également les informations sur les menaces, l’analyse et les alertes pour automatiser la connaissance du réseau et les corrections.
En savoir plus sur le fonctionnement du SIEM : Le SIEM au service de la sécurité des réseaux
Fonctionnalités des outils SIEM
Les outils SIEM offrent diverses fonctionnalités pour aider les professionnels de la sécurité réseau à gérer la détection des menaces, la surveillance, la conformité et la visualisation des données, entre autres besoins essentiels au diagnostic des menaces pesant sur la sécurité du réseau. Dans votre recherche de l’outil SIEM adapté à votre entreprise, privilégiez certaines des fonctionnalités suivantes :
- EDR et/ou XDR : La détection et réponse sur les terminaux (EDR) et la détection et réponse étendues (XDR) sont des méthodes de détection des menaces qui simplifient leur visualisation.
- Système de détection et de prévention des intrusions (IDPS) : Ce type de logiciel automatise la détection des intrusions sur les réseaux.
- Automatisation : De nombreuses solutions SIEM automatisent la détection des menaces et la communication sur les menaces de sécurité ; les exemples précis comprennent la corrélation, la hiérarchisation des risques, les indicateurs de compromission et la réponse.
- Analyse : Les principaux outils SIEM proposent généralement divers ensembles d’analyses prédéfinis ou personnalisables, souvent assortis de fonctionnalités de gestion des flux de travail.
- Surveillance des systèmes : La plupart des solutions SIEM adoptent une approche globale de la surveillance des systèmes et fournissent des métriques issues du réseau, des bases de données, des applications, des e-mails, de l’IoT, de l’intégrité des fichiers et des vulnérabilités, de la résidence des données, des suites cloud et des sources de virtualisation.
- Tableaux de bord et outils d’administration : L’un des principaux avantages des outils SIEM réside dans la consolidation des informations de sécurité sur des tableaux de bord ; les rapports et la visualisation des données permettent également de partager et d’examiner clairement les performances de la sécurité du réseau.
- Fonctionnalités de conformité : Certains outils SIEM mettent l’accent sur la conformité réglementaire régionale et sectorielle au moyen de packages et de rapports spécialisés.
Autres solutions d’analyse à envisager : Meilleurs outils et logiciels d’analyse des données
Principaux outils SIEM
Rapid7 InsightIDR
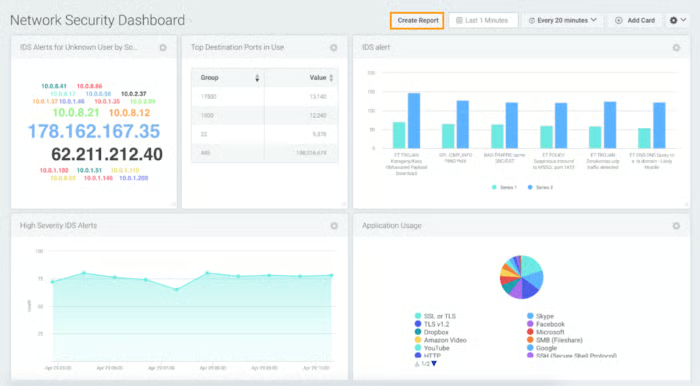
Rapid7 InsightIDR est l’une des principales solutions SIEM cloud du marché et séduit particulièrement les utilisateurs grâce à ses nombreuses possibilités d’assistance client. InsightIDR propose déjà diverses fonctionnalités de gestion de la sécurité des terminaux, des utilisateurs et des tests d’intrusion, mais peut encore étendre ses capacités lorsqu’il est utilisé avec d’autres produits de la plateforme Rapid7 Insight.
Ces autres produits, qui peuvent être ajoutés au fil du temps selon les besoins, comprennent : Threat Command pour les informations sur les menaces, InsightConnect pour l’orchestration et l’automatisation, Services pour les services experts de gestion et de conseil, InsightVM pour la gestion des vulnérabilités, InsightAppSec pour la gestion de la sécurité des applications et InsightCloudSec pour la gestion de la sécurité cloud.
Fonctionnalités :
- Bibliothèque de détections avancées avec établissement continu d’une base de référence de l’activité
- Solution de test d’intrusion Metasploit
- Détection et réponse sur les terminaux (EDR)
- Analyse du comportement des utilisateurs et des entités (UEBA)
- Système de détection des intrusions (IDS) élaboré, avec accès à des métadonnées réseau supplémentaires
Avantage : Une documentation détaillée, des agents internes et une interface intuitive permettent aux utilisateurs de prendre facilement l’outil en main de manière autonome.
Inconvénient : InsightIDR ne propose qu’une solution cloud, alors que certains utilisateurs ont exprimé leur intérêt pour des options d’accès sur site et mobiles.
Tarification : La tarification d’InsightIDR commence à 5,61 dollars US par mois et par actif.
Splunk Enterprise Security
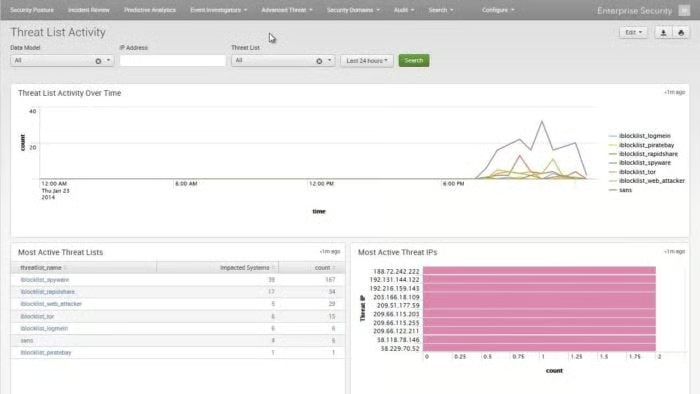
Splunk Enterprise Security est une solution SIEM cloud qui met l’accent sur un portefeuille varié d’analyses et de visualisations de données pour ses utilisateurs. L’entreprise est réputée pour son vaste portefeuille de solutions d’analyse, raison pour laquelle de nombreux utilisateurs choisissent d’employer Enterprise Security avec d’autres outils Splunk de gestion des données et des analyses.
L’un des principaux avantages que Splunk offre à ses utilisateurs réside dans son approche intelligente des alertes fondées sur les risques. Les alertes Splunk associent les connaissances de son propre système à la notation des menaces et aux alertes automatisées, tout en donnant aux utilisateurs les moyens de définir eux-mêmes leurs seuils d’alerte et de détection. Parmi les personnalisations proposées dans ce domaine figurent l’attribution des risques à différents utilisateurs et systèmes réseau, la mise en correspondance des alertes et la définition des seuils d’alerte.
Fonctionnalités :
- Gestion des données dans les déploiements multicloud et sur site
- Séquençage des événements, gestion des alertes, évaluation des risques et autres personnalisations
- Alertes fondées sur les risques et gestion de la file d’attente des alertes
- Détection des menaces dans AWS, GCP, Azure et d’autres environnements multicloud
- Fonctionnalité Splunk d’analyse du comportement des utilisateurs
Avantage : Le suivi des risques et les alertes peuvent être ajustés pour les utilisateurs, les systèmes et les plateformes surveillés par le système.
Inconvénient : Certains utilisateurs estiment que cet outil s’intègre mal aux outils tiers ; selon eux, il fonctionne mieux lorsqu’il est utilisé avec les solutions cloud et d’analyse Splunk.
Tarification : Des forfaits Workload et Ingest sont disponibles. Contactez l’équipe Splunk pour connaître les tarifs exacts.
Securonix Next-Gen SIEM
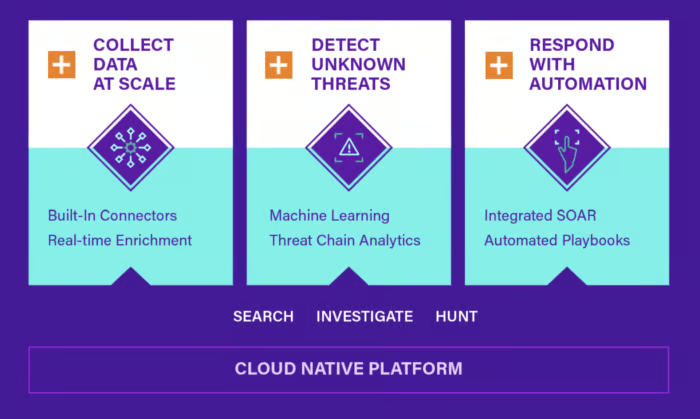
Securonix Next-Gen SIEM est une autre solution SIEM axée sur l’analyse, qui se distingue par sa capacité à répondre aux besoins de sécurité variés d’un réseau hybride. Cette solution ne se limite pas à la détection élémentaire des menaces et à la collecte de données : elle utilise des règles intelligentes, le contexte, les données historiques et l’automatisation pour comprendre le risque associé à différents scénarios d’incidents de sécurité réseau.
L’une des fonctionnalités les plus originales du produit Securonix est peut-être le contenu en tant que service fourni par Securonix Threat Labs. L’équipe de recherche du fournisseur étudie différents scénarios de menaces et indicateurs de compromission (IoC), puis publie ces données sur Sigma et les intègre à ses fonctionnalités de détection des menaces Next-Gen SIEM.
Fonctionnalités :
- Analyses avec apprentissage automatique, enrichissement contextuel et évaluation des risques utilisateurs
- Modules d’analyse prédéfinis pour les cas d’utilisation courants
- Modèles de menaces conformes aux référentiels MITRE ATT&CK et US-CERT
- Recherche rapide et recherche à long terme disponibles pour les données historiques
- Plus de 350 connecteurs et intégrations fondées sur des API pour la visibilité cloud et la détection des menaces
Avantage : La production de recherches en temps réel sous forme de contenu en tant que service pour la détection proactive des menaces est disponible via Securonix Threat Labs.
Inconvénient : La configuration du regroupement des contrôles d’accès pour les différentes autorisations utilisateur n’est pas intuitive.
Tarification : Contactez directement les équipes marketing et commerciales de Securonix pour obtenir les informations tarifaires.
LogRhythm NextGen SIEM Platform
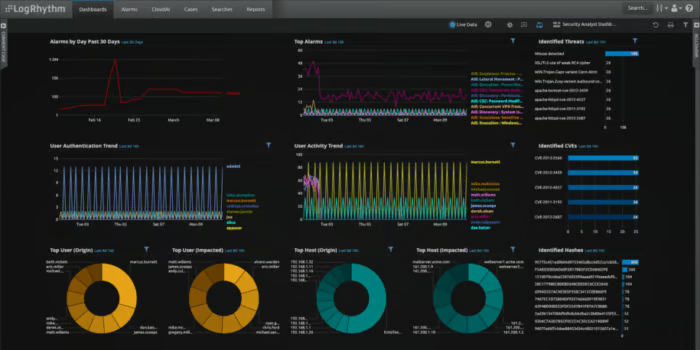
LogRhythm NextGen SIEM Platform est une plateforme SIEM privilégiée par les utilisateurs qui recherchent une évolutivité simple pour leurs outils de sécurité et de gestion des menaces. La plateforme SIEM NextGen est extrêmement encapsulée et peut être décomposée en domaines clés tels que RespondX, DetectX et AnalytiX.
Certains utilisateurs ont indiqué que la formation était limitée et difficile. Cependant, LogRhythm comble en partie cette lacune grâce à l’étendue des offres « as-a-service » proposées par LogRhythm Labs. LogRhythm Labs est une équipe interne de LogRhythm composée d’experts qui aident les utilisateurs dans les domaines connexes à la sécurité suivants : recherche et application des menaces ; intégration stratégique, avec des modules spécifiques à chaque secteur et une gestion continue des plug-ins ; recherche, cartographie et automatisation de la conformité ; et intelligence des données machine (MDI), avec un accent mis sur l’aide à l’intégration de solutions tierces.
Fonctionnalités :
- Surveillance, traque et investigation des menaces avec réponse aux incidents
- Gestion et centralisation des journaux avec AnalytiX
- Structure MDI pour la normalisation et l’enrichissement des données
- Évaluation des menaces et hiérarchisation fondée sur les risques (RBP)
- Fonctionnalité Consolidated Compliance Framework
Avantage : LogRhythm adopte une approche modulaire du SIEM, ce qui permet aux entreprises d’ajouter facilement de nouveaux modules et de nouvelles fonctionnalités à mesure que leurs exigences de sécurité évoluent.
Inconvénient : La formation est limitée et difficile, certains utilisateurs rencontrant des problèmes dans des domaines tels que la configuration des rapports et des alertes.
Tarification : Contactez directement les équipes marketing et commerciales de LogRhythm pour obtenir les informations tarifaires.
Exabeam Fusion SIEM
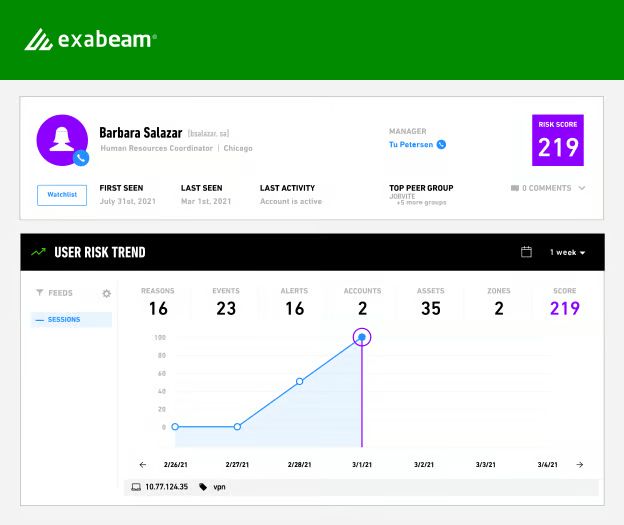
Exabeam Fusion SIEM est une solution très performante et en plein essor dans le domaine du SIEM, qui offre à ses clients de nombreuses fonctionnalités immédiates et prêtes à l’emploi afin de faciliter son déploiement et sa mise à l’échelle au fil du temps. Bien que la plupart des outils de ce marché se concentrent sur la détection des menaces aux niveaux technique et utilisateur, Exabeam affiche un taux de détection supérieur pour les anomalies liées aux utilisateurs, citant notamment ses « analyses comportementales leaders du marché » comme source de données pour la détection des menaces visant les utilisateurs.
Fusion SIEM pourrait s’imposer auprès des entreprises des secteurs et régions du monde fortement réglementés. Par exemple, les packages de conformité HIPAA et SOX contribuent respectivement à la sécurité et à la gestion éthique des données dans les secteurs de la santé et des sociétés cotées en bourse.
Fonctionnalités :
- Analyse comportementale fondée sur l’apprentissage automatique et l’automatisation
- Packages de cas d’utilisation prescriptifs et centrés sur les menaces
- Stockage central évolutif avec recherche intelligente rapide disponible
- TIR clé en main avec intégrations prédéfinies pour la sécurité des terminaux, du cloud et des réseaux
- Diagnostic automatisé des incidents avec analyse comportementale, diagnostic des menaces, classification des cas d’utilisation, listes de contrôle des étapes suivantes et playbook de réponse
Avantage : Exabeam propose certaines des fonctionnalités de conformité les plus étendues du marché du SIEM, avec des packages de conformité pour PCI-DSS, HIPAA, SOX et GDPR.
Inconvénient : Certains utilisateurs ont souligné les limites des intégrations tierces, tant en matière de disponibilité que de facilité d’intégration.
Tarification : L’équipe commerciale d’Exabeam peut fournir des devis personnalisés.
RSA NetWitness Cloud SIEM
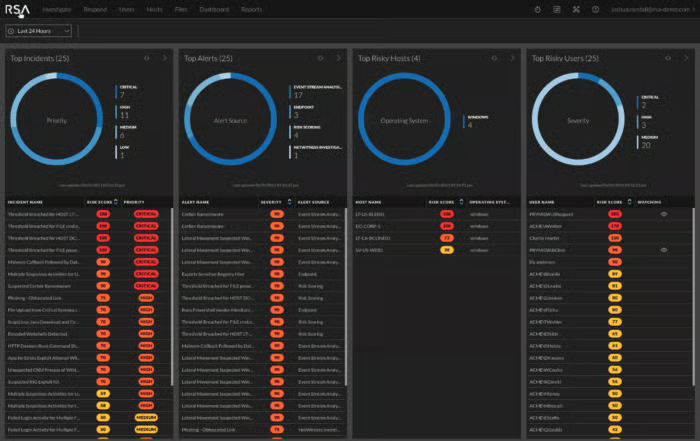
RSA NetWitness Cloud SIEM est un autre SIEM cloud qui se présente comme le choix idéal pour les utilisateurs recherchant une gestion simple des licences et de la configuration initiale. L’entreprise est également leader dans des domaines tels que la gestion intégrée des risques, la gestion des risques informatiques, la gestion des risques liés aux fournisseurs informatiques et la gestion de la continuité d’activité ; son approche des risques sous tous les angles, notamment avec la prise en compte de la continuité d’activité, montre clairement que NetWitness peut répondre aux besoins informatiques tout en comprenant les objectifs commerciaux plus larges et en s’y conformant.
NetWitness Cloud SIEM se distingue particulièrement par sa connaissance approfondie de tous les types de données présents sur le réseau d’un client. Sa gestion des journaux et des paquets va au-delà des fonctions de base, en développant une connaissance des métadonnées afin de mieux contextualiser les journaux réseau et les incidents de sécurité potentiels.
Fonctionnalités :
- Collecte et analyse des données dans les journaux, les paquets, les terminaux et l’IoT, ainsi que sur les plateformes physiques, virtuelles et cloud
- Modèle de licences fondé sur le débit
- Recherche rapide, rapports et analyse forensique pour la détection des menaces
- Rapports de conformité prédéfinis tels que Basel II, Bill 198, FERPA, FFIEC, FISMA, GLBA, GPG13, HIPAA, ISO 27002, NERC CIP, NISPOM, PCI, SOX et SSAE
- Gestion et surveillance des journaux provenant des clouds publics et des applications SaaS
Avantage : NetWitness propose des fonctionnalités avancées de gestion des journaux et des paquets, telles que l’indexation et l’enrichissement des journaux ainsi que les métadonnées organisées par session.
Inconvénient : NetWitness offre des fonctionnalités assez limitées en matière de protection contre les vulnérabilités.
Tarification : Contactez directement les équipes marketing et commerciales de RSA/NetWitness pour obtenir les informations tarifaires.
IBM Security QRadar SIEM
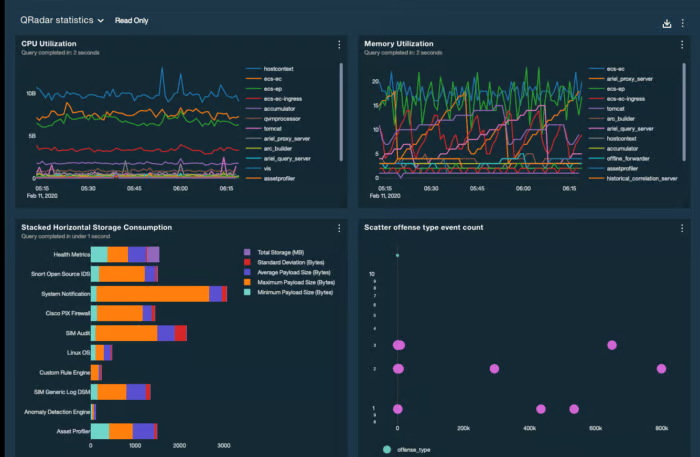
IBM Security QRadar SIEM est l’un des nombreux outils de premier plan du vaste portefeuille de technologies d’entreprise d’IBM, et l’un des plus performants lorsqu’il s’agit d’intégrer une stratégie et des bonnes pratiques de confiance zéro à un outil SIEM. Cet outil est fréquemment intégré à d’autres solutions de sécurité IBM, et IBM Security XForce Threat Intelligence est automatiquement inclus pour renforcer la détection des menaces.
L’un des aspects de QRadar SIEM que les clients apprécient le plus est la section consacrée aux requêtes personnalisables. Dans cette section, les utilisateurs peuvent facilement créer, enregistrer et filtrer des requêtes personnalisées ou basées sur des modèles, ce qui facilite la réutilisation des indicateurs de recherche importants après leur utilisation dans le système. Cette solution est disponible sur site et dans le cloud ; les entreprises ayant des objectifs et des calendriers de transformation numérique différents peuvent donc tout de même intégrer QRadar SIEM à leur arsenal de cybersécurité.
Fonctionnalités :
- Surveillance continue avec une stratégie de confiance zéro
- Détection des menaces grâce à l’analyse des données réseau, des terminaux, des actifs, des utilisateurs, des risques et des menaces
- Analyse et normalisation automatiques des journaux
- Renseignements sur les menaces et prise en charge de STIX/TAXII
- Base de données hautement évolutive et autogérée
Avantage : Cet outil s’intègre bien à divers outils du portefeuille IBM, notamment IBM Watson.
Inconvénient : Les modèles de tarification et de licences sont considérés comme plus élevés et plus complexes que ceux de certains autres outils du marché.
Tarification : Contactez directement les équipes marketing et commerciales d’IBM pour obtenir les informations tarifaires.
McAfee ESM
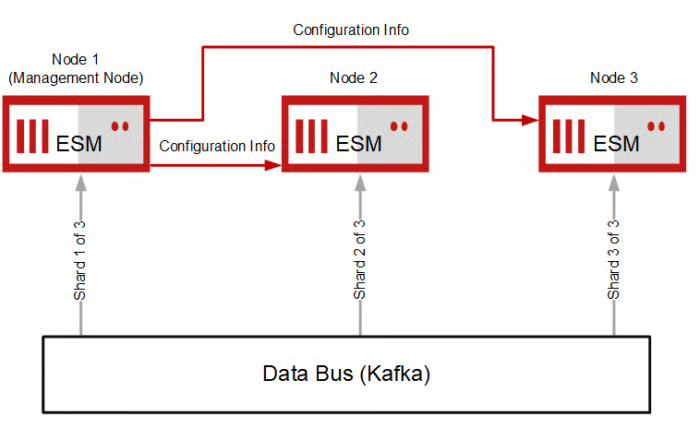
McAfee Enterprise Security Manager (ESM) est depuis longtemps apprécié sur le marché du SIEM, grâce à ses applications et cas d’utilisation simples pour la détection des menaces. En tant qu’outil historique, McAfee ESM ne reçoit pas nécessairement autant de mises à jour que les autres outils de ce marché. Cependant, sa configuration simple et l’accent mis sur des visualisations de données faciles à utiliser en font une bonne option pour les entreprises de toutes tailles.
Fonctionnalités :
- Packs de contenu avec cas d’utilisation de sécurité basés sur des modèles
- Mises à jour automatisées avec une interruption quasi nulle pour les utilisateurs
- Flux de renseignements sur les menaces fondés sur STIX
- Déploiements flexibles sur du matériel et des machines virtuelles
- Analyses avancées et contexte riche pour la détection des menaces
Avantage : ESM est considéré comme facile à déployer dans les environnements cloud et serveur.
Inconvénient : Certains utilisateurs ont indiqué que les nouvelles versions sortaient de manière irrégulière et apportaient peu d’améliorations ou de modules complémentaires au système.
Tarification : Contactez directement les équipes marketing et commerciales de McAfee pour obtenir les informations tarifaires.
À lire également : 12 conseils pour atténuer les risques de sécurité dans les entreprises IoT dominées par le BYOD
Pourquoi le SIEM est-il important ?
Les outils et bonnes pratiques SIEM offrent aux entreprises de nombreux avantages en matière de sécurité et d’administration. Qu’il s’agisse de réduire le risque de violation, d’améliorer le travail quotidien des professionnels des réseaux et de la sécurité ou d’accroître la visibilité des données pour les parties prenantes clés, envisagez d’investir dans un SIEM pour bénéficier de certains des avantages suivants :
Simplification de la journalisation des données
La collecte des journaux de données peut être fastidieuse. Mais parcourir ensuite les journaux pour trouver exactement les données historiques dont vous avez besoin peut s’avérer encore plus difficile. Grâce à la flexibilité offerte pour différents types de données et à une collecte continue des données au fil du temps, les journaux de sécurité réseau sont stockés de manière à rester à jour et facilement accessibles lorsque votre équipe doit les consulter. Les SIEM peuvent journaliser des milliers d’octets de données avec une vitesse et une précision qui en font un outil révolutionnaire pour gagner en efficacité.
Prévention des violations
Les violations de sécurité ne nuisent pas uniquement aux données compromises. Elles portent également atteinte aux utilisateurs auxquels ces données appartiennent ainsi qu’à la réputation de l’entreprise. Elles peuvent même entraîner des conséquences juridiques et financières de la part des organismes de réglementation. Le SIEM est l’un des outils de cybersécurité les plus importants pour prévenir les violations, car il organise les données entrantes provenant de tous les composants réseau connectés et les rend lisibles dans une interface unique. Grâce à une visualisation plus claire de l’activité du réseau et des problèmes potentiels, les professionnels de la sécurité réseau peuvent surveiller et traiter proactivement les incidents de sécurité avant qu’ils ne se transforment en violations majeures.
En savoir plus sur le coût d’une violation ici
Tri des données et des menaces
Pour les entreprises qui collectent des milliers de points de données devant être surveillés et examinés à la recherche de problèmes de sécurité, il peut souvent être difficile d’identifier ces problèmes au sein d’un vaste ensemble de données. Même lorsque vous avez trouvé des problèmes à traiter, l’ampleur d’un jeu de données peut rendre accablante la tâche consistant à déterminer quelles menaces doivent être traitées en premier. Grâce à des fonctionnalités telles que l’évaluation des menaces et le filtrage des données, les outils SIEM automatisent le processus d’évaluation des menaces et de hiérarchisation de leur traitement pour votre équipe.
Gains d’efficacité pour le personnel et l’administration
De nombreuses tâches manuelles de tri et d’analyse que le personnel chargé des réseaux et de la sécurité effectuait auparavant pour les journaux de sécurité peuvent désormais être prises en charge par les outils SIEM. Le personnel n’a plus à consacrer un temps précieux aux tâches de tri manuel et n’a plus non plus besoin de s’appuyer sur des outils cloisonnés pour accéder aux informations sur les données.
À lire ensuite : Meilleurs logiciels et outils de sécurité réseau