


DNS ist die Abkürzung für „Domain Name System“ und im Wesentlichen das Telefonbuch des Internets. Es übersetzt Domainnamen wie „xyz.com“ – für Menschen lesbare Abfragen, die wir in Browser eingeben – in numerische IP-Adressen wie 154.6.147.47 (IPv4) oder 2001:0db8:85a3:0000:0000:8a2e:0370:7334 (IPv6). Dieses System ermöglicht es Internetnutzern, täglich auf beliebige der Milliarden von Webseiten zuzugreifen – und die DNS-Verschlüsselung stellt sicher, dass sämtliche dabei ausgetauschten Daten privat und sicher bleiben.
Dieser Artikel erklärt, wie Verschlüsselung funktioniert, welche Vorteile sie bietet und wie Sie feststellen können, ob die DNS-Verschlüsselung in Ihrem Browser und auf Ihren Geräten konfiguriert ist.
- Die Entwicklung der DNS-Verschlüsselung
- So funktioniert DNS-Verschlüsselung: 2 verschiedene Arten
- Die größten Risiken eines unverschlüsselten DNS
- 6 Vorteile der DNS-Verschlüsselung
- So überprüfen und ändern Sie Ihre DNS-Verschlüsselung
- Fazit: DNS-Verschlüsselung ist ein entscheidender Bestandteil der Cybersicherheit
Die Entwicklung der DNS-Verschlüsselung
In den Anfängen des Internets, als es noch als Advanced Research Projects Agency Network (ARPANET) bezeichnet wurde, erfolgte die Adressübersetzung über eine einfache Textdatei namens HOSTS.TXT. Mit dem rasanten Wachstum des Internets wurde den Forschern jedoch schnell klar, dass das Adressierungssystem begrenzt war. Dies führte 1983 zur Entstehung des modernen DNS.
Ursprünglich wurde DNS nicht mit Blick auf die Netzwerksicherheit entwickelt. Dafür gab es einen guten Grund – schließlich gab es damals weder E-Commerce noch Online-Banking oder den weitverbreiteten Datendiebstahl von heute. Sein ursprünglicher Zweck bestand lediglich darin, das Problem der Skalierbarkeit von Adressen zu lösen.
Als man jedoch das Potenzial des Internets und die Gefahren eines unsicheren DNS erkannte, suchten Informatiker fieberhaft nach einer Lösung. Das Ergebnis waren mehrere Standards und Verfahren, darunter DNSSEC (Domain Name System Security Extensions), die nachträglich in das System integriert wurden, um es sicherer zu machen.
Fast vier Jahrzehnte nach der Erfindung des DNS wurden zwei DNS-Verschlüsselungsprotokolle entwickelt: DNS über TLS (DoT) und DNS über HTTPS (DoH).
So funktioniert DNS-Verschlüsselung: 2 verschiedene Arten
DNS-Verschlüsselung wandelt DNS-Informationen im Klartext in eine verschlüsselte Version um, die nur die beiden an diesem Datenaustausch beteiligten Parteien – der DNS-Client (also Ihr Browser oder Ihre Netzwerkgeräte) und der DNS-Resolver – entschlüsseln können.
DNS über TLS (DoT)
DoT ist ein 2016 entwickeltes Sicherheitsprotokoll zur Verschlüsselung und zum Schutz von DNS-Abfragen und -Antworten über den Transport-Layer-Security-Kanal (TLS), der HTTPS-Webseiten absichert.
Bei dieser Art der DNS-Verschlüsselung authentifiziert sich der DNS-Resolver-Server mithilfe eines Zertifikats gegenüber dem Client-Gerät. Dadurch wird sichergestellt, dass kein Dritter den Server imitieren kann. Dieser Authentifizierungsprozess gewährleistet die Integrität und Vertraulichkeit des DNS-Datenverkehrs.
Der Hauptzweck von DoT besteht darin, die Privatsphäre und Sicherheit der Nutzer zu verbessern, indem Man-in-the-Middle-Angriffe verhindert werden, die den DNS-Datenverkehr kompromittieren oder ausspionieren könnten. DoT arbeitet über das sogenannte User Datagram Protocol (UDP). Es fügt eine TLS-Verschlüsselungsschicht hinzu, um DNS-Abfragen abzusichern. Der typische Port für DoT ist Port 853.
Obwohl DoT Sicherheitsfunktionen bietet, ist es wichtig, seine möglichen Einschränkungen in Ländern mit eingeschränkter Meinungsfreiheit zu beachten. Die Aktivierung der DoT-Verschlüsselung kann unbeabsichtigt die Aufmerksamkeit der Behörden auf sich ziehen. Daher bietet sie möglicherweise nicht den beabsichtigten Schutz vor feindseligen oder autoritären Regimen. Trotz dieser Bedenken argumentieren Befürworter des DoT-Protokolls, dass es sich besser eignet, um Menschenrechtsfragen in schwierigen Umgebungen zu begegnen.
DNS über HTTPS (DoH)
DoH wurde 2018 eingeführt und ist ein weiteres Protokoll, das DNS-Abfragen sicherer machen soll. Anders als DoT verwendet DoH für HTTPS-Verbindungen Port 443. DoH-Clients und -Resolver können damit eine Verbindung zu einem DoH-Server herstellen, der einen Abfrage-Endpunkt bereitstellt.
Wie DoT setzt auch DoH auf TLS zur Verschlüsselung. Da es jedoch über HTTPS arbeitet, lässt es sich nahtlos in die bestehende Webinfrastruktur integrieren. Dadurch fällt es weniger auf und kann in eingeschränkten Umgebungen möglicherweise schwerer blockiert oder gefiltert werden.
Die größten Risiken eines unverschlüsselten DNS
Um die Bedeutung der DNS-Verschlüsselung zu verstehen, kann es hilfreich sein, die größten Risiken eines unverschlüsselten DNS zu betrachten. Zu den ursprünglichen Sicherheitsbedrohungen, die von der Internet Engineering Task Force identifiziert wurden, gehören:
- Abfangen von Paketen: Da DNS-Abfragen und -Antworten häufig unverschlüsselt im Klartext übertragen werden, können Unbefugte Datenpakete leicht abfangen. Angreifer können dadurch den Netzwerkverkehr ausspionieren und Informationen abgreifen. Dazu gehören auch die aufgerufenen Domainnamen, die Aufschluss über das Nutzerverhalten oder Unternehmensaktivitäten geben können.
- Raten von IDs und Vorhersage von Abfragen: DNS verwendet Transaktions-IDs, um Abfragen den entsprechenden Antworten zuzuordnen. Bei einer unsicheren Konfiguration können Angreifer versuchen, die Transaktions-ID einer DNS-Abfrage zu erraten. Gelingt ihnen dies, können sie eine Antwort senden, die Nutzer auf eine bösartige Webseite umleitet.
- Namensverkettung: Bei dieser Taktik fragen Angreifer Domainnamen unter ihrer Kontrolle ab und hängen dabei die Zieldomain als Suffix an. Der DNS-Resolver speichert diese Informationen im Cache. Fragt ein echter Nutzer anschließend die Zieldomain ab, gibt der Resolver irrtümlich stattdessen die IP-Adresse des Angreifers zurück und leitet den Nutzer ohne dessen Wissen dorthin weiter.
- Verrat durch vertrauenswürdige Server: In diesem Szenario erlangen Angreifer die Kontrolle über einen DNS-Server, dem das angegriffene Netzwerk vertraut. DNS-Resolver vertrauen den Antworten dieser Server grundsätzlich. Das bedeutet: Werden schädliche Daten gesendet, werden sie akzeptiert und im Cache gespeichert. Dies kann zu Angriffen wie Cache-Poisoning oder Datendiebstahl führen.
- Denial-of-Service (DoS): DNS-Server sind Infrastrukturkomponenten. Ein Angreifer kann einen DNS-Server mit einer großen Anzahl von Abfragen überlasten, sodass er legitime Anfragen nicht mehr verarbeiten kann. Dadurch wird die Auflösung von Domainnamen gestört und Webdienste sind praktisch nicht mehr verfügbar.
- Authentifizierte Verweigerung von Domainnamen: Diese Angriffsart ist komplexer, da der Angreifer den DNS-Server nicht nur mit Anfragen überflutet, sondern auch verschiedene Authentifizierungsmechanismen nutzt, damit dies legitim erscheint. Die Abwehr dieses Angriffs ist schwieriger, weil es extrem schwer ist, zwischen legitimen Abfragen zu unterscheiden.
- Platzhalter: Im DNS werden Platzhalter verwendet, um Subdomains zu verarbeiten, die nicht ausdrücklich definiert wurden. Ein Angreifer kann dies ausnutzen, indem er Platzhaltereinträge in einen DNS-Server einschleust. Fragt ein Nutzer eine nicht definierte Subdomain ab, wird er an die in dem bösartigen Platzhaltereintrag angegebene IP-Adresse weitergeleitet.
Weitere, aktuellere Risiken sind:
- Cache-Poisoning: Bei diesen Angriffen kann ein Angreifer den Cache des DNS-Resolvers manipulieren, indem er einen nicht autorisierten DNS-Eintrag einfügt. Dadurch werden Nutzer möglicherweise unwissentlich auf andere Webseiten umgeleitet, die sie gar nicht aufgerufen hatten.
- DNS-Amplification-Angriffe: Die fehlende Verschlüsselung im DNS eröffnet Angreifern die Möglichkeit, die Quell-IP-Adresse in einer DNS-Abfrage zu fälschen. Auf diese Weise können sie eine große Zahl von Antworten an eine Ziel-IP-Adresse senden, den Angriff verstärken und das Zielsystem überlasten.
- DNS-Tunneling: Dabei wird DNS-Datenverkehr in DNS-Protokollen gekapselt. So lassen sich Netzwerksicherheitsmaßnahmen umgehen, da die DNS-Abfragen nicht verschlüsselt sind und Payloads enthalten können, die mit herkömmlichen Sicherheitstools nur schwer erkannt werden.
- Zonenübertragungen: Diese Übertragungen legen alle DNS-Einträge einer Domain offen. Angreifer können diese Informationen als Grundlage für weitere Angriffe oder Aufklärungsaktivitäten nutzen.
- DNS-Hijacking: Angreifer können unverschlüsselte DNS-Konfigurationen auf dem Gerät eines Nutzers ändern. Dadurch können sie Nutzer auf Webseiten umleiten und dabei möglicherweise vertrauliche Informationen abgreifen.
- Übernahme von Subdomains: Wenn unverschlüsselte DNS-Einträge auf Ressourcen verweisen, die nicht mehr aktiv sind (etwa einen außer Betrieb genommenen Cloud-Dienst), kann ein Angreifer dies ausnutzen, um die Kontrolle über diese Ressource und damit über die zugehörige Subdomain zu erlangen und schädliche Inhalte bereitzustellen.
- Offenlegung von Informationen: Unverschlüsselte DNS-Abfragen können unbeabsichtigt Details über die Netzwerkstruktur preisgeben. Angreifer können diese Informationen zu Aufklärungszwecken ausnutzen und dadurch präzise, gezielte Angriffe planen.
6 Vorteile der DNS-Verschlüsselung
Die Vorteile der DNS-Verschlüsselung sind für Unternehmen, kleine und mittlere Organisationen und sogar Einzelpersonen zahlreich. Sie reichen vom Schutz vor finanziellen Schäden und Identitätsdiebstahl bis hin zu einem besseren Schutz vor verschiedenen Cyberangriffen.
Finanzieller Schutz
Laut einem Bericht von IDC aus dem Jahr 2023 ist die durchschnittliche finanzielle Auswirkung von DNS-Angriffen auf 1,1 Millionen US-Dollar gestiegen pro Vorfall. DNS-Verschlüsselung dient als finanzieller Schutzmechanismus, da sie das Risiko kostspieliger Datenschutzverletzungen und unbefugten Datenzugriffs verringert.
Verbesserte Sicherheit gegen ausgeklügelte Angriffe
Die Bedrohungswarnungen von Radware zeigen eine Zunahme von DNS-Flood-Angriffen, die DNS-Server mit einer großen Zahl von Anfragen überlasten sollen. DNS-Verschlüsselung fügt eine Sicherheitsschicht hinzu, die es Angreifern erschwert, DNS-Datenverkehr zu manipulieren oder abzufangen, und trägt so zum Schutz vor solchen ausgeklügelten Angriffen bei.
Integrität und Vertraulichkeit
DNS-Verschlüsselung gewährleistet die Integrität und Vertraulichkeit von DNS-Daten. Dies ist angesichts des Aufkommens von fortgeschrittenen HTTP- und DNS-DDoS-Angriffen besonders wichtig, bei denen Techniken zum Einsatz kommen, die zuvor ausschließlich staatlichen Akteuren vorbehalten waren. Durch die Verschlüsselung von DNS-Abfragen können sich Organisationen vergewissern, dass sie mit den vorgesehenen Servern kommunizieren.
Eindämmung von DNS-Spoofing- und Man-in-the-Middle-Angriffen
DNS-Spoofing- und Man-in-the-Middle-Angriffe sind gängige Techniken bei fortgeschrittenen DNS-Angriffen. Dabei wird der Client auf eine Nachbildung der vorgesehenen Webseite geleitet, auf der er anschließend wichtige Daten wie Passwörter oder Zahlungsinformationen eingibt. DNS-Verschlüsselung reduziert die mit diesen Angriffen verbundenen Risiken wirksam, indem sie sicherstellt, dass DNS-Abfragen nicht von böswilligen Akteuren abgefangen, gelesen und umgeleitet werden können.
Proaktive Verteidigungsstrategie
Da DNS-Angriffe immer komplexer und umfangreicher werden, bietet DNS-Verschlüsselung eine proaktive Maßnahme zum Schutz von DNS-Abfragen. Sie ist nicht bloß eine optionale Funktion, sondern ein notwendiger Bestandteil einer umfassenden Cybersicherheitsstrategie.
Reputationsmanagement
Der Reputationsschaden nach einem DNS-Angriff kann für Unternehmen verheerend sein. DNS-Verschlüsselung trägt dazu bei, das Vertrauen und die Glaubwürdigkeit einer Organisation zu erhalten, indem sie die Sicherheit und Integrität ihrer DNS-Abfragen gewährleistet.
So überprüfen und ändern Sie Ihre DNS-Verschlüsselung
Die meisten modernen Webbrowser wie Chrome, Firefox und Edge verfügen über eine Funktion, mit der Nutzer ihre DNS-Verschlüsselungseinstellungen anpassen können. Normalerweise finden Sie diese Einstellungen, indem Sie das Menü „Einstellungen“ öffnen und anschließend „Datenschutz und Sicherheit“ auswählen. Beachten Sie, dass die genauen Schritte je nach verwendetem Browser leicht abweichen können.
Bei Betriebssystemen wie Windows 10 und neueren Versionen, macOS und Ubuntu ist es oft möglich, die DNS-Verschlüsselung auf Systemebene zu konfigurieren. Dadurch können Sie Ihre DNS-Abfragen auch über das reine Surfen im Web hinaus absichern. Für die Anpassung dieser Einstellungen sollten Sie die Dokumentation oder Supportressourcen Ihres Betriebssystems mit detaillierten Anweisungen konsultieren.
Sowohl Android- als auch iOS-Smartphones bieten integrierte Unterstützung für DNS-Verschlüsselung. Sie können auf diese Einstellungen normalerweise über die Netzwerk- oder Datenschutzoptionen Ihres Geräts zugreifen.
Google Chrome
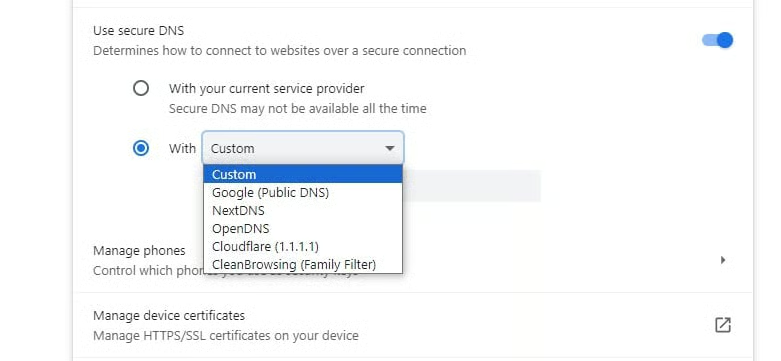
Google Chrome unterstützt DoH und ermöglicht es Nutzern, die Funktion manuell zu aktivieren. Wichtig ist jedoch, dass Google Chrome bei der Implementierung von DoH einen eigenen Ansatz verfolgt. Der Browser wechselt nicht automatisch zu DoH, sondern prüft, ob der bestehende DNS-Anbieter des Nutzers DoH unterstützt. Ist dies der Fall, stellt Chrome die DNS-Abfragen auf DoH um und behält dabei den vom Nutzer gewählten DNS-Anbieter bei. So wird ein nahtloser Übergang zu sichereren DNS-Abfragen gewährleistet, ohne die Nutzereinstellungen zu verändern.
So überprüfen und aktivieren Sie DoH in Chrome manuell:
- Öffnen Sie die Einstellungen.
- Wechseln Sie zum Tab „Datenschutz und Sicherheit“.
- Scrollen Sie nach unten zu „Erweitert“.
- Aktivieren Sie unter „Sicheres DNS verwenden“ die Funktion, indem Sie im Dropdown-Menü einen DNS-Anbieter auswählen oder einen benutzerdefinierten Anbieter hinzufügen.
Chrome ist mit mehreren DoH-Anbietern vorkonfiguriert, darunter Google DNS, Open DNS und CloudFlare.
Microsoft Edge
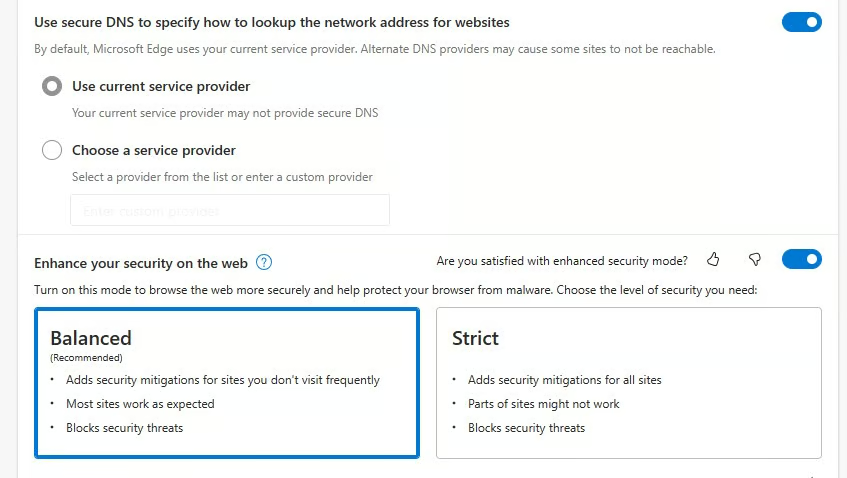
Auch Edge ermöglicht es Nutzern, DoH manuell zu konfigurieren. Gehen Sie dazu wie folgt vor:
- Öffnen Sie die Browsereinstellungen im Bereich „Datenschutz, Suche und Dienste“.
- Wählen Sie einen benutzerdefinierten DoH-Anbieter aus oder deaktivieren Sie die Funktion vollständig.
Beachten Sie, dass Edge ebenfalls mit mehreren DoH-Anbietern vorkonfiguriert ist.
Firefox
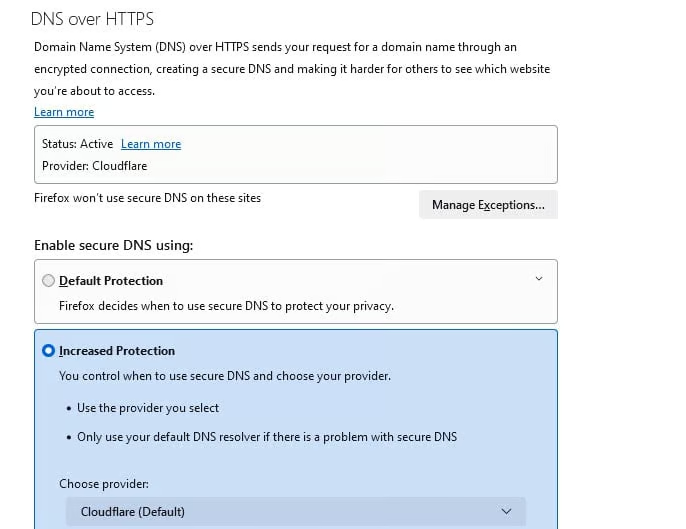
Mozilla Firefox war einer der ersten Browser, die DoH implementierten, und machte es in mehreren Ländern sogar zur Standardeinstellung. Sie können die Funktion in den Browsereinstellungen unter „Netzwerkeinstellungen“ aktivieren oder deaktivieren. Wenn Sie den erweiterten Schutz auswählen, verwendet Firefox standardmäßig einen bestimmten DoH-Anbieter, Cloudflare. Nutzer können dies jedoch in den Einstellungen ändern.
- Öffnen Sie die Einstellungen.
- Wechseln Sie zum Tab „Datenschutz und Sicherheit“.
- Scrollen Sie nach unten zu „DNS über HTTPS“.
- Wählen Sie unter „Sicheres DNS verwenden“ die Option „Erhöhter Schutz“ aus.
Opera
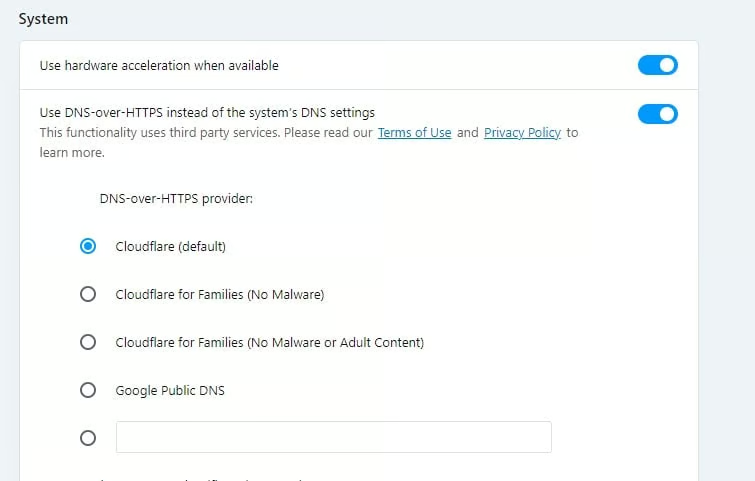
Nutzer können DoH in Opera in den Browsereinstellungen unter „Datenschutz und Sicherheit“ aktivieren. Dadurch können sie entweder den standardmäßigen DoH-Anbieter verwenden oder einen benutzerdefinierten Anbieter eingeben. So überprüfen Sie Ihre DNS-Verschlüsselungseinstellungen:
- Öffnen Sie die Einstellungen.
- Wechseln Sie zum Tab „Datenschutz und Sicherheit“.
- Scrollen Sie nach unten zu „System“.
- Betätigen Sie den Auswahlknopf.
Opera verwendet für DoH standardmäßig ebenfalls Cloudflare.
Betriebssysteme
- Windows: Die Unterstützung für DoH wird von Microsoft für Windows 10 und höher entwickelt. Nutzer können DoH derzeit zwar in den Betriebssystemeinstellungen konfigurieren, die Funktion befindet sich jedoch noch in einem frühen Entwicklungsstadium und ist noch nicht weit verbreitet.
- macOS: Für macOS-Nutzer hat Apple seit macOS Big Sur verschlüsselte DNS-Optionen eingeführt. Nutzer können DoH in den Systemeinstellungen unter den Netzwerkoptionen aktivieren und so die systemweite Unterstützung für DoH nutzen.
- Ubuntu: Ubuntu-Nutzer haben die Möglichkeit, einen DNS-Resolver wie dnscrypt proxy zu installieren und zu konfigurieren, um DoH zu aktivieren. Dies bietet einen technischen Ansatz, der für Nutzer geeignet ist, die mit Befehlszeilenschnittstellen vertraut sind.
Die Implementierung von DoH auf Betriebssystemebene stellt sicher, dass alle Anwendungen von DNS-Abfragen profitieren, und erweitert die Sicherheit über reine Webbrowser hinaus. Die Einrichtung kann jedoch technisches Fachwissen erfordern.
DNS-Verschlüsselung unter Android
Unter Android können Sie DNS-Verschlüsselung entweder mit DoT oder DoH implementieren. Ab Android 9 (Pie) bietet das Betriebssystem integrierte Unterstützung für DNS über TLS. Das bedeutet, dass alle vom Gerät ausgehenden DNS-Abfragen verschlüsselt werden können – unabhängig davon, welche App diese Abfragen erzeugt.
Um diese Funktion zu aktivieren, öffnen Sie Einstellungen > Internet > Erweitert > Privates DNS.
Dort stehen mehrere Optionen zur Auswahl: die automatische Auswahl, bei der Android versucht, DoT mit Ihrem aktuellen DNS-Server zu verwenden, die vollständige Deaktivierung, durch die DoT ausgeschaltet wird, oder die Eingabe des Hostnamens eines DNS-Servers, der DoT unterstützt.
DNS-Verschlüsselung unter iOS
Mit iOS 14 führte Apple Unterstützung für DNS-Verschlüsselung ein. Nutzer können ihre DNS-Abfragen nun entweder mit DoH oder DoT verschlüsseln.
Die Konfiguration der DNS-Verschlüsselung unter iOS ist nicht so unkompliziert wie unter Android. In der Regel werden diese Einstellungen über Profile konfiguriert, die häufig über Lösungen für die Verwaltung mobiler Geräte (MDM) installiert oder manuell mithilfe eines Konfigurationsprofils eingerichtet werden.
Auch einige Drittanbieter-Apps bieten Möglichkeiten zur Einrichtung eines verschlüsselten DNS auf iOS-Geräten. Nach der Installation eines Profils oder der Einrichtung einer App werden die DNS-Einstellungen systemweit angewendet und bieten so eine Sicherheitsebene, von der alle Apps profitieren.
Fazit: DNS-Verschlüsselung ist ein entscheidender Bestandteil der Cybersicherheit
DNS-Verschlüsselung ist in der heutigen Cyberlandschaft eine unverzichtbare Sicherheitsmaßnahme. Sie bietet einen robusten Schutz vor verschiedenen Cyberbedrohungen, darunter DNS-Spoofing, Man-in-the-Middle-Angriffe und Datenexfiltration. Die Einführung von DNS-Verschlüsselungsprotokollen wie DoT und DoH entwickelt sich zunehmend zu einer bewährten Standardpraxis und ist nicht länger nur eine optionale Funktion.
Angesichts der zunehmenden Bedrohungen für DNS, wie sie die zuvor erwähnten aktuellen Berichte zur Cyberbedrohungslage belegen, ist die Implementierung von DNS-Verschlüsselung nicht nur ratsam, sondern für jede Organisation, die ihr Netzwerk und ihre Daten schützen möchte, unerlässlich.
Bleiben Sie nicht bei DNS stehen: Lernen Sie die beste Verschlüsselungssoftware zum Schutz von Daten in Ihrem Netzwerk kennen.