


Die Multifaktor-Authentifizierung (MFA) ist eine Sicherheitsmaßnahme, bei der Nutzer mehrere Identifikationsmerkmale angeben müssen, um auf ein System oder Konto zuzugreifen. MFA erschwert unbefugten Nutzern den Zugriff auf Konten, selbst wenn sie ein Passwort gestohlen haben. Sie ist eine einfache und effektive Möglichkeit, Konten vor Hackerangriffen zu schützen.
Ob für persönliche Onlinekonten oder im Unternehmensumfeld wie im Finanz-, Gesundheits- oder Versicherungswesen: MFA ist ein leistungsstarkes Werkzeug, um unbefugten Zugriff, Datenschutzverletzungen und betrügerische Aktivitäten zu verhindern. Wenn Sie die Aufforderung sehen, MFA zu aktivieren, wird dringend empfohlen, diese Funktion zu nutzen und Ihren Konten damit eine wichtige zusätzliche Schutzschicht hinzuzufügen.
MFA ist ein zentraler Bestandteil moderner Richtlinien für Identitäts- und Zugriffsverwaltung (IAM). Statt des herkömmlichen Ansatzes mit Benutzername und Passwort verlangt MFA von Nutzern mehrere Verifizierungsfaktoren, um auf Ressourcen wie Cloudkonten, Anwendungen, Netzwerke oder VPNs zuzugreifen. Zu diesen Faktoren können Einmalpasswörter per SMS oder E-Mail, Token oder verschiedene andere Methoden gehören.
- Warum Sie die Multifaktor-Authentifizierung aktivieren sollten
- So funktioniert die Multifaktor-Authentifizierung
- Welche Vorteile bietet MFA?
- Die 4 wichtigsten MFA-Typen
- Praxisbeispiele für Multifaktor-Authentifizierung
- MFA in den meisten Programmen einrichten
- MFA im Vergleich zur Zwei-Faktor-Authentifizierung (2FA)
- Die Zukunft der Multifaktor-Authentifizierung
- Das Wichtigste: MFA ist der Schlüssel zur Verhinderung unbefugten Zugriffs
Warum Sie die Multifaktor-Authentifizierung aktivieren sollten
Einfache Authentifizierungsmethoden, die auf einem einzigen Faktor wie Benutzername und Passwort basieren, können von Angreifern leicht kompromittiert werden. Cyberangreifer können verschiedene Techniken einsetzen, um Zugangsdaten zu stehlen, etwa Phishing-Angriffe, Password-Spraying und Brute-Force-Angriffe. Sobald ein Angreifer die Zugangsdaten eines Nutzers erlangt hat, kann er damit auf vertrauliche Informationen und Systeme zugreifen.
Die Aktivierung von MFA minimiert die Risiken im Zusammenhang mit Netzwerksicherheitslücken und unbefugtem Zugriff erheblich. Ohne MFA setzen Sie sich einer Reihe potenzieller Gefahren aus, etwa Kontoübernahmen, Datenschutzverletzungen, Passwort-Schwachstellen, finanziellen Verlusten, Produktivitätsverlusten, Rufschädigung sowie Phishing und Social Engineering.
Gefährdete Passwörter
Passwörter lassen sich relativ leicht erraten, stehlen oder auf verschiedene Weise knacken, etwa durch Phishing- oder Social-Engineering-Angriffe, Brute-Force-Angriffe oder das Ausnutzen schwacher Passwörter. Ohne MFA kann ein Angreifer bei einem kompromittierten Passwort unbefugten Zugriff auf persönliche oder geschäftliche Konten und Systeme erlangen.
Kontoübernahme
Wer ein Konto allein mit einem Passwort schützt, macht es anfällig für eine Kompromittierung und Übernahme. Wenn ein Angreifer das Passwort erlangen oder erraten kann, erhält er Zugriff auf das Konto, was zu Missbrauch führen kann. Angreifer könnten sich als Kontoinhaber ausgeben, was schwerwiegende Folgen haben kann.
Datenschutzverletzung
Angreifer können gestohlene Zugangsdaten nutzen, um in Onlinekonten oder Systeme einzudringen und dabei möglicherweise sensible Daten wie Kundendaten, Finanzinformationen und geistiges Eigentum offenzulegen. Das Fehlen von MFA erleichtert solche Angriffe und führt letztlich zur Offenlegung persönlicher und geschäftlicher Daten, einschließlich Finanzinformationen, vertraulicher Dokumente und Kundendaten.
Finanzielle Verluste
Unbefugter Zugriff auf Finanzkonten kann zu verschiedenen finanziellen Verlusten führen, darunter betrügerische Transaktionen, Diebstahl von Geldern und nicht genehmigte Käufe. Gestohlene Zugangsdaten können zudem illegitime Transaktionen wie Kreditkartenbetrug oder nicht autorisierte Überweisungen erleichtern. Darüber hinaus können Angreifer gestohlene Informationen für Identitätsdiebstahl nutzen, der gravierende Auswirkungen auf das finanzielle und persönliche Leben des Opfers haben kann.
Produktivitätsverlust
Angreifer können gestohlene Zugangsdaten nutzen, um Systeme offline zu nehmen, den Geschäftsbetrieb zu stören und Produktivitätsverluste zu verursachen. Die Wiederherstellung nach einem Sicherheitsvorfall kann für ein Unternehmen zeitaufwendig und kostspielig sein.
Rufschädigung
Sicherheitsverletzungen und kompromittierte Konten können den persönlichen und beruflichen Ruf sowie die Glaubwürdigkeit und Vertrauenswürdigkeit im Internet beschädigen. Ebenso können Sicherheitsvorfälle dem Ruf eines Unternehmens schaden und es erschweren, Kunden und Partner zu gewinnen.
Phishing und Social Engineering
Angreifer setzen häufig Phishing- und Social-Engineering-Taktiken ein, um Nutzer zur Preisgabe ihrer Passwörter zu verleiten. MFA kann die Auswirkungen solcher Angriffe verringern, indem zusätzlich zum Passwort mehrere Authentifizierungsfaktoren wie ein Einmalcode oder ein biometrischer Scan verlangt werden. Dadurch wird es für Angreifer schwieriger, in Konten einzudringen, selbst wenn sie das Passwort des Nutzers kennen.
So funktioniert die Multifaktor-Authentifizierung
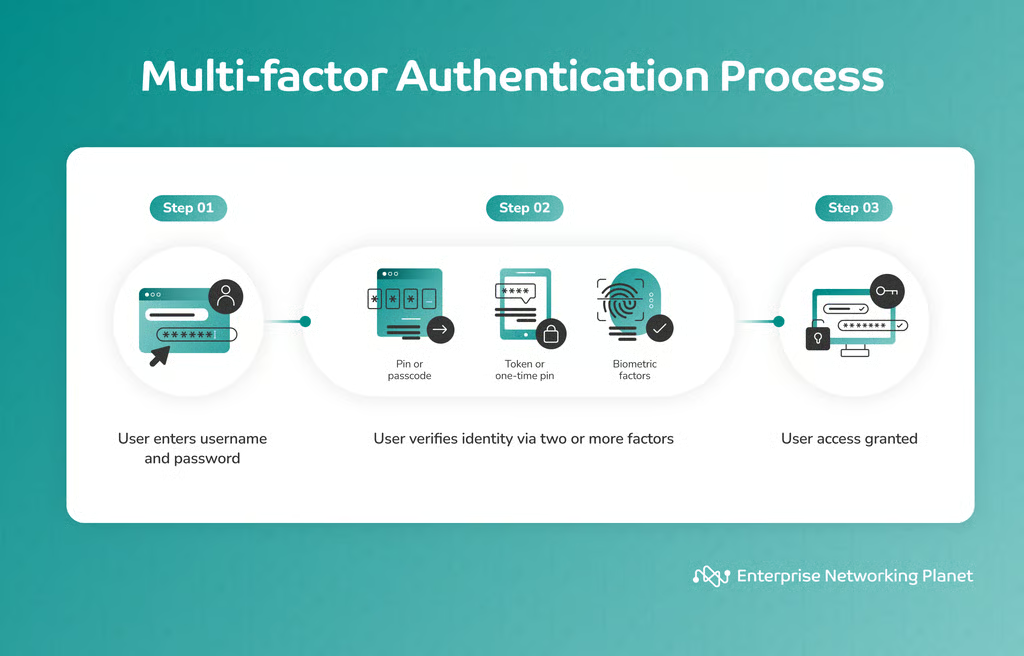
Der Prozess der Multifaktor-Authentifizierung umfasst drei wichtige Schritte: die Einleitung der Anmeldung, die Überprüfung zusätzlicher Faktoren und die Authentifizierung.
Schritt 1: Einleitung der Nutzeranmeldung
MFA beginnt, wenn ein Nutzer versucht, sich bei einem Konto oder System anzumelden, etwa bei einem E-Mail-Konto, einem Onlineportal oder einem Unternehmensnetzwerk. In dieser Phase gibt der Nutzer normalerweise seinen Benutzernamen und sein Passwort ein, die als erster Authentifizierungsfaktor dienen. Dieser Schritt ist bei den meisten Anmeldevorgängen üblich.
Schritt 2: Überprüfung zusätzlicher Faktoren
Wenn MFA aktiviert ist, muss der Nutzer nach der Eingabe von Benutzername und Passwort einen zusätzlichen Schritt durchlaufen. Dabei müssen Nutzer mindestens zwei weitere Authentifizierungsfaktoren angeben. Diese Faktoren lassen sich in vier Kategorien einteilen:
- Wissen: etwas, das der Nutzer weiß.
- Besitz: etwas, das der Nutzer besitzt.
- Inhärenz: etwas, das der Nutzer ist.
- Standort: ein Ort, an dem sich der Nutzer befindet.
Schritt 3: Authentifizierung
Das System gleicht alle angegebenen Zugangsdaten ab und validiert sie. Nach erfolgreicher Überprüfung wird der Zugriff gewährt; bei fehlerhaften Zugangsdaten wird der Zugriff verweigert, wodurch das Konto vor unbefugtem Zugriff geschützt wird.
Welche Vorteile bietet MFA?
MFA erhöht den Schutz erheblich, indem Nutzer mehrere Verifizierungsmerkmale angeben müssen. Dadurch sinken die Risiken von Passwortverletzungen, und es ergeben sich Vorteile wie erhöhte Sicherheit, Schutz vor Kontoübernahmen und passwortbezogenen Angriffen, eine bessere Abwehr von Phishing und Betrug, sicherer Fernzugriff, höhere Produktivität, ein besserer Ruf und größere Anpassungsfähigkeit.
Erhöhte Sicherheit
MFA fügt eine zusätzliche Sicherheitsebene hinzu, um sensible Daten und vertrauliche Informationen wie Kundendaten, geistiges Eigentum und geschützte Informationen zu sichern. Dadurch wird es für Angreifer deutlich schwieriger, illegal in Konten oder Systeme einzudringen, selbst wenn ein Passwort kompromittiert wurde.
Schutz vor Kontoübernahmen
Bei aktivierter MFA sinkt die Wahrscheinlichkeit, dass ein Angreifer ein Konto erfolgreich übernimmt, erheblich. Dies ist besonders wichtig für Konten, die sensible Informationen wie Finanz- oder Gesundheitsdaten enthalten.
Schutz vor passwortbezogenen Angriffen
Der Einsatz von MFA verringert das Risiko gängiger passwortbezogener Angriffe wie Brute-Force-Angriffen, Credential Stuffing und Passwort-Phishing. Denn selbst wenn ein Angreifer ein Passwort erlangt, kann er ohne zusätzliche Faktoren wie einen Einmalcode oder eine biometrische Authentifizierung nicht auf das Konto zugreifen.
Abwehr von Phishing
MFA kann Phishing-Angriffe abwehren, denn selbst wenn der Kontoinhaber sein Passwort versehentlich auf einer Phishing-Website preisgibt, fehlt dem Angreifer der zweite Faktor für den Zugriff.
Betrugsprävention
Onlinebanking und Finanzdienstleister setzen häufig MFA ein, um Nutzer vor nicht autorisierten Transaktionen zu schützen. Vor der Ausführung von Finanztransaktionen bietet sie durch Authentifizierung zusätzlichen Schutz. MFA stellt sicher, dass jeder tatsächlich die angegebene Identität besitzt, und verhindert unerwünschten Zugriff.
Sicherer Fernzugriff
Mit der zunehmenden Verbreitung von Remote- und mobilen Arbeitsumgebungen trägt MFA dazu bei, den Fernzugriff auf Unternehmensnetzwerke und -ressourcen zu sichern. Dies ist besonders wichtig für Remote-Mitarbeiter, die auf sensible Unternehmensdaten zugreifen.
Höhere Produktivität
Die Einführung von MFA kann die Wahrscheinlichkeit von Datenschutzverletzungen und Brute-Force-Angriffen verringern. Sie minimiert Ausfallzeiten und ermöglicht es Mitarbeitern, ohne Unterbrechung weiterzuarbeiten, wodurch die Produktivität steigt.
Besserer Ruf
Der Einsatz von MFA stärkt den Ruf eines Unternehmens. Er vermittelt Nutzern klar, dass ihre Privatsphäre und der Schutz ihrer Daten höchste Priorität haben. Dieses Engagement für Sicherheit kann das Unternehmen von Wettbewerbern abheben, möglicherweise mehr Kunden anziehen und die Markentreue stärken.
Anpassungsfähigkeit an sich wandelnde Bedrohungen
MFA macht Systeme anpassungsfähiger an sich wandelnde Bedrohungen, indem sie Sicherheitsebenen hinzufügt, die bei Bedarf aktualisiert werden können. So können Unternehmen neuen Bedrohungen zuvorkommen und ihre Sicherheitsmaßnahmen robust halten.
Die 4 wichtigsten MFA-Typen
Die meisten MFA-Authentifizierungsmethoden basieren auf einer von vier Arten zusätzlicher Informationen: etwas, das der Nutzer besitzt, etwas, das er weiß, etwas, das er ist, und ein Ort, an dem er sich befindet. Ein Multifaktor-Authentifizierungssystem entsteht durch die Kombination von Elementen aus zwei oder drei dieser Kategorien.
Beachten Sie, dass einige MFA-Systeme auch Sicherungs- oder Ausweichmethoden bieten, falls die primäre Authentifizierungsmethode nicht verfügbar ist. Kann ein Nutzer beispielsweise keinen Einmalcode auf seinem Smartphone empfangen, erhält er möglicherweise die Option, ihn per E-Mail oder SMS zu bekommen.
Etwas, das Sie besitzen
Hierzu gehören besitzbasierte Faktoren wie ein Smartphone, ein Hardware-Token, eine Chipkarte oder ein Sicherheitsschlüssel. Nutzer müssen möglicherweise einen von einer Smartphone-App generierten Einmalcode eingeben oder ein physisches Token in ihren Computer stecken.
In vielen MFA-Systemen, insbesondere bei Verwendung einer mobilen App oder eines Token-Generators, werden Einmalcodes erzeugt, die nur für kurze Zeit gültig sind. Diese Codes erhöhen die Sicherheit, weil sie häufig wechseln und für Angreifer schwer vorherzusagen sind.
Etwas, das Sie sind
In diese Kategorie fallen biometrische Faktoren wie Fingerabdrücke, Gesichtserkennung oder Spracherkennung. Nutzer müssen einen Fingerabdruck scannen lassen oder für die Gesichtsverifizierung in eine Kamera blicken.
Einige MFA-Systeme erfordern fortgeschrittene biometrische Methoden wie Iris-Scan, Netzhaut-Scan, Handgeometrie, Handvenenmuster, Unterschriftendynamik, Anschlagsdynamik und DNA-Authentifizierung.
Etwas, das Sie wissen
Wissensbasierte Faktoren können zusätzlich zum ursprünglichen Passwort verwendet werden, etwa eine Sicherheitsfrage oder eine PIN. Einige MFA-Systeme nutzen eine andere Information, die der Kontoinhaber kennt, beispielsweise eine PIN, eine bestimmte Frage oder einen Code.
Ein Ort, an dem Sie sich befinden
Die standortbasierte Authentifizierung fügt eine zusätzliche Sicherheitsebene hinzu, indem sie beim Anmelden den physischen Standort eines Nutzers überprüft. Sie ergänzt herkömmliche MFA-Faktoren wie Passwörter und Token durch Geolokalisierungsdaten und ermöglicht es Systemen, Nutzer anhand ihres erwarteten oder üblichen Standorts zu authentifizieren. Unerwartete Anmeldeversuche aus unbekannten Gebieten lösen zusätzliche Sicherheitsprüfungen oder eine Zugriffsverweigerung aus und erhöhen die Sicherheit, indem sie der Authentifizierung Kontext hinzufügen.
Allerdings ist zu beachten, dass die Wirksamkeit der standortbasierten Authentifizierung von präzisen Geolokalisierungsdaten abhängt, die nicht in allen Fällen fehlerfrei sein müssen. Standortbasierte Authentifizierung wird häufig in einer Zero-Trust-Cybersecurity-Umgebung eingesetzt.
Praxisbeispiele für Multifaktor-Authentifizierung
Jeden Tag nutzen wir möglicherweise MFA-Systeme, ohne es überhaupt zu merken – bei Social-Media-Konten, Smartphones, Cloudspeichern, Onlinebanking-Transaktionen und Unternehmensnetzwerken. Hier sind einige Beispiele aus der Praxis:
Soziale Medien
Große Social-Media-Plattformen wie Facebook, LinkedIn und X bieten MFA-Optionen zum Schutz persönlicher Profile. Nutzer können ihre Konten mit Authentifizierungs-Apps verknüpfen oder Codes per E-Mail oder SMS erhalten.
Smartphones
Biometrische MFA-Funktionen wie Fingerabdruck- und Gesichtserkennung werden häufig verwendet, um Smartphones zu entsperren und auf persönliche Daten zuzugreifen.
Cloudspeicher
Google Drive, iCloud, AWS und Azure verwenden alle MFA, um persönliche Dateien, Dokumente und Cloudressourcen zu schützen. Nutzer authentifizieren sich mit ihren Zugangsdaten und verwenden anschließend eine mobile App oder ein Hardware-Token, um einen zweiten Authentifizierungsfaktor zu übermitteln.
Onlinebanking
Bei persönlichen Onlinebanking-Konten ist der Einsatz von MFA üblich. Nutzer erhalten möglicherweise Einmalcodes oder verwenden biometrische Authentifizierung, um sicher auf ihre Finanzinformationen zuzugreifen.
Unternehmensnetzwerke
Viele Unternehmen setzen MFA ein, um ihre Unternehmensnetzwerke und -ressourcen zu schützen. Mitarbeiter müssen in der Regel ihren Benutzernamen und ihr Passwort eingeben und zwei oder mehr Authentifizierungsfaktoren angeben.
MFA in den meisten Programmen einrichten
Der Einrichtungsvorgang für MFA kann je nach Dienst, Plattform oder Anwendung variieren. Im Allgemeinen umfassen die Schritte jedoch die Aktivierung von MFA, die Auswahl der Methode, die Überprüfung der Einrichtung und einen Test.
- MFA aktivieren. Der Nutzer beginnt den Vorgang, indem er sich bei seinem Konto anmeldet und in den Kontoeinstellungen MFA aktiviert.
- MFA-Methode auswählen. Im nächsten Schritt wird eine bevorzugte MFA-Methode ausgewählt, etwa eine mobile App, SMS oder E-Mail.
- Einrichtung überprüfen.Der Nutzer folgt den Anweisungen auf dem Bildschirm, um den Überprüfungsprozess für die gewählte MFA-Methode abzuschließen.
- Test durchführen und Wiederherstellung absichern.Nach der Einrichtung sollte die betreffende Person einen Testanmeldevorgang durchführen, um die Funktionsfähigkeit sicherzustellen, und bei Bedarf Wiederherstellungsoptionen einrichten, um die allgemeine Sicherheit zu erhöhen.
MFA im Vergleich zur Zwei-Faktor-Authentifizierung (2FA)
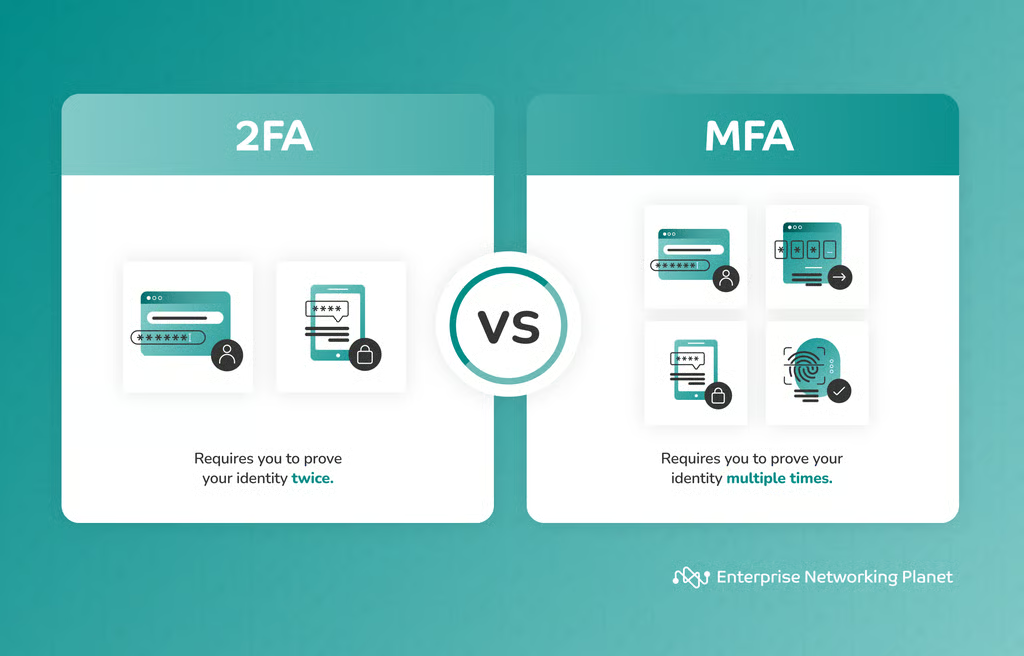
Authentifizierungsstrategien wurden ursprünglich entwickelt, um die Sicherheit zu erhöhen und gleichzeitig die Einfachheit zu bewahren. Bei 2FA-Verfahren mussten Nutzer zwei Sicherheitsschlüssel angeben, um sich als autorisierte Nutzer zu verifizieren. Zu den gängigen Formen der 2FA gehörten eine Benutzer-ID und ein Passwort oder eine Bankkarte für den Geldautomaten und eine PIN.
MFA und 2FA werden häufig synonym verwendet, unterscheiden sich aber geringfügig. 2FA ist im Wesentlichen eine Untermenge von MFA, da dabei nur zwei Authentifizierungsfaktoren vorgeschrieben sind, während MFA zwei oder mehr Faktoren umfassen kann.
Um Hacking-Vorfällen und Angreifern entgegenzuwirken, die Passwörter erlangen oder umgehen und Geldautomatenkarten kompromittieren konnten, suchten Unternehmen und Sicherheitsanbieter nach robusteren Methoden zur Nutzerauthentifizierung, die zusätzliche Sicherheitsfaktoren einbeziehen.
Die Zukunft der Multifaktor-Authentifizierung
Die Zukunft von MFA ist eng mit adaptiver MFA und künstlicher Intelligenz (KI) verbunden. Diese Fortschritte leiten eine Ära ein, in der sich MFA intelligent an das Nutzerverhalten und den Kontext anpasst, die Sicherheit erhöht und gleichzeitig den Bedienkomfort gewährleistet. Die Integration von KI und MFA verspricht robusten Schutz vor sich wandelnden Bedrohungen und markiert einen bedeutenden Wandel bei der Sicherheit digitaler Identitäten.
Adaptive MFA
Adaptive MFA ist ein fortschrittliches Authentifizierungssystem, das KI und ML zur Verbesserung der Sicherheit nutzt. Es analysiert das Nutzerverhalten und Kontextfaktoren wie Standort, Gerät und Netzwerk, um Risiken zu bewerten. Wird ungewöhnliche Aktivität festgestellt, können zusätzliche Authentifizierungsschritte verlangt werden. Dieser Ansatz schafft ein dynamisches Gleichgewicht zwischen Sicherheit und Bedienkomfort.
Adaptive MFA umfasst auch biometrische Verfahren und verbessert dadurch die Identitätsprüfung während einer Sitzung. Sie steht für die Zukunft der Authentifizierung und ermöglicht eine kontextbezogene, kontinuierliche Authentifizierung für mehr Sicherheit.
KI in MFA integrieren
Die Integration von KI in MFA-Systeme ist ein großer Fortschritt in der Sicherheitstechnologie. KI-gestützte MFA lernt kontinuierlich aus dem Nutzerverhalten und passt die Authentifizierungsanforderungen in Echtzeit an, um auf neue Bedrohungen zu reagieren. Dazu werden Ereignissen Risikowerte zugewiesen und die Authentifizierungsfaktoren anhand vordefinierter Geschäftsrichtlinien dynamisch angepasst.
So können Szenarien mit geringem Risiko den Zugriff allein mit Benutzername und Passwort erlauben, während Situationen mit mittlerem Risiko eine zusätzliche Verifizierung per SMS-Code auslösen können. Bei Verhaltensweisen mit hohem Risiko kann der Zugriff verweigert werden.
Darüber hinaus bringt KI mehrere wichtige Elemente in die MFA ein, darunter Verhaltensbiometrie, die individuelle Muster im Nutzerverhalten durch kontinuierliche Überwachung analysiert. Die von KI gesteuerte risikobasierte Authentifizierung bewertet das mit jedem Authentifizierungsversuch verbundene Risiko und berücksichtigt dabei Faktoren wie den Standort des Nutzers und den Gerätetyp. Diese KI-gestützten Fortschritte verbessern Sicherheit, Anpassungsfähigkeit und Benutzerfreundlichkeit, machen KI zu einer wichtigen treibenden Kraft für die Zukunft der MFA und zu einer transformativen Ergänzung von MFA-Systemen.
Das Wichtigste: MFA ist der Schlüssel zur Verhinderung unbefugten Zugriffs
MFA ist der Schlüssel zur Verhinderung unbefugten Zugriffs und umfassender digitaler Sicherheit. Sie spielt eine wichtige Rolle bei der Absicherung eines Netzwerks.
MFA bildet die erste Verteidigungslinie und etabliert einfache, aber effektive Sicherheitsmaßnahmen, die gewährleisten, dass das System auch dann sicher bleibt, wenn eine Schutzschicht durchbrochen wird. Durch die Implementierung von MFA schützen Einzelpersonen und Unternehmen nicht nur ihre eigenen Interessen, sondern bekräftigen auch ihr Engagement für Datenintegrität, Datenschutz und das Vertrauen ihrer Kunden und Nutzer.
MFA ist nicht nur eine Sicherheitsoption, sondern ein Sicherheitsgebot. Wenn Sie Ihre Konten schützen möchten, ist MFA unverzichtbar.
Wenn Sie mehr über verschiedene Arten der Authentifizierung für Netzwerksicherheit erfahren möchten, lesen Sie unseren Leitfaden zur Nutzung der Authentifizierung für Netzwerksicherheit.