


L’authentification multifacteur (MFA) est une mesure de sécurité qui exige des utilisateurs qu’ils fournissent plusieurs éléments d’identification pour accéder à un système ou à un compte. La MFA complique l’accès aux comptes pour les utilisateurs non autorisés, même s’ils ont volé un mot de passe. Il s’agit d’un moyen simple et efficace de protéger les comptes contre le piratage.
Que ce soit pour vos comptes personnels en ligne ou dans un contexte professionnel comme la finance, la santé ou l’assurance, la MFA est un outil puissant pour empêcher les accès non autorisés, les fuites de données et les activités frauduleuses. Lorsque vous voyez cette notification vous demandant d’activer la MFA, il est vivement recommandé de profiter de cette fonctionnalité pour ajouter une couche de protection importante à vos comptes.
La MFA est un composant essentiel des politiques modernes de gestion des identités et des accès (IAM). Au lieu de l’approche traditionnelle fondée sur un nom d’utilisateur et un mot de passe, la MFA impose aux utilisateurs de présenter plusieurs facteurs de vérification pour accéder à des ressources telles que des comptes cloud, des applications, des réseaux ou des VPN. Ces facteurs peuvent inclure des mots de passe à usage unique envoyés par SMS ou e-mail, des jetons ou diverses autres méthodes.
- Pourquoi activer l’authentification multifacteur
- Comment fonctionne l’authentification multifacteur
- Quels sont les avantages de la MFA ?
- Les 4 principaux types de MFA
- Exemples concrets d’authentification multifacteur
- Procédure de configuration de la MFA dans la plupart des programmes
- MFA et authentification à deux facteurs (2FA)
- L’avenir de l’authentification multifacteur
- En résumé : la MFA est la clé pour empêcher les accès non autorisés
Pourquoi activer l’authentification multifacteur
Les méthodes d’authentification simples qui reposent sur un seul facteur, comme un nom d’utilisateur et un mot de passe, sont facilement compromises par les attaquants. Les cyberattaquants peuvent recourir à diverses techniques pour voler des identifiants, comme les attaques par hameçonnage, le password spraying et les attaques par force brute. Une fois en possession des identifiants d’un utilisateur, un attaquant peut les utiliser pour accéder à des informations et à des systèmes sensibles.
L’activation de la MFA réduit considérablement les risques liés aux failles de sécurité réseau et aux accès non autorisés. Sans MFA, vous vous exposez à de nombreux dangers potentiels : prise de contrôle de compte, fuites de données, vulnérabilités liées aux mots de passe, pertes financières, baisse de productivité, atteinte à la réputation, ainsi qu’hameçonnage et ingénierie sociale.
Exposition des mots de passe
Les mots de passe sont relativement faciles à deviner, à voler ou à casser par différents moyens, comme les attaques par hameçonnage ou ingénierie sociale, les attaques par force brute ou l’exploitation de mots de passe faibles. Sans MFA, si un mot de passe est compromis, un attaquant peut obtenir un accès non autorisé à des comptes et systèmes personnels ou professionnels.
Prise de contrôle de compte
Sécuriser un compte avec un mot de passe uniquement le laisse vulnérable à la compromission et à la prise de contrôle. Si un attaquant parvient à obtenir ou à deviner le mot de passe, il pourra accéder au compte, ce qui peut entraîner des utilisations abusives. Les attaquants peuvent usurper l’identité du titulaire du compte, avec des conséquences potentiellement graves.
Fuite de données
Les attaquants peuvent utiliser des identifiants volés pour infiltrer des comptes ou des systèmes en ligne et potentiellement exposer des données sensibles comme des dossiers clients, des informations financières et de la propriété intellectuelle. L’absence de MFA facilite ces fuites, qui peuvent finalement entraîner l’exposition de données personnelles et professionnelles, notamment de données financières, de documents confidentiels et de dossiers clients.
Pertes financières
L’accès non autorisé à des comptes financiers peut entraîner diverses pertes financières, notamment des transactions frauduleuses, le vol de fonds et des achats non autorisés. Des identifiants volés peuvent également faciliter des transactions illégitimes, comme une fraude à la carte bancaire ou des virements non autorisés. En outre, les attaquants peuvent utiliser les informations volées pour commettre une usurpation d’identité, ce qui peut avoir des conséquences dévastatrices sur la vie financière et personnelle de la victime.
Baisse de productivité
Les attaquants peuvent utiliser des identifiants volés pour mettre des systèmes hors ligne, perturber les activités de l’entreprise et provoquer une baisse de productivité. La reprise après un incident de sécurité peut prendre du temps et coûter cher à l’entreprise.
Atteinte à la réputation
Les failles de sécurité et les comptes compromis peuvent nuire à la réputation personnelle et professionnelle, ainsi qu’à la crédibilité et à la fiabilité en ligne. De même, les incidents de sécurité peuvent porter atteinte à la réputation d’une entreprise, ce qui rend plus difficile l’acquisition de clients et de partenaires.
Hameçonnage et ingénierie sociale
Les attaquants utilisent fréquemment des tactiques d’hameçonnage et d’ingénierie sociale pour tromper les utilisateurs et les amener à révéler leurs mots de passe. La MFA peut réduire l’impact de ces attaques en exigeant plusieurs facteurs d’authentification, notamment un code à usage unique ou une analyse biométrique, en plus du mot de passe. Il devient ainsi plus difficile pour les attaquants d’infiltrer les comptes, même s’ils disposent du mot de passe de l’utilisateur.
Comment fonctionne l’authentification multifacteur
Le processus d’authentification multifacteur comporte trois étapes clés : l’initiation de la connexion, la vérification des facteurs supplémentaires et l’authentification.
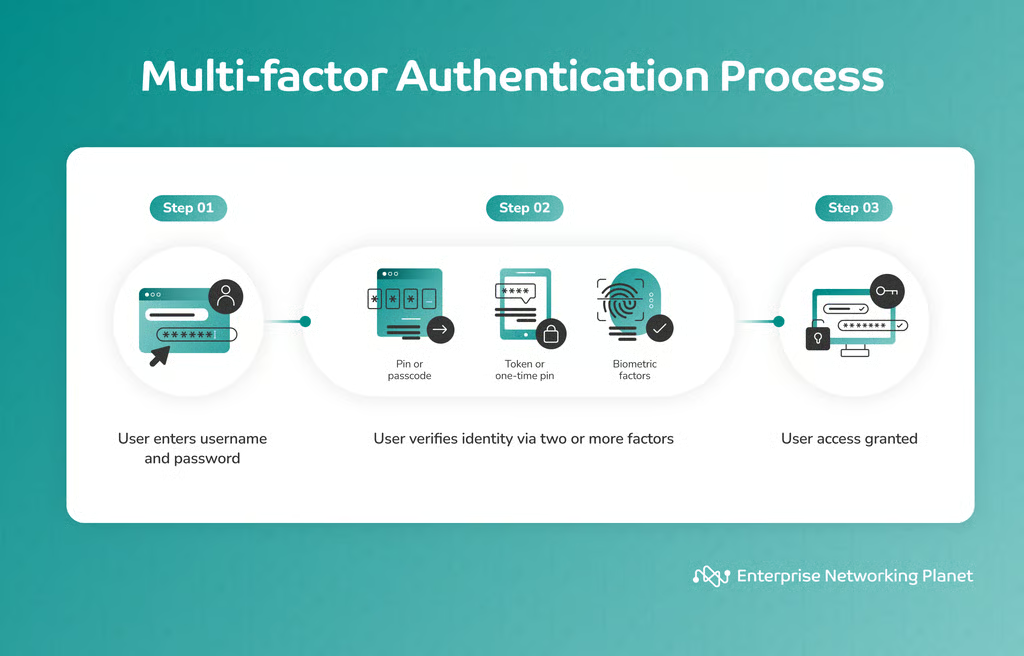
Étape 1 : initiation de la connexion de l’utilisateur
La MFA intervient lorsqu’un utilisateur tente de se connecter à un compte ou à un système, comme une messagerie, un portail en ligne ou un réseau d’entreprise. À ce stade, l’utilisateur saisit généralement son nom d’utilisateur et son mot de passe, qui constituent le premier facteur d’authentification. Cette étape est commune à la plupart des procédures de connexion.
Étape 2 : vérification des facteurs supplémentaires
Lorsque la MFA est activée, l’utilisateur doit effectuer une étape supplémentaire après avoir saisi son nom d’utilisateur et son mot de passe. Il doit alors fournir au moins deux facteurs d’authentification supplémentaires. Ces facteurs peuvent être classés en quatre catégories :
- Connaissance : quelque chose que l’utilisateur connaît.
- Possession : quelque chose que l’utilisateur possède.
- Inhérence : quelque chose que l’utilisateur est.
- Localisation : un endroit où se trouve l’utilisateur.
Étape 3 : authentification
Le système recoupe et valide tous les identifiants fournis. L’accès est accordé une fois la vérification réussie, tandis que tout identifiant invalide entraîne un refus d’accès, protégeant ainsi le compte contre les accès non autorisés.
Quels sont les avantages de la MFA ?
La MFA renforce considérablement la protection en imposant aux utilisateurs de fournir plusieurs éléments de vérification. Elle réduit les risques de compromission des mots de passe et offre des avantages tels qu’une sécurité renforcée, la prévention des prises de contrôle de compte, la protection contre les attaques liées aux mots de passe, la réduction des risques d’hameçonnage, la prévention de la fraude, l’accès distant sécurisé, une productivité accrue, une meilleure réputation et une capacité d’adaptation.
Sécurité renforcée
La MFA ajoute une couche de sécurité supplémentaire pour protéger les données sensibles et les informations confidentielles, notamment les données clients, la propriété intellectuelle et les informations exclusives. Elle complique considérablement l’accès illégal aux comptes ou aux systèmes, même si un mot de passe est compromis.
Prévention des prises de contrôle de compte
Lorsque la MFA est activée, les risques qu’un attaquant réussisse à prendre le contrôle d’un compte sont fortement réduits. Cela est particulièrement important pour les comptes contenant des informations sensibles, comme des données financières ou de santé.
Protection contre les attaques liées aux mots de passe
Le recours à la MFA réduit les risques d’attaques courantes liées aux mots de passe, comme les attaques par force brute, le credential stuffing et l’hameçonnage de mots de passe. En effet, même s’il obtient un mot de passe, l’attaquant ne peut pas accéder au compte sans facteurs supplémentaires, comme un code à usage unique ou une authentification biométrique.
Réduction des risques d’hameçonnage
La MFA peut bloquer les attaques par hameçonnage car même si le titulaire du compte communique accidentellement son mot de passe à un site d’hameçonnage, l’attaquant ne disposera pas du second facteur nécessaire pour obtenir l’accès.
Prévention de la fraude
Les services bancaires en ligne et les services financiers utilisent couramment la MFA pour protéger les utilisateurs contre les transactions non autorisées. Elle ajoute une protection supplémentaire grâce à une authentification préalable à l’exécution des transactions financières. La MFA garantit que chacun est bien qui il prétend être, empêchant les accès indésirables.
Accès distant sécurisé
Avec l’essor du télétravail et des environnements de travail mobiles, la MFA contribue à sécuriser l’accès distant aux réseaux et aux ressources de l’entreprise. Cela est particulièrement essentiel pour les télétravailleurs qui accèdent à des données sensibles de l’entreprise.
Productivité accrue
La mise en œuvre de la MFA peut réduire la probabilité de fuites de données et d’attaques par force brute. Elle limite les temps d’arrêt et permet aux employés de poursuivre leur travail sans interruption, ce qui accroît la productivité.
Réputation améliorée
L’utilisation de la MFA renforce la réputation d’une entreprise. Elle envoie aux utilisateurs un message clair : leur vie privée et la protection de leurs données sont prioritaires. Cet engagement en faveur de la sécurité peut distinguer l’entreprise de ses concurrents, attirer davantage de clients et renforcer la fidélité à la marque.
Adaptabilité face à l’évolution des menaces
La MFA rend les systèmes plus adaptables face à l’évolution des menaces en ajoutant des couches de sécurité qui peuvent être mises à jour selon les besoins. Elle aide ainsi les entreprises à garder une longueur d’avance sur les menaces émergentes et à maintenir des mesures de sécurité robustes.
Les 4 principaux types de MFA
La plupart des méthodes d’authentification MFA reposent sur l’un des quatre types d’informations supplémentaires suivants : quelque chose que l’utilisateur possède, quelque chose qu’il connaît, quelque chose qu’il est et l’endroit où il se trouve. Un système d’authentification multifacteur est conçu en combinant des éléments de deux ou trois de ces catégories.
Notez que certains systèmes MFA disposent également de méthodes de secours ou de repli lorsque la méthode d’authentification principale n’est pas disponible. Par exemple, si un utilisateur ne peut pas recevoir de code à usage unique sur son smartphone, il peut avoir la possibilité de le recevoir par e-mail ou SMS.
Quelque chose que vous possédez
Cette catégorie regroupe les facteurs fondés sur la possession, comme un smartphone, un jeton matériel, une carte à puce ou une clé de sécurité. Les utilisateurs peuvent devoir saisir un code à usage unique généré par une application sur leur smartphone ou insérer un jeton physique dans leur ordinateur.
Dans de nombreux systèmes MFA, notamment ceux qui utilisent une application mobile ou un générateur de jetons, les codes à usage unique sont générés et ne sont valables que pendant une courte période. Ces codes renforcent la sécurité, car ils changent fréquemment et sont difficiles à prédire pour les attaquants.
Quelque chose que vous êtes
Les facteurs biométriques relèvent de cette catégorie, comme les empreintes digitales, la reconnaissance faciale ou la reconnaissance vocale. Les utilisateurs doivent fournir une empreinte digitale ou regarder une caméra pour procéder à la vérification faciale.
Certains systèmes MFA exigent des méthodes biométriques avancées comme l’analyse de l’iris, l’analyse de la rétine, la géométrie de la main, le réseau veineux de la paume, la dynamique de la signature, la dynamique de frappe et l’authentification par ADN.
Quelque chose que vous connaissez
Les facteurs fondés sur la connaissance peuvent être utilisés en complément du mot de passe initial, comme une question de sécurité ou un code PIN. Certains systèmes MFA utilisent un autre élément d’information connu du titulaire du compte, comme un code PIN, une question précise ou un code.
Un endroit où vous vous trouvez
L’authentification fondée sur la localisation ajoute une couche de sécurité supplémentaire en vérifiant la position physique de l’utilisateur lors de la connexion. Elle complète les facteurs MFA traditionnels, comme les mots de passe et les jetons, avec des données de géolocalisation, permettant aux systèmes d’authentifier les utilisateurs en fonction de leur emplacement attendu ou habituel. Les tentatives de connexion inattendues depuis des zones inconnues déclenchent des contrôles de sécurité supplémentaires ou des refus d’accès, renforçant la sécurité en ajoutant du contexte à l’authentification.
Il convient toutefois de noter que l’efficacité de l’authentification fondée sur la localisation dépend de données de géolocalisation précises, qui ne sont pas infaillibles dans tous les cas. L’authentification fondée sur la localisation est souvent utilisée dans un environnement de cybersécurité zero trust.
Exemples concrets d’authentification multifacteur
Chaque jour, nous utilisons peut-être des systèmes MFA sans même nous en rendre compte : sur les réseaux sociaux, les smartphones, les services de stockage cloud, les services bancaires en ligne et les réseaux d’entreprise. Voici quelques exemples concrets d’authentification multifacteur :
Réseaux sociaux
Les grandes plateformes de réseaux sociaux comme Facebook, LinkedIn et X proposent des options MFA pour protéger les profils personnels. Les utilisateurs peuvent associer leurs comptes à des applications d’authentification ou recevoir des codes par e-mail ou SMS.
Smartphones
Les fonctionnalités MFA biométriques, comme la reconnaissance des empreintes digitales et la reconnaissance faciale, sont couramment utilisées pour déverrouiller les smartphones et accéder aux données personnelles.
Stockage cloud
Google Drive, iCloud, AWS et Azure utilisent tous la MFA pour sécuriser les fichiers personnels, les documents et les ressources cloud. Les utilisateurs s’authentifient avec leurs identifiants, puis utilisent une application mobile ou un jeton matériel pour fournir un second facteur d’authentification.
Services bancaires en ligne
Les comptes bancaires personnels en ligne utilisent couramment la MFA. Les utilisateurs peuvent recevoir des codes à usage unique ou recourir à l’authentification biométrique pour accéder à leurs informations financières en toute sécurité.
Réseaux d’entreprise
De nombreuses organisations mettent en œuvre la MFA pour protéger leurs réseaux et ressources d’entreprise. Les employés doivent généralement saisir leur nom d’utilisateur et leur mot de passe, puis fournir au moins deux facteurs d’authentification supplémentaires.
Procédure de configuration de la MFA dans la plupart des programmes
La procédure de configuration de la MFA peut varier selon le service, la plateforme ou l’application concernée. Toutefois, les étapes générales consistent à activer la MFA, à choisir sa méthode, à vérifier la configuration et à effectuer un test.
- Activez la MFA. L’utilisateur commence par se connecter à son compte, puis active la MFA dans les paramètres du compte.
- Sélectionnez la méthode MFA. L’étape suivante consiste à choisir la méthode MFA souhaitée, comme une application mobile, un SMS ou un e-mail.
- Vérifiez la configuration. L’utilisateur suit les instructions affichées à l’écran pour terminer le processus de vérification de la méthode MFA choisie.
- Testez la configuration et sécurisez la récupération.Après la configuration, l’utilisateur doit effectuer une connexion de test pour vérifier le bon fonctionnement du système et définir, si nécessaire, des options de récupération afin de renforcer la sécurité globale.
MFA et authentification à deux facteurs (2FA)
Les stratégies d’authentification ont initialement été conçues pour renforcer la sécurité tout en restant simples. Les utilisateurs devaient fournir deux clés de sécurité dans le cadre des processus 2FA afin de confirmer qu’ils étaient des utilisateurs autorisés. Les formes courantes de 2FA comprenaient un identifiant et un mot de passe, ou une carte bancaire et un code PIN pour un distributeur automatique.
La MFA et la 2FA sont souvent utilisées comme des synonymes, mais elles diffèrent légèrement. La 2FA est essentiellement un sous-ensemble de la MFA, car elle impose l’utilisation de seulement deux facteurs d’authentification, tandis que la MFA peut en utiliser deux ou davantage.
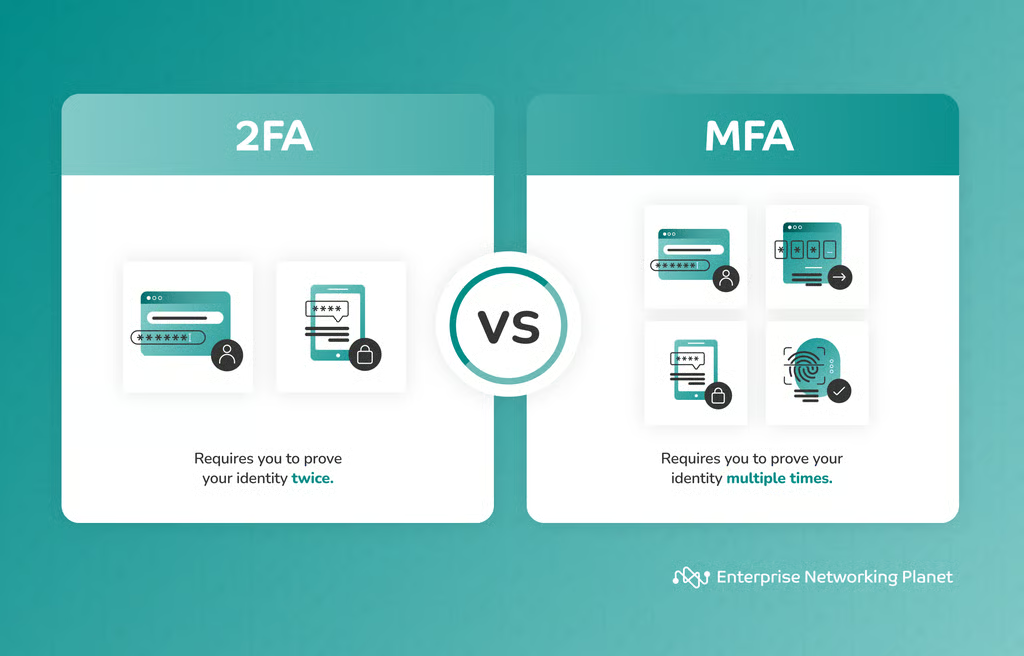
Pour contrer les incidents de piratage et les attaquants susceptibles d’obtenir ou de contourner des mots de passe et de compromettre des cartes bancaires, les entreprises et les fournisseurs de solutions de sécurité ont recherché des méthodes d’authentification des utilisateurs plus robustes, faisant intervenir des facteurs de sécurité supplémentaires.
L’avenir de l’authentification multifacteur
L’avenir de la MFA est étroitement lié à la MFA adaptative et à l’intelligence artificielle (IA). Ces avancées inaugurent une ère où la MFA s’adapte intelligemment au comportement et au contexte de l’utilisateur, renforçant la sécurité tout en préservant la simplicité d’utilisation. L’intégration de l’IA et de la MFA promet une protection robuste contre l’évolution des menaces et marque un changement important dans la sécurité des identités numériques.
MFA adaptative
La MFA adaptative est un système d’authentification avancé qui utilise l’IA et l’apprentissage automatique pour renforcer la sécurité. Il analyse le comportement de l’utilisateur et des facteurs contextuels comme la localisation, l’appareil et le réseau afin d’évaluer les risques. Si une activité inhabituelle est détectée, il peut demander des étapes d’authentification supplémentaires. Cette approche offre un équilibre dynamique entre sécurité et simplicité d’utilisation.
La MFA adaptative intègre également la biométrie, ce qui renforce la vérification de l’identité pendant une session. Elle représente l’avenir de l’authentification en facilitant une authentification continue et adaptée au contexte, pour une sécurité accrue.
Intégrer l’IA à la MFA
L’intégration de l’IA aux systèmes MFA constitue une avancée majeure dans les technologies de sécurité. La MFA pilotée par l’IA apprend en continu du comportement des utilisateurs et adapte en temps réel les exigences d’authentification pour répondre aux menaces émergentes. Pour cela, elle attribue des scores de risque aux événements et ajuste dynamiquement les facteurs d’authentification en fonction de politiques métier prédéfinies.
Par exemple, dans les scénarios à faible risque, l’accès peut être accordé avec un simple nom d’utilisateur et un mot de passe ; dans les situations à risque moyen, une vérification supplémentaire par code SMS peut être demandée ; et les comportements à haut risque peuvent entraîner un refus d’accès.
En outre, l’IA apporte plusieurs éléments essentiels à la MFA, notamment la biométrie comportementale, qui analyse les habitudes propres à chaque utilisateur grâce à une surveillance continue. L’authentification basée sur les risques et pilotée par l’IA évalue le risque associé à chaque tentative d’authentification en tenant compte de facteurs tels que la localisation de l’utilisateur et le type d’appareil. Ces avancées fondées sur l’IA affinent la sécurité, l’adaptabilité et la simplicité d’utilisation, faisant de l’IA un moteur essentiel de l’avenir de la MFA et un ajout transformateur aux systèmes MFA.
En résumé : la MFA est la clé pour empêcher les accès non autorisés
La MFA est la clé pour empêcher les accès non autorisés et assurer une sécurité numérique complète. Elle joue un rôle essentiel dans la sécurisation d’un réseau.
La MFA constitue la première ligne de défense : elle met en place des mesures de sécurité simples, mais efficaces, qui garantissent que, même si une couche est compromise, le système reste sécurisé. En mettant en œuvre la MFA, les particuliers et les organisations protègent non seulement leurs propres intérêts, mais respectent également leur engagement en faveur de l’intégrité des données, de la confidentialité et de la confiance de leurs clients et utilisateurs.
La MFA n’est pas seulement une option de sécurité ; c’est une nécessité en matière de sécurité. Si vous voulez sécuriser vos comptes, la MFA est indispensable.
Pour en savoir plus sur les différents types d’authentification pour la sécurité réseau, consultez notre guide consacré à l’utilisation de l’authentification pour la sécurité réseau.