


Schwachstellenmanagement ist ein umfassender Prozess zur Identifizierung, Priorisierung, Eindämmung und Überwachung von Sicherheitslücken in den IT-Systemen, Anwendungen und der Infrastruktur Ihres Unternehmens. Es handelt sich um eine proaktive Strategie zur Risikominderung und zum Schutz vor Cyberbedrohungen.
Ein robustes Schwachstellenmanagementprogramm nutzt Threat Intelligence, um Risiken schnell zu beheben und letztlich die allgemeine Risikoexposition Ihres Unternehmens zu minimieren. Angesichts der sich ständig wandelnden Bedrohungslandschaft und der fortlaufend veränderlichen Umgebungen ist kontinuierliches Schwachstellenmanagement nicht nur sinnvoll, sondern unerlässlich.
Durch die Kombination von Schwachstellenmanagement mit anderen Sicherheitsmaßnahmen können Sie den Schutz Ihres Netzwerks maximieren. So lassen sich die wahrscheinlichsten Bedrohungen identifizieren und priorisieren sowie ihre Angriffsfläche reduzieren.
- Warum ist Schwachstellenmanagement wichtig?
- So funktioniert Schwachstellenmanagement
- 4 Schritte des Schwachstellenmanagementprozesses
- Bestandteile des Schwachstellenmanagements
- Was ist der Lebenszyklus des Schwachstellenmanagements?
- 7 Vorteile des Schwachstellenmanagements
- Best Practices für das Schwachstellenmanagement
- Schwachstellenmanagement vs. Schwachstellenbewertung
- Patch-Management vs. Schwachstellenmanagement
- Die 3 besten Lösungen für das Schwachstellenmanagement
- Fazit: Schwachstellenmanagement ist entscheidend für eine starke Cybersicherheitslage
Warum ist Schwachstellenmanagement wichtig?
Schwachstellenmanagement ist für die Netzwerksicherheit von entscheidender Bedeutung, denn es ermöglicht Ihnen, Ihr Unternehmen vor einer Vielzahl digitaler Bedrohungen zu schützen, darunter Datenschutzverletzungen, unbefugter Zugriff und die Kompromittierung von Systemen.
Die Folgen von Datenschutzverletzungen können schwerwiegend sein und finanzielle Verluste, Betriebsunterbrechungen, einen Vertrauens- und Reputationsverlust sowie rechtliche Probleme umfassen. Unternehmen sind auf verschiedene Softwarelösungen angewiesen, um wettbewerbsfähig zu bleiben, doch diese sind anfällig für Schwachstellen. Wird das Schwachstellenmanagement vernachlässigt, kann dies zu den genannten Folgen führen.
So funktioniert Schwachstellenmanagement
Schwachstellenmanagement schützt Unternehmen durch einen Prozess vor verschiedenen Arten von Cyberangriffen. Dieser Prozess umfasst vier Schritte: Identifizierung, Bewertung und Priorisierung, Behebung sowie Überwachung.
4 Schritte des Schwachstellenmanagementprozesses
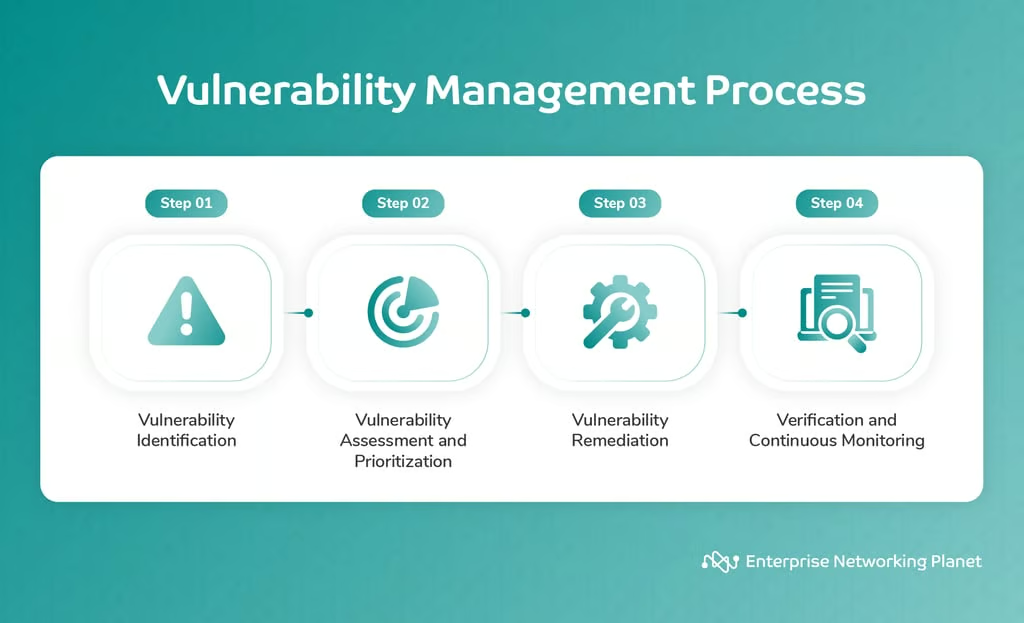
1. Identifizierung
In diesem Schritt werden Schwachstellen in Software, Konfigurationen und Netzwerkgeräten mithilfe automatisierter Scan-Tools oder manueller Methoden entdeckt.
2. Bewertung und Priorisierung
In diesem Schritt analysieren Sie identifizierte Risiken anhand ihres Schweregrads, ihrer potenziellen Auswirkungen und der Wahrscheinlichkeit einer Ausnutzung. Dabei nutzen Sie verschiedene Datenquellen, etwa Geschäfts-, Exploit-, Bedrohungs- und Risikodaten. Auf dieser Grundlage können Sie Schwachstellen einstufen und bestimmen, welche zuerst behoben werden sollten.
Priorisieren Sie Schwachstellen anhand ihrer Dringlichkeit und Bedeutung mithilfe eines Bewertungssystems oder einer Matrix. So können Sie sich zuerst auf die dringendsten Probleme konzentrieren und vermeiden, schwerwiegende Bedrohungen zu übersehen.
3. Behebung
Anschließend entwickeln und implementieren Sie Lösungen zur Behebung von Schwachstellen, etwa durch das Einspielen von Patches, die Neukonfiguration von Systemen oder das Hinzufügen weiterer Sicherheitskontrollen. Dieser Schritt kann auch das Testen der Wirksamkeit der Software und die Überprüfung umfassen, ob die Schwachstellen behoben wurden.
4. Überwachung
Überwachen Sie schließlich neue Schwachstellen und aufkommende Bedrohungen mithilfe kontinuierlicher Scan-Tools oder regelmäßiger Berichte. So bleiben Sie wachsam und können sich an die sich ständig verändernde Cybersicherheitslandschaft anpassen.
Bestandteile des Schwachstellenmanagements
Schwachstellenmanagement nutzt eine Vielzahl von Tools und Lösungen, um Cyberbedrohungen zu verhindern und zu bekämpfen. Eine zuverlässige Schwachstellenmanagementsoftware umfasst in der Regel Tools für Schwachstellenscans, die Erkennung und Inventarisierung von Assets, Patch-Management, die Konfiguration von Systemen, die Überwachung von Sicherheitsvorfällen und -ereignissen, Penetrationstests, die Nutzung von Threat Intelligence und Risikobewertungen.
Schwachstellenscans
Schwachstellenscanner identifizieren verschiedene Systeme in einem Netzwerk, darunter Laptops, Desktop-Computer, Server, Datenbanken, Firewalls, Switches und Drucker. Sie untersuchen diese auf bestimmte Merkmale wie Betriebssystem, offene Ports, Software, Benutzerkonten, Dateistrukturen und Konfigurationen.
Scanner nutzen eine Datenbank bekannter Schwachstellen und Exploits, um Schwachstellen zuzuordnen. Sie führen Tests durch, um Sicherheitslücken aufzudecken, etwa indem sie bekannte Schwachstellen ausnutzen, Passwörter erraten oder auf geschützte Bereiche zugreifen.
Schwachstellenscanner sind jedoch nicht perfekt: Ihre Rate falsch positiver Ergebnisse ist zwar niedrig, aber nicht gleich null. Penetrationstests können dabei helfen, Fehlalarme herauszufiltern und sich auf tatsächliche Schwachstellen zu konzentrieren.
Asset-Erkennung und -Inventarisierung
Asset-Erkennung und -Inventarisierung bilden die Grundlage des Schwachstellenmanagements. Sie liefern den Kontext und die Daten, die für Schwachstellenscans, Risikobewertungen, Priorisierung und Behebungsmaßnahmen erforderlich sind. Ohne ein präzises und aktuelles Asset-Inventar wäre Ihr Schwachstellenmanagement unvollständig und bei der Behebung von Sicherheitsrisiken weniger effektiv.
Patch-Management
Patch-Management-Software trägt dazu bei, Ihr Netzwerk und Ihre Systeme durch die automatische Installation von Softwareupdates sicher zu halten. So lassen sich Schwachstellen und Datenschutzverletzungen verhindern.
Konfigurationsmanagement
Software für das Security Configuration Management (SCM) schützt Geräte, indem sie Änderungen nachverfolgt und genehmigt sowie die Einhaltung von Sicherheitsrichtlinien sicherstellt. Sie kann außerdem nach Schwachstellen suchen, deren Behebung verfolgen und Berichte erstellen.
Security Information and Event Management (SIEM)
Security Information and Event Management (SIEM)-Software sammelt und analysiert Sicherheitsprotokolle und -ereignisse in Echtzeit. Sie verschafft Ihnen Einblick in Ihre gesamte digitale Umgebung, einschließlich IT-Infrastruktur, Netzwerkverkehr und Benutzeraktivitäten.
Penetrationstests
Penetrationstests (oder Pentests) spielen im Schwachstellenmanagement eine wichtige Rolle. Sie identifizieren und nutzen Schwachstellen aus und helfen Ihnen so, Schwachpunkte zu entdecken, auf die reale Angreifer potenziell abzielen könnten.
Threat Intelligence
Software zum Schutz vor Bedrohungen ermöglicht es Ihnen, potenzielle Bedrohungen zu verfolgen, zu überwachen, zu analysieren und zu priorisieren. Sie sammelt Daten aus mehreren Quellen, darunter Netzwerkverkehr, E-Mails und Endgeräte, um Trends und Muster zu erkennen, die auf eine künftige Sicherheitsverletzung oder einen Angriff hindeuten könnten. Diese Daten können Sie anschließend nutzen, um Warnmeldungen und Benachrichtigungen zu erstellen und Maßnahmen zur Eindämmung der Bedrohung zu ergreifen.
Risikobewertung
Mit einer Risikobewertung können Sie die potenziellen Auswirkungen und die Wahrscheinlichkeit von Schwachstellen beurteilen und letztlich anhand ihrer potenziellen Risiken priorisieren, welche Schwachstellen behoben werden sollen.
Was ist der Lebenszyklus des Schwachstellenmanagements?
Während der Schwachstellenmanagementprozess das umfassendere Konzept des Umgangs mit Schwachstellen beschreibt, bietet der Lebenszyklus des Schwachstellenmanagements eine strukturierte Methode zur effektiven Umsetzung dieses Prozesses und gewährleistet Konsistenz und Wiederholbarkeit bei den entsprechenden Praktiken. Dieser Lebenszyklus umfasst die Phasen Erkennung, Asset-Priorisierung, Schwachstellenbewertung, Berichterstattung, Behebung und Verifizierung.
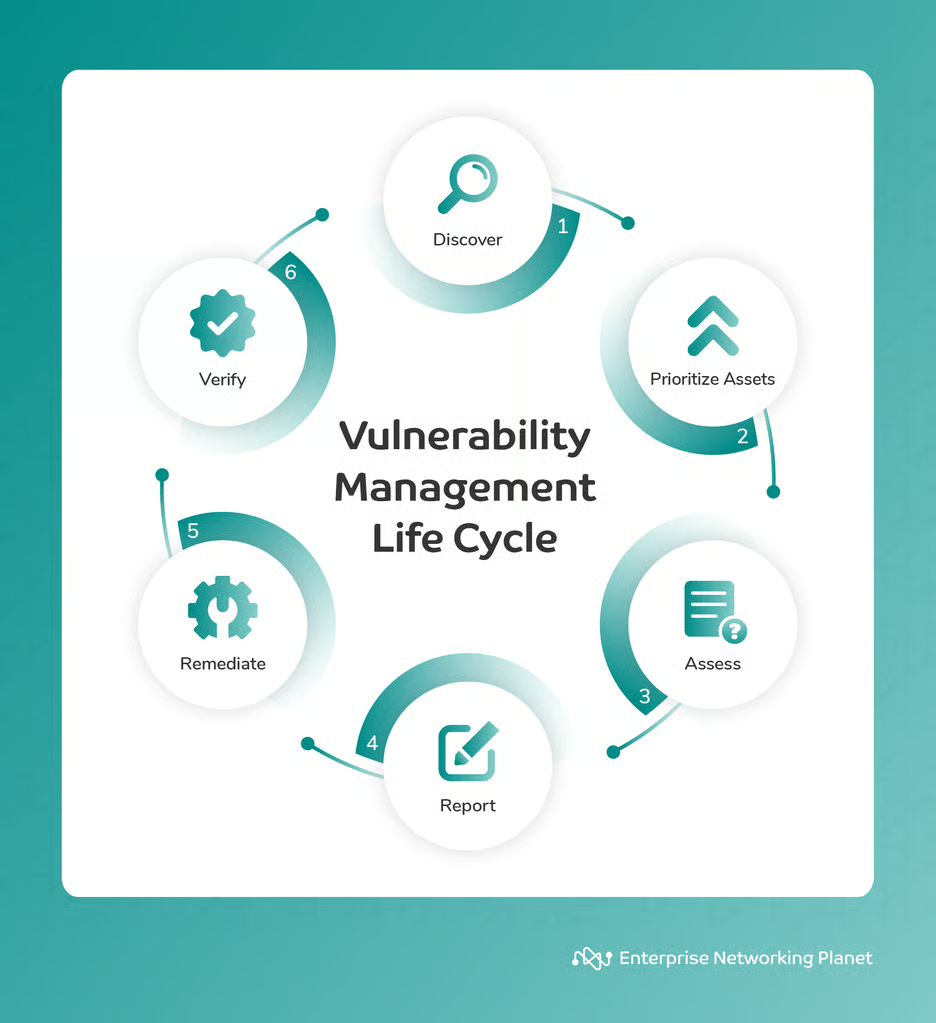
Erkennung
Diese Phase umfasst die Identifizierung und Katalogisierung aller IT-Assets in Ihrem Netzwerk, etwa Server, Workstations, Geräte, Anwendungen und Datenbanken. Sie erleichtert die Erstellung eines Inventars der Assets und ihrer Merkmale, beispielsweise Betriebssystem, Softwareversion, IP-Adresse und Besitzer. Außerdem werden die Assets in diesem Schritt mithilfe von Tools wie Schwachstellenscannern oder Agents auf bekannte Schwachstellen untersucht.
Asset-Priorisierung
Bei der Asset-Priorisierung werden Ihre Assets anhand ihrer Bedeutung und ihres Werts eingestuft. So lässt sich ermitteln, welche Assets am stärksten gefährdet sind, von Angreifern ins Visier genommen zu werden oder im Fall einer Kompromittierung den größten Schaden anzurichten. Bei der Priorisierung sollten Sie die folgenden Faktoren berücksichtigen:
- Kritikalität: Wie wichtig ist das Asset für den Betrieb Ihres Unternehmens?
- Sensibilität: Wie empfindlich reagiert das Asset auf eine unbefugte Offenlegung?
- Exposition: Wie anfällig ist das Asset für Angriffe?
- Wahrscheinlichkeit einer Ausnutzung: Wie wahrscheinlich ist es, dass Angreifer das Asset ins Visier nehmen?
Nachdem Sie diese Assets priorisiert haben, können Sie sie entsprechend schützen.
Bewertung
In der Bewertungsphase beurteilen Sicherheitsexperten Schwachstellen, um deren Schweregrad, Auswirkungen und Risikoniveau zu bestimmen. Diese Bewertung hilft dabei, die Schwachstellen zu priorisieren und zu entscheiden, welche zuerst behoben werden sollen. In der Bewertungsphase ist es außerdem entscheidend, verschiedene Datenquellen wie Geschäftsinformationen, Exploit-Daten, Threat Intelligence und Risikoinformationen zur Untersuchung der Schwachstellen heranzuziehen.
Berichterstattung
In diesem Schritt werden die Ergebnisse der Schwachstellenbewertung dokumentiert und an die zuständigen Stakeholder wie Management, IT-Mitarbeiter oder Auditoren kommuniziert. Dadurch werden Bewusstsein und Verantwortlichkeit für die Schwachstellen und ihre Behebung gestärkt. Die Berichterstattung umfasst außerdem Empfehlungen und Hinweise zur Eindämmung oder Behebung von Schwachstellen.
Behebung
Die Behebung umfasst Maßnahmen zur Beseitigung oder Eindämmung der in den vorherigen Schritten gefundenen Schwachstellen. Dazu können das Einspielen von Patches und Updates, Konfigurationsänderungen, die Installation von Sicherheitssoftware oder -hardware sowie das Entfernen oder Isolieren gefährdeter Assets gehören. Ziel dieses Schritts ist es, Ihre Sicherheitslage zu verbessern und die Angriffsfläche zu verkleinern.
Verifizierung
Die Verifizierungsphase stellt die Behebung von Schwachstellen und die Einhaltung von Sicherheitsstandards und -vorschriften sicher. In dieser Phase können Sie überprüfen, ob die Korrekturmaßnahmen erfolgreich waren und keine neuen Schwachstellen oder Probleme eingeführt haben. Zu dieser Phase gehören Aktivitäten wie das erneute Scannen von Assets, das Testen der Funktionalität und Leistung von Systemen sowie Audits oder Überprüfungen.
7 Vorteile des Schwachstellenmanagements
Die Einführung eines Schwachstellenmanagements bietet zahlreiche Vorteile, darunter eine bessere Sicherheitslage, ein geringeres Risiko von Cyberangriffen, die Einhaltung gesetzlicher Vorgaben, bessere Transparenz und Berichterstattung, höhere Effizienz, Kosteneinsparungen, Wettbewerbsvorteile und proaktiven Schutz.
Bessere Sicherheitslage
Schwachstellenmanagement hilft Ihnen, Sicherheitsrisiken zu erkennen und zu beheben, bevor Angreifer sie ausnutzen können. Durch regelmäßige Schwachstellenscans und das Einspielen von Patches können Sie Systeme sicherer machen.
Geringeres Risiko von Cyberangriffen
Automatisiertes Patch-Management erkennt und behebt Schwachstellen umgehend und verringert dadurch das Risiko von Cyberangriffen. Durch die Priorisierung und Behebung von Schwachstellen können Sie Daten und Systeme schützen. Einige Lösungen für Echtzeit-Schwachstellenmanagement und Anbieter von Schwachstellenmanagement als Service (VMaaS) führen integrierte Patch-Behebungen durch und automatisieren so die Behebung wiederkehrender Netzwerkschwachstellen. Dadurch wird auch die Nutzung von Ressourcen für neue Schwachstellen optimiert.
Einhaltung gesetzlicher Vorgaben
Effektives Schwachstellenmanagement verbessert die Einhaltung verschiedener Sicherheitsstandards und Vorschriften und liefert zugleich wertvolle Erkenntnisse über Ihre Sicherheitsrisikolage und verbesserungsbedürftige Bereiche. Compliance-Rahmenwerke wie der Payment Card Industry (PCI) und der Health Insurance Portability and Accountability Act (HIPAA) verpflichten einige Unternehmen zur Einrichtung eines Schwachstellenmanagementprogramms.
Höhere Effizienz
Unternehmen können Ausfallzeiten minimieren, Daten schützen und sich schneller von Vorfällen erholen, indem sie Sicherheitsrisiken verstehen und eindämmen. Die Bewertung von Schwachstellen hilft IT-Sicherheitsexperten, Behebungsmaßnahmen zu priorisieren und Unklarheiten zu beseitigen. Darüber hinaus reduziert die Automatisierung des Schwachstellenmanagements den Aufwand für Verantwortung und Wartung, spart Zeit und steigert die Effizienz.
Kosteneinsparungen
Die proaktive Bewältigung von Risiken durch erfolgreiches Schwachstellenmanagement ist häufig deutlich kostengünstiger als die Folgen einer Sicherheitsverletzung, die Anwaltskosten, Bußgelder und Reputationsschäden nach sich ziehen kann.
Wettbewerbsvorteil
Eine starke Sicherheitslage und das Engagement für Schwachstellenmanagement können Ihrem Unternehmen helfen, sich vom Wettbewerb abzuheben, Vertrauen bei Kunden und Partnern aufzubauen und seinen guten Ruf zu bewahren.
Proaktiver Schutz
Schwachstellenmanagement ermöglicht es Ihnen, potenzielle Bedrohungen und Risiken proaktiv anzugehen und so den Bedarf an reaktiven, weniger wirksamen Maßnahmen zu reduzieren.
Best Practices für das Schwachstellenmanagement
Die Anwendung bewährter Praktiken im Schwachstellenmanagement senkt das Risiko von Sicherheitsvorfällen erheblich. Dazu gehören regelmäßige Schwachstellenscans, die Priorisierung von Schwachstellen, der Einsatz automatisierter Tools, die Durchführung von Penetrationstests, die Entwicklung von Behebungsplänen, die Bereitstellung von Sicherheitspatches und die Überwachung.
Regelmäßige Schwachstellenscans durchführen
Der erste Schritt im Schwachstellenmanagement besteht darin, die IT-Infrastruktur Ihres Unternehmens regelmäßig auf Schwachstellen zu scannen. So können Sie vorhandene Schwachstellen in Ihrer Infrastruktur erkennen. Sie können sowohl interne als auch externe Scans regelmäßig durchführen.
Schwachstellen priorisieren
Nach einem Schwachstellenscan sollten Sie die entdeckten Schwachstellen einstufen. Das ist wichtig, weil nicht alle Schwachstellen gleich schwerwiegend sind. Priorisieren Sie Schwachstellen anhand der potenziellen Auswirkungen auf Ihr Unternehmen.
Einen Behebungsplan entwickeln
Nach der Priorisierung der Schwachstellen besteht der nächste Schritt in der Entwicklung eines Behebungsplans. Dieser Plan muss einen Zeitrahmen für die Behebung jeder Schwachstelle festlegen. Außerdem sollte er die Schritte zum Testen und Validieren der angewandten Fehlerbehebungen beschreiben. Der Behebungsplan muss unbedingt aktualisiert werden, wenn neue Schwachstellen auftreten und neue Informationen über bestehende Schwachstellen verfügbar werden.
Penetrationstests durchführen
Bei Pentests wird ein Angriff auf die digitale Infrastruktur eines Unternehmens simuliert, um Schwachstellen zu entdecken. Mit dieser Methode lassen sich Schwachpunkte aufdecken, die bei regelmäßigen Schwachstellenscans möglicherweise nicht erkannt werden. Regelmäßige Penetrationstests sind erforderlich, um die Angemessenheit Ihrer Sicherheitsmaßnahmen sicherzustellen.
Sicherheitspatches anwenden
Das zeitnahe Einspielen von Sicherheitspatches nach ihrer Veröffentlichung durch den Softwareanbieter ist ein entscheidender Bestandteil des Schwachstellenmanagements, da jede Verzögerung bei ihrer Implementierung Ihr Unternehmen potenziellen Angriffen aussetzen kann.
Überwachen und überprüfen
Schwachstellenmanagement ist ein fortlaufender Prozess, der eine regelmäßige Überwachung von Systemen und Anwendungen zur Erkennung neuer Schwachstellen sowie eine kontinuierliche Überprüfung des Schwachstellenmanagementprozesses erfordert, um Verbesserungsmöglichkeiten zu ermitteln.
Eine klar definierte Schwachstellenmanagementrichtlinie etablieren
Die Schwachstellenmanagementrichtlinie dient als Leitfaden und legt die Verfahren, Verantwortlichkeiten und Standards für die Identifizierung, Priorisierung und Behebung von Schwachstellen in Ihrem Unternehmen fest. Die Durchsetzung einer klar definierten Richtlinie optimiert nicht nur den Schwachstellenmanagementprozess, sondern verbessert auch Ihre Fähigkeit, die digitalen Assets des Unternehmens proaktiv vor neuen Cyberbedrohungen zu schützen.
Schwachstellenmanagement vs. Schwachstellenbewertung
Sowohl beim Schwachstellenmanagement als auch bei Schwachstellenbewertungen geht es um die Identifizierung und Behebung von Schwachstellen in der IT-Umgebung. Dennoch gibt es einige wesentliche Unterschiede zwischen beiden.
| Schwachstellenbewertung | Schwachstellenmanagement |
|---|---|
| Identifiziert und katalogisiert Schwachstellen. | Umfasst den gesamten Lebenszyklus von Schwachstellen. |
| Wird in bestimmten Intervallen durchgeführt (z. B. monatlich oder vierteljährlich). | Fortlaufender und dynamischer Prozess. |
| Erstellt eine Liste von Schwachstellen mit Risikobewertungen. | Bietet einen strukturierten Ansatz für Behebung, Fortschrittsverfolgung und Berichterstattung. |
| Umfasst nicht direkt die Behebung oder Eindämmung. | Bezieht Maßnahmen zur Eindämmung und Behebung aktiv ein. |
| Liefert eine Momentaufnahme der Sicherheitslage. | Umfasst kontinuierliche Überwachung und Anpassung an sich wandelnde Bedrohungen. |
| Nutzt typischerweise automatisierte Scan-Tools. | Integriert die Schwachstellenbewertung als Teil des Prozesses. |
| Liefert Erkenntnisse für weitere Maßnahmen. | Zielt darauf ab, Sicherheitsrisiken zu reduzieren und die allgemeine Cybersicherheitslage zu verbessern. |
Patch-Management vs. Schwachstellenmanagement
Patch-Management ist ein wichtiger Bestandteil des Schwachstellenmanagementprozesses. Beide sind für eine starke Cybersicherheit unerlässlich, erfüllen jedoch unterschiedliche Aufgaben.
| Patch-Management | Schwachstellenmanagement |
|---|---|
| Konzentriert sich auf das Einspielen von Patches für vorhandene Software. | Identifiziert und behebt Schwachstellen proaktiv. |
| Reaktiv und auf die Veröffentlichung von Patches ausgerichtet. | Umfasst Schwachstellenscans, -bewertungen und -behebungen. |
| Begrenzter Umfang mit Fokus auf bestimmte Patches. | Breiterer Umfang über die gesamte IT-Umgebung hinweg. |
Die 3 besten Lösungen für das Schwachstellenmanagement
Zu den Top-Lösungen für das Schwachstellenmanagement im Jahr 2023 zählen ManageEngine Vulnerability Manager Plus, Microsoft Defender Vulnerability Management und Qualys Vulnerability Management (VMDR).
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus ist eine Komplettlösung für Schwachstellenmanagement und Compliance. Sie unterstützt Unternehmen jeder Größe dabei, Schwachstellen in ihrer IT-Infrastruktur zu identifizieren, zu bewerten und zu beheben.
Mit seinen angreiferzentrierten Analysen kann Vulnerability Manager Plus die kritischsten Schwachstellen identifizieren und Sie dabei unterstützen, Maßnahmen zu ihrer Behebung zu priorisieren. Außerdem stärkt die Lösung Webserver, überprüft risikoreiche Software und behebt Zero-Day-Schwachstellen. All dies erfolgt über eine einzige Konsole, die eine umfassende Abdeckung, Transparenz, Bewertung und Bedrohungsbehebung ermöglicht.
Microsoft Defender Vulnerability Management
Microsoft Defender Vulnerability Management nutzt risikobasierte Scans, um Schwachstellen zu identifizieren und zu priorisieren. Die Lösung liefert Echtzeit-Einblicke in Software, Zertifikate, Hardware und Browsererweiterungen. Außerdem bietet sie Sicherheitsempfehlungen und Funktionen zum Blockieren von Anwendungen.
Zu beachten ist, dass Microsoft Defender Vulnerability Management zwar ein leistungsstarkes Tool, aber schwierig einzurichten sein kann. Dennoch gewährleistet die Kompatibilität mit einer Vielzahl von Betriebssystemen, darunter Windows, macOS, Linux, Android und iOS, sowie mit Netzwerkgeräten eine hohe Anpassungsfähigkeit. Darüber hinaus werden die Funktionen durch regelmäßige Updates kontinuierlich erweitert.
Qualys Vulnerability Management (VMDR)
Qualys VMDR ist eine umfassende Lösung für das Schwachstellenmanagement, die den gesamten Schwachstellenmanagementprozess optimiert und die Identifizierung von Assets, risikobasierte Bewertungen sowie Behebungsmaßnahmen automatisiert. Sie bietet Transparenz zur Priorisierung von Schwachstellen und Assets anhand des Geschäftsrisikos, doch manche Nutzer könnten die Benutzeroberfläche als überladen empfinden.
Trotz seiner Komplexität zeichnet sich Qualys VMDR durch seine Integrationsfähigkeit aus. Die Lösung lässt sich nahtlos mit Configuration Management Databases (CMDBs), Patch-Management-Systemen und IT-Service-Management-Lösungen (ITSM) verbinden und gewährleistet so einen reibungslosen und skalierbaren Behebungsprozess. Diese Anpassungsfähigkeit erstreckt sich auch auf hybride und Multi-Cloud-Umgebungen sowie containerisierte und serverlose Anwendungen. Damit ist die Lösung eine vielseitige Option zum Schutz unterschiedlichster IT-Assets.
Fazit: Schwachstellenmanagement ist entscheidend für eine starke Cybersicherheitslage
Schwachstellenmanagement spielt eine zentrale Rolle beim Aufbau einer robusten Cybersicherheitslage. Es stellt sicher, dass Sie potenzielle Schwachstellen in den digitalen Abwehrmaßnahmen Ihres Unternehmens proaktiv identifizieren und beheben können. Der Schwachstellenmanagementprozess ist komplex, aber unerlässlich, um Ihr Netzwerk zu sichern und Ihr Unternehmen vor Cyberangriffen zu schützen.
Wenn Sie die Tipps in diesem Leitfaden befolgen, können Sie Ihre Abwehr stärken und das Risiko eines erfolgreichen Angriffs reduzieren.
Sie möchten eine Schwachstellenmanagementsoftware auswählen? Werfen Sie einen Blick auf unsere Übersicht der besten Schwachstellenmanagementlösungen, die derzeit verfügbar sind.