


Netzwerk-Schwachstellenscans sind eine Praxis der Cybersicherheit, bei der potenzielle Sicherheitslücken innerhalb eines Computernetzwerks systematisch identifiziert und bewertet werden. Automatisierte Tools suchen in den Netzwerken und Systemen Ihres Unternehmens nach potenziellen Risikobereichen, bevor ein Angreifer dies tut, und schützen so sowohl diese Systeme als auch die Daten.
Dieser Prozess ist ein entscheidender Bestandteil des Netzwerk-Sicherheitsmanagements. Sobald Netzwerk-Schwachstellenscanner Schwachstellen gefunden haben, können Netzwerkadministratoren Maßnahmen zu deren Behebung ergreifen und so die Netzwerkabwehr stärken.
Tools für Netzwerk-Schwachstellenscans helfen Unternehmen dabei, das Risiko von Datenschutzverletzungen, Dienstunterbrechungen und unbefugtem Zugriff proaktiv zu reduzieren. Darüber hinaus ermöglichen es Netzwerk-Schwachstellenscanner Unternehmen, regulatorische Anforderungen einzuhalten, Einblicke in ihre Sicherheitslage zu gewinnen und Ressourcen effektiv zuzuweisen.
Der Prozess des Netzwerk-Schwachstellenscans kann in bestimmten Fällen auch manuelle Tests umfassen, um komplexe oder nicht standardmäßige Schwachstellen aufzudecken. Regelmäßige Scans unterstützen Unternehmen dabei, eine starke Sicherheitslage aufrechtzuerhalten, sich an sich wandelnde Bedrohungen anzupassen und mit Software-Updates Schritt zu halten.
- So funktionieren Netzwerk-Schwachstellenscans
- Häufige Schwachstellen, die Netzwerkscans identifizieren
- So führen Sie einen Netzwerk-Schwachstellenscan durch
- Beispiele für Schwachstellenscanner
- Verschiedene Methoden für Schwachstellenscans
- Ansatz für Netzwerk-Schwachstellenscans
- 8 Best Practices für Netzwerk-Schwachstellenscans
- Die 3 besten Tools zur Netzwerk-Schwachstellenprüfung
- Fazit: Netzwerke auf Schwachstellen prüfen
So funktionieren Netzwerk-Schwachstellenscans
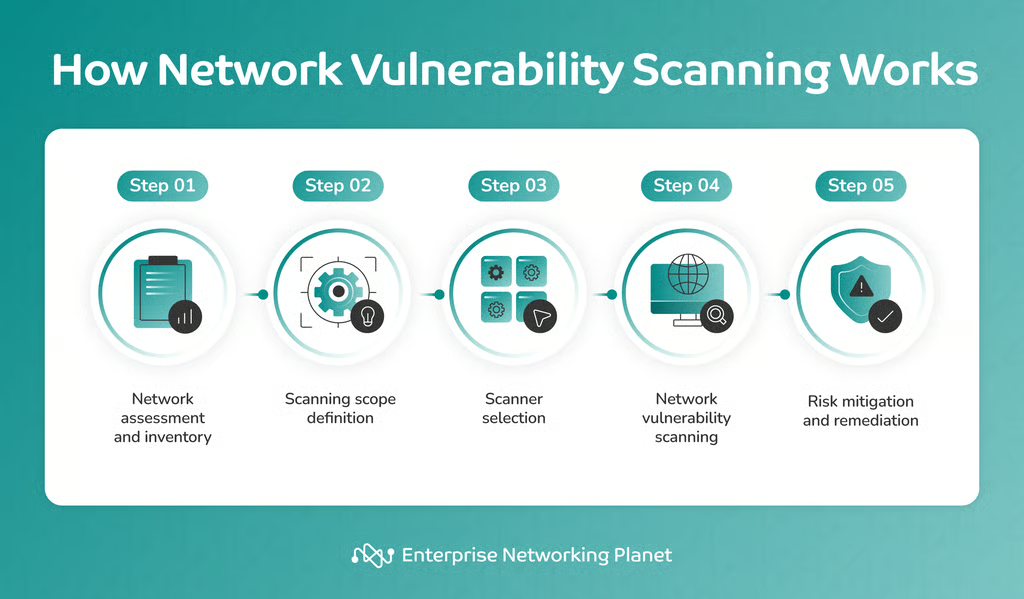
Netzwerk-Schwachstellenscans sind ein strukturierter Prozess, der mit der Bewertung und Erkennung des Netzwerks beginnt. Darauf folgen die Festlegung des Scanumfangs und die Auswahl eines Scanners; den Abschluss bilden die Identifizierung und Behebung von Netzwerkschwachstellen.
1. Bewertung und Erkennung des Netzwerks
Der Prozess beginnt mit der Identifizierung und Katalogisierung aller mit Ihrem Netzwerk verbundenen Geräte und Systeme. Dieses Inventar umfasst Server, Arbeitsstationen, Router, Firewalls, und andere Netzwerkkomponenten.
2. Festlegung des Scanumfangs
Zur Festlegung des Umfangs gehört die Bestimmung, welche Ressourcen und Dienste in den Scan einbezogen werden sollen, sowie die Entscheidung, ob das IT-Team den Scan intern oder extern durchführen wird.
3. Auswahl des Scanners
Nachdem Sie den Umfang festgelegt haben, müssen Sie ein geeignetes Tool zur Schwachstellenprüfung oder eine entsprechende Software auswählen. Dieses Tool sollte dem festgelegten Umfang entsprechen und über eine aktuelle Datenbank bekannter Schwachstellen verfügen.
4. Netzwerk-Schwachstellenscan
Nach der Auswahl eines Scanners beginnt der eigentliche Scanprozess. Das Tool für Netzwerk-Schwachstellenscans überprüft die Netzwerkressourcen innerhalb des festgelegten Umfangs systematisch auf bekannte Schwachstellen. Dazu sendet es Testanfragen und analysiert die Antworten der Netzwerkressourcen, um potenzielle Sicherheitslücken zu ermitteln.
5. Risikominderung und Behebung
Nach der Scanphase prüfen Netzwerkadministratoren oder Sicherheitsexperten die Ergebnisse gründlich und kategorisieren die Schwachstellen nach ihrem Schweregrad. Diese Kategorisierung – häufig mit Einstufungen wie kritisches, hohes, mittleres oder niedriges Risiko – dient als Grundlage für die weiteren Maßnahmen.
Ihr Unternehmen kann anschließend Maßnahmen zur Risikominderung und Behebung der identifizierten Schwachstellen umsetzen. Dazu kann das Einspielen von Sicherheitspatches oder die Neukonfiguration von Systemen gehören, um Sicherheitsmaßnahmen zu verstärken und das Risiko unbefugten Zugriffs oder von Sicherheitsverletzungen zu reduzieren.
Häufige Schwachstellen, die Netzwerkscans identifizieren
Netzwerkscans identifizieren typischerweise Schwachstellen wie veraltete Software, schwache Passwörter, nicht gepatchte Sicherheitslücken, offene Ports, falsch konfigurierte Sicherheitseinstellungen, fehlende Sicherheitsupdates, schwache Verschlüsselung, unsichere Dienste und Protokolle, anfällige Komponenten von Drittanbietern sowie Schwachstellen durch Denial-of-Service-Angriffe (DoS).
- Veraltete Software: Netzwerkscans suchen nach Software, Betriebssystemen oder Firmware, denen die neuesten Sicherheitsupdates fehlen und die dadurch für bekannte Exploits anfällig sind.
- Schwache oder Standardpasswörter: Sie erkennen Systeme und Geräte, die noch leicht zu erratende oder standardmäßige Anmeldedaten verwenden, was eine erhebliche Sicherheitsbedrohung darstellt.
- Nicht gepatchte Sicherheitslücken: Diese Scans erkennen nicht behobene Schwachstellen in Software und Hardware, die Cyberangreifer ausnutzen könnten, um ein System zu kompromittieren.
- Offene Ports: Netzwerk-Schwachstellenscans erkennen offene oder falsch konfigurierte Netzwerkports, die potenziell als Einstiegspunkte für unbefugten Zugriff und Angriffe dienen können.
- Falsch konfigurierte Sicherheitseinstellungen: Sie decken Geräte oder Dienste mit falsch konfigurierten Sicherheitseinstellungen auf, etwa wenn der offene Zugriff auf vertrauliche Verzeichnisse gewährt oder Firewall-Regeln falsch angewendet wurden, wodurch Sicherheitslücken entstehen.
- Fehlende Sicherheitsupdates: Netzwerk-Schwachstellenscanner helfen dabei, fehlende Sicherheitsupdates und Patches zu finden und zu kennzeichnen. Werden diese nicht installiert, sind Systeme bekannten Schwachstellen ausgesetzt.
- Schwache Verschlüsselung: Sie erkennen schwache Verschlüsselungsalgorithmen und Protokolle, die die Sicherheit und den Datenschutz bei der Übertragung und Speicherung von Daten beeinträchtigen können.
- Unsichere Dienste und Protokolle: Netzwerkscans weisen auf Dienste und Protokolle mit bekannten Sicherheitslücken hin, wodurch sie zu bevorzugten Angriffszielen werden.
- Schwachstellen in Komponenten von Drittanbietern: Diese Scans erkennen Schwachstellen in Komponenten von Drittanbietern, etwa in Plugins oder Bibliotheken, die Angreifern als Einfallstor in das System dienen können.
- Schwachstellen durch Denial-of-Service-Angriffe (DoS): Netzwerk-Schwachstellenscans erkennen außerdem Systeme oder Dienste, die durch DoS-Angriffe gefährdet sind und deren Betrieb durch eine Überlastung mit schädlichem Datenverkehr oder Anfragen beeinträchtigt werden kann.
So führen Sie einen Netzwerk-Schwachstellenscan durch
Um einen Schwachstellenscan in Ihrem Netzwerk durchzuführen, müssen Sie den Umfang festlegen, einen Scanner auswählen, einen Plan erstellen, den Scan starten, die Ergebnisse analysieren, Maßnahmen zur Risikominderung und Behebung ergreifen, regelmäßig scannen und eine ordnungsgemäße Dokumentation führen.
1. Umfang festlegen
Legen Sie klar fest, welche Netzwerkressourcen und -dienste Sie mit Ihrem Schwachstellenscan überprüfen möchten. Entscheiden Sie, ob es sich um einen internen oder externen Scan handelt.
2. Scan-Tool auswählen
Wählen Sie ein geeignetes Tool zur Schwachstellenprüfung aus, das dem festgelegten Umfang und Ihren Zielen entspricht.
3. Vorbereitung und Planung
Erstellen Sie einen Plan, der Ihre Scanziele, den Zeitplan und besondere Anforderungen festlegt. Informieren Sie die zuständigen Teams über den Plan.
4. Scan starten
Starten Sie das Scan-Tool, konfigurieren Sie es entsprechend Ihrem Umfang und beginnen Sie den Netzwerk-Schwachstellenscan, um bekannte Schwachstellen aufzudecken.
5. Ergebnisse analysieren
Prüfen Sie die Scanergebnisse, kategorisieren Sie die Schwachstellen nach ihrem Schweregrad und priorisieren Sie dringende Schwachstellen für sofortige Maßnahmen.
6. Risiken mindern und Schwachstellen beheben
Ergreifen Sie Maßnahmen zur Behebung der identifizierten Schwachstellen, etwa indem Sie erforderliche Systeme aktualisieren, Patches einspielen oder Systemkonfigurationen korrigieren.
7. Regelmäßig scannen
Planen Sie regelmäßige Schwachstellenscans ein, um neue Schwachstellen zu berücksichtigen und eine robuste Sicherheitsinfrastruktur aufrechtzuerhalten.
8. Dokumentation und Berichterstattung
Führen Sie Aufzeichnungen über Scanergebnisse und ergriffene Maßnahmen. Erstellen Sie außerdem Berichte, in denen die erkannten Schwachstellen und die Schritte zu ihrer Behebung beschrieben werden.
Beispiele für Schwachstellenscanner
Es gibt verschiedene Arten von Netzwerk-Schwachstellenscannern für unterschiedliche Zwecke. Dazu gehören Scanner für Webanwendungen, authentifizierte Scanner, passive Scanner, Scanner für kontinuierliche Überwachung und cloudbasierte Schwachstellenscanner.
Scanner für Webanwendungen
Dabei handelt es sich um eine Untergruppe von Schwachstellenscannern, die sich auf Schwachstellen in Webanwendungen konzentriert, anstatt Schwachstellen im gesamten Netzwerk zu behandeln.
Authentifizierte Scanner
Dieser Typ von Netzwerk-Schwachstellenscanner ist auf die Bewertung von Schwachstellen spezialisiert, für deren Zugriff eine Authentifizierung erforderlich ist.
Passive Scanner
Passive Scanner sind eine besondere Art von Netzwerk-Schwachstellenscannern, die den Netzwerkverkehr passiv überwachen, aber nicht aktiv nach Schwachstellen suchen.
Scanner für kontinuierliche Überwachung
Dabei handelt es sich um Netzwerk-Schwachstellenscanner, die sich auf kontinuierliche, fortlaufende Scans konzentrieren, um Änderungen und neue Schwachstellen zu erkennen.
Cloudbasierte Schwachstellenscanner
Diese suchen hauptsächlich in Cloud-Umgebungen nach Schwachstellen, können aber auch umfassendere Cloud-Sicherheitsbewertungen beinhalten.
Verschiedene Methoden für Schwachstellenscans
Es gibt mehrere Methoden für Netzwerk-Schwachstellenscans, die jeweils darauf ausgelegt sind, Schwachstellen im Netzwerk zu erkennen. Zu diesen Techniken gehören Remote-Scans, agentenbasierte Scans, anmeldeinformationsbasierte Scans, nicht anmeldeinformationsbasierte Scans, passive Scans und aktive Scans.
Remote-Scans
Dies ist der universelle Ansatz, bei dem ein Scanner von einem entfernten Standort aus Pakete an das Zielnetzwerk sendet, um Schwachstellen zu erkennen.
Agentenbasierte Scans
Bei dieser Methode verfügen die Zielgeräte über Agents, die Schwachstellen kontinuierlich überwachen und an eine zentrale Konsole melden.
Anmeldeinformationsbasierte Scans
Bei anmeldeinformationsbasierten Scans werden Tools eingesetzt, die mit gültigen Benutzernamen und Passwörtern auf Zielsysteme zugreifen, um eine detailliertere Bewertung vorzunehmen.
Nicht anmeldeinformationsbasierte Scans
Cybersicherheitsexperten und ethische Hacker verwenden diese Technik häufig, um ohne Anmeldedaten oder Zugriffsrechte nach Schwachstellen zu suchen. Dadurch wird simuliert, wie ein unbefugter Angreifer von außen nach Schwachstellen in einem System oder Netzwerk suchen könnte, wobei der Zugriff auf das beschränkt ist, was ohne authentifizierten Zugang öffentlich sichtbar ist.
Passive Scans
Bei diesem Scanansatz wird der Netzwerkverkehr passiv überwacht, um Informationen über Geräte, Software und Konfigurationen zu sammeln, ohne die Zielsysteme aktiv zu überprüfen.
Ansatz für Netzwerk-Schwachstellenscans
Es gibt zwei verschiedene Ansätze für Netzwerk-Schwachstellenscans: externe und interne Schwachstellenscans. Diese Tabelle bietet einen knappen Vergleich der beiden Ansätze und stellt ihre Unterschiede hinsichtlich Umfang, Perspektive, Methodik, Zweck und Schwerpunkt heraus.
| Aspekt | Externer Schwachstellenscan | Interner Schwachstellenscan |
|---|---|---|
| Umfang und Ziel | Öffentlich zugängliche Systeme und Dienste | Internes Netzwerk und interne Systeme |
| Perspektive | Extern (Perspektive eines Außenstehenden) | Intern (Perspektive eines Insiders) |
| Methodik | Portscans, Banner-Grabbing, Schwachstellenscans | Netzwerkscans, Konfigurationsbewertung |
| Zweck | Externe Schwachstellen identifizieren, Schutz vor externen Bedrohungen | Interne Schwachstellen aufdecken, Schutz vor Insider-Bedrohungen |
| Hauptschwerpunkt | Externe Angriffsfläche schützen | Interne Netzwerkressourcen sichern |
8 Best Practices für Netzwerk-Schwachstellenscans
Zu den Best Practices für Netzwerk-Schwachstellenscans gehören das Einholen der erforderlichen Genehmigung, die Pflege eines aktuellen Inventars, die Verwendung der richtigen Tools, die Segmentierung und Isolierung von Systemen, regelmäßige Scans, anmeldeinformationsbasierte Scans, die Priorisierung von Ergebnissen sowie die Dokumentation und Berichterstattung der Ergebnisse.
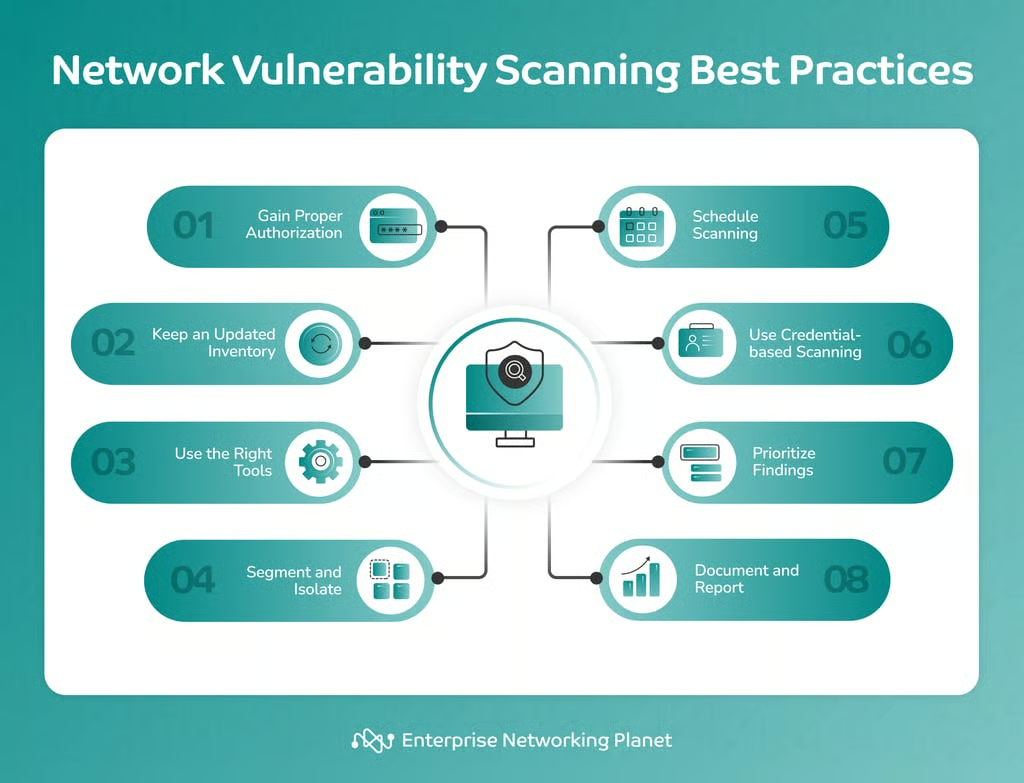
1. Die erforderliche Genehmigung einholen
Holen Sie immer die ausdrückliche Genehmigung des Netzwerkbesitzers oder -administrators ein, bevor Sie Schwachstellenscans durchführen. Unbefugte Scans können rechtliche und sicherheitsbezogene Probleme nach sich ziehen.
2. Ein aktuelles Inventar führen
Führen Sie ein aktuelles Inventar aller Geräte, Systeme und Software im Netzwerk. Dies hilft dabei, den Umfang zu verstehen, und verringert die Wahrscheinlichkeit, dass Schwachstellen übersehen werden.
3. Die richtigen Tools verwenden
Wählen Sie ein zuverlässiges und aktuelles Tool zur Netzwerk-Schwachstellenprüfung. Sie sollten diese Tools regelmäßig aktualisieren, damit die neuesten Informationen zu Bedrohungen und Schwachstellendatenbanken berücksichtigt werden.
4. Segmentieren und isolieren
Isolieren und segmentieren Sie kritische Systeme von weniger kritischen Systemen. Dadurch werden die Angriffsfläche und der potenzielle Schaden während des Scanvorgangs reduziert.
5. Regelmäßige Scans planen
Richten Sie wiederkehrende, geplante Scans ein, anstatt unregelmäßig zu scannen, um eine kontinuierliche Überwachung des Netzwerks auf Schwachstellen sicherzustellen.
6. Anmeldeinformationsbasierte Scans verwenden
Verwenden Sie nach Möglichkeit anmeldeinformationsbasierte Scans, um tiefere Einblicke in die Zielsysteme zu gewinnen und durch den Zugriff auf interne Konfigurationen ein genaueres Bild der Schwachstellen zu erhalten.
7. Ergebnisse priorisieren
Nicht alle Schwachstellen sind gleich dringend. Implementieren Sie einen Prozess zur Priorisierung und Behebung von Schwachstellen auf Grundlage ihres Schweregrads und ihrer potenziellen Auswirkungen.
8. Dokumentieren und berichten
Führen Sie eine detaillierte Dokumentation des Scanvorgangs, einschließlich der Ergebnisse, der Schritte zur Behebung und aller vorgenommenen Änderungen. Erstellen Sie ausführliche Berichte, um die Ergebnisse relevanten Stakeholdern zu vermitteln.
Die 3 besten Tools zur Netzwerk-Schwachstellenprüfung
Der Markt bietet heute eine große Auswahl an Tools zur Netzwerk-Schwachstellenprüfung. Viele dieser Tools verfügen über umfangreiche Funktionen und Fähigkeiten, die Ihrem Unternehmen dabei helfen können, seine Cybersicherheitslage zu bewerten und zu stärken. Hier sind einige der besten Tools zur Netzwerk-Schwachstellenprüfung im Jahr 2023:
Qualys Vulnerability Management, Detection, and Response (VMDR)
Qualys VMDR ist ein leistungsstarkes Tool zur Verwaltung von Schwachstellen in komplexen IT-Umgebungen, deren Absicherung eine Herausforderung darstellen kann. Die Plattform zeichnet sich durch ihre Fähigkeit aus, zusätzlichen Kontext zu Bedrohungen und Risiken bereitzustellen, und hilft so dabei, risikoreiche Netzwerkschwachstellen zu identifizieren. Diese Transparenz im Bewertungsalgorithmus erleichtert die Priorisierung und Abstimmung zwischen Stakeholdern aus den Bereichen Sicherheit und IT und führt zu einer schnellen Behebung von Risiken.
Ein wichtiges Merkmal von Qualys VMDR ist die Integration der Transparenz über Assets mit dem Schwachstellenmanagement, wodurch Unternehmen einen klaren Überblick über ihre globalen Assets erhalten. Unternehmen gewinnen dadurch Einblicke in ihre Cyberrisikoexposition, was die Priorisierung von Schwachstellen, Assets oder Asset-Gruppen auf Grundlage des Geschäftsrisikos vereinfacht.
Für die optimale Nutzung von Qualys VMDR sind jedoch technische Fachkenntnisse erforderlich. Dennoch überzeugt das Tool bei der Bereitstellung von Kontext zu Bedrohungen und der Überwachung von Assets und ist daher für Unternehmen wertvoll, die ihre Cybersicherheitslage gezielt optimieren möchten.
ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus scannt und erkennt exponierte Bereiche auf allen Endpunkten lokaler und entfernter Niederlassungen sowie auf mobilen Geräten und bietet Ihnen so einen umfassenden 360-Grad-Überblick über Ihre Sicherheitsrisiken. Bei der Netzwerk-Schwachstellenprüfung ist das Tool unübertroffen und erkennt bekannte oder neu auftretende Schwachstellen auf Workstations, Laptops, Servern, Webservern, Datenbanken, virtuellen Maschinen und Content-Management-Systemen.
Diese Lösung kombiniert Schwachstellenscans, Patchmanagement und das Management von Sicherheitseinstellungen in einem einzigen Tool und vereint so die Erkennung und Behebung von Sicherheitsrisiken an einem zentralen Ort.
ManageEngine Vulnerability Manager Plus genehmigt Patches für Schwachstellen jedoch nicht automatisch, sodass Benutzer diese manuell genehmigen müssen. Außerdem können Sie bei der sofortigen Patch-Bereitstellung im System nur bis zu 50 Clients auswählen.
Die Stärken von ManageEngine Vulnerability Manager Plus wiegen seine geringfügigen Schwächen bei Weitem auf und machen es zu einem unverzichtbaren Instrument für die Aufrechterhaltung der Netzwerksicherheit.
SolarWinds Network Vulnerability Detection
SolarWinds Network Vulnerability Detection, eine Komponente des Network Configuration Manager, ermöglicht das einfache Scannen der Firmware von Netzwerkgeräten auf gemeldete Common Vulnerabilities and Exposures (CVEs) und trägt so zur Aufrechterhaltung von Netzwerksicherheit und Compliance bei. Netzwerkautomatisierung ist die zentrale Funktion des Tools und ermöglicht die schnelle Bereitstellung von Firmwareupdates für Netzwerkgeräte.
Das Tool verhindert mit seinen Funktionen zur Überwachung und Benachrichtigung über Konfigurationsänderungen wirksam unbefugte Änderungen an Netzwerkkonfigurationen. Eine weitere nennenswerte Stärke ist die Möglichkeit, Netzwerkrouter und -switches auf Richtlinienkonformität zu prüfen und Konfigurationen kontinuierlich auf nicht konforme Änderungen zu überprüfen.
Wie andere Tools zur Netzwerk-Schwachstellenprüfung weist auch SolarWinds Network Vulnerability Detection Schwächen auf. So kann der Grad der Dashboard-Anpassung möglicherweise nicht mit dem einiger Wettbewerber mithalten, was Ihre Möglichkeiten zur Anpassung des Tools an Ihre spezifischen Anforderungen beeinträchtigen kann. Außerdem verfügt die Plattform über keine kostenlose Version. Dennoch bleibt sie dank ihrer umfangreichen Funktionen für die Prüfung und Verwaltung von Netzwerkschwachstellen eine ausgezeichnete Wahl in der Branche.
Fazit: Netzwerke auf Schwachstellen prüfen
Die Netzwerk-Schwachstellenprüfung ist eine unverzichtbare Maßnahme zum Schutz Ihrer digitalen Infrastruktur. Sie bietet einen proaktiven, umfassenden Ansatz zur Erkennung und Behebung von Schwachstellen und ermöglicht eine kontinuierliche Überwachung sowie die Einhaltung gesetzlicher Standards. Indem Sie diesen Prozess als fortlaufende Sicherheitsmaßnahme etablieren und wachsam bleiben, können Sie Ihr Netzwerk vor potenziellen Bedrohungen schützen und seine langfristige Sicherheit gewährleisten.
Ein Netzwerk-Schwachstellenscan ist heute eine besonders wichtige Maßnahme zur Aufrechterhaltung eines hohen Sicherheitsniveaus. Er ermöglicht es Ihnen, Schwachstellen zu verstehen, sie anhand des Risikos zu priorisieren und die notwendigen Schritte zu ihrer Behebung einzuleiten.
Regelmäßige Netzwerkscans helfen Ihrem Unternehmen, potenziellen Bedrohungen immer einen Schritt voraus zu sein, und fördern die rechtzeitige Erkennung und Eindämmung von Risiken. Denken Sie daran: Das oberste Ziel besteht darin, die Angriffsfläche auf ein Minimum zu reduzieren und eine derart robuste Festung zu schaffen, dass sie für Angreifer praktisch undurchdringlich wird.
Lesen Sie unseren vollständigen Leitfaden zu den besten Tools zur Netzwerk-Schwachstellenprüfung – sorgfältig ausgewählt und für verschiedene Anwendungsfälle bewertet