


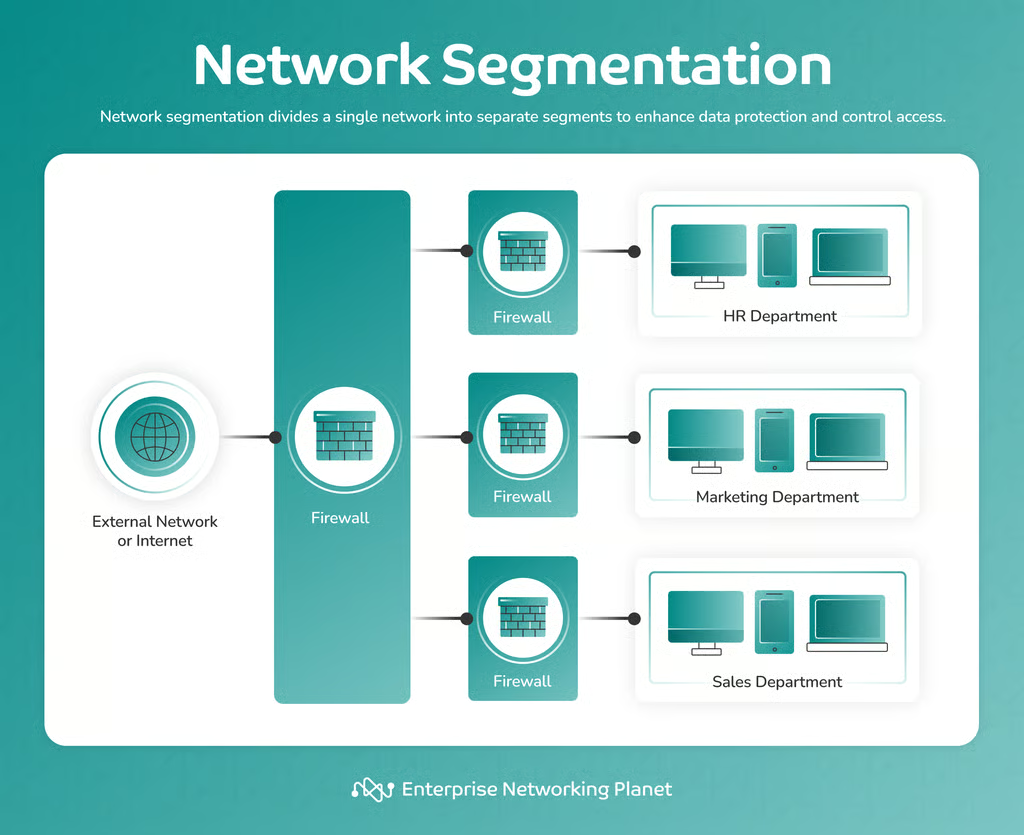
La segmentation réseau est une pratique de sécurité essentielle qui réduit l’impact potentiel des failles de sécurité et limite les déplacements latéraux des attaquants en divisant un réseau en segments plus petits et isolés. Ce processus affine le contrôle des accès et permet une gestion plus précise des ressources et des politiques au sein de chaque segment.
- 1. Définir des objectifs clairs
- 2. Appliquer le principe du moindre privilège
- 3. Isoler les actifs critiques
- 4. Éviter la segmentation excessive
- 5. Administrer la surveillance et la journalisation du réseau
- 6. Organiser des audits et des contrôles réguliers
- 7. Renforcer l’authentification
- 8. Élaborer un plan de réponse aux incidents
- 9. Former les employés et les utilisateurs
- En résumé : bonnes pratiques de segmentation réseau
1. Définir des objectifs clairs
Définissez pourquoi vous avez besoin de la segmentation réseau et quels objectifs précis vous souhaitez atteindre grâce à elle. La définition d’objectifs guidera votre stratégie et garantira sa cohérence avec vos objectifs de sécurité.
Des objectifs clairs sont le fondement d’une stratégie de segmentation réussie. Ils garantissent également que les efforts de segmentation utilisent efficacement les ressources pour protéger les actifs critiques de votre organisation.
Éléments à prendre en compte pour définir les objectifs :
- Hiérarchisez les objectifs en fonction de leur urgence et des risques.
- Impliquez les parties prenantes clés dans la définition des objectifs afin de les aligner sur les besoins de l’organisation.
- Réexaminez et mettez régulièrement à jour les objectifs à mesure que les exigences du réseau et de la sécurité évoluent.
Comment mettre en œuvre des objectifs clairs
Commencez par réaliser une évaluation approfondie des risques afin d’identifier les actifs les plus importants de votre organisation et les menaces potentielles. Déterminez si votre objectif principal est de protéger des données sensibles, d’empêcher les déplacements latéraux ou d’assurer la conformité. En fonction de vos objectifs, élaborez un plan de segmentation précisant les segments à créer, leur contenu et la manière dont ils seront connectés.
2. Appliquer le principe du moindre privilège
Appliquez le principe du moindre privilège en vérifiant que les utilisateurs et les appareils disposent uniquement du niveau d’accès minimal nécessaire à l’exercice de leurs fonctions. Examinez et mettez régulièrement à jour les autorisations afin de respecter ce principe.
Cette étape réduit la surface d’attaque et le risque d’accès non autorisé. Elle limite l’impact potentiel des incidents de sécurité en veillant à ce que les utilisateurs et les appareils n’aient accès qu’à ce dont ils ont besoin.
Éléments à prendre en compte dans l’application du principe du moindre privilège :
- Utilisez des systèmes de surveillance et d’alerte pour détecter rapidement les tentatives d’accès non autorisé et y répondre.
- Créez une procédure transparente de gestion des exceptions et des besoins d’accès temporaires, exigeant une documentation complète et le respect des limites de durée.
- Utilisez des systèmes automatisés et des outils de gestion des identités et des accès (IAM) pour appliquer le principe du moindre privilège.
Comment mettre en œuvre le principe du moindre privilège
Concevez un système de contrôle d’accès basé sur les rôles (RBAC) compatible avec votre stratégie de segmentation. Attribuez les autorisations et les niveaux d’accès en fonction stricte des rôles et responsabilités professionnels. Continuez à examiner et à mettre régulièrement à jour les autorisations afin de garantir leur adéquation avec les fonctions actuelles des utilisateurs.
3. Isoler les actifs critiques
Selon une étude publiée sur SpringerLink, il est essentiel d’identifier et d’isoler les actifs critiques d’un réseau comme mesure proactive de gestion efficace des risques de cybersécurité. Dans cette optique, placez les actifs essentiels dans des segments dédiés afin de réduire le risque de compromission.
Ainsi, si un attaquant compromet un segment, vous pouvez limiter ses actions. Cette étape renforce la sécurité en empêchant les violations de données et en réduisant les perturbations associées.
Éléments à prendre en compte pour isoler les actifs critiques :
- Renforcez la surveillance et la journalisation des segments d’actifs afin de détecter rapidement les menaces et d’y répondre.
- Réalisez des tests d’intrusion et des évaluations de sécurité afin d’évaluer l’efficacité des mesures d’isolation.
- Veillez à ce que les actifs critiques disposent de mécanismes de sauvegarde et de redondance pour assurer leur résilience.
Comment mettre en œuvre l’isolation des actifs critiques
Identifiez les actifs les plus importants pour votre organisation, par exemple les serveurs qui stockent vos données, les contrôleurs qui gèrent vos domaines ou les systèmes qui traitent vos finances. Isolez ces actifs dans différents segments dotés de contrôles d’accès stricts. Utilisez des pare-feu et des politiques réseau pour limiter le trafic entrant et sortant de ces segments, en n’autorisant que le trafic essentiel.
4. Éviter la segmentation excessive
Éviter la segmentation excessive est indispensable pour garantir que votre stratégie de segmentation réseau reste gérable, rentable et efficace sur le plan opérationnel. Une segmentation excessive peut entraîner une complexité accrue, une charge administrative supplémentaire et d’éventuels problèmes de performances.
Éléments à prendre en compte pour éviter la segmentation excessive :
- Comparez le coût de mise en œuvre et de maintenance de segments supplémentaires aux avantages de sécurité qu’ils offrent.
- Analysez l’impact opérationnel de la segmentation en tenant compte d’éléments tels que les performances, la facilité de gestion et l’évolutivité.
- Rationalisez le nombre de segments afin de conserver une architecture réseau gérable et compréhensible.
Comment éviter la segmentation excessive
Trouvez un équilibre entre sécurité et efficacité opérationnelle en évitant de créer un nombre excessif de segments. Définissez des cas d’utilisation et des exigences de sécurité clairs pour chaque segment, hiérarchisez-les en fonction des risques, puis examinez et regroupez régulièrement les segments si nécessaire. En outre, envisagez d’utiliser l’automatisation et l’orchestration pour gérer efficacement les segments, tout en surveillant l’état du réseau afin d’éviter une dégradation des performances due à une segmentation excessive.
5. Administrer la surveillance et la journalisation du réseau
Exploitez des solutions robustes de surveillance du réseau et de journalisation pour détecter les accès non autorisés ou les activités suspectes au sein de vos réseaux segmentés et, à terme, répondre rapidement aux menaces.
Les systèmes de gestion des informations et des événements de sécurité (SIEM) peuvent vous aider à cette étape. Ces systèmes collectent et analysent des données provenant de diverses sources, notamment des pare-feu, des systèmes de détection des intrusions et des journaux d’événements de sécurité. Ils utilisent ensuite ces données pour déceler les menaces potentielles et envoyer des alertes afin que vous puissiez prendre des mesures pour les atténuer.
Éléments à prendre en compte dans l’administration de la surveillance et de la journalisation du réseau :
- Déployez des outils de surveillance du réseau offrant une visibilité complète sur tous les segments et le trafic réseau.
- Protégez les données des journaux contre les accès non autorisés et les altérations, car ces journaux sont nécessaires à l’analyse postérieure aux incidents.
- Définissez des politiques de conservation des journaux afin de garantir la conservation des données essentielles pendant une durée appropriée à des fins d’analyse et de conformité.
Comment administrer la surveillance et la journalisation du réseau
Utilisez des systèmes de détection des intrusions (IDS) et des systèmes de prévention des intrusions (IPS) pour surveiller le trafic au sein de vos segments réseau. Utilisez également des solutions complètes de journalisation et examinez régulièrement les journaux. Configurez des alertes pour les activités suspectes, telles que plusieurs échecs de connexion ou des schémas de trafic inhabituels.
6. Organiser des audits et des contrôles réguliers
Les contrôles et les audits vous aident à corriger les faiblesses, les erreurs de configuration et les problèmes de contrôle des accès avant que les attaquants ne puissent les exploiter. Examinez et auditez régulièrement votre stratégie de segmentation réseau afin de confirmer son efficacité et sa cohérence avec vos objectifs de sécurité. Ajustez-la si nécessaire pour répondre aux nouvelles menaces ou aux changements de votre environnement réseau.
Éléments à prendre en compte dans l’organisation d’audits et de contrôles réguliers :
- Restez attentif aux menaces et vulnérabilités émergentes afin d’évaluer la pertinence de vos contrôles de segmentation.
- Soyez prêt à adapter rapidement la stratégie de segmentation en réponse aux nouvelles menaces ou aux changements importants de l’environnement réseau.
Comment mettre en œuvre des audits et des contrôles réguliers
Utilisez des outils d’analyse des vulnérabilités pour identifier les faiblesses dans la configuration des segments dans le cadre de votre processus de contrôle. Réexaminez les contrôles d’accès et les autorisations afin de garantir leur actualisation et leur conformité au principe du moindre privilège.
7. Renforcer l’authentification
Appliquez des méthodes d’authentification forte, telles que l’authentification multifacteur (MFA) ou la biométrie, pour accéder aux ressources segmentées et renforcer la sécurité. Cela ajoute une protection supplémentaire contre les accès non autorisés. Elle protège les ressources sensibles et les comptes utilisateurs, réduisant ainsi le risque d’attaques fondées sur le vol d’identifiants.
Éléments à prendre en compte pour renforcer l’authentification :
- Déterminez le niveau d’authentification approprié en fonction de la sensibilité des ressources segmentées.
- Administrez des politiques de mots de passe robustes en complément d’autres méthodes d’authentification afin d’empêcher les mots de passe faibles de compromettre la sécurité.
- Envisagez des systèmes d’authentification adaptative qui ajustent les exigences d’authentification en fonction du comportement de l’utilisateur et des facteurs de risque.
Comment mettre en œuvre une authentification forte
Utilisez des outils MFA pour accéder aux ressources sensibles au sein des réseaux segmentés. Exigez des utilisateurs qu’ils fournissent au moins deux facteurs d’authentification, comme un mot de passe et un jeton d’application mobile ou une empreinte digitale. Vérifiez également la configuration et l’application correctes de la MFA pour tous les comptes et systèmes concernés.
8. Élaborer un plan de réponse aux incidents
Élaborez un plan détaillé de réponse aux incidents comprenant les procédures de traitement des incidents de sécurité au sein des réseaux segmentés. Ce plan doit définir les étapes de confinement, d’enquête et de récupération. Il garantit une réponse rapide et efficace de votre organisation pour contenir et corriger les failles de sécurité qui surviennent au sein des segments réseau.
Éléments à prendre en compte lors de l’élaboration d’un plan de réponse aux incidents :
- Définissez des catégories d’incidents en fonction de leur gravité et de leur impact potentiel sur les réseaux segmentés.
- Constituez une équipe de réponse aux incidents avec des rôles et responsabilités définis, notamment des experts réseau et sécurité.
- Élaborez des procédures claires d’escalade permettant de transmettre les incidents aux niveaux supérieurs de la direction ou aux autorités externes, si nécessaire.
Comment mettre en œuvre un plan de réponse aux incidents :
Définissez les rôles et responsabilités des intervenants au sein de chaque segment, puis établissez des canaux de communication et des circuits d’escalade des incidents. Organisez régulièrement des exercices sur table afin de vérifier que l’équipe est prête à répondre efficacement aux incidents.
9. Former les employés et les utilisateurs
Sensibilisez les employés et les utilisateurs à l’importance des bonnes pratiques de sécurité liées à la segmentation réseau. Informez-les des risques et de leur rôle dans le maintien de la sécurité du réseau. Cette étape réduit la probabilité d’attaques d’ingénierie sociale, aide les utilisateurs à reconnaître les menaces et favorise une culture de la sécurité au sein de votre organisation.
Éléments à prendre en compte pour former les employés et les utilisateurs :
- Utilisez des exemples concrets et des études de cas pour illustrer l’impact des incidents de sécurité et l’importance de la segmentation.
- Organisez des simulations ou des exercices de sensibilisation à la sécurité afin de tester la capacité des employés à réagir aux incidents de sécurité.
Comment former les employés et les utilisateurs
Mettez en place des programmes de formation complets sur la sécurisation d’un réseau, comprenant une sensibilisation à la segmentation réseau. En outre, organisez des sessions de formation régulières et des rappels afin de maintenir leurs connaissances à jour en matière de pratiques de sécurité. Enfin, créez une boucle de rétroaction avec les utilisateurs pour recueillir leur avis sur l’efficacité de la formation et les points à améliorer.
En résumé : bonnes pratiques de segmentation réseau
Savoir segmenter correctement un réseau devient rapidement indispensable à l’ère numérique. La segmentation réseau fournit une stratégie efficace de défense en profondeur, renforce la sécurité, optimise les performances du réseau et garantit la conformité réglementaire.
Bien que le processus puisse sembler complexe, ses avantages dépassent largement l’effort initial. En appliquant les bonnes pratiques de segmentation réseau, vous pouvez créer un environnement réseau complet et protégé. Un réseau correctement segmenté constitue votre première ligne de défense contre les cybermenaces. Prenez donc le temps de planifier soigneusement votre stratégie et de l’entretenir en permanence.
Prêt à mettre ces pratiques en œuvre ? Découvrez notre guide des meilleurs outils et logiciels de segmentation réseau pour trouver celui qui vous convient.