


Bei der Netzwerksegmentierung wird ein großes Netzwerk in mehrere kleinere Netzwerke aufgeteilt, um Sicherheit, Verwaltung und Leistung zu verbessern. Diese Netzwerksegmente reduzieren nicht nur Überlastungen und verbessern den Datenverkehr, sondern bieten auch einen Schutz gegen Eindringlinge: Diese sind auf das von ihnen angegriffene Segment beschränkt und haben keinen Zugriff auf die gesamte Organisation.
Dank dieser Eigenschaften wird Netzwerksegmentierung zunehmend als Technik eingesetzt, um Netzwerkadministratoren mehr Kontrolle über den Datenverkehr zu geben.
Allerdings kann es schwierig sein, herauszufinden, wo man anfangen soll. Hier finden Sie die Grundlagen der Netzwerksegmentierung – von den wichtigsten Anwendungsfällen bis hin zu konkreten Tools und Techniken für den Aufbau Ihrer Strategie.
- Warum ist Netzwerksegmentierung erforderlich?
- So funktioniert Netzwerksegmentierung
- 5 Schritte zur Netzwerksegmentierung
- 3 Vorteile der Netzwerksegmentierung
- Netzwerksegmentierung vs. Mikrosegmentierung
- Arten der Netzwerksegmentierung
- Tools für die Netzwerksegmentierung
- Fazit: Netzwerksegmentierung für alle
Warum ist Netzwerksegmentierung erforderlich?
Es gibt mehrere Gründe für den Einsatz von Netzwerksegmentierung – von einer verbesserten Funktionalität bis hin zu höherer Sicherheit. Am häufigsten geht es darum, die Cybersicherheit für verschiedene Bereiche eines einzelnen Netzwerks individuell anzupassen.
Netzwerksegmentierung ermöglicht eine präzisere Kontrolle darüber, wie der Datenverkehr fließt und wie die Cybersicherheit verwaltet wird. Das kann zu einem deutlich sichereren und besser organisierten System führen, das für einzelne Benutzer eine höhere Leistung bietet.
Auch aus Gründen des Datenschutzes kann Netzwerksegmentierung sinnvoll sein. Auf Ihrem Heim-, Büro- oder Kleinunternehmensnetzwerk können Sie dafür die Gastfunktion eines einfachen Routers nutzen.
Netzwerksegmentierung ist immer dann erforderlich, wenn Sie in einem größeren System einen separaten Bereich schaffen möchten – sei es aus organisatorischen Gründen, zum Schutz der Privatsphäre oder aus Sicherheitsgründen.
So funktioniert Netzwerksegmentierung
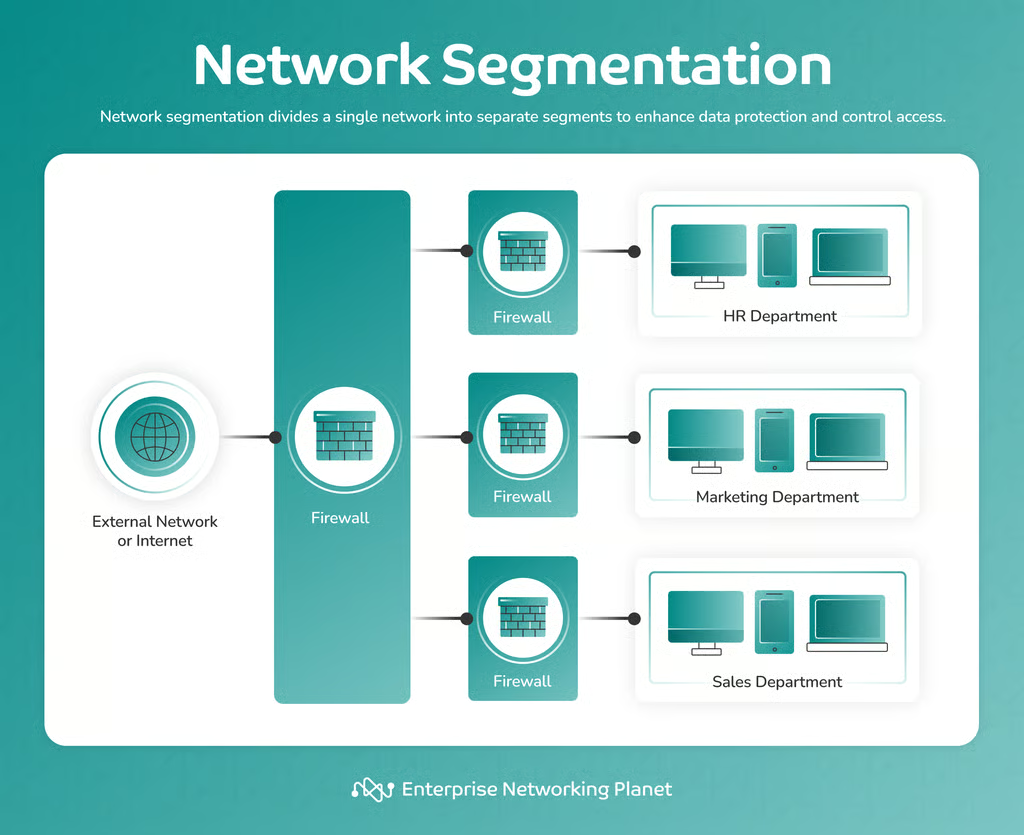
Bei der Netzwerksegmentierung wird ein Netzwerk physisch oder virtuell in voneinander getrennte, isolierte Bereiche aufgeteilt. Das kann so einfach sein wie das Erstellen eines Gastnetzwerks auf einem WLAN-Router zu Hause. Für große Organisationen mit großen Datenmengen und hohem Datenverkehr ist der Prozess komplizierter.
Unabhängig vom Umfang funktioniert Netzwerksegmentierung im Allgemeinen auf die gleiche Weise. Es werden zusätzliche Barrieren eingerichtet, um Bewegungen und Zugriffe zu begrenzen. Benutzer eines Gastnetzwerks können die Aktivitäten in einem zugehörigen privaten Netzwerk nicht sehen – und umgekehrt.
Jedes Segment kann über eigene Sicherheitsprotokolle verfügen. Dadurch erhalten Daten mit höherem Risiko einen erweiterten Schutz, während Informationen mit geringem Risiko weiterhin bequem zugänglich sind. Netzwerksegmentierung isoliert gefährdete Daten, ohne die alltägliche Funktionalität des Systems zu beeinträchtigen, und schafft so ein Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit.
5 Schritte zur Netzwerksegmentierung
Auf technischer Ebene variiert der Prozess der Netzwerksegmentierung je nach verwendeter Technologie erheblich. Einige wichtige Schritte gelten jedoch unabhängig von der gewählten Technologie.
1. Daten und Datenverkehr erfassen
Im ersten Schritt werden die Daten und der Datenverkehr im Netzwerk so erfasst, wie es derzeit betrieben wird. Wenn Sie dokumentieren, wie Benutzer auf Informationen zugreifen und sich durch Ihr Netzwerk bewegen, erhalten Sie ein besseres Verständnis dafür, wie viele Segmente Sie benötigen und wie Sie diese am besten absichern.
Das kann eine zeitaufwendige Aufgabe sein, ist für den Erfolg aber entscheidend. Glücklicherweise gibt es hervorragende Tools zur Netzwerkzuordnung , die den Prozess vereinfachen können.
2. Sicherheitsanforderungen bestimmen
Einer der größten Vorteile der Netzwerksegmentierung ist die Möglichkeit, Ihre Cybersicherheitsprotokolle an unterschiedliche Datentypen anzupassen. Sicherheit ist selten eine Lösung, die für alle gleichermaßen passt. Ein umfassender Schutz für alles macht Ihr System für viele Benutzer schwer navigierbar, während ein unzureichender Schutz risikoreiche Daten gefährdet.
Teilen Sie Ihre Daten nach Risiko in Gruppen auf. Bestimmen Sie für jeden Datentyp das geeignete Maß an Cybersicherheit, indem Sie die Sensibilität der Daten und die Häufigkeit des Benutzerzugriffs analysieren.
3. Segmente nach Risikostufe organisieren
Verwenden Sie die risikobasierten Gruppen, um Ihre Netzwerksegmente zu definieren. Fassen Sie Daten mit ähnlichen Anforderungen an Sicherheit und Zugänglichkeit zusammen.
Wahrscheinlich werden Sie beispielsweise feststellen, dass auf bestimmte Datentypen deutlich häufiger zugegriffen wird als auf andere. Alltägliche Daten, etwa eine Kundendienst-Website oder ein Mitarbeiterverzeichnis, sind oft wenig riskant und werden häufig angefordert. Sie sollten in einem risikoarmen Netzwerksegment mit minimalem Schutz abgelegt werden, damit Benutzer bequem darauf zugreifen können.
Sensible Daten wie die Finanzinformationen von Kunden sind dagegen zu schutzbedürftig, um sie in einem Segment mit geringem Sicherheitsniveau bereitzustellen. Sie sollten in einem separaten Bereich mit umfassendem Schutz und Verschlüsselung abgelegt werden.
4. Segmentierung implementieren
Jetzt ist es an der Zeit, Ihre Planung der Netzwerksegmentierung in die Praxis umzusetzen. Wie Sie dabei vorgehen, hängt davon ab, welche Technologie Sie verwenden. Planen Sie ausreichend Zeit für die Installation oder Integration Ihrer Segmentierungstechnologie ein und testen Sie sie anschließend, um sicherzustellen, dass alles ordnungsgemäß funktioniert.
5. Sicherheit der Segmente überwachen
Erfolgreiche Cybersicherheit basiert auf Transparenz, Überblick und kontinuierlicher Verbesserung. Nach der Segmentierung müssen Sie Ihr Netzwerk sorgfältig überwachen.
Die Überwachung ist ein zentraler Bestandteil moderner führender Cybersicherheits-Frameworks, etwa des National Institute of Standards and Technology (NIST). Dieses Sicherheitsmodell betont die Bedeutung der Bedrohungserkennung durch kontinuierliche Überwachung , um ein Höchstmaß an Sicherheit zu gewährleisten.
Das ist entscheidend, damit Ihre Segmente sicher bleiben und Sie Optimierungsmöglichkeiten sowie Schwachstellen erkennen. So stellen Sie vielleicht fest, dass ein bestimmter Datentyp stärker oder weniger stark geschützt werden muss.
3 Vorteile der Netzwerksegmentierung
Netzwerksegmentierung erfordert Zeit und Ressourcen. Daher lohnt es sich, zu verstehen, warum sie notwendig ist. Sie bietet mehrere Vorteile – unabhängig davon, ob Sie ein einfaches Netzwerk für ein kleines Unternehmen oder ein komplettes Rechenzentrum betreiben.
1. Höhere Netzwerksicherheit
Eine verbesserte Cybersicherheit ist der wichtigste Vorteil der Netzwerksegmentierung. Sie ermöglicht es, Sicherheitsprotokolle mit hoher Präzision anzupassen. Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) empfiehlt den Einsatz von Netzwerksegmentierung , um ein möglichst hohes Maß an Cybersicherheit zu erreichen.
Die individuelle Einrichtung verschiedener Sicherheits-„Zonen“ in Ihrem Netzwerk ist äußerst wertvoll. Sie kann Ihre Daten im Falle eines Cyberangriffs sogar retten. Hacker, die in ein segmentiertes Netzwerk eindringen, sind in einem Segment gefangen. Dadurch wird der potenzielle Schaden erheblich reduziert und auf einen begrenzten Teilbereich beschränkt, statt das gesamte Netzwerk zu betreffen.
2. Besserer Überblick
Netzwerksegmentierung erfordert eine sorgfältige Erfassung Ihrer Daten und des Datenverkehrs, damit Administratoren einen klareren Überblick über die Abläufe erhalten. Dadurch lässt sich leichter nachverfolgen, auf welche Informationen Benutzer zugreifen.
Diese Prozesse verbessern die Transparenz im Netzwerk, die für eine wirksame Sicherheit entscheidend ist. Wenn Sie den Datenverkehr der Benutzer klar überblicken und genau verstehen, wie Ihr System funktioniert, können Sie verdächtige Aktivitäten schneller erkennen.
3. Bessere Benutzererfahrung
Netzwerksegmentierung kann sich bei einer korrekten Implementierung positiv auf die Benutzererfahrung auswirken. Das kann wiederum auch die Netzwerksicherheit beeinflussen.
Umfragen zeigen, dass mindestens 68 % der Internetnutzer für mehrere Konten dasselbe Passwort wiederverwenden. Der häufigste Grund für dieses Verhalten ist die mangelnde Benutzerfreundlichkeit. Benutzer setzen eher starke Sicherheitsmaßnahmen ein, wenn diese bequem zu nutzen sind, etwa durch einen Passwort-Manager.
Ihre Benutzer werden mit Ihrem Netzwerk unzufrieden sein, wenn sie stets das höchstmögliche Sicherheitsniveau verwenden müssen. Netzwerksegmentierung löst dieses Problem, indem sie den Schutz sensibler Daten ermöglicht und gleichzeitig kundenorientierte Inhalte leicht zugänglich hält.
Netzwerksegmentierung vs. Mikrosegmentierung
Mikrosegmentierung wendet Netzwerksegmentierung in kleinem Maßstab an und schafft separate Bereiche für einzelne Apps, Geräte oder Benutzer. Sie kann innerhalb eines größeren Frameworks eingesetzt werden.
So müssen Sie möglicherweise eine bestimmte App in einem Netzwerksegment ausführen, das eine hohe Zugänglichkeit und nur minimalen Schutz erfordert. Sie können ein Mikrosegment erstellen, um der Anwendung im Vergleich zu ihrem übergeordneten Bereich zusätzliche Sicherheit zu bieten.
Arten der Netzwerksegmentierung
Eine Strategie zur Netzwerksegmentierung verfolgt einen von zwei Ansätzen: physisch oder logisch. Bei der physischen Segmentierung wird ein Netzwerk hauptsächlich mithilfe von Hardware aufgeteilt, während die logische Segmentierung virtuelle Methoden wie Software und Sicherheitsprotokolle nutzt.
1. Physische Segmentierung
Sie können ein Netzwerk physisch segmentieren, indem Sie Daten und Apps auf verschiedenen Servern trennen. Auch Firewalls eignen sich für die physische Segmentierung.
Für viele Benutzer ist dies die einfachste und zugleich sicherste Art der Netzwerksegmentierung, da Cyberangreifer keine Möglichkeit haben, zwischen den Bereichen zu wechseln.
Am kompliziertesten ist es, sicherzustellen, dass Ihre verschiedenen Serverstacks nicht miteinander verbunden sind. Der größte Nachteil einer rein physischen Segmentierung besteht darin, dass ein stark isoliertes System entstehen kann. Das ist für Mitarbeiter, die auf Informationen aus verschiedenen Segmenten zugreifen müssen, äußerst unpraktisch.
2. Logische Segmentierung
Die logische Segmentierung ist weitaus vielfältiger als die physische Segmentierung. Sie kann verschiedene Technologien umfassen, darunter Local Area Networks (LANs), virtuelle Maschinen, Hypervisoren, Mikrosegmentierung und Cybersicherheitsprotokolle.
Die Einrichtung einer logischen Netzwerksegmentierung kann komplexer sein, bietet jedoch mehr Flexibilität, Vielseitigkeit und Anpassungsmöglichkeiten als eine rein physische Segmentierung. Die meisten Strategien setzen auf eine Kombination aus beiden Ansätzen.
Tools für die Netzwerksegmentierung
Je nach Ihrem Ansatz zur Netzwerksegmentierung kommen unterschiedliche Tools zum Einsatz. Zu den gängigsten gehören jedoch Hypervisoren und andere Virtualisierungstools, Zugriffskontrolllisten (ACLs) sowie Firewalls.
Firewalls
Firewalls sind das A und O der Netzwerksegmentierung. Sie gehören zu den grundlegenden Tools, die bei den meisten Strategien eingesetzt werden.
Firewalls sind effektiv und vielseitig. Sie können zwischen Ebenen und Segmenten platziert werden, um ein besonders stark geschütztes Netzwerk zu schaffen. Außerdem können Sie damit individuelle Zugriffsfilter erstellen , die von einer Ebene zur anderen gelten.
Wenn Sie mit Netzwerksegmentierung noch keinerlei Erfahrung haben, beginnen Sie mit Firewalls. IT-Profis sind bereits mit ihnen vertraut, und sie lassen sich relativ einfach einrichten. Sie können damit ihr Heim- oder Büronetzwerk segmentieren. Die meisten Router für Privatanwender bieten grundlegende Optionen und ermöglichen das Erstellen eines Gastnetzwerks mit eigener Firewall und eigenen Zugriffsregeln.
Zugriffskontrolllisten (ACLs)
ACLs, auch als Allow-Listen bezeichnet, sind ein grundlegendes Tool für die Identitäts- und Zugriffsverwaltung. Sie ermöglichen es, festzulegen, wer auf verschiedene Bereiche Ihres Netzwerks zugreifen darf. Sie definieren Regelsätze und zugelassene Benutzer, anhand derer Ihr Netzwerk den Datenverkehr automatisch zulässt oder ablehnt.
ACLs sind unkompliziert und äußerst effektiv. Sie sind ein guter Ausgangspunkt, wenn Sie Segmente auf Grundlage benutzerspezifischer Zugriffe erstellen möchten oder eines, auf das nur wenige Benutzer wie etwa Administratoren zugreifen können.
Hypervisoren, virtuelle Netzwerke und VLANs
Hypervisoren, virtuelle Netzwerke und virtuelle lokale Netzwerke (VLANs) gehören zu den wichtigsten Technologien für die logische Netzwerksegmentierung. Mit ihnen werden Segmente virtuell auf gemeinsam genutzten physischen Servern erstellt.
Virtuelle Netzwerke und VLANs sind softwaredefinierte Netzwerktechnologien. Sie verwenden Overlays, um auf verschiedenen Ebenen des Netzwerks virtuelle Segmente zu erstellen.
VLANs arbeiten auf der Ethernet-Ebene. Der Datenverkehr läuft durch den Router und einen Netzwerk-Switch in eines von zahlreichen isolierten VLANs. Dadurch entsteht ein virtuelles Netzwerk, in dem Datenverkehr und Daten innerhalb einer gemeinsam genutzten Serverinfrastruktur isoliert werden können.
Hypervisoren werden üblicherweise verwendet, um beim Cloud Computing private Server zu erstellen, können aber auch für die Netzwerksegmentierung eingesetzt werden. Ein Hypervisor ist im Wesentlichen ein Netzwerk-Overlay, das virtuelle Maschinen innerhalb einer gemeinsam genutzten Computerinfrastruktur erstellt.
Ein entscheidender Unterschied zwischen Hypervisoren und VLANs besteht darin, dass Hypervisoren die Computerressourcen aufteilen. Jede virtuelle Maschine ist effektiv eine eigene Computerumgebung, die keine Ressourcen mit anderen teilt. Dadurch wird sichergestellt, dass jedes Segment beziehungsweise jede virtuelle Maschine über die benötigten Computerressourcen verfügt.
Fazit: Netzwerksegmentierung für alle
Netzwerksegmentierung ist ein immer wichtigerer Bestandteil moderner Cybersicherheit. Sie ist eine vielseitige und robuste Methode, um individuelle Sicherheitsebenen zu schaffen und den Schutz gefährdeter Daten zu maximieren. Außerdem ist sie hochgradig skalierbar, sodass jeder sie nutzen kann.
Mit der Einführung von Netzwerksegmentierung können Sie ein gut organisiertes Netzwerk schaffen, das sensible Daten schützt, ohne Leistung und Zugänglichkeit zu beeinträchtigen.
Beginnen Sie mit der Segmentierung Ihres eigenen Netzwerks mithilfe eines der besten Tools zur Netzwerksegmentierung, die für IT-Profis aller Erfahrungsstufen entwickelt wurden, um den Prozess zu vereinfachen.