


ネットワークセグメンテーションとは、大規模なネットワークを複数の小規模なネットワークに分割し、セキュリティ、管理性、パフォーマンスを向上させる手法です。これらのネットワークセグメントは、混雑を緩和してトラフィックの流れを改善するだけでなく、侵入者への安全策にもなります。侵入者は組織全体ではなく、攻撃したセグメントにしかアクセスできないためです。
こうした特徴から、ネットワークセグメンテーションは、ネットワーク管理者がネットワークトラフィックをより細かく制御できる手法として、ますます普及しています。
しかし、どこから始めればよいのかを判断するのは容易ではありません。ここでは、主な用途から戦略の構築に使える具体的なツールや手法まで、ネットワークセグメンテーションの基本を解説します。
ネットワークセグメンテーションはなぜ必要なのか?
ネットワークセグメンテーションを導入する理由は、機能性の向上からセキュリティ強化までさまざまです。最も一般的なのは、1つのネットワーク内の異なる部分に合わせてサイバーセキュリティをカスタマイズすることです。
ネットワークセグメンテーションを使うと、トラフィックの流れやサイバーセキュリティの管理方法を、よりきめ細かく制御できます。その結果、ユーザーごとのパフォーマンスに優れた、より安全で整理されたシステムを実現できます。
プライバシーの向上を目的にネットワークセグメンテーションを利用することもあります。自宅、オフィス、小規模ビジネスのシステムであれば、一般的なルーターのゲスト機能を使って実現できます。
ネットワークセグメンテーションは、整理、プライバシー、セキュリティのいずれを目的とする場合でも、1つの大きなシステム内に分離された領域を作りたいときに必要となります。
ネットワークセグメンテーションの仕組み
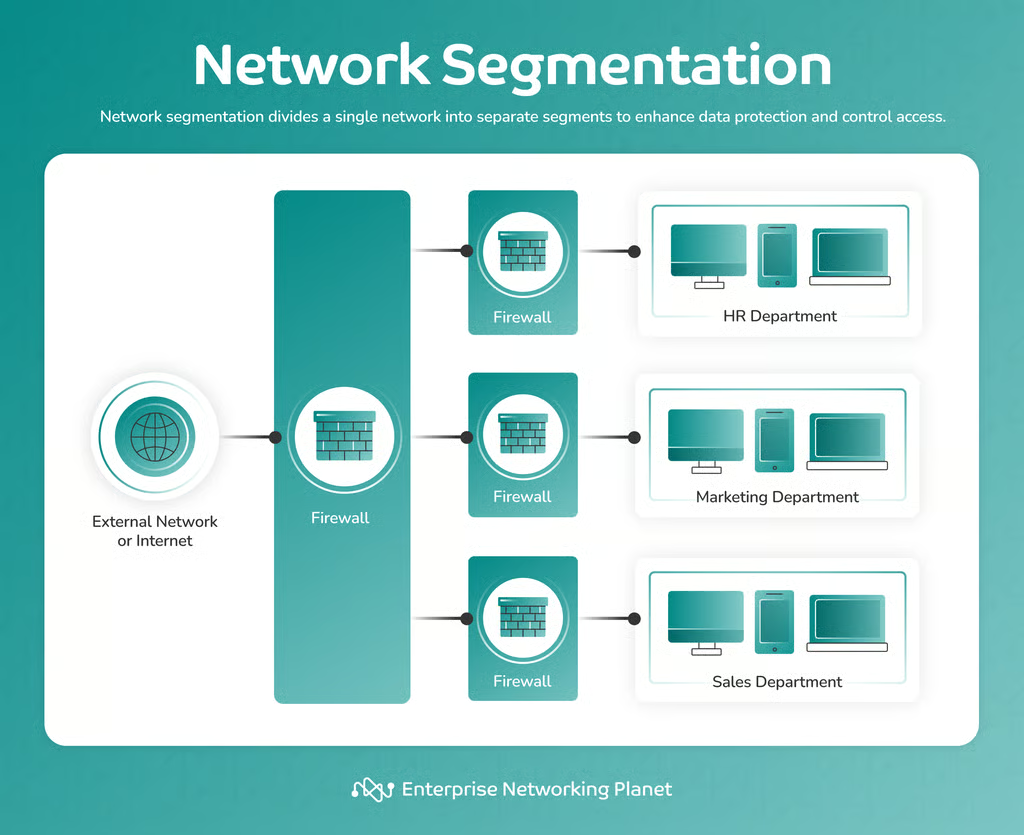
ネットワークセグメンテーションでは、ネットワークを物理的または仮想的に、分離された複数のセクションに分割します。家庭用Wi-Fiルーターにゲストネットワークを作成するだけの簡単なものもあります。一方、大量のデータやトラフィックを扱う大規模組織では、より複雑になります。
規模にかかわらず、ネットワークセグメンテーションの基本的な仕組みは同じです。移動やアクセスを制限するために、追加の障壁を設けます。ゲストネットワークのユーザーは、対応するプライベートネットワーク上の活動を見ることができず、その逆も同様です。
各セグメントには独自のセキュリティプロトコルを設定できます。そのため、リスクの高いデータには高度な保護を適用しつつ、リスクの低い情報には利便性を損なわずにアクセスできます。ネットワークセグメンテーションは、システムの日常的な機能を妨げることなく脆弱なデータを隔離し、セキュリティと使いやすさのバランスを実現します。
ネットワークセグメンテーションの5つの手順
技術的には、ネットワークをセグメント化するプロセスは、使用する具体的なテクノロジーによって大きく異なります。ただし、選択したテクノロジーにかかわらず、いくつかの重要な手順は共通しています。
1. データとトラフィックをマッピングする
最初の手順は、現在のネットワーク上でデータとトラフィックがどのように動作しているかをマッピングすることです。ユーザーが情報にアクセスし、ネットワーク内を移動する経路を把握すれば、必要なセグメント数と、それらを保護する最適な方法をより正確に理解できます。
時間のかかる作業になることもありますが、成功のためには欠かせません。幸い、プロセスの簡略化に役立つ優れたネットワークマッピングツールがいくつかあります。
2. セキュリティ要件を決める
ネットワークセグメンテーションの大きなメリットの1つは、データの種類ごとにサイバーセキュリティプロトコルをカスタマイズできることです。セキュリティに万能な対策はほとんどありません。すべてに高度な保護を適用すると、多くのユーザーにとってシステムが使いにくくなる一方、保護が不十分だとリスクの高いデータが脆弱なままになります。
リスクに基づいてデータをグループ分けします。機密性とユーザーがアクセスする頻度を分析し、それぞれの種類に最適なサイバーセキュリティのレベルを決めましょう。
3. リスクレベルごとにセグメントを整理する
リスクベースのグループを使って、ネットワークセグメントの構成を決めます。セキュリティとアクセシビリティの要件が似ているデータをまとめます。
たとえば、ユーザーが特定の種類のデータに、ほかのデータよりも大幅に頻繁にアクセスしていることに気付くでしょう。カスタマーサービスのWebサイトや従業員名簿などの日常的なデータは、リスクが低く、頻繁に要求されることが多い情報です。ユーザーが便利にアクセスできるよう、最小限の保護で済む低リスクのネットワークセグメントに配置すべきです。
一方、顧客の財務情報のような機密データは、セキュリティの低いセグメントに置くと、脆弱性が高すぎます。高度な保護と暗号化を施した別の領域に配置する必要があります。
4. セグメンテーションを実装する
ネットワークセグメンテーションの計画を実行に移す段階です。これを実現するプロセスは、使用するテクノロジーによって異なります。セグメンテーション技術のインストールまたは統合と、その後のテストに十分な時間を確保し、すべてが正しく動作することを確認しましょう。
5. セグメントのセキュリティを監視する
サイバーセキュリティを成功させるには、可視性、透明性、継続的な改善が重要です。セグメント化した後は、慎重にネットワークを監視する必要があります。
監視は、National Institute of Standards and Technology(NIST)など、現在主流のサイバーセキュリティフレームワークの中核をなす要素です。このセキュリティモデルでは、最高レベルのセキュリティを確保するために、継続的な監視による脅威の検知が重要だとされています。
これは、セグメントの安全性を維持し、最適化の機会や脆弱性を把握するうえで不可欠です。たとえば、特定の種類のデータに、より強固なセキュリティ、またはより緩やかなセキュリティが必要だと気付くことがあります。
ネットワークセグメンテーションの3つのメリット
ネットワークセグメンテーションには時間とリソースが必要なため、なぜ必要なのかを理解しておく価値があります。小規模ビジネス向けのシンプルなネットワークでも、データセンター全体でも、複数のメリットがあります。
1. ネットワークセキュリティの強化
サイバーセキュリティの向上は、ネットワークセグメンテーションの最大のメリットです。セキュリティプロトコルを非常にきめ細かくカスタマイズできます。米国Cybersecurity and Infrastructure Security Agency(CISA)は、最高レベルのサイバーセキュリティを実現するためにネットワークセグメンテーションの利用を推奨しています。
ネットワーク内に独自のセキュリティ「ゾーン」をカスタマイズして設定することは、非常に有効です。サイバー攻撃を受けた場合に、データを守れる可能性さえあります。セグメント化されたネットワークに侵入したハッカーは、1つのセグメントに閉じ込められます。その結果、被害の可能性を大幅に抑え、ネットワーク全体ではなく限られた一部に封じ込めることができます。
2. 可視性の向上
ネットワークセグメンテーションでは、管理者が運用状況をより明確に把握できるよう、データとトラフィックを慎重にマッピングする必要があります。ユーザーがどの情報にアクセスしているかも追跡しやすくなります。
こうしたプロセスによってネットワークの可視性が高まり、効果的なセキュリティの確保に役立ちます。ユーザートラフィックを明確に把握し、システムの仕組みを正確に理解していれば、不審な活動をすぐに見つけられるようになります。
3. ユーザー体験の向上
ネットワークセグメンテーションを適切に実装すれば、ユーザー体験に良い影響を与えられます。これはネットワークセキュリティにも影響します。
調査によると、インターネットユーザーの少なくとも68%が複数のアカウントで同じパスワードを使い回しています。こうした行動の最も一般的な理由は不便さです。ユーザーは、パスワードマネージャーのように、強固なセキュリティ対策を便利に利用できる場合、その対策を採用しやすくなります。
可能な限り最高レベルのセキュリティを使わなければならないと、ネットワークの使い勝手は悪くなります。ネットワークセグメンテーションを使えば、機密データを保護しながら、顧客向けコンテンツには簡単にアクセスできる状態を維持できます。
ネットワークセグメンテーションとマイクロセグメンテーションの違い
マイクロセグメンテーションは、個々のアプリ、デバイス、ユーザー向けに専用領域を設け、ネットワークセグメンテーションを小規模に適用するものです。より大きなフレームワークの中で利用できます。
たとえば、アクセシビリティを高く保ちつつ、最小限の保護で済むネットワークセグメントで、特定のアプリを実行する必要があるとします。そのアプリが属する大きな領域よりも強固なセキュリティを適用するために、マイクロセグメントを作成できます。
ネットワークセグメンテーションの種類
ネットワークセグメンテーション戦略は、物理的セグメンテーションと論理的セグメンテーションのいずれかに大別されます。物理的セグメンテーションは主にハードウェアを使ってネットワークを分割するのに対し、論理的セグメンテーションはソフトウェアやセキュリティプロトコルなどの仮想的な手法を利用します。
1. 物理的セグメンテーション
データとアプリを別々のサーバーに分けることで、ネットワークを物理的にセグメント化できます。ファイアウォールも物理的セグメンテーションに有効です。
多くのユーザーにとって、これは最もシンプルなネットワークセグメンテーションであり、最も安全な方法でもあります。サイバー攻撃者がセグメントをまたいで侵入する可能性がないためです。
最も複雑なのは、異なるサーバースタックが相互接続されないようにすることです。純粋に物理的なセグメンテーションの主な欠点は、システムが過度にサイロ化し、セグメントをまたいで情報にアクセスする必要がある従業員にとって非常に不便になり得ることです。
2. 論理的セグメンテーション
論理的セグメンテーションは、物理的セグメンテーションよりもはるかに多様です。ローカルエリアネットワーク(LAN)、仮想マシン、ハイパーバイザー、マイクロセグメンテーション、サイバーセキュリティプロトコルなど、さまざまなテクノロジーが関係します。
論理的なネットワークセグメンテーションは、セットアップがより複雑になる可能性がありますが、純粋に物理的なセグメンテーションよりも柔軟性、汎用性、カスタマイズ性に優れています。ほとんどの戦略では、両方を組み合わせて利用します。
ネットワークセグメンテーションに使われるツール
ネットワークセグメンテーションへのアプローチによって使用するツールは異なりますが、一般的なものとして、ハイパーバイザーなどの仮想化ツール、アクセス制御リスト(ACL)、ファイアウォールが挙げられます。
ファイアウォール
ファイアウォールは、ネットワークセグメンテーションの基本中の基本です。ほとんどの戦略で使われる基盤ツールの1つです。
ファイアウォールは効果的で汎用性にも優れています。レイヤーとセグメントの間に配置することで、非常に堅牢なネットワークを構築できます。また、あるレイヤーから別のレイヤーへのカスタマイズされたアクセスフィルターを作成することも可能です。
ネットワークセグメンテーションを初めて導入するなら、まずはファイアウォールから始めましょう。IT専門家にはなじみがあり、比較的簡単に設定できます。個人でも、自宅やオフィスのネットワークをセグメント化するために利用できます。一般的な家庭用ルーターの多くは基本的なオプションを備えており、独自のファイアウォールとアクセスルールを持つゲストネットワークを作成できます。
アクセス制御リスト(ACL)
許可リストとも呼ばれるACLは、アイデンティティーおよびアクセス管理の基本的なツールです。ネットワークのさまざまな部分にアクセスできるユーザーを指定できます。ルールセットと承認済みユーザーを定義すると、ネットワークはそれらに基づいてトラフィックを自動的に許可または拒否します。
ACLはシンプルで非常に効果的です。ユーザーごとのアクセスに基づいてセグメントを作成したい場合や、管理者など一部のユーザーだけがアクセスできるセグメントを作成したい場合に、最初に取り組むのに適しています。
ハイパーバイザー、仮想ネットワーク、VLAN
ハイパーバイザー、仮想ネットワーク、仮想ローカルエリアネットワーク(VLAN)は、論理的なネットワークセグメンテーションに使われる主要なテクノロジーです。共有物理サーバー上にセグメントを仮想的に作成します。
仮想ネットワークとVLANは、ソフトウェア定義ネットワークのテクノロジーです。オーバーレイを使い、ネットワークの異なるレイヤーにセグメントを仮想的に作成します。
VLANはイーサネット層で動作します。トラフィックはルーター、ネットワークスイッチを通過し、複数ある分離されたVLANのいずれかに入ります。これにより、共有サーバーインフラ内でトラフィックとデータを分離できる仮想ネットワークが構築されます。
ハイパーバイザーは、クラウドコンピューティングでプライベートサーバーを作成するために利用されることが多いものの、ネットワークセグメンテーションにも適用できます。ハイパーバイザーは本質的には、共有コンピューティングインフラ内に仮想マシンを作成するネットワークオーバーレイです。
ハイパーバイザーとVLANの重要な違いの1つは、ハイパーバイザーがコンピューティングリソースを分割する点です。各仮想マシンは実質的に独自のコンピューティング環境となり、他の仮想マシンとリソースを共有しません。これにより、各セグメントまたは仮想マシンに必要なコンピューティングリソースを確実に割り当てられます。
結論:誰もが利用できるネットワークセグメンテーション
ネットワークセグメンテーションは、現代のサイバーセキュリティにおいてますます重要な要素になっています。カスタマイズされたセキュリティ層を作り、脆弱なデータを最大限に保護できる、柔軟で堅牢な方法です。拡張性にも優れているため、誰でも利用できます。
ネットワークセグメンテーションを導入すれば、パフォーマンスやアクセシビリティを損なうことなく機密データを守れる、整理された堅牢なネットワークを構築できます。
ネットワークのセグメンテーションを始めるには、最適なネットワークセグメンテーションツールの1つを利用しましょう。IT専門家の経験レベルを問わず、プロセスを簡略化できるよう設計されています。