


La segmentation réseau consiste à diviser un grand réseau en plusieurs réseaux plus petits afin d’améliorer la sécurité, la gestion et les performances. Ces segments réseau réduisent non seulement la congestion et améliorent la circulation du trafic, mais constituent également une protection contre les intrus, qui sont limités au segment qu’ils ont attaqué plutôt qu’à l’ensemble de l’organisation.
Grâce à ces fonctionnalités, la segmentation réseau est une technique de plus en plus prisée pour donner aux gestionnaires réseau un meilleur contrôle du trafic.
Cependant, il peut être difficile de savoir par où commencer. Voici les notions fondamentales de la segmentation réseau, de ses principaux cas d’utilisation aux outils et techniques spécifiques permettant de bâtir votre stratégie.
- Pourquoi la segmentation réseau est-elle nécessaire ?
- Comment fonctionne la segmentation réseau
- 5 étapes pour segmenter un réseau
- 3 avantages de la segmentation réseau
- Segmentation réseau ou microsegmentation
- Types de segmentation réseau
- Outils utilisés pour la segmentation réseau
- En résumé : la segmentation réseau pour tous
Pourquoi la segmentation réseau est-elle nécessaire ?
Vous pouvez souhaiter mettre en place une segmentation réseau pour plusieurs raisons, de l’amélioration des fonctionnalités au renforcement de la sécurité. La plus courante consiste à adapter la cybersécurité aux différentes parties d’un même réseau.
La segmentation réseau permet de contrôler plus précisément la circulation du trafic et la gestion de la cybersécurité. Il peut en résulter un système bien plus sécurisé et organisé, offrant de meilleures performances aux utilisateurs individuels.
La segmentation réseau peut également être utilisée pour renforcer la confidentialité. Sur un réseau domestique, professionnel ou de petite entreprise, il suffit pour cela d’utiliser la fonctionnalité de réseau invité d’un routeur standard.
La segmentation réseau est nécessaire chaque fois que vous souhaitez créer un espace distinct au sein d’un système plus vaste, que ce soit pour des raisons d’organisation, de confidentialité ou de sécurité.
Comment fonctionne la segmentation réseau
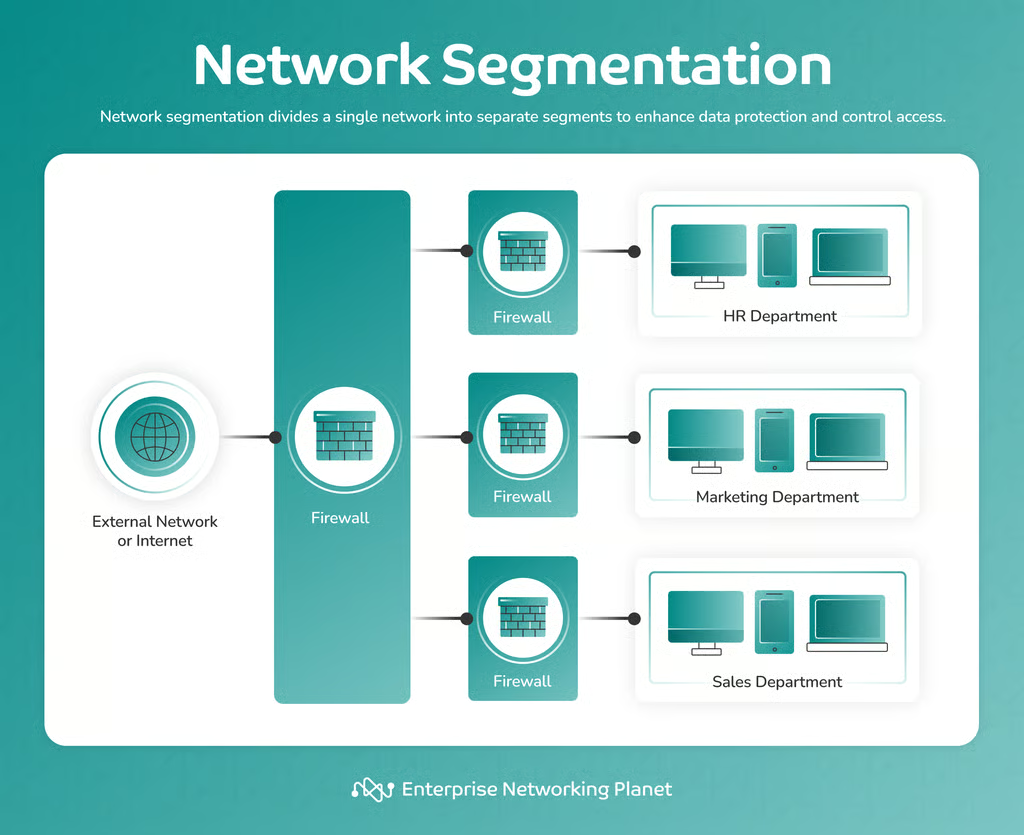
La segmentation réseau consiste à diviser physiquement ou virtuellement un réseau en sections distinctes et isolées. Cela peut être aussi simple que de créer un réseau invité sur le routeur Wi-Fi d’un domicile. Le processus est plus complexe pour les grandes organisations qui gèrent d’importants volumes de données et de trafic.
Quelle que soit l’échelle concernée, la segmentation réseau fonctionne généralement de la même manière. Des barrières supplémentaires sont ajoutées afin de limiter les déplacements et les accès. Les utilisateurs d’un réseau invité ne peuvent pas voir l’activité d’un réseau privé correspondant, et inversement.
Chaque segment peut disposer de ses propres protocoles de sécurité : les données les plus à risque bénéficient ainsi d’une protection plus avancée, tandis que les informations peu sensibles restent facilement accessibles. La segmentation réseau isole les données vulnérables sans entraver les fonctionnalités quotidiennes du système, conciliant ainsi sécurité et simplicité d’utilisation.
5 étapes pour segmenter un réseau
Sur le plan technique, le processus de segmentation d’un réseau varie considérablement selon la technologie utilisée. Cependant, quelques étapes essentielles s’appliquent quelle que soit la technologie choisie.
1. Cartographier les données et le trafic
La première étape consiste à cartographier les données et le trafic du réseau dans son fonctionnement actuel. En cartographiant la manière dont les utilisateurs accèdent aux informations et se déplacent sur votre réseau, vous comprendrez mieux combien de segments sont nécessaires et comment les sécuriser au mieux.
Cette tâche peut prendre du temps, mais elle est essentielle à la réussite du projet. Heureusement, d’excellents outils de cartographie réseau peuvent vous aider à simplifier le processus.
2. Déterminer les besoins en matière de sécurité
L’un des principaux avantages de la segmentation réseau est la possibilité d’adapter vos protocoles de cybersécurité aux différents types de données. La sécurité est rarement universelle. Appliquer des protections de haut niveau à l’ensemble du système le rend difficile à utiliser pour de nombreux utilisateurs, tandis qu’une protection insuffisante expose les données à haut risque.
Répartissez vos données en groupes selon leur niveau de risque. Déterminez le niveau de cybersécurité le plus adapté à chaque type en analysant leur sensibilité et la fréquence à laquelle les utilisateurs y accèdent.
3. Organiser les segments par niveau de risque
Utilisez les groupes fondés sur les risques pour définir vos segments réseau. Regroupez les données ayant des besoins similaires en matière de sécurité et d’accessibilité.
Vous remarquerez probablement, par exemple, que les utilisateurs accèdent beaucoup plus souvent à certains types de données qu’à d’autres. Les données du quotidien, comme celles d’un site de service client ou d’un annuaire d’employés, présentent souvent un faible risque et sont fréquemment consultées. Elles doivent être placées dans un segment réseau à faible risque, avec un minimum de protections afin de rester facilement accessibles.
À l’inverse, les données sensibles, comme les informations financières des clients, sont trop vulnérables pour être exposées dans un segment faiblement sécurisé. Elles doivent être placées dans une zone distincte bénéficiant d’une protection avancée et d’un chiffrement.
4. Mettre en œuvre la segmentation
Il est temps de concrétiser votre plan de segmentation réseau. Le processus à suivre dépend de la technologie que vous utilisez. Prévoyez suffisamment de temps pour installer ou intégrer votre technologie de segmentation, puis la tester afin de vous assurer que tout fonctionne correctement.
5. Surveiller la sécurité des segments
Une cybersécurité efficace repose sur la visibilité, la transparence et l’amélioration continue. Vous devez attentivement surveiller votre réseau après l’avoir segmenté.
La surveillance constitue un élément central des principaux référentiels de cybersécurité actuels, comme celui du National Institute of Standards and Technology (NIST). Ce modèle de sécurité souligne l’importance de la détection des menaces par une surveillance continue afin de garantir le niveau de sécurité le plus élevé possible.
Cette surveillance est essentielle pour garantir la sécurité de vos segments et vous permettre d’identifier les possibilités d’optimisation ainsi que les vulnérabilités. Vous pourriez, par exemple, constater qu’un certain type de données nécessite une protection renforcée ou, au contraire, moins stricte.
3 avantages de la segmentation réseau
La segmentation réseau nécessite du temps et des ressources ; il est donc utile de comprendre pourquoi elle est nécessaire. Elle présente plusieurs avantages, que vous disposiez d’un simple réseau de petite entreprise ou d’un centre de données complet.
1. Une sécurité réseau renforcée
L’amélioration de la cybersécurité est le principal avantage de la segmentation réseau. Celle-ci permet d’adapter les protocoles de sécurité avec une grande précision. La Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis recommande d’utiliser la segmentation réseau pour atteindre le niveau de cybersécurité le plus élevé possible.
La personnalisation de « zones » de sécurité propres à chaque partie de votre réseau est inestimable. Elle peut même sauver vos données en cas de cyberattaque. Les pirates qui parviennent à pénétrer dans un réseau segmenté se retrouvent piégés dans un seul segment. Les dégâts potentiels sont ainsi considérablement réduits et limités à un sous-ensemble restreint, plutôt qu’à l’ensemble du réseau.
2. Une meilleure visibilité
La segmentation réseau nécessite une cartographie précise de vos données et de votre trafic afin que les administrateurs disposent d’une vision plus claire des opérations. Elle facilite le suivi des informations auxquelles les utilisateurs accèdent.
Ces processus améliorent la visibilité sur le réseau, ce qui est essentiel pour garantir une sécurité efficace. Avoir une vision claire du trafic des utilisateurs et comprendre exactement le fonctionnement de votre système vous permet de mieux repérer immédiatement toute activité suspecte.
3. Une meilleure expérience utilisateur
La segmentation réseau peut avoir un effet positif sur l’expérience utilisateur si elle est correctement mise en œuvre. Cela peut également renforcer la sécurité du réseau.
Les études montrent qu’au moins 68 % des internautes réutilisent le même mot de passe pour plusieurs comptes. La principale raison de ce comportement est la commodité. Les utilisateurs sont plus enclins à adopter des mesures de sécurité robustes lorsqu’elles sont pratiques, notamment en utilisant un gestionnaire de mots de passe.
Les utilisateurs auront une mauvaise expérience de votre réseau s’ils doivent appliquer le niveau de sécurité le plus élevé possible. La segmentation réseau résout ce problème en vous permettant de protéger les données sensibles tout en laissant les contenus destinés aux clients facilement accessibles.
Segmentation réseau ou microsegmentation
La microsegmentation applique la segmentation réseau à petite échelle, avec des zones spécifiques pour chaque application, appareil ou utilisateur. Elle peut être mise en œuvre dans un cadre plus vaste.
Vous pouvez, par exemple, avoir besoin d’exécuter une application dans un segment réseau nécessitant une accessibilité élevée et une protection minimale. Vous pouvez créer un microsegment pour offrir à l’application une sécurité supplémentaire par rapport à la zone plus vaste dans laquelle elle se trouve.
Types de segmentation réseau
Une stratégie de segmentation réseau s’appuie sur l’une de deux approches : physique ou logique. La segmentation physique repose principalement sur la division d’un réseau au moyen de matériel, tandis que la segmentation logique utilise des méthodes virtuelles comme les logiciels et les protocoles de sécurité.
1. Segmentation physique
Vous pouvez segmenter physiquement un réseau en séparant les données et les applications sur différents serveurs. Les pare-feu sont également efficaces pour la segmentation physique.
Il s’agit du type de segmentation réseau le plus simple pour de nombreux utilisateurs, et aussi du plus sécurisé, puisqu’il n’existe aucune possibilité de communication entre les segments pour les cyberattaquants.
La partie la plus complexe consiste à s’assurer que vos différentes piles de serveurs ne sont pas interconnectées. Le principal inconvénient d’une segmentation entièrement physique est qu’elle peut aboutir à un système fortement cloisonné, ce qui complique considérablement la tâche des employés qui doivent accéder à des informations réparties entre plusieurs segments.
2. Segmentation logique
La segmentation logique est bien plus variée que la segmentation physique. Elle peut faire appel à diverses technologies, notamment les réseaux locaux (LAN), les machines virtuelles, les hyperviseurs, la microsegmentation et les protocoles de cybersécurité.
La segmentation logique d’un réseau peut être plus complexe à configurer, mais elle offre davantage de flexibilité, de polyvalence et de possibilités de personnalisation qu’une segmentation purement physique. La plupart des stratégies combinent les deux approches.
Outils utilisés pour la segmentation réseau
Selon votre approche de la segmentation réseau, vous pouvez utiliser différents outils, mais les plus courants sont les hyperviseurs et autres outils de virtualisation, les listes de contrôle d’accès (ACL) et les pare-feu.
Pare-feu
Les pare-feu sont la base de la segmentation réseau. Ils comptent parmi les outils fondamentaux utilisés par la plupart des stratégies.
Les pare-feu sont efficaces et polyvalents. Vous pouvez les placer entre les couches et les segments pour créer un réseau extrêmement fortifié. Ils vous permettent également de créer des filtres d’accès personnalisés d’une couche à l’autre.
Si vous découvrez complètement la segmentation réseau, commencez par les pare-feu. Les professionnels de l’informatique les connaissent déjà et ils sont relativement faciles à configurer. Les particuliers peuvent les utiliser pour segmenter leur réseau domestique ou professionnel. La plupart des routeurs grand public proposent des options de base et permettent de créer un réseau invité doté de son propre pare-feu et de ses propres règles d’accès.
Listes de contrôle d’accès (ACL)
Les ACL, également appelées listes d’autorisation, sont un outil de base pour la gestion des identités et des accès. Elles permettent de définir qui peut accéder aux différentes parties de votre réseau. Vous définissez des ensembles de règles et des utilisateurs autorisés, que votre réseau utilise ensuite pour autoriser ou refuser automatiquement le trafic.
Les ACL sont simples et très efficaces. Elles constituent un excellent point de départ si vous souhaitez créer des segments fondés sur les droits d’accès propres à chaque utilisateur, ou un segment accessible uniquement à quelques utilisateurs, comme les administrateurs.
Hyperviseurs, réseaux virtuels et VLAN
Les hyperviseurs, les réseaux virtuels et les réseaux locaux virtuels (VLAN) comptent parmi les principales technologies de segmentation logique des réseaux. Ils consistent à créer virtuellement des segments sur des serveurs physiques partagés.
Les réseaux virtuels et les VLAN sont des technologies de mise en réseau définies par logiciel. Ils utilisent des couches superposées pour créer virtuellement des segments à différents niveaux du réseau.
Les VLAN fonctionnent au niveau de la couche Ethernet. Le trafic passe par le routeur, un commutateur réseau, puis dans l’un des nombreux VLAN isolés. Cela crée un réseau virtuel où le trafic et les données peuvent être isolés au sein d’une infrastructure de serveurs partagée.
Les hyperviseurs sont plus couramment utilisés pour créer des serveurs privés dans le cloud, mais ils peuvent également servir à la segmentation réseau. Un hyperviseur est essentiellement une couche superposée au réseau qui crée des machines virtuelles au sein d’une infrastructure informatique partagée.
Une différence essentielle entre les hyperviseurs et les VLAN tient au fait que les hyperviseurs divisent les ressources informatiques. Chaque machine virtuelle constitue en pratique son propre environnement informatique et ne partage pas ses ressources avec les autres. Cela permet de garantir que chaque segment ou machine virtuelle dispose des ressources informatiques dont il a besoin.
En résumé : la segmentation réseau pour tous
La segmentation réseau est une composante de plus en plus essentielle de la cybersécurité moderne. Elle constitue un moyen polyvalent et robuste de créer des couches de sécurité personnalisées et de maximiser la protection des données vulnérables. Elle est également très évolutive, de sorte que tout le monde peut l’utiliser.
Adopter la segmentation réseau vous permet de créer un réseau bien organisé et fortifié pour défendre les données sensibles sans compromettre les performances ni l’accessibilité.
Commencez à segmenter votre propre réseau avec l’un des meilleurs outils de segmentation réseau, conçus pour simplifier le processus pour les professionnels de l’informatique, quel que soit leur niveau d’expérience.