


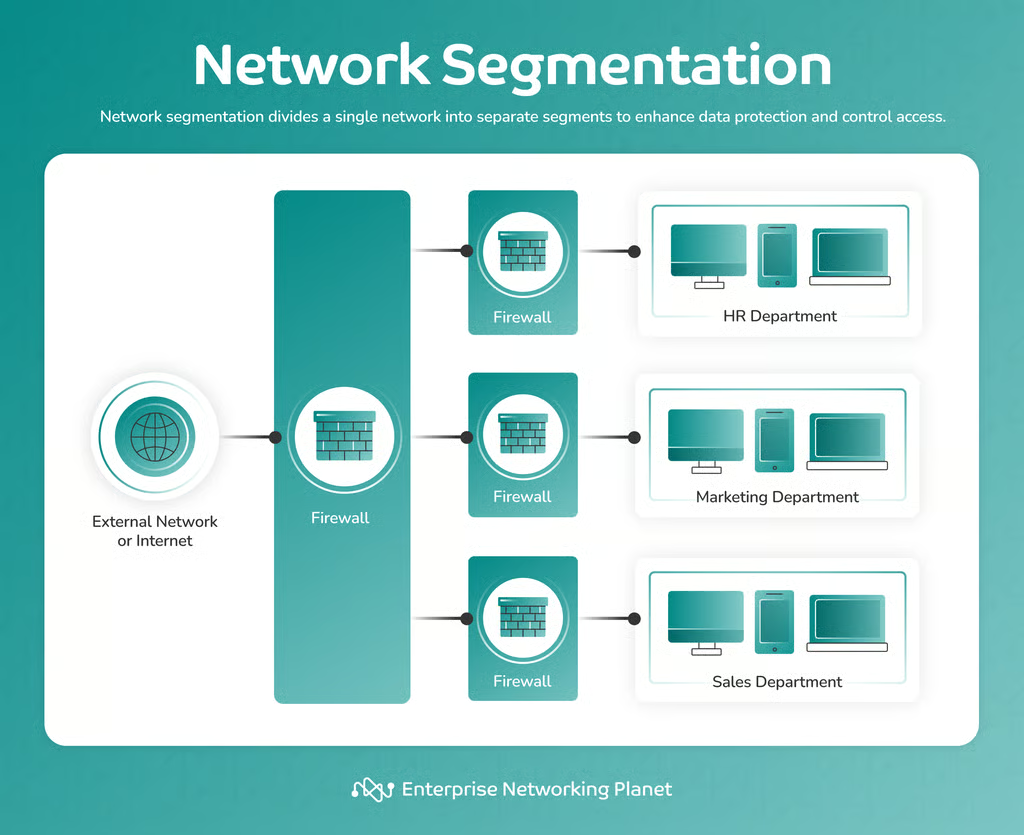
ネットワークセグメンテーションは、ネットワークを小さく分離されたセグメントに分割することで、セキュリティ侵害の潜在的な影響を最小限に抑え、攻撃者のラテラルムーブメントを制限する重要なセキュリティ対策です。このプロセスによってアクセス制御を洗練させ、各セグメント内のリソースやポリシーをより正確に管理できるようになります。
1. 明確な目標を定める
なぜネットワークセグメンテーションが必要なのか、そして導入によってどのような具体的目標を達成したいのかを明確にします。目標を設定することで戦略の指針が得られ、セキュリティ目標との整合性も確保できます。
明確な目標は、セグメンテーション戦略を成功させる土台です。また、組織の重要な資産を保護するために、セグメンテーションの取り組みでリソースを効果的に活用できるようになります。
目標を定める際の検討事項
- 緊急性とリスクに基づいて目標に優先順位を付ける。
- 組織のニーズに沿うよう、目標の設定に主要なステークホルダーを参加させる。
- ネットワークやセキュリティの要件の変化に応じて、目標を定期的に見直し、更新する。
明確な目標を実装する方法
まず、徹底したリスク評価を実施し、組織にとって最も重要な資産と潜在的な脅威を特定します。主な目標が機密データの保護、ラテラルムーブメントの防止、コンプライアンスの達成のいずれであるかを判断します。目標に基づいて、作成するセグメント、各セグメントに含めるもの、セグメント間の接続方法を定めたセグメンテーション計画を策定します。
2. 最小権限アクセスに従う
最小権限の原則に従い、ユーザーとデバイスに、それぞれの機能を実行するために必要な最低限のアクセス権だけが付与されていることを確認します。この原則を維持するため、権限を定期的に見直し、更新します。
この手順により、攻撃対象領域と不正アクセスのリスクを最小限に抑えられます。ユーザーとデバイスが必要なものにしかアクセスできないようにすることで、セキュリティインシデントの潜在的な影響を抑制できます。
最小権限アクセスに従う際の検討事項
- 監視・アラートシステムを活用し、不正アクセスの試みを速やかに検知して対応する。
- 例外や一時的なアクセス要件を管理する透明性の高い手順を作成し、十分な文書化を確認するとともに、期限を厳守する。
- 自動化システムとIDアクセス管理(IAM)ツールを使用して、最小権限アクセスを適用する。
最小権限アクセスを実装する方法
セグメンテーション戦略と互換性のあるロールベースアクセス制御(RBAC)システムを構築します。職務上の役割と責任に厳密に基づいて、権限とアクセスレベルを割り当てます。ユーザーの現在の職務に合致していることを確認するため、権限を継続的に定期見直し、更新します。
3. 重要な資産を分離する
SpringerLinkに掲載された研究によると、効果的なサイバーセキュリティリスク管理のための先 proactiveな対策として、ネットワーク内の重要な資産を特定し、分離することが不可欠です。これを踏まえ、重要な資産を専用のセグメントに分け、侵害のリスクを低減します。
これにより、攻撃者が1つのセグメントに侵入しても、その行動を制限できます。この手順は、データ侵害を防ぎ、それに伴う混乱を最小限に抑えることで、セキュリティを強化します。
重要な資産を分離する際の検討事項
- 資産セグメントの監視とログ記録を強化し、脅威を速やかに検知して対応する。
- ペネトレーションテストとセキュリティ評価を実施し、分離対策の有効性を評価する。
- 重要な資産に、レジリエンスを確保するためのバックアップと冗長化の仕組みが用意されていることを確認する。
重要な資産を分離する方法
組織にとって最も重要な資産を特定します。例えば、データを保管するサーバー、ドメインを管理するコントローラー、財務を処理するシステムなどです。これらの資産を、厳格なアクセス制御を備えた異なるセグメントに分離します。ファイアウォールとネットワークポリシーを使用して、これらのセグメントに出入りするトラフィックを制限し、必要不可欠なものだけを許可します。
4. 過度なセグメンテーションを避ける
過度なセグメンテーションを避けることは、ネットワークセグメンテーション戦略を管理しやすく、費用対効果が高く、運用効率に優れたものに保つうえで不可欠です。過度なセグメンテーションは、複雑性や管理負荷の増大、パフォーマンス上の問題につながる可能性があります。
過度なセグメンテーションを避ける際の検討事項
- 追加のセグメントの導入・維持にかかるコストと、そこから得られるセキュリティ上のメリットを比較検討する。
- パフォーマンス、管理のしやすさ、拡張性などの要素を考慮し、セグメンテーションが運用に与える影響を分析する。
- セグメント数を合理化し、管理しやすく理解しやすいネットワークアーキテクチャを維持する。
過度なセグメンテーションを避ける方法
過剰な数のセグメントを作成せず、セキュリティと運用効率のバランスを取ります。各セグメントの明確なユースケースとセキュリティ要件を定義し、リスクに基づいて優先順位を付け、必要に応じてセグメントを定期的に見直して統合します。さらに、自動化とオーケストレーションを活用してセグメントを効率的に管理し、ネットワークの状態を監視して、過度なセグメンテーションによるパフォーマンス低下を防ぐことも検討します。
5. ネットワークの監視とログ記録を管理する
堅牢なネットワーク監視とログ記録のソリューションを活用し、セグメント化されたネットワーク内の不正アクセスや不審な活動を検知して、最終的に脅威へ迅速に対応します。
セキュリティ情報およびイベント管理(SIEM)システムがこの手順に役立ちます。こうしたシステムは、ファイアウォール、侵入検知システム、セキュリティイベントログなど、さまざまなソースからデータを収集して分析します。そして、そのデータを使って潜在的な脅威を明らかにし、対策を講じられるようアラートを送信します。
ネットワークの監視とログ記録を管理する際の検討事項
- ネットワーク監視ツールを導入し、すべてのセグメントとネットワークトラフィックを包括的に可視化する。
- インシデント発生後の分析にログが必要となるため、ログデータを保護し、不正アクセスや改ざんを防止する。
- 分析とコンプライアンスに必要な期間、重要なデータを保持できるよう、ログの保存ポリシーを定める。
ネットワークの監視とログ記録を管理する方法
侵入検知システム(IDS)と侵入防止システム(IPS)を活用して、ネットワークセグメント内のトラフィックを監視します。また、包括的なログ記録ソリューションを導入し、ログを定期的に確認します。ログインの複数回の失敗や通常とは異なるトラフィックパターンなど、不審な活動に対するアラートを設定します。
6. 定期的な監査とレビューを実施する
レビューと監査によって、攻撃者に悪用される前に、弱点や設定ミス、アクセス制御の問題に対処できます。ネットワークセグメンテーション戦略を定期的にレビュー・監査し、有効性とセキュリティ目標との整合性を確認します。新たな脅威やネットワーク環境の変化に対応するため、必要に応じて調整します。
定期的な監査とレビューを実施する際の検討事項
- セグメンテーション制御の妥当性を評価するため、新たな脅威や脆弱性に常に注意を払う。
- 新たな脅威やネットワーク環境の大きな変化に応じて、セグメンテーション戦略を迅速に調整できるよう備える。
定期的な監査とレビューを実施する方法
レビューの一環として脆弱性スキャンツールを使用し、セグメント設定の弱点を特定します。アクセス制御と権限を再確認し、最新の状態で、最小権限の原則に沿っていることを確認します。
7. 強力な認証を適用する
セキュリティを強化するため、セグメント化されたリソースへのアクセスに多要素認証(MFA)や生体認証などの強力な認証方式を適用します。これにより、不正アクセスに対する防御がさらに強化されます。機密性の高いリソースとユーザーアカウントを保護し、認証情報を悪用した攻撃のリスクを低減できます。
強力な認証を適用する際の検討事項
- セグメント化されたリソースの機密性に基づいて、適切な認証強度を決定する。
- 他の認証方式と併せて強力なパスワードポリシーを管理し、脆弱なパスワードによるセキュリティ侵害を防ぐ。
- ユーザーの行動やリスク要因に応じて認証要件を調整する、適応型認証システムを検討する。
強力な認証を実装する方法
セグメント化されたネットワーク内の機密リソースにアクセスするため、MFAツールを活用します。パスワードとモバイルアプリのトークン、指紋スキャンなど、少なくとも2つの認証要素をユーザーに提示させます。さらに、関連するすべてのアカウントとシステムでMFAが適切に設定・適用されていることを確認します。
8. インシデント対応計画を策定する
セグメント化されたネットワーク内でセキュリティインシデントに対処する手順を含む、詳細なインシデント対応計画を策定します。この計画には、封じ込め、調査、復旧の手順を盛り込みます。これにより、ネットワークセグメント内で発生したセキュリティ侵害を封じ込め、是正するため、組織が迅速かつ効果的に対応できるようになります。
インシデント対応計画を策定する際の検討事項
- セグメント化されたネットワークへの深刻度と潜在的な影響に基づいて、インシデントのカテゴリーを設定する。
- ネットワークとセキュリティの専門家を含む、役割と責任を明確に定めたインシデント対応チームを編成する。
- 必要に応じて、インシデントを上位の管理職や外部当局へエスカレーションするための明確な手順を策定する。
インシデント対応計画を実装する方法
各セグメント内のインシデント対応担当者の役割と責任を定義し、コミュニケーションチャネルとインシデントのエスカレーション経路を確立します。定期的にテーブルトップ演習を実施し、チームがインシデントに効果的に対応できる準備を整えます。
9. 従業員とユーザーを教育する
ネットワークセグメンテーションにおけるセキュリティのベストプラクティスの重要性について、従業員とユーザーを教育します。リスクと、ネットワークセキュリティの維持における自らの役割を認識してもらいます。この手順により、ソーシャルエンジニアリング攻撃の可能性を低減し、ユーザーが脅威を認識できるようにするとともに、組織内にセキュリティ意識の高い文化を醸成できます。
従業員とユーザーを教育する際の検討事項
- 実際の事例やケーススタディを活用して、セキュリティインシデントの影響とセグメンテーションの重要性を説明する。
- セキュリティ意識向上のシミュレーションや演習を実施し、従業員がセキュリティインシデントにどの程度適切に対応できるかを検証する。
従業員とユーザーを教育する方法
ネットワークセグメンテーションの意識向上を含む、ネットワークの保護方法に関する包括的なトレーニングプログラムを構築します。さらに、セキュリティ対策に関する最新情報を維持できるよう、定期的なトレーニングセッションと復習を実施します。最後に、ユーザーからトレーニングの効果や改善点に関する意見を集めるフィードバックループを構築します。
まとめ:ネットワークセグメンテーションのベストプラクティス
ネットワークを適切にセグメント化する方法を知ることは、今日のデジタル時代において急速に不可欠になりつつあります。ネットワークセグメンテーションは、セキュリティを強化し、ネットワークパフォーマンスを最適化し、規制コンプライアンスを確保する、効果的な多層防御戦略を提供します。
プロセスは複雑に見えるかもしれませんが、そのメリットは初期の取り組みをはるかに上回ります。ネットワークセグメンテーションのベストプラクティスに従うことで、包括的で保護されたネットワーク環境を構築できます。適切にセグメント化されたネットワークは、サイバー脅威に対する最初の防衛線です。時間をかけて戦略を慎重に計画し、継続的に維持しましょう。
これらのベストプラクティスを実践する準備はできましたか?自分に合ったものを見つけるには、当社の主要なネットワークセグメンテーションツールとソフトウェアガイドをご覧ください。