


パッチ管理ポリシーは、アップデートに対応するための体系的なアプローチを提供し、組織がITインフラのセキュリティと完全性を維持できるようにします。すべてのシステムに最新のセキュリティパッチが適用されていることを保証することで、サイバー脅威に対するプロアクティブな防御手段として機能します。このポリシーにより、セキュリティインシデントの一般的な原因である、パッチ未適用の脆弱性に起因する侵害のリスクを低減できます。
明確に定義されたパッチ管理ポリシーがあれば、企業は競合を回避し、業務を効率化できます。パッチを適用するタイミングと方法を定めることで、不適切なパッチ適用による業務の中断を直接的に防ぎます。
さらに、堅牢なパッチ管理ポリシーを整備することで、組織は安全なシステムの維持に取り組んでいることを示せます。これは監査の際に重要な意味を持つ場合があります。
パッチ管理ポリシーとは?
パッチ管理ポリシーとは、管理された効率的かつ安全なパッチ適用を実現するための、文書化されたガイドラインです。組織は、コンピューターシステムとネットワークのセキュリティ、安定性、パフォーマンスを維持するために、バグや脆弱性へのパッチ適用を行う際に、これらのガイドラインに従います。
パッチ管理ポリシーの構成要素
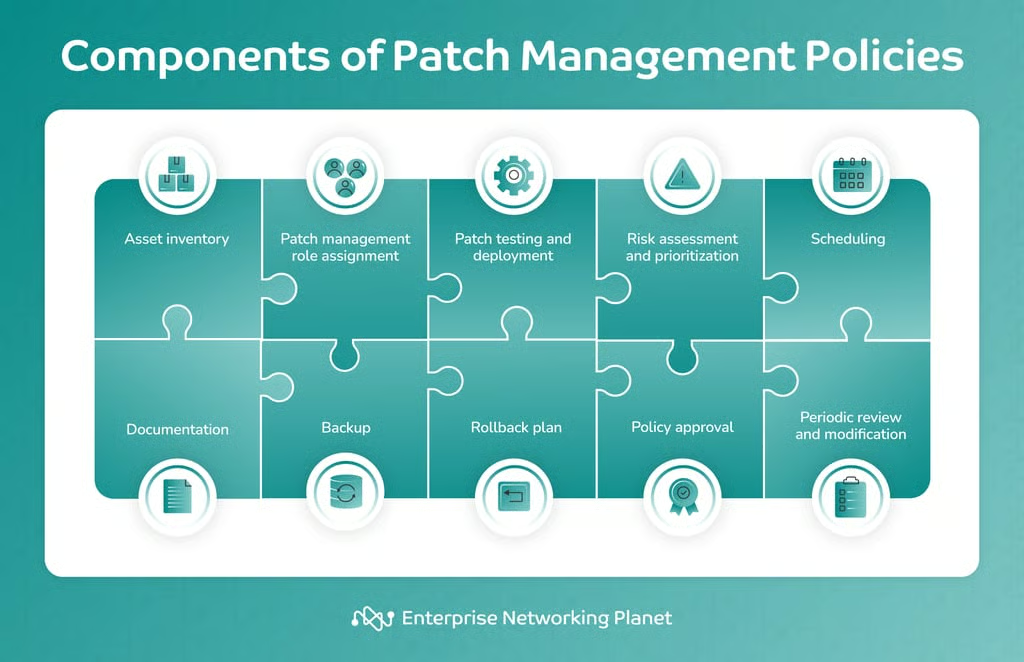
パッチ管理ポリシーの具体的な内容は、組織の規模や複雑さ、ITインフラの性質によって異なります。ただし、一般的なパッチ管理ポリシーには、資産インベントリ、役割の割り当て、パッチのテストと展開、リスク評価と優先順位付け、スケジュール設定、文書化、バックアップ、ポリシーの承認、ロールバック計画、定期的な見直しと変更が含まれます。
資産インベントリ
組織で使用するすべてのハードウェアおよびソフトウェア資産の詳細な一覧を維持します。サーバー、コンピューター、アプリケーションなど、ITリソースの包括的なカタログとして機能します。
役割の割り当て
パッチ管理プロセスに関わるチームメンバーに、具体的な役割を割り当てます。パッチの特定、テスト、展開、効果の監視など、誰がどの作業を担当するかを定義します。役割を明確にすることで、説明責任が生まれ、パッチ管理のワークフローが円滑になります。
パッチのテストと展開
パッチ管理の中核となる要素です。脆弱性のあるソフトウェアの特定、脆弱性を修正するために利用可能なパッチの評価、管理された環境でのパッチのテスト、組織全体への展開、正常にインストールされたことの確認を行います。
リスク評価と優先順位付け
責任あるパッチ管理では、パッチで対処する脆弱性に伴うリスクを評価する必要があります。これによりITチームは、重要度と想定される被害が最も大きい脆弱性に重点を置き、パッチ適用の取り組みに優先順位を付けられます。優先順位付けを行うことで、組織は最も深刻なセキュリティ問題から先に対処できます。
スケジュール設定
従業員の生産性や顧客サービスへの影響を最小限に抑えるため、パッチ適用とメンテナンス時間は通常の業務時間外に慎重に設定します。計画または予想されるダウンタイムについて、事前にユーザーへ警告する通知を必ず送信してください。
文書化
日付、パッチの詳細、自社またはエンドユーザーが遭遇した問題など、パッチ適用に関するすべての活動を詳細に記録します。インストールしたパッチ、インストール時刻、それらのパッチで更新したシステム、プロセス中に発生した問題を記録する必要があります。
バックアップ
バックアップとは、重要なデータやシステム設定を定期的に保存することです。パッチ適用によって予期せぬ問題が発生した場合に、データの完全性を確保し、代替手段を提供するために不可欠です。
バックアップはデータの損失を防ぎ、安定したシステム状態への迅速な復旧を可能にします。ロールバック手順を支援し、パッチのテストを容易にするとともに、災害復旧計画の一部として機能し、最終的にパッチ展開に伴うリスクを低減します。
ロールバック計画
ソフトウェアパッチやアップデートによって予期せぬ問題やシステムの不安定化が生じた場合に、それを元に戻したり取り消したりするプロセスと手順を定めます。ロールバック計画の主な目的は、最悪の事態に備えることでシステムの信頼性を保証し、ダウンタイムや組織のITインフラへの悪影響を低減することです。
ポリシーの承認
ポリシーを策定したら、関係者と経営幹部が承認のために回覧し、その意味を全員が理解して賛同していることを確認します。
定期的な見直しと変更
ポリシーの文書化と承認が完了したら、パッチ管理ポリシーを定期的に見直し、更新し続けます。テクノロジーが進化すれば、セキュリティ脅威も変化します。定期的な見直しと変更により、ポリシーの有効性を維持し、組織内の変化するニーズや状況に適応できます。
パッチ管理ポリシーの作成方法
パッチ管理ポリシーの作成では通常、対象範囲と目的の定義、責任者の特定、インベントリの作成と脆弱性評価、パッチの優先順位付け基準の設定、テストと展開、パッチ展開スケジュールの選定、監視とレポート作成を行います。
1. 対象範囲と目的を定義する
まず、パッチ管理ポリシーの対象範囲を明確に定義します。オペレーティングシステム、アプリケーション、デバイスなど、対象とするシステムとソフトウェアを決めます。また、ポリシーの目的も設定します。これらの目的は、システムのセキュリティと信頼性の維持に役立ちます。
2. 責任者を特定する
パッチのテスト、展開、監視など、パッチ管理の各側面を誰が担当するかを決定します。IT管理者、セキュリティチーム、その他の関係者が含まれる場合があります。
3. インベントリを作成し、脆弱性を評価する
組織内のすべてのハードウェアおよびソフトウェア資産のインベントリを作成します。定期的に脆弱性評価を実施してセキュリティ上の弱点を明らかにし、直ちに対応が必要なシステムやアプリケーションの優先順位を決めます。脆弱性スキャナーなどのツールが、このプロセスを支援します。
4. パッチの優先順位付け基準を設定する
パッチの優先順位付けについて、明確な基準と方法を定めます。脆弱性の深刻度、組織のネットワークセキュリティへの潜在的な影響、規制やコンプライアンス要件などの要素を考慮します。深刻な脆弱性には最優先で対処してください。
5. テストと展開
本番環境に展開する前にパッチをテストするための、体系的なプロセスを構築します。ステージング環境またはテスト環境を用意し、互換性や潜在的な問題を評価します。テストが正常に完了してからライブシステムにパッチを展開し、自動展開ツールを使ってプロセスを効率化します。
6. パッチ展開スケジュールを策定する
組織のニーズに合ったパッチ展開スケジュールを策定します。定期的なメンテナンス時間やメンテナンスサイクルを設定してもよいでしょう。特に迅速な解決が必要な脆弱性について、緊急パッチを管理する手順も必ず用意してください。
7. 監視とレポート作成を行う
継続的な監視を実施し、未適用のパッチ、システムの健全性、セキュリティイベントを常に把握します。関係者にパッチ管理の状況を定期的に報告する仕組みを作ります。これらのレポートの情報を利用し、必要に応じてパッチ管理ポリシーを調整します。
パッチ管理ポリシーを作成する際のヒントとベストプラクティス
パッチ管理ポリシーを作成する際は、パッチ更新の影響を理解すること、明確なプロトコルを確立すること、インベントリを作成すること、リスク評価を実施すること、自動更新を有効にすること、定期的に見直すこと、エンタープライズ戦略を策定すること、ポリシーの成功度を測定することなど、いくつかの点に留意する必要があります。
パッチ更新の影響を理解する
パッチ更新がさまざまな製品、サービス、システムの信頼性にどのような影響を与えるかを理解することが重要です。この理解に基づき、混乱を減らし、効果を最大化できるようパッチ適用プロセスを計画・実行できます。
明確なプロトコルを確立する
明確なプロトコルは、すべてのシステムへの展開を承認する前に、セキュリティチームとIT管理者が従うべき道筋を示します。リスク評価、テスト、検証、変更管理を網羅し、パッチ管理プロセスのあらゆる側面を最適に管理できるようにします。
インベントリを作成する
組織内のすべてのハードウェアおよびソフトウェア資産について、最新のインベントリを作成します。サーバー、ワークステーション、ノートパソコン、モバイルデバイス、アプリケーションなどが含まれます。パッチ適用プロセスでリソースを見落とさないよう、システムの特定、分類、優先順位付けの手順を定めます。
リスク評価を実施する
厳密なリスク評価を実施することで、どの脆弱性に最初に対処すべきかを情報に基づいて判断できます。脆弱性による潜在的な被害と悪用される可能性を評価し、最も重大な懸念領域に管理の取り組みを集中させられます。
自動更新を有効にする
Cybersecurity and Infrastructure Security Agency(CISA)は、可能な限り自動更新を有効にすることを推奨しています。これにより、手動で操作しなくても組織のシステムを最新の状態に保てます。幸い、主要なパッチ管理ソフトウェアソリューションの多くには、自動パッチ適用機能が搭載されています。
定期的に見直す
ポリシーを定期的に見直すことで、変化する組織のニーズ、テクノロジーの変化、新たな脅威に引き続き対応できているかを確認できます。これにより、時間が経ってもポリシーの有効性を維持できます。
エンタープライズ戦略を策定する
National Institute of Standards and Technology(NIST)は、パッチ適用を簡素化・運用化するとともに、リスク低減能力を高めるエンタープライズ戦略の策定を推奨しています。組織のあらゆる階層のリーダー、ビジネスオーナー、セキュリティ/テクノロジー管理チーム間の協力を盛り込む必要があります。協力することで、一人ひとりがパッチ適用の役割を理解し、組織のセキュリティ維持に積極的に貢献できます。
ポリシーの成功度を測定する
最後に、組織でパッチ管理ポリシーがどの程度機能しているかを評価する指標を使い、ポリシーの成功度を測定します。利用できる指標には、次のようなものがあります。
- 主要業績評価指標(KPI):パッチ管理プログラムのKPIを設定することは、その成功度を評価する最善の方法です。パッチ適用にかかる平均時間の過去データや、未適用の脆弱性に関する過去データなどが考えられます。
- パッチコンプライアンス率:この指標は、組織が独自のパッチ管理ポリシーや要件をどの程度順守しているかを測定します。パッチ適用プロセスを改善できる領域の特定に役立ちます。
- パッチ適用までの時間:この重要な指標は、パッチのリリース後、適用するまでにかかる平均時間を測定します。パッチ適用までの時間が短いほど、一般的にパッチ管理プロセスが効率的であることを示します。
- パッチ管理ソリューションのカバー率:現在のパッチ管理ソリューションが、組織のデバイスのどの程度をカバーしているかを測定します。
- 効率性の指標:パッチコンプライアンス、失敗したパッチ、その他同様のデータに関する情報を測定します。
パッチ管理ポリシーの8つのメリット
初期作業は必要ですが、包括的なパッチ管理ポリシーを策定することで、文書化や説明責任の向上からシステムパフォーマンスの改善まで、組織にさまざまなメリットをもたらせます。もちろん、セキュリティ面でのメリットも忘れてはなりません。
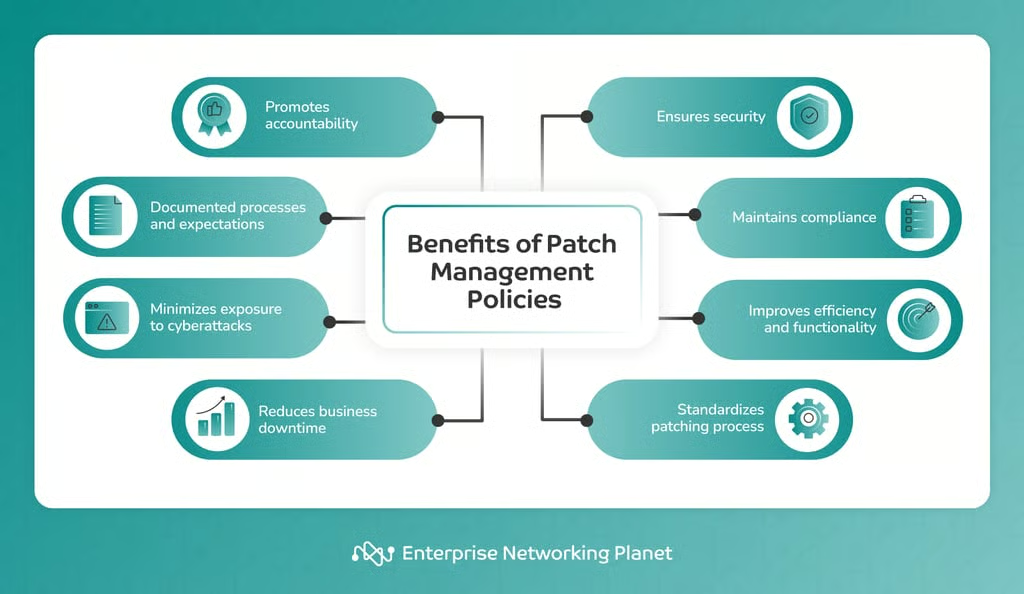
- 説明責任を促進:パッチ管理ポリシーは、パッチ適用プロセスに関わる各チームメンバーの役割と責任を明確に定義します。これにより説明責任が促進され、組織のセキュリティ維持における自分の役割を全員が把握できます。
- プロセスと期待事項を文書化:適切に文書化されたパッチ管理ポリシーは、パッチの扱い方に関するガイドラインを提示します。新入社員も既存の従業員も期待される役割を容易に理解でき、パッチ適用プロセスの一貫性が高まります。
- サイバー攻撃への露出を最小化:優れたパッチ管理ポリシーは、組織のサイバー攻撃に対する脆弱性を低減します。すべてのシステムを最新のセキュリティパッチで更新することで、侵害の可能性を下げます。
- 業務のダウンタイムを削減:優れたパッチ管理ポリシーは、不適切なパッチ適用によって生じる業務のダウンタイムも最小限に抑えられます。パッチのテストと展開の手順を定めることで、正確かつ効率的なパッチ適用を支援し、システム停止の可能性を低減します。
- セキュリティを強化:適切に確立されたパッチ管理ポリシーは、セキュリティ脆弱性に迅速に対処することで、組織全体のセキュリティを強化できます。パッチを速やかに適用することで、攻撃者に悪用される可能性のあるソフトウェアの既知の脆弱性に対処します。これにより、業務システムやデータへの不正アクセスのリスクを低減できます。
- コンプライアンスを維持:多くの業界規制では、定期的なシステムへのパッチ適用を含め、企業に一定のセキュリティ対策を求めています。そのため、包括的なパッチ管理ポリシーを整備することで、組織はこれらの規制への準拠を維持しやすくなります。
- 効率性と機能性を向上:パッチにはシステムの実際の機能に対する拡張が含まれることが多いため、パッチ管理ポリシーはシステムのパフォーマンスと効率性の向上にも貢献します。
- パッチ適用プロセスを標準化:明確に定義されたパッチ管理ポリシーは、組織全体でパッチ適用プロセスを標準化します。その結果、すべての技術者がパッチ適用時に同じ手順に従うため、結果の一貫性が高まり、トラブルシューティングも容易になります。
結論:効果的なパッチ管理ポリシーでセキュリティを強化
体系的なパッチ管理ポリシーは、組織が脆弱性に対処し、セキュリティを強化し、業務の安定性を維持するのに役立ちます。また、業界標準や規制要件への準拠、関係者の信頼醸成、変化するセキュリティ環境への適応にも貢献します。
パッチ管理ポリシーを作成する際は、パッチ更新の結果を理解すること、明確なプロトコルを確立すること、自動更新を有効にすること、エンタープライズ戦略を策定すること、ポリシーの成功度を測定することなど、多くの点を検討する必要があります。パッチ管理ポリシーの策定でベストプラクティスに従えば、その有効性を高められます。
まずは、自分で作成するか、当社が無料で提供するパッチ管理ポリシーのテンプレート。また、当社のおすすめのパッチ管理ソフトウェアもぜひご覧ください。