


Eine Richtlinie für das Patch-Management versetzt Unternehmen in die Lage, die Sicherheit und Integrität ihrer IT-Infrastruktur zu gewährleisten, indem sie einen strukturierten Ansatz für den Umgang mit Updates vorgibt. Sie dient als proaktiver Schutzmechanismus gegen Cyberbedrohungen, indem sie sicherstellt, dass alle Systeme über die neuesten Sicherheitspatches verfügen. Die Richtlinie verringert das Risiko von Sicherheitsverletzungen, die aufgrund ungepatchter Schwachstellen auftreten können und häufige Ursachen für Sicherheitsvorfälle sind.
Mit einer klar definierten Richtlinie für das Patch-Management kann Ihr Unternehmen Konflikte vermeiden und Abläufe optimieren. Sie legt fest, wann und wie Patches angewendet werden, und verhindert so direkt Störungen durch unsachgemäße Patch-Verfahren.
Darüber hinaus können Unternehmen durch eine robuste Richtlinie für das Patch-Management ihr Engagement für die Aufrechterhaltung sicherer Systeme demonstrieren, was bei Audits von großer Bedeutung sein kann.
- Was ist eine Richtlinie für das Patch-Management?
- Bestandteile von Richtlinien für das Patch-Management
- So erstellen Sie eine Richtlinie für das Patch-Management
- Tipps und Best Practices für die Erstellung einer Richtlinie für das Patch-Management
- 8 Vorteile von Richtlinien für das Patch-Management
- Fazit: Sicherheit mit einer wirksamen Richtlinie für das Patch-Management verbessern
Was ist eine Richtlinie für das Patch-Management?
Richtlinien für das Patch-Management sind eine Reihe dokumentierter Vorgaben, die ein kontrolliertes, effizientes und sicheres Patchen gewährleisten. Unternehmen befolgen diese Vorgaben, wenn sie Fehler und Schwachstellen patchen , um die Sicherheit, Stabilität und Leistungsfähigkeit von Computersystemen und Netzwerken zu gewährleisten.
Bestandteile von Richtlinien für das Patch-Management
Die konkreten Einzelheiten einer Richtlinie für das Patch-Management können je nach Größe und Komplexität Ihres Unternehmens sowie nach der Art Ihrer IT-Infrastruktur variieren. Eine typische Richtlinie für das Patch-Management umfasst jedoch eine Bestandsaufnahme der Anlagen, die Zuweisung von Rollen, das Testen und Bereitstellen von Patches, die Bewertung und Priorisierung von Risiken, die Planung, die Dokumentation, Backups, die Genehmigung der Richtlinie, einen Rollback-Plan sowie regelmäßige Überprüfungen und Anpassungen.
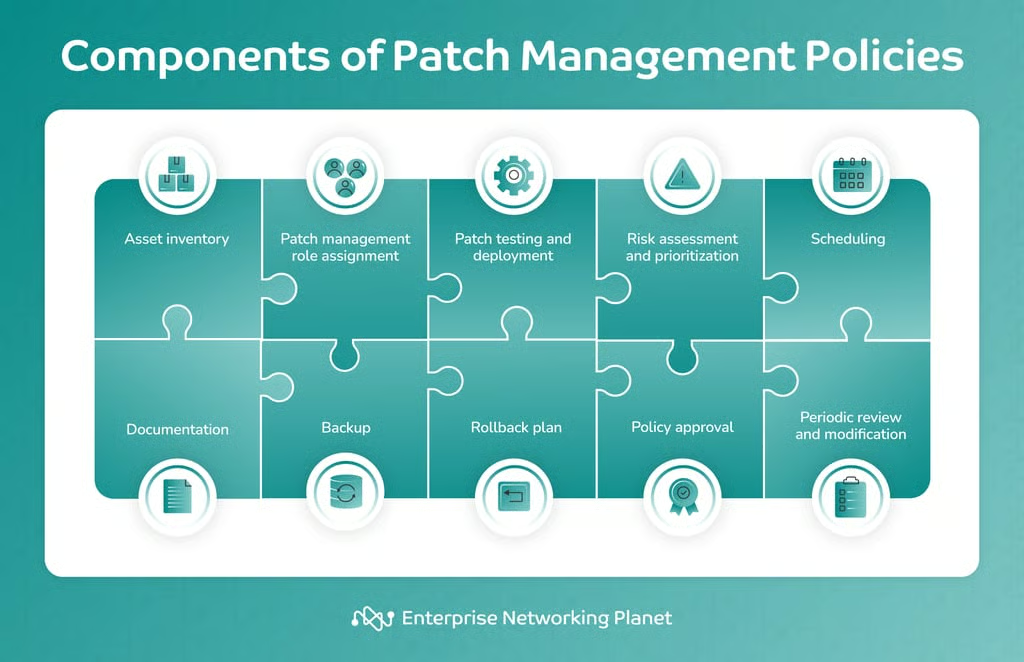
Bestandsaufnahme der Anlagen
Dazu gehört die Pflege einer detaillierten Liste aller Hardware- und Softwareanlagen, die in Ihrem Unternehmen eingesetzt werden. Sie dient als umfassender Katalog Ihrer IT-Ressourcen, einschließlich Servern, Computern und Anwendungen.
Rollenzuweisung
Dabei werden den am Patch-Management-Prozess beteiligten Teammitgliedern bestimmte Rollen zugewiesen. Es wird festgelegt, wer für Aufgaben wie das Identifizieren, Testen und Bereitstellen von Patches sowie die Überwachung ihrer Wirksamkeit verantwortlich ist. Klare Rollen sorgen für Verantwortlichkeit und einen reibungslosen Workflow beim Patch-Management.
Testen und Bereitstellen von Patches
Dieses zentrale Element des Patch-Managements umfasst die Identifizierung von Software mit Schwachstellen, die Bewertung der verfügbaren Patches zur Behebung dieser Schwachstellen, das Testen dieser Patches in einer kontrollierten Umgebung, ihre Bereitstellung im gesamten Unternehmen und die Überprüfung ihrer erfolgreichen Installation.
Risikobewertung und Priorisierung
Verantwortungsvolles Patch-Management erfordert die Bewertung der mit Schwachstellen verbundenen Risiken, die durch Patches behoben werden sollen. So können IT-Teams ihre Patch-Bemühungen priorisieren und sich auf Schwachstellen mit der höchsten Kritikalität und dem größten Schadenspotenzial konzentrieren. Durch die Priorisierung können Unternehmen zunächst die schwerwiegendsten Sicherheitsprobleme beheben.
Planung
Sie sollten die Anwendung Ihrer Patches und Wartungsfenster sorgfältig außerhalb der normalen Geschäftszeiten planen, um Beeinträchtigungen der Produktivität Ihrer Mitarbeiter oder des Kundenservice zu minimieren. Stellen Sie sicher, dass Sie Benachrichtigungen auslösen, die Ihre Benutzer im Voraus vor geplanten oder erwarteten Ausfallzeiten warnen.
Dokumentation
Führen Sie detaillierte Aufzeichnungen über alle Patch-Aktivitäten, einschließlich der Daten, Patch-Details und aller Probleme, auf die Sie oder Ihre Endbenutzer gestoßen sind. Dazu sollten die installierten Patches, der Installationszeitpunkt, die mit diesen Patches aktualisierten Systeme sowie alle während des Vorgangs aufgetretenen Probleme erfasst werden.
Backup
Beim Backup werden wichtige Daten und Systemkonfigurationen regelmäßig gesichert. Dies ist entscheidend, um die Datenintegrität zu gewährleisten und eine Ausweichmöglichkeit zu bieten, falls das Patchen zu unerwarteten Problemen führt.
Backupsverhindern Datenverlust und ermöglichen eine schnelle Wiederherstellung eines stabilen Systemzustands. Sie unterstützen Rollback-Verfahren, erleichtern das Testen von Patches und sind Bestandteil der Notfallwiederherstellungsplanung. Dadurch verringern sie letztlich die mit der Bereitstellung von Patches verbundenen Risiken.
Rollback-Plan
In diesem Abschnitt werden der Prozess und die Verfahren für das Zurücksetzen oder Rückgängigmachen eines Software-Patches oder Updates beschrieben, falls dieses unerwartete Probleme oder eine Instabilität des Systems verursacht. Der Hauptzweck eines Rollback-Plans besteht darin, durch die Vorbereitung auf den Ernstfall die Zuverlässigkeit des Systems zu gewährleisten und Ausfallzeiten oder negative Auswirkungen auf die IT-Infrastruktur Ihres Unternehmens zu reduzieren.
Genehmigung der Richtlinie
Nach der Ausarbeitung der Richtlinie sollten die Stakeholder und Führungskräfte sie zur Genehmigung weiterleiten, um zu bestätigen, dass alle ihre Auswirkungen verstehen und sie mittragen.
Regelmäßige Überprüfung und Anpassung
Sobald alles kodifiziert und bestätigt wurde, sollten Sie Ihre Richtlinie für das Patch-Management regelmäßig überprüfen und aktualisieren. Die Technologie entwickelt sich weiter – ebenso wie die Sicherheitsbedrohungen. Regelmäßige Überprüfungen und Anpassungen stellen sicher, dass die Richtlinie wirksam bleibt und sich an veränderte Anforderungen und Gegebenheiten in Ihrem Unternehmen anpasst.
So erstellen Sie eine Richtlinie für das Patch-Management
Zur Erstellung einer Richtlinie für das Patch-Management gehören üblicherweise die Festlegung von Geltungsbereich und Zielen, die Identifizierung der Verantwortlichen, die Erstellung eines Inventars und die Bewertung von Schwachstellen, die Festlegung von Kriterien zur Priorisierung von Patches, das Testen und Bereitstellen, die Auswahl eines Zeitplans für die Patch-Bereitstellung sowie die Überwachung und Erstellung von Berichten.
1. Geltungsbereich und Ziele festlegen
Legen Sie zunächst den Geltungsbereich Ihrer Richtlinie für das Patch-Management eindeutig fest. Entscheiden Sie, welche Systeme und Software abgedeckt werden sollen, einschließlich Betriebssystemen, Anwendungen und Geräten. Legen Sie außerdem die Ziele der Richtlinie fest. Diese Ziele helfen dabei, die Sicherheit und Zuverlässigkeit Ihrer Systeme zu gewährleisten.
2. Verantwortliche identifizieren
Legen Sie fest, wer für die verschiedenen Aspekte des Patch-Managements verantwortlich ist, etwa für das Testen, Bereitstellen und Überwachen von Patches. Dazu können IT-Administratoren, Sicherheitsteams und andere relevante Mitarbeiter gehören.
3. Inventar erstellen und Schwachstellen bewerten
Erstellen Sie ein Inventar aller Hardware- und Softwareanlagen in Ihrem Unternehmen. Führen Sie regelmäßig Schwachstellenbewertungen durch, um Sicherheitslücken aufzudecken und zu priorisieren, welche Systeme oder Anwendungen sofortige Aufmerksamkeit erfordern. Tools wie Schwachstellenscanner können diesen Prozess unterstützen.
4. Kriterien für die Priorisierung von Patches festlegen
Legen Sie klare Kriterien und eine Methodik für die Priorisierung von Patches fest. Berücksichtigen Sie Faktoren wie den Schweregrad der Schwachstelle, die potenziellen Auswirkungen auf die Netzwerksicherheit Ihres Unternehmens sowie regulatorische oder Compliance-Anforderungen. Beheben Sie schwerwiegende Schwachstellen mit höchster Priorität.
5. Testen und Bereitstellen
Entwickeln Sie einen strukturierten Prozess, um Patches zu testen, bevor Sie sie in Ihrer Produktionsumgebung bereitstellen. Richten Sie eine Staging- oder Testumgebung ein, um Patches auf Kompatibilität und mögliche Probleme zu prüfen. Stellen Sie Patches erst nach erfolgreichen Tests in den Live-Systemen bereit und verwenden Sie automatisierte Bereitstellungstools, um den Prozess effizienter zu gestalten.
6. Zeitplan für die Patch-Bereitstellung erstellen
Erstellen Sie einen Zeitplan für die Patch-Bereitstellung, der den Anforderungen Ihres Unternehmens entspricht. Dieser kann regelmäßige Wartungsfenster oder Wartungszyklen umfassen. Stellen Sie sicher, dass Verfahren für den Umgang mit Notfall-Patches bereitstehen, insbesondere bei Schwachstellen, die eine schnelle Behebung erfordern.
7. Überwachen und Berichte erstellen
Implementieren Sie eine kontinuierliche Überwachung , um fehlende Patches, den Systemzustand und Sicherheitsereignisse im Blick zu behalten. Erstellen Sie einen Berichtsmechanismus für regelmäßige Statusaktualisierungen zum Patch-Management für die relevanten Stakeholder. Nutzen Sie die Informationen aus diesen Berichten, um Ihre Richtlinie für das Patch-Management bei Bedarf anzupassen.
Tipps und Best Practices für die Erstellung einer Richtlinie für das Patch-Management
Bei der Erstellung einer Richtlinie für das Patch-Management sollten Sie mehrere Dinge beachten: die Auswirkungen von Patch-Updates verstehen, klare Protokolle festlegen, ein Inventar erstellen, eine Risikobewertung durchführen, automatische Updates aktivieren, regelmäßige Überprüfungen vornehmen, eine Unternehmensstrategie entwickeln und den Erfolg der Richtlinie messen.
Auswirkungen von Patch-Updates verstehen
Es ist entscheidend zu verstehen, wie sich Patch-Updates auf die Zuverlässigkeit verschiedener Produkte, Dienste und Systeme auswirken. Dieses Verständnis kann dabei helfen, den Patch-Prozess so zu planen und durchzuführen, dass Störungen reduziert und die Wirksamkeit maximiert werden.
Klare Protokolle festlegen
Klare Protokolle geben Sicherheitsteams und IT-Administratoren einen Leitfaden an die Hand, den sie befolgen können, bevor sie einen Patch für die Bereitstellung auf allen Systemen genehmigen. Diese Protokolle sollten Risikobewertung, Tests, Validierung und Änderungsmanagement abdecken und so die Verwaltung aller Aspekte des Patch-Management-Prozesses optimieren.
Inventar erstellen
Erstellen Sie ein aktuelles Inventar aller Hardware- und Softwareanlagen in Ihrem Unternehmen. Dazu gehören Server, Workstations, Laptops, Mobilgeräte und Anwendungen. Legen Sie Verfahren zur Identifizierung, Kategorisierung und Priorisierung von Systemen fest, damit während des Patch-Prozesses keine Ressource übersehen wird.
Risikobewertung durchführen
Durch eine gründliche Risikobewertung können Sie fundierte Entscheidungen darüber treffen, welche Schwachstellen zuerst behoben werden sollen. Sie können das potenzielle Schadensausmaß von Schwachstellen und die Wahrscheinlichkeit einer Ausnutzung bewerten und Ihre Management-Bemühungen auf die kritischsten Problembereiche konzentrieren.
Automatische Updates aktivieren
Die Cybersecurity and Infrastructure Security Agency (CISA) empfiehlt, nach Möglichkeit automatische Updates zu aktivieren. So kann Ihr Unternehmen Systeme ohne manuelle Eingriffe auf dem neuesten Stand halten. Glücklicherweise verfügen die meisten führenden Softwarelösungen für das Patch-Management über Funktionen für das automatische Patchen.
Regelmäßige Überprüfungen durchführen
Durch die regelmäßige Überprüfung Ihrer Richtlinie stellen Sie sicher, dass sie weiterhin den sich wandelnden Anforderungen des Unternehmens, technologischen Veränderungen und neuen Bedrohungen gerecht wird. So bleibt die Richtlinie langfristig wirksam.
Unternehmensstrategie entwickeln
Das National Institute of Standards and Technology (NIST) empfiehlt, eine Unternehmensstrategie zu entwickeln , die das Patchen vereinfacht und operationalisiert und zugleich dessen Möglichkeiten zur Risikoreduzierung verbessert. Sie sollte die Zusammenarbeit zwischen Führungskräften auf allen Ebenen des Unternehmens sowie Geschäftsverantwortlichen und Sicherheits- beziehungsweise Technologiemanagementteams umfassen. Die Zusammenarbeit hilft jedem Einzelnen, die Rolle des Patchens zu verstehen und aktiv zum Schutz der Unternehmenssicherheit beizutragen.
Erfolg der Richtlinie messen
Bewerten Sie schließlich den Erfolg der Richtlinie anhand von Kennzahlen, die zeigen, wie gut Ihre Richtlinie für das Patch-Management in Ihrem Unternehmen funktioniert. Zu den möglichen Kennzahlen gehören:
- Wichtige Leistungsindikatoren (KPIs): Die Festlegung von KPIs für Ihr Patch-Management-Programm ist die beste Möglichkeit, dessen Erfolg zu bewerten. Dazu können historische Daten zur durchschnittlichen Zeit für die Anwendung eines Patches sowie historische Daten zu ungepatchten Schwachstellen gehören.
- Patch-Compliance-Rate: Diese Kennzahl misst, wie gut ein Unternehmen seine eigenen Richtlinien und Anforderungen für das Patch-Management einhält. Sie kann dabei helfen, Bereiche zu identifizieren, in denen sich der Patch-Prozess verbessern lässt.
- Zeit bis zum Patchen: Diese wichtige Kennzahl misst die durchschnittliche Zeit, die nach der Veröffentlichung eines Patches bis zu seiner Anwendung vergeht. Eine kürzere Zeit bis zum Patchen deutet im Allgemeinen auf einen effizienteren Patch-Management-Prozess hin.
- Abdeckung durch die Patch-Management-Lösung: Diese Kennzahl misst, welchen Anteil der Geräte des Unternehmens die aktuellen Lösungen für das Patch-Management abdecken.
- Effizienzkennzahlen: Diese Kennzahlen umfassen Informationen zur Patch-Compliance, zu fehlgeschlagenen Patches und ähnliche Daten.
8 Vorteile von Richtlinien für das Patch-Management
Trotz des anfänglichen Aufwands kann die Entwicklung einer umfassenden Richtlinie für das Patch-Management Ihrem Unternehmen zahlreiche Vorteile bieten – von besserer Dokumentation und Verantwortlichkeit bis hin zu einer verbesserten Systemleistung, ganz zu schweigen von den Sicherheitsvorteilen.
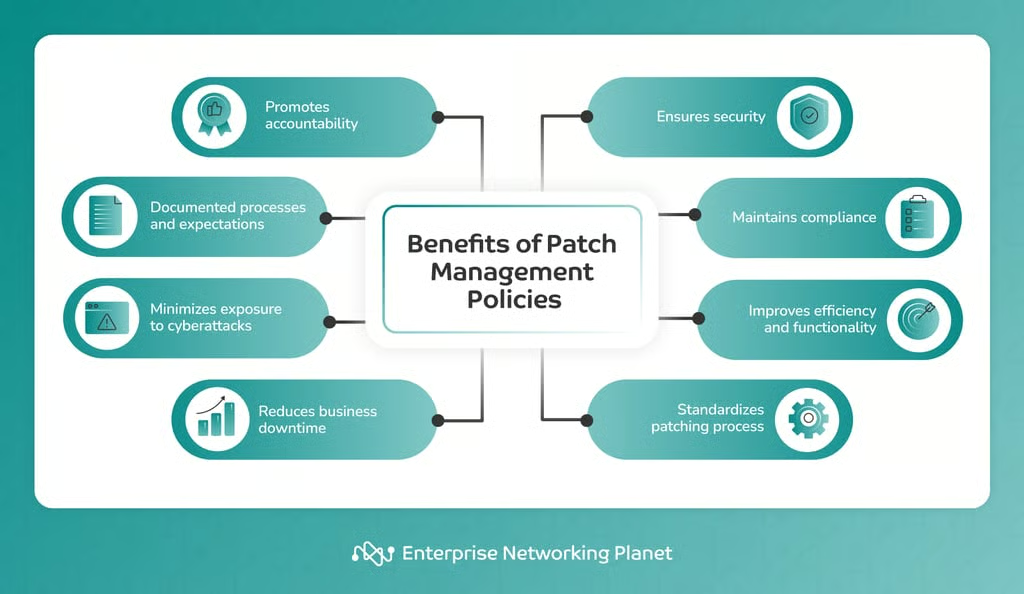
- Fördert Verantwortlichkeit: Eine Richtlinie für das Patch-Management definiert eindeutig die Rollen und Verantwortlichkeiten jedes Teammitglieds, das am Patch-Prozess beteiligt ist. Dies fördert die Verantwortlichkeit und stellt sicher, dass jeder seine Rolle bei der Aufrechterhaltung der Sicherheit des Unternehmens kennt.
- Dokumentierte Prozesse und Erwartungen: Eine gut dokumentierte Richtlinie für das Patch-Management enthält Vorgaben für den Umgang mit Patches. Neue und bestehende Mitarbeiter können ihre Erwartungen leicht nachvollziehen, was für Konsistenz im Patch-Prozess sorgt.
- Verringert die Angriffsfläche für Cyberangriffe: Eine gute Richtlinie für das Patch-Management reduziert die Anfälligkeit Ihres Unternehmens für Cyberangriffe. Indem alle Systeme mit den neuesten Sicherheitspatches aktualisiert werden, sinkt die Wahrscheinlichkeit eines Sicherheitsvorfalls.
- Reduziert betriebliche Ausfallzeiten: Eine gute Richtlinie für das Patch-Management kann außerdem dazu beitragen, betriebliche Ausfallzeiten durch unsachgemäße Patch-Verfahren zu minimieren. Durch die Festlegung von Verfahren zum Testen und Bereitstellen von Patches unterstützt sie deren korrekte und effiziente Anwendung und verringert dadurch die Wahrscheinlichkeit von Systemausfällen.
- Erhöht die Sicherheit: Eine etablierte Richtlinie für das Patch-Management kann die allgemeine Sicherheit eines Unternehmens stärken, indem sie Sicherheitslücken zeitnah schließt. Durch die schnelle Anwendung von Patches behebt die Richtlinie bekannte Schwachstellen in Software, die Angreifer ausnutzen könnten. Dadurch sinkt das Risiko eines unbefugten Zugriffs auf Unternehmenssysteme und -daten.
- Sichert Compliance: Viele Branchenvorschriften verlangen von Unternehmen bestimmte Sicherheitsmaßnahmen, darunter das regelmäßige Patchen von Systemen. Eine umfassende Richtlinie für das Patch-Management kann einem Unternehmen daher helfen, diese Vorschriften einzuhalten.
- Verbessert Effizienz und Funktionalität: Richtlinien für das Patch-Management können auch zu einer besseren Systemleistung und -effizienz beitragen, da Patches häufig Verbesserungen der eigentlichen Funktionalität eines Systems enthalten.
- Standardisiert den Patch-Prozess: Eine klar definierte Richtlinie für das Patch-Management standardisiert den Patch-Prozess im gesamten Unternehmen. Dadurch befolgen alle Techniker bei der Anwendung von Patches dieselben Verfahren, was zu konsistenteren Ergebnissen und einer einfacheren Fehlerbehebung führt.
Fazit: Sicherheit mit einer wirksamen Richtlinie für das Patch-Management verbessern
Eine gut strukturierte Richtlinie für das Patch-Management hilft Unternehmen, Schwachstellen zu beheben, die Sicherheit zu stärken und die betriebliche Stabilität zu gewährleisten. Sie kann außerdem dazu beitragen, die Einhaltung von Branchenstandards und regulatorischen Anforderungen sicherzustellen, das Vertrauen der Stakeholder zu stärken und Anpassungsfähigkeit an sich verändernde Sicherheitsumgebungen zu bieten.
Bei der Erstellung Ihrer Richtlinie für das Patch-Management gibt es viele Aspekte zu berücksichtigen, darunter das Verständnis der Auswirkungen von Patch-Updates, die Festlegung klarer Protokolle, die Aktivierung automatischer Updates, die Entwicklung einer Unternehmensstrategie und die Messung des Erfolgs der Richtlinie. Wenn Sie bei der Ausarbeitung Ihrer Richtlinie für das Patch-Management Best Practices befolgen, steigern Sie ihre Wirksamkeit.
Zu Beginn können Sie Ihre eigene Richtlinie erstellen oder unsere kostenlose Vorlage für eine Patch-Management-Richtlinie. Außerdem sollten Sie sich unsere Liste der besten Patch-Management-Software.