


Une politique de gestion des correctifs permet aux organisations de préserver la sécurité et l’intégrité de leur infrastructure informatique en proposant une approche structurée de la gestion des mises à jour. Elle constitue un mécanisme de défense proactive contre les cybermenaces, en garantissant que tous les systèmes disposent des derniers correctifs de sécurité. Cette politique réduit le risque de compromission lié aux vulnérabilités non corrigées, qui sont une cause fréquente d’incidents de sécurité.
Votre entreprise peut éviter les conflits et fluidifier ses opérations grâce à une politique de gestion des correctifs bien définie. Celle-ci précise le calendrier et les méthodes d’application des correctifs, évitant ainsi directement les perturbations dues à de mauvaises pratiques de correction.
En outre, une politique de gestion des correctifs robuste permet aux organisations de démontrer leur engagement à maintenir des systèmes sécurisés, ce qui peut s’avérer important lors des audits.
- Qu’est-ce qu’une politique de gestion des correctifs ?
- Composants des politiques de gestion des correctifs
- Comment créer une politique de gestion des correctifs
- Conseils et bonnes pratiques pour créer une politique de gestion des correctifs
- 8 avantages des politiques de gestion des correctifs
- En résumé : renforcez la sécurité grâce à une politique efficace de gestion des correctifs
Qu’est-ce qu’une politique de gestion des correctifs ?
Les politiques de gestion des correctifs sont un ensemble de directives documentées visant à garantir une correction maîtrisée, efficace et sécurisée. Les organisations suivent ces directives lorsqu’elles corrigent les bugs et les vulnérabilités afin de préserver la sécurité, la stabilité et les performances des systèmes et réseaux informatiques.
Composants des politiques de gestion des correctifs
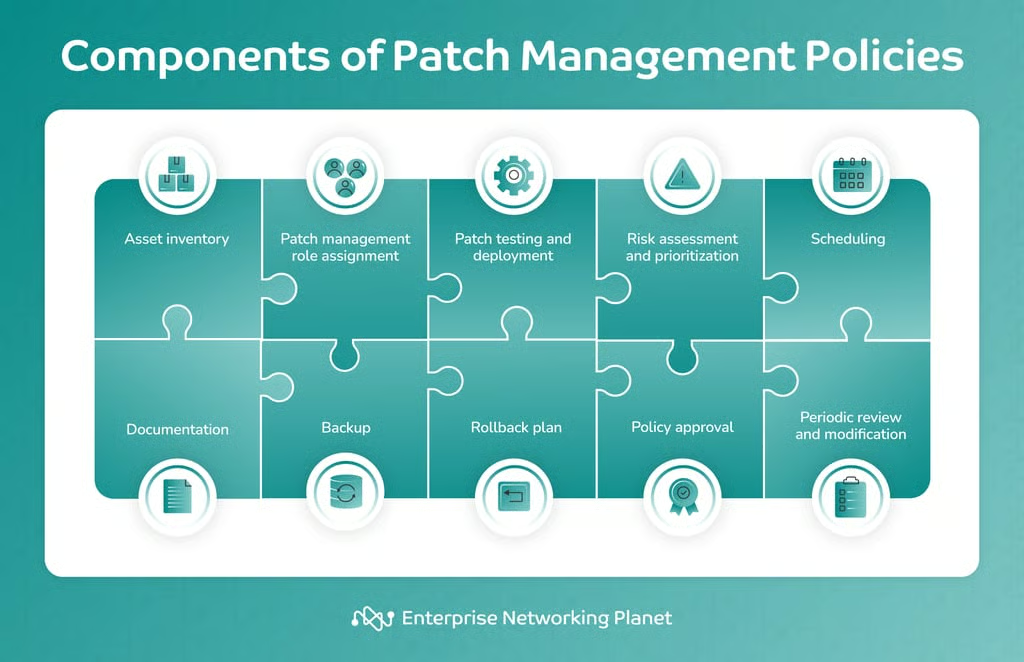
Les détails d’une politique de gestion des correctifs peuvent varier selon la taille et la complexité de votre organisation, ainsi que la nature de votre infrastructure informatique. Toutefois, une politique type de gestion des correctifs comprend l’inventaire des actifs, l’attribution des rôles, le test et le déploiement des correctifs, l’évaluation et la hiérarchisation des risques, la planification, la documentation, les sauvegardes, l’approbation de la politique, le plan de restauration, ainsi que sa révision et sa modification périodiques.
Inventaire des actifs
Il s’agit de tenir à jour une liste détaillée de tous les actifs matériels et logiciels utilisés au sein de votre organisation. Elle constitue un catalogue complet de vos ressources informatiques, notamment des serveurs, des ordinateurs et des applications.
Attribution des rôles
Cette étape consiste à attribuer des rôles précis aux membres de l’équipe participant au processus de gestion des correctifs. Elle définit les responsables de tâches telles que l’identification, le test et le déploiement des correctifs, ainsi que le suivi de leur efficacité. Des rôles clairement définis garantissent la responsabilisation de chacun et la fluidité du processus de gestion des correctifs.
Test et déploiement des correctifs
Au cœur de la gestion des correctifs, cet élément couvre l’identification des logiciels vulnérables, l’évaluation des correctifs disponibles pour remédier à ces vulnérabilités, le test de ces correctifs dans un environnement contrôlé, leur déploiement au sein de l’organisation et la vérification de leur bonne installation.
Évaluation et hiérarchisation des risques
Une gestion responsable des correctifs exige d’évaluer les risques associés aux vulnérabilités que les correctifs cherchent à traiter. Les équipes informatiques peuvent ainsi hiérarchiser leurs efforts de correction en se concentrant sur les vulnérabilités les plus critiques et susceptibles de causer les dommages les plus importants. Cette hiérarchisation permet à votre organisation de traiter en priorité les problèmes de sécurité les plus graves.
Planification
Planifiez soigneusement l’application des correctifs et les fenêtres de maintenance en dehors des heures normales de travail afin de limiter les perturbations de la productivité des employés ou du service client. Veillez à déclencher des notifications pour avertir les utilisateurs à l’avance de toute interruption planifiée ou prévisible.
Documentation
Conservez des archives détaillées de toutes les activités de correction, notamment les dates, les détails des correctifs et les problèmes rencontrés par vous-même ou les utilisateurs finaux. Notez les correctifs installés, l’heure d’installation, les systèmes mis à jour et les problèmes survenus pendant le processus.
Sauvegarde
La sauvegarde consiste à conserver régulièrement les données importantes et les configurations système. Elle est essentielle pour garantir l’intégrité des données et disposer d’une solution de repli si l’application d’un correctif entraîne des problèmes inattendus.
Les sauvegardes évitent la perte de données et permettent de rétablir rapidement un état stable du système. Elles facilitent les procédures de restauration, le test des correctifs et la planification de la reprise après sinistre, réduisant ainsi les risques liés au déploiement des correctifs.
Plan de restauration
Cette section décrit le processus et les procédures permettant d’annuler ou de rétablir un correctif ou une mise à jour logicielle en cas de problème imprévu ou d’instabilité du système. L’objectif principal d’un plan de restauration est de garantir la fiabilité du système et de réduire les temps d’arrêt ou les répercussions négatives sur l’infrastructure informatique de votre organisation en se préparant au pire.
Approbation de la politique
Après l’élaboration de la politique, les parties prenantes et les dirigeants doivent la faire circuler pour approbation afin de confirmer que chacun en comprend les implications et y adhère.
Révision et modification périodiques
Une fois la politique formalisée et validée, continuez à la réexaminer et à la mettre régulièrement à jour. La technologie évolue, tout comme les menaces de sécurité. Une révision et une modification périodiques garantissent que la politique reste efficace et s’adapte à l’évolution des besoins et des circonstances de votre organisation.
Comment créer une politique de gestion des correctifs
La création d’une politique de gestion des correctifs consiste généralement à en définir le périmètre et les objectifs, à identifier les responsables, à établir un inventaire et à évaluer les vulnérabilités, à fixer des critères de hiérarchisation des correctifs, à organiser les tests et le déploiement, à choisir un calendrier de déploiement, puis à assurer le suivi et à produire des rapports.
1. Définir le périmètre et les objectifs
Commencez par définir clairement le périmètre de votre politique de gestion des correctifs. Déterminez les systèmes et logiciels couverts, notamment les systèmes d’exploitation, les applications et les appareils. Fixez également les objectifs de la politique. Ceux-ci contribueront à préserver la sécurité et la fiabilité de vos systèmes.
2. Identifier les responsables
Déterminez les responsables des différents aspects de la gestion des correctifs, tels que les tests, le déploiement et la surveillance. Il peut s’agir des administrateurs informatiques, des équipes de sécurité et d’autres membres du personnel concernés.
3. Établir un inventaire et évaluer les vulnérabilités
Dressez l’inventaire de tous les actifs matériels et logiciels de votre organisation. Effectuez régulièrement des évaluations des vulnérabilités pour révéler les faiblesses de sécurité et déterminer quels systèmes ou applications nécessitent une attention immédiate. Des outils tels que les scanners de vulnérabilités peuvent vous aider dans ce processus.
4. Définir les critères de hiérarchisation des correctifs
Établissez des critères et une méthodologie clairs pour hiérarchiser les correctifs. Prenez en compte des facteurs tels que la gravité de la vulnérabilité, son impact potentiel sur la sécurité du réseau, ainsi que les exigences réglementaires ou de conformité. Traitez les vulnérabilités graves en priorité.
5. Tester et déployer
Mettez en place un processus structuré pour tester les correctifs avant de les déployer dans votre environnement de production. Configurez un environnement de préproduction ou de test afin d’évaluer leur compatibilité et les problèmes potentiels. Ne déployez les correctifs sur les systèmes actifs qu’après des tests concluants et utilisez des outils de déploiement automatisé pour gagner en efficacité.
6. Établir un calendrier de déploiement des correctifs
Établissez un calendrier de déploiement des correctifs adapté aux besoins de votre organisation. Il peut prévoir des fenêtres ou des cycles de maintenance réguliers. Préparez également des procédures de gestion des correctifs d’urgence, notamment pour les vulnérabilités nécessitant une résolution rapide.
7. Surveiller et produire des rapports
Mettez en place une surveillance continue des correctifs manquants, de l’état des systèmes et des événements de sécurité. Créez un mécanisme de reporting permettant de communiquer régulièrement aux parties prenantes concernées l’état de la gestion des correctifs. Utilisez les informations de ces rapports pour adapter votre politique si nécessaire.
Conseils et bonnes pratiques pour créer une politique de gestion des correctifs
Lors de la création d’une politique de gestion des correctifs, plusieurs éléments sont à garder à l’esprit : comprendre l’impact des mises à jour, établir des protocoles clairs, créer un inventaire, effectuer une évaluation des risques, activer les mises à jour automatiques, procéder à des révisions régulières, élaborer une stratégie d’entreprise et mesurer la réussite de la politique.
Comprendre l’impact des mises à jour
Il est essentiel de comprendre l’impact des mises à jour sur la fiabilité des différents produits, services et systèmes. Cette compréhension aide à planifier et à exécuter le processus de correction de manière à réduire les perturbations et à maximiser l’efficacité.
Établir des protocoles clairs
Des protocoles clairs fournissent une feuille de route que les équipes de sécurité et les administrateurs informatiques doivent suivre avant d’approuver le déploiement d’un correctif sur tous les systèmes. Ils doivent couvrir l’évaluation des risques, les tests, la validation et la gestion des changements, afin d’optimiser la gestion de chaque aspect du processus de correction.
Créer un inventaire
Constituez un inventaire à jour de tous les actifs matériels et logiciels de votre organisation. Il doit notamment inclure les serveurs, les postes de travail, les ordinateurs portables, les appareils mobiles et les applications. Définissez les procédures d’identification, de catégorisation et de hiérarchisation des systèmes afin qu’aucune ressource ne soit oubliée pendant le processus de correction.
Effectuer une évaluation des risques
Une évaluation rigoureuse des risques permet de prendre des décisions éclairées sur les vulnérabilités à traiter en premier. Vous pouvez évaluer les dommages potentiels des vulnérabilités et la probabilité de leur exploitation, puis concentrer vos efforts de gestion sur les domaines les plus critiques.
Activer les mises à jour automatiques
La Cybersecurity and Infrastructure Security Agency (CISA) recommande d’activer les mises à jour automatiques lorsque cela est possible. Votre organisation peut ainsi maintenir ses systèmes à jour sans intervention manuelle. Heureusement, la plupart des solutions logicielles de gestion des correctifs de premier plan proposent des fonctionnalités de correction automatique.
Effectuer des révisions régulières
La révision régulière de votre politique garantit qu’elle répond toujours à l’évolution des besoins de l’organisation, aux changements technologiques et aux nouvelles menaces. Elle contribue à préserver son efficacité au fil du temps.
Élaborer une stratégie d’entreprise
Le National Institute of Standards and Technology (NIST) recommande de créer une stratégie d’entreprise qui simplifie et rend opérationnelle la gestion des correctifs, tout en renforçant sa capacité à réduire les risques. Cette stratégie doit englober la collaboration entre les dirigeants de tous les niveaux de l’organisation, les responsables métier et les équipes de gestion de la sécurité et de la technologie. La collaboration aide chacun à comprendre le rôle de la correction et à contribuer activement à la préservation de la sécurité de l’organisation.
Mesurer la réussite de la politique
Enfin, évaluez la réussite de la politique à l’aide d’indicateurs permettant de mesurer l’efficacité de votre politique de gestion des correctifs au sein de l’organisation. Voici quelques indicateurs utilisables :
- Indicateurs clés de performance (KPI) : établir des KPI pour votre programme de gestion des correctifs est le meilleur moyen d’en évaluer la réussite. Ils peuvent inclure des données historiques sur le délai moyen d’application d’un correctif et sur les vulnérabilités non corrigées.
- Taux de conformité des correctifs : cet indicateur mesure dans quelle mesure une organisation respecte ses propres politiques et exigences de gestion des correctifs. Il peut aider à repérer les domaines où le processus de correction peut être amélioré.
- Délai d’application des correctifs : cet indicateur important mesure le temps moyen nécessaire pour appliquer un correctif après sa publication. Un délai plus court indique généralement un processus de gestion des correctifs plus efficace.
- Couverture de la solution de gestion des correctifs : cet indicateur mesure la proportion des appareils de l’organisation couverts par les solutions actuelles de gestion des correctifs.
- Indicateurs d’efficacité : ces indicateurs couvrent les données relatives à la conformité des correctifs, aux échecs d’installation et à d’autres éléments similaires.
8 avantages des politiques de gestion des correctifs
Malgré le travail initial nécessaire, l’élaboration d’une politique complète de gestion des correctifs peut apporter de nombreux avantages à votre organisation : meilleure documentation et responsabilisation, amélioration des performances des systèmes et, bien sûr, renforcement de la sécurité.
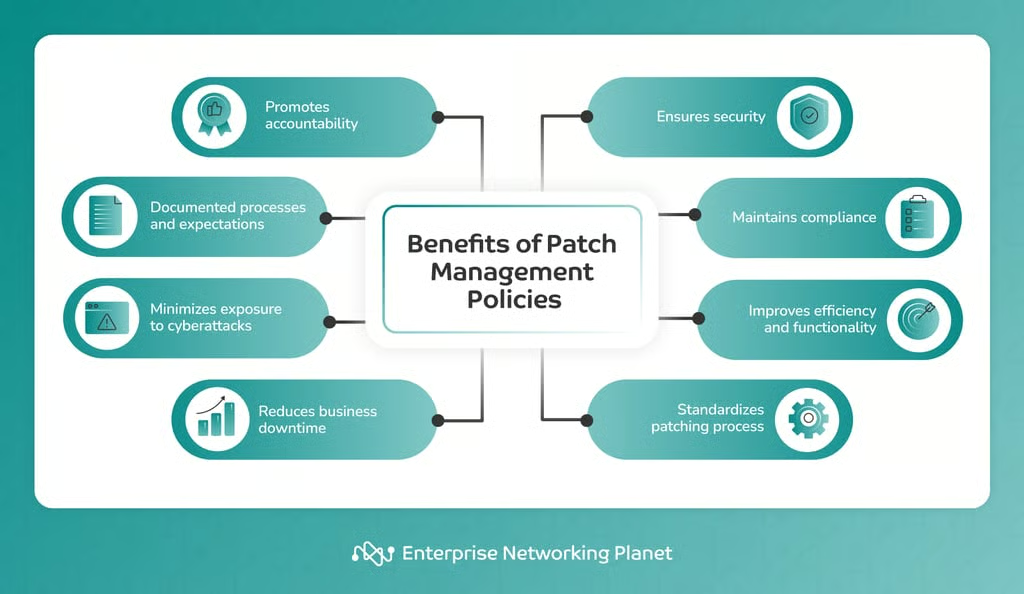
- Favorise la responsabilisation : une politique de gestion des correctifs définit clairement les rôles et responsabilités de chaque membre de l’équipe concerné par le processus de correction. Elle favorise la responsabilisation et garantit que chacun connaît son rôle dans la préservation de la sécurité de l’organisation.
- Processus et attentes documentés : une politique de gestion des correctifs bien documentée fournit des directives sur la manière de gérer les correctifs. Les nouveaux employés comme ceux déjà en poste peuvent facilement comprendre ce qui est attendu d’eux, ce qui favorise la cohérence du processus de correction.
- Réduit l’exposition aux cyberattaques : une bonne politique de gestion des correctifs réduit la vulnérabilité de votre organisation aux cyberattaques. En mettant tous les systèmes à jour avec les derniers correctifs de sécurité, elle diminue les risques de compromission.
- Réduit les temps d’arrêt de l’activité : une bonne politique de gestion des correctifs peut également contribuer à réduire les temps d’arrêt causés par de mauvaises pratiques de correction. En définissant les procédures de test et de déploiement, elle favorise une application correcte et efficace des correctifs, réduisant ainsi la probabilité d’interruption des systèmes.
- Renforce la sécurité : une politique de gestion des correctifs bien établie peut renforcer la sécurité globale d’une organisation en corrigeant rapidement les vulnérabilités de sécurité. En appliquant rapidement les correctifs, elle traite les vulnérabilités connues des logiciels dont des attaquants pourraient tirer parti. Elle réduit ainsi le risque d’accès non autorisé aux systèmes et aux données de l’entreprise.
- Maintient la conformité : de nombreuses réglementations sectorielles exigent des entreprises qu’elles mettent en place certaines mesures de sécurité, notamment l’application régulière de correctifs aux systèmes. Une politique complète de gestion des correctifs peut donc aider une organisation à rester conforme à ces réglementations.
- Améliore l’efficacité et les fonctionnalités : les politiques de gestion des correctifs peuvent également améliorer les performances et l’efficacité des systèmes, car les correctifs comprennent souvent des améliorations des fonctionnalités mêmes d’un système.
- Standardise le processus de correction : une politique de gestion des correctifs bien définie standardise le processus de correction dans toute l’organisation. Ainsi, tous les techniciens suivent les mêmes procédures lors de l’application des correctifs, ce qui produit des résultats plus cohérents et facilite le dépannage.
En résumé : renforcez la sécurité grâce à une politique efficace de gestion des correctifs
Une politique de gestion des correctifs bien structurée aide les organisations à traiter les vulnérabilités, à renforcer leur sécurité et à maintenir la stabilité de leurs opérations. Elle contribue également au respect des normes sectorielles et des exigences réglementaires, inspire confiance aux parties prenantes et offre une capacité d’adaptation à l’évolution des environnements de sécurité.
Lors de la création de votre politique de gestion des correctifs, de nombreux éléments sont à prendre en compte, notamment la compréhension des résultats des mises à jour, l’établissement de protocoles clairs, l’activation des mises à jour automatiques, la création d’une stratégie d’entreprise et la mesure de la réussite de la politique. Le respect des bonnes pratiques lors de sa conception renforcera son efficacité.
Pour commencer, vous pouvez créer la vôtre ou utiliser gratuitement notre modèle de politique de gestion des correctifs. Pensez également à consulter notre liste des meilleurs logiciels de gestion des correctifs.