


Netzwerksicherheitslösungen umfassen Softwaretools, die Computernetzwerke vor unbefugtem Zugriff, Cyberangriffen und Datenschutzverletzungen schützen. Diese Lösungen sichern vertrauliche Informationen, wahren die Datenintegrität und gewährleisten die private Kommunikation innerhalb einer Organisation.
Im Folgenden finden Sie unsere Auswahl der besten Netzwerk-Sicherheitssoftwares:
- BitDefender GravityZone: Bester Preis und am besten für Websicherheit geeignet (Mehr erfahren)
- ESET Protect Platform: Am besten für den Schutz vor Netzwerkangriffen geeignet (Mehr erfahren)
- TitanHQ: Am besten für E-Mail- und DNS-Sicherheit geeignet (Mehr erfahren)
- Malwarebytes: Am besten für die Erkennung und Entfernung von Malware geeignet (Mehr erfahren)
- Kaspersky: Am besten für den Endpunktschutz geeignet (Mehr erfahren)
- Avast Business: Am besten für wachsende Unternehmen geeignet (Mehr erfahren)
- Sophos: Am besten für den Schutz vor Ransomware geeignet (Mehr erfahren)
- Trend Micro: Am besten für Bedrohungserkennung und Schwachstelleninformationen geeignet (Mehr erfahren)
- SolarWinds: Am besten für Managed Service Provider (MSPs) geeignet (Mehr erfahren)
- Perimeter 81: Am besten für cloudbasierte Netzwerke geeignet (Mehr erfahren)
- Vergleich der führenden Netzwerk-Sicherheitssoftwares
- BitDefender GravityZone
- ESET PROTECT Platform
- TitanHQ
- Malwarebytes
- Kaspersky
- Avast Business
- Sophos
- Trend Micro
- SolarWinds
- Perimeter 81
- Wichtige Funktionen von Netzwerksicherheitssoftware
- Wie wir Netzwerksicherheitssoftware bewertet haben
- Häufig gestellte Fragen (FAQs)
- Fazit: Die beste Netzwerksicherheitslösung für Ihr Unternehmen auswählen
Vergleich der führenden Netzwerk-Sicherheitssoftwares
Die folgende Tabelle gibt einen Überblick darüber, welche Funktionen die einzelnen Netzwerk-Sicherheitssoftwares über Firewall-, Web- und Malware-Schutz hinaus bieten. Sie enthält Angaben zu Netzwerküberwachung und Transparenz, integriertem Schutz vor Datenverlust (DLP), Ressourcenverbrauch und Auswirkungen auf die Geschwindigkeit:
| Netzwerk-Sicherheitssoftware | Netzwerküberwachung und Transparenz | Integrierter Schutz vor Datenverlust | Ressourcenverbrauch | Auswirkungen auf die Geschwindigkeit | Einstiegspreis |
|---|---|---|---|---|---|
| BitDefender GravityZone | Umfassend | Ja | Hoher Ressourcenverbrauch | Gering | 20,99 US-Dollar/Jahr pro Gerät |
| ESET Protect Platform | Umfassend | Nein | Geringer Ressourcenverbrauch | Moderat | Vertrieb kontaktieren |
| TitanHQ | Gut | Ja | Minimaler Ressourcenverbrauch | Gering | Vertrieb kontaktieren |
| Malwarebytes | Umfassend | Nein | Hoher Ressourcenverbrauch | Moderat | 69 US-Dollar/Jahr pro Endpunkt |
| Kaspersky | Umfassend | Ja | Hoher Ressourcenverbrauch | Moderat | 202,50 US-Dollar/Jahr für 5 Benutzer (40,50 US-Dollar/Benutzer) |
| Avast Business | Erweitert | Nein | Hoher Ressourcenverbrauch | Moderat | 29,67 US-Dollar/Jahr pro Gerät |
| Sophos | Umfassend | Ja | Hoher Ressourcenverbrauch | Moderat | Vertrieb kontaktieren |
| Trend Micro | Umfassend | Ja | Hoher Ressourcenverbrauch | Moderat | Siehe Kostenrechner |
| SolarWinds | Umfassend | Ja | Hoher Ressourcenverbrauch | Moderat | Vertrieb kontaktieren; unbefristete Lizenz verfügbar |
| Perimeter 81 | Gut | Nein | Minimaler Ressourcenverbrauch | Moderat | 8 US-Dollar/Monat pro Benutzer (96 US-Dollar/Jahr) |
BitDefender GravityZone
Bester Preis und am besten für Websicherheit geeignet
Gesamtbewertung: 4,25/5
- Kosten: 4,5/5
- Kernfunktionen: 4,5/5
- Leistung und Zuverlässigkeit: 3/5
- Integrationen: 5/5
- Kundensupport: 3,5/5
- Benutzerfreundlichkeit: 3,25/5
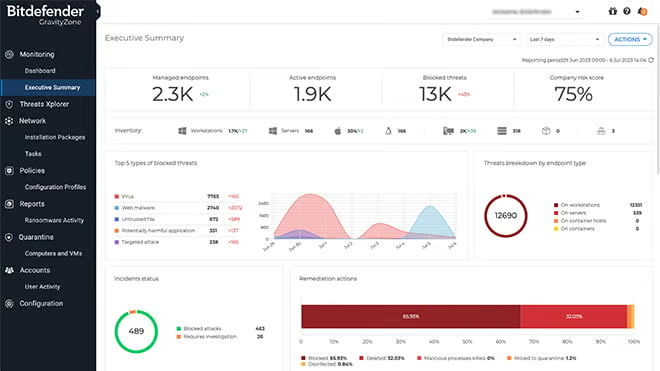
GravityZone von BitDefender ist eine umfassende Cybersicherheitsplattform, die Sie lokal bereitstellen oder von BitDefender hosten lassen können. Sie können sich auch für eine Kombination aus beidem entscheiden. Die Plattform bietet Risikobewertung und -minderung, damit Unternehmen Cybersicherheitsrisiken besser verstehen. Sie umfasst Extended Detection and Response (XDR), um eine verbesserte Bedrohungserkennung und Transparenz zu ermöglichen.
GravityZone reagiert automatisch auf Sicherheitsvorfälle und unterstützt Sie bei der schnellen Eindämmung von Angriffen. Darüber hinaus umfasst die Plattform fortschrittliche Funktionen wie Härtung und Risikoanalysen, Schutz vor Ransomware, Anwendungskontrolle, Exploit-Schutz, Schutz vor dateilosen Angriffen und maschinelles Lernen (ML) zur Erkennung komplexer Bedrohungen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Integrierte Risikoanalysen, die Endpunkte kontinuierlich scannen. | Eingeschränkte Unterstützung für macOS-Systeme. |
| Anomalieerkennung und Exploit-Schutz blockieren Bedrohungen bereits in einer früheren Phase der Angriffskette. | Die Administratorkonsole ist nicht benutzerfreundlich. |
| Identifiziert Benutzerverhalten, das ein Sicherheitsrisiko darstellt. | Kein integriertes Security Information and Event Management (SIEM). |
Preise
BitDefender bietet verschiedene Preisoptionen für kleine Unternehmen und mittlere bis große Unternehmen sowie für MSPs:
Kleine Unternehmen
- GravityZone Business Security Premium: 286,99 US-Dollar pro Jahr für 5 Geräte, einschließlich 2 Servern und 8 Postfächern
- GravityZone Business Security: 129,49 US-Dollar pro Jahr für 5 Geräte, einschließlich 2 Servern
- Small Business Security: 20,99 US-Dollar pro Jahr für 1 Gerät, einschließlich 1 Server
Mittlere und große Unternehmen
- GravityZone Business Security Enterprise
- GravityZone Business Security Premium
- GravityZone à la carte
Wenden Sie sich an das Vertriebsteam für weitere Informationen.
Funktionen
- Bietet Einblicke in Cybersicherheitsrisiken im Zusammenhang mit der Endpunktkonfiguration und den Aktionen der Benutzer.
- Nutzt XDR zum Schutz von Endpunkten sowie für eine verbesserte Bedrohungserkennung und Transparenz.
- Automatische und geführte Reaktionen auf Sicherheitsvorfälle zur schnellen Eindämmung von Angriffen.
- Verringert die Angriffsfläche durch Härtung und Risikoanalysen.
- Automatische Sicherung von Zieldateien.
- Verhindert Malware- und Zero-Day-Angriffe.
- Anti-Exploit-Technologie.
- Präventive ML-Technologie, die speziell dafür entwickelt wurde, komplexe Bedrohungen und Cybersicherheitsangriffe während der Ausführung zu erkennen.
- Bietet eine schnelle Priorisierung von Warnungen und unterstützt die Untersuchung von Vorfällen mithilfe der Angriffschronik und der Sandbox-Ausgabe.
- Analysen menschlicher Risiken und Endpunktrisiken decken Konfigurationsrisiken auf, priorisieren sie und aktivieren automatisch Härtungsmaßnahmen zu deren Behebung.
ESET PROTECT Platform
Am besten für den Schutz vor Netzwerkangriffen geeignet
Gesamtbewertung: 4,25/5
- Kosten: 2,5/5
- Kernfunktionen: 4,25/5
- Leistung und Zuverlässigkeit: 4,25/5
- Integrationen: 5/5
- Kundensupport: 4,5/5
- Benutzerfreundlichkeit: 5/5
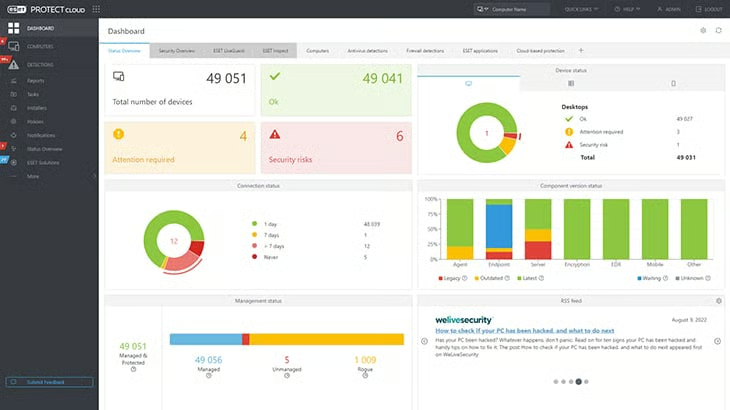
ESET PROTECT Platform bietet Echtzeittransparenz für lokale und externe Endpunkte sowie umfassende Berichtsfunktionen. Sie umfasst zahlreiche Funktionen wie Ransomware-Schutz, die Erkennung von Zero-Day-Bedrohungen, Botnet-Schutz und automatische Updates.
Die Plattform bietet außerdem Zugriffskontrollen und Berechtigungen, Aktivitätsüberwachung und -verfolgung, Warnungen und Benachrichtigungen, Anomalie- und Malware-Erkennung sowie Anti-Spam-Funktionen.
Die Lösungen von ESET sind auf einen geringen Ressourcenverbrauch ausgelegt und beeinträchtigen die Systemleistung nur minimal, wodurch sie sich für verschiedene IT-Umgebungen eignen. Mit der ESET PROTECT Platform können Unternehmen ihre Netzwerke und Daten schützen, die Geschäftskontinuität sicherstellen und Vorschriften einhalten.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Erweiterte rollenbasierte Zugriffskontrolle (RBAC). | Keine transparenten Preise. |
| Botnet-Schutz. | Kein SIEM. |
| Erkennt und neutralisiert Zero-Day-Bedrohungen. | Keine integrierte Funktion zur Verhinderung von Datenverlust (DLP). |
Preise
ESET veröffentlicht keine Preise für seine Lösungen. Wenden Sie sich an das Vertriebsteam für Preisinformationen.
Funktionen
- Untersucht eingehende Pakete und blockiert Versuche, auf Netzwerkebene in den Computer einzudringen.
- Bietet automatische Updates für jeden Endpunkt.
- Erweiterter Schutz für Daten, die über alle allgemeinen Server, Netzwerkdateispeicher und Mehrzweckserver übertragen werden.
- Schützt vor dem Eindringen von Botnet-Malware und verhindert Spam sowie von Endpunkten aus gestartete Netzwerkangriffe.
- Bietet Zugriffskontrollen und Berechtigungen.
- Aktivitätsdashboard mit einem schnellen Überblick über den Sicherheitsstatus des Netzwerks.
- Überwacht die Netzwerkaktivität anhand einer Ereignisaufzeichnung.
- Erkennung von Zero-Day-Bedrohungen.
- Warnungen/Benachrichtigungen.
- Anomalie- und Malware-Erkennung.
- Anti-Spam-Funktionen.
TitanHQ
Am besten für DNS- und E-Mail-Sicherheit geeignet
Gesamtbewertung: 3,5/5
- Kosten: 1,75/5
- Kernfunktionen: 2,5/5
- Leistung und Zuverlässigkeit: 5/5
- Integrationen: 5/5
- Kundensupport: 3,25/5
- Benutzerfreundlichkeit: 5/5
TitanHQ bietet eine umfassende Suite von Cybersicherheitslösungen mit Schwerpunkt auf Netzwerksicherheit, insbesondere auf dem Schutz von E-Mails und dem Web. Die Produkte SpamTitan, WebTitan, SafeTitan, EncryptTitan und ArcTitan liefern zusammen eine integrierte Lösung.
- SpamTitan ist ein fortschrittliches Tool zum Schutz vor Spam, das Spam, Viren, Malware und Ransomware blockiert. Es nutzt ML und Heuristiken, um sich gegen sich wandelnde Bedrohungen zu schützen.
- WebTitan ist ein DNS-Sicherheits- und Inhaltsfiltertool, das proaktiven Schutz vor bösartigen Webbedrohungen und Angriffen bietet. Außerdem stellt es die Einhaltung unternehmensinterner Richtlinien zur Webnutzung sicher, indem es den Zugriff auf bestimmte Kategorien von Websites blockiert.
- SafeTitan ist ein Tool für Security Awareness Training (SAT), das durch kontextbezogene Schulungen in Echtzeit den Schutz auf der menschlichen Ebene stärkt.
- EncryptTitan ist ein voll ausgestattetes Verschlüsselungssystem für MSPs und Unternehmen, das den sicheren Informationsaustausch per E-Mail ermöglicht.
- ArcTitan ist ein cloudbasiertes Tool zur E-Mail-Archivierung, das Kosten und Komplexität der E-Mail-Archivierung sowie der Bearbeitung von E-Discovery-Anfragen reduziert. Außerdem verbessert es die Such- und Speicherfunktionen für Office-365-E-Mails.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Verwendet fortschrittliche Techniken zur Bedrohungserkennung wie Bayes'sches automatisches Lernen und Heuristiken, um sich gegen sich wandelnde Bedrohungen zu schützen. | Keine transparenten Preise. |
| Ressourcenschonend. | Keine dedizierten Funktionen für Schwachstellen-Scanning und Patch-Management. |
| Verwendet KI-gestützten Schutz vor aktiven und neu auftretenden Phishing-URLs, einschließlich Zero-Minute-Bedrohungen. | Kein integriertes EDR oder XDR. |
Preise
TitanHQ veröffentlicht auf seiner Website keine direkten Preise, gibt jedoch an, dass sein Preismodell auf einem Ansatz pro Benutzer basiert. Außerdem werden monatliche Preisoptionen angeboten, um spezifischen Anforderungen und Budgets gerecht zu werden.
Wenden Sie sich an das Vertriebsteam für vollständige Preisinformationen.
Funktionen
- Mehrschichtige Cybersicherheit gegen dreifache Bedrohungen.
- Schutz vor Spam und Webbedrohungen mit cloudbasierter E-Mail-Archivierung.
- Blockiert Spam, Viren, Malware und Ransomware.
- E-Mail-Spamfilterung.
- Der fortschrittliche Bedrohungsschutz nutzt Bayes'sches automatisches Lernen und Heuristiken, um sich gegen sich wandelnde Bedrohungen zu schützen.
- Security Awareness Training (SAT).
- Unbegrenzte Phishing-Simulationen.
- DNS-Sicherheit und Inhaltsfilterung.
- Proaktiver Schutz vor bösartigen Webbedrohungen und Angriffen.
- Verhinderung von Datenverlust sowie Einhaltung gesetzlicher und regulatorischer Vorgaben.
- Verbessert die Such- und Speicherfunktionen für Office-365-E-Mails.
- Voll ausgestattetes Verschlüsselungssystem.
- Sicherer Informationsaustausch per E-Mail.
Malwarebytes
Am besten für die Erkennung und Entfernung von Malware geeignet
Gesamtbewertung: 3,5/5
- Kosten: 3/5
- Kernfunktionen: 3,25/5
- Leistung und Zuverlässigkeit: 2,5/5
- Integrationen: 5/5
- Kundensupport: 2,75/5
- Benutzerfreundlichkeit: 4,25/5
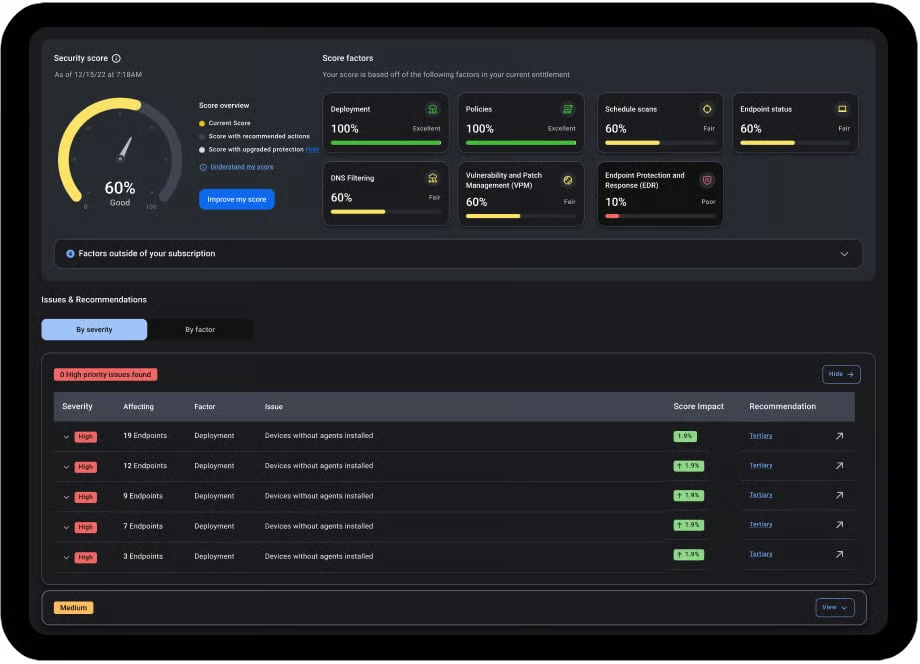
Malwarebytes bietet einen einzigen Agenten mit einfacher Verwaltung. Er umfasst Erkennung und Reaktion an Endpunkten (EDR), die einzigartiges ML zur Anomalieerkennung nutzt, um bekannte und unbekannte Bedrohungen auf Windows-, Mac- und Linux-Plattformen zu erkennen. Darüber hinaus bietet die Lösung Managed Detection and Response (MDR), um verborgene Bedrohungen anhand verdächtiger Aktivitäten und früherer IOCs aufzuspüren und so Verweildauer und potenzielle Auswirkungen verborgener Bedrohungen zu reduzieren.
Darüber hinaus bietet Malwarebytes DNS-Filterung, die den Zugriff auf bekannte verdächtige Webdomains blockiert, sowie einen gründlichen Virenscan, der Bedrohungen findet, die andere Software übersieht.
Die Netzwerkisolierung der Lösung schränkt Geräteinteraktionen ein, verhindert unbefugten Zugriff durch potenzielle Angreifer und hindert Malware daran, ausgehende Verbindungen herzustellen. Malwarebytes bietet außerdem eine zentrale Verwaltung, flexible Push-Installationsoptionen und Asset-Management, um Lösungen bereitzustellen sowie Endpunkte zu erfassen, zu verwalten und zu überwachen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Echtzeitschutz. | Kann Konflikte mit anderer Antivirensoftware verursachen. |
| Einfache und benutzerfreundliche Oberfläche. | Kein Schutz vor Datenschutzverletzungen. |
| Die Funktion Browser Guard blockiert Werbung, Betrugsversuche und Tracker. | Kein integriertes SIEM. |
| Verwendet einzigartiges maschinelles Lernen zur Anomalieerkennung, um bekannte und unbekannte Bedrohungen auf verschiedenen Plattformen zu erkennen. |
Preise
Malwarebytes bietet Preismodelle pro Gerät an:
- Core
- Advanced
- Elite
- Ultimate
Die Preise beginnen bei 69 US-Dollar pro Endpunkt und Jahr für mindestens 3 Geräte. Wenden Sie sich an die Vertriebsabteilung von Malwarebytes, um mehr zu erfahren.
Funktionen
- Integrierter Schutz durch einen benutzerfreundlichen Einzelagenten.
- EDR mit einzigartigem ML zur Anomalieerkennung.
- MDR-Dienste.
- DNS-Filterung mit anpassbaren Regeln und konfigurierbaren Benachrichtigungen.
- Gründlicher Virenscan.
- Virtuelles privates Netzwerk (VPN) für sicheres und privates Surfen im Internet.
- Push-Installationsoptionen und Asset-Management zum Schutz von Endpunkten.
- Blockiert Werbung, Betrugsversuche und Tracker.
- Schützt vor Clickbait und potenziell unerwünschten Programmen (PUPs).
Kaspersky
Am besten für den Endpunktschutz geeignet
Gesamtbewertung: 3,75/5
- Kosten: 3,75/5
- Kernfunktionen: 4,5/5
- Leistung und Zuverlässigkeit: 2,5/5
- Integrationen: 3,25/5
- Kundensupport: 3,75/5
- Benutzerfreundlichkeit: 5/5
Die Netzwerksicherheitslösungen von Kaspersky verringern durch die Härtung von Endpunkten die Angriffsfläche und steigern mit cloudbasierten Kontrollen die Produktivität. Die Lösung Endpoint Security for Business zeichnet sich durch spezielle Funktionen zum Schutz vor dateilosen Bedrohungen aus.
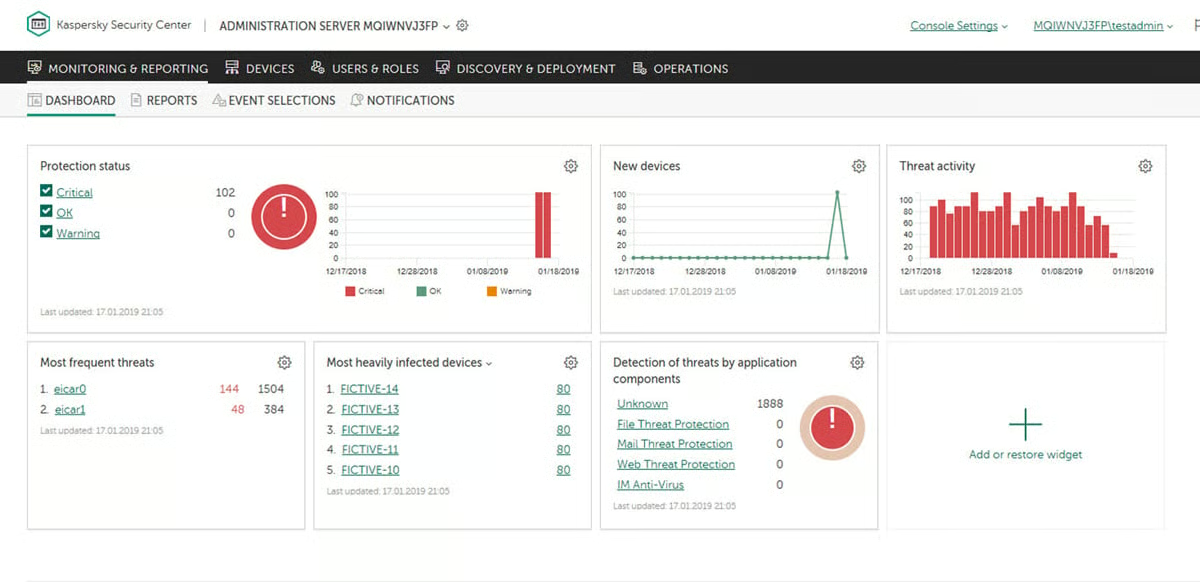
Die Plattform vereinfacht das Sicherheitsmanagement mit einer einheitlichen Konsole. Darüber hinaus gewährleisten ihre agilen Schutztechnologien und der auf ML-Technologie und Bedrohungsdaten basierende mehrschichtige Schutz eine effektive Absicherung. Kaspersky ermöglicht außerdem eine unkomplizierte Migration von Endpoint-Schutzlösungen anderer Anbieter und sorgt so für einen reibungslosen Übergang.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Schnelle Bereitstellung auf jeder Plattform oder Infrastruktur. | Verlangsamt die Netzwerkleistung. |
| Bedrohungsdaten in Echtzeit von 80 Millionen globalen Sensoren. | Ressourcenintensiv. |
| VPN mit umfassender Betriebssystemunterstützung und zahlreichen Serverstandorten. | Begrenzte Preisinformationen. |
| Robuste Passwortrichtlinien. | Kein integriertes SIEM. |
Preise
Kaspersky bietet unterschiedliche Preispläne für kleine und große Unternehmen.
Die Preise für kleine Unternehmen beginnen bei 202,50 US-Dollar (pro Jahr für 5 Benutzer).
Kaspersky veröffentlicht keine Preise für Enterprise-Tarife – wenden Sie sich an die Vertriebsabteilung für weitere Informationen.
Funktionen
- Mehrschichtiger Bedrohungsschutz der nächsten Generation, etwa durch Anwendungs-, Web- und Gerätekontrollen.
- Schwachstellen- und Patch-Management.
- Datenverschlüsselung.
- Robuste Passwortrichtlinien.
- Echtzeitschutz vor Onlinebedrohungen, Überwachung verdächtiger Dateien und Programme sowie Erkennung und Abwehr von Angriffen.
- Mehrstufiger adaptiver Endpunktschutz, automatisierte Bedrohungsabwehr und Systemhärtung für gemischte Umgebungen.
- Schutz von Computern vor Netzwerk- und Phishing-Angriffen.
- Einheitliche Konsole für ein vereinfachtes Sicherheitsmanagement.
- Verhaltenserkennung nach der Ausführung und ML-Technologien.
- Unkomplizierte Migration von Endpoint-Schutzlösungen anderer Anbieter.
- VPN und Firewall.
- Web- und Gerätekontrolle.
- Asset-Management.
- Systemisolierung.
- Malware-Erkennung.
- Vorfallberichte.
Avast Business
Am besten für wachsende Unternehmen geeignet
Gesamtbewertung: 3,75/5
- Kosten: 3,75/5
- Kernfunktionen: 3,75/5
- Leistung und Zuverlässigkeit: 2,5/5
- Integrationen: 5/5
- Kundensupport: 3,25/5
- Benutzerfreundlichkeit: 3,25/5
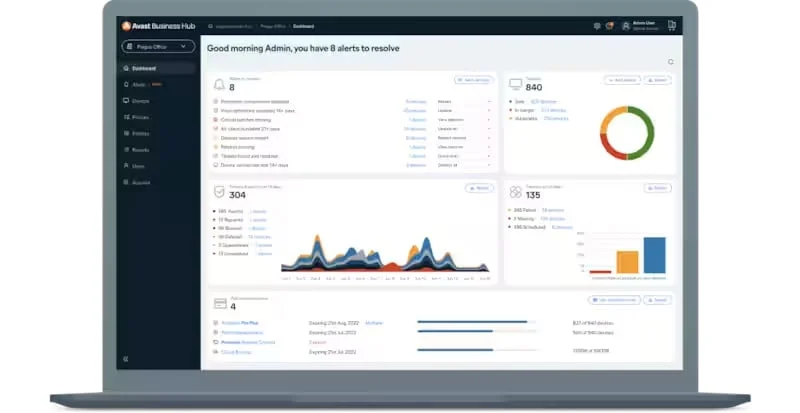
Avast Business optimiert die Netzwerksicherheit, indem alle Dienste aus der Cloud bereitgestellt werden. Dieser Ansatz senkt Kosten, etwa für WANs, und macht den Umgang mit Netzwerkgeräten überflüssig.
Die Lösung führt eine vollständige Inline-Überprüfung des SSL- und Internetverkehrs über alle Ports und Protokolle hinweg durch und aktualisiert globale Bedrohungsdaten in Echtzeit. Außerdem umfasst sie Geräte- und Richtlinienverwaltung, zentralisierte Warnungen und Benachrichtigungen, Echtzeitbefehle, Netzwerkerkennung und die Remote-Bereitstellung.
Avast bietet Anti-Malware- und Virenschutz, um Geräte und Daten vor Cyberangriffen zu schützen. Die Lösung schützt Unternehmen vor Viren, Ransomware, Spyware, Zero-Day-Bedrohungen und Schwachstellen in WLAN-Netzwerken.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Schützt E-Mail- und Webaktivitäten. | Zeitaufwendiger Installationsprozess. |
| Anti-Spam-Funktion. | Ressourcenintensiv. |
| Überwacht Bedrohungen netzwerkweit auf allen verbundenen Endpunkten. | Begrenzte Preisinformationen. |
| Überwachung des App-Verhaltens. | Kein integriertes SIEM. |
Preise
Avast bietet drei Preispläne für kleine Unternehmen an:
- Essential Business Security: 29,67 US-Dollar pro Gerät und Jahr
- Premium Business Security: 37,40 US-Dollar pro Gerät und Jahr
- Ultimate Business Security: 45,42 US-Dollar pro Gerät und Jahr
Diese Pläne umfassen bis zu 100 Geräte. Organisationen mit mehr als 100 Geräten wenden sich an das Vertriebsteam von Avast Business.
Funktionen
- Vollständige SSL-Überprüfung über alle Ports und Protokolle hinweg.
- Vollständige Inline-Überprüfung des SSL- und Internetverkehrs.
- Aktualisiert globale Bedrohungsdaten in Echtzeit.
- Integrierte Geräte- und Richtlinienverwaltung.
- Tools für Fernzugriff und Support.
- Anti-Malware und Virenschutz.
- Schützt vor Ransomware, Spyware, Zero-Day-Bedrohungen und Schwachstellen in WLAN-Netzwerken.
- Sicheres Internet-Gateway.
- CyberCapture blockiert unbekannte Dateien und neue Bedrohungen.
- Überwachung des App-Verhaltens.
- Schutz für E-Mail- und Webaktivitäten.
- Sicherheitsbrowser-Erweiterung.
- Anti-Spam.
- Sandbox zum sicheren Ausführen nicht vertrauenswürdiger oder unbekannter Apps.
Sophos
Am besten für den Schutz vor Ransomware geeignet
Gesamtbewertung: 4/5
- Kosten: 2,5/5
- Kernfunktionen: 4,5/5
- Leistung und Zuverlässigkeit: 2,5/5
- Integrationen: 5/5
- Kundensupport: 4,5/5
- Benutzerfreundlichkeit: 5/5
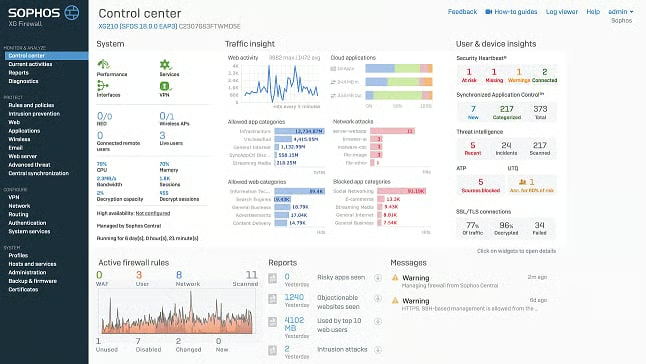
Sophos bietet eine Reihe von Netzwerksicherheitstools, um Unternehmen vor verschiedenen Cyberbedrohungen zu schützen. Zu den Lösungen gehören Sophos Firewall Security zur Netzwerkabwehr und Sophos Wireless für cloudverwaltete WLANs. Die Plattform bietet außerdem Zero Trust Network Access (ZTNA) für eine bessere Segmentierung, Sicherheit und Transparenz.
Für Unternehmen, die ihre Workflows für Netzwerksicherheit und -verwaltung automatisieren möchten, stehen Sophos Central APIs zur Verfügung. Darüber hinaus können Unternehmen mit Sophos’ Extended Detection and Response (XDR) Bedrohungen über mehrere Sicherheitsdienste hinweg identifizieren und darauf reagieren.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Aktive Maßnahmen zur Abwehr von Angreifern und ZTNA. | Kein SIEM. |
| Integrierte Anti-Ransomware-Technologie, Deep Learning und Exploit-Prävention. | Keine transparente Preisgestaltung. |
| Gemeinsame Bedrohungsdaten zwischen Endpunkten und Netzwerk. | Eingeschränkte Funktionen des Endpoint-Agenten in macOS-Umgebungen. |
Preise
Sophos veröffentlicht für keine seiner Lösungen Preisinformationen. Wenden Sie sich an das Vertriebsteam für vollständige Preisinformationen.
Funktionen
- Firewall der nächsten Generation.
- Cloudverwaltetes WLAN mit leistungsstarker Skalierbarkeit, synchronisierter Erkennung von Sicherheitbedrohungen und Netzwerkzugriffskontrolle.
- Cloudverwaltete Netzwerkzugriffsschicht-Switches zum Verbinden, Versorgen und Steuern des Gerätezugriffs am LAN-Rand.
- Verbesserte Segmentierung, Sicherheit und Transparenz gegenüber herkömmlichen VPNs für den Fernzugriff.
- Sichere SD-WAN-VPN-Konnektivität mit Zero-Touch-Bereitstellung.
- Deep Packet Inspection (DPI).
- TLS-1.3-Überprüfung.
- Schutz vor Zero-Day-Bedrohungen und durch maschinelles Lernen.
- Webschutz.
- Zwei-Faktor-Authentifizierung (2FA).
Trend Micro
Am besten für die Erkennung von Bedrohungen und Schwachstelleninformationen geeignet
Gesamtbewertung: 4/5
- Kosten: 2,5/5
- Kernfunktionen: 4,5/5
- Leistung und Zuverlässigkeit: 3/5
- Integrationen: 5/5
- Kundensupport: 3,75/5
- Benutzerfreundlichkeit: 4,25/5
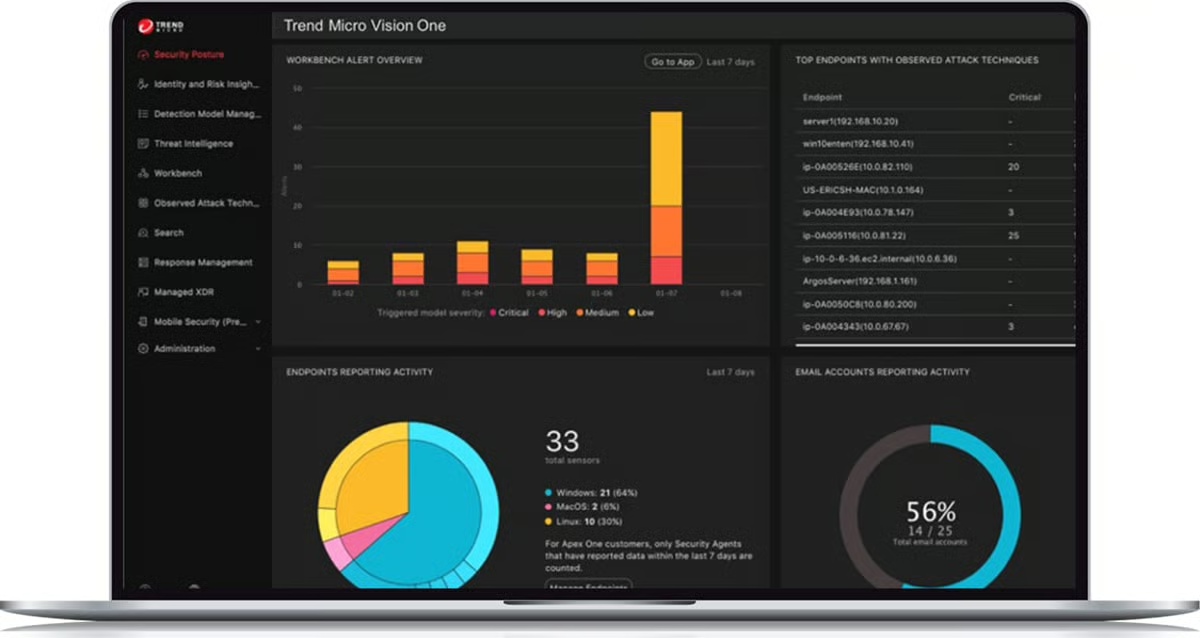
Trend Micro bietet Lösungen für den effektiven Schutz der gesamten IT-Umgebung, einschließlich Benutzern, Geräten, Anwendungen und Netzwerken. Zu diesen Lösungen gehören verschiedene Funktionen wie Hardware für datenintensive Rechenzentren, virtuelle Appliances für Zweigstellen und SaaS-basierte Lösungen, die sich nahtlos in AWS und Azure integrieren lassen, um Cloud-Abläufe zu optimieren. Darüber hinaus bieten sie Erkennungs- und Reaktionsfunktionen über mehrere Sicherheitsebenen hinweg.
Was die Netzwerksicherheitslösungen von Trend Micro auszeichnet, ist ihre Anpassungsfähigkeit. So bieten sie beispielsweise Secure Access Service Edge (SASE)-Funktionen für Echtzeit-Risikobewertungen der Verbindungen zwischen Benutzern, Geräten und Anwendungen. Diese Funktion ist besonders nützlich, um Risiken zu minimieren und eine sichere Netzwerkumgebung aufrechtzuerhalten.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Bietet Funktionen zum Zurücksetzen von Ransomware-Angriffen. | Bei den Tests trat eine erhebliche Zahl falsch positiver Ergebnisse auf. |
| Native SASE-Funktionen. | Keine transparente Preisgestaltung. |
| Die Funktion Deep Discovery Inspector bietet durch die Überwachung aller Netzwerkports und von mehr als 105 verschiedenen Protokollen einen Rundumblick. | Kein SIEM. |
| Laufzeitschutz für virtuelle, physische, Cloud- und Container-Workloads. |
Preise
Trend Micro veröffentlicht auf seiner Website keine Preisinformationen, bietet jedoch einen praktischen, wenn auch äußerst komplexen Kostenrechner für Schätzungen. Für weitere Informationen können Sie sich an das Vertriebsteam wenden.
Funktionen
- Schützt vor bekannten, unbekannten und nicht offengelegten Netzwerkschwachstellen.
- Aktiviert automatisch Bedrohungsdaten.
- Laufzeitschutz für virtuelle, physische, Cloud- und Container-Workloads.
- Sicherer Zero-Trust-Zugriff.
- XDR.
- Nutzt das Bug-Bounty-Programm Trend Micro (ZDI), um den Schutz vor Bedrohungen zu beschleunigen.
- Anpassbare Bereitstellungsoptionen.
- VPN.
- Zurücksetzen von Ransomware-Angriffen.
- Dateiverschlüsselung.
- Führt Scans im Dark Web durch.
- Endpunktsicherheit.
- Bietet einen Rundumblick.
- Integrierte SASE-Funktionen
SolarWinds
Am besten für Managed Service Provider (MSPs) geeignet
Gesamtbewertung: 3,5/5
- Kosten: 1,75/5
- Kernfunktionen: 3,5/5
- Leistung und Zuverlässigkeit: 2,25/5
- Integrationen: 5/5
- Kundensupport: 4,75/5
- Benutzerfreundlichkeit: 3,25/5
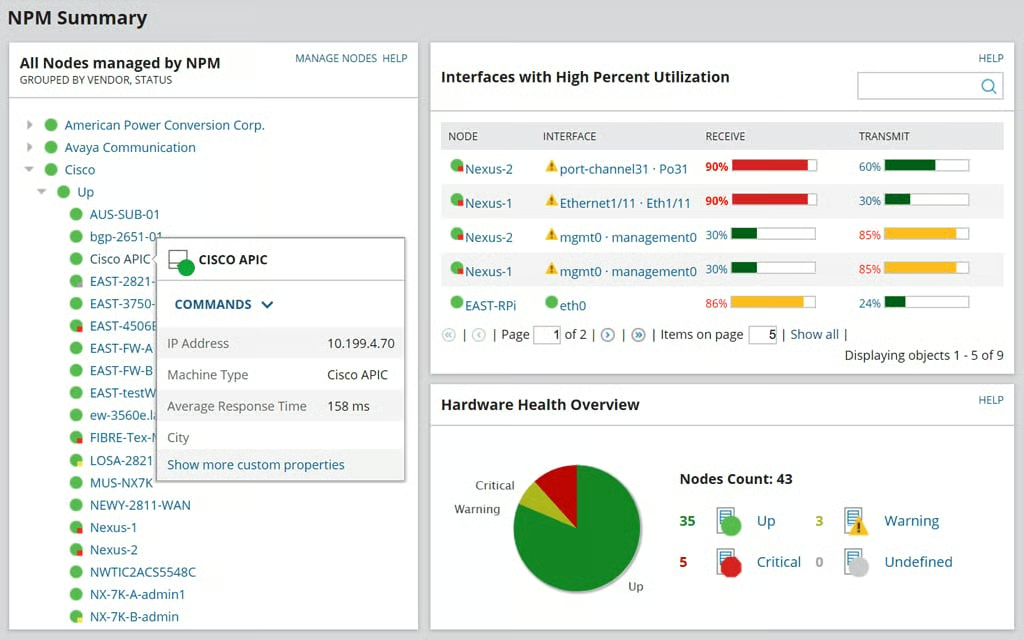
SolarWinds bietet eine umfangreiche Suite von Netzwerksicherheitstools, mit denen Unternehmen jeder Größe ihre Netzwerke vor Bedrohungen schützen können. Die Lösung überzeugt durch Echtzeittransparenz bei der Firewall-Sicherheit von Netzwerken, die Überwachung von Firewall-Änderungen und die Erstellung benutzerdefinierter Filter für bestimmte Firewall-Ereignisse. Außerdem bietet sie geplante Konfigurationssicherungen und ein Tool zum Vergleich von Konfigurationen, die für die Einhaltung von Compliance-Vorgaben und die Sicherstellung der Verfügbarkeit von Sicherungskopien erforderlich sind.
Die Funktionen von SolarWinds zur Überwachung der Netzwerkleistung und zur Verwaltung der Netzwerkkonfiguration helfen dabei, Probleme mit der Netzwerkleistung zu erkennen, zu diagnostizieren und zu beheben. Darüber hinaus verhindern die Funktionen zur Verwaltung von IP-Adressen und Switch-Ports IP-Konflikte und verfolgen Geräteverbindungen, wodurch die Netzwerksicherheit verbessert wird. SolarWinds eignet sich ideal für Managed Service Provider (MSPs), die skalierbare, zuverlässige und sichere Netzwerkverwaltungsdienste anbieten möchten.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Zentrale IP-Adressverwaltung. | Steile Lernkurve. |
| Netzwerkkonfigurationsverwaltung, die Netzwerkausfälle verhindert. | Upgrades sind zeitaufwendig. |
| Geplante Konfigurationssicherungen. | Keine transparente Preisgestaltung. |
| Native SIEM-Funktion. |
Preise
SolarWinds bietet Abonnements und dauerhafte Lizenzen an, zeigt jedoch keine Preisinformationen an. Wenden Sie sich an das Vertriebsteam , um mehr zu erfahren.
Funktionen
- Überwacht Firewall-Aktivitäten, um anomale Aktivitäten schnell zu erkennen.
- Ermöglicht Benutzern, benutzerdefinierte Filter zu erstellen, die bestimmte Firewall-Ereignisse hervorheben.
- Unterstützt geplante Konfigurationssicherungen.
- Mit dem Tool zum Vergleich von Konfigurationen können Benutzer Änderungen zwischen zwei verschiedenen Sicherungskopien erkennen.
- Funktionen für Inventarisierung und Auditing.
- Automatisiert die Netzwerkkonfigurationsverwaltung einschließlich Firmware-Upgrades.
- Umfassende Überwachung der Netzwerkleistung.
- Die Netzwerkkonfigurationsverwaltung verhindert Netzwerkausfälle und verbessert die Netzwerkleistung.
- Der IP Address Manager (IPAM) ermöglicht eine zentrale IP-Adressverwaltung, die IP-Konflikte verhindern kann.
- Der User Device Tracker (UDT) unterstützt die Verwaltung von Switch-Ports.
- Der VoIP and Network Quality Manager (VNQM) überwacht die Leistung von VoIP-Anrufen und protokolliert Qualitätsprobleme, um die Sicherheit und Zuverlässigkeit der VoIP-Kommunikation zu gewährleisten.
Perimeter 81
Am besten für cloudbasierte Netzwerke geeignet
Gesamtbewertung: 3,25/5
- Kosten: 1,25/5
- Kernfunktionen: 2,75/5
- Leistung und Zuverlässigkeit: 4,25/5
- Integrationen: 5/5
- Kundensupport: 3,25/5
- Benutzerfreundlichkeit: 4,25/5
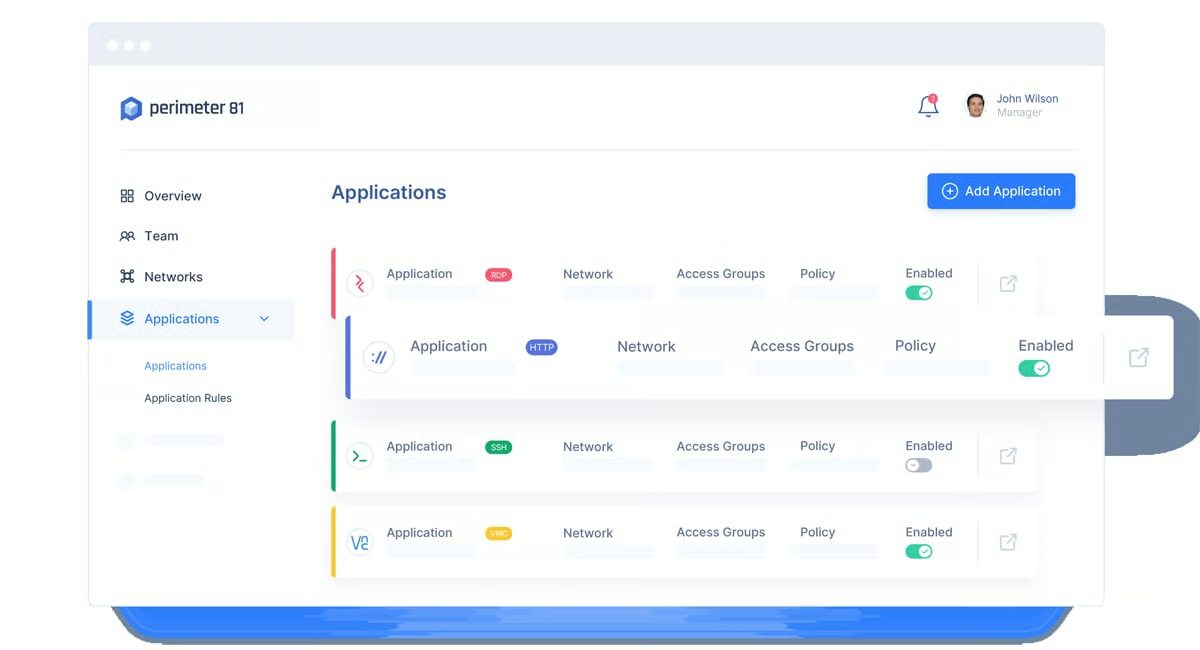
Perimeter 81 bietet cloudbasierte Netzwerksicherheitsdienste, die einen einheitlichen Zugriff auf Remote-Server ermöglichen, den Zugriff auf Infrastrukturressourcen steuern und sichere Verbindungen zwischen dem Internet, privaten Clouds und öffentlichen Cloud-Anbietern herstellen. Die Lösung vereint Netzwerk- und Anwendungssicherheitsfunktionen innerhalb des Cloud-Sicherheitsmodells und bietet so eine vollständige Abdeckung für Netzwerk- und Cloud-Anwendungen.
Diese Plattform ist auf die Anforderungen von Unternehmen jeder Größe ausgelegt – von kleinen Start-ups bis hin zu Großunternehmen. Zu den bemerkenswerten Funktionen gehört das ZTNA-Modell, das sicherstellt, dass nur autorisierte Benutzer auf Netzwerkressourcen zugreifen können. Mehrere fortschrittliche Funktionen ergänzen diese Fähigkeit, darunter Firewall as a Service (FWaaS), Secure Web Gateway (SWG) und Malware-Schutz.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Nutzt hochmoderne FWaaS-Technologie. | Keine kostenlose Testversion. |
| HIPAA-konformes VPN. | Kein SIEM. |
| Integriertes SASE. | Keine Schwachstellenprüfung und kein Patch-Management. |
| Verschlüsselung auf Bankniveau. |
Preise
Perimeter 81 bietet mehrere Preisoptionen an:
- Essentials: 8 US-Dollar pro Benutzer und Monat. Enthält grundlegende Funktionen.
- Premium: 12 US-Dollar pro Benutzer und Monat. Enthält erweiterte Funktionen.
- Premium Plus: 16 US-Dollar pro Benutzer und Monat. Enthält mehrschichtigen Schutz für größere Unternehmen.
- Enterprise: Für Unternehmen mit mehr als 50 Mitarbeitern. Die Preise für diesen Tarif erhalten Sie, wenn Sie sich an das Vertriebsteam von Perimeter 81 wenden.
Funktionen
- ZTNA zur Erstellung adaptiver Zugriffsrichtlinien nach dem Prinzip der geringsten Rechte auf Grundlage von Gerät, Identität, Rolle und Standort.
- Firewall as a Service (FWaaS).
- SWG steuert den Webzugriff und stoppt Malware mit einem mehrschichtigen Ansatz zum Schutz von Geräten und der Cloud.
- Hält gleichzeitig verschlüsselte Verbindungen zu privaten internen Ressourcen und unverschlüsselte Verbindungen zum offenen Internet aufrecht.
- Agentenloser Zugriff für externe Auftragnehmer und andere Personen, die eingeschränkten Anwendungszugriff benötigen, mit privaten Verbindungen für einzelne Anwendungen.
- AES-256-Verschlüsselung auf Bankniveau und individuelle SSL-Verbindungen zwischen Benutzern und Anwendungen.
- Gewährleistet Zero-Trust-Zugriff auf iOS- und Android-Geräten sowie auf PC-, Linux- und Mac-Desktops.
- Webfilterung.
- Multi-Faktor-Authentifizierung (MFA).
- Automatischer WLAN-Schutz.
- DNS-Filterung.
- Überprüfung des Gerätestatus.
- Cloud-Management-Konsole.
- Überwachungs-Dashboard.
Wichtige Funktionen von Netzwerksicherheitssoftware
Es gibt mehrere Arten von Netzwerksicherheitstools und Technologien, die eine umfassende Netzwerksicherheitsplattform bilden. Dazu gehören Firewalls, Antiviren- und Anti-Malware-Software, Netzwerküberwachung und -transparenz, Identitäts- und Zugriffsverwaltung, Verschlüsselung und Datenschutz, Websicherheit, Erkennung und Reaktion, Schwachstellenprüfung und Patch-Management, sowie SIEM. Eine hohe Leistung und Zuverlässigkeit sind ebenfalls wichtige Merkmale von Netzwerksicherheitssoftware.
Firewalls
Firewalls sind eine grundlegende Komponente von Netzwerksicherheitssoftware und steuern und überwachen den Fluss des Netzwerkverkehrs. Sie fungieren als Barriere zwischen vertrauenswürdigen internen Netzwerken und nicht vertrauenswürdigen externen Netzwerken und setzen vordefinierte Sicherheitsregeln durch, um unbefugten Zugriff und potenzielle Cyberbedrohungen zu verhindern.
Im Wesentlichen dienen Firewalls als erste Verteidigungslinie, mindern das Risiko von Cyberangriffen und sichern die Integrität vernetzter Systeme.
Antivirus- und Anti-Malware-Software
Antivirus- und Anti-Malware-Software schützt vor Bedrohungen durch Schadsoftware. Sie erkennt, isoliert und entfernt verschiedene Arten von Malware, darunter Viren, Würmer, Trojaner und Spyware. Durch die kontinuierliche Suche nach bekannten Malware-Signaturen und Verhaltensmustern in Dateien, E-Mails und anderen Daten helfen Antivirenprogramme, die Ausbreitung von Infektionen zu verhindern und vertrauliche Informationen zu schützen.
Antivirus- und Anti-Malware-Tools blockieren schädliche Software, die die Vertraulichkeit von Daten gefährden und den Netzwerkbetrieb stören könnte.
Netzwerküberwachung und -transparenz
Netzwerküberwachung und Transparenzfunktionen liefern Echtzeit-Einblicke in Netzwerkaktivitäten. Die Überwachung erkennt Anomalien und potenzielle Bedrohungen frühzeitig und ermöglicht schnelle Reaktionen. Die Transparenz bietet ein detailliertes Verständnis des Netzwerkverhaltens und unterstützt die Reaktion auf Vorfälle, die Leistungsoptimierung, die Durchsetzung von Richtlinien und das Compliance-Management.
Zusammen tragen Überwachung und Transparenz zu einer proaktiven Sicherheitsstrategie bei, indem sie Sicherheitsvorfälle schnell aufdecken und beheben und die Gesamtleistung des Netzwerks optimieren.
Identitäts- und Zugriffsverwaltung (IAM)
Tools für Identitäts- und Zugriffsverwaltung (IAM) steuern und verwalten den Benutzerzugriff auf Netzwerkressourcen. Diese Tools stellen sicher, dass nur autorisierte Personen über angemessene Zugriffsrechte verfügen, und verringern so das Risiko unbefugten Zugriffs, von Datenschutzverletzungen und Insider-Bedrohungen.
Durch die zentrale Kontrolle über Benutzeridentitäten, Authentifizierung und Autorisierung erhöhen IAM-Tools die Sicherheit und vereinfachen die Benutzerverwaltung.
Verschlüsselung und Datenschutz
Verschlüsselung und Datenschutz spielen eine entscheidende Rolle für den Erfolg von DLP im Bereich der Netzwerksicherheit. Die Verschlüsselung schützt die Vertraulichkeit und Integrität vertraulicher Informationen, während DLP diese Abwehr erweitert, indem es Daten aktiv überwacht, Richtlinienverstöße erkennt und unbefugten Zugriff oder Datenlecks verhindert.
Verschlüsselungs-, Datenschutz- und DLP-Mechanismen bilden eine starke Abwehr gegen Bedrohungen und gewährleisten einen soliden Ansatz zum Schutz vertraulicher Daten.
Schwachstellenprüfung und Patch-Management
Die Schwachstellenprüfung findet Lücken in einem Netzwerk und ermöglicht so eine proaktive Abwehr von Bedrohungen. Das Patch-Management hingegen fördert schnelles Handeln gegen bekannte Schwachstellen durch die Anwendung von Patches und Updates. Diese Funktionen stärken das Netzwerk gegen potenzielle Exploits, verringern die Angriffsfläche und minimieren das Zeitfenster, in dem Cyberkriminelle Schwachstellen ausnutzen können.
Security Information and Event Management (SIEM)
Durch die Zusammenführung und Analyse von Daten aus verschiedenen Quellen verbessert SIEM die allgemeine Sicherheitslage, indem potenzielle Bedrohungen in Echtzeit erkannt und entsprechende Maßnahmen ergriffen werden. Dadurch wird die Widerstandsfähigkeit des Netzwerks gegen Cyberbedrohungen erhöht.
SIEM-Lösungen ermöglichen die zentrale Überwachung, Analyse und Korrelation von Sicherheitsereignissen im gesamten Netzwerk und helfen Unternehmen, Compliance-Anforderungen zu erfüllen.
Hohe Leistung und Zuverlässigkeit
Hohe Leistung und Zuverlässigkeit sind aufgrund ihrer Auswirkungen auf die Gesamteffektivität des Systems ebenfalls entscheidende Merkmale einer Netzwerksicherheitslösung. Eine minimale Ressourcennutzung stellt sicher, dass die Software reibungslos arbeitet, ohne die Netzwerkgeschwindigkeit wesentlich zu beeinträchtigen. Zuverlässigkeit ermöglicht einen kontinuierlichen und konsistenten Sicherheitsbetrieb und verringert Ausfallzeiten und potenzielle Sicherheitslücken.
Wie wir Netzwerksicherheitssoftware bewertet haben
Um die beste Netzwerksicherheitssoftware und die besten Tools für das Jahr 2023 zu ermitteln, haben wir verschiedene Anbieter systematisch bewertet. Unser Ansatz umfasste die Bewertung von sechs zentralen Aspekten jeder Softwarelösung: Kosten, Kernfunktionen, Leistung und Zuverlässigkeit, Kundensupport, Integrationen und Benutzerfreundlichkeit.
Wir untersuchten, wie effektiv die einzelnen Softwarelösungen die in diesen Kategorien festgelegten Standards erfüllen. Anschließend vergaben wir auf Grundlage unserer Bewertung Punkte und berechneten die Punktzahlen für jede Lösung.
Kosten – 20 %
Bei der Bewertung der Kosten berücksichtigten wir die Preistransparenz sowie die Verfügbarkeit kostenloser Testversionen und deren Dauer. Außerdem prüften wir, ob der Anbieter mehrere Preismodelle bzw. Optionen anbietet und Unternehmen die Möglichkeit gibt, einen für ihre Bedürfnisse geeigneten Tarif auszuwählen.
Gewinner in dieser Kategorie: BitDefender GravityZone
Kernfunktionen – 25 %
Bei den Kernfunktionen prüften wir, ob die Netzwerksicherheitssoftware folgende Funktionen integriert bietet: Firewall, Erkennung und Abwehr von Eindringversuchen, Schwachstellenprüfung und Patch-Management, Identitäts- und Zugriffsverwaltung, Netzwerküberwachung und -transparenz, Antivirus- und Malware-Schutz, Verschlüsselung und Datenschutz, Websicherheit, Erkennung und Reaktion sowie SIEM.
Gewinner in dieser Kategorie: Bitdefender GravityZone, Kaspersky, Sophos und Trend Micro
Leistung und Zuverlässigkeit – 10 %
Um die Leistung und Zuverlässigkeit der einzelnen Anbieter zu messen, untersuchten wir deren Ressourcenverbrauch, Skalierbarkeit und Auswirkungen auf die Netzwerkgeschwindigkeit.
Gewinner in dieser Kategorie: ESET Protect Platform, Perimeter 81 und TitanHQ
Kundensupport – 20 %
Wir ermittelten, ob jeder Anbieter seinen Kunden folgende Supportoptionen bietet: Live-Chat, Telefon, E-Mail, Community und Dokumentation.
Außerdem berücksichtigten wir die Verfügbarkeit dieser Optionen für alle Benutzer unabhängig von der jeweiligen Zahlungsstufe, die Verfügbarkeitszeiten und die Reaktionszeiten laut tatsächlichen Benutzern.
Gewinner in dieser Kategorie: SolarWinds
Integrationen – 15 %
Bei den Integrationen untersuchten wir die Anzahl der Drittanbieterlösungen, in die die Lösungen direkt integriert werden können. Außerdem berücksichtigten wir die Unterstützung benutzerdefinierter Integrationen.
Gewinner in dieser Kategorie: BitDefender GravityZone, Malwarebytes, Avast Business, Sophos, Trend Micro, ESET Protect Platform, SolarWinds und Perimeter81
Benutzerfreundlichkeit – 10 %
Wir werteten verschiedene Benutzermeinungen aus, um die Benutzerfreundlichkeit der Netzwerksicherheitstools einzuschätzen. Dabei bewerteten wir, ob die jeweilige Software für Benutzer mit unterschiedlichem technischen Kenntnisstand einfach zu installieren und zu verwalten war.
Gewinner in dieser Kategorie: Kaspersky, Sophos und ESET Protect Platform
Häufig gestellte Fragen (FAQs)
Kann ein Netzwerk vollständig sicher sein?
Kein Netzwerk kann als vollständig sicher gelten, da sich die Cybersicherheitslage dynamisch und ständig weiterentwickelt und laufend neue Bedrohungen und Schwachstellen entstehen. Sie können jedoch robuste Sicherheitsmaßnahmen implementieren, um das Risiko von Sicherheitsverletzungen deutlich zu verringern.
Welches Tool eignet sich am besten zum Schutz eines Netzwerks?
Letztlich hängt das beste Tool zum Schutz Ihres Netzwerks von den verschiedenen Faktoren ab, die Ihren individuellen Anwendungsfall bestimmen. Netzwerke sind komplex und vielschichtig – und die Netzwerksicherheit ist es nicht weniger.
Auf Grundlage unserer gründlichen Recherche eignen sich BitDefender GravityZone und ESET Protect Platform gleichermaßen am besten für die größtmögliche Bandbreite an Anwendungsfällen im Bereich Netzwerkabwehr. Beide Tools bieten eine breite Palette nativer Funktionen, um nahezu jeden Aspekt Ihres Netzwerks und Ihrer Systeme zu schützen.
Gibt es kostenlose Netzwerksicherheitslösungen?
Ja, heute stehen viele kostenlose Netzwerktools und -dienste zur Verfügung, darunter die folgenden:
| Kostenlose Netzwerksicherheitssoftware | Beschreibung |
|---|---|
| FortifyData | Schwachstellenbewertung |
| OpenVAS | Schwachstellenscanner |
| ShadowServer | Netzwerkberichte |
| Zscaler | Ransomware-Risikobewertung |
| Cloudflare Unmetered DDoS Protection | Distributed Denial of Service (DDoS)-Schutz |
Eine umfassendere Liste kostenloser Tools und Dienste für Cybersicherheit finden Sie in den Empfehlungen der Cybersecurity and Infrastructure Security Agency (CISA)-Seite.
Fazit: Die beste Netzwerksicherheitslösung für Ihr Unternehmen auswählen
Die Wahl der richtigen Netzwerksicherheitssoftware kann sich erheblich auf die Effizienz Ihrer Geschäftsabläufe auswirken. Es geht nicht nur darum, die fortschrittlichste Lösung auszuwählen, sondern diejenige, die am besten zu Ihren spezifischen Anforderungen und Gegebenheiten passt.
Berücksichtigen Sie Faktoren wie die Größe Ihres Netzwerks, die Art Ihrer Daten und natürlich Ihr Budget. Zögern Sie nicht, sich für kostenlose Testversionen anzumelden, um selbst zu erleben, was die Software für Ihr Unternehmen leisten kann. Achten Sie auf Lösungen, die ein ausgewogenes Verhältnis zwischen anspruchsvollen Funktionen und Benutzerfreundlichkeit bieten.
Das Ziel der Netzwerksicherheit besteht nicht darin, vollständige Sicherheit zu erreichen – was unmöglich ist –, sondern Risiken auf ein akzeptables Maß zu begrenzen und zu minimieren. Es handelt sich um einen kontinuierlichen Prozess, der die Überwachung, Verbesserung und Anpassung an neue Bedrohungen umfasst.
Es gibt eine große Auswahl an Tools, mit denen Sie Ihre Netzwerksicherheit weiter stärken können. In unserem Artikel über Arten von Netzwerksicherheitslösungen zur Implementierung erfahren Sie mehr.